Instalarea agentului Linux
Agentul Linux este utilizat de CyberElements pentru a limita accesele de rețea posibile de la serverele SSH accesate de utilizatori (definite în politicile / contractele de acces).
Cerințe preliminare
Pentru ca agentul să funcționeze corect sunt necesare câteva cerințe preliminare:
- Sisteme de operare compatibile: Red Hat 9 și Debian 12
- Prezența firewallului
iptables - Conectarea cu un cont diferit de
root
Informație
Agentul Linux nu acționează asupra utilizatorului root, deoarece acest utilizator dispune întotdeauna de drepturi suficiente pentru a elimina orice restricție care i-ar fi aplicată.
În plus, deoarece unele servicii utilizează drepturi root, adăugarea de restricții de rețea ar putea destabiliza aceste servicii.
Funcționare
Agentul Linux este împărțit în mai multe părți:
- Un serviciu systemd numit
cleanroom-filter - Un modul PAM numit
pam_clr_filter - O politică SELinux pentru Red Hat, care permite serverului SSH să comunice cu serviciul
cleanroom-filter
Funcționarea generală urmează această secvență:
Context SaaS
În diagrama de mai jos, „Mediation Controller” reprezintă serviciul cloud CyberElements gestionat de Systancia. Fluxul de filtrare SSH este identic din punct de vedere arhitectural în modul SaaS.
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>Înregistrator SSH
    participant SSH as Țintă SSH<br/>Server SSH
    participant PAM as Țintă SSH<br/>Modul PAM pam_clr_filter
    participant svc as Țintă SSH<br/>Serviciul cleanroom-filter

    MED->>GW_SSH: Cerere de deschidere a unei<br/>aplicații SSH
    GW_SSH->>+MED: Preluarea informațiilor de<br/>filtrare pentru sesiune
    MED->>-GW_SSH: Trimiterea informațiilor de<br/>filtrare a rețelei
    GW_SSH->>+SSH: Conexiune SSH
    SSH-->-PAM: Crearea unei sesiuni SSH
    PAM->>+svc: Trimiterea numelui de utilizator
    Note right of svc: Crearea unui lanț <br/>iptables pentru utilizatorul cu numele clr-LOGIN
    svc->>-PAM: Trimiterea unui token unic
    Note over PAM: Adăugarea la sesiunea utilizatorului<br/> a variabilei de mediu CLR-ID<br/> care conține tokenul unic
    GW_SSH->>svc: Trimiterea listei rețelelor care trebuie autorizate
    Note over svc: Crearea unei reguli iptables OUTPUT<br/> pentru a redirecționa traficul utilizatorului către<br/> lanțul iptables creat anterior
    Note over svc: Adăugarea autorizațiilor în lanțul<br/> iptables creat pentru utilizator
    break Încheierea sesiunii SSH
        SSH->>+GW_SSH: Notificarea încheierii sesiunii
        SSH-->svc: Detectarea încheierii sesiunii SSH
        Note over svc: Ștergerea regulii iptables<br/> OUTPUT creată pentru utilizator
        Note over svc: Ștergerea lanțului iptables<br/> creat pentru utilizator
        GW_SSH->>-MED: Notificarea încheierii<br/> sesiunii SSH a utilizatorului
end- Serverul Mediation Controller trimite către Edge Gateway informațiile necesare pentru deschiderea unei noi sesiuni SSH.
- Serviciul de înregistrare SSH solicită serverului Mediation Controller informațiile de filtrare a rețelei care trebuie aplicate sesiunii SSH.
- Mediation Controller răspunde cu o listă de rețele autorizate.
- Serviciul de înregistrare SSH stabilește apoi conexiunea către serverul SSH de destinație.
- Conectarea la serverul SSH declanșează secvența de creare a sesiunii și, prin urmare, trecerea prin modulele PAM atribuite lui
sshd. - Modulul PAM
pam_clr_filteral agentului Linux trimite numele de utilizator serviciuluicleanroom-filter, care creează apoi un nou lanț iptables numitclr-LOGIN, unde LOGIN este înlocuit cu numele de utilizator primit. - După crearea lanțului iptables, serviciul
cleanroom-filtergenerează și trimite un token aleatoriu către modulul PAMpam_clr_filter. Acesta din urmă adaugă tokenul respectiv în variabila de mediuCLR-IDa utilizatorului. - Serviciul de înregistrare SSH trimite, prin executabilul
/usr/local/ipdiva/bin/cleanroom-netfiltersession.py, lista rețelelor care trebuie autorizate către serviciulcleanroom-filter. Acesta creează apoi o regulă iptablesOUTPUTpentru a redirecționa tot traficul utilizatorului, identificat prin UID-ul său, către lanțul iptables creat la pasul 6. Toate fluxurile care trebuie autorizate pentru utilizator sunt adăugate în lanțul iptables. - Când se declanșează încheierea sesiunii SSH, informația este trimisă serviciului de înregistrare SSH de pe Edge Gateway.
- Serviciul
cleanroom-filterdetectează încheierea sesiunii utilizatorului și curăță regulile iptables adăugate: șterge directivaOUTPUTcare redirecționează traficul utilizatorului către un lanț iptables și șterge lanțul însuși. - După ce Edge Gateway a primit încheierea sesiunii SSH, transmite această informație către Mediation Controller.
Instalare
Permisiuni root necesare
Pentru instalarea agentului sunt necesare privilegii root.
Pachetul .deb sau .rpm poate fi descărcat din consola de administrare:
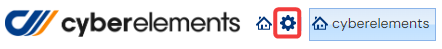
- Accesați spațiul de lucru „Configurations” cu ajutorul butonului situat în partea din stânga sus:
- Deschideți dala „Toolbox”
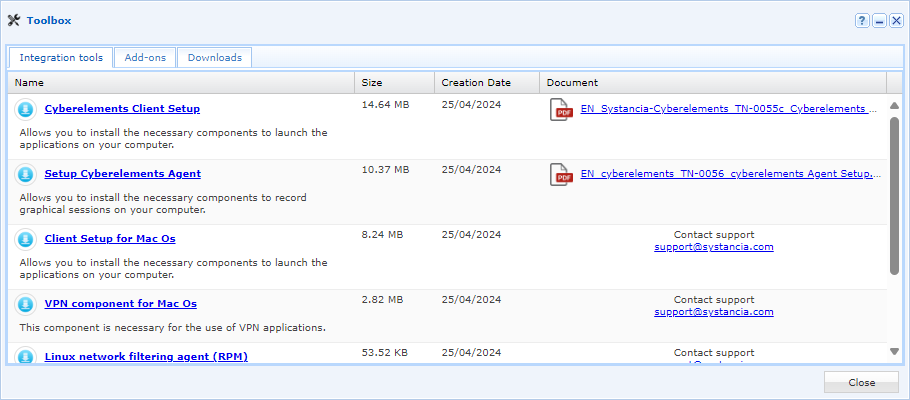
- Selectați programul de instalare corespunzător sistemului de operare dorit în primul tab, „Integration Tools”
După ce ați obținut pachetul, trimiteți-l pe serverul Linux, în directorul /tmp/. Urmați apoi instrucțiunile de instalare corespunzătoare sistemului dumneavoastră de operare:
Executați comenzile următoare cu permisiunile root corespunzătoare:
1 2 | |
A doua comandă automatizează adăugarea a două linii în fișierul /etc/pam.d/sshd, dar această operațiune poate fi efectuată și manual:
27 28 29 30 31 32 33 34 35 36 37 | |
Executați comenzile următoare cu permisiuni root:
1 2 | |
A doua comandă automatizează adăugarea a două linii în fișierul /etc/pam.d/sshd, dar această operațiune poate fi efectuată și manual:
11 12 13 14 15 16 17 | |