Accesarea unui server RDS din aplicația Royal TS, cu înregistrare și Vault
Acest articol descrie procedura de utilizare directă a aplicației Royal TS instalată local pe stația de lucru a unui utilizator, cu înregistrarea sesiunii și utilizarea Vault-ului de parole.
În acest fel, utilizatorii, fie că sunt interni în organizație, fie la distanță, pot continua să utilizeze această aplicație fără a fi nevoiți să treacă prin portalul web al utilizatorului.
Principiul de funcționare este următorul: din aplicația Royal TS locală de pe stația de lucru a utilizatorului, o conexiune RDP este inițiată direct către serverul Edge Gateway CyberElements, care, în funcție de autorizările și de setările în vigoare, va permite accesul la un server RDP țintă.
Un utilizator la distanță trebuie să dispună în prealabil de o conexiune VPN.
Cerințe preliminare
Atenție
În acest stadiu, anumite MFA nu sunt acceptate în accesul direct fără agent.
Este vorba despre tipuri de MFA precum: FIDO2, certificat de utilizator sau e-CPS.
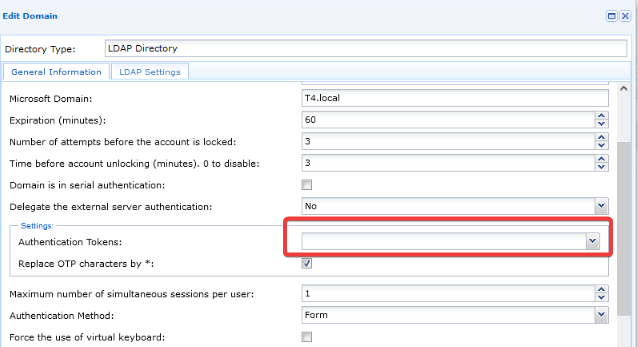
Domeniul de autentificare trebuie, prin urmare, duplicat. Lăsați câmpul Authentication token necompletat pentru utilizatorii interni care efectuează acces direct:
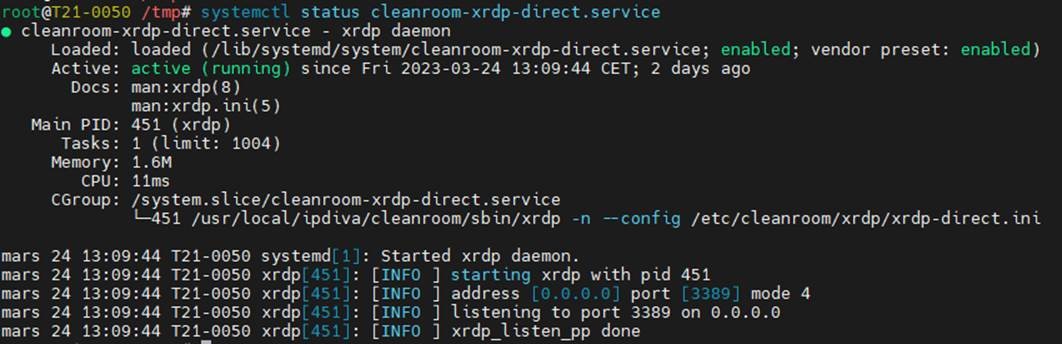
Este necesar să activați serviciul cleanroom-xdrp-direct, prezent în mod implicit pe serverele CyberElements Edge Gateway, pentru accesul RDP direct fără agent.
Începeți prin a deschide o sesiune SSH ca root pe serverul Edge Gateway în cauză.
Executați apoi comanda următoare pentru a-l activa:
1 | |
În continuare, utilizați comanda următoare pentru a porni serviciul:
1 | |
Informație
Puteți verifica starea serviciului executând comanda:
1 | |
Configurarea aplicațiilor accesibile
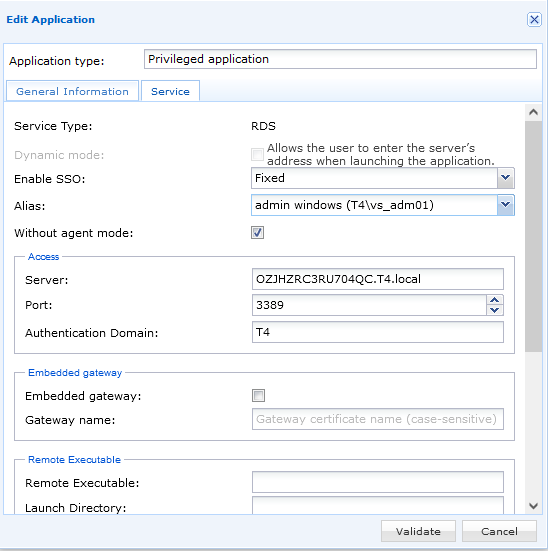
Începeți prin a configura aplicațiile RDP țintă.
Caseta Without agent mode trebuie bifată.
Exemplu
Configurarea unui contract fără agent
Trebuie apoi să configurați un contract de acces pentru a permite utilizatorilor să acceseze direct resursa.
Deschideți meniul RDP without agent record contracts:
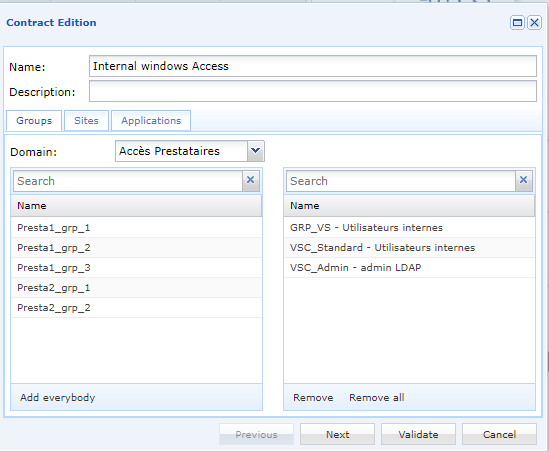
În tabul Groups, selectați grupurile de utilizatori vizate de contract, pur și simplu prin glisare și fixare din lista din dreapta:
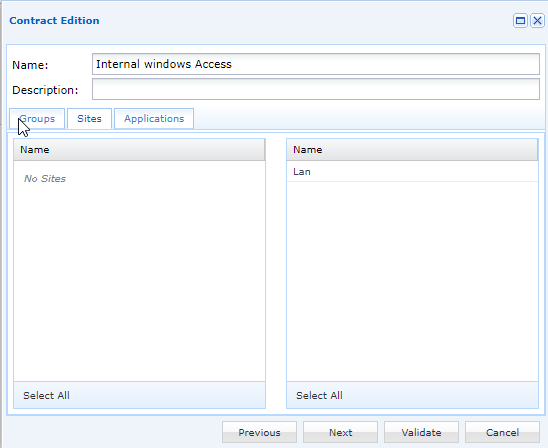
În tabul Sites, selectați site-ul în cauză:
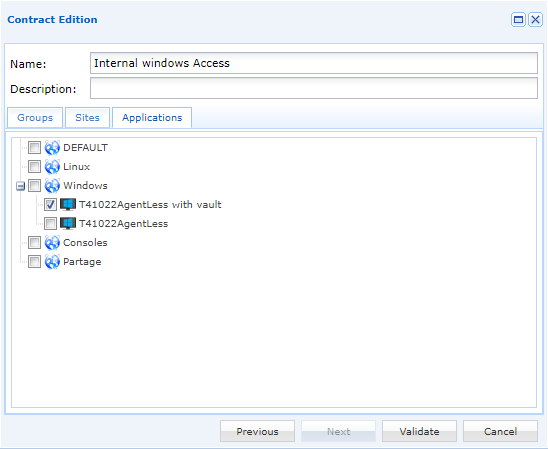
În tabul Applications, selectați aplicațiile pe care utilizatorii le vor putea accesa. Aplicațiile sunt organizate pe categorii. Puteți selecta o categorie întreagă făcând clic pe ea sau puteți selecta doar anumite aplicații făcând clic pe pentru a extinde categoria:
Sintaxa de conectare în aplicația Royal TS
Pentru conectarea în aplicația Royal TS de pe stația de lucru trebuie utilizată o sintaxă specifică.
Sintaxa are următoarea formă: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Atenție!
Sintaxa este sensibilă la majuscule și minuscule!
Personalizați datele de conectare în funcție de setările dumneavoastră de autentificare:
| Valoare personalizată | Variabilă | Descriere |
|---|---|---|
USERNAME |
Numele de utilizator CyberElements | |
CYBERELEMENTS_DOMAIN_NAME |
Numele domeniului furnizorului de identitate CyberElements pentru conectarea utilizatorului | |
APPLICATION_NAME |
Numele aplicației RDP fără agent care va fi accesată |
1 | |
Exemplu
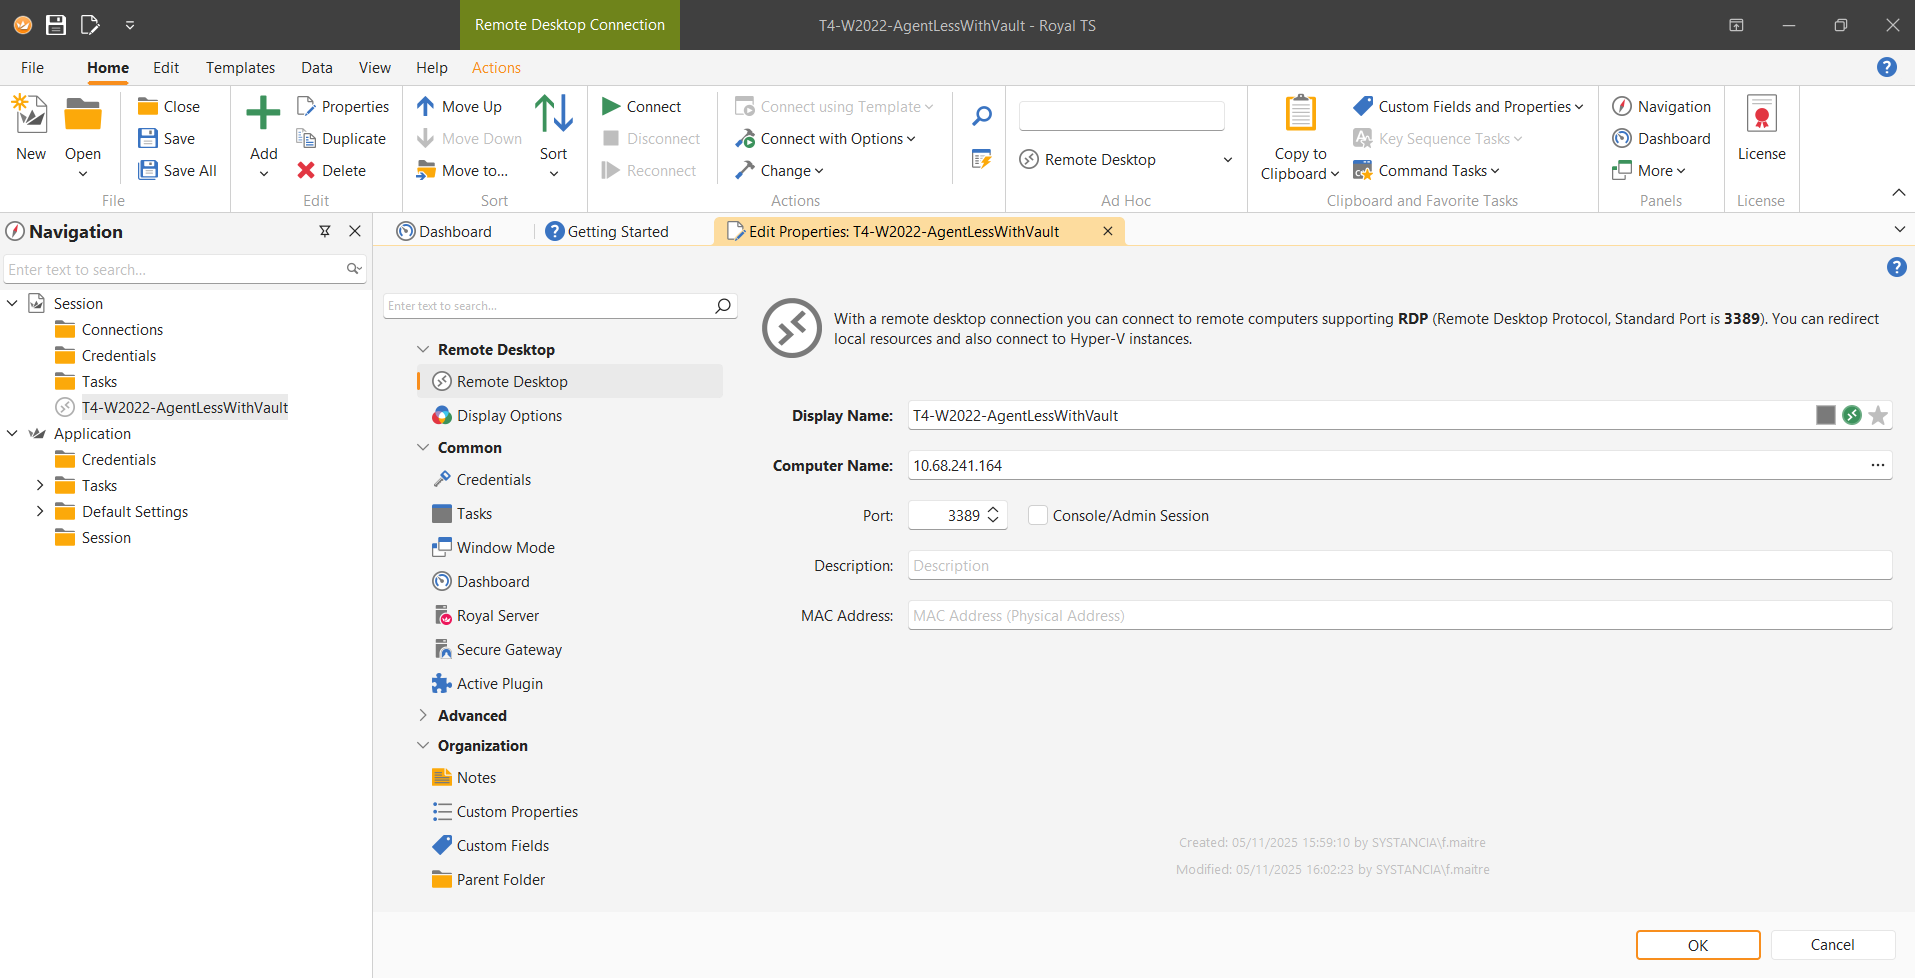
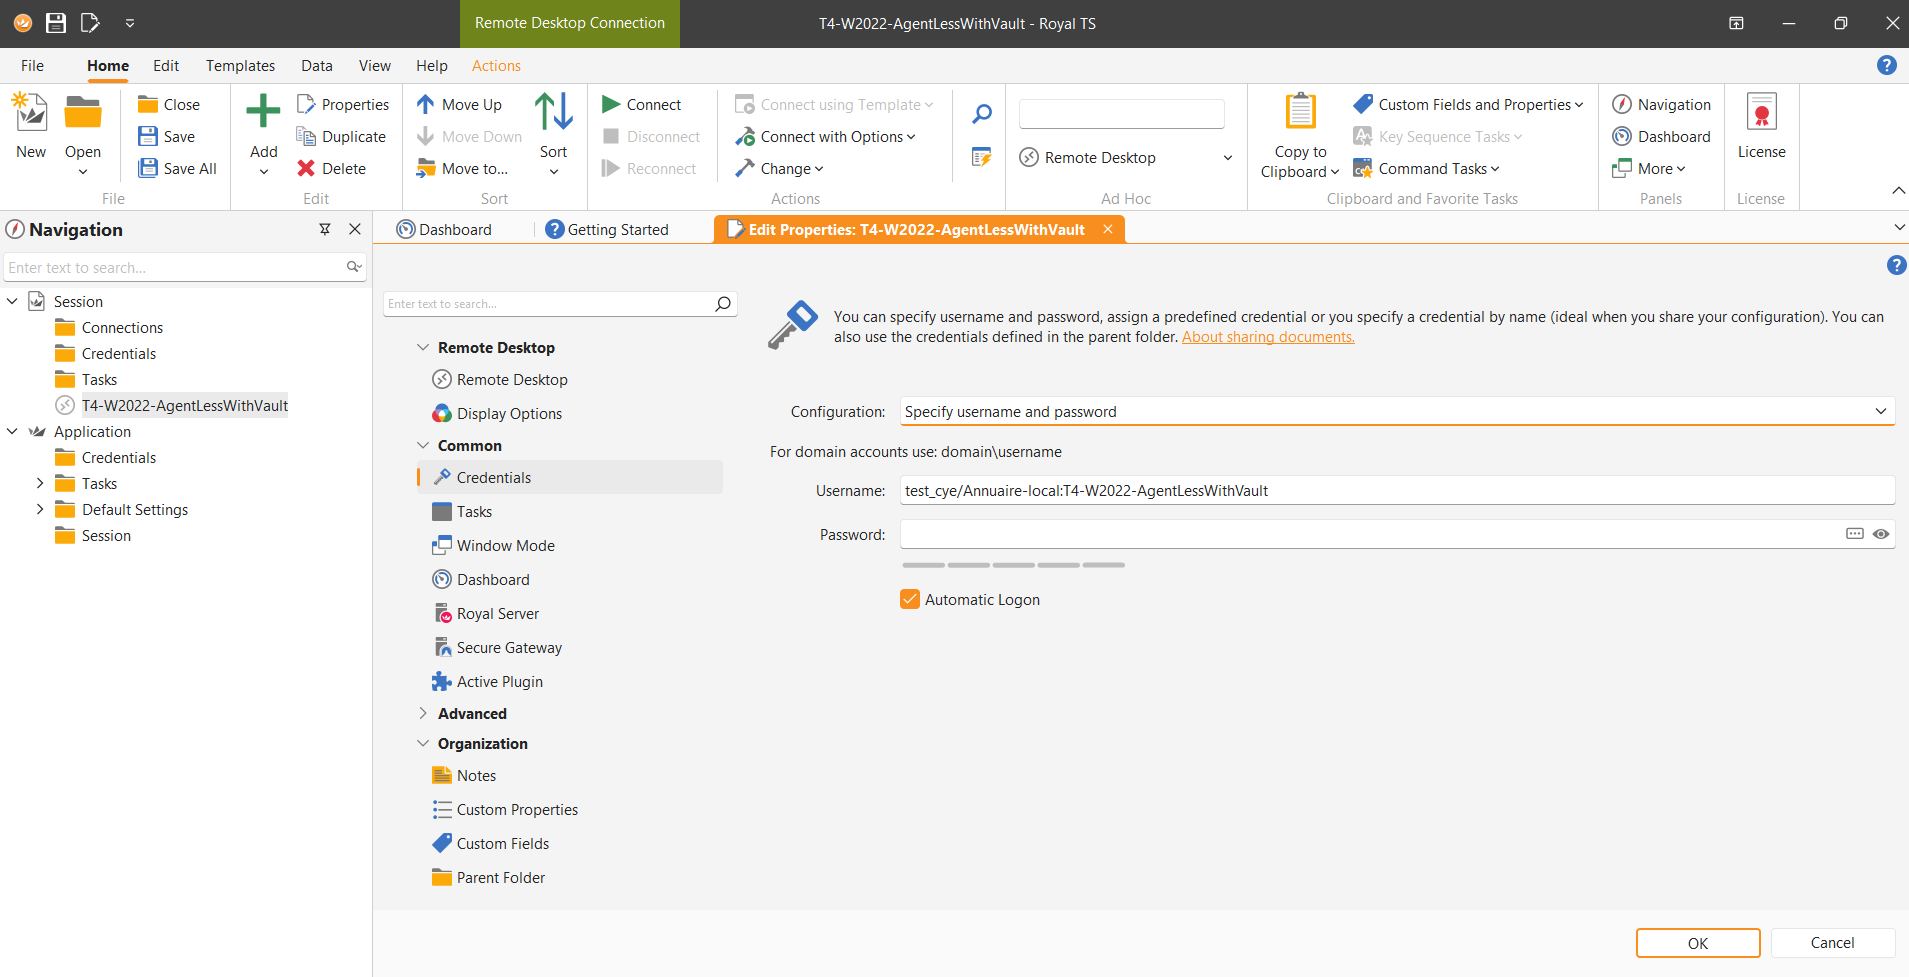
Notă
- Lăsați câmpul parolei necompletat.
- Adresa IP țintă este cea a serverului Edge Gateway CyberElements al site-ului în cauză.
La pornirea conexiunii, vi se va cere parola contului indicat în identificatorul anterior:
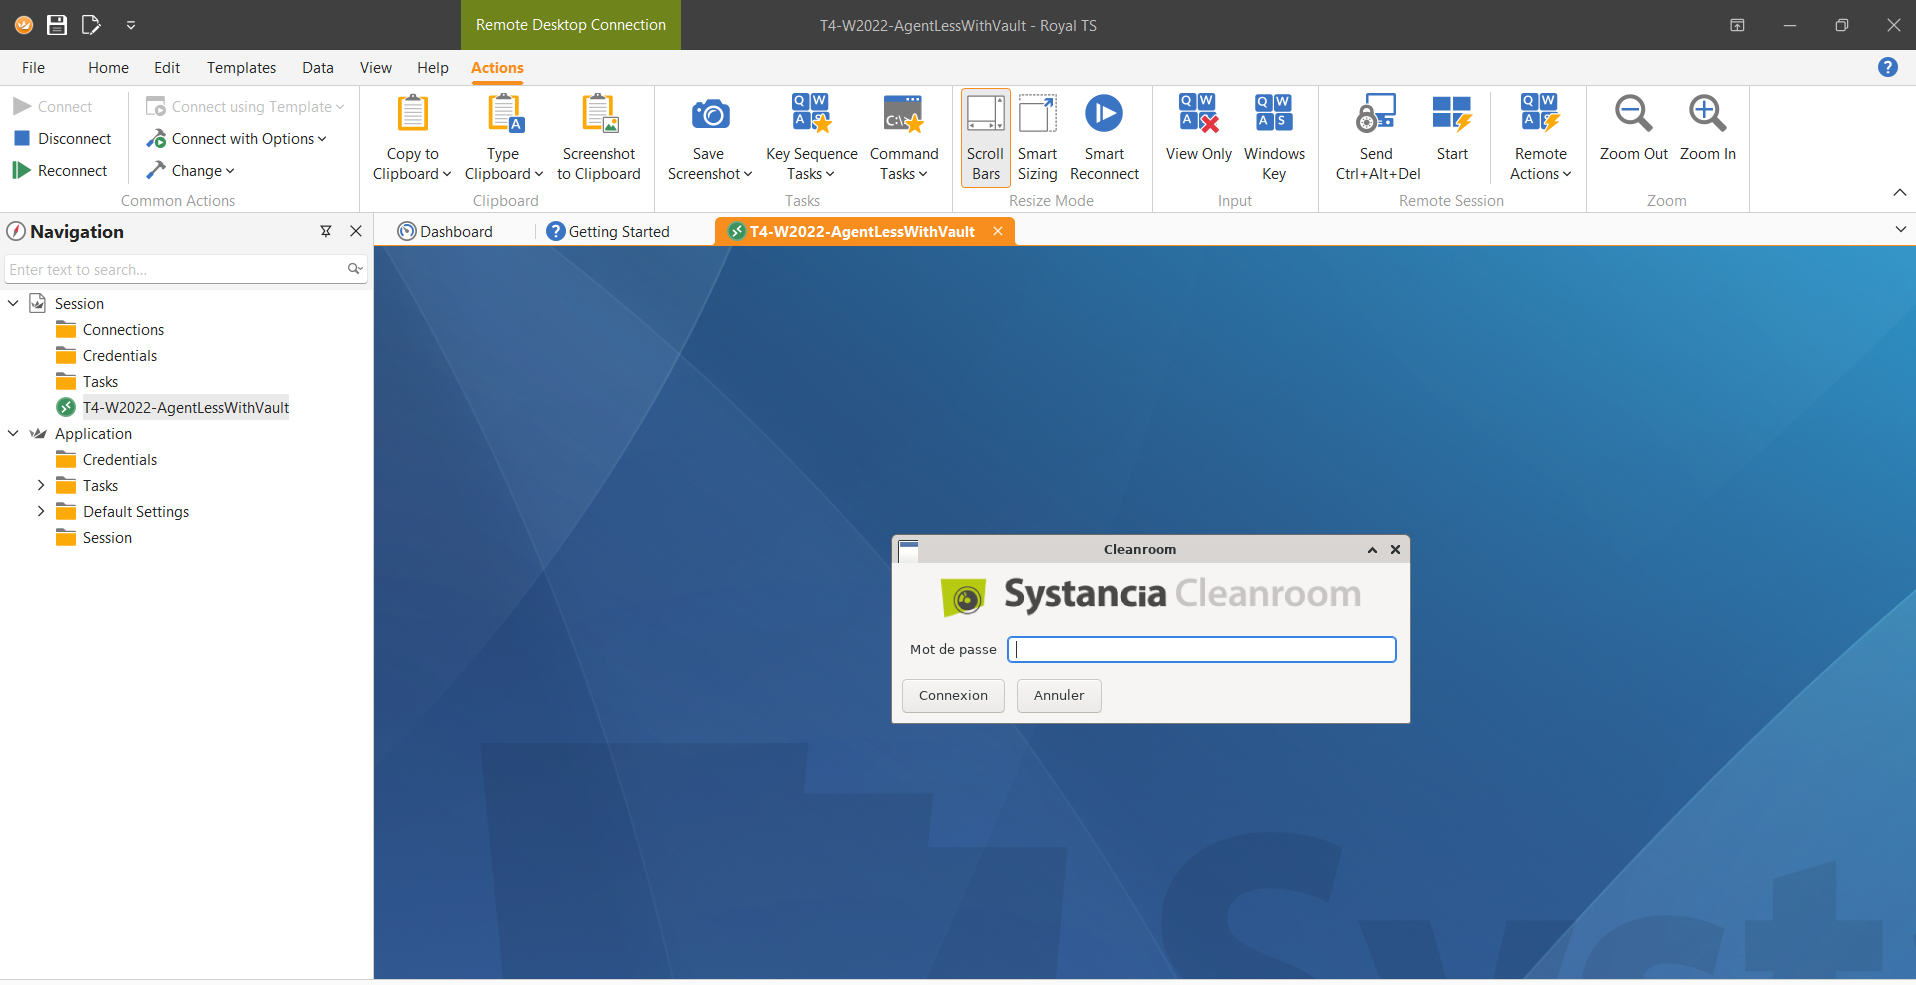
După introducerea parolei, conexiunea la server este stabilită și un mesaj vă amintește că sesiunea este înregistrată: