Configurarea agentului de înregistrare Windows
Agentul de înregistrare Windows este utilizat de CyberElements pentru a adăuga funcționalități noi sesiunilor RDP:
- Posibilitatea de a filtra fluxurile TCP și UDP accesibile utilizatorului
- Posibilitatea de a declanșa înregistrarea sesiunii pentru orice utilizator care se conectează la server fără a trece prin portalul utilizatorului sau prin clientul Desktop (funcționalitatea
direct access)
În plus, în timpul sesiunilor utilizatorilor sunt capturate evenimente suplimentare:
- Deschiderea ferestrelor
- Închiderea ferestrelor
- Lansarea programelor
- Închiderea programelor
- Conținutul clipboardului
- Activitatea utilizatorului
Cerințe preliminare
Compatibilitatea clientului
Pentru a afla dacă agentul este compatibil cu diferitele sisteme de operare Microsoft Windows, consultați matricea de compatibilitate.
Agentul de înregistrare necesită câteva cerințe preliminare pentru a funcționa corect. Unele dintre acestea vizează doar funcționalitatea de înregistrare cu agent pentru aplicațiile RDP și HTML5 RDP, iar altele privesc accesul direct cu agent.
Cerințe preliminare generale
Agentul de înregistrare trimite înregistrarea sesiunii utilizatorului către CyberElements conectându-se la Edge Gateway pe portul TCP 8443. Acest lucru necesită ca fluxul de rețea dintre cele două mașini să fie deschis.
Pentru a trimite în siguranță înregistrarea către Edge Gateway, agentul de înregistrare stabilește cu acesta o conexiune securizată prin TLS. TLS se bazează pe utilizarea certificatelor, iar următoarele constrângeri trebuie validate pentru ca conexiunea să fie considerată fiabilă și securizată:
- Certificatul serverului, în acest caz Edge Gateway, nu trebuie să fie expirat (dată maximă de validitate).
-
Certificatul serverului, în acest caz Edge Gateway, trebuie emis de o autoritate de certificare recunoscută ca fiind de încredere de către mașina pe care este instalat agentul de înregistrare.
Informații suplimentare
Serverul pe care este instalat agentul de înregistrare trebuie să aibă, cel puțin, autoritatea de certificare (CA) rădăcină a certificatului serverului de înregistrare în magazinul său local de autorități de certificare de încredere.
Prin urmare, este necesar să:
- Recuperați CA rădăcină a certificatului de la serviciul de înregistrare de pe Edge Gateway.
- Încărcați această CA pe serverul unde este instalat agentul de înregistrare.
- Instalați CA în magazinul de certificate „Trusted Root Certification Authorities” de pe mașina locală.
Exemplu cu PowerShell
Un certificat în format
.cerpoate fi importat cu ușurință prin PowerShell.
Pentru aceasta, deschideți un terminal PowerShell ca administrator al mașinii și executați comanda următoare:Înlocuiți1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>cu calea către fișierul certificatului.Exemplu cu PowerShell pentru certificatul Systancia, fără trimiterea de fișiere
Acest exemplu constă în instalarea CA rădăcină Systancia, care este utilizată în mod implicit pe CyberElements.
De asemenea, este posibil să importați certificatul fără a fi nevoie să trimiteți sau să descărcați fișierul pe mașina unde este instalat agentul de înregistrare.
Pentru aceasta, deschideți un terminal PowerShell ca administrator al mașinii și executați comenzile următoare:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Pentru a utiliza această metodă cu o altă CA, modificați valoarea variabilei
base64Certcu certificatul dorit, codificat în base 64. -
Certificatul serverului, în acest caz Edge Gateway, nu trebuie să fie revocat.
- Mașina pe care este instalat agentul de înregistrare trebuie să poată contacta serverul, în acest caz Edge Gateway, cu un nume DNS sau o adresă IP acoperite de certificatul serverului prin Common Name-ul (CN) al acestuia.
Cerințe preliminare specifice pentru aplicațiile RDP cu agent utilizate pe o stație de lucru de utilizator macOS sau Ubuntu
Avertisment
Cerințele preliminare următoare sunt necesare numai dacă utilizatorul lansează o aplicație RDP cu agent și stația sa de lucru nu este Windows (macOS sau Ubuntu).
Dacă utilizatorii CyberElements au stații de lucru exclusiv Windows sau, în caz contrar, utilizează exclusiv aplicații HTML5 RDP, atunci cerințele preliminare următoare pot fi ignorate.
Cheile de registru următoare sunt necesare pe serverul țintă unde este implementat agentul de înregistrare.
În primul rând, prima cheie va dezactiva lista programelor de pornire autorizate (document Microsoft). În mod implicit, o mașină Windows autorizează doar explorer.exe ca program de pornire.
1 2 | |
Dacă mașina nu este un server RDS, atunci se recomandă întotdeauna aplicarea cheii de registru următoare, pentru a permite agentului de înregistrare să se deschidă ca program de pornire:
1 2 | |
Cerințe specifice pentru accesul direct
Funcționalitatea de acces direct
Funcționalitatea de acces direct permite declanșarea unei înregistrări a sesiunii utilizatorului pentru accesurile RDP sau de consolă (conexiune fizică la mașină sau prin modul consolă al hypervisorului) care nu trec direct prin CyberElements.
Dacă utilizatorul are permisiunea de a accesa serverul, sesiunea sa va fi înregistrată. Dacă nu este cazul, atunci, în mod implicit, utilizatorul va fi deconectat.
Pentru ca agentul de înregistrare să funcționeze în mod de acces direct este necesar un certificat x509. Acest certificat trebuie să îndeplinească următoarele cerințe:
- Certificatul trebuie să fie încă valid (perioadă de validitate neexpirată).
- Certificatul trebuie să fie de tipul (câmpul de utilizare avansată a cheii)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certificatul nu trebuie să fie revocat.
- Constrângerile care decurg din nivelul de securitate 2 OpenSSL implică faptul că:
- Certificatul trebuie să aibă o cheie privată de cel puțin 2048 de biți cu cifrurile RSA, DSA și DH; pentru cheile pe curbe eliptice (ECC), acestea trebuie să fie de cel puțin 224 de biți.
- Semnătura certificatului nu trebuie să fie MD5 sau SHA-1 (se preferă SHA-512).
- Serverul de înregistrare va utiliza câmpul
Common Name(CN) pentru a identifica certificatul și, prin urmare, mașina pe care se declanșează o înregistrare directă. Acest câmp trebuie completat.
Configurări prin chei de registru
Unele setări globale sunt disponibile în chei de registru și influențează funcționarea agentului de înregistrare, atât în utilizarea cu aplicații, cât și în acces direct.
1 2 3 | |
DisconnectOnError-
Definește comportamentul agentului de înregistrare atunci când înregistratorul de sesiune este închis. Dacă este specificată valoarea
0(comportamentul implicit), atunci, la închiderea înregistratorului, sesiunea utilizatorului va fi închisă. Dacă este specificată valoarea1, atunci sesiunea utilizatorului va fi deconectată la închiderea înregistratorului. SessionEndTimeout-
Definirea duratei (în secunde) de închidere a sesiunii utilizatorului înainte de oprirea forțată a sesiunii. În mod implicit, acest parametru este setat la 10 secunde.
Configurarea pentru funcționarea cu aplicații RDP și RDP HTML5
Context SaaS
În diagramele de mai jos, „Mediation Controller” reprezintă serviciul cloud CyberElements gestionat de Systancia. Fluxul de înregistrare este identic din punct de vedere arhitectural în modul SaaS.
În acest mod de funcționare, schimburile dintre Mediation Controller, Edge Gateway și agentul de înregistrare sunt următoarele:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent de înregistrare

    MED->>+GW: Trimiterea informațiilor de conectare către <br/>serverul RDP împreună cu informațiile de <br/>conectare pentru agentul de înregistrare
    GW->>AGENT: Inițializarea conexiunii RDP
    GW->>-AGENT: Trimiterea informațiilor de conectare către <br/>serviciul de înregistrare al Edge Gateway
    AGENT->>+GW: Conectare la serviciul de înregistrare
    GW->>-AGENT: Trimiterea informațiilor de filtrare a rețelei
    Note over AGENT: Aplicarea restricțiilor <br/>de rețea utilizatorului
    loop Înregistrarea continuă a sesiunii
        AGENT->>+GW: Trimitere continuă a înregistrării video <br/>+ evenimente de sesiune
        Note over GW: Adăugarea continuă a înregistrării video <br/>în directorul de stocare temporară
        GW->>-MED: Trimiterea evenimentelor de sesiune primite
        Note over MED: Înregistrarea evenimentelor <br/>în baza de date a organizației
    end
    break Încheierea sesiunii
        AGENT->>GW: Trimiterea informației că <br/>utilizatorul și-a încheiat sesiunea RDP
        Note over GW: Înregistrarea video este mutată <br/>în directorul de arhivă
        GW->>MED: Semnalarea încheierii sesiunii utilizatorului
        Note over MED: Sesiunea utilizatorului trece <br/>de la transmisia în direct la arhivă
end- Mediation Controller furnizează Edge Gateway informațiile de conexiune la serverul RDP țintă. Include de asemenea informațiile de conexiune de care dispune pentru a se conecta la serviciul de înregistrare (FQDN-ul Edge Gateway).
- Edge Gateway inițializează conexiunea la serverul RDP.
- Edge Gateway trimite agentului de înregistrare informațiile de conexiune la serviciul său de înregistrare.
- Agentul de înregistrare inițializează conexiunea cu serviciul de înregistrare.
- După conectarea agentului, serviciul de înregistrare returnează lista restricțiilor de flux de rețea care trebuie aplicate sesiunii. Odată primită, agentul de înregistrare le aplică sesiunii utilizatorului.
- Agentul de înregistrare încarcă în mod continuu și în timp real înregistrarea video a sesiunii utilizatorului și toate evenimentele sesiunii (de exemplu, apăsările de taste sau lansările de programe) către serviciul de înregistrare. Serviciul de înregistrare stochează înregistrarea video într-un director temporar.
- Serviciul de înregistrare raportează diferitele evenimente ale sesiunii către Mediation Controller, care le înregistrează apoi în baza de date a organizației.
- Când sesiunea RDP a utilizatorului se încheie, agentul de înregistrare raportează informația serviciului de înregistrare. Serviciul de înregistrare mută apoi videoclipul înregistrat în directorul de arhivare a înregistrărilor utilizatorilor.
- Serviciul de înregistrare raportează sfârșitul sesiunii utilizatorului către Mediation Controller. Prin urmare, sesiunea nu mai este vizibilă în „Live Streaming” din Control Center, ci trece în „Archives”.
Cu această secvență, este esențial ca agentul de înregistrare să primească informațiile corecte de conexiune la serviciul de înregistrare al Edge Gateway. Aceste informații se află în setările Edge Gateway, în câmpul FDQN: 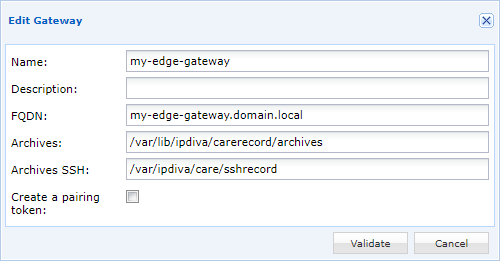
În acest câmp, introduceți un nume DNS pe care serverele RDP să îl poată rezolva.
Important
Certificatul atribuit serviciului de înregistrare Careserver trebuie să acopere numele indicat în câmpul FQDN. În caz contrar, agentul de înregistrare va considera că conexiunea nu este sigură și nu va declanșa înregistrarea sesiunii.
Configurarea pentru funcționarea în acces direct
Context SaaS
În diagramele de mai jos, „Mediation Controller” reprezintă serviciul cloud CyberElements gestionat de Systancia. Fluxul de acces direct este identic din punct de vedere arhitectural în modul SaaS.
În acest mod de funcționare, schimburile dintre Mediation Controller, Edge Gateway și agentul de înregistrare sunt următoarele:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent de înregistrare

    Note over AGENT: Detectarea unei noi <br/>sesiuni de înregistrat
    AGENT->>+GW: Conectare la serviciul de înregistrare
    GW->>-MED: Semnalarea unei noi conexiuni <br/>cu acces direct pentru utilizatorul X
    alt Dacă utilizatorul X este autorizat
        MED->>+GW: Trimiterea informației că utilizatorul X <br/>este autorizat să se conecteze și trimiterea <br/>listei filtrelor de rețea care trebuie aplicate
        GW->>-AGENT: Trimiterea informațiilor de filtrare <br/>a rețelei și a autorizației de conectare <br/>pentru utilizatorul X
        Note over AGENT: Aplicarea restricțiilor <br/>de rețea utilizatorului X
        loop Înregistrarea continuă a sesiunii
            AGENT->>+GW: Trimitere continuă a înregistrării video <br/>+ evenimente de sesiune
            Note over GW: Adăugarea continuă a înregistrării video <br/>în directorul de stocare temporară
            GW->>-MED: Trimiterea evenimentelor de sesiune primite
            Note over MED: Înregistrarea evenimentelor <br/>în baza de date a organizației
        end
        break Încheierea sesiunii
            AGENT->>GW: Trimiterea informației că <br/>utilizatorul X și-a încheiat sesiunea RDP
            Note over GW: Înregistrarea video este mutată <br/>în directorul de arhivă.
            GW->>MED: Semnalarea încheierii sesiunii utilizatorului
            Note over MED: Sesiunea utilizatorului trece <br/>de la transmisia în direct la arhivă
        end
    else If user X is not authorized
        MED->>+GW: Trimiterea informației că utilizatorul <br/>X nu este autorizat să se conecteze
        GW->>-AGENT: Trimiterea notificării privind <br/>refuzul conectării utilizatorului X
        Note over AGENT: Deconectarea utilizatorului X
end- O sesiune nouă este detectată de agentul de înregistrare, care inițiază o conexiune la serviciul de înregistrare al unui Edge Gateway.
- Edge Gateway trimite informațiile de conexiune (numele de utilizator și CN-ul certificatului utilizat de agentul de înregistrare) către Mediation Controller. Mediation Controller va răspunde în două moduri diferite, în funcție de setările drepturilor de acces.
- Dacă utilizatorul este autorizat să se conecteze la server, Mediation Controller comunică Edge Gateway accesul posibil pentru acest utilizator și lista de filtre de rețea care trebuie aplicate.
- Edge Gateway returnează aceste informații agentului de înregistrare. Odată primite, agentul de înregistrare aplică filtrele de rețea sesiunii utilizatorului.
- Agentul de înregistrare încarcă în mod continuu și în timp real înregistrarea video a sesiunii utilizatorului și toate evenimentele sesiunii (de exemplu, apăsările de taste sau lansările de programe) către serviciul de înregistrare. Serviciul de înregistrare stochează înregistrarea video într-un director temporar.
- Serviciul de înregistrare raportează diferitele evenimente ale sesiunii către Mediation Controller, care le înregistrează apoi în baza de date a organizației.
- Când sesiunea RDP a utilizatorului se încheie, agentul de înregistrare raportează informația serviciului de înregistrare. Serviciul de înregistrare mută apoi videoclipul înregistrat în directorul de arhivare a înregistrărilor utilizatorilor.
- Serviciul de înregistrare raportează sfârșitul sesiunii utilizatorului către Mediation Controller. Prin urmare, sesiunea nu mai este vizibilă în „Live Streaming” din Control Center, ci trece în „Archives”.
- Dacă utilizatorul nu este autorizat să se conecteze la server, Mediation Controller comunică Edge Gateway faptul că accesul nu este autorizat pentru acel utilizator.
- Edge Gateway transmite informația agentului de înregistrare, care deconectează sesiunea utilizatorului.
Chei de registru
Indiferent de modul în care este instalat, agentul de înregistrare dispune de toate componentele necesare pentru toate modurile de funcționare prevăzute. Prin urmare, pentru a funcționa în modul de acces direct, el citește următoarele chei de registru pentru a-și determina configurarea:
1 2 3 4 | |
MachineName-
Numele certificatului pe care agentul de înregistrare îl va utiliza pentru a se conecta la serviciul de înregistrare al unui Edge Gateway. În mod implicit, și dacă nu este definit, agentul va încerca să utilizeze un certificat cu numele mașinii.
LogOffOnFailure-
Indicarea comportamentului agentului atunci când nu reușește să se conecteze la un Edge Gateway sau dacă utilizatorul nu este autorizat să se conecteze la mașină. Cu
0nu are loc nicio deconectare, în timp ce cu1utilizatorul va fi deconectat (comportamentul implicit). RecordedSessions-
Definirea tipurilor de sesiune supuse înregistrării:
none: nu se va efectua nicio înregistrare a acceselor directe (setarea implicită).remote: orice acces RDP la mașină va declanșa o înregistrare.all: accesele RDP și accesele prin consolă (acces fizic la mașină sau din modul consolă al hipervizorului) vor declanșa înregistrarea.
Ce valori de chei sunt necesare pentru accesul direct?
Singura valoare de cheie necesară pentru a activa mecanismul de acces direct este RecordedSessions, cu valoarea remote sau all. Rețineți că, în funcție de mediu, poate fi necesară și valoarea cheii MachineName.
Certificat de mașină
Agentul de înregistrare va încerca să utilizeze un certificat pentru autentificarea la serviciul de înregistrare. Acest certificat trebuie să fi fost instalat în certificatele personale ale computerului.
Agentul va utiliza certificatul al cărui nume corespunde valorii cheii MachineName (a se vedea capitolul anterior) și, dacă acesta nu este definit, va încerca să utilizeze un certificat cu numele mașinii.
Declararea Edge Gateways pe care agentul le poate contacta
Agentul de înregistrare utilizează informații locale pentru a determina lista serverelor Edge Gateway care trebuie contactate pentru a încărca înregistrările sesiunilor utilizatorilor.
Pentru a modifica lista serverelor Edge Gateway care pot fi contactate, trebuie să opriți mai întâi serviciul CleanroomAgent.
Atenție!
Oprirea serviciului CleanroomAgent duce la încheierea înregistrării sesiunilor în curs de pe server, iar noile sesiuni deschise pe server nu vor fi înregistrate.
Serviciul poate fi oprit prin PowerShell (sunt necesare drepturi de administrator):
1 | |
După oprirea serviciului, modificați sau creați următorul fișier [RECORDING_AGENT_DIR]\gateways.xml, unde [RECORDING_AGENT_DIR] este directorul de instalare al agentului de înregistrare. Cu directorul de instalare implicit, fișierul trebuie să fie prezent sau creat în această locație:
- CyberElements:
C:\Program Files (x86)\Systancia\cyberelements\gateways.xml
Acest fișier XML este format dintr-o etichetă gateways și din atâtea etichete element câte servere Edge Gateway pot fi contactate.
Exemplu
Dacă agentul de înregistrare trebuie să contacteze un server Edge Gateway cu FQDN-ul edge-gateway-1.domain.local, fișierul XML ar fi următorul:
1 2 3 4 | |
În schimb, dacă ar fi două servere Edge Gateway de contactat, edge-gateway-1.domain.local și edge-gateway-2.domain.local, fișierul ar fi următorul:
1 2 3 4 5 | |
După modificarea corectă a fișierului gateways.xml, reporniți serviciul CleanroomAgent:
1 | |
Configurarea serviciului de înregistrare pentru autentificarea certificatelor provenite de la o PKI terță
În mod implicit, serviciul de înregistrare consideră valide numai certificatele emise de PKI-ul Systancia. Pentru a utiliza certificate de la o altă autoritate de certificare (CA), trebuie să urmați pașii pentru adăugarea unei CA în directorul specific al Edge Gateway.
Odată ce certificatul sau certificatele CA se află în locația corectă, nu mai rămâne decât să reporniți serviciul de înregistrare, din nou ca superutilizator root:
Atenție!
Repornirea acestui serviciu oprește sesiunile în curs și încheie aproape toate. Executați comanda următoare numai atunci când nicio sesiune de utilizator nu trece prin serverul Edge Gateway, pentru a nu afecta utilizatorii.
1 | |
După repornirea serviciului de înregistrare, puteți verifica dacă noile CA au fost luate corect în considerare consultând logurile serviciului:
1 | |
Logurile obținute indică la sfârșitul liniei numele fișierelor de certificat încărcate de serviciul de înregistrare.
Exemplu
După adăugarea a două CA denumite MY-CA-ROOT.pem și MY-INTERMEDIATE-CA.pem, logurile obținute arată astfel (începutul logului a fost trunchiat, dar conține, printre altele, data și numele mașinii):
1 2 3 4 | |