Dostęp do serwera RDS z aplikacji Remote Desktop Manager (RDM) z nagrywaniem i Vault haseł
Ten artykuł opisuje procedurę korzystania z aplikacji Remote Desktop Manager (RDM) zainstalowanej lokalnie na stacji roboczej użytkownika, przy jednoczesnym nagrywaniu sesji i użyciu Vault haseł.
W ten sposób użytkownicy, zarówno wewnętrzni w organizacji, jak i zdalni, mogą nadal korzystać z tej aplikacji bez konieczności przechodzenia przez webowy portal użytkownika.
Zasada działania jest następująca: z lokalnej aplikacji RDM na stacji roboczej użytkownika inicjowane jest połączenie RDP bezpośrednio z serwerem Edge Gateway produktu CyberElements, który — zależnie od obowiązujących autoryzacji i ustawień — umożliwia dostęp do docelowego serwera RDP.
Użytkownik zdalny musi najpierw dysponować połączeniem VPN.
Wymagania wstępne
Uwaga
Na tym etapie niektóre metody MFA nie są wspierane w dostępie bezpośrednim bez agenta.
Chodzi o takie rodzaje MFA jak: FIDO2, certyfikat użytkownika lub e-CPS.
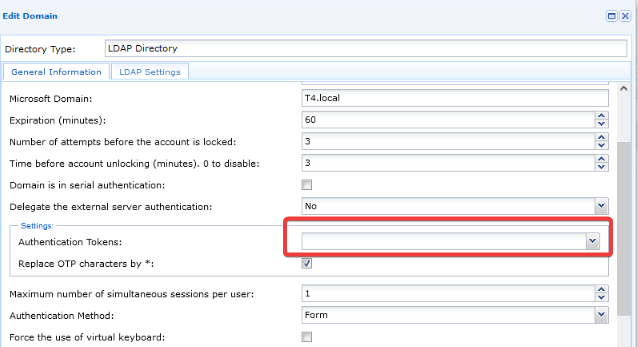
Domena uwierzytelniania musi zatem zostać zduplikowana. Pozostaw pole Authentication token puste dla użytkowników wewnętrznych korzystających z dostępu bezpośredniego:
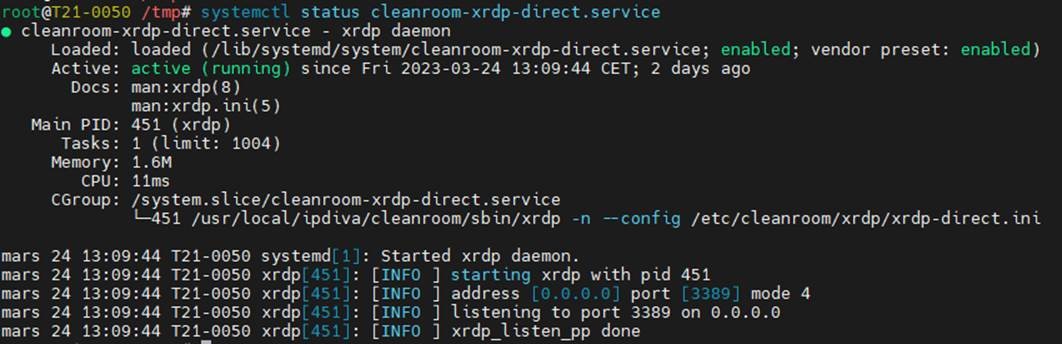
Do bezpośredniego dostępu RDP bez agenta konieczne jest włączenie usługi cleanroom-xdrp-direct, obecnej domyślnie na serwerach CyberElements Edge Gateway.
Zacznij od otwarcia sesji SSH jako root na odpowiednim serwerze Edge Gateway.
Następnie wykonaj poniższe polecenie, aby ją włączyć:
1 | |
Potem użyj poniższego polecenia, aby uruchomić usługę:
1 | |
Informacja
Status usługi możesz sprawdzić, wykonując polecenie:
1 | |
Konfiguracja dostępnych aplikacji
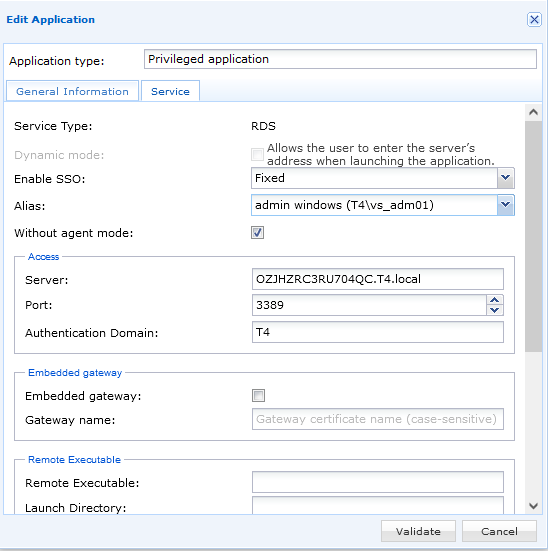
Zacznij od skonfigurowania docelowych aplikacji RDP.
Pole Without agent mode musi być zaznaczone.
Przykład
Konfiguracja kontraktu bez dostępu
Następnie musisz skonfigurować kontrakt dostępu, aby użytkownicy mogli uzyskać bezpośredni dostęp do zasobu.
Otwórz menu RDP without agent record contracts:
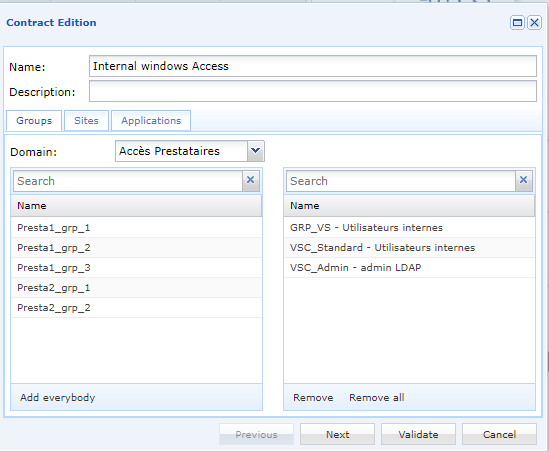
Na karcie Groups wybierz grupy użytkowników objęte kontraktem, po prostu przeciągając je z listy po prawej stronie:
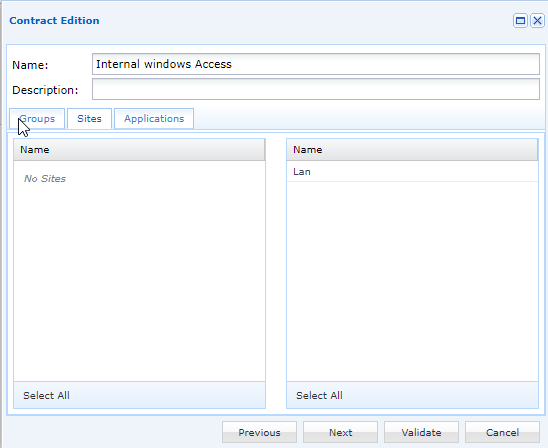
Na karcie Sites wybierz odpowiedni site:
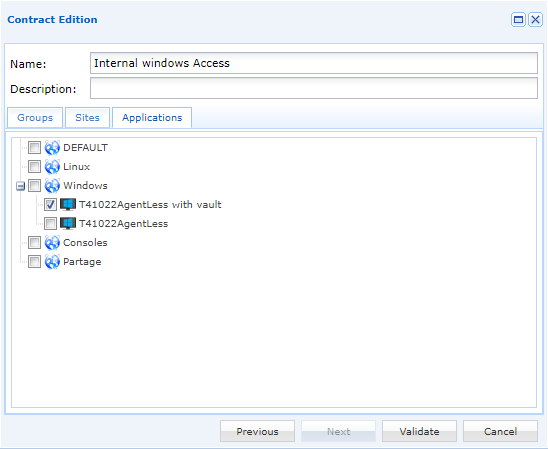
Na karcie Applications wybierz aplikacje, do których użytkownicy będą mogli uzyskać dostęp. Aplikacje są uporządkowane według kategorii. Możesz wybrać całą kategorię, klikając ją, albo wybrać tylko niektóre aplikacje, klikając , aby rozwinąć kategorię:
Składnia logowania w aplikacji Remote Desktop Manager
Do logowania w aplikacji RDM na stacji roboczej trzeba użyć określonej składni.
Składnia ma następującą postać: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Ostrzeżenie!
Składnia rozróżnia wielkość liter!
Dostosuj swój login do swoich ustawień uwierzytelniania:
| Wartość własna | Zmienna | Opis |
|---|---|---|
USERNAME |
Nazwa użytkownika CyberElements | |
CYBERELEMENTS_DOMAIN_NAME |
Nazwa domeny dostawcy tożsamości CyberElements używanej do logowania użytkownika | |
APPLICATION_NAME |
Nazwa aplikacji RDP bez agenta, do której ma nastąpić dostęp |
1 | |
Przykład
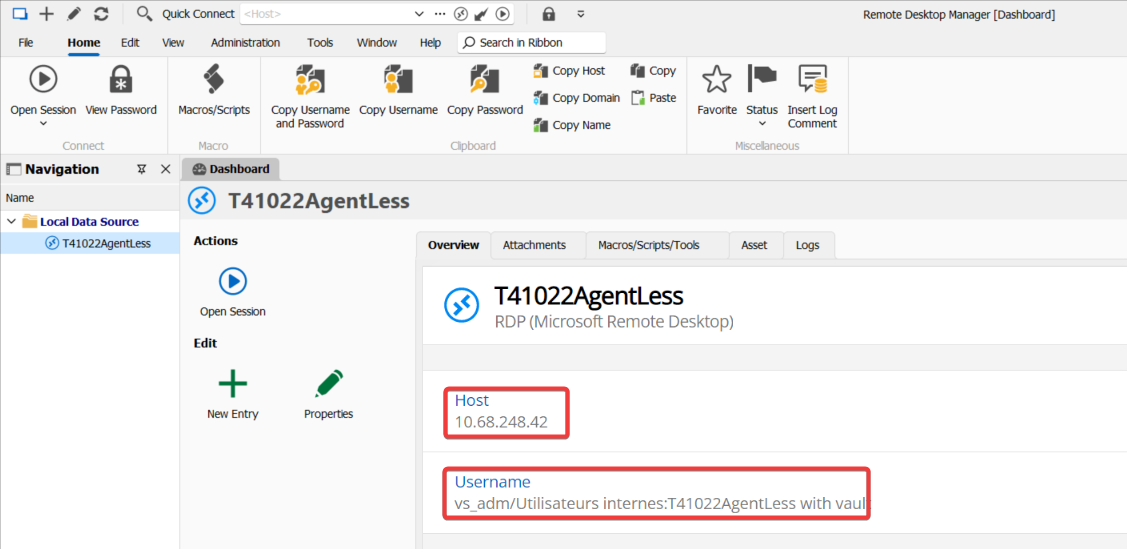
Uwaga
- Pozostaw pole hasła puste.
- Docelowy adres IP to adres serwera Edge Gateway produktu CyberElements dla danego site.
Przy uruchamianiu połączenia zostaniesz poproszony o hasło konta podanego w poprzednim identyfikatorze:
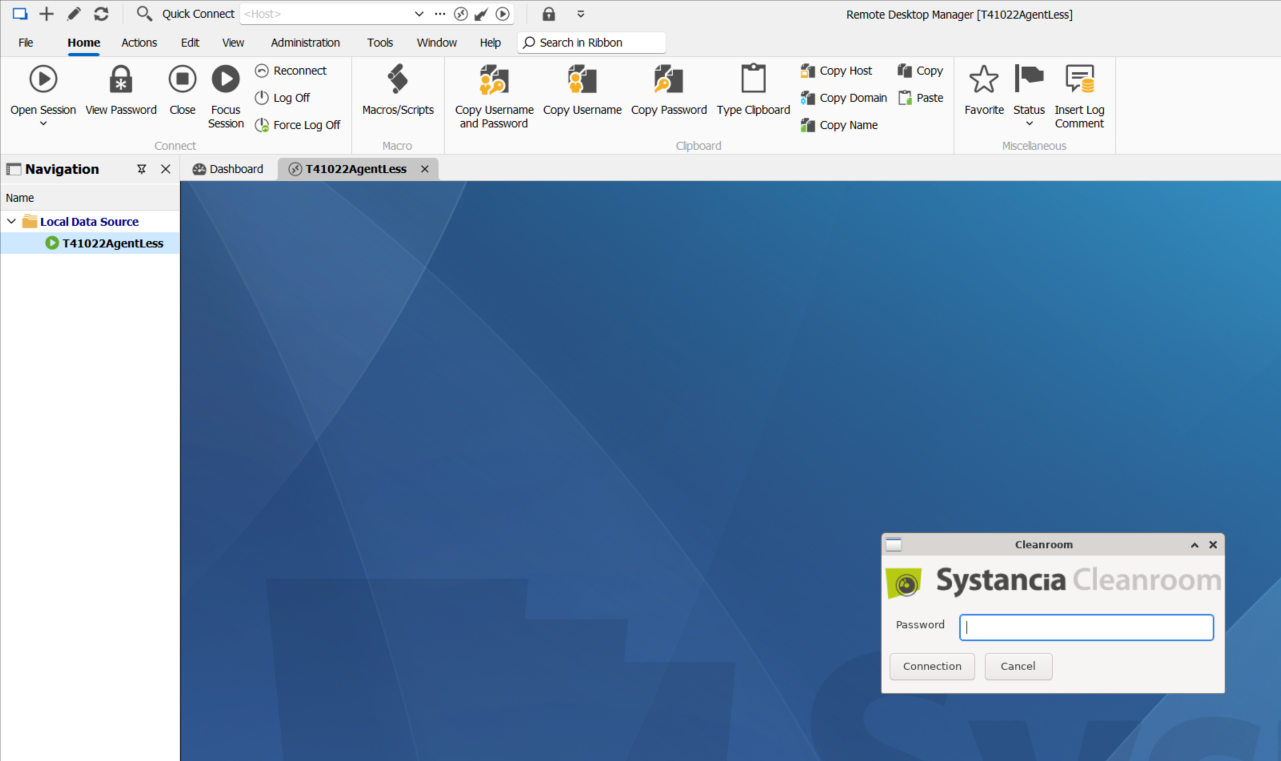
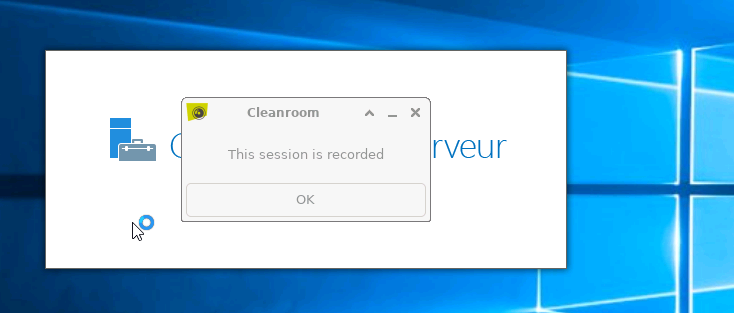
Po wprowadzeniu hasła połączenie z serwerem zostaje ustanowione, a komunikat przypomina, że sesja jest nagrywana: