Įrašymo agento, skirto Windows, diegimas ir naudojimas
-
Diegimas
Windows įrašymo agento įdiegimas ir išplatinimas.
-
Konfigūracija
Windows įrašymo agento konfigūravimas darbui su RDP ir HTML5 RDP taikomosiomis programomis ir (arba) tiesiogine prieiga.
CyberElements naudoja Windows įrašymo agentą, kad RDP seansams pridėtų naujų funkcijų:
- Galimybė filtruoti vartotojui pasiekiamus TCP ir UDP srautus
- Galimybė paleisti seanso įrašymą bet kuriam prie serverio prisijungiančiam vartotojui, nenaudojant vartotojo portalo arba kliento programos Desktop (funkcija
direct access)
Be to, vartotojų seansų metu fiksuojami papildomi įvykiai:
- Langų atidarymas
- Langų uždarymas
- Programų paleidimas
- Programų uždarymas
- Mainų srities turinys
- Vartotojo veikla
Būtinosios sąlygos
Kliento suderinamumas
Norėdami sužinoti, ar agentas suderinamas su įvairiomis Microsoft Windows operacinėmis sistemomis, žr. suderinamumo matricą.
Kad įrašymo agentas tinkamai veiktų, turi būti įvykdytos kelios būtinosios sąlygos. Kai kurios iš jų skirtos tik įrašymo su agentu funkcijai RDP ir HTML5 RDP taikomosioms programoms, o kitos susijusios su tiesiogine prieiga su agentu.
Bendrosios būtinosios sąlygos
Įrašymo agentas siunčia vartotojo seanso įrašą atgal į CyberElements, prisijungdamas prie komponento Edge Gateway prievadu TCP 8443. Tam reikia, kad tinklo srautas tarp šių dviejų kompiuterių būtų atidarytas.
Kad saugiai išsiųstų įrašą atgal į komponentą Edge Gateway, įrašymo agentas užmezga su juo saugų ryšį naudodamas TLS. TLS remiasi sertifikatų naudojimu, ir, kad ryšys būtų laikomas patikimu ir saugiu, turi būti įvykdytos šios sąlygos:
- Serverio, šiuo atveju Edge Gateway, sertifikato galiojimas neturi būti pasibaigęs (didžiausia galiojimo data).
-
Serverio, šiuo atveju Edge Gateway, sertifikatą turi būti išdavusi sertifikavimo institucija, kurią kompiuteris, kuriame įdiegtas įrašymo agentas, pripažįsta patikima.
Papildoma informacija
Serverio, kuriame įdiegtas įrašymo agentas, vietinėje patikimų sertifikavimo institucijų saugykloje turi būti bent įrašymo serverio sertifikato šakninė sertifikavimo institucija (CA).
Todėl reikia:
- Gauti sertifikato šakninę CA iš Edge Gateway įrašymo paslaugos.
- Įkelti šią CA į serverį, kuriame įdiegtas įrašymo agentas.
- Įdiegti CA vietinio kompiuterio sertifikatų saugykloje „Trusted Root Certification Authorities“.
Pavyzdys su PowerShell
Sertifikatą
.cerformatu galite lengvai importuoti naudodami PowerShell.
Norėdami tai padaryti, atidarykite PowerShell terminalą kaip kompiuterio administratorius ir paleiskite šią komandą:Pakeiskite1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>sertifikato failo keliu.Pavyzdys su PowerShell Systancia sertifikatui, nesiunčiant failų
Šiame pavyzdyje diegiama Systancia šakninė CA, kuri pagal numatytuosius parametrus naudojama CyberElements.
Sertifikatą taip pat galima importuoti nesiunčiant / neatsisiunčiant failo į kompiuterį, kuriame įdiegtas įrašymo agentas.
Norėdami tai padaryti, atidarykite PowerShell terminalą kaip kompiuterio administratorius ir paleiskite šias komandas:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Norėdami šį metodą naudoti su kita CA, pakeiskite kintamojo
base64Certreikšmę pasirinktu base 64 koduotės sertifikatu. -
Serverio, šiuo atveju Edge Gateway, sertifikatas neturi būti atšauktas.
- Kompiuteris, kuriame įdiegtas įrašymo agentas, turi galėti susisiekti su serveriu, šiuo atveju Edge Gateway, naudodamas DNS vardą arba IP adresą, kurį apima serverio sertifikato Common Name (CN).
Specialiosios būtinosios sąlygos RDP taikomosioms programoms su agentais, naudojamoms macOS arba Ubuntu vartotojo darbo stotyje
Perspėjimas
Toliau nurodytos būtinosios sąlygos reikalingos tik tada, jei vartotojas paleidžia RDP taikomąją programą su agentu, o jo darbo stotis nėra Windows (macOS arba Ubuntu).
Jei CyberElements vartotojų darbo stotyse veikia tik Windows arba, jei taip nėra, jie naudoja tik HTML5 RDP taikomąsias programas, toliau nurodytų būtinųjų sąlygų galima nepaisyti.
Paskirties serveryje, kuriame įdiegtas įrašymo agentas, reikalingi šie registro raktai.
Pirmiausia pirmasis raktas išjungia leidžiamų paleisties programų sąrašą (Microsoft dokumentas). Pagal numatytuosius parametrus Windows kompiuteris leidžia tik explorer.exe kaip paleisties programą.
1 2 | |
Jei kompiuteris nėra RDS serveris, visada rekomenduojama taikyti šį registro raktą, kad įrašymo agentą būtų galima atidaryti kaip paleisties programą:
1 2 | |
Specialieji tiesioginės prieigos reikalavimai
Tiesioginės prieigos funkcija
Tiesioginės prieigos funkcija leidžia paleisti vartotojo seanso įrašymą esant RDP arba konsolės prieigai (fiziniam prisijungimui prie kompiuterio arba per hipervizoriaus konsolės režimą), kuri nevyksta tiesiogiai per CyberElements.
Jei vartotojas turi leidimą pasiekti serverį, jo seansas bus įrašomas. Jei ne, pagal numatytuosius parametrus vartotojas bus atjungtas.
Kad įrašymo agentas veiktų tiesioginės prieigos režimu, reikalingas x509 sertifikatas. Šis sertifikatas turi atitikti šiuos reikalavimus:
- Sertifikatas vis dar turi galioti (galiojimo laikotarpis nepasibaigęs).
- Sertifikato tipas (išplėstinio rakto naudojimo laukas) turi būti
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikatas neturi būti atšauktas.
- Iš OpenSSL 2 saugos lygio kylantys apribojimai reiškia, kad:
- Sertifikato privatusis raktas, naudojant RSA, DSA ir DH šifrus, turi būti bent 2048 bitų; elipsinių kreivių (ECC) raktai turi būti bent 224 bitų.
- Sertifikato parašas negali būti MD5 arba SHA-1 (pageidautina SHA-512).
- Įrašymo serveris naudos lauką
Common Name(CN) sertifikatui, taigi ir kompiuteriui, kuriame paleidžiamas tiesioginis įrašymas, identifikuoti. Šis laukas turi būti užpildytas.
Įrašymo agento naudojimas su RDP ir HTML5 RDP taikomosiomis programomis
Įrašymo agento naudojimo įjungimas
Jei įrašymo agentas tinkamai įdiegtas ir sukonfigūruotas, agento naudojimas įjungiamas atitinkamos RDP arba HTML5 RDP taikomosios programos lygmeniu:
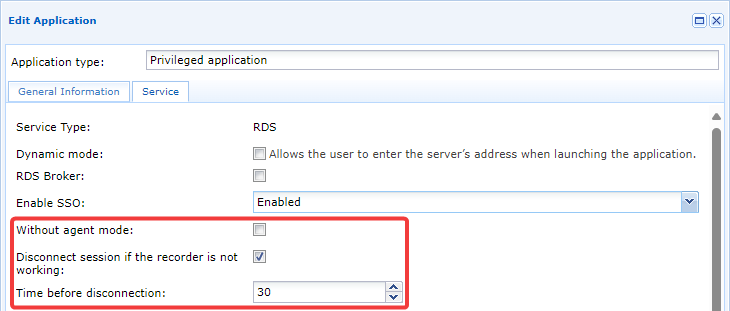
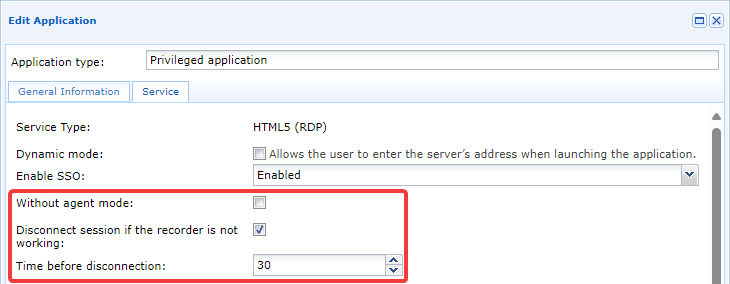
Mechanizme dalyvauja trys parametrai:
Without agent mode- Kad įrašymo agentas veiktų, ši parinktis turi likti nepažymėta.
Disconnect session if the recorder is not working- Įjungia arba išjungia saugos funkciją, kai seanso įrašymas dėl įvairių priežasčių nepavyksta. Jei įrašymo atlikti neįmanoma, vartotojo RDP arba HTML5 RDP seansas bus nutrauktas. Rekomenduojame įjungti šį parametrą, kad vartotojai negalėtų prisijungti be įrašymo (pavyzdžiui, sutrikus įrašymo agento veikimui).
Time before disconnection- Jei ankstesnė parinktis įjungta, ši parinktis leidžia nustatyti laiką sekundėmis, po kurio atliekamas atjungimas. Numatytoji reikšmė – 30 sekundžių, tačiau ją galima sumažinti, kad padidėtų reagavimo sparta, arba padidinti, jei, pavyzdžiui, žinoma, kad vartotojų seansai ilgi.
Šoninio judėjimo ribojimas
Šoninio judėjimo ribojimas – tai funkcija, ribojanti vartotojo seanso tinklo ryšius. Pagal numatytuosius parametrus ši funkcija blokuoja visą TCP/UDP srautą vartotojo seanse, tačiau administratoriai gali atidaryti įvairius prieigos srautus.
Apribojimai konfigūruojami objekte access policy, todėl gali skirtis priklausomai nuo vartotojo ir tam pačiam vartotojui turėti skirtingus parametrus (priskiriant jam kelias prieigos politikas). Vartotojui, turinčiam kelias tos pačios taikomosios programos prieigos politikas, taikomi labiausiai leidžiančios prieigos tinklo apribojimai.
Kai RDP arba HTML5 RDP taikomoji programa su agentu autorizuojama prieigos politikoje, tampa pasiekiamas skirtukas Network connections. Jame galima įjungti filtravimą ir nurodyti vartotojui autorizuotus tinklus: 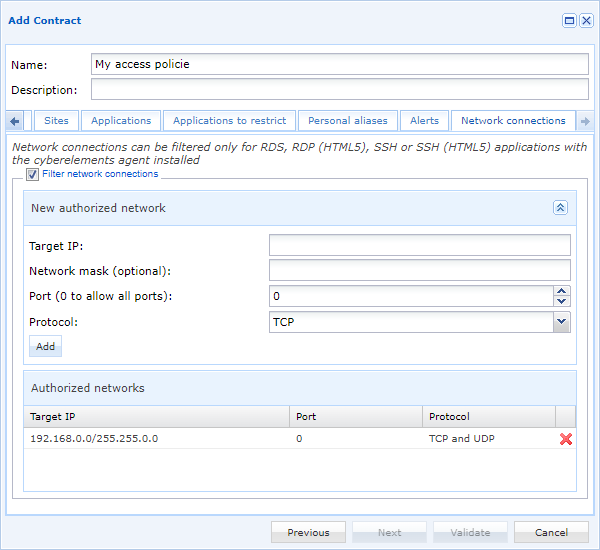
Informacija
Bet kokie šių parametrų pakeitimai vartotojams bus pritaikyti tik kitą kartą jiems naudojant atitinkamą RDP arba HTML5 RDP taikomąją programą.
Tiesioginės prieigos įrašymo su agentu konfigūravimas
Tiesioginei prieigai su agentu paruoštų serverių deklaravimas
Norėdami deklaruoti serverį, kuris turi veikti tiesioginės prieigos su agentu režimu, pirmiausia turite atidaryti modulį Machines management:
Tada spustelėkite mygtuką , kad pridėtumėte naują serverį. Bus parodytas naujas langas naujam serveriui konfigūruoti: 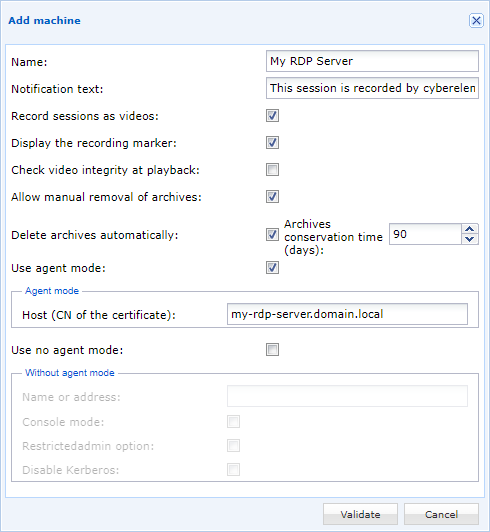
Name- Kompiuterio pavadinimas, rodomas CyberElements konsolėje.
Notification text- Pranešimas, kurį vartotojai gaus prisijungdami prie serverio.
Record sessions as videos- Įjungia arba išjungia seanso vaizdo įrašymą. Jei išjungta, bus fiksuojami ir įrašomi tik seanso įvykiai.
Check video integrity at playback- Kuriant vaizdo archyvą, apskaičiuojama ir išsaugoma vaizdo failo maišos reikšmė (SHA-256). Kai administratoriai peržiūri archyvą, tikrinama, ar maišos reikšmė nepakeista. Jei ji pakeista, administratoriui bus išsiųstas įspėjimo pranešimas, nes greičiausiai vaizdo įrašas buvo pakeistas (pvz., pakeistos arba iškirptos sekos).
Allow manual removal of archives- Leidžia arba draudžia administratoriams naikinti vaizdo archyvus.
Informacija
Sukurti archyvai išlaiko įrašymo metu galiojusius parametrus. Šio parametro pakeitimas paveiks tik naujus archyvus. Delete archives automatically- Automatinio archyvų naikinimo nustatymas, kai viršijamas tam tikras dienų skaičius.
Informacija
Sukurti archyvai išlaiko įrašymo metu galiojusius parametrus. Šio parametro pakeitimas paveiks tik naujus archyvus. Use agent mode- Parinktis, kurią reikia įjungti, kad serveryje veiktų tiesioginės prieigos su aktyviu agentu mechanizmas.
Host (CN of the certificate)- Sertifikato, kuriuo įrašymo agentas autentifikuojasi komponente Edge Gateway, CN nurodymas. Tai atitinka kompiuterio sertifikato parametrus.
Use no agent- Jei parametras nenaudingas norimam veikimo režimui, jo žymėjimą galima panaikinti.
Tiesioginės prieigos su agentu teisių konfigūravimas
Tiesioginės prieigos su agentu teisių konfigūravimas panašus į taikomųjų programų prieigos politikų konfigūravimą. Naujos teisės deklaruojamos ir esamos keičiamos per Direct recording configuration:
Naują konfigūraciją galite pridėti spustelėdami mygtuką .
Įvairūs parametrų skirtukai panašūs į taikomųjų programų prieigos politikų skirtukus, išskyrus grupių skirtuką, kuriame galima rankiniu būdu pridėti grupę: 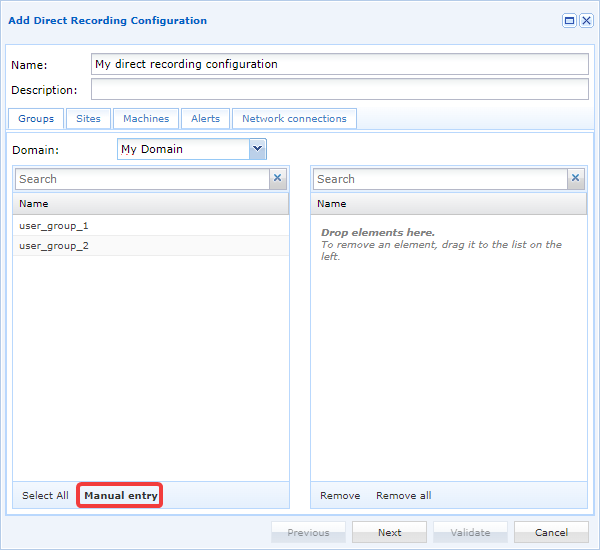
Spustelėjus rankinio pridėjimo mygtuką, bus parodytas naujas langas grupės pavadinimui ir jos domenui įvesti: 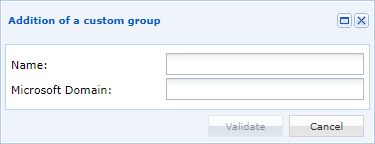
Patarimas
Ši funkcija ypač naudinga, jei norite pridėti vietinę grupę arba grupę, esančią kitame OU nei nustatytasis LDAP domeno konfigūracijose.
Kiti skirtukai:
Sites: konfigūracija priskiriama vienam ar keliems site, taigi įrašymo agentui leidžiama jungtis prie vieno ar kelių Edge Gateway, susietų su autorizuotais site.Machines: pridedami ankstesniame skyriuje deklaruoti RDP serveriai.Alerts: įspėjimai susiejami su konfigūracija.Network connections: vartotojų šoninis judėjimas jų seansų metu ribojamas funkcija, identiška RDP ir HTML5 RDP taikomųjų programų šoninio judėjimo ribojimui.
Įrašymo agento žurnalai
Įrašymo agento žurnalų įjungimas
Perspėjimas!
Norint įjungti žurnalus, reikia iš naujo paleisti įrašymo agento paslaugą, todėl bus sustabdyti visi serveryje vykstantys seansų įrašymai.
Priklausomai nuo rakto LogOffOnFailure parametrų, vartotojas bus atjungtas arba liks prisijungęs.
Norėdami įjungti įrašymo agento žurnalų rašymą, atlikite šiuos veiksmus:
-
Agento diegimo kataloge sukurkite katalogą, pavadintą
Log(pagal numatytuosius parametrus taiC:\Program Files (x86)\Systancia\cyberelements). -
Iš naujo paleiskite paslaugą
CleanroomAgent, pavyzdžiui, šia administratoriaus teisėmis vykdoma PowerShell komanda:1Restart-Service -Name 'CleanroomAgent'
Kiekvieną kartą paleidus įrašymo agento paslaugą, 1 veiksme sukurtame kataloge Log bus sugeneruotas naujas žurnalo failas.
Įrašymo agento žurnalų turinys
Įrašymo agento generuojami žurnalai atrodys taip:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Įrašymo agento inicijavimas (1–21 eilutės)
Inicijuojant įrašymo agentą (1–18 eilutės), į žurnalą įrašoma įvairi informacija apie sistemą.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
19 eilutėje nurodomas Edge Gateway, rastų faile gateways.xml, skaičius veikimui tiesioginiu režimu.
19 | |
20 eilutėje nurodoma raktų įkėlimo iš neegzistuojančio katalogo problema. Tai sena funkcija, kuri neturi įtakos bendram agento veikimui. Todėl šio klaidos įrašo galima nepaisyti.
20 | |
21 eilutėje nurodomas vykdomojo failo CareInit.exe kopijavimas į System32, kad būtų apimti atvejai, kai RDP taikomoji programa su agentu paleidžiama iš macOS arba Ubuntu kompiuterio.
Tokiu atveju jungiantis prie serverio prašoma paleisti CareInit.exe kaip paleisties programą.
21 | |
HTML5 RDP arba RDP taikomosios programos su agentu prisijungimas (22–39 eilutės)
Aptikus naują RDP seansą, įrašomi šie žurnalo įrašai, nurodantys naujo RDP seanso aptikimą ir prisijungusio vartotojo vardą:
22 23 24 25 | |
Aukščiau pateiktuose žurnaluose per RDP prisijungė vartotojas cyberelements_user.
Paleidžiant HTML5 RDP arba RDP taikomąją programą su agentu, sukuriamas specialus virtualusis RDP kanalas, kad įrašymo agentui būtų perduotas Edge Gateway prisijungimo adresas ir unikalus slaptažodis, skirtas prisijungti prie Edge Gateway įrašymo paslaugos.
Tai rodo du dalykus:
- Įrašymo agentas aptiko, kad tai CyberElements inicijuotas RDP ryšys, todėl neturėtų laikyti seanso tiesiogine prieiga.
- Įrašymo agentas sugebėjo gauti adresą Edge Gateway, į kurį turi siųsti vaizdo įrašus ir įvykius.
Ši informacija atitiko 27–29 eilutes, kuriose pavyzdyje įrašymo agentas gavo Edge Gateway prisijungimo adresą (my-edge-gateway.domain.local) ir vienkartinį slaptažodį (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Toliau eina žurnalo įrašai apie tinklo filtravimo taisyklių taikymą; jie išsamiai aprašyti kitame informaciniame skyriuje toliau šiame puslapyje.
Žurnalo įraše nurodoma, kada įrašymo agentas inicijuoja ryšį su Edge Gateway ir kokiu unikaliu slaptažodžiu jis autentifikuojasi.
35 | |
Galiausiai, kai vartotojas inicijuoja atsijungimą, įrašymo agentas tai užfiksuoja, kad baigtų įrašymą ir pašalintų tinklo filtravimo taisykles. Tai atitinka pavyzdinio žurnalo failo 36–39 eilutes:
36 37 38 39 | |
Tiesioginės RDP prieigos prisijungimas (40–61 eilutės)
Aptikus naują RDP seansą, įrašomi šie žurnalo įrašai, nurodantys naujo RDP seanso aptikimą ir prisijungusio vartotojo vardą:
40 41 42 43 | |
Aukščiau pateiktuose žurnaluose per RDP prisijungė vartotojas cyberelements_user.
Tiesioginio RDP prisijungimo metu specialus virtualusis RDP kanalas, skirtas RDP arba HTML5 RDP taikomosioms programoms su agentu vykdyti, nenaudojamas. Todėl įrašymo agentas daro išvadą, kad atidarytas seansas yra tiesioginės prieigos seansas.
44 | |
Aptikęs tiesioginę prieigą, įrašymo agentas į žurnalą įrašo įvairias ką tik prisijungusio vartotojo grupes:
46 | |
Patarimas
Pagal šią informaciją galite nustatyti priežastis, kodėl tiesioginės prieigos įrašymas nepaleidžiamas: tiesioginės prieigos sutartis neautorizuoja nė vienos vartotojo grupės arba nurodytas domeno pavadinimas turi būti trumpasis pavadinimas (netBIOS pavadinimas) ar visas pavadinimas.
Įrašymo agentas nurodo, prie kurių Edge Gateway jis galės prisijungti, kad nusiųstų vartotojo seanso įrašą.
Primename, kad tai Edge Gateway, įtraukti į failą gateways.xml, sukonfigūruotą konfigūruojant įrašymo agentą.
47 | |
Toliau pateikiamas kliento sertifikatas, kuriuo įrašymo agentas autentifikuojasi įrašymo paslaugoje.
Pagal numatytuosius parametrus įrašymo agentas ieškos sertifikato, kurio CN yra RDP serverio pavadinimas, nebent apibrėžtas raktas MachineName.
Tada įrašymo agentas nurodo pasirinktą sertifikatą ir informaciją apie jį sugeneravusią sertifikavimo instituciją.
48 49 50 51 | |
Aukščiau pateiktame pavyzdyje įrašymo agentas ieškojo sertifikato, kuriame yra my-rds-server, ir rado sertifikatą su CN my-rds-server.domain.local, kurį išdavė sertifikavimo institucija SUB-CA.
Toliau eina žurnalo įrašai apie tinklo filtravimo taisyklių taikymą; jie išsamiai aprašyti kitame informaciniame skyriuje toliau šiame puslapyje.
Žurnalo įraše nurodoma, kada įrašymo agentas inicijuoja ryšį su Edge Gateway ir kokiu unikaliu slaptažodžiu jis autentifikuojasi.
57 | |
Galiausiai, kai vartotojas inicijuoja atsijungimą, įrašymo agentas tai užfiksuoja, kad baigtų įrašymą ir pašalintų tinklo filtravimo taisykles. Tai atitinka pavyzdinio žurnalo failo 58–61 eilutes:
58 59 60 61 | |
Tinklo filtravimo taisyklių taikymas (31 ir 53–56 eilutės)
Kiekvienam įrašymo agento aptiktam seansui agentas nustato, ar vartotojo seansui reikia taikyti tinklo filtravimo taisykles.
Jei tinklo filtravimo taisyklių taikyti nereikia, įrašymo agentas nurodys Filter not enabled.
31 | |
Jei tinklo filtravimo taisykles reikia taikyti, bus rodomas pranešimas Net filter enabled.
Po šios filtravimo aktyvinimo eilutės nurodomas kiekvienas pritaikytas filtras, po vieną eilutėje:
53 54 55 56 | |
Primename, kad suaktyvinus tinklo filtravimą, pagal numatytuosius parametrus blokuojamas visas TCP/UDP srautas. Todėl nurodyti filtrai yra vienintelis TCP/UDP srautas, autorizuotas vartotojo kontekste veikiančioms programoms.
Aukščiau pateiktame pavyzdyje leidžiami ryšiai su TCP 10.10.1.42:443 ir UDP 10.10.20.1:53. Be šių dviejų administratoriaus autorizuotų srautų, atidarytas ir prisijungimo prie įrašymo paslaugos srautas, kad už seanso įrašymą atsakinga programa galėtų išsiųsti įrašą.
Patarimas
Jei vartotojui neautorizuotas joks srautas, bus rodomos tik eilutės, nurodančios, kad filtravimas aktyvus ir kad įrašymo procesas gali pasiekti Edge Gateway įrašymo paslaugą.
Nepavyko prisijungti prie įrašymo paslaugos
Dėl kelių problemų įrašymo agentas gali negalėti prisijungti prie Edge Gateway įrašymo paslaugos.
Pirmoji – tinklo srauto blokavimas. Tokiu atveju, kai agentas bando prisijungti prie įrašymo paslaugos, jis įrašo panašius žurnalo įrašus:
1 2 3 4 | |
Šiame pavyzdyje 1 eilutėje nurodoma, kad srauto inicijuoti nepavyko, o 3 eilutėje nurodomas atitinkamas Edge Gateway ir prisijungimo klaida (taip pat atkreipkite dėmesį į skaičių 242 3 eilutės pabaigoje, būdingą šio tipo problemai).
Antroji galima problema – įrašymo agentas, o kartu ir RDP serveris, negali išspręsti Edge Gateway pavadinimo:
1 2 3 | |
Šiame pavyzdyje 1 eilutė patvirtina Edge Gateway pavadinimo DNS sprendimo problemą.
Antroje eilutėje nurodoma prisijungimo klaida ir Edge Gateway pavadinimas. Atkreipkite dėmesį, kad įvykus DNS sprendimo klaidai eilutė baigiasi skaičiumi 232.
Trečioji galima problema – prisijungimas prie paslaugos, kuri nėra įrašymo paslauga, pavyzdžiui, prie žiniatinklio serverio, klausančio prievade 8443.
Tokiu atveju gaunami šie žurnalo įrašai:
1 2 3 | |
1 eilutėje nurodoma apsikeistų duomenų klaida, 2 eilutė patvirtina prisijungimo problemą ir eilutės pabaigoje nurodo klaidą 140.
Jokia tiesioginės prieigos sutartis neleidžia paleisti tiesioginio seanso įrašymo.
Tiesioginės prieigos metu nebūtinai visi vartotojai turi būti įrašomi. Tokiu atveju matome šiuos žurnalo įrašus:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Gauti žurnalo įrašai prasideda kaip ir visų įrašymo agento užfiksuotų tiesioginių seansų. Tačiau užmezgus ryšį su Edge Gateway įrašymo paslauga, ši grąžina įrašymo agentui informaciją, kad prisijungęs vartotojas neturi būti įrašomas.
Todėl įrašymo agentas nurodo, kad vartotojo seanso įrašyti nereikia (aukščiau pateikto pavyzdžio 14 eilutė).
7 eilutėje išvardijamos visos įrašymo agento gautos prisijungusio vartotojo grupės.
Ši informacija leidžia nustatyti priežastis, kodėl tiesioginės prieigos įrašymas nepaleidžiamas: tiesioginės prieigos sutartis neautorizuoja nė vienos vartotojo grupės arba nurodytas domeno pavadinimas turi būti trumpasis pavadinimas (netBIOS pavadinimas) ar visas pavadinimas.