Keeper Enterprise Password Management (Keeper EPM)
Būtinosios sąlygos
Kad CyberElements galėtų bendrauti su Keeper EPM per jo API, turite turėti Keeper Secrets Manager (KSM) licenciją ir priskirti ją tarnybos paskyrai.
Licencijos priskyrimas aprašytas KSM vadove „Getting Started“: KSM Getting Started Guide
Platforma turi turėti prieigą prie Keeper EPM serverių pagal vietą, kurioje saugomi kredencialai:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfigūracija
KSM prieigos tokeno kūrimas
Prieš užmegzdami KSM ryšį, turite sugeneruoti KSM prieigos tokeną.
Perspėjimas!
KSM tokenai suteikia prieigą prie kredencialų, esančių viename aplanke „Shared folder“. Jei jūsų paskyros nėra tokio tipo aplanke, turėsite jas perkelti.
Norėdami sukurti KSM prieigos tokeną, prisijunkite tarnybos paskyra prie seifo Keeper EPM ir atlikite šiuos veiksmus:
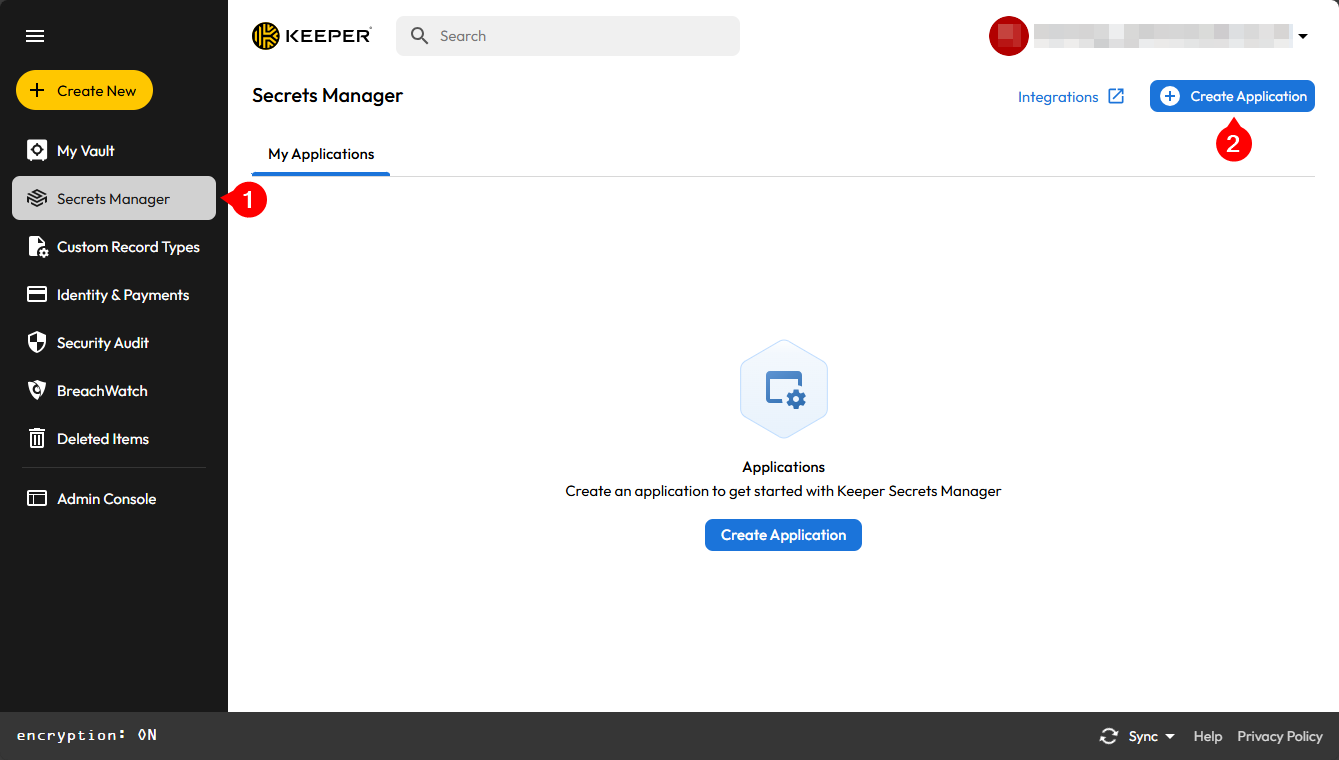
- Spustelėkite meniu
Secret Manager - Spustelėkite mygtuką
Create an application
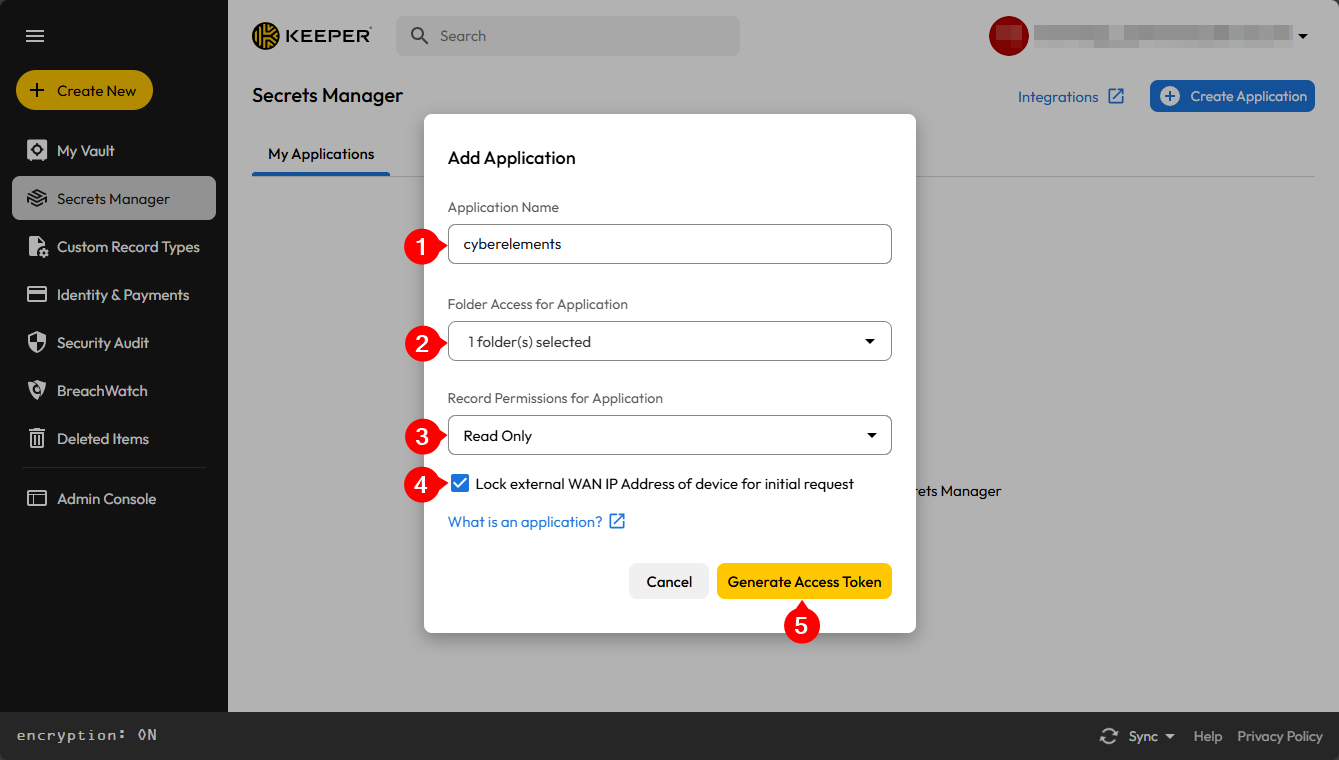
- Suteikite šiai taikomajai programai pavadinimą, kad galėtumėte ją identifikuoti
- Pasirinkite bendrinamą aplanką ar aplankus, prie kurių CyberElements turės prieigą
- Prieigos leidimą palikite
Read Only - Pažymėkite parinktį
Lock the device's external WAN IP address for the initial request. - Patvirtinkite taikomosios programos pridėjimą
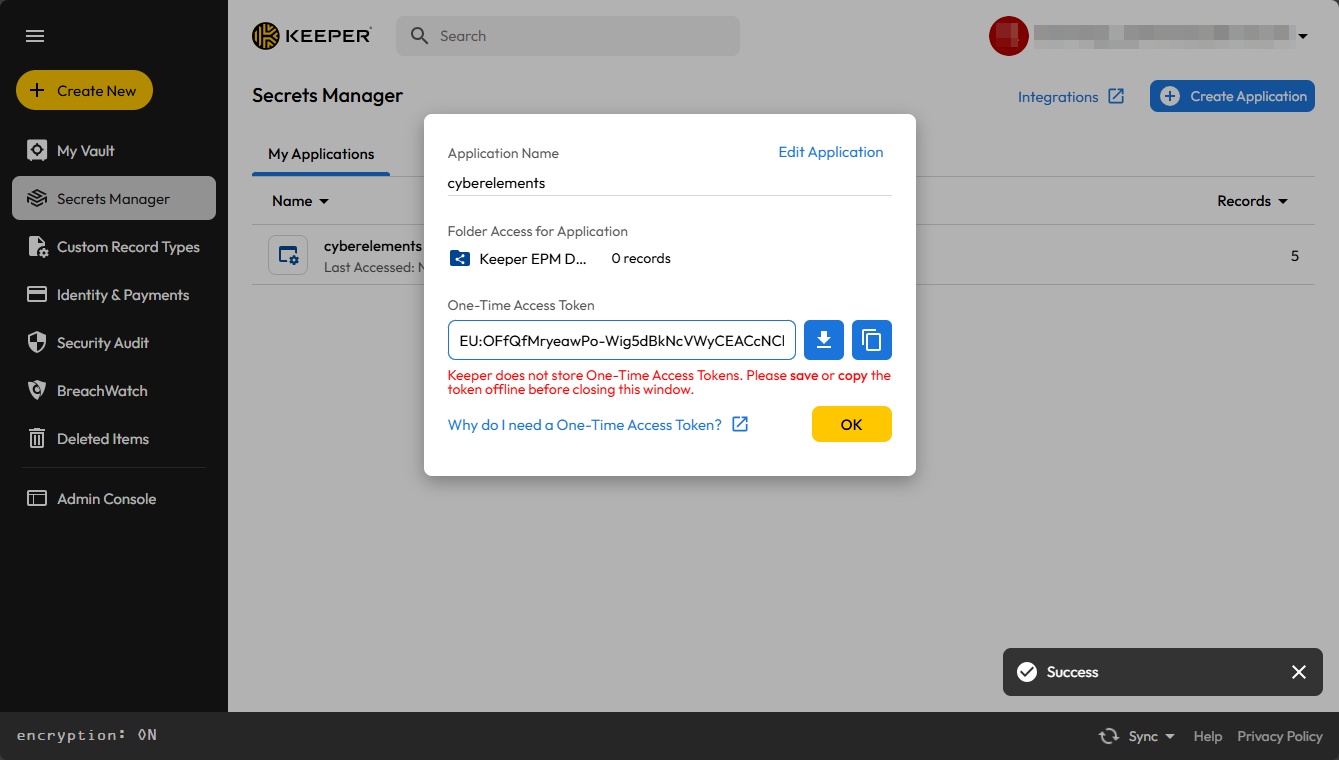
Gaukite KSM prieigos tokeną ir saugokite jį, kol jis bus sukonfigūruotas CyberElements.
Seifo Keeper EPM naudojimo konfigūravimas
Atidarykite savo CyberElements tenant žiniatinklio sąsają naudodami URI /console.
Pavyzdžiai
Jei tenant pavadintas my-tenant, platforma pasiekiama adresu https://my-tenant.cyberelements.io.
Administravimo konsolės prisijungimo formą taip pat galima pasiekti tiesiogiai adresu https://my-tenant.cyberelements.io/console.
Prisijungę prie administravimo konsolės, eikite į darbo sritį Configurations:
Tada spustelėkite plytelę General Options:
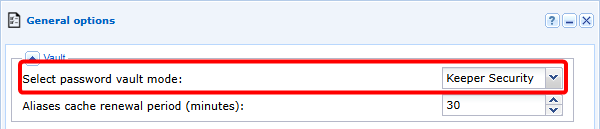
Toliau įjunkite seifo Keeper Security naudojimą:
Pavojus
Įjungus seifą Keeper EPM, išjungiamas integruotasis Vault.
Todėl visų integruotajame Vault esančių pseudonimų nebebus galima naudoti, o ryšiai tarp pseudonimų ir taikomųjų programų bus prarasti.
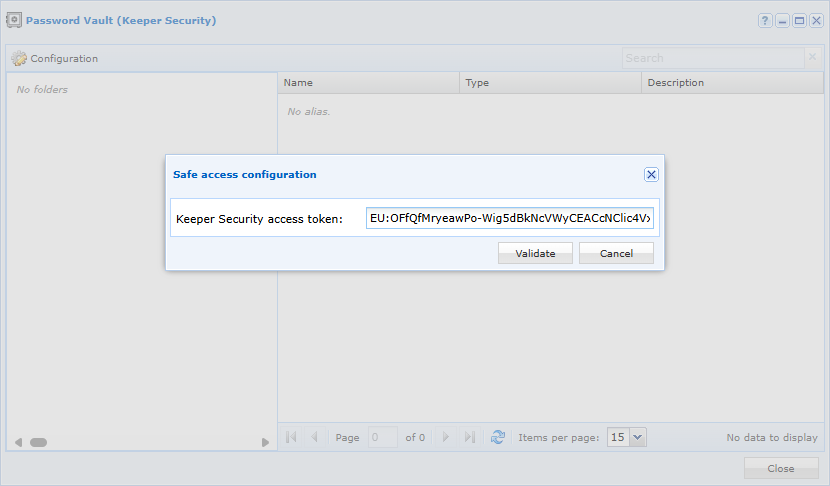
Tada grįžkite į pagrindinę darbo sritį ir atidarykite Vault. Atsivers antras langas, kuriame turite įvesti KSM prieigos tokeną:
Seifo Keeper EPM naudojimas
Ryšys tarp CyberElements ir Keeper EPM yra tik skaitymo, todėl bus galima tik gauti kredencialus, kad jie būtų naudojami jungiantis prie taikomųjų programų arba įterpiant slaptažodį po SSH komandos.
Prijungus seifą Keeper EPM, įvairūs įrašai pateikiami modulyje Vault:
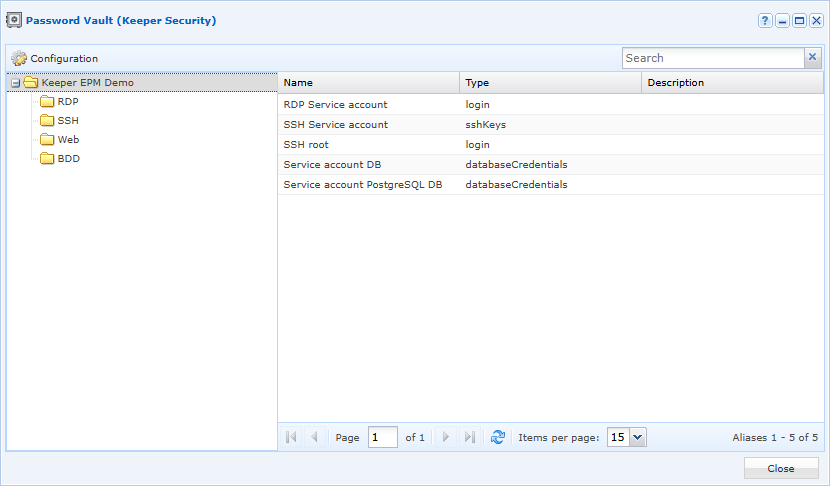
Naudoti su taikomosiomis programomis palaikomi šie įrašų tipai:
- Connection
- Database
- Server
- SSH key
- General
Keeper EPM įrašai rodomi ir pasirenkami šiek tiek kitaip, kai jie susiejami su taikomosiomis programomis: