Grupė Protected Users, Kerberos autentifikavimas, AD silosai ir PAW darbo stotis
Active Directory katalogų apsauga – vienas didžiausių infrastruktūros saugos iššūkių.
ANSSI (Prancūzijos nacionalinė kibernetinio saugumo agentūra) ypač pabrėžia skaidymo į izoliuotas dalis svarbą šiai saugai ir serverių silosų diegimą su Kerberos autentifikavimu. Tai minima jos rekomendacijose dėl saugaus AD pagrįstų IS administravimo.
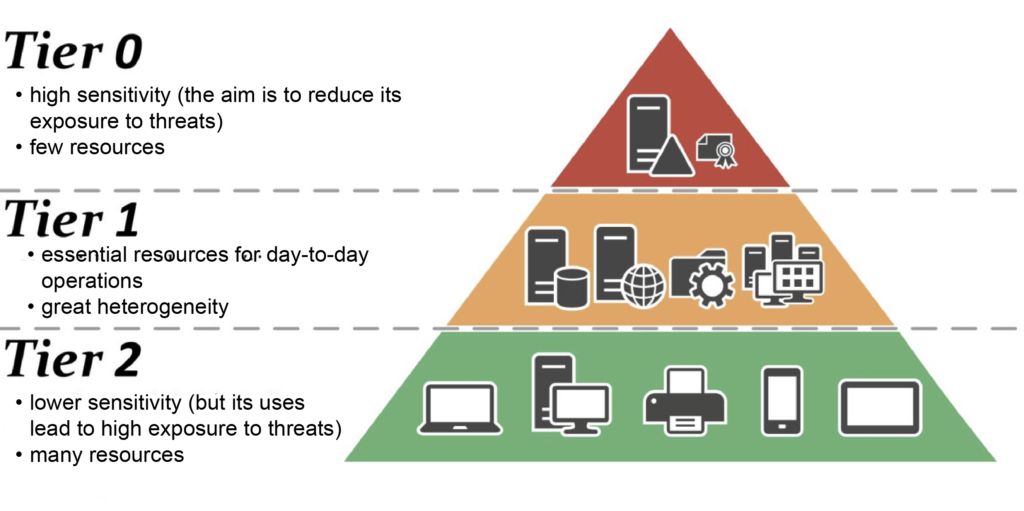
Mūsų CyberElements sprendimai suteikia daug lankstumo įgyvendinant šią saugą, kurią galima suskirstyti į keturis skirtingus integravimo lygius, taikomus palaipsniui:
-
Protected Users
Pirmasis įgyvendinimo lygis
Administratoriai įtraukti į grupę
Protected Users(autentifikavimo protokolas keičiamas iš NTLM į Kerberos)Peržiūrėti Edge Gateway parametrus
Peržiūrėti RDP taikomosios programos parametrus -
Kerberos armoring
Antrasis įgyvendinimo lygis
Kerberos armoring įgyvendinimas
Peržiūrėkite komponento Edge Gateway parametrus
Peržiūrėkite RDP taikomosios programos parametrus -
AD segmentavimas
Trečiasis įgyvendinimo lygmuo
Serverių ir paskyrų (vartotojų ir administratorių) paskirstymas į segmentus (angl. silo)
Peržiūrėkite produkto architektūrą AD segmentavimo kontekste
-
PAW darbo stočių naudojimas
Ketvirtasis įgyvendinimo lygmuo
PAW darbo stočių, neleidžiančių nuotolinės prieigos, naudojimas
Patikrinkite parametrus, reikalingus prieigai prie PAW darbo stoties
RDP taikomųjų programų konfigūravimas Kerberos palaikymui
Perspėjimas!
Norėdami sukonfigūruoti privilegijuotąją RDP arba privilegijuotąją HTML5 RDP taikomąją programą, kad ji palaikytų Kerberos, pirmiausia turite atlikti 1 konfigūraciją tiems komponentams Edge Gateway, kurie bus naudojami jungiantis prie RDP su Kerberos.
Kad privilegijuotoji RDP arba HTML5 RDP taikomoji programa galėtų prisijungti prie RDP serverio naudodama Kerberos, turi būti įvykdytos keturios konfigūracijos sąlygos:
- SSO parametras negali būti nustatytas į
Disabled, todėl jo reikšmė turi būtiEnabled,FixedarbaRequest - Turi būti įjungtas režimas be agento
- Įvestas serverio pavadinimas turi būti FQDN (įvedus serverio IP adresą, autentifikavimas nepavyks).
- Kerberos neturi būti išjungtas RDP arba HTML5 RDP taikomosios programos išplėstiniuose parametruose.
Pavyzdys
Norėdami sukonfigūruoti privilegijuotąją RDP taikomąją programą, kad ji prisijungtų prie RDP serverio my-rds-server naudodama Kerberos, turite:
- Nustatyti SSO lygį į kitą reikšmę nei
Disabled, šiuo atveju – įEnabled(1), tada įjungti režimą be agento (2) ir galiausiai įvesti RDP serverio FQDN (3).
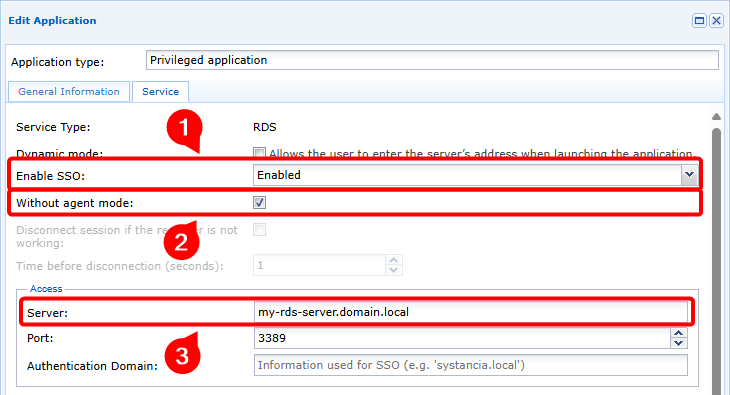
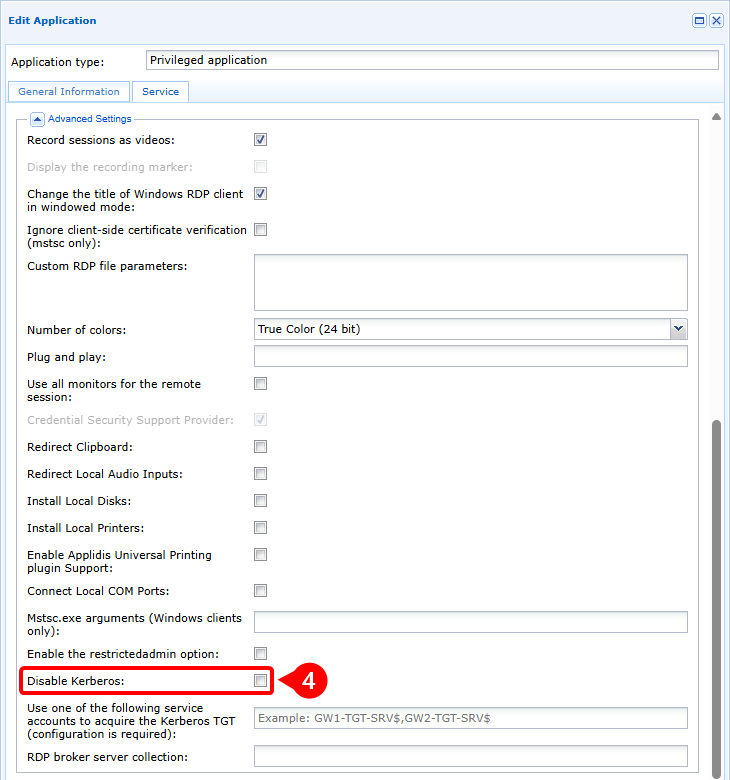
- Užtikrinti, kad Kerberos nebūtų išjungtas (4)
Eigos diagrama
flowchart LR
    subgraph WAN
        USER(Vartotojo darbo stotis)
    end
    subgraph Debesis arba DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP serveris)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Vartotojas atidaro privilegijuotąją RDP arba HTML5 RDP taikomąją programą, palaikančią Kerberos autentifikavimą.
- Vartotojas prijungiamas prie komponento Edge Gateway režimu be agento
- Edge Gateway paprašo TGT tokeno iš Kerberos domeno valdiklio (KDC).
- KDC grąžina užšifruotą ir pasirašytą TGT
- Edge Gateway paprašo paslaugos bilieto, į kurį įtrauktas ankstesnis TGT
- KDC grąžina paslaugos bilietą, užšifruotą paslaugos raktu
- Edge Gateway pateikia RDP serveriui prieigos užklausą, kurioje yra paslaugos bilietas.
- RDP serveris patvirtina prieigą prie paslaugos ir inicijuojamas RDP ryšys.
RDP taikomųjų programų konfigūravimas Kerberos armoring palaikymui
Perspėjimas!
Norėdami sėkmingai sukonfigūruoti privilegijuotąją RDP arba HTML5 RDP taikomąją programą, kad ji palaikytų Kerberos armoring, pirmiausia turite atlikti 1 ir 2 konfigūracijas tiems komponentams Edge Gateway, kurie bus naudojami jungiantis prie RDP su Kerberos armoring.
Kad privilegijuotoji RDP arba HTML5 RDP taikomoji programa galėtų prisijungti prie RDP serverio naudodama Kerberos armoring, turi būti įvykdytos penkios konfigūracijos sąlygos:
- SSO parametras negali būti nustatytas į
Disabled, todėl jo reikšmė turi būtiEnabled,FixedarbaRequest - Turi būti įjungtas režimas be agento
- Įvestas serverio pavadinimas turi būti FQDN (įvedus serverio IP adresą, autentifikavimas nepavyks).
- Kerberos neturi būti išjungtas RDP arba HTML5 RDP taikomosios programos išplėstiniuose parametruose.
- Nurodykite paslaugos kompiuterio paskyros, naudojamos Kerberos armoring, pavadinimą, jo pabaigoje pridėdami
$
Pavyzdys
Norėdami sukonfigūruoti privilegijuotąją RDP taikomąją programą, kad ji prisijungtų Kerberos armoring režimu prie RDP serverio my-rds-server naudodama kompiuterio paskyrą svc_cyberelements, turite:
- Nustatyti SSO lygį į kitą reikšmę nei
Disabled, šiuo atveju – įEnabled(1), tada įjungti režimą be agento (2) ir galiausiai įvesti RDP serverio FQDN (3).
- Užtikrinti, kad Kerberos nebūtų išjungtas (4) ir kad būtų nurodytas paslaugos kompiuterio paskyros pavadinimas, nepamirštant pridėti simbolio
$(5).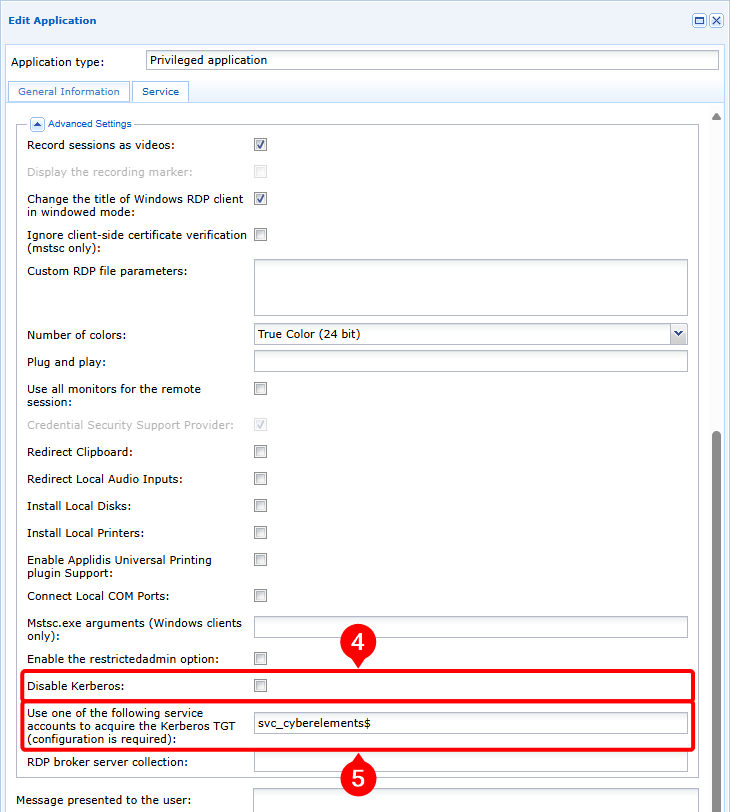
Eigos diagrama
flowchart LR
    subgraph WAN
        USER(Vartotojo darbo stotis)
    end
    subgraph Debesis arba DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP serveris)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Vartotojas atidaro privilegijuotąją RDP arba HTML5 RDP taikomąją programą, palaikančią Kerberos autentifikavimą.
- Vartotojas prijungiamas prie komponento Edge Gateway režimu be agento
- Edge Gateway paprašo TGT tokeno iš Kerberos domeno valdiklio (KDC), naudodamas paslaugos kompiuterio paskyros informaciją
- KDC grąžina užšifruotą ir pasirašytą TGT
- Edge Gateway paprašo paslaugos bilieto, į kurį įtrauktas ankstesnis TGT
- KDC grąžina paslaugos bilietą, užšifruotą paslaugos raktu
- Edge Gateway pateikia RDP serveriui prieigos užklausą, kurioje yra paslaugos bilietas.
- RDP serveris patvirtina prieigą prie paslaugos ir inicijuojamas RDP ryšys.
Architektūros ypatumai segmentuotoje AD aplinkoje
Perspėjimas!
Segmentuotoje Active Directory aplinkoje Kerberos armoring paprastai konfigūruojamas administratorių paskyroms. Todėl komponentams Edge Gateway, kurie bus naudojami jungiantis prie RDP serverių, turi būti atliktos 1 ir 2 konfigūracijos.
Kai CyberElements naudojamas segmentuotoje AD aplinkoje, Kerberos armoring naudojama paslaugos kompiuterio paskyra turi būti priskirta segmentui.
Tai reiškia, kad, jei reikia pasiekti RDP kompiuterius, priklausančius skirtingoms pakopoms, reikės sukurti atitinkamą skaičių paslaugos kompiuterio paskyrų, patalpintų skirtingose tikslinėse pakopose.
Tai taip pat gali paveikti produkto architektūrą.
Šis pakeitimas daugiausia paveikia įdiegtų komponentų Edge Gateway skaičių: rekomenduojama turėti bent vieną, skirtą prieigai prie konkrečios pakopos. Tačiau jei kontekstas neleidžia įdiegti tiek daug komponentų Edge Gateway, galima naudoti ir architektūrą su vienu Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Vartotojo darbo stotis)
    end
    subgraph Debesis arba DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(RDP serveris T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(RDP serveris T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP serveris T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Naudojant šią architektūrą, RDP taikomųjų programų konfigūracija yra tokia pati kaip Kerberos armoring palaikymo atveju.
flowchart LR
    subgraph WAN
        USER(Vartotojo darbo stotis)
    end
    subgraph Debesis arba DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(RDP serveris T2)
        end
        subgraph T1
            RDP-T1(RDP serveris T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP serveris T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Naudojant šią architektūrą, RDP taikomųjų programų konfigūracija yra tokia pati kaip Kerberos armoring palaikymo atveju.
Tačiau taip pat turite numatyti prisijungimo komponentui Edge Gateway pritaikyti failą keytab, kuriame yra kelios paslaugų paskyros.
Prisijungimo prie PAW darbo stoties ypatumai
PAW (Privileged Access Workstation) – tai darbo stotis, skirta administravimo užduotims konkrečioje pakopoje.
Dėl šios darbo stoties kritiškumo labai dažnai taikomi sustiprinti saugos parametrai. Vienas iš taikomų sustiprinimų – principas neatverti paslaugų tinkle – užtikrina, kad nebūtų galima išnaudoti jokių galinių durų ar paslaugų su saugos spragomis.
Todėl dėl šio principo nuotolinė prieiga prie PAW darbo stoties teoriškai neįmanoma. Tačiau CyberElements leidžia užmegzti ryšį su PAW darbo stotimi, nors vietiniame tinkle neklauso jokia paslauga, šių priemonių dėka:
- Nuotolinio darbalaukio paslaugų aktyvinimas
- Vietinės užkardos konfigūravimas, draudžiantis prieigą prie nuotolinio darbalaukio paslaugos iš visų IP adresų, išskyrus pačios PAW darbo stoties adresus arba
localhost - Įtaisytojo komponento Edge Gateway, leidžiančio vietinę prieigą prie PAW darbo stoties nuotolinio darbalaukio paslaugos, įdiegimas
flowchart LR
    subgraph WAN
        USER(Vartotojo darbo stotis)
    end
    subgraph Debesis arba DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP serveris}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Nėra pasiekiamo ryšio| PAW_T1flowchart LR
subgraph WAN
USER(Vartotojo darbo stotis)
end
subgraph Debesis arba DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP serveris}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Vartotojas atidaro privilegijuotąją RDP arba HTML5 RDP taikomąją programą, palaikančią Kerberos autentifikavimą ir skirtą PAW darbo stočiai
- Vartotojas prijungiamas prie komponento Edge Gateway režimu be agento
- Edge Gateway paprašo TGT tokeno iš Kerberos domeno valdiklio (KDC), naudodamas paslaugos kompiuterio paskyros informaciją
- KDC grąžina užšifruotą ir pasirašytą TGT
- Edge Gateway paprašo paslaugos bilieto, į kurį įtrauktas ankstesnis TGT
- KDC grąžina paslaugos bilietą, užšifruotą paslaugos raktu
- Mediation Controller praneša komponentui Edge Gateway ir įtaisytajam komponentui Edge Gateway, kad tarp jų atidarytas tunelis, einantis per Mediation Controller
- Edge Gateway per Mediation Controller ir įtaisytąjį komponentą Edge Gateway siunčia RDP serveriui prieigos užklausą, kurioje yra paslaugos bilietas
- RDP serveris patvirtina prieigą prie paslaugos ir inicijuojamas RDP ryšys
Būtinosios sąlygos PAW darbo stotyje
Konkrečias būtinąsias sąlygas, kurios turi būti taikomos PAW (Privileged Access Workstation) darbo stotyje jungiantis prie CyberElements, galima apibendrinti taip:
- Įjunkite nuotolinio darbalaukio paslaugą
- Pakeiskite vietinės užkardos konfigūraciją, kad prieiga prie nuotolinio darbalaukio paslaugos būtų uždrausta visiems kompiuteriams, išskyrus pačią PAW darbo stotį
- Pakeiskite Kerberos armoring elgseną, kad visada būtų pateikiami teiginiai
- Įdiekite Windows Edge Gateway įtaisytuoju režimu
Nuotolinio darbalaukio paslaugos įjungimas
Nuotolinio darbalaukio paslaugą galima įjungti rankiniu būdu, kaip aprašyta Microsoft dokumentacijoje Enable Remote Desktop on your PC.
Tačiau paslaugai įjungti taip pat galima naudoti GPO:
- GPO parametro kelias:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Parametras:
Allow users to connect remotely by using Remote Desktop Services - Reikšmė:
Enabled
Užkardos taisyklių keitimas
Saugumo sumetimais svarbu apriboti prieigą užkardos lygmeniu, kad būtų užkirstas kelias prieigai prie RDP prievado iš išorės.
Pagal numatytuosius parametrus, kai RDP įjungtas, Windows nustato 2 užkardos taisykles, leidžiančias prieigą prie prievado 3389 per UDP ir TCP.
Šias dvi taisykles reikia pakeisti, kad būtų leidžiami tik RDP ryšiai iš nuotolinio IP adreso 127.0.0.1.
Jei šių taisyklių nėra, jas reikia sukurti rankiniu būdu serveryje arba naudojant GPO.
Kerberos armoring elgsenos keitimas
Taip pat reikia pakeisti Kerberos elgseną.
Tam galite nustatyti šį GPO:
- GPO parametro kelias:
Computer Configuration > Policies > Administrative Templates > System > KDC - Parametras:
KDC support for claims, compound authentication and Kerberos armoring - Reikšmė:
Enabled, Always provide claims
Šis pakeitimas neturi įtakos AD pakopų modelio ir sustiprinto Kerberos įgyvendinimo saugumui.
Windows Edge Gateway įdiegimas įtaisytuoju režimu
Būtinosios sąlygos
Prieš tęsdami įdiekite Windows Edge Gateway PAW darbo stotyje ir prijunkite jį prie Mediation Controller: Įdiekite Windows Edge Gateway
Įdiegus Windows Edge Gateway, jį reikia perjungti į įtaisytąjį režimą.
Atidarykite savo CyberElements tenant žiniatinklio sąsają naudodami URI /console.
Pavyzdžiai
Jei tenant pavadintas my-tenant, platforma pasiekiama adresu https://my-tenant.cyberelements.io.
Administravimo konsolės prisijungimo formą taip pat galima pasiekti tiesiogiai adresu https://my-tenant.cyberelements.io/console.
Prisijungę būtinai pašalinkite Windows Edge Gateway deklaraciją iš modulio Gateways Management.
Dabar Windows Edge Gateway paruoštas naudoti kaip įtaisytasis Edge Gateway.
Atidarius seansą, Windows Edge Gateway monitorius paleidžiamas automatiškai (jį rodo piktograma  užduočių juostoje). Kadangi PAW darbo stotyse šis automatinis paleidimas nereikalingas, jį reikia išjungti:
- Administratoriaus teisėmis atidarykite registro rengyklę
regedit.exe - Eikite į registro šaką
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Panaikinkite raktą
IPdivaGateway Monitor - Iš naujo paleiskite PAW darbo stotį
RDP taikomųjų programų konfigūravimas prisijungimui prie PAW darbo stoties
Perspėjimas!
Norėdami sukonfigūruoti privilegijuotąją RDP arba HTML5 RDP taikomąją programą prisijungimui prie PAW darbo stoties, pirmiausia turite atlikti 1–3 konfigūracijas tiems komponentams Edge Gateway, kurie bus naudojami jungiantis prie PAW darbo stočių.
Kad privilegijuotoji RDP arba HTML5 RDP taikomoji programa galėtų prisijungti prie PAW darbo stoties, turi būti įvykdytos šešios konfigūracijos sąlygos:
- SSO parametras negali būti nustatytas į Disabled, todėl jo reikšmė turi būti Enabled, Fixed arba Request
- Turi būti įjungtas režimas be agento
- Įvestas serverio pavadinimas turi būti FQDN (įvedus serverio IP adresą, autentifikavimas nepavyks).
- Sukonfigūruokite maršruto parinkimą per įtaisytąjį komponentą Edge Gateway
- Kerberos neturi būti išjungtas RDP arba HTML5 RDP taikomosios programos išplėstiniuose parametruose.
- Nurodykite paslaugos kompiuterio paskyros, naudojamos Kerberos armoring, pavadinimą, jo pabaigoje pridėdami
$
4 sąlygą lemia PAW darbo stočių konfigūracija: jose vietiniame tinkle negali klausytis jokia paslauga. Įdiegus Edge Gateway kaip Windows programą, jis gali pasiekti tik paslaugas, kurios klausosi per localhost.
Pavyzdys
Norėdami sukonfigūruoti privilegijuotąją RDP taikomąją programą, kad ji prisijungtų Kerberos armoring režimu prie RDP serverio my-rds-server naudodama kompiuterio paskyrą svc_cyberelements, turite:
- Nustatyti SSO lygį į kitą reikšmę nei
Disabled, šiuo atveju – įEnabled(1), tada įjungti režimą be agento (2), įvesti RDP serverio FQDN (3) ir galiausiai įjungti įtaisytojo Edge Gateway režimą bei nurodyti PAW darbo stotyje įdiegto Windows Edge Gateway pavadinimą (4).
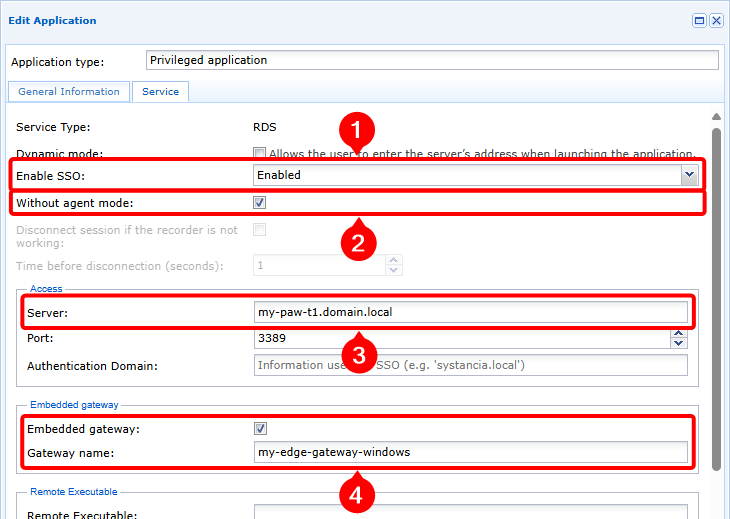
- Užtikrinti, kad Kerberos nebūtų išjungtas (5) ir kad būtų nurodytas paslaugos kompiuterio paskyros pavadinimas, nepamirštant pridėti simbolio
$(6).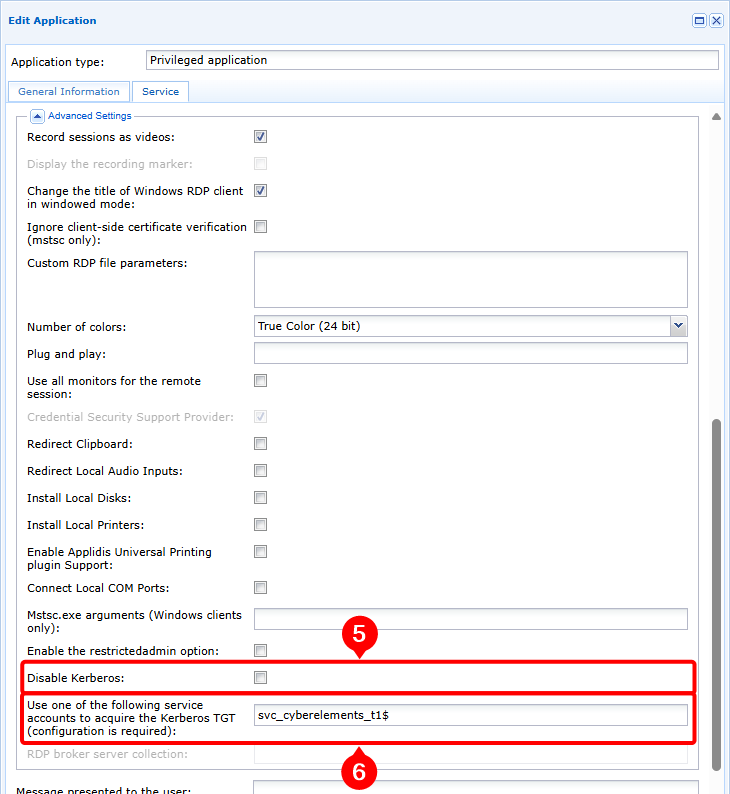
RDP taikomųjų programų atidarymo su Kerberos autentifikavimu derinimas
Norėdami atlikti pradinę analizę arba surinkti informaciją, kurios CyberElements reikia išsamiai Kerberos autentifikavimo nesėkmių analizei, atlikite šiuos veiksmus:
-
Įjunkite derinimo žurnalus: tam ryšiui naudojamo komponento Edge Gateway serverio faile
/etc/ipdiva/cleanroom/xrdprecord.inipo žyme[Kerberos]nustatykite parametrądebugįtrue. Šį veiksmą galima atlikti šia komanda:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Prisijunkite prie vartotojo portalo ir paleiskite privilegijuotąją taikomąją programą, RDP arba RDP HTML5, veikiančią režimu be agento ir sukonfigūruotą naudoti Kerberos. Užsirašykite šią informaciją:
- Taikomosios programos atidarymo laikas
- Vartotojo vardas, naudotas jungiantis prie RDP serverio
-
Komponente Edge Gateway, naudotame ankstesniam ryšiui, surinkite šiuos failus:
/var/log/syslog: šiame faile, be kita ko, yra seanso paleidimo režimu be agento žurnalai./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: pakeiskite<USER>vartotojo vardu, o<DATE>– ankstesniame veiksme užsirašyta taikomosios programos atidarymo data ir laiku. Šiame faile yra žurnalai, susiję su RDP seanso užmezgimu, įskaitant Kerberos autentifikavimo etapą.
-
Išjunkite derinimo žurnalus: tam ryšiui naudojamo komponento Edge Gateway serverio faile
/etc/ipdiva/cleanroom/xrdprecord.inipo žyme[Kerberos]nustatykite parametrądebugįfalse. Šį veiksmą galima atlikti šia komanda:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini