Gruppen Protected Users, Kerberos-autentificering, AD-siloopdeling og PAW-arbejdsstation
Sikring af Active Directory-kataloger er en central udfordring i infrastruktursikkerheden.
ANSSI (det franske nationale agentur for cybersikkerhed) lægger særlig vægt på betydningen af opdeling i denne sikkerhed og på indførelsen af serversiloopdeling med Kerberos-autentificering. Det er nævnt i deres anbefalinger til sikker administration af informationssystemer baseret på AD.
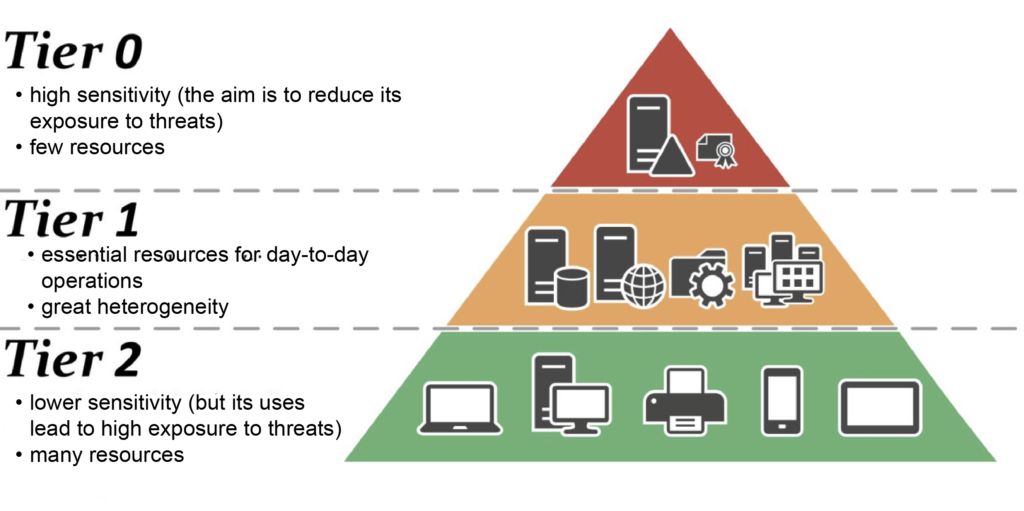
Vores CyberElements-løsninger giver stor fleksibilitet i indførelsen af denne sikkerhed, som kan opdeles i fire forskellige integrationsniveauer, der kan anvendes gradvist:
-
Protected Users
Første indførelsesniveau
Administratorer placeret i gruppen
Protected Users(autentificeringsprotokollen skifter fra NTLM til Kerberos)Se indstillingerne for Edge Gateway
Se indstillingerne for RDP-applikationen -
Kerberos Armoring
Andet indførelsesniveau
Indførelse af Kerberos Armoring
Se indstillingerne for Edge Gateway
Se indstillingerne for RDP-applikationen -
AD-siloopdeling
Tredje indførelsesniveau
Fordeling af servere og konti (brugere og administratorer) i siloer
-
Drift af PAW-arbejdsstationer
Fjerde indførelsesniveau
Brug af PAW-arbejdsstationer, der ikke tillader fjernadgang
Kontrollér de indstillinger, der kræves for at få adgang til en PAW-arbejdsstation
Konfiguration af RDP-applikationer til Kerberos-understøttelse
Advarsel!
For at konfigurere en privilegeret RDP- eller privilegeret HTML5-RDP-applikation til at understøtte Kerberos skal du først udføre konfiguration 1 af de Edge Gateways, der skal bruges til RDP-forbindelsen med Kerberos.
For at en privilegeret RDP- eller HTML5-RDP-applikation kan forbinde til en RDP-server med Kerberos, kræves fire konfigurationsbetingelser:
- SSO-indstillingen må ikke være sat til
Disabled, den skal altså væreEnabled,FixedellerRequest - Tilstanden uden agent skal være slået til
- Det indtastede servernavn skal være et FQDN (indtastning af serverens IP-adresse får autentificeringen til at mislykkes).
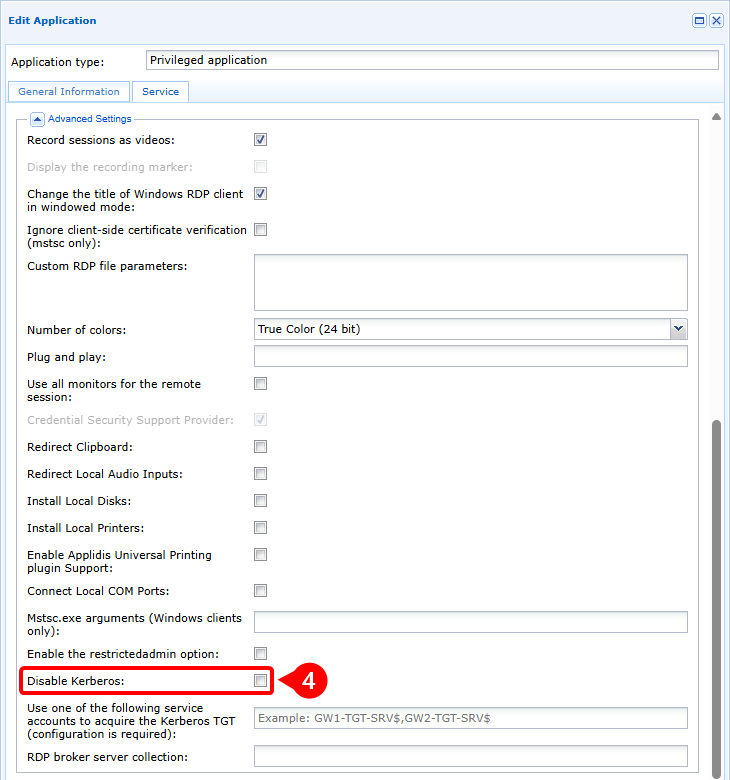
- Kerberos må ikke være slået fra i de avancerede indstillinger for RDP- eller HTML5-RDP-applikationen.
Example
For at konfigurere en privilegeret RDP-applikation til at forbinde til RDP-serveren my-rds-server ved hjælp af Kerberos skal du:
- Sætte SSO-niveauet til en anden værdi end
Disabled, her tilEnabled(1), derefter slå tilstanden uden agent til (2) og til sidst indtaste FQDN'et for RDP-serveren (3).
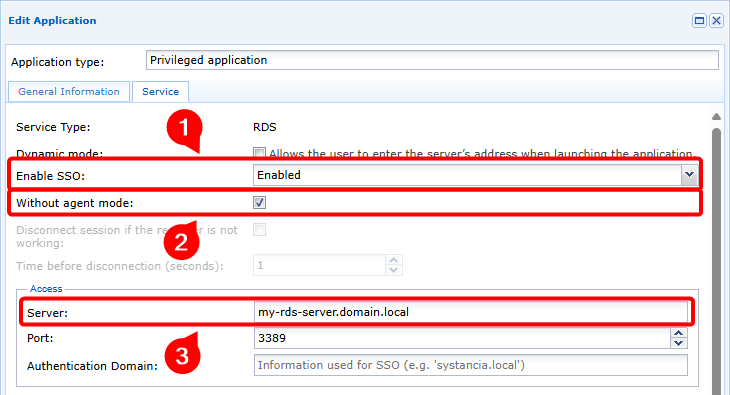
- Sikre, at Kerberos ikke er slået fra (4)
Rutediagram
flowchart LR
    subgraph WAN
        USER(Brugerens arbejdsstation)
    end
    subgraph Cloud eller DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Brugeren åbner en privilegeret RDP- eller HTML5-RDP-applikation med understøttelse af Kerberos-autentificering.
- Brugeren forbindes til Edge Gateway i tilstanden uden agent
- Edge Gateway anmoder om et TGT-token hos Kerberos Domain Controller (KDC).
- KDC'en returnerer et krypteret og signeret TGT
- Edge Gateway anmoder om en servicebillet, der indeholder det forrige TGT
- KDC'en returnerer servicebilletten krypteret med servicenøglen
- Edge Gateway sender en adgangsanmodning til RDP-serveren, inklusive servicebilletten.
- RDP-serveren godkender adgangen til tjenesten, og RDP-forbindelsen initialiseres.
Konfiguration af RDP-applikationer til understøttelse af Kerberos Armoring
Advarsel!
For at konfigurere en privilegeret RDP- eller HTML5-RDP-applikation korrekt til at understøtte Kerberos Armoring skal du først udføre konfiguration 1 og 2 for de Edge Gateways, der skal bruges til RDP-forbindelsen med Kerberos Armoring.
For at en privilegeret RDP- eller HTML5-RDP-applikation kan forbinde til en RDP-server med Kerberos Armoring, kræves fem konfigurationsbetingelser:
- SSO-indstillingen må ikke være sat til
Disabled, den skal altså væreEnabled,FixedellerRequest - Tilstanden uden agent skal være slået til
- Det indtastede servernavn skal være et FQDN (indtastning af serverens IP-adresse får autentificeringen til at mislykkes).
- Kerberos må ikke være slået fra i de avancerede indstillinger for RDP- eller HTML5-RDP-applikationen.
- Angiv navnet på den servicecomputerkonto, der skal bruges til Kerberos Armoring, ved at tilføje et
$til sidst
Example
For at konfigurere en privilegeret RDP-applikation til at forbinde i tilstanden Kerberos Armoring til RDP-serveren my-rds-server ved brug af computerkontoen svc_cyberelements skal du:
- Sætte SSO-niveauet til en anden værdi end
Disabled, her tilEnabled(1), derefter slå tilstanden uden agent til (2) og til sidst indtaste FQDN'et for RDP-serveren (3).
- Sikre, at Kerberos ikke er slået fra (4), og at navnet på servicecomputerkontoen er angivet, og huske at tilføje tegnet
$(5).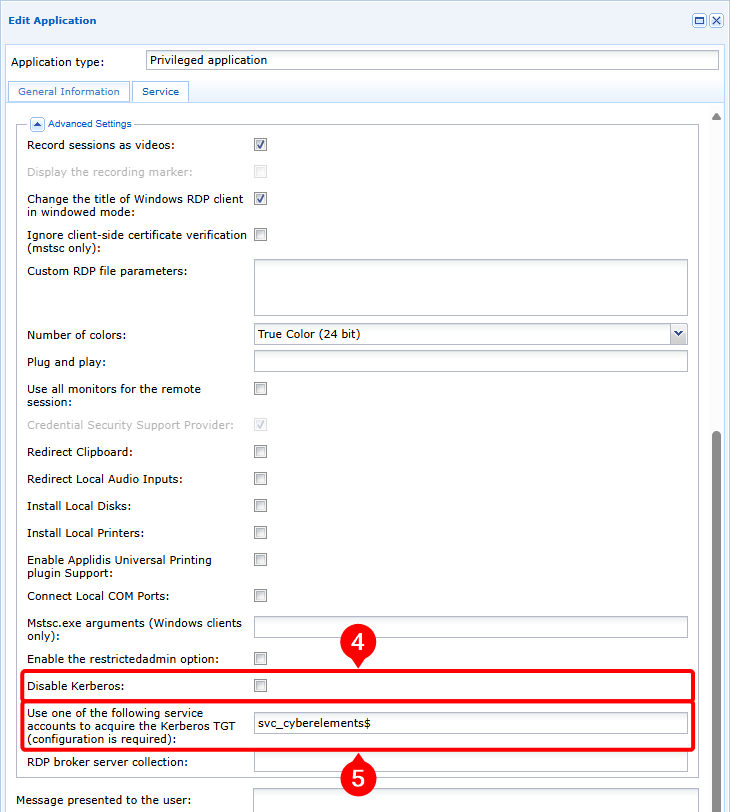
Rutediagram
flowchart LR
    subgraph WAN
        USER(Brugerens arbejdsstation)
    end
    subgraph Cloud eller DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Brugeren åbner en privilegeret RDP- eller HTML5-RDP-applikation med understøttelse af Kerberos-autentificering.
- Brugeren forbindes til Edge Gateway i tilstanden uden agent
- Edge Gateway anmoder om et TGT-token hos Kerberos Domain Controller (KDC) ved brug af oplysningerne om servicecomputerkontoen
- KDC'en returnerer et krypteret og signeret TGT
- Edge Gateway anmoder om en servicebillet, der indeholder det forrige TGT
- KDC'en returnerer servicebilletten krypteret med servicenøglen
- Edge Gateway sender en adgangsanmodning til RDP-serveren, inklusive servicebilletten.
- RDP-serveren godkender adgangen til tjenesten, og RDP-forbindelsen initialiseres.
Særlige forhold ved arkitekturen i et siloopdelt AD-miljø
Advarsel!
I et siloopdelt Active Directory-miljø er Kerberos Armoring normalt konfigureret for administratorkontiene. Derfor skal konfiguration 1 og 2 udføres for de Edge Gateways, der skal bruges til at forbinde til RDP-serverne.
Når CyberElements bruges i et siloopdelt AD-miljø, skal den servicecomputerkonto, der bruges til Kerberos Armoring, tilknyttes en silo.
Det betyder, at hvis det er nødvendigt at få adgang til RDP-maskiner, der tilhører forskellige niveauer, skal der oprettes lige så mange servicecomputerkonti, placeret i de forskellige målniveauer.
Produktarkitekturen kan også blive påvirket.
Denne ændring påvirker især antallet af udrullede Edge Gateways, hvor det anbefales at have mindst én dedikeret til adgang fra et bestemt niveau. Hvis konteksten dog ikke tillader udrulning af så mange Edge Gateways, kan man også bruge en arkitektur med en enkelt Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Brugerens arbejdsstation)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Med denne arkitektur er konfigurationen af RDP-applikationerne identisk med den for understøttelse af Kerberos Armoring.
flowchart LR
    subgraph WAN
        USER(Brugerens arbejdsstation)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Med denne arkitektur er konfigurationen af RDP-applikationerne identisk med den for understøttelse af Kerberos Armoring.
Du skal dog også planlægge at anvende en keytab-fil på forbindelsens Edge Gateway, som indeholder flere servicekonti.
Særlige forhold ved forbindelse til en PAW-arbejdsstation
En PAW (Privileged Access Workstation) er en arbejdsstation, der er dedikeret til administrationsopgaver på et bestemt niveau.
På grund af denne arbejdsstations kritiske karakter anvendes der meget ofte skærpede sikkerhedsindstillinger. Blandt de skærpelser, der anvendes, sikrer princippet om ikke at eksponere tjenester på netværket, at ingen bagdøre eller tjenester med sikkerhedshuller kan udnyttes.
Dette princip gør derfor fjernadgang til PAW-arbejdsstationen teoretisk umulig. CyberElements gør det dog muligt at oprette en forbindelse til PAW-arbejdsstationen, uden at nogen tjenester lytter på det lokale netværk, takket være:
- Aktivering af Remote Desktop-tjenesterne
- Konfiguration af den lokale firewall, så den forbyder adgang til Remote Desktop-tjenesten fra alle andre IP-adresser end PAW-arbejdsstationens egne eller
localhost - Installation af en indbygget Edge Gateway, som giver lokal adgang til PAW-arbejdsstationens Remote Desktop-tjeneste
flowchart LR
    subgraph WAN
        USER(Brugerens arbejdsstation)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP-server}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Ingen forbindelse tilgængelig| PAW_T1flowchart LR
subgraph WAN
USER(Brugerens arbejdsstation)
end
subgraph Cloud eller DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP-server}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Brugeren åbner en privilegeret RDP- eller HTML5-RDP-applikation med understøttelse af Kerberos-autentificering mod en PAW-arbejdsstation
- Brugeren forbindes til Edge Gateway i tilstanden uden agent
- Edge Gateway anmoder om et TGT-token hos Kerberos Domain Controller (KDC) ved brug af oplysningerne om servicecomputerkontoen
- KDC'en returnerer et krypteret og signeret TGT
- Edge Gateway anmoder om en servicebillet, der indeholder det forrige TGT
- KDC'en returnerer servicebilletten krypteret med servicenøglen
- Mediation Controller meddeler Edge Gateway og den indbyggede Edge Gateway, at der er åbnet en tunnel mellem dem, og at tunnelen går gennem Mediation Controller
- Edge Gateway sender en adgangsanmodning til RDP-serveren, inklusive servicebilletten, via Mediation Controller og den indbyggede Edge Gateway
- RDP-serveren godkender adgangen til tjenesten, og RDP-forbindelsen initialiseres
Forudsætninger på PAW-arbejdsstationen
De særlige forudsætninger, der skal opfyldes på PAW-arbejdsstationen (Privileged Access Workstation) for at forbinde til CyberElements, kan opsummeres således:
- Slå Remote Desktop-tjenesten til
- Ændr den lokale firewall, så adgangen til Remote Desktop-tjenesten nægtes for alle maskiner undtagen PAW-arbejdsstationen selv
- Ændr Kerberos Armorings adfærd, så der altid leveres claims
- Installer en Windows Edge Gateway i indbygget tilstand
Slå Remote Desktop-tjenesten til
Remote Desktop-tjenesten kan slås til manuelt, som beskrevet i Microsoft-dokumentationen Enable Remote Desktop on your PC.
Det er dog også muligt at bruge en GPO til at slå tjenesten til:
- Sti til GPO-indstillingen:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Indstilling:
Allow users to connect remotely by using Remote Desktop Services - Værdi:
Enabled
Ændring af firewallreglerne
Af sikkerhedsmæssige grunde er det vigtigt at begrænse adgangen på firewallniveau, så adgang udefra på RDP-porten forhindres.
Som standard opretter Windows, når RDP er slået til, 2 firewallregler, der tillader adgang til port 3389 over UDP og TCP.
Disse to regler skal ændres, så kun RDP-forbindelser fra den eksterne IP-adresse 127.0.0.1 tillades.
Hvis disse regler ikke findes, skal de oprettes manuelt på serveren eller via en GPO.
Ændring af Kerberos Armorings adfærd
Kerberos' adfærd skal også ændres.
Det kan du gøre ved at oprette følgende GPO:
- Sti til GPO-indstillingen:
Computer Configuration > Policies > Administrative Templates > System > KDC - Indstilling:
KDC support for claims, compound authentication and Kerberos armoring - Værdi:
Enabled, Always provide claims
Denne ændring har ingen indvirkning på sikkerheden i AD-siloopdelingen og den forstærkede Kerberos-implementering.
Installer en Windows Edge Gateway i indbygget tilstand
Forudsætninger
Installer, før du fortsætter, en Windows Edge Gateway på PAW-arbejdsstationen og forbind den til Mediation Controller: Installer en Windows Edge Gateway
Efter installationen af Windows Edge Gateway skal den skiftes til indbygget tilstand.
Få adgang til webgrænsefladen for din CyberElements-tenant med URI'en /console.
Eksempler
For en tenant med navnet my-tenant nås platformen på https://my-tenant.cyberelements.io.
Administrationskonsollens loginformular kan også nås direkte på https://my-tenant.cyberelements.io/console.
Sørg for, når forbindelsen er oprettet, at fjerne deklarationen af Windows Edge Gateway fra modulet Gateways Management.
Windows Edge Gateway er nu klar til at blive brugt som indbygget Edge Gateway.
Når en session åbnes, starter Windows Edge Gateway-monitoren automatisk (synlig med ikonet  i proceslinjen). Da denne automatiske start ikke er nødvendig for PAW-arbejdsstationer, skal den slås fra:
- Åbn registreringsdatabaseeditoren
regedit.exesom administrator - Gå til registreringsdatabasegrenen
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Slet nøglen
IPdivaGateway Monitor - Genstart PAW-arbejdsstationen
Konfiguration af RDP-applikationer til forbindelse til en PAW-arbejdsstation
Advarsel!
For at konfigurere en privilegeret RDP- eller HTML5-RDP-applikation til at forbinde til en PAW-arbejdsstation skal du først udføre konfiguration 1 til 3 for de Edge Gateways, der skal bruges til at forbinde til PAW-arbejdsstationerne.
For at en privilegeret RDP- eller HTML5-RDP-applikation kan forbinde til en PAW-arbejdsstation, skal seks konfigurationsbetingelser være opfyldt:
- SSO-indstillingen må ikke være sat til Disabled, den skal altså være Enabled, Fixed eller Request
- Tilstanden uden agent skal være slået til
- Det indtastede servernavn skal være et FQDN (indtastning af serverens IP-adresse får autentificeringen til at mislykkes).
- Konfigurer routing gennem en indbygget Edge Gateway
- Kerberos må ikke være slået fra i de avancerede indstillinger for RDP- eller HTML5-RDP-applikationen.
- Angiv navnet på den servicecomputerkonto, der skal bruges til Kerberos Armoring, ved at tilføje et
$til sidst
Betingelse 4 følger af konfigurationen af PAW-arbejdsstationerne, hvor ingen tjeneste må lytte på det lokale netværk. Ved at installere en Edge Gateway i form af et Windows-program kan denne kun få adgang til tjenester, der lytter på localhost.
Example
For at konfigurere en privilegeret RDP-applikation til at forbinde i tilstanden Kerberos Armoring til RDP-serveren my-rds-server ved brug af computerkontoen svc_cyberelements skal du:
- Sætte SSO-niveauet til en anden værdi end
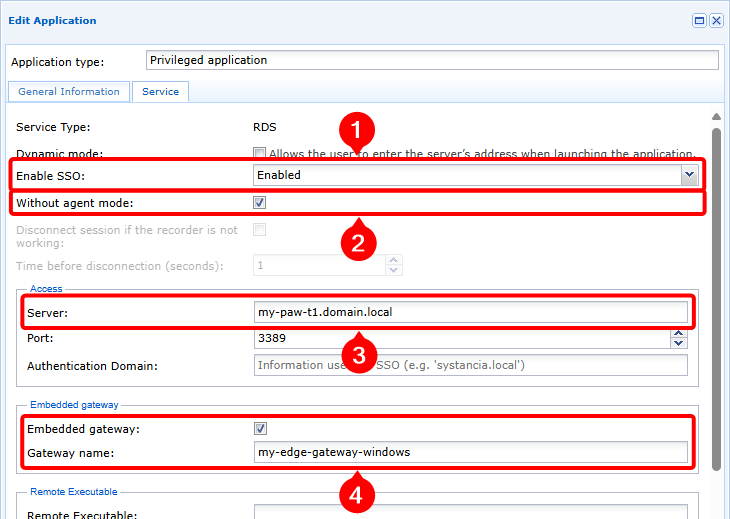
Disabled, her tilEnabled(1), derefter slå tilstanden uden agent til (2), indtaste FQDN'et for RDP-serveren (3) og til sidst slå tilstanden med indbygget Edge Gateway til og angive navnet på den Windows Edge Gateway, der er installeret på PAW-arbejdsstationen (4).
- Sikre, at Kerberos ikke er slået fra (5), og at navnet på servicecomputerkontoen er angivet, og huske at tilføje tegnet
$(6).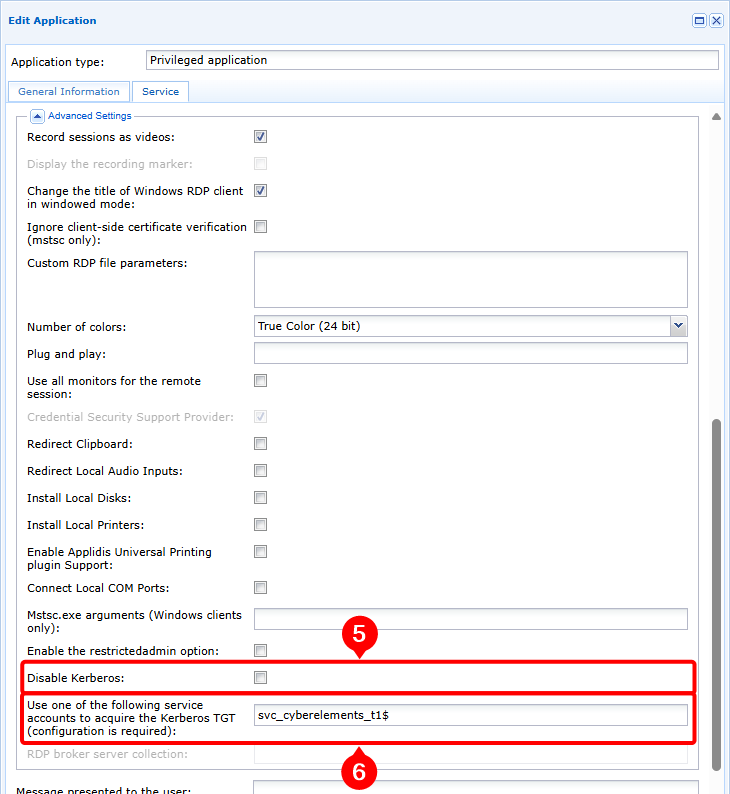
Fejlfinding ved åbning af RDP-applikationer med Kerberos-autentificering
For at foretage en indledende analyse eller hente de oplysninger, Systancia har brug for til en avanceret analyse af fejl i Kerberos-autentificeringen, skal du udføre følgende handlinger:
-
Slå debug-logs til: sæt hertil parameteren
debugunder mærket[Kerberos]tiltruei filen/etc/ipdiva/cleanroom/xrdprecord.inipå den Edge Gateway-server, der bruges til forbindelsen. Denne handling kan udføres med følgende kommando:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Log på brugerportalen og start en privilegeret applikation, RDP eller RDP HTML5, i tilstanden uden agent og konfigureret til at bruge Kerberos. Notér følgende oplysninger:
- Klokkeslættet for åbningen af applikationen
- Det brugernavn, der blev brugt til at forbinde til RDP-serveren
-
Hent følgende filer på den Edge Gateway, der blev brugt til den forrige forbindelse:
/var/log/syslog: denne fil indeholder især logsene for start af sessionen i tilstanden uden agent./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: erstat<USER>med brugernavnet og<DATE>med den dato og det klokkeslæt, applikationen blev åbnet, som du hentede i det forrige trin. Denne fil indeholder logs om oprettelsen af RDP-sessionen, herunder fasen med Kerberos-autentificering.
-
Slå debug-logs fra: sæt hertil parameteren
debugunder mærket[Kerberos]tilfalsei filen/etc/ipdiva/cleanroom/xrdprecord.inipå den Edge Gateway-server, der bruges til forbindelsen. Denne handling kan udføres med følgende kommando:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini