Kørsel af konnektorer
Der er flere måder at køre en provisioneringssekvens på:
- via Batch- eller PowerShell-filer med kommandolinjer, der kalder den eksekverbare fil HPPRunCli
- via grænsefladen til styring af jobs
- via SIP-webtjenesterne
Kør provisioneringssekvenser med HPPRUNCLI.exe
I en Batch- eller PowerShell-fil skal du kalde den eksekverbare fil HppRunClie.exe efterfulgt af følgende tilvalg:
| Tilvalg | Funktion | Obligatorisk (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Tilvalg til at angive den sekvens, der skal køres. | Y |
| -cfg [Config_file_name] | Tilvalg til at angive den konfigurationsfil, der skal bruges. | N. Som standard bruges filen hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Tilvalg til at angive værdien af matchningsattributten for at køre sekvensen enkeltvis. Skal flere attributværdier angives, skal de anføres i den rækkefølge, som eksporterne skal køres i. | N |
| -seq [Directory_nm] | Tilvalg til at angive navnet på outputmappen for logfiler. | N |
Kør provisioneringssekvenser via grænsefladen til styring af jobs
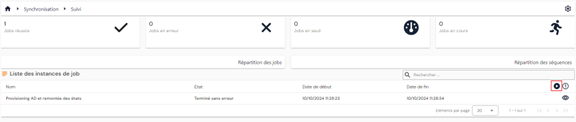
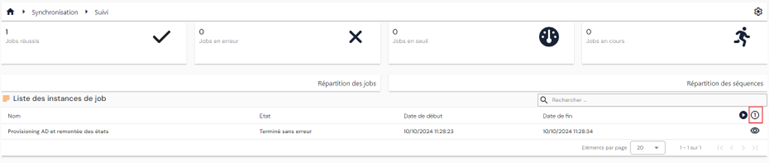
Fra siden til visning af jobinstanser for provisioneringssekvenser kan du køre et job enkeltvis eller i massevis.
For at starte et job i massevis skal du klikke på knappen ” ”.
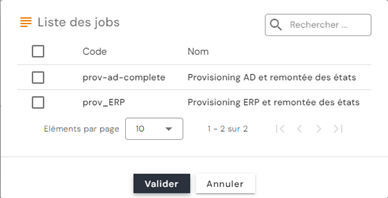
Vælg det eller de ønskede jobs, og klik derefter på ”Validate” for at placere jobbene i køen.
For at starte et job enkeltvis skal du klikke på knappen ” ”.
Vælg det ønskede job, og indtast derefter den værdi, der udvælger det objekt, som jobbet skal køres på.
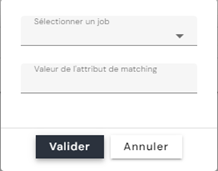
Advarsel: Hvis dit job aktuelt indeholder flere sekvenser, skal matchningsattributten have samme værdi i alle sekvenser, for at jobbet kan køres enkeltvis.
Kør provisioneringssekvenser via SIP-webtjenesterne
Eksempel på et script, der kører et provisioneringsjob via et PowerShell-script:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
På samme måde skal du, for at genstarte et provisioneringsjob, der er stoppet på grund af en importtærskel, via et PowerShell-script hente jobinstansens ID ved at kalde ruten /scim/v2/job-instance/ (metoden GET).
Se Swagger-dokumentationen for flere oplysninger: https://[SIP_Server_URL]:44355/swagger/
Kør den nye konnektor til opstrømsindlæsning (fra 7.0 SP3)
Fra version 7.0 SP3 er det muligt at tildele identiteter roller og/eller tilladelser via en ny konnektor til opstrømsindlæsning.
Forbindelserne Identiteter – Roller og Identiteter/Roller – Autorisationer, der oprettes og/eller slettes fra en autoritativ kilde, håndteres af en ny forbindelsestype i databasen. Eksport af forbindelserne Identiteter – Roller og Identiteter/Roller – Autorisationer fra Identity-repositoryet returnerer derfor kun de roller og autorisationer, som SIP har tildelt.
Konfigurer en forbindelseskonnektor Identiteter - Roller
For at konfigurere en forbindelseskonnektor Identiteter - Roller skal du som minimum oprette:
- En eksport fra en autoritativ kilde, som skal indeholde følgende oplysninger:
- Identitetens UID (påkrævet)
- Kode for den rolle, der skal tildeles (påkrævet) – enkelt værdi.
- Rollens startdato (valgfri)
- Rollens slutdato (valgfri)
- En eksport af Identity-repositoryet af typen PERSON_ROLES, hvori du skal angive persontyperne og koderne for de repositories, som forbindelserne identitet-rolle skal oprettes for.
- En synkroniseringsregel til at fastlægge handlingerne Matching, Oprettelse, Ændring og Sletning
- Sammenlign identitetens uid og rollens kode i Matching-reglen
- I oprettelsesreglen er det obligatorisk at angive identitetens uid og rollens kode. Start- og slutdato er valgfri
- I ændringsreglen er det obligatorisk at angive ID for forbindelsen person-rolle, hentet fra eksporten af Identity-repositoryet. Kun datoerne kan ændres
- I slettereglen er det obligatorisk at angive ID for forbindelsen person-rolle, hentet fra eksporten af Identity-repositoryet.
- Syntaks for de Identity-koder, der skal bruges i synkroniseringsreglerne:
- person = identitetens UID
- role = rollens kode
- startdate = rollens startdato
- enddate = rollens slutdato
- id = ID for forbindelsen identitet-rolle (feltet id i tabellen sid.PersonRoles)
- En import i Identity-repositoryet af typen PERSON_ROLES. Du kan markere tilvalget, der slår den løbende kontoberegning fra, for at styre importtiden ved store mængder. Er tilvalget slået til, skal du udføre en ACCOUNTCALC-import for at genberegne kontiene i det berørte repository.
Konfigurer en forbindelseskonnektor Identiteter - Roller
- En eksport fra en autoritativ kilde, som skal indeholde følgende oplysninger:
- Identitetens UID (påkrævet)
- Rollens kode (påkrævet) – enkelt værdi.
- Kode for den autorisation, der skal tildeles forbindelsen identitet/rolle (påkrævet) – enkelt værdi
- Autorisationens startdato (valgfri)
- Autorisationens slutdato (valgfri)
Vær opmærksom
Forbindelsen Identitet/Rolle skal allerede findes, for at forbindelseskonnektoren Identitet/Rolle – Autorisationer fungerer korrekt
- En eksport af Identity-repositoryet af typen PERSON_RIGHTS, hvori du skal angive persontyperne og koderne for de repositories, som forbindelserne identitet/rolle-autorisation skal oprettes for.
- En synkroniseringsregel til at fastlægge handlingerne Matching, Oprettelse, Ændring og Sletning
- Sammenlign identitetens uid, rollens kode og autorisationens kode i Matching-reglen.
- I oprettelsesreglen er det obligatorisk at angive identitetens uid, rollens kode og autorisationens kode. Start- og slutdato er valgfri
- I ændringsreglen er det obligatorisk at angive ID for forbindelsen person/rolle - autorisation, hentet fra eksporten af Identity-repositoryet. Kun datoerne kan ændres.
- I slettereglen er det obligatorisk at angive ID for forbindelsen person/rolle - autorisation, hentet fra eksporten af Identity-repositoryet.
- Syntaks for de Identity-koder, der skal bruges i synkroniseringsreglerne:
- person = identitetens UID
- role = rollens kode
- right = autorisationens kode
- startdate = autorisationens startdato
- enddate = autorisationens slutdato
- id = ID for forbindelsen identitet-rolle-rettighed (feltet id i tabellen sid.PersonRights)
- En import i Identity-repositoryet af typen PERSON_RIGHTS. Du kan markere tilvalget, der slår den løbende kontoberegning fra, for at styre importtiden ved store mængder. Er tilvalget slået til, skal du udføre en ACCOUNTCALC-import for at genberegne kontiene i det berørte repository.