Kjøring av konnektorer
Det finnes flere metoder for å kjøre en provisjoneringssekvens:
- ved hjelp av Batch- eller PowerShell-filer med kommandolinjer som kaller den kjørbare filen HPPRunCli
- ved hjelp av grensesnittet for forvaltning av jobber
- ved hjelp av SIP-webtjenestene
Kjøre provisjoneringssekvenser med HPPRUNCLI.exe
I en Batch- eller PowerShell-fil må du kalle den kjørbare filen HppRunClie.exe fulgt av følgende alternativer:
| Alternativer | Funksjon | Obligatorisk (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Alternativ for å angi sekvensen som skal kjøres. | Y |
| -cfg [Config_file_name] | Alternativ for å angi konfigurasjonsfilen som skal brukes. | N. Som standard brukes filen hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Alternativ for å angi verdien av avstemmingsattributtet for å kjøre sekvensen enkeltvis. Hvis flere attributtverdier må angis, må de føres opp i den rekkefølgen eksportene skal kjøres i. | N |
| -seq [Directory_nm] | Alternativ for å angi navnet på utdatakatalogen for loggfilene. | N |
Kjøre provisjoneringssekvenser via grensesnittet for forvaltning av jobber
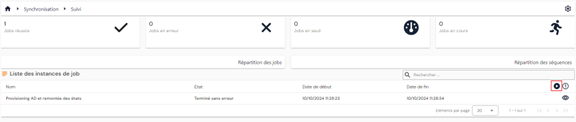
Fra siden der du ser jobbinstansene til provisjoneringssekvensene, kan du kjøre en jobb enkeltvis eller i bulk.
Klikk på knappen ” ” for å starte en jobb i bulk.
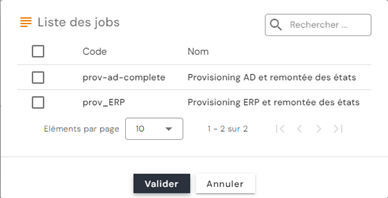
Velg den eller de ønskede jobbene, og klikk deretter på ”Validate” for å plassere jobbene i køen.
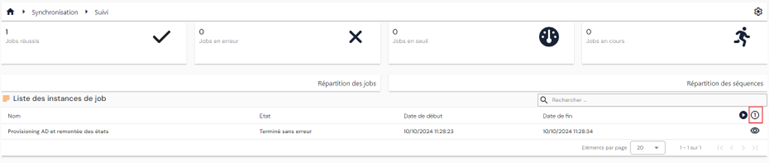
Klikk på knappen ” ” for å starte en jobb enkeltvis.
Velg den ønskede jobben, og skriv deretter inn verdien som velger objektet du vil kjøre jobben på.
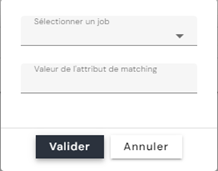
Advarsel: Hvis jobben din for tiden inneholder flere sekvenser, må avstemmingsattributtet ha samme verdi i alle sekvensene for at jobben skal kunne kjøres enkeltvis.
Kjøre provisjoneringssekvenser via SIP-webtjenestene
Eksempel på et skript som kjører en provisjoneringsjobb via et PowerShell-skript:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
For å gjenoppta en provisjoneringsjobb som er stanset på grunn av en importterskel, via et PowerShell-skript, må du på samme måte hente ID-en til jobbinstansen ved å kalle ruten /scim/v2/job-instance/ (metoden GET).
Du finner mer informasjon i Swagger-dokumentasjonen: https://[SIP_Server_URL]:44355/swagger/
Kjøre den nye konnektoren for oppstrømsinnmating (fra 7.0 SP3)
Fra versjon 7.0 SP3 er det mulig å tilordne roller og/eller tillatelser til identiteter via en ny konnektor for oppstrømsinnmating.
Koblingene identiteter – roller og identiteter/roller – autorisasjoner som opprettes og/eller slettes fra en autoritativ kilde, forvaltes av en ny koblingstype i databasen. Eksport av koblingene identiteter – roller og identiteter/roller – autorisasjoner fra Identity-repositoryet gir derfor bare tilbake rollene og autorisasjonene som SIP har tilordnet.
Konfigurere en koblingskonnektor identiteter - roller
For å konfigurere en koblingskonnektor identiteter - roller må du minst opprette:
- En eksport fra en autoritativ kilde som må inneholde følgende opplysninger:
- UID til identiteten (obligatorisk)
- Koden til rollen som skal tilordnes (obligatorisk) – enkeltverdi.
- Startdato for rollen (valgfritt)
- Sluttdato for rollen (valgfritt)
- En eksport av Identity-repositoryet av typen PERSON_ROLES der du må angi persontypene og kodene til repositoryene som du vil opprette koblinger identitet-rolle for.
- En synkroniseringsregel for å definere operasjonene Matching, oppretting, endring og sletting
- Sammenlign UID-en til identiteten og koden til rollen i Matching-regelen
- I opprettingsregelen er det obligatorisk å angi UID-en til identiteten og koden til rollen. Start- og sluttdatoene er valgfrie
- I endringsregelen er det obligatorisk å angi ID-en til koblingen person-rolle, hentet fra eksporten av Identity-repositoryet. Bare datoene kan endres
- I sletteregelen er det obligatorisk å angi ID-en til koblingen person-rolle, hentet fra eksporten av Identity-repositoryet.
- Syntaks for Identity-kodene som skal brukes i synkroniseringsreglene:
- person = UID til identiteten
- role = koden til rollen
- startdate = startdato for rollen
- enddate = sluttdato for rollen
- id = ID til koblingen identitet-rolle (feltet id i tabellen sid.PersonRoles)
- En import til Identity-repositoryet av typen PERSON_ROLES. Du kan merke av alternativet for å deaktivere løpende kontoberegning, slik at du styrer importtiden ved store datamengder. Hvis alternativet er aktivert, må du utføre en ACCOUNTCALC-import for å beregne kontoene i det berørte repositoryet på nytt.
Konfigurere en koblingskonnektor identiteter - roller
- En eksport fra en autoritativ kilde som må inneholde følgende opplysninger:
- UID til identiteten (obligatorisk)
- Koden til rollen (obligatorisk) – enkeltverdi.
- Koden til autorisasjonen som skal tilordnes koblingen identitet/rolle (obligatorisk) – enkeltverdi
- Startdato for autorisasjonen (valgfritt)
- Sluttdato for autorisasjonen (valgfritt)
Obs
Koblingen identitet/rolle må allerede finnes for at koblingskonnektoren identitet/rolle – autorisasjoner skal virke riktig
- En eksport av Identity-repositoryet av typen PERSON_RIGHTS der du må angi persontypene og kodene til repositoryene som du vil opprette koblinger identitet/rolle-autorisasjon for.
- En synkroniseringsregel for å definere operasjonene Matching, oppretting, endring og sletting
- Sammenlign UID-en til identiteten, koden til rollen og koden til autorisasjonen i Matching-regelen.
- I opprettingsregelen er det obligatorisk å angi UID-en til identiteten, koden til rollen og koden til autorisasjonen. Start- og sluttdatoene er valgfrie
- I endringsregelen er det obligatorisk å angi ID-en til koblingen person/rolle - autorisasjon, hentet fra eksporten av Identity-repositoryet. Bare datoene kan endres.
- I sletteregelen er det obligatorisk å angi ID-en til koblingen person/rolle - autorisasjon, hentet fra eksporten av Identity-repositoryet.
- Syntaks for Identity-kodene som skal brukes i synkroniseringsreglene:
- person = UID til identiteten
- role = koden til rollen
- right = koden til autorisasjonen
- startdate = startdato for autorisasjonen
- enddate = sluttdato for autorisasjonen
- id = ID til koblingen identitet-rolle-rettighet (feltet id i tabellen sid.PersonRights)
- En import til Identity-repositoryet av typen PERSON_RIGHTS. Du kan merke av alternativet for å deaktivere løpende kontoberegning, slik at du styrer importtiden ved store datamengder. Hvis alternativet er aktivert, må du utføre en ACCOUNTCALC-import for å beregne kontoene i det berørte repositoryet på nytt.
Aktivering av sporing
Fra og med versjon 7.1 aktiveres sporing for provisjoneringsmotoren ikke lenger i registeret, men i filen [Installation_Directory]\SIP\Config.ini.
Merk
Denne filen er filen til provisjoneringsmotoren. Den må ikke forveksles med konfigurasjonsfilene for konnektorer (*.ini), som sendes til HPPRunCli med alternativet -cfg.
Legg til følgende tre parametere i delen General:
traceLevel:0for å deaktivere sporing,2FFFFfor å aktivere den.traceModule: liste over modulene som skal spores, atskilt med komma. Modulnavnene skiller ikke mellom store og små bokstaver. De mulige verdiene er:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, for å aktivere sporing for alle moduler
traceOutputDir: utdatakatalog for loggene. Denne parameteren er valgfri: hvis den ikke er angitt, genereres loggene i mappen%tmp%til brukeren.
Eksempel:
1 2 3 4 | |
Merk
Installasjonsprogrammet for versjon 7.1 skriver allerede disse tre parameterne til Config.ini, med sporing deaktivert: traceLevel=0, traceModule fylt ut med den fullstendige listen over moduler, og traceOutputDir=C:\Temp. For å aktivere sporing trenger du derfor bare å endre traceLevel. Kontroller at kontoen som kjører motoren, kan skrive til utdatakatalogen.
Tips
For en målrettet diagnose begrenser du traceModule til bare de relevante modulene — for eksempel SIPSCIM ved et tilkoblingsproblem mot et SCIM-mål. Når diagnosen er ferdig, setter du traceLevel tilbake til 0: detaljert sporing bruker diskplass og gjør behandlingen tregere.
Kryptering av passordene og klienthemmeligheten
Fra og med versjon 7.1 er passordene og ”client secrets” som provisjoneringsmotoren bruker, og som finnes i filen [Installation_Directory]\SIP\Config.ini, kryptert.
Ved en førstegangsinstallasjon lagres disse dataene automatisk i samsvar med parameterne som ble angitt i installasjonsprogrammet.
For å endre en av disse to verdiene manuelt bruker du den kjørbare filen [Installation_Directory]\SIP\SIPEncrypt.exe. Fra en kommandolinje eller et PowerShell-vindu kjører du SIPEncrypt.exe etterfulgt av passordet eller klienthemmeligheten som skal krypteres, og kopierer deretter resultatet inn i filen Config.ini.
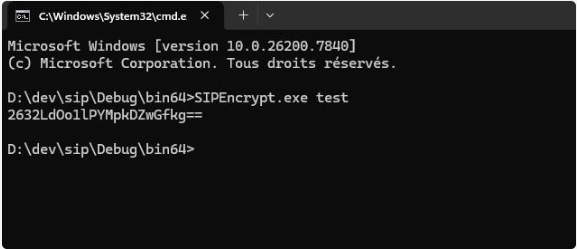
SIPEncrypt.exe forventer én enkelt parameter. Uten parameter, eller med flere, viser den meldingen SIPEncrypt should be called with a single input parameter. og produserer ingenting. Hvis verdien inneholder mellomrom eller tegn som tolkes av kommandolinjen (&, |, ^, ", $…), setter du den i anførselstegn — helst enkle anførselstegn i PowerShell.
Klienthemmeligheten angis i parameteren clientSecret i filen Config.ini.
Obs
Ved autentisering mot SCIM-mål bruker motoren som den er et passord eller en klienthemmelighet som den ikke klarer å dekryptere. En verdi som ved et uhell er latt stå i klartekst, fungerer derfor uten noen advarsel, mens hemmeligheten er eksponert i filen. Kontroller at hver hemmelighet i Config.ini faktisk er en verdi produsert av SIPEncrypt.exe.
Denne krypteringen er reversibel, siden motoren selv dekrypterer verdiene: den beskytter mot at hemmeligheten leses i klartekst, ikke mot tilgang til filen. Begrens tilgangen til Config.ini til administrasjonskontoer og til kontoen som kjører motoren. Når verdien i klartekst skrives inn på kommandolinjen, kan den også bli liggende i konsollhistorikken: lukk økten etter bruk.