Izvajanje povezovalnikov
Zaporedje zagotavljanja lahko zaženete na več načinov:
- z datotekami Batch ali PowerShell z ukaznimi vrsticami, ki kličejo izvršljivo datoteko HPPRunCli
- z vmesnikom za upravljanje opravil
- s spletnimi storitvami SIP
Izvajanje zaporedij zagotavljanja z datoteko HPPRUNCLI.exe
V datoteki Batch ali PowerShell morate poklicati izvršljivo datoteko HppRunClie.exe, ki ji sledijo naslednje možnosti:
| Možnosti | Funkcija | Obvezno (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Možnost za določitev zaporedja, ki naj se izvede. | Y |
| -cfg [Config_file_name] | Možnost za določitev konfiguracijske datoteke, ki naj se uporabi. | N. Privzeto se uporablja datoteka hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Možnost za določitev vrednosti atributa za ujemanje, da se zaporedje izvede posamično. Če je treba navesti več vrednosti atributa, jih navedite v vrstnem redu, v katerem je treba izvesti izvoze. | N |
| -seq [Directory_nm] | Možnost za določitev imena izhodnega imenika za dnevniške datoteke. | N |
Izvajanje zaporedij zagotavljanja prek vmesnika za upravljanje opravil
Na strani za ogled primerkov opravil zaporedja zagotavljanja lahko opravilo zaženete posamično ali skupinsko.
Če želite opravilo zagnati skupinsko, kliknite gumb „ “.
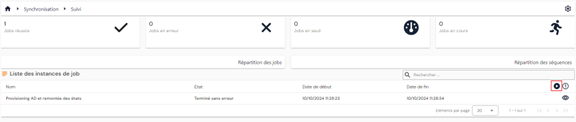
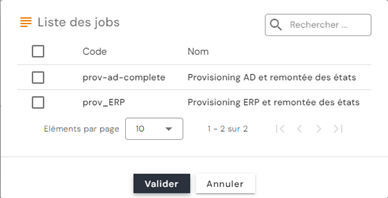
Izberite želeno opravilo ali opravila, nato kliknite „Validate“, da opravila postavite v čakalno vrsto.
Če želite opravilo zagnati posamično, kliknite gumb „ “.
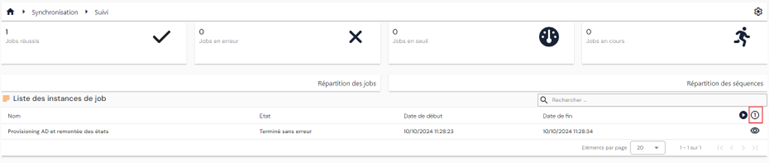
Izberite želeno opravilo, nato vnesite vrednost za izbiro objekta, na katerem želite zagnati opravilo.
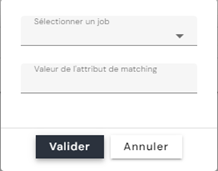
Opozorilo: Če vaše opravilo vsebuje več zaporedij, mora za zagon opravila v posamičnem načinu atribut za ujemanje trenutno imeti enako vrednost v vseh zaporedjih.
Izvajanje zaporedij zagotavljanja prek spletnih storitev SIP
Primer skripta za zagon opravila zagotavljanja s skriptom PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Podobno morate za ponovni zagon opravila zagotavljanja, ki je bilo ustavljeno zaradi praga uvoza, s skriptom PowerShell pridobiti ID primerka opravila tako, da pokličete pot /scim/v2/job-instance/ (metoda GET).
Za več informacij glejte dokumentacijo Swagger: https://[SIP_Server_URL]:44355/swagger/
Izvajanje novega povezovalnika za vhodno polnjenje (od različice 7.0 SP3)
Od različice 7.0 SP3 dalje lahko identitetam dodelite vloge in/ali dovoljenja prek novega povezovalnika za vhodno polnjenje.
Povezave identitete – vloge in identitete/vloge – avtorizacije, ustvarjene in/ali izbrisane iz avtoritativnega izvora, upravlja nova vrsta povezave v zbirki podatkov. Zato bo izvoz povezav identitete – vloge in identitete/vloge – avtorizacije iz skladišča Identity vrnil le vloge in avtorizacije, ki jih je dodelil SIP.
Konfiguriranje povezovalnika povezav identitete - vloge
Če želite konfigurirati povezovalnik povezav identitete - vloge, morate ustvariti vsaj:
- Izvoz iz avtoritativnega izvora, ki mora vsebovati naslednje podatke:
- UID identitete (obvezno)
- Koda vloge za dodelitev (obvezno) – ena vrednost.
- Začetni datum vloge (izbirno)
- Končni datum vloge (izbirno)
- Izvoz skladišča Identity vrste PERSON_ROLES, v katerem morate določiti vrste oseb in kode skladišč, za katera želite ustvariti povezave identiteta-vloga.
- Pravilo sinhronizacije za določitev operacij Matching, ustvarjanja, spreminjanja in brisanja
- V pravilu Matching primerjajte uid identitete in kodo vloge
- V pravilu ustvarjanja je obvezno navesti uid identitete in kodo vloge. Začetni in končni datum sta izbirna
- V pravilu spreminjanja je obvezno navesti ID povezave oseba-vloga, pridobljen iz izvoza skladišča Identity. Spremeniti je mogoče le datume
- V pravilu brisanja je obvezno navesti ID povezave oseba-vloga, pridobljen iz izvoza skladišča Identity.
- Sintaksa kod Identity za uporabo v pravilih sinhronizacije:
- person = UID identitete
- role = koda vloge
- startdate = začetni datum vloge
- enddate = končni datum vloge
- id = ID povezave identiteta-vloga (polje id v tabeli sid.PersonRoles)
- Uvoz v skladišče Identity vrste PERSON_ROLES. Označite lahko možnost za onemogočenje sprotnega izračuna računov, da pri velikih količinah obvladate čas uvoza. Če je bila možnost omogočena, morate izvesti uvoz ACCOUNTCALC, da znova izračunate račune v zadevnem skladišču.
Konfiguriranje povezovalnika povezav identitete - vloge
- Izvoz iz avtoritativnega izvora, ki mora vsebovati naslednje podatke:
- UID identitete (obvezno)
- Koda vloge (obvezno) – ena vrednost.
- Koda avtorizacije za dodelitev povezavi identiteta/vloga (obvezno) – ena vrednost
- Začetni datum avtorizacije (izbirno)
- Končni datum avtorizacije (izbirno)
Pozor
Povezava identiteta/vloga mora že obstajati, da povezovalnik povezav identiteta/vloga – avtorizacije deluje pravilno
- Izvoz skladišča Identity vrste PERSON_RIGHTS, v katerem morate določiti vrste oseb in kode skladišč, za katera želite ustvariti povezave identiteta/vloga-avtorizacija.
- Pravilo sinhronizacije za določitev operacij Matching, ustvarjanja, spreminjanja in brisanja
- V pravilu Matching primerjajte uid identitete, kodo vloge in kodo avtorizacije.
- V pravilu ustvarjanja je obvezno navesti uid identitete, kodo vloge in kodo avtorizacije. Začetni in končni datum sta izbirna
- V pravilu spreminjanja je obvezno navesti ID povezave oseba/vloga - avtorizacija, pridobljen iz izvoza skladišča Identity. Spremeniti je mogoče le datume.
- V pravilu brisanja je obvezno navesti ID povezave oseba/vloga - avtorizacija, pridobljen iz izvoza skladišča Identity.
- Sintaksa kod Identity za uporabo v pravilih sinhronizacije:
- person = UID identitete
- role = koda vloge
- right = koda avtorizacije
- startdate = začetni datum avtorizacije
- enddate = končni datum avtorizacije
- id = ID povezave identiteta-vloga-pravica (polje id v tabeli sid.PersonRights)
- Uvoz v skladišče Identity vrste PERSON_RIGHTS. Označite lahko možnost za onemogočenje sprotnega izračuna računov, da pri velikih količinah obvladate čas uvoza. Če je bila možnost omogočena, morate izvesti uvoz ACCOUNTCALC, da znova izračunate račune v zadevnem skladišču.
Omogočanje sledenja
Od različice 7.1 se sledenje za modul za zagotavljanje ne omogoča več v registru, temveč v datoteki [Installation_Directory]\SIP\Config.ini.
Opomba
Ta datoteka je datoteka modula za zagotavljanje. Ne zamenjujte je s konfiguracijskimi datotekami povezovalnikov (*.ini), ki se programu HPPRunCli posredujejo z možnostjo -cfg.
V razdelku General dodajte naslednje tri parametre:
traceLevel:0za onemogočenje sledenja,2FFFFza njegovo omogočenje.traceModule: seznam modulov za sledenje, ločenih z vejicami. Pri imenih modulov se velike in male črke ne razlikujejo. Možne vrednosti so:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAllza omogočenje sledenja za vse module
traceOutputDir: izhodni imenik za dnevnike. Ta parameter je izbiren: če ni določen, se dnevniki ustvarijo v uporabnikovi mapi%tmp%.
Primer:
1 2 3 4 | |
Opomba
Namestitveni program različice 7.1 te tri parametre že zapiše v Config.ini, s sledenjem onemogočenim: traceLevel=0, traceModule, izpolnjen s celotnim seznamom modulov, in traceOutputDir=C:\Temp. Za omogočenje sledenja morate torej spremeniti le traceLevel. Preverite, ali lahko račun, pod katerim se izvaja modul, piše v izhodni imenik.
Nasvet
Za ciljno diagnostiko omejite traceModule le na ustrezne module — na primer SIPSCIM pri težavi s povezavo s ciljem SCIM. Ko je diagnostika končana, nastavite traceLevel nazaj na 0: podrobno sledenje porablja prostor na disku in upočasnjuje obdelavo.
Šifriranje gesel in skrivnosti odjemalca
Od različice 7.1 se gesla in „client secrets“, ki jih uporablja modul za zagotavljanje in ki so v datoteki [Installation_Directory]\SIP\Config.ini, šifrirajo.
Pri prvi namestitvi se ti podatki shranijo samodejno glede na parametre, vnesene v namestitvenem programu.
Če želite katero koli od teh dveh vrednosti spremeniti ročno, uporabite izvršljivo datoteko [Installation_Directory]\SIP\SIPEncrypt.exe. V ukaznem pozivu ali oknu PowerShell zaženite SIPEncrypt.exe, ki mu sledi geslo ali skrivnost odjemalca za šifriranje, nato rezultat kopirajte v datoteko Config.ini.
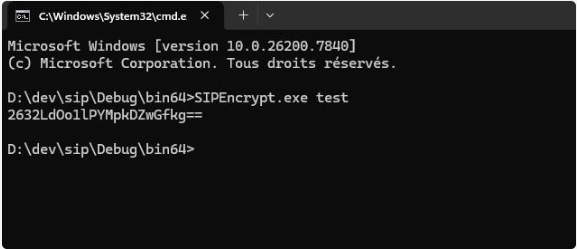
SIPEncrypt.exe pričakuje en sam parameter. Brez parametra ali z več parametri prikaže sporočilo SIPEncrypt should be called with a single input parameter. in ne ustvari ničesar. Če vrednost vsebuje presledke ali znake, ki jih ukazni poziv tolmači (&, |, ^, ", $…), jo dajte v narekovaje — v lupini PowerShell po možnosti v enojne narekovaje.
Skrivnost odjemalca se vnese v parameter clientSecret datoteke Config.ini.
Pozor
Za preverjanje pristnosti pri ciljih SCIM modul v nespremenjeni obliki uporabi vsako geslo ali skrivnost odjemalca, ki ju ne more dešifrirati. Vrednost, ki je pomotoma ostala nešifrirana, zato deluje brez kakršnega koli opozorila, skrivnost pa je izpostavljena v datoteki. Preverite, ali je vsaka skrivnost v Config.ini res vrednost, ki jo je ustvaril SIPEncrypt.exe.
To šifriranje je reverzibilno, saj modul vrednosti dešifrira sam: ščiti pred branjem skrivnosti v nešifrirani obliki, ne pa pred dostopom do datoteke. Dostop do Config.ini omejite na skrbniške račune in račun, pod katerim se izvaja modul. Če vrednost vnesete v ukazno vrstico, lahko nešifrirana vrednost ostane tudi v zgodovini konzole: po uporabi zaprite sejo.