Grupa Protected Users, Kerberos autentifikācija, AD nodalīšana un PAW darbstacija
Active Directory direktoriju aizsardzība ir būtisks izaicinājums infrastruktūras drošībā.
ANSSI (Francijas Nacionālā kiberdrošības aģentūra) īpaši uzsver izolēšanas nozīmi šajā drošībā un serveru nodalīšanas ieviešanu ar Kerberos autentifikāciju. Tas ir minēts tās ieteikumos par AD balstītu IS drošu administrēšanu.
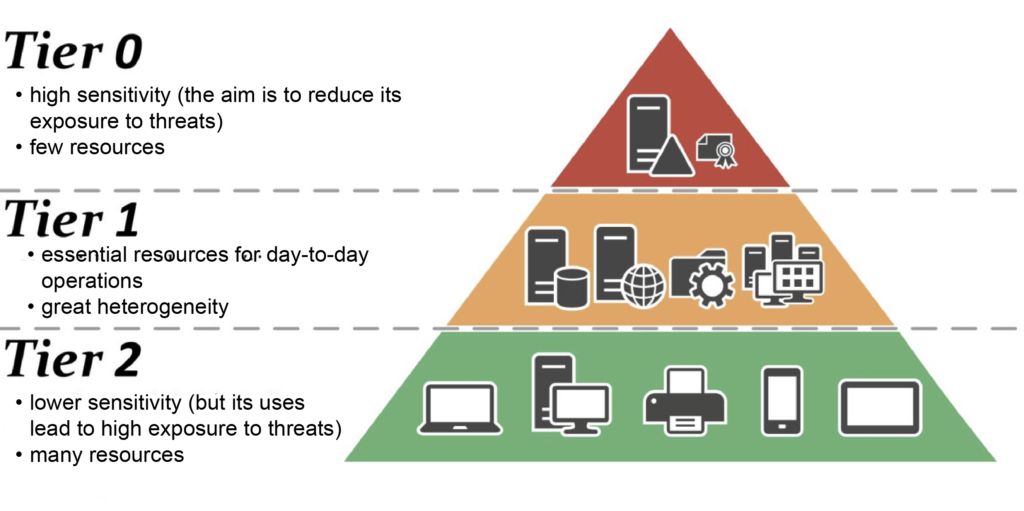
Mūsu CyberElements risinājumi piedāvā lielu elastību šīs drošības ieviešanā, ko var sadalīt četros dažādos integrācijas līmeņos, kurus var piemērot pakāpeniski:
-
Protected Users
Pirmais ieviešanas līmenis
Administratori, kas ievietoti grupā
Protected Users(autentifikācijas protokols mainās no NTLM uz Kerberos)Skatīt komponenta Edge Gateway iestatījumus
Skatīt RDP lietojumprogrammas iestatījumus -
Kerberos armoring
Otrais ieviešanas līmenis
Kerberos armoring ieviešana
Skatiet Edge Gateway iestatījumus
Skatiet RDP lietojumprogrammas iestatījumus -
AD sadalīšana silosos
Trešais ieviešanas līmenis
Serveru un kontu (lietotāju un administratoru) sadalīšana silosos
Skatiet produkta arhitektūru AD sadalīšanas silosos kontekstā
-
PAW darbstaciju izmantošana
Ceturtais ieviešanas līmenis
Tādu PAW darbstaciju izmantošana, kuras neatļauj attālo piekļuvi
Pārbaudiet iestatījumus, kas nepieciešami piekļuvei PAW darbstacijai
RDP lietojumprogrammu konfigurēšana Kerberos atbalstam
Brīdinājums!
Lai konfigurētu priviliģētu RDP vai priviliģētu HTML5 RDP lietojumprogrammu Kerberos atbalstam, vispirms veiciet 1. konfigurāciju tiem komponentiem Edge Gateway, kas tiks izmantoti RDP savienojumam ar Kerberos.
Lai priviliģēta RDP vai HTML5 RDP lietojumprogramma izveidotu savienojumu ar RDP serveri, izmantojot Kerberos, ir jāizpilda četri konfigurācijas nosacījumi:
- SSO iestatījums nedrīkst būt
Disabled, tāpēc tam jābūtEnabled,FixedvaiRequest - Jābūt iespējotam režīmam bez aģenta
- Ievadītajam servera nosaukumam jābūt FQDN (ja ievadīsiet servera IP adresi, autentifikācija neizdosies).
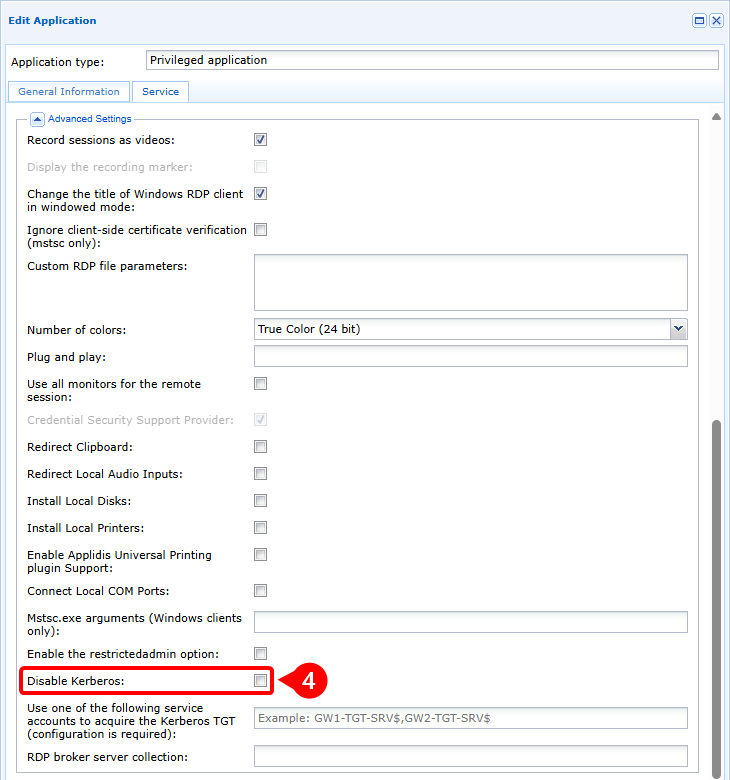
- Kerberos nedrīkst būt atspējots RDP vai HTML5 RDP lietojumprogrammas papildu iestatījumos.
Piemērs
Lai konfigurētu priviliģētu RDP lietojumprogrammu savienojuma izveidei ar RDP serveri my-rds-server, izmantojot Kerberos, rīkojieties šādi:
- Iestatiet SSO līmeni uz vērtību, kas nav
Disabled, šajā gadījumā uzEnabled(1), pēc tam iespējojiet režīmu bez aģenta (2) un visbeidzot ievadiet RDP servera FQDN (3).
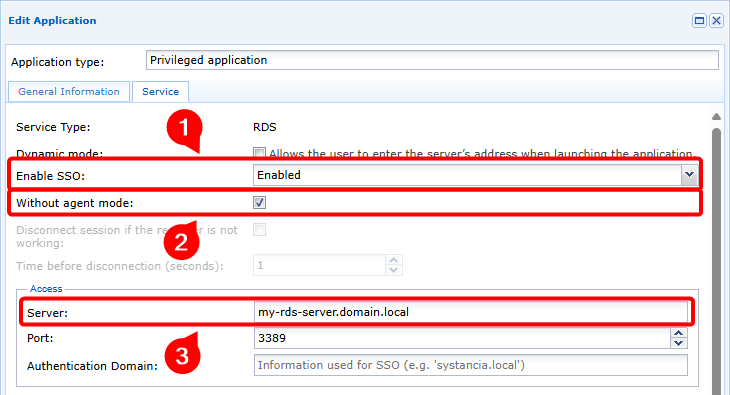
- Pārliecinieties, ka Kerberos nav atspējots (4)
Blokshēma
flowchart LR
    subgraph WAN
        USER(Lietotāja darbstacija)
    end
    subgraph Mākonis vai DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP serveris)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Lietotājs atver priviliģētu RDP vai HTML5 RDP lietojumprogrammu ar Kerberos autentifikācijas atbalstu.
- Lietotājs tiek savienots ar komponentu Edge Gateway režīmā bez aģenta
- Edge Gateway pieprasa TGT marķieri no Kerberos domēna kontrollera (KDC).
- KDC atgriež šifrētu un parakstītu TGT
- Edge Gateway pieprasa pakalpojuma biļeti, kurā ietverts iepriekšējais TGT
- KDC atgriež pakalpojuma biļeti, kas šifrēta ar pakalpojuma atslēgu
- Edge Gateway nosūta RDP serverim piekļuves pieprasījumu, ietverot pakalpojuma biļeti.
- RDP serveris apstiprina piekļuvi pakalpojumam, un RDP savienojums tiek inicializēts.
RDP lietojumprogrammu konfigurēšana Kerberos armoring atbalstam
Brīdinājums!
Lai sekmīgi konfigurētu priviliģētu RDP vai HTML5 RDP lietojumprogrammu Kerberos armoring atbalstam, vispirms veiciet 1. un 2. konfigurāciju tiem komponentiem Edge Gateway, kas tiks izmantoti RDP savienojumam ar Kerberos armoring.
Lai priviliģēta RDP vai HTML5 RDP lietojumprogramma izveidotu savienojumu ar RDP serveri, izmantojot Kerberos armoring, ir jāizpilda pieci konfigurācijas nosacījumi:
- SSO iestatījums nedrīkst būt
Disabled, tāpēc tam jābūtEnabled,FixedvaiRequest - Jābūt iespējotam režīmam bez aģenta
- Ievadītajam servera nosaukumam jābūt FQDN (ja ievadīsiet servera IP adresi, autentifikācija neizdosies).
- Kerberos nedrīkst būt atspējots RDP vai HTML5 RDP lietojumprogrammas papildu iestatījumos.
- Norādiet pakalpojuma datora konta nosaukumu, ko izmantot Kerberos armoring, beigās pievienojot zīmi
$
Piemērs
Lai konfigurētu priviliģētu RDP lietojumprogrammu savienojuma izveidei Kerberos armoring režīmā ar RDP serveri my-rds-server, izmantojot datora kontu svc_cyberelements, rīkojieties šādi:
- Iestatiet SSO līmeni uz vērtību, kas nav
Disabled, šajā gadījumā uzEnabled(1), pēc tam iespējojiet režīmu bez aģenta (2) un visbeidzot ievadiet RDP servera FQDN (3).
- Pārliecinieties, ka Kerberos nav atspējots (4) un ka ir norādīts pakalpojuma datora konta nosaukums, neaizmirstot pievienot zīmi
$(5).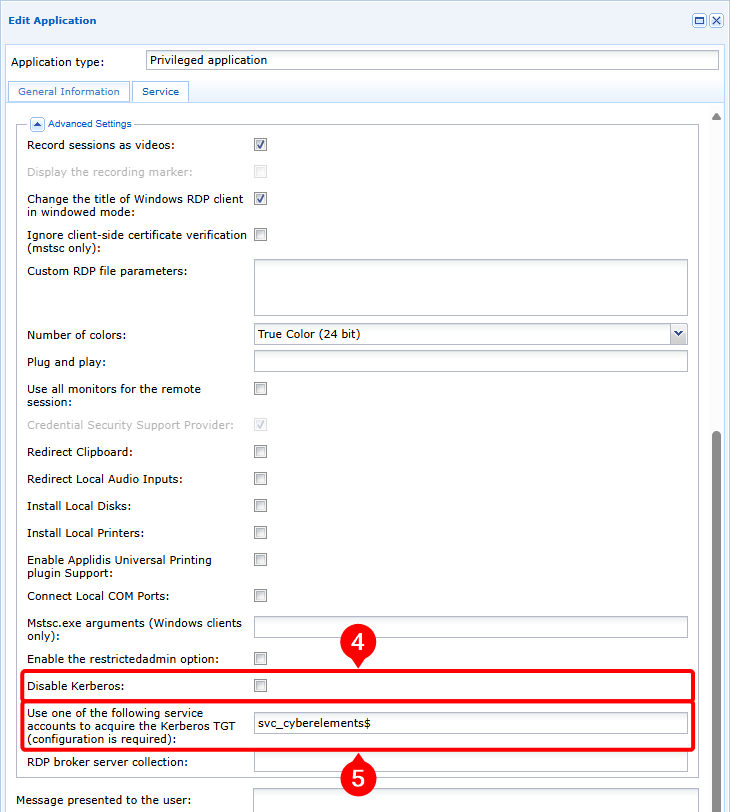
Blokshēma
flowchart LR
    subgraph WAN
        USER(Lietotāja darbstacija)
    end
    subgraph Mākonis vai DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP serveris)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Lietotājs atver priviliģētu RDP vai HTML5 RDP lietojumprogrammu ar Kerberos autentifikācijas atbalstu.
- Lietotājs tiek savienots ar komponentu Edge Gateway režīmā bez aģenta
- Edge Gateway pieprasa TGT marķieri no Kerberos domēna kontrollera (KDC), izmantojot pakalpojuma datora konta informāciju
- KDC atgriež šifrētu un parakstītu TGT
- Edge Gateway pieprasa pakalpojuma biļeti, kurā ietverts iepriekšējais TGT
- KDC atgriež pakalpojuma biļeti, kas šifrēta ar pakalpojuma atslēgu
- Edge Gateway nosūta RDP serverim piekļuves pieprasījumu, ietverot pakalpojuma biļeti.
- RDP serveris apstiprina piekļuvi pakalpojumam, un RDP savienojums tiek inicializēts.
Arhitektūras īpatnības silosos sadalītā AD vidē
Brīdinājums!
Silosos sadalītā Active Directory vidē administratoru kontiem parasti ir konfigurēts Kerberos armoring. Tāpēc jāveic 1. un 2. konfigurācija tiem komponentiem Edge Gateway, kas tiks izmantoti savienojumam ar RDP serveriem.
Ja CyberElements tiek izmantots silosos sadalītā AD vidē, Kerberos armoring izmantotais pakalpojuma datora konts ir jāpiešķir silosam.
Tas nozīmē, ka, ja nepieciešams piekļūt RDP datoriem, kas pieder dažādiem līmeņiem, būs jāizveido tikpat daudz pakalpojuma datora kontu, kas izvietoti attiecīgajos mērķa līmeņos.
Tas var ietekmēt arī produkta arhitektūru.
Šīs izmaiņas galvenokārt ietekmē izvietoto komponentu Edge Gateway skaitu: ieteicams vismaz vienu no tiem atvēlēt piekļuvei konkrētam līmenim. Tomēr, ja konteksts neļauj izvietot tik daudz komponentu Edge Gateway, var izmantot arī arhitektūru ar vienu komponentu Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Lietotāja darbstacija)
    end
    subgraph Mākonis vai DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(RDP serveris T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(RDP serveris T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP serveris T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Izmantojot šo arhitektūru, RDP lietojumprogrammu konfigurācija ir identiska konfigurācijai Kerberos armoring atbalstam.
flowchart LR
    subgraph WAN
        USER(Lietotāja darbstacija)
    end
    subgraph Mākonis vai DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(RDP serveris T2)
        end
        subgraph T1
            RDP-T1(RDP serveris T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP serveris T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Izmantojot šo arhitektūru, RDP lietojumprogrammu konfigurācija ir identiska konfigurācijai Kerberos armoring atbalstam.
Tomēr jums arī jāparedz savienojuma komponentam Edge Gateway lietot keytab failu, kurā ir vairāki pakalpojumu konti.
Savienojuma ar PAW darbstaciju īpatnības
PAW (Privileged Access Workstation) ir darbstacija, kas paredzēta administrēšanas uzdevumiem noteiktā līmenī.
Šīs darbstacijas kritiskuma dēļ tai ļoti bieži tiek piemēroti pastiprināti drošības iestatījumi. Viens no piemērotajiem pastiprinājumiem ir princips neatklāt pakalpojumus tīklā, kas nodrošina, ka nevar izmantot nekādas sētas durvis vai pakalpojumus ar drošības ievainojamībām.
Tāpēc šis princips teorētiski padara attālo piekļuvi PAW darbstacijai neiespējamu. Tomēr CyberElements ļauj izveidot savienojumu ar PAW darbstaciju bez neviena pakalpojuma, kas klausās lokālajā tīklā, pateicoties:
- attālās darbvirsmas pakalpojumu aktivizēšanai
- lokālā ugunsmūra konfigurācijai, kas aizliedz piekļuvi attālās darbvirsmas pakalpojumam no jebkurām IP adresēm, izņemot pašas PAW darbstacijas adreses vai
localhost - iegulta komponenta Edge Gateway instalēšanai, kas nodrošinās lokālu piekļuvi PAW darbstacijas attālās darbvirsmas pakalpojumam
flowchart LR
    subgraph WAN
        USER(Lietotāja darbstacija)
    end
    subgraph Mākonis vai DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP serveris}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Nav pieejama savienojuma| PAW_T1flowchart LR
subgraph WAN
USER(Lietotāja darbstacija)
end
subgraph Mākonis vai DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP serveris}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Lietotājs atver priviliģētu RDP vai HTML5 RDP lietojumprogrammu ar Kerberos autentifikācijas atbalstu, lai piekļūtu PAW darbstacijai
- Lietotājs tiek savienots ar komponentu Edge Gateway režīmā bez aģenta
- Edge Gateway pieprasa TGT marķieri no Kerberos domēna kontrollera (KDC), izmantojot pakalpojuma datora konta informāciju
- KDC atgriež šifrētu un parakstītu TGT
- Edge Gateway pieprasa pakalpojuma biļeti, kurā ietverts iepriekšējais TGT
- KDC atgriež pakalpojuma biļeti, kas šifrēta ar pakalpojuma atslēgu
- Mediation Controller paziņo komponentam Edge Gateway un iegultajam komponentam Edge Gateway, ka starp tiem ir atvērts tunelis, kas iet caur Mediation Controller
- Edge Gateway nosūta RDP serverim piekļuves pieprasījumu, ietverot pakalpojuma biļeti, caur Mediation Controller un iegulto komponentu Edge Gateway
- RDP serveris apstiprina piekļuvi pakalpojumam, un RDP savienojums tiek inicializēts
Priekšnosacījumi PAW darbstacijā
Konkrētie priekšnosacījumi, kas jāizpilda PAW (Privileged Access Workstation) darbstacijā, lai izveidotu savienojumu ar CyberElements, ir apkopoti tālāk:
- Iespējojiet attālās darbvirsmas pakalpojumu
- Mainiet lokālo ugunsmūri tā, lai liegtu piekļuvi attālās darbvirsmas pakalpojumam visiem datoriem, izņemot pašu PAW darbstaciju
- Mainiet Kerberos armoring darbību tā, lai vienmēr tiktu nodrošināti apgalvojumi
- Instalējiet Windows Edge Gateway iegultajā režīmā
Attālās darbvirsmas pakalpojuma iespējošana
Attālās darbvirsmas pakalpojumu var iespējot manuāli, kā aprakstīts Microsoft dokumentācijas rakstā Enable Remote Desktop on your PC.
Tomēr pakalpojuma iespējošanai var izmantot arī GPO:
- GPO iestatījuma ceļš:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Iestatījums:
Allow users to connect remotely by using Remote Desktop Services - Vērtība:
Enabled
Ugunsmūra kārtulu modificēšana
Drošības apsvērumu dēļ ir svarīgi ierobežot piekļuvi ugunsmūra līmenī, lai novērstu piekļuvi RDP portam no ārpuses.
Pēc noklusējuma, kad RDP ir iespējots, Windows iestata 2 ugunsmūra kārtulas, kas atļauj piekļuvi portam 3389, izmantojot UDP un TCP.
Šīs divas kārtulas ir jāmaina tā, lai tiktu atļauti tikai RDP savienojumi no attālās IP adreses 127.0.0.1.
Ja šo kārtulu nav, tās ir jāizveido manuāli serverī vai ar GPO.
Kerberos armoring darbības modificēšana
Ir jāmaina arī Kerberos darbība.
Lai to izdarītu, varat iestatīt šādu GPO:
- GPO iestatījuma ceļš:
Computer Configuration > Policies > Administrative Templates > System > KDC - Iestatījums:
KDC support for claims, compound authentication and Kerberos armoring - Vērtība:
Enabled, Always provide claims
Šīs izmaiņas neietekmē AD sadalīšanas līmeņos un pastiprinātās Kerberos ieviešanas drošību.
Windows Edge Gateway instalēšana iegultajā režīmā
Priekšnosacījumi
Pirms turpināt, instalējiet Windows Edge Gateway PAW darbstacijā un savienojiet to ar komponentu Mediation Controller: Instalēt Windows Edge Gateway
Pēc Windows Edge Gateway instalēšanas tas ir jāpārslēdz iegultajā režīmā.
Atveriet sava CyberElements tenant tīmekļa saskarni, izmantojot URI /console.
Piemēri
Ja tenant nosaukums ir my-tenant, platforma ir pieejama adresē https://my-tenant.cyberelements.io.
Administrēšanas konsoles pierakstīšanās veidlapa ir pieejama arī tieši adresē https://my-tenant.cyberelements.io/console.
Kad savienojums ir izveidots, noteikti noņemiet Windows Edge Gateway deklarāciju no moduļa Gateways Management.
Tagad Windows Edge Gateway ir gatavs lietošanai kā iegultais Edge Gateway.
Atverot sesiju, Windows Edge Gateway monitors tiek startēts automātiski (to norāda ikona  uzdevumjoslā). Tā kā PAW darbstacijām šī automātiskā startēšana nav nepieciešama, tā ir jāatspējo:
- Atveriet reģistra redaktoru
regedit.exekā administrators - Pārejiet uz reģistra stropu
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Dzēsiet atslēgu
IPdivaGateway Monitor - Restartējiet PAW darbstaciju
RDP lietojumprogrammu konfigurēšana savienojumam ar PAW darbstaciju
Brīdinājums!
Lai konfigurētu priviliģētu RDP vai HTML5 RDP lietojumprogrammu savienojumam ar PAW darbstaciju, vispirms veiciet 1.–3. konfigurāciju tiem komponentiem Edge Gateway, kas tiks izmantoti savienojumam ar PAW darbstacijām.
Lai priviliģēta RDP vai HTML5 RDP lietojumprogramma izveidotu savienojumu ar PAW darbstaciju, ir jāizpilda seši konfigurācijas nosacījumi:
- SSO iestatījums nedrīkst būt Disabled, tāpēc tam jābūt Enabled, Fixed vai Request
- Jābūt iespējotam režīmam bez aģenta
- Ievadītajam servera nosaukumam jābūt FQDN (ja ievadīsiet servera IP adresi, autentifikācija neizdosies).
- Konfigurējiet maršrutēšanu caur iegultu komponentu Edge Gateway
- Kerberos nedrīkst būt atspējots RDP vai HTML5 RDP lietojumprogrammas papildu iestatījumos.
- Norādiet pakalpojuma datora konta nosaukumu, ko izmantot Kerberos armoring, beigās pievienojot zīmi
$
Ceturtais nosacījums izriet no PAW darbstaciju konfigurācijas: tajās nedrīkst būt neviena pakalpojuma, kas klausās lokālajā tīklā. Ja Edge Gateway tiek instalēts kā Windows programma, tas var piekļūt tikai pakalpojumiem, kas klausās adresē localhost.
Piemērs
Lai konfigurētu priviliģētu RDP lietojumprogrammu savienojuma izveidei Kerberos armoring režīmā ar RDP serveri my-rds-server, izmantojot datora kontu svc_cyberelements, rīkojieties šādi:
- Iestatiet SSO līmeni uz vērtību, kas nav
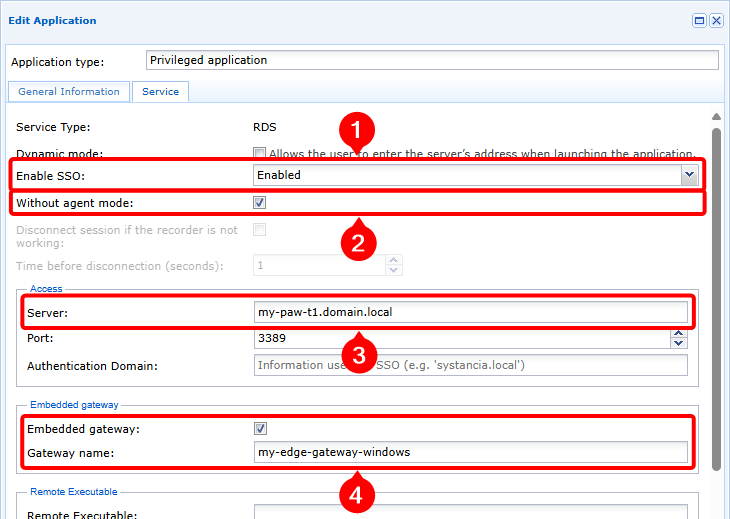
Disabled, šajā gadījumā uzEnabled(1), pēc tam iespējojiet režīmu bez aģenta (2), ievadiet RDP servera FQDN (3) un visbeidzot iespējojiet iegultā Edge Gateway režīmu un norādiet PAW darbstacijā instalētā Windows Edge Gateway nosaukumu (4).
- Pārliecinieties, ka Kerberos nav atspējots (5) un ka ir norādīts pakalpojuma datora konta nosaukums, neaizmirstot pievienot zīmi
$(6).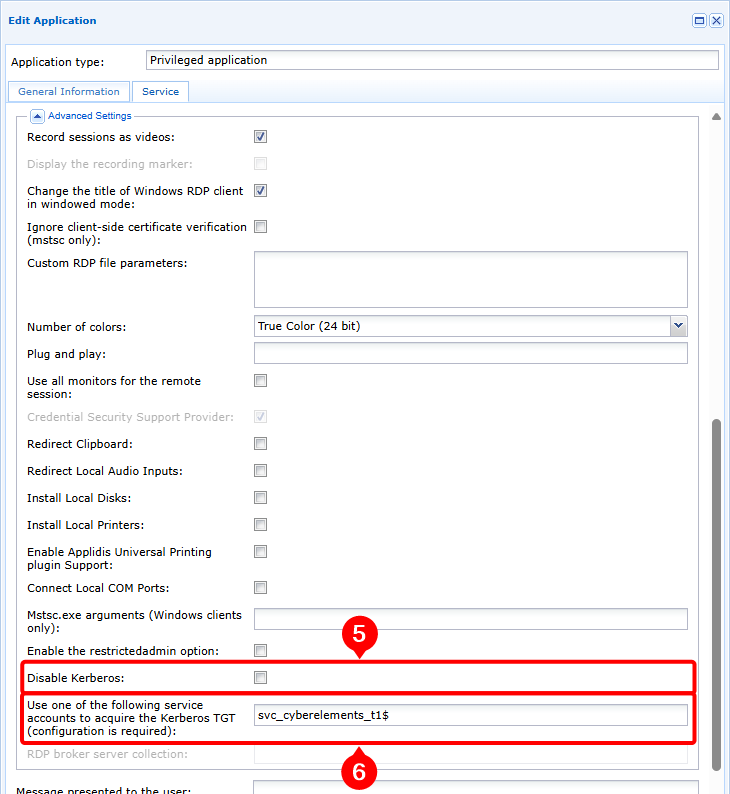
RDP lietojumprogrammu atvēršanas ar Kerberos autentifikāciju atkļūdošana
Lai veiktu sākotnējo analīzi vai iegūtu informāciju, kas CyberElements nepieciešama Kerberos autentifikācijas kļūmju padziļinātai analīzei, veiciet tālāk norādītās darbības:
-
Iespējojiet atkļūdošanas žurnālus: lai to izdarītu, savienojumam izmantotā Edge Gateway servera failā
/etc/ipdiva/cleanroom/xrdprecord.iniiestatiet parametrudebugzem atzīmes[Kerberos]uztrue. Šo darbību var veikt ar šādu komandu:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Piesakieties lietotāja portālā un palaidiet priviliģētu lietojumprogrammu (RDP vai RDP HTML5), kas darbojas režīmā bez aģenta un ir konfigurēta Kerberos izmantošanai. Pierakstiet šādu informāciju:
- Lietojumprogrammas atvēršanas laiks
- Lietotājvārds, kas izmantots savienojumam ar RDP serveri
-
Iepriekšējam savienojumam izmantotajā komponentā Edge Gateway izgūstiet šādus failus:
/var/log/syslog: šajā failā jo īpaši ir ietverti sesijas palaišanas žurnāli režīmā bez aģenta./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: aizstājiet<USER>ar lietotājvārdu un<DATE>ar lietojumprogrammas atvēršanas datumu un laiku, kas iegūts iepriekšējā darbībā. Šajā failā ir ietverti žurnāli par RDP sesijas izveidi, tostarp Kerberos autentifikācijas posmu.
-
Atspējojiet atkļūdošanas žurnālus: lai to izdarītu, savienojumam izmantotā Edge Gateway servera failā
/etc/ipdiva/cleanroom/xrdprecord.iniiestatiet parametrudebugzem atzīmes[Kerberos]uzfalse. Šo darbību var veikt ar šādu komandu:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini