Ομάδα Protected Users, έλεγχος ταυτότητας Kerberos, απομόνωση AD σε σιλό και σταθμός εργασίας PAW
Η ασφάλεια των καταλόγων Active Directory αποτελεί σημαντική πρόκληση για την ασφάλεια των υποδομών.
Η ANSSI (η εθνική υπηρεσία κυβερνοασφάλειας της Γαλλίας) δίνει ιδιαίτερη έμφαση στη σημασία της στεγανοποίησης για αυτήν την ασφάλεια και στην υλοποίηση της απομόνωσης των διακομιστών σε σιλό με έλεγχο ταυτότητας Kerberos. Αυτό αναφέρεται στις συστάσεις της για την ασφαλή διαχείριση των πληροφοριακών συστημάτων που βασίζονται στο AD.
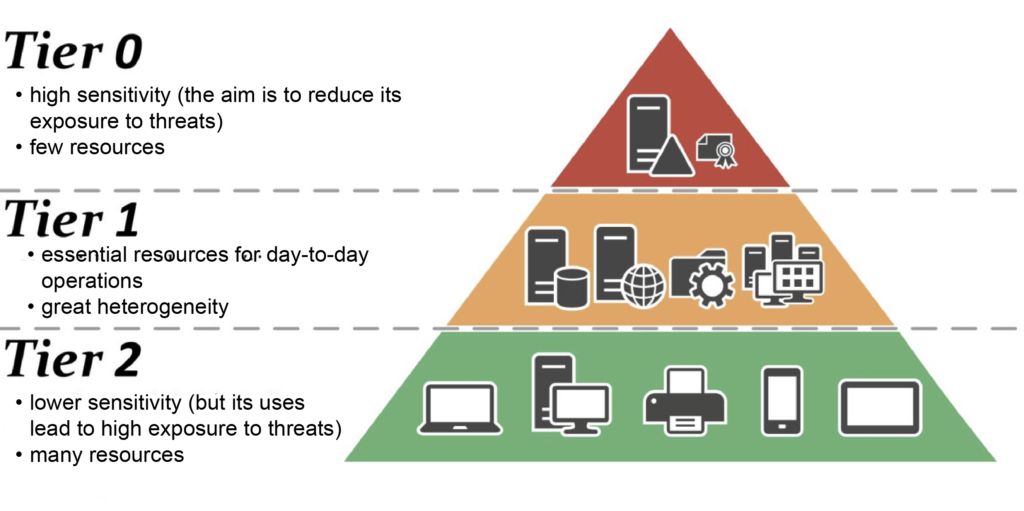
Οι λύσεις CyberElements προσφέρουν μεγάλη ευελιξία στην υλοποίηση αυτής της ασφάλειας, η οποία μπορεί να αναλυθεί σε τέσσερα διαφορετικά επίπεδα ενοποίησης που μπορούν να εφαρμοστούν σταδιακά:
-
Protected Users
Πρώτο επίπεδο υλοποίησης
Διαχειριστές που έχουν τοποθετηθεί στην ομάδα
Protected Users(το πρωτόκολλο ελέγχου ταυτότητας αλλάζει από NTLM σε Kerberos)Προβολή των ρυθμίσεων του στοιχείου Edge Gateway
Προβολή των ρυθμίσεων της εφαρμογής RDP -
Kerberos armoring
Δεύτερο επίπεδο υλοποίησης
Υλοποίηση του Kerberos armoring
Προβολή των ρυθμίσεων του στοιχείου Edge Gateway
Προβολή των ρυθμίσεων της εφαρμογής RDP -
Διαχωρισμός του AD σε silo
Τρίτο επίπεδο υλοποίησης
Κατανομή των διακομιστών και των λογαριασμών (χρηστών και διαχειριστών) σε silo
Προβολή της αρχιτεκτονικής του προϊόντος σε περιβάλλον διαχωρισμού του AD σε silo
-
Λειτουργία σταθμών εργασίας PAW
Τέταρτο επίπεδο υλοποίησης
Χρήση σταθμών εργασίας PAW που δεν επιτρέπουν την απομακρυσμένη πρόσβαση
Έλεγχος των ρυθμίσεων που απαιτούνται για την πρόσβαση σε σταθμό εργασίας PAW
Διαμόρφωση εφαρμογών RDP για υποστήριξη Kerberos
Προειδοποίηση!
Για να διαμορφώσετε μια προνομιακή εφαρμογή RDP ή μια προνομιακή εφαρμογή HTML5 RDP ώστε να υποστηρίζει Kerberos, πρέπει πρώτα να εκτελέσετε τη διαμόρφωση 1 στα στοιχεία Edge Gateway που θα χρησιμοποιηθούν για τη σύνδεση RDP με Kerberos.
Για να συνδεθεί μια προνομιακή εφαρμογή RDP ή HTML5 RDP σε διακομιστή RDP με Kerberos, απαιτούνται τέσσερις προϋποθέσεις διαμόρφωσης:
- Η ρύθμιση SSO δεν μπορεί να οριστεί σε
Disabled, επομένως πρέπει να είναιEnabled,FixedήRequest - Η λειτουργία χωρίς παράγοντα πρέπει να είναι ενεργοποιημένη
- Το όνομα διακομιστή που καταχωρείται πρέπει να είναι FQDN (η καταχώρηση της διεύθυνσης IP του διακομιστή θα προκαλέσει αποτυχία του ελέγχου ταυτότητας).
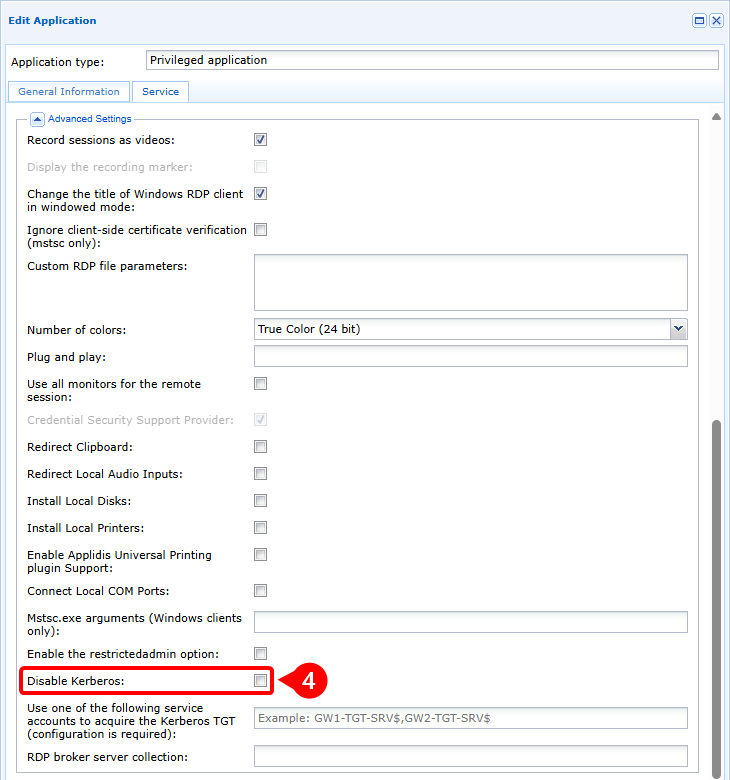
- Το πρωτόκολλο Kerberos δεν πρέπει να είναι απενεργοποιημένο στις ρυθμίσεις για προχωρημένους της εφαρμογής RDP ή HTML5 RDP.
Παράδειγμα
Για να διαμορφώσετε μια προνομιακή εφαρμογή RDP ώστε να συνδέεται στον διακομιστή RDP my-rds-server με χρήση Kerberos, πρέπει:
- Να ορίσετε το επίπεδο SSO σε τιμή διαφορετική από
Disabled, εδώ σεEnabled(1), στη συνέχεια να ενεργοποιήσετε τη λειτουργία χωρίς παράγοντα (2) και, τέλος, να καταχωρήσετε το FQDN του διακομιστή RDP (3).
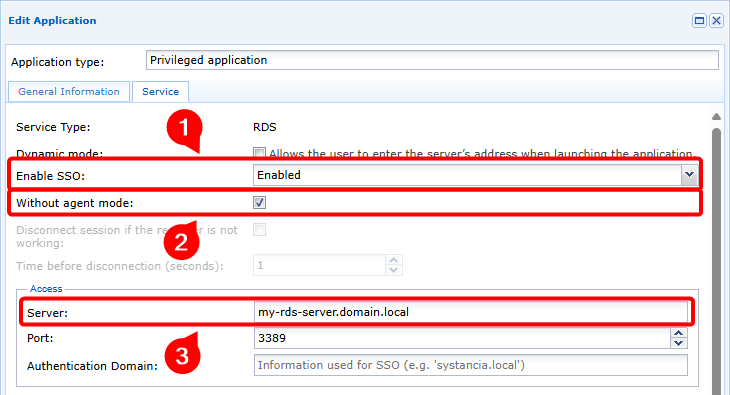
- Να βεβαιωθείτε ότι το πρωτόκολλο Kerberos δεν είναι απενεργοποιημένο (4)
Διάγραμμα ροής
flowchart LR
    subgraph WAN
        USER(Σταθμός εργασίας χρήστη)
    end
    subgraph Cloud ή DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Διακομιστής RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Ο χρήστης ανοίγει μια προνομιακή εφαρμογή RDP ή HTML5 RDP με υποστήριξη ελέγχου ταυτότητας Kerberos.
- Ο χρήστης συνδέεται στο στοιχείο Edge Gateway σε λειτουργία χωρίς παράγοντα
- Το στοιχείο Edge Gateway ζητά διακριτικό TGT από τον ελεγκτή τομέα Kerberos (KDC).
- Ο KDC επιστρέφει ένα κρυπτογραφημένο και υπογεγραμμένο TGT
- Το στοιχείο Edge Gateway ζητά ένα εισιτήριο υπηρεσίας που περιλαμβάνει το προηγούμενο TGT
- Ο KDC επιστρέφει το εισιτήριο υπηρεσίας κρυπτογραφημένο με το κλειδί υπηρεσίας
- Το στοιχείο Edge Gateway υποβάλλει αίτημα πρόσβασης στον διακομιστή RDP, συμπεριλαμβάνοντας το εισιτήριο υπηρεσίας.
- Ο διακομιστής RDP εγκρίνει την πρόσβαση στην υπηρεσία και η σύνδεση RDP αρχικοποιείται.
Διαμόρφωση εφαρμογών RDP για υποστήριξη του μηχανισμού Kerberos armoring
Προειδοποίηση!
Για να διαμορφώσετε με επιτυχία μια προνομιακή εφαρμογή RDP ή HTML5 RDP ώστε να υποστηρίζει τον μηχανισμό Kerberos armoring, πρέπει πρώτα να ολοκληρώσετε τις διαμορφώσεις 1 και 2 για τα στοιχεία Edge Gateway που θα χρησιμοποιηθούν για τη σύνδεση RDP με Kerberos armoring.
Για να συνδεθεί μια προνομιακή εφαρμογή RDP ή HTML5 RDP σε διακομιστή RDP με Kerberos armoring, απαιτούνται πέντε προϋποθέσεις διαμόρφωσης:
- Η ρύθμιση SSO δεν μπορεί να οριστεί σε
Disabled, επομένως πρέπει να είναιEnabled,FixedήRequest - Η λειτουργία χωρίς παράγοντα πρέπει να είναι ενεργοποιημένη
- Το όνομα διακομιστή που καταχωρείται πρέπει να είναι FQDN (η καταχώρηση της διεύθυνσης IP του διακομιστή θα προκαλέσει αποτυχία του ελέγχου ταυτότητας).
- Το πρωτόκολλο Kerberos δεν πρέπει να είναι απενεργοποιημένο στις ρυθμίσεις για προχωρημένους της εφαρμογής RDP ή HTML5 RDP.
- Καθορίστε το όνομα του λογαριασμού υπολογιστή υπηρεσίας που θα χρησιμοποιηθεί για τον μηχανισμό Kerberos armoring, προσθέτοντας ένα
$στο τέλος
Παράδειγμα
Για να διαμορφώσετε μια προνομιακή εφαρμογή RDP ώστε να συνδέεται σε λειτουργία Kerberos armoring στον διακομιστή RDP my-rds-server με χρήση του λογαριασμού υπολογιστή svc_cyberelements, πρέπει:
- Να ορίσετε το επίπεδο SSO σε τιμή διαφορετική από
Disabled, εδώ σεEnabled(1), στη συνέχεια να ενεργοποιήσετε τη λειτουργία χωρίς παράγοντα (2) και, τέλος, να καταχωρήσετε το FQDN του διακομιστή RDP (3).
- Να βεβαιωθείτε ότι το πρωτόκολλο Kerberos δεν είναι απενεργοποιημένο (4) και ότι έχει καθοριστεί το όνομα του λογαριασμού υπολογιστή υπηρεσίας, χωρίς να ξεχάσετε να προσθέσετε τον χαρακτήρα
$(5).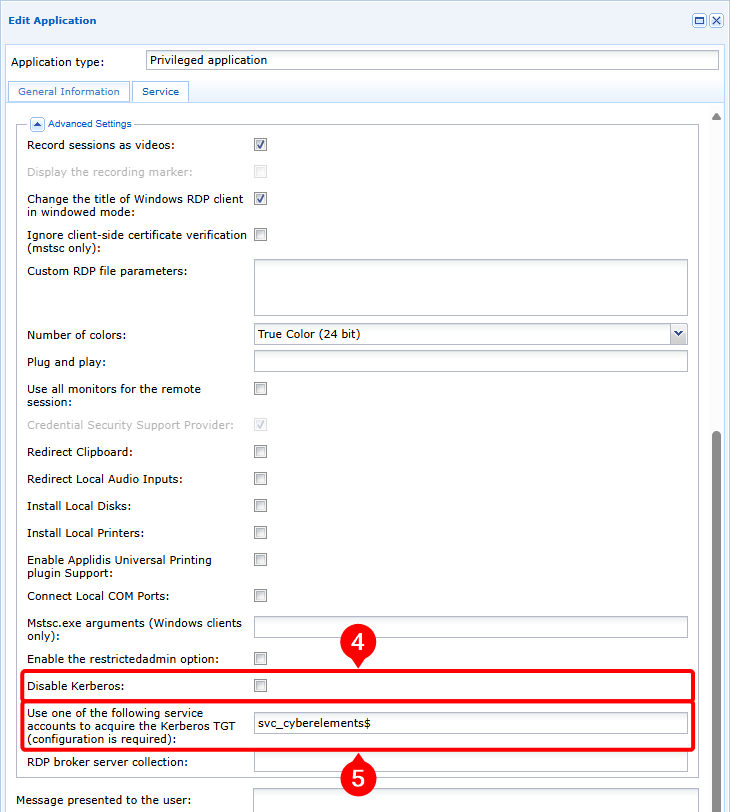
Διάγραμμα ροής
flowchart LR
    subgraph WAN
        USER(Σταθμός εργασίας χρήστη)
    end
    subgraph Cloud ή DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Διακομιστής RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Ο χρήστης ανοίγει μια προνομιακή εφαρμογή RDP ή HTML5 RDP με υποστήριξη ελέγχου ταυτότητας Kerberos.
- Ο χρήστης συνδέεται στο στοιχείο Edge Gateway σε λειτουργία χωρίς παράγοντα
- Το στοιχείο Edge Gateway ζητά διακριτικό TGT από τον ελεγκτή τομέα Kerberos (KDC) χρησιμοποιώντας τις πληροφορίες του λογαριασμού υπολογιστή υπηρεσίας
- Ο KDC επιστρέφει ένα κρυπτογραφημένο και υπογεγραμμένο TGT
- Το στοιχείο Edge Gateway ζητά ένα εισιτήριο υπηρεσίας που περιλαμβάνει το προηγούμενο TGT
- Ο KDC επιστρέφει το εισιτήριο υπηρεσίας κρυπτογραφημένο με το κλειδί υπηρεσίας
- Το στοιχείο Edge Gateway υποβάλλει αίτημα πρόσβασης στον διακομιστή RDP, συμπεριλαμβάνοντας το εισιτήριο υπηρεσίας.
- Ο διακομιστής RDP εγκρίνει την πρόσβαση στην υπηρεσία και η σύνδεση RDP αρχικοποιείται.
Ιδιαιτερότητες της αρχιτεκτονικής σε περιβάλλον AD με διαχωρισμό σε silo
Προειδοποίηση!
Σε περιβάλλον Active Directory με διαχωρισμό σε silo, ο μηχανισμός Kerberos armoring διαμορφώνεται συνήθως για τους λογαριασμούς διαχειριστών. Επομένως, πρέπει να εκτελεστούν οι διαμορφώσεις 1 και 2 για τα στοιχεία Edge Gateway που θα χρησιμοποιηθούν για τη σύνδεση στους διακομιστές RDP.
Όταν η πλατφόρμα CyberElements χρησιμοποιείται σε περιβάλλον AD με διαχωρισμό σε silo, ο λογαριασμός υπολογιστή υπηρεσίας που χρησιμοποιείται για τον μηχανισμό Kerberos armoring πρέπει να αντιστοιχιστεί σε ένα silo.
Αυτό σημαίνει ότι, εάν απαιτείται πρόσβαση σε υπολογιστές RDP που ανήκουν σε διαφορετικά επίπεδα, θα χρειαστεί να δημιουργηθούν ισάριθμοι λογαριασμοί υπολογιστή υπηρεσίας, τοποθετημένοι στα αντίστοιχα επίπεδα προορισμού.
Η αρχιτεκτονική του προϊόντος ενδέχεται επίσης να επηρεαστεί.
Η αλλαγή αυτή αφορά κυρίως τον αριθμό των στοιχείων Edge Gateway που αναπτύσσονται, καθώς συνιστάται να υπάρχει τουλάχιστον ένα αποκλειστικά για την πρόσβαση σε κάθε συγκεκριμένο επίπεδο. Ωστόσο, εάν οι συνθήκες δεν επιτρέπουν την ανάπτυξη τόσων στοιχείων Edge Gateway, μπορεί επίσης να χρησιμοποιηθεί αρχιτεκτονική με ένα μόνο στοιχείο Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Σταθμός εργασίας χρήστη)
    end
    subgraph Cloud ή DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(Διακομιστής RDP T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(Διακομιστής RDP T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(Διακομιστής RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Με αυτή την αρχιτεκτονική, η διαμόρφωση των εφαρμογών RDP είναι ίδια με εκείνη για την υποστήριξη του μηχανισμού Kerberos armoring.
flowchart LR
    subgraph WAN
        USER(Σταθμός εργασίας χρήστη)
    end
    subgraph Cloud ή DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(Διακομιστής RDP T2)
        end
        subgraph T1
            RDP-T1(Διακομιστής RDP T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(Διακομιστής RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Με αυτή την αρχιτεκτονική, η διαμόρφωση των εφαρμογών RDP είναι ίδια με εκείνη για την υποστήριξη του μηχανισμού Kerberos armoring.
Ωστόσο, πρέπει επίσης να προβλέψετε την εφαρμογή ενός αρχείου keytab που περιέχει πολλούς λογαριασμούς υπηρεσίας στο στοιχείο Edge Gateway σύνδεσης.
Ιδιαιτερότητες της σύνδεσης σε σταθμό εργασίας PAW
Ο σταθμός εργασίας PAW (Privileged Access Workstation) είναι ένας σταθμός εργασίας αφιερωμένος σε διαχειριστικές ενέργειες σε ένα καθορισμένο επίπεδο.
Λόγω της κρισιμότητας αυτού του σταθμού εργασίας, εφαρμόζονται πολύ συχνά ενισχυμένες ρυθμίσεις ασφαλείας. Μεταξύ των ενισχύσεων που εφαρμόζονται, η αρχή της μη έκθεσης υπηρεσιών στο δίκτυο διασφαλίζει ότι δεν μπορούν να αξιοποιηθούν κερκόπορτες ή υπηρεσίες με ευπάθειες ασφαλείας.
Συνεπώς, η αρχή αυτή καθιστά θεωρητικά αδύνατη την απομακρυσμένη πρόσβαση στον σταθμό εργασίας PAW. Ωστόσο, η πλατφόρμα CyberElements σάς επιτρέπει να δημιουργήσετε σύνδεση με τον σταθμό εργασίας PAW χωρίς καμία υπηρεσία να ακούει στο τοπικό δίκτυο, χάρη:
- στην ενεργοποίηση των υπηρεσιών απομακρυσμένης επιφάνειας εργασίας
- στη διαμόρφωση του τοπικού τείχους προστασίας ώστε να απαγορεύεται η πρόσβαση στην υπηρεσία απομακρυσμένης επιφάνειας εργασίας από οποιαδήποτε διεύθυνση IP εκτός από εκείνες του σταθμού εργασίας PAW ή το
localhost - στην εγκατάσταση ενός ενσωματωμένου στοιχείου Edge Gateway που θα επιτρέπει την τοπική πρόσβαση στην υπηρεσία απομακρυσμένης επιφάνειας εργασίας του σταθμού εργασίας PAW
flowchart LR
    subgraph WAN
        USER(Σταθμός εργασίας χρήστη)
    end
    subgraph Cloud ή DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{Διακομιστής RDP}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Δεν υπάρχει διαθέσιμη σύνδεση| PAW_T1flowchart LR
subgraph WAN
USER(Σταθμός εργασίας χρήστη)
end
subgraph Cloud ή DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{Διακομιστής RDP}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Ο χρήστης ανοίγει μια προνομιακή εφαρμογή RDP ή HTML5 RDP με υποστήριξη ελέγχου ταυτότητας Kerberos προς έναν σταθμό εργασίας PAW
- Ο χρήστης συνδέεται στο στοιχείο Edge Gateway σε λειτουργία χωρίς παράγοντα
- Το στοιχείο Edge Gateway ζητά διακριτικό TGT από τον ελεγκτή τομέα Kerberos (KDC) χρησιμοποιώντας τις πληροφορίες του λογαριασμού υπολογιστή υπηρεσίας
- Ο KDC επιστρέφει ένα κρυπτογραφημένο και υπογεγραμμένο TGT
- Το στοιχείο Edge Gateway ζητά ένα εισιτήριο υπηρεσίας που περιλαμβάνει το προηγούμενο TGT
- Ο KDC επιστρέφει το εισιτήριο υπηρεσίας κρυπτογραφημένο με το κλειδί υπηρεσίας
- Η υπηρεσία Mediation Controller γνωστοποιεί στο στοιχείο Edge Gateway και στο ενσωματωμένο στοιχείο Edge Gateway ότι άνοιξε μια σήραγγα μεταξύ τους, η οποία διέρχεται από την υπηρεσία Mediation Controller
- Το στοιχείο Edge Gateway στέλνει αίτημα πρόσβασης στον διακομιστή RDP, συμπεριλαμβάνοντας το εισιτήριο υπηρεσίας, μέσω της υπηρεσίας Mediation Controller και του ενσωματωμένου στοιχείου Edge Gateway
- Ο διακομιστής RDP εγκρίνει την πρόσβαση στην υπηρεσία και η σύνδεση RDP αρχικοποιείται
Προαπαιτούμενα στον σταθμό εργασίας PAW
Τα ειδικά προαπαιτούμενα που πρέπει να εφαρμοστούν στον σταθμό εργασίας PAW (Privileged Access Workstation) για τη σύνδεση με την πλατφόρμα CyberElements συνοψίζονται ως εξής:
- Ενεργοποιήστε την υπηρεσία απομακρυσμένης επιφάνειας εργασίας
- Τροποποιήστε το τοπικό τείχος προστασίας ώστε να απαγορεύεται η πρόσβαση στην υπηρεσία απομακρυσμένης επιφάνειας εργασίας σε όλους τους υπολογιστές εκτός από τον ίδιο τον σταθμό εργασίας PAW
- Τροποποιήστε τη συμπεριφορά του μηχανισμού Kerberos armoring ώστε να παρέχει πάντα αξιώσεις
- Εγκαταστήστε ένα στοιχείο Edge Gateway για Windows σε ενσωματωμένη λειτουργία
Ενεργοποίηση της υπηρεσίας απομακρυσμένης επιφάνειας εργασίας
Η υπηρεσία απομακρυσμένης επιφάνειας εργασίας μπορεί να ενεργοποιηθεί χειροκίνητα, όπως περιγράφεται στην τεκμηρίωση της Microsoft, στο άρθρο Enable Remote Desktop on your PC.
Ωστόσο, είναι επίσης δυνατό να χρησιμοποιήσετε ένα GPO για την ενεργοποίηση της υπηρεσίας:
- Διαδρομή της ρύθμισης GPO:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Ρύθμιση:
Allow users to connect remotely by using Remote Desktop Services - Τιμή:
Enabled
Τροποποίηση των κανόνων του τείχους προστασίας
Για λόγους ασφαλείας, είναι σημαντικό να περιοριστεί η πρόσβαση σε επίπεδο τείχους προστασίας, ώστε να αποτρέπεται η πρόσβαση από έξω στη θύρα RDP.
Από προεπιλογή, όταν το RDP είναι ενεργοποιημένο, τα Windows ορίζουν 2 κανόνες τείχους προστασίας που επιτρέπουν την πρόσβαση στη θύρα 3389 μέσω UDP και TCP.
Αυτοί οι δύο κανόνες πρέπει να τροποποιηθούν ώστε να επιτρέπουν μόνο συνδέσεις RDP από την απομακρυσμένη διεύθυνση IP 127.0.0.1.
Εάν αυτοί οι κανόνες δεν υπάρχουν, πρέπει να δημιουργηθούν χειροκίνητα στον διακομιστή ή μέσω GPO.
Τροποποίηση της συμπεριφοράς του μηχανισμού Kerberos armoring
Πρέπει επίσης να τροποποιηθεί η συμπεριφορά του πρωτοκόλλου Kerberos.
Για τον σκοπό αυτό, μπορείτε να ορίσετε το ακόλουθο GPO:
- Διαδρομή της ρύθμισης GPO:
Computer Configuration > Policies > Administrative Templates > System > KDC - Ρύθμιση:
KDC support for claims, compound authentication and Kerberos armoring - Τιμή:
Enabled, Always provide claims
Η αλλαγή αυτή δεν επηρεάζει την ασφάλεια της διαβάθμισης του AD σε επίπεδα και της ενισχυμένης υλοποίησης του Kerberos.
Εγκατάσταση στοιχείου Edge Gateway για Windows σε ενσωματωμένη λειτουργία
Προαπαιτούμενα
Πριν συνεχίσετε, εγκαταστήστε ένα στοιχείο Edge Gateway για Windows στον σταθμό εργασίας PAW και συνδέστε το στην υπηρεσία Mediation Controller: Εγκατάσταση στοιχείου Edge Gateway για Windows
Μετά την εγκατάσταση του στοιχείου Edge Gateway για Windows, πρέπει να το θέσετε σε ενσωματωμένη λειτουργία.
Μεταβείτε στη διεπαφή web του μισθωτή σας CyberElements μέσω του URI /console.
Παραδείγματα
Για έναν μισθωτή με όνομα my-tenant, η πλατφόρμα είναι προσβάσιμη στη διεύθυνση https://my-tenant.cyberelements.io.
Η φόρμα σύνδεσης της κονσόλας διαχείρισης είναι επίσης προσβάσιμη απευθείας στη διεύθυνση https://my-tenant.cyberelements.io/console.
Μόλις συνδεθεί, φροντίστε να καταργήσετε τη δήλωση του στοιχείου Edge Gateway για Windows από τη λειτουργική μονάδα Gateways Management.
Το στοιχείο Edge Gateway για Windows είναι πλέον έτοιμο να χρησιμοποιηθεί ως ενσωματωμένο στοιχείο Edge Gateway.
Όταν ανοίγει μια περίοδος λειτουργίας, η εφαρμογή παρακολούθησης του στοιχείου Edge Gateway για Windows ξεκινά αυτόματα (ορατή από το εικονίδιο  στη γραμμή εργασιών). Καθώς αυτή η αυτόματη εκκίνηση δεν απαιτείται για τους σταθμούς εργασίας PAW, πρέπει να απενεργοποιηθεί:
- Ανοίξτε τον επεξεργαστή μητρώου
regedit.exeως διαχειριστής - Μεταβείτε στον κλάδο μητρώου
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Διαγράψτε το κλειδί
IPdivaGateway Monitor - Επανεκκινήστε τον σταθμό εργασίας PAW
Διαμόρφωση εφαρμογών RDP για σύνδεση σε σταθμό εργασίας PAW
Προειδοποίηση!
Για να διαμορφώσετε μια προνομιακή εφαρμογή RDP ή HTML5 RDP ώστε να συνδέεται σε σταθμό εργασίας PAW, πρέπει πρώτα να ολοκληρώσετε τις διαμορφώσεις 1 έως 3 για τα στοιχεία Edge Gateway που θα χρησιμοποιηθούν για τη σύνδεση στους σταθμούς εργασίας PAW.
Για να συνδεθεί μια προνομιακή εφαρμογή RDP ή HTML5 RDP σε σταθμό εργασίας PAW, πρέπει να πληρούνται έξι προϋποθέσεις διαμόρφωσης:
- Η ρύθμιση SSO δεν μπορεί να οριστεί σε Disabled, επομένως πρέπει να είναι Enabled, Fixed ή Request
- Η λειτουργία χωρίς παράγοντα πρέπει να είναι ενεργοποιημένη
- Το όνομα διακομιστή που καταχωρείται πρέπει να είναι FQDN (η καταχώρηση της διεύθυνσης IP του διακομιστή θα προκαλέσει αποτυχία του ελέγχου ταυτότητας).
- Διαμορφώστε τη δρομολόγηση μέσω ενσωματωμένου στοιχείου Edge Gateway
- Το πρωτόκολλο Kerberos δεν πρέπει να είναι απενεργοποιημένο στις ρυθμίσεις για προχωρημένους της εφαρμογής RDP ή HTML5 RDP.
- Καθορίστε το όνομα του λογαριασμού υπολογιστή υπηρεσίας που θα χρησιμοποιηθεί για τον μηχανισμό Kerberos armoring, προσθέτοντας ένα
$στο τέλος
Η προϋπόθεση 4 προκύπτει από τη διαμόρφωση των σταθμών εργασίας PAW, στους οποίους δεν πρέπει να ακούει καμία υπηρεσία στο τοπικό δίκτυο. Όταν ένα στοιχείο Edge Gateway εγκαθίσταται με τη μορφή προγράμματος Windows, μπορεί να έχει πρόσβαση μόνο σε υπηρεσίες που ακούν στο localhost.
Παράδειγμα
Για να διαμορφώσετε μια προνομιακή εφαρμογή RDP ώστε να συνδέεται σε λειτουργία Kerberos armoring στον διακομιστή RDP my-rds-server με χρήση του λογαριασμού υπολογιστή svc_cyberelements, πρέπει:
- Να ορίσετε το επίπεδο SSO σε τιμή διαφορετική από
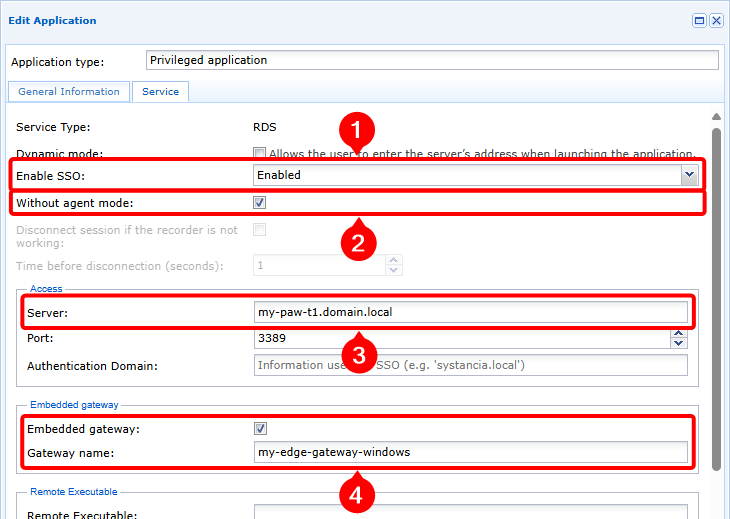
Disabled, εδώ σεEnabled(1), στη συνέχεια να ενεργοποιήσετε τη λειτουργία χωρίς παράγοντα (2), να καταχωρήσετε το FQDN του διακομιστή RDP (3) και, τέλος, να ενεργοποιήσετε τη λειτουργία ενσωματωμένου στοιχείου Edge Gateway και να καθορίσετε το όνομα του στοιχείου Edge Gateway για Windows που έχει εγκατασταθεί στον σταθμό εργασίας PAW (4).
- Να βεβαιωθείτε ότι το πρωτόκολλο Kerberos δεν είναι απενεργοποιημένο (5) και ότι έχει καθοριστεί το όνομα του λογαριασμού υπολογιστή υπηρεσίας, χωρίς να ξεχάσετε να προσθέσετε τον χαρακτήρα
$(6).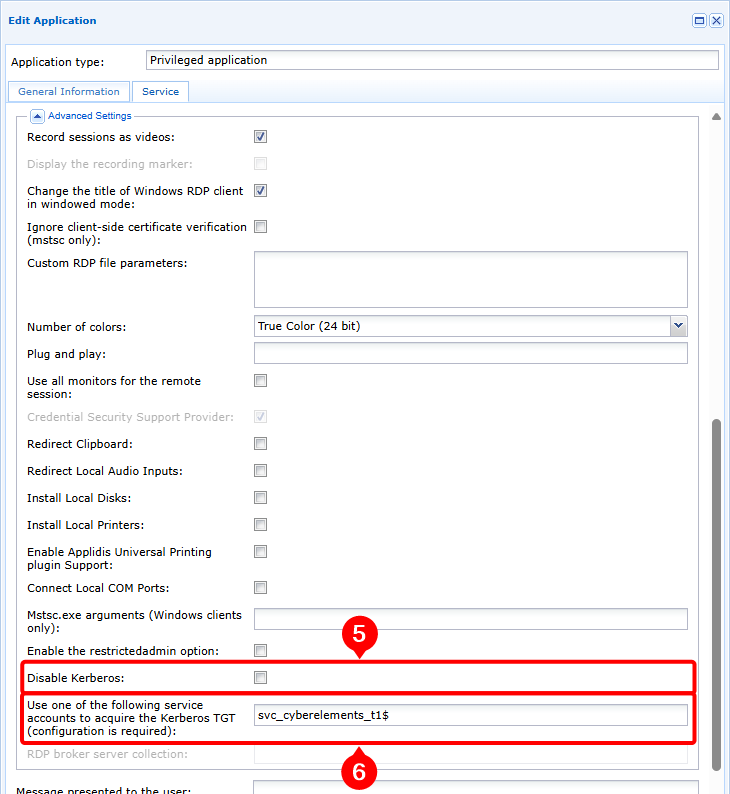
Εντοπισμός σφαλμάτων στο άνοιγμα εφαρμογών RDP με έλεγχο ταυτότητας Kerberos
Για να εκτελέσετε μια αρχική ανάλυση ή να συλλέξετε τις πληροφορίες που χρειάζεται η ομάδα υποστήριξης CyberElements για μια προηγμένη ανάλυση των αποτυχιών ελέγχου ταυτότητας Kerberos, εκτελέστε τις ακόλουθες ενέργειες:
-
Ενεργοποιήστε τα αρχεία καταγραφής εντοπισμού σφαλμάτων: για τον σκοπό αυτό, ορίστε την παράμετρο
debugκάτω από την ετικέτα[Kerberos]σεtrueστο αρχείο/etc/ipdiva/cleanroom/xrdprecord.iniτου στοιχείου Edge Gateway που χρησιμοποιείται για τη σύνδεση. Η ενέργεια αυτή μπορεί να εκτελεστεί με την ακόλουθη εντολή:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Συνδεθείτε στην πύλη χρηστών και εκκινήστε μια προνομιακή εφαρμογή, RDP ή RDP HTML5, σε λειτουργία χωρίς παράγοντα και διαμορφωμένη ώστε να χρησιμοποιεί Kerberos. Σημειώστε τις ακόλουθες πληροφορίες:
- Ώρα ανοίγματος της εφαρμογής
- Το όνομα χρήστη που χρησιμοποιήθηκε για τη σύνδεση στον διακομιστή RDP
-
Στο στοιχείο Edge Gateway που χρησιμοποιήθηκε για την προηγούμενη σύνδεση, ανακτήστε τα ακόλουθα αρχεία:
/var/log/syslog: το αρχείο αυτό περιέχει, ειδικότερα, τις πληροφορίες καταγραφής για την εκκίνηση της περιόδου λειτουργίας σε λειτουργία χωρίς παράγοντα./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: αντικαταστήστε το<USER>με το όνομα χρήστη και το<DATE>με την ημερομηνία και την ώρα ανοίγματος της εφαρμογής, που σημειώσατε στο προηγούμενο βήμα. Το αρχείο αυτό περιέχει τις πληροφορίες καταγραφής που σχετίζονται με τη δημιουργία της περιόδου λειτουργίας RDP, συμπεριλαμβανομένης της φάσης ελέγχου ταυτότητας Kerberos.
-
Απενεργοποιήστε τα αρχεία καταγραφής εντοπισμού σφαλμάτων: για τον σκοπό αυτό, ορίστε την παράμετρο
debugκάτω από την ετικέτα[Kerberos]σεfalseστο αρχείο/etc/ipdiva/cleanroom/xrdprecord.iniτου στοιχείου Edge Gateway που χρησιμοποιείται για τη σύνδεση. Η ενέργεια αυτή μπορεί να εκτελεστεί με την ακόλουθη εντολή:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini