Ρύθμιση ελέγχου ταυτότητας δύο παραγόντων με το Google Authenticator
Δημιουργία νέου διακριτικού TOTP στην κονσόλα διαχείρισης
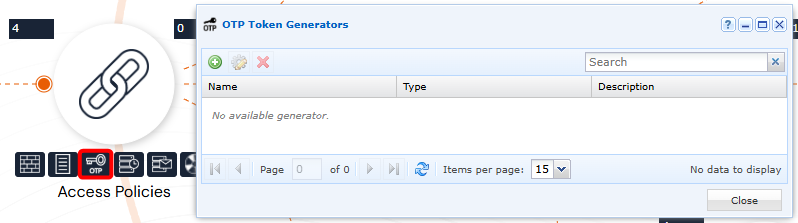
Ανοίξτε το «OTP Token Generator» από έναν λογαριασμό διαχειριστή:
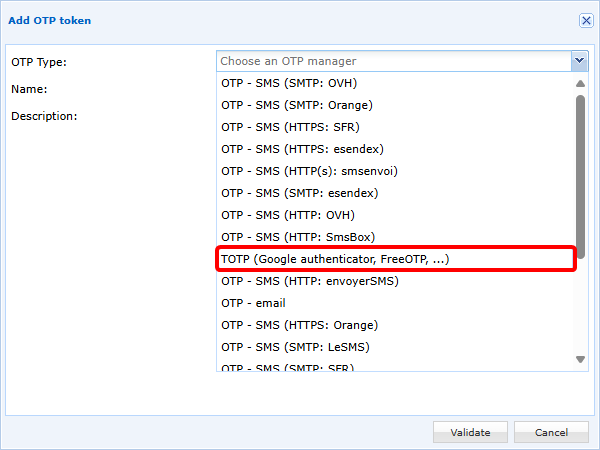
Προσθέστε ένα νέο διακριτικό TOTP και επιλέξτε TOTP (Google authenticator, FreeOTP, ...):
Στη συνέχεια, διαμορφώστε το διακριτικό TOTP σας:
- Ορίστε ένα όνομα. Σημειώστε ότι αυτό το όνομα θα εμφανίζεται στον χρήστη στο Google Authenticator, εάν έχει επιλεγεί η μέθοδος καταχώρισης μέσω κωδικού QR.
- Τα πεδία
Expiration TimeκαιNumber of Digitsεξαρτώνται από τη γεννήτρια TOTP. Για το Google Authenticator, αυτές οι τιμές πρέπει να οριστούν σε30δευτερόλεπτα και6ψηφία, αντίστοιχα. - Το πεδίο
Key size (bits)έχει οριστεί από προεπιλογή σε32, που είναι η συνιστώμενη τιμή, αν και είναι επίσης δυνατές οι ρυθμίσεις16ή64bit.
Υπάρχουν δύο μέθοδοι αποθήκευσης των κλειδιών TOTP:
-
(Συνιστώμενη μέθοδος) Αποθήκευση του κλειδιού στο CyberElements· μπορούν να χρησιμοποιηθούν 3 τρόποι λειτουργίας:
- Με την ενεργοποίηση της επιλογής
Display a QR Code on the user portal, κατά τον πρώτο έλεγχο ταυτότητας του χρήστη θα εμφανιστεί ένας κωδικός QR για σάρωση με το Google Authenticator, ώστε να καταχωριστεί το TOTP του. Στη συνέχεια, ο χρήστης θα πρέπει να επικυρώσει το καταχωρισμένο TOTP. - Σε συνδυασμό ή όχι με την προηγούμενη επιλογή, το κλειδί TOTP μπορεί να αποσταλεί μέσω email στον χρήστη, ο οποίος θα πρέπει στη συνέχεια να πραγματοποιήσει μη αυτόματη καταχώριση:
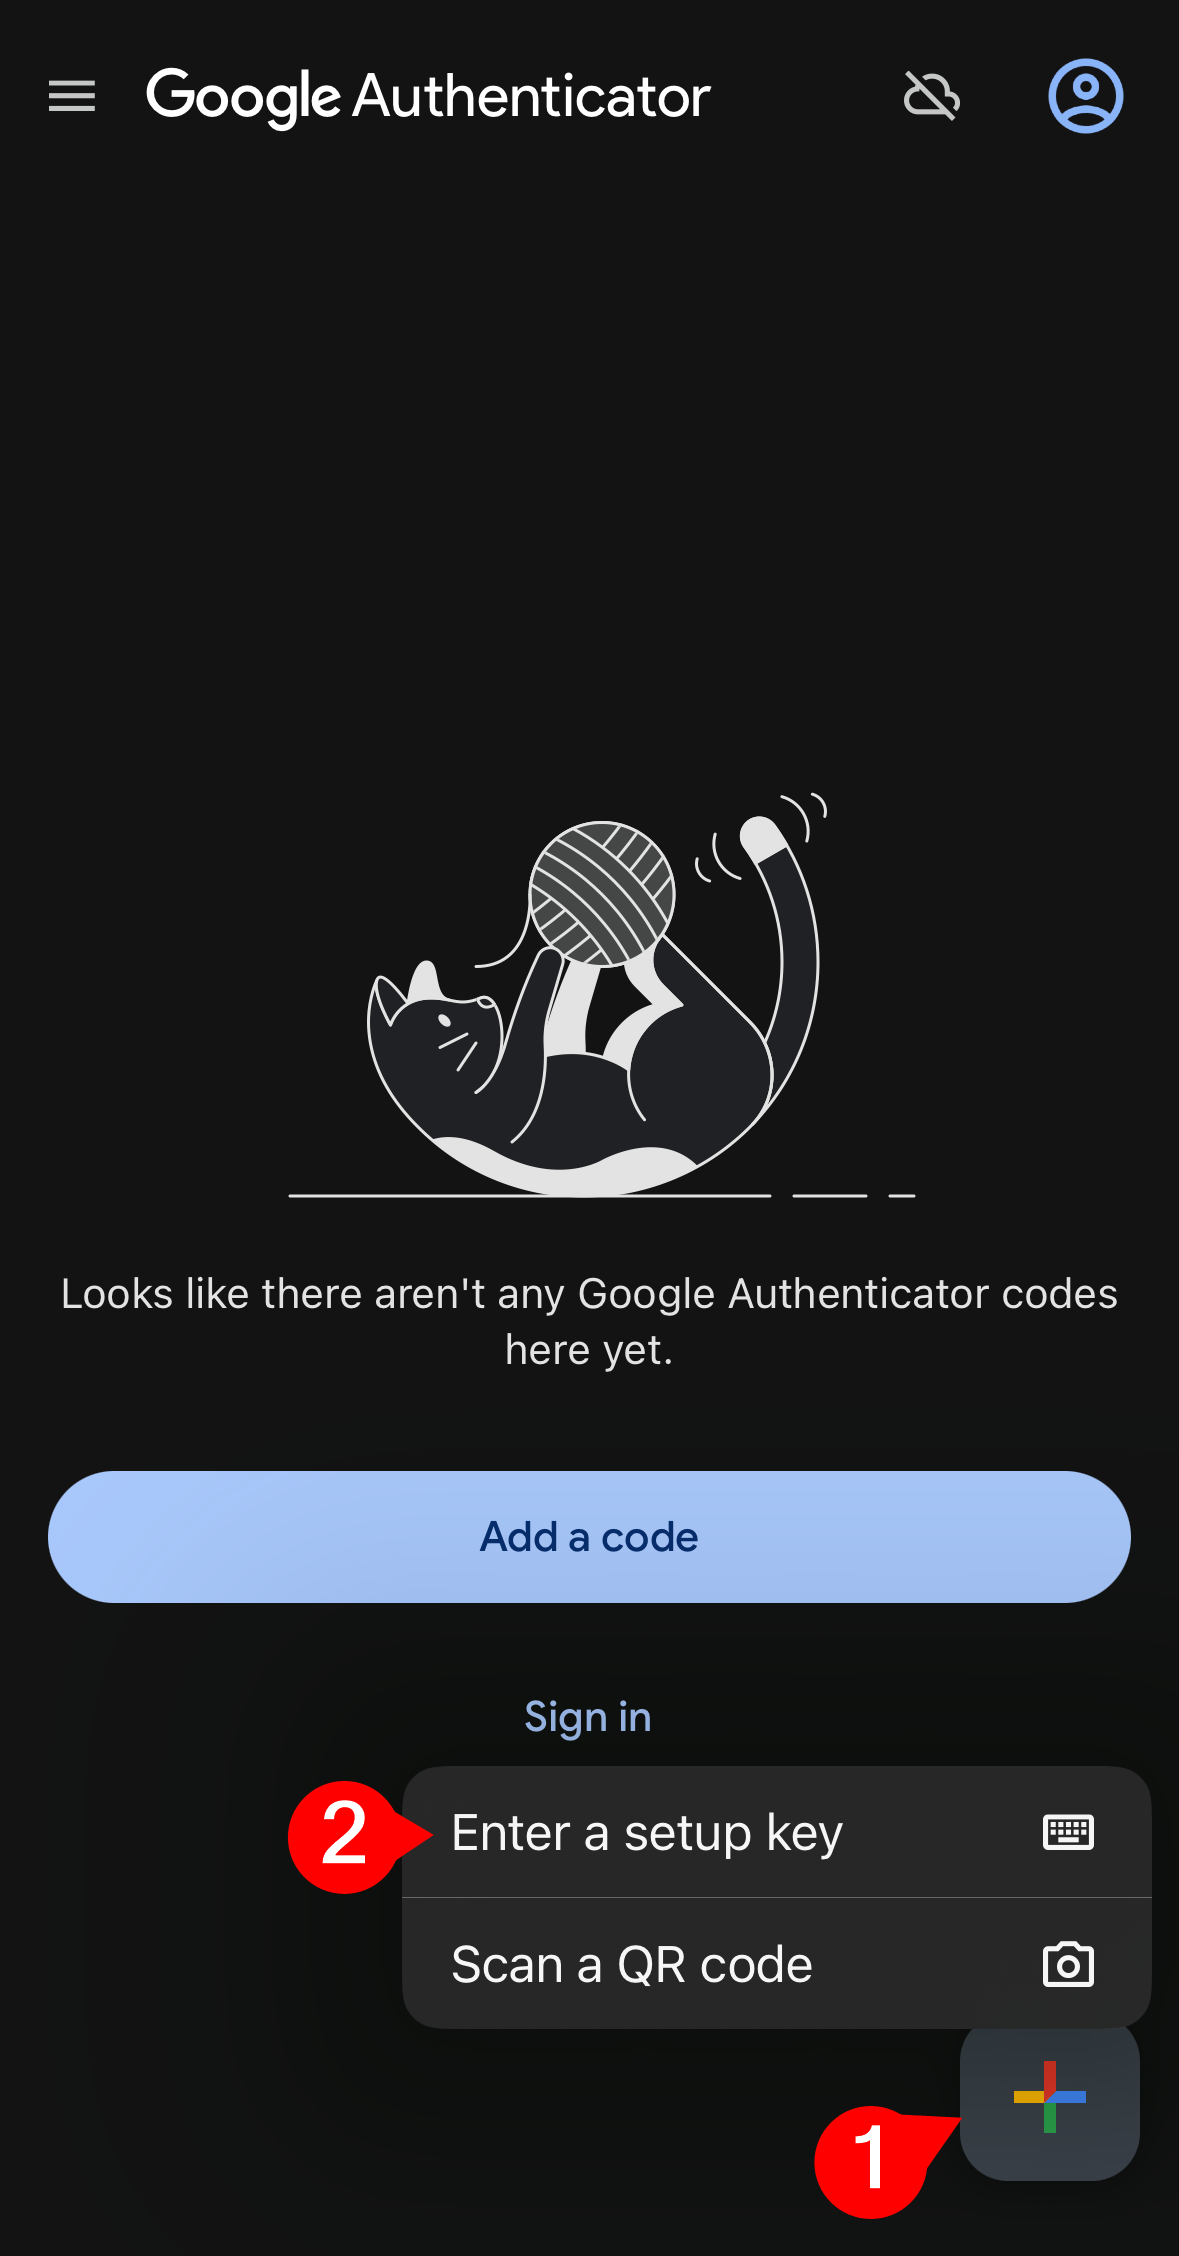
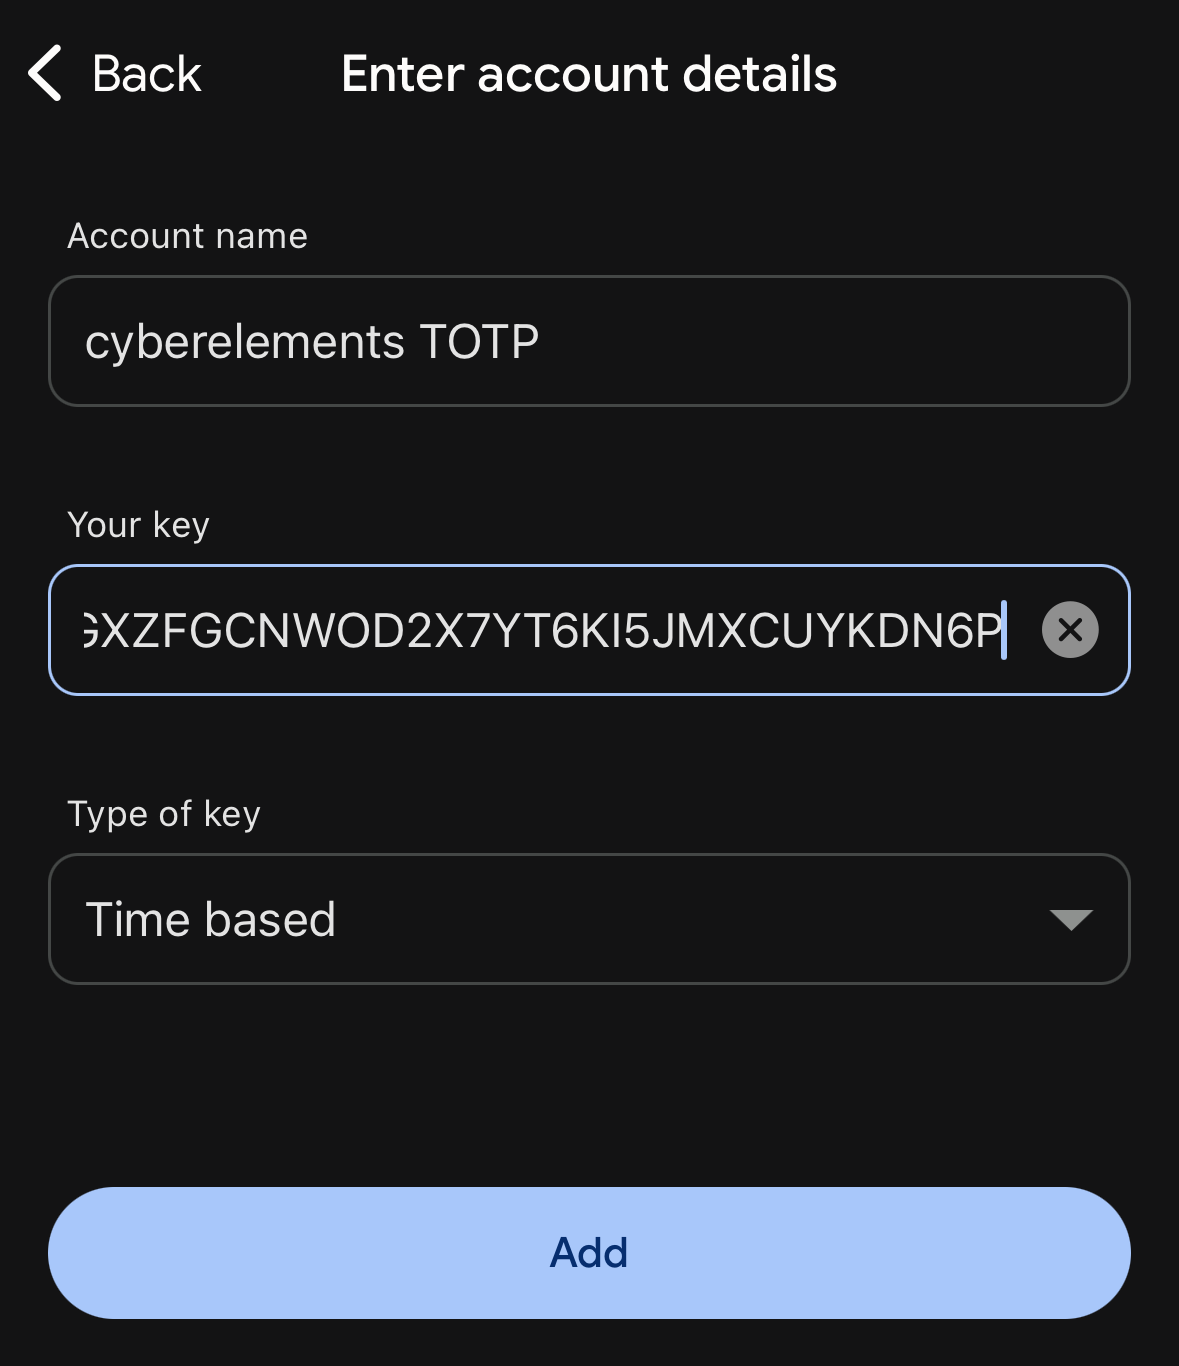
- Εάν δεν είναι ενεργοποιημένη καμία επιλογή, οι διαχειριστές θα είναι υπεύθυνοι για τη μη αυτόματη εισαγωγή των κλειδιών TOTP και την κοινοποίησή τους στους χρήστες.
Παράδειγμα
Ακολουθεί ένα παράδειγμα διαμόρφωσης διακριτικού TOTP:
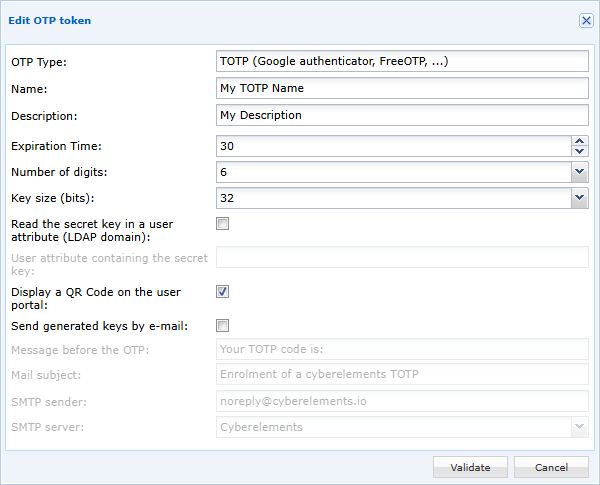
Σε αυτό το παράδειγμα, το μυστικό κλειδί θα αποθηκεύεται στο CyberElements και θα εμφανίζεται στον χρήστη κατά την πρώτη σύνδεσή του, με τη μορφή κωδικού QR για σάρωση στο Google Authenticator.
- Με την ενεργοποίηση της επιλογής
-
Αποθήκευση του κλειδιού σε ένα χαρακτηριστικό χρήστη: θα πρέπει να καθορίσετε το όνομα του χαρακτηριστικού (με διάκριση πεζών-κεφαλαίων) που θα περιέχει το κλειδί TOTP.
Προειδοποίηση!
Αυτή η μέθοδος είναι συμβατή μόνο για χρήστες που ανήκουν σε τομέα LDAP.
Επιπλέον, καθώς η πρόσβαση του CyberElements στον διακομιστή LDAP είναι μόνο για ανάγνωση, εναπόκειται στον διαχειριστή να συμπληρώσει το περιεχόμενο του διαμορφωμένου χαρακτηριστικού με το κλειδί TOTP του χρήστη.
Επομένως, αυτή η μέθοδος δεν μπορεί να διαμορφωθεί με τις επιλογές εμφάνισης του κλειδιού TOTP μέσω κωδικού QR ή αποστολής του κλειδιού μέσω email.
Ενεργοποίηση του TOTP σε έναν τομέα ελέγχου ταυτότητας
Στους τομείς ελέγχου ταυτότητας, επεξεργαστείτε τον τομέα για τον οποίο θέλετε να ενεργοποιήσετε το TOTP MFA: 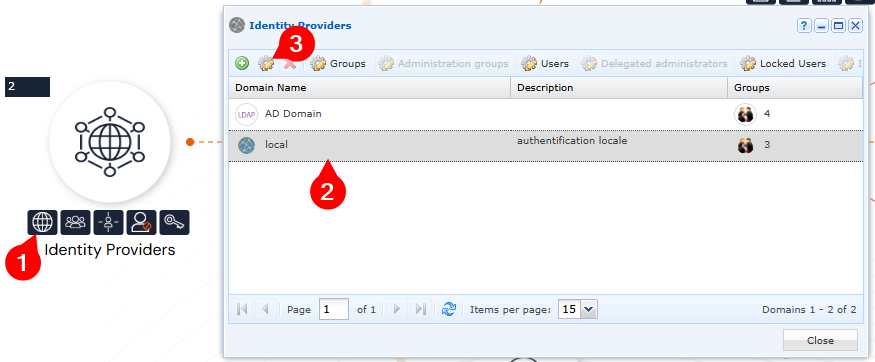
Στη συνέχεια, ενεργοποιήστε το TOTP MFA για αυτόν τον τομέα. Μέσω του χρόνου λήξης ορίζετε εάν ο χρήστης θα πρέπει να εισάγει το TOTP του σε κάθε έλεγχο ταυτότητας (τιμή 0) ή μετά από ορισμένο αριθμό ωρών ή ημερών: 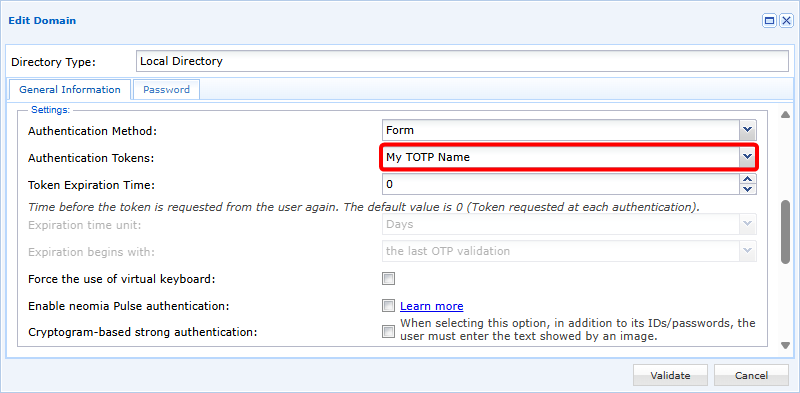
Μη αυτόματη εισαγωγή κλειδιών TOTP
Το κλειδί TOTP βασίζεται στην κωδικοποίηση base 32 που ορίζει το RFC3548.
Επομένως:
- Οι υποστηριζόμενοι χαρακτήρες είναι αυτοί του RFC3548: γράμματα από A έως Z και αριθμοί από 2 έως 7
- Το κλειδί πρέπει να περιέχει μόνο κεφαλαία γράμματα
- Το κλειδί πρέπει να περιέχει 32 χαρακτήρες (εάν έχει διαμορφωθεί έτσι στο διακριτικό TOTP)
Παράδειγμα
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Η εισαγωγή βασίζεται σε ένα αρχείο CSV με δύο στήλες:
1 | |
Η πρώτη στήλη πρέπει να περιέχει το όνομα του χρήστη και η δεύτερη στήλη το αντίστοιχο κλειδί TOTP.
Συμβουλή
Εάν οριστεί κενό κλειδί, το κλειδί του χρήστη θα επαναφερθεί και θα δημιουργηθεί νέο κατά την επόμενη σύνδεσή του.
Παράδειγμα
Για να έχετε τη συσχέτιση μεταξύ του χρήστη και του ακόλουθου κλειδιού TOTP (για τον τρίτο χρήστη γίνεται επαναφορά του κλειδιού TOTP):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
Το αρχείο CSV πρέπει να περιέχει:
1 2 3 4 | |
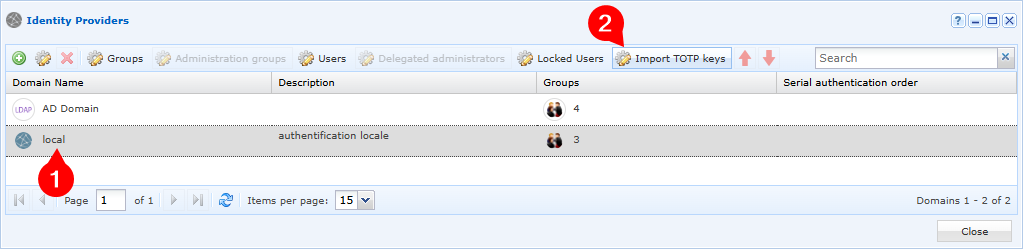
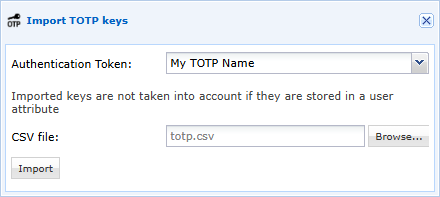
Μόλις προετοιμαστεί το αρχείο CSV, πρέπει να εισαχθεί για συγκεκριμένο τομέα και διακριτικό TOTP: