Kaheastmelise autentimise seadistamine Google Authenticatori abil
Uue TOTP-tokeni loomine halduskonsoolis
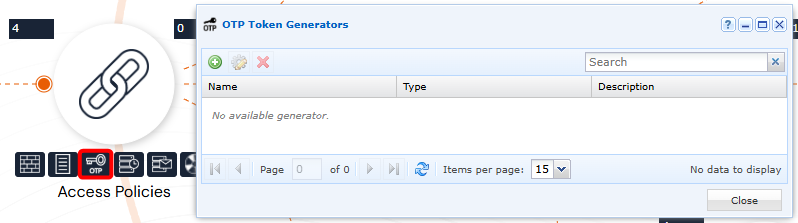
Avage administraatorikontolt „OTP Token Generator“:
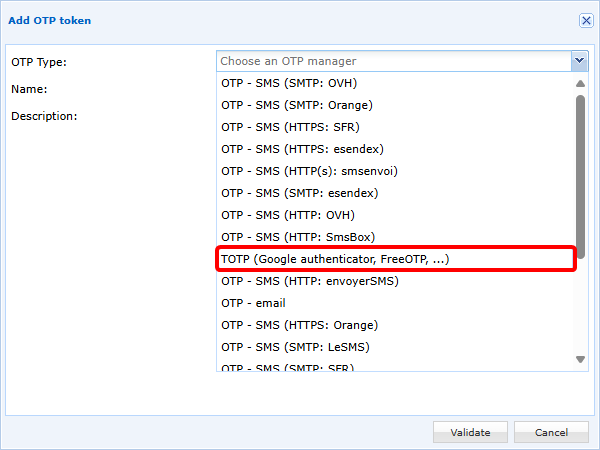
Lisage uus TOTP-token ja valige TOTP (Google authenticator, FreeOTP, ...):
Seejärel konfigureerige oma TOTP-token:
- Määrake nimi. Pange tähele, et see nimi kuvatakse kasutajale Google Authenticatoris, kui on valitud QR-koodiga registreerimise meetod.
- Väljad
Expiration TimejaNumber of Digitssõltuvad TOTP-generaatorist. Google Authenticatori puhul peavad need väärtused olema vastavalt30sekundit ja6numbrit. - Välja
Key size (bits)vaikeväärtus on32, mis on soovitatav väärtus, kuigi võimalikud on ka sätted16või64bitti.
TOTP-võtmete talletamiseks on kaks meetodit:
-
(Soovitatav meetod) Võtme talletamine CyberElements platvormis; kasutada saab 3 töörežiimi:
- Kui märgite suvandi
Display a QR Code on the user portal, kuvatakse kasutajale esmakordsel autentimisel QR-kood, mille ta peab TOTP registreerimiseks Google Authenticatoriga skannima. Seejärel peab ta registreeritud TOTP kinnitama. - Koos eelmise suvandiga või ilma selleta saab TOTP-võtme saata kasutajale meiliga; sel juhul peab kasutaja registreerimise käsitsi tegema:
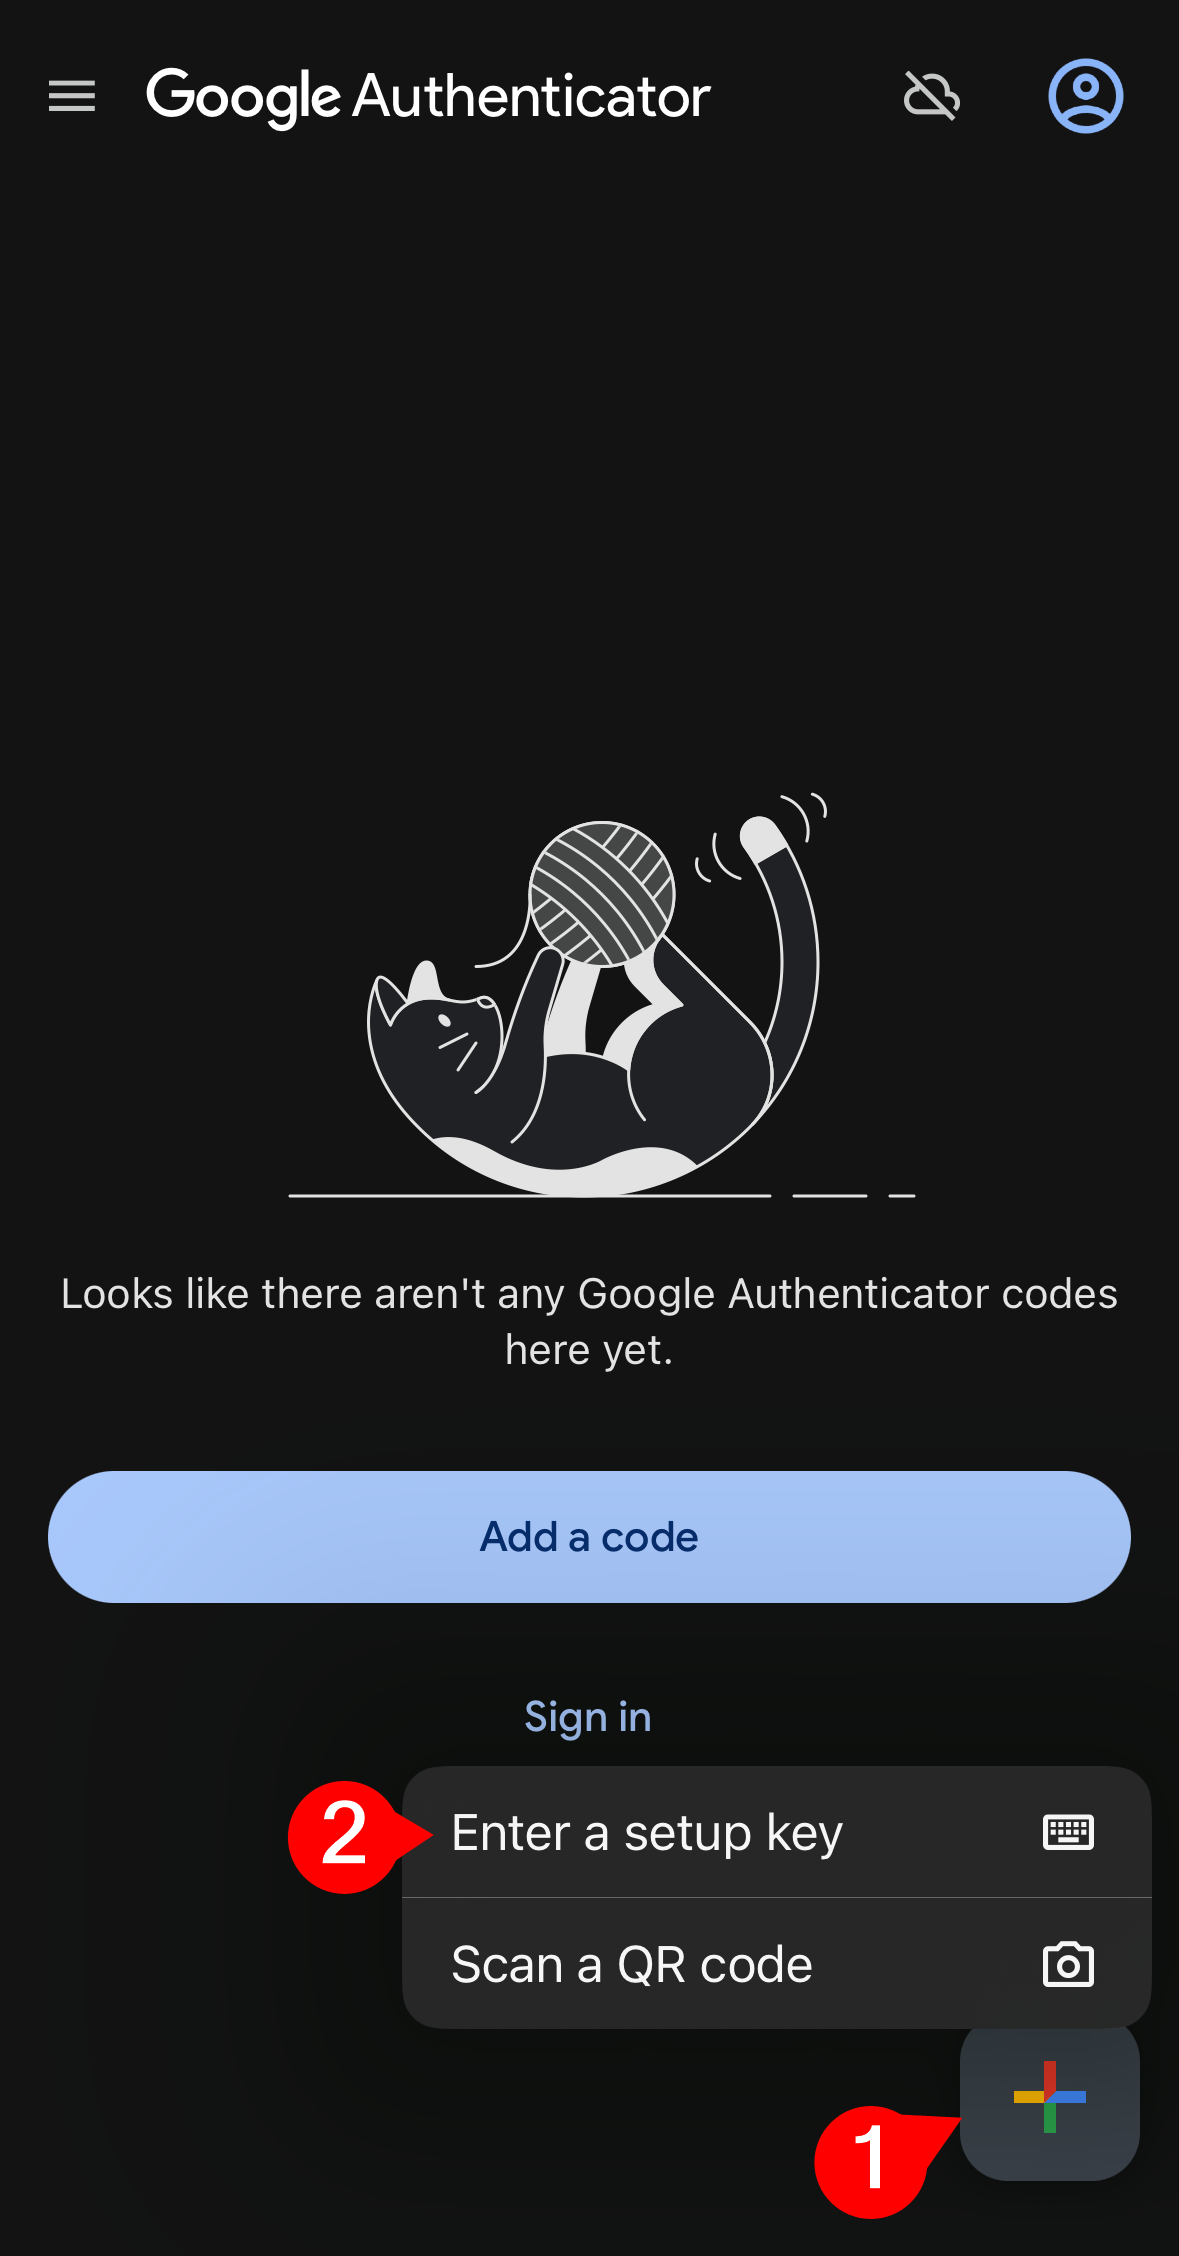
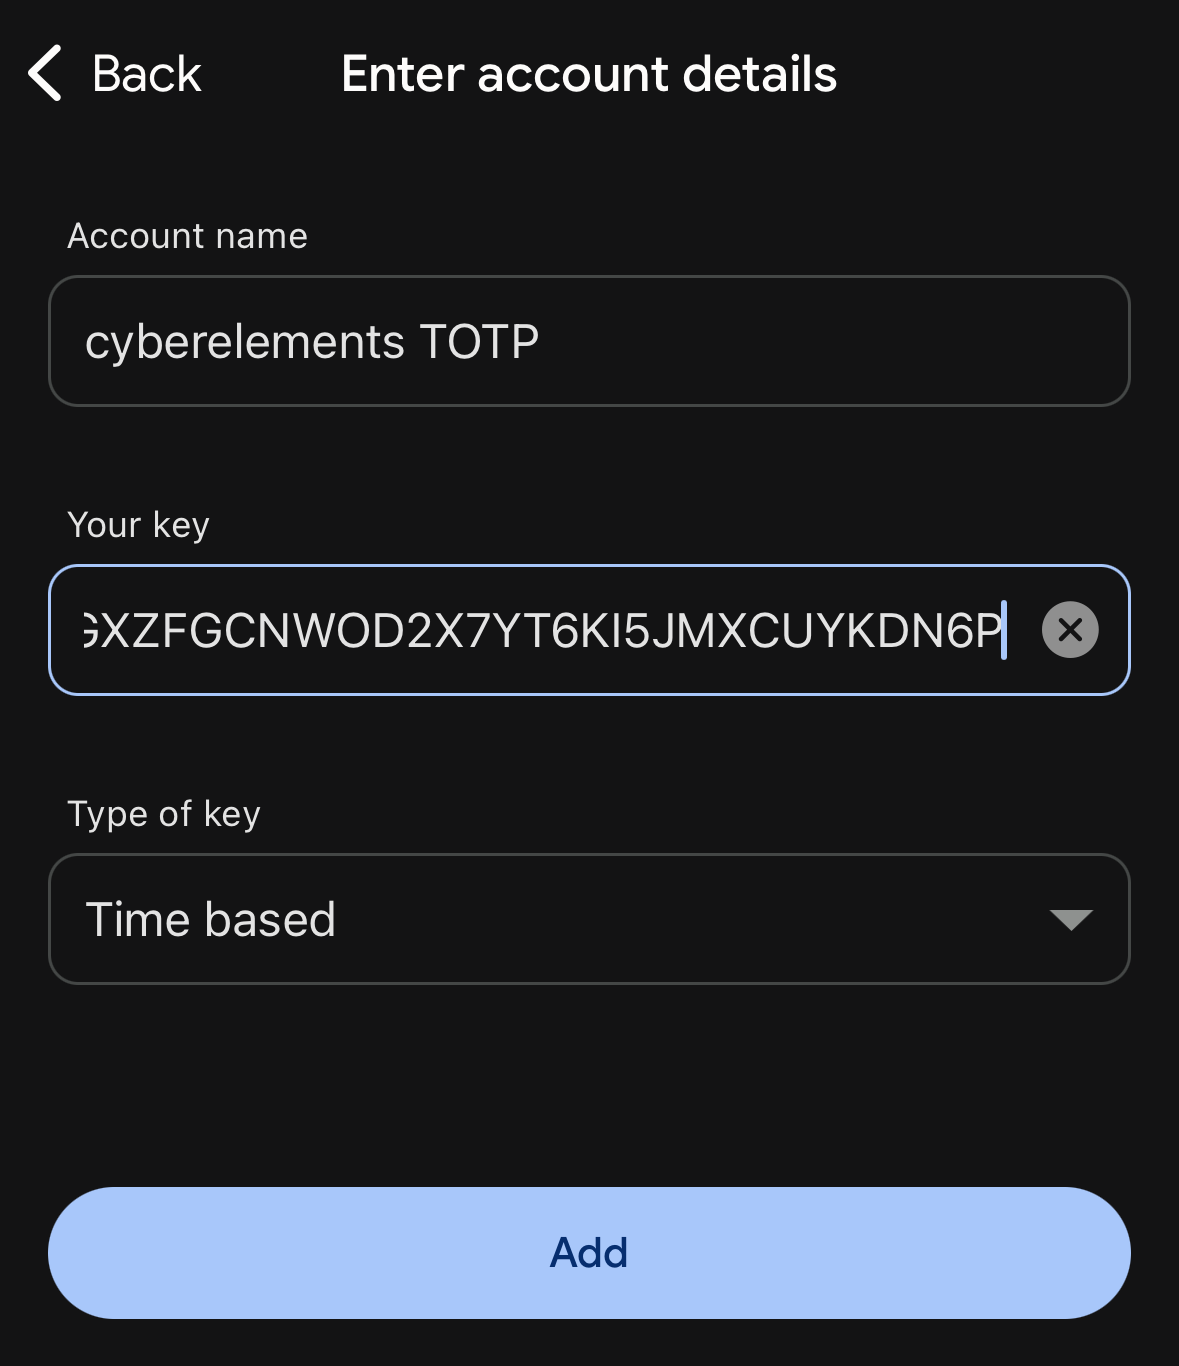
- Kui ükski suvand pole sisse lülitatud, vastutavad administraatorid TOTP-võtmete käsitsi importimise ja kasutajatele edastamise eest.
Näide
Siin on TOTP-tokeni konfiguratsiooni näide:
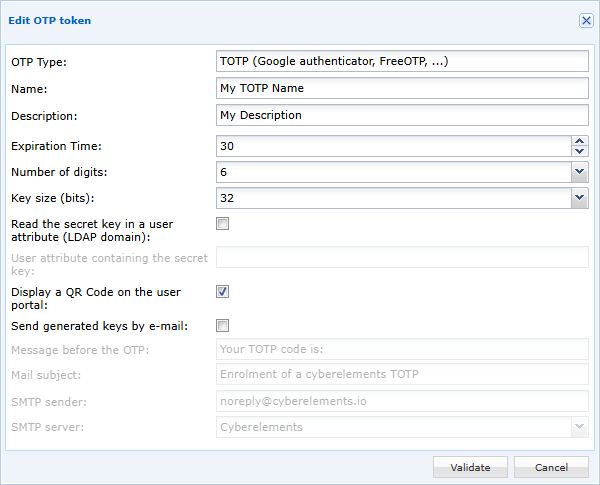
Selles näites talletatakse salajane võti CyberElements platvormis ja see kuvatakse kasutajale esmakordsel sisselogimisel QR-koodina, mis tuleb Google Authenticatoris skannida.
- Kui märgite suvandi
-
Võtme talletamine kasutaja atribuudis: peate määrama atribuudi nime (tõstutundlik), mis TOTP-võtit sisaldab.
Hoiatus!
See meetod sobib ainult kasutajatele, kes kuuluvad LDAP-domeeni.
Lisaks, kuna CyberElements platvormil on LDAP-serverile ainult lugemisjuurdepääs, peab administraator konfigureeritud atribuudi sisu ise kasutaja TOTP-võtmega täitma.
Seetõttu ei saa seda meetodit konfigureerida koos suvanditega, mis kuvavad TOTP-võtme QR-koodina või saadavad võtme meiliga.
TOTP sisselülitamine autentimisdomeenis
Redigeerige autentimisdomeenide hulgas domeeni, mille jaoks soovite TOTP MFA sisse lülitada: 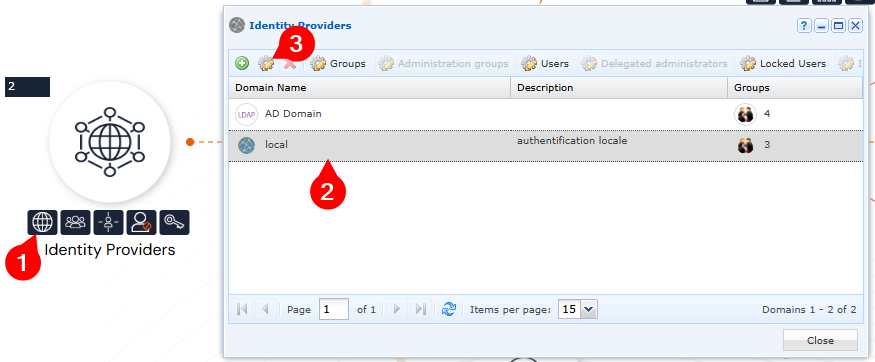
Seejärel lülitage selle domeeni jaoks sisse TOTP MFA. Aegumisajaga saab määrata, kas kasutaja peab sisestama oma TOTP iga autentimise korral (väärtus 0) või alles teatud arvu tundide või päevade järel: 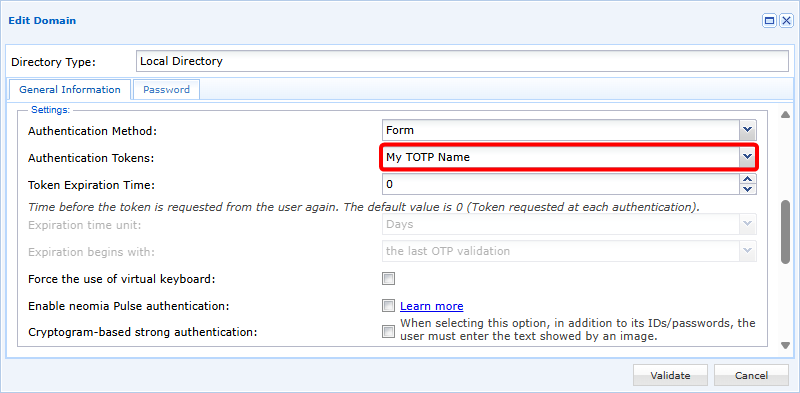
TOTP-võtmete käsitsi importimine
TOTP-võti põhineb RFC3548 base 32 standardil.
Seega:
- Toetatud on RFC3548 märgid: tähed A-st Z-ni ja numbrid 2-st 7-ni
- Võti tohib sisaldada ainult suurtähti
- Võti peab sisaldama 32 märki (kui TOTP-token on nii konfigureeritud)
Näide
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Importimine põhineb kahe veeruga CSV-failil:
1 | |
Esimene veerg peab sisaldama kasutaja nime ja teine veerg sellega seotud TOTP-võtit.
Näpunäide
Kui määratakse tühi võti, lähtestatakse kasutaja võti ja järgmisel sisselogimisel genereeritakse uus.
Näide
Et saada kasutajate ja TOTP-võtmete vahel järgmine vastavus (kolmanda kasutaja TOTP-võti lähtestatakse):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
CSV-fail peab sisaldama järgmist:
1 2 3 4 | |
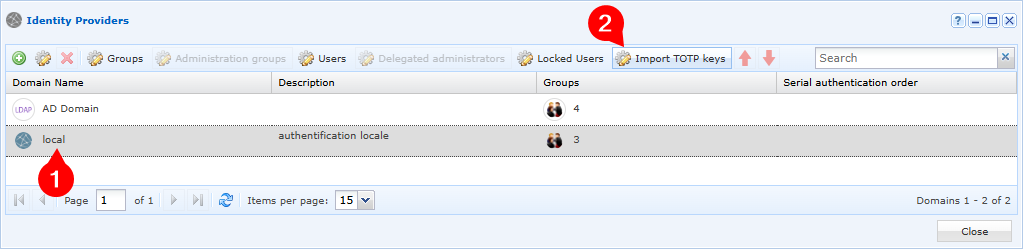
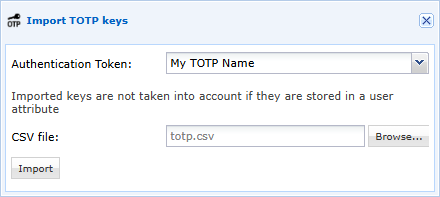
Kui CSV-fail on ette valmistatud, tuleb see importida konkreetse domeeni ja TOTP-tokeni jaoks: