Windowsi salvestusagendi konfigureerimine
CyberElements kasutab Windowsi salvestusagenti RDP-seansside jaoks uute funktsioonide lisamiseks:
- Võimalus filtreerida kasutajale juurdepääsetavaid TCP- ja UDP-vooge
- Võimalus käivitada seansi salvestamine iga kasutaja jaoks, kes loob ühenduse serveriga kasutajaportaali või Desktop-klienti läbimata (funktsioon
direct access)
Lisaks jäädvustatakse kasutajaseansside ajal täiendavaid sündmusi:
- Akna avamine
- Akna sulgemine
- Programmi käivitamine
- Programmi sulgemine
- Lõikelaua sisu
- Kasutaja tegevus
Eeltingimused
Kliendi ühilduvus
Teavet selle kohta, kas agent ühildub erinevate Microsoft Windowsi operatsioonisüsteemidega, leiate ühilduvusmaatriksist.
Salvestusagent vajab nõuetekohaseks toimimiseks mõningaid eeltingimusi. Mõned neist on mõeldud ainult agendipõhise salvestusfunktsiooni jaoks RDP- ja HTML5 RDP-rakendustes, teised aga puudutavad agendipõhist otsejuurdepääsu.
Üldised eeltingimused
Salvestusagent saadab kasutajaseansi salvestise tagasi CyberElementsile, luues ühenduse Edge Gateway serveriga pordis TCP 8443. Selleks peab kahe arvuti vaheline võrguvoog olema avatud.
Salvestise turvaliseks saatmiseks Edge Gateway serverisse loob salvestusagent sellega TLS-i abil turvalise ühenduse. TLS tugineb sertifikaatide kasutamisele ja selleks, et ühendust peetaks usaldusväärseks ja turvaliseks, peavad olema täidetud järgmised tingimused:
- Serveri, antud juhul Edge Gateway serveri, sertifikaat ei tohi olla aegunud (maksimaalne kehtivuskuupäev).
-
Serveri, antud juhul Edge Gateway serveri, sertifikaadi peab olema väljastanud sertifitseerimisasutus, mida arvuti, kuhu salvestusagent on installitud, peab usaldusväärseks.
Lisateave
Serveri, kuhu salvestusagent on installitud, usaldusväärsete sertifitseerimisasutuste kohalikus salves peab olema vähemalt salvestusserveri sertifikaadi juursertifitseerimisasutus (CA).
Seetõttu tuleb:
- Hankida Edge Gateway serveris asuva salvestusteenuse sertifikaadi juur-CA.
- Laadida see CA üles serverisse, kuhu salvestusagent on installitud.
- Installida CA kohaliku arvuti sertifikaadisalve „Trusted Root Certification Authorities“.
Näide PowerShelliga
Saate
.cer-vormingus sertifikaadi hõlpsalt PowerShelli kaudu importida.
Selleks avage PowerShelli terminal arvuti administraatorina ja käivitage järgmine käsk:Asendage1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>sertifikaadifaili teega.Näide PowerShelliga Systancia sertifikaadi jaoks ilma faile saatmata
See näide hõlmab Systancia juur-CA installimist, mida CyberElements kasutab vaikimisi.
Samuti on võimalik sertifikaat importida, ilma et peaks faili saatma/alla laadima arvutisse, kuhu salvestusagent on installitud.
Selleks avage PowerShelli terminal arvuti administraatorina ja käivitage järgmised käsud:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Selle meetodi kasutamiseks mõne muu CA-ga muutke muutuja
base64Certväärtuseks enda valitud base64-kodeeringus sertifikaat. -
Serveri, antud juhul Edge Gateway serveri, sertifikaat ei tohi olla tühistatud.
- Arvuti, kuhu salvestusagent on installitud, peab saama serveriga, antud juhul Edge Gateway serveriga, ühendust võtta DNS-nime või IP-aadressi kaudu, mida serveri sertifikaat hõlmab oma välja Common Name (CN) kaudu.
Agendiga RDP-rakenduste erieeltingimused macOS-i või Ubuntu kasutajatööjaamas
Hoiatus
Järgmised eeltingimused on vajalikud ainult siis, kui kasutaja käivitab agendiga RDP-rakenduse ja tema tööjaam ei ole Windows (macOS või Ubuntu).
Kui CyberElementsi kasutajate tööjaamades töötab ainult Windows või kui nad kasutavad muul juhul ainult HTML5 RDP-rakendusi, võib järgmisi eeltingimusi eirata.
Sihtserveris, kuhu salvestusagent on juurutatud, on nõutavad järgmised registrivõtmed.
Esiteks lülitab esimene võti välja lubatud käivitusprogrammide loendi (Microsofti dokument). Vaikimisi lubab Windowsi arvuti käivitusprogrammina ainult explorer.exe.
1 2 | |
Kui arvuti ei ole RDS-server, on alati soovitatav rakendada järgmine registrivõti, et salvestusagent saaks käivitusprogrammina avaneda:
1 2 | |
Otsejuurdepääsu erinõuded
Otsejuurdepääsu funktsioon
Otsejuurdepääsu funktsioon võimaldab käivitada kasutaja seansi salvestamise RDP- või konsoolijuurdepääsu korral (füüsiline ühendus arvutiga või hüperviisori konsoolirežiimi kaudu), mis ei läbi otse CyberElementsi.
Kui kasutajal on luba serverile juurde pääseda, salvestatakse tema seanss. Kui see nii ei ole, katkestatakse vaikimisi kasutaja ühendus.
Et salvestusagent saaks töötada otsejuurdepääsu režiimis, on vaja x509-sertifikaati. See sertifikaat peab vastama järgmistele nõuetele:
- Sertifikaat peab olema endiselt kehtiv (kehtivusaeg ei ole möödunud).
- Sertifikaat peab olema tüüpi (täiustatud võtmekasutuse väli)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikaat ei tohi olla tühistatud.
- OpenSSL-i turbetasemest 2 tulenevad piirangud tähendavad, et:
- Sertifikaadil peab RSA, DSA ja DH šifrite puhul olema vähemalt 2048-bitine privaatvõti; elliptiliste kõverate võtmete (ECC) puhul peavad need olema vähemalt 224-bitised.
- Sertifikaadi allkiri ei tohi olla MD5 ega SHA-1 (eelistatud on SHA-512).
- Salvestusserver kasutab välja
Common Name(CN) sertifikaadi ja seega ka selle arvuti tuvastamiseks, kus otsesalvestus käivitatakse. See väli peab olema täidetud.
Konfiguratsioonid registrivõtmete kaudu
Mõned globaalsed sätted on saadaval registrivõtmetes, et mõjutada salvestusagendi tööd nii rakendustega kasutamisel kui ka otsejuurdepääsul.
1 2 3 | |
DisconnectOnError-
Määratleb salvestusagendi käitumise, kui seansi salvesti suletakse. Kui on määratud väärtus
0(vaikekäitumine), suletakse salvesti sulgemisel kasutaja seanss. Kui on määratud väärtus1, katkestatakse salvesti sulgemisel kasutaja seansi ühendus. SessionEndTimeout-
Kasutaja seansi sulgemiseks antava aja (sekundites) määratlus enne seansi sunnitud sulgemist. Vaikimisi on selle parameetri väärtus 10 sekundit.
Konfiguratsioon RDP- ja HTML5 RDP-rakendustega töötamiseks
SaaS-kontekst
Allolevatel diagrammidel tähistab „Mediation Controller“ CyberElements pilveteenust, mida haldab CyberElements. Salvestusvoog on SaaS-režiimis arhitektuuriliselt identne.
Selles töörežiimis toimub andmevahetus Mediation Controller teenuse, Edge Gateway komponendi ja salvestusagendi vahel järgmiselt:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP-server<br/>Salvestusagent

    MED->>+GW: RDP-serveri sisselogimisteabe <br/>saatmine koos salvestusagendi <br/>sisselogimisteabega
    GW->>AGENT: RDP-ühenduse lähtestamine
    GW->>-AGENT: Sisselogimisteabe saatmine <br/>Edge Gateway salvestusteenusele
    AGENT->>+GW: Ühendumine salvestusteenusega
    GW->>-AGENT: Võrgufiltreerimise teabe saatmine
    Note over AGENT: Võrgupiirangute <br/>rakendamine kasutajale
    loop Pidev seansi salvestamine
        AGENT->>+GW: Videosalvestise pidev saatmine <br/>+ seansi sündmused
        Note over GW: Videosalvestise pidev lisamine <br/>ajutise salvestuse kataloogi
        GW->>-MED: Vastuvõetud seansisündmuste saatmine
        Note over MED: Sündmuste salvestamine <br/>organisatsiooni andmebaasi
    end
    break Seansi lõpp
        AGENT->>GW: Teate saatmine, et <br/>kasutaja on oma RDP-seansi lõpetanud
        Note over GW: Videosalvestis teisaldatakse <br/>arhiivikataloogi
        GW->>MED: Teade kasutaja seansi lõpust
        Note over MED: Kasutaja seanss läheb <br/>otseülekandest arhiivi
end- Mediation Controller teenus edastab Edge Gateway komponendile siht-RDP-serveri ühendusteabe. Samuti lisab see ühendusteabe, mis tal on salvestusteenusega ühenduse loomiseks (Edge Gateway komponendi FQDN).
- Edge Gateway komponent algatab ühenduse RDP-serveriga.
- Edge Gateway komponent saadab salvestusagendile oma salvestusteenuse ühendusteabe.
- Salvestusagent algatab ühenduse salvestusteenusega.
- Kui agent on ühendatud, tagastab salvestusteenus seansile rakendatavate võrguvoo piirangute loendi. Pärast selle saamist rakendab salvestusagent need kasutaja seansile.
- Salvestusagent laadib kasutaja seansi videosalvestise ja kõik seansisündmused (nt klahvivajutused või programmide käivitamised) pidevalt ja reaalajas salvestusteenusesse üles. Salvestusteenus talletab videosalvestise ajutises kaustas.
- Salvestusteenus teatab seansi eri sündmustest Mediation Controller teenusele, mis talletab need organisatsiooni andmebaasis.
- Kui kasutaja RDP-seanss lõpeb, teatab salvestusagent sellest salvestusteenusele. Seejärel teisaldab salvestusteenus salvestatud video kasutajasalvestiste arhiivikausta.
- Salvestusteenus teatab kasutaja seansi lõpust Mediation Controller teenusele. Seetõttu ei ole seanss enam nähtav mooduli Control Center vaates Live Streaming, vaid liigub vaatesse Archives.
Selle jada puhul on oluline, et salvestusagent saaks Edge Gateway komponendi salvestusteenuse õige ühendusteabe. See teave on Edge Gateway komponendi sätetes väljal FQDN: 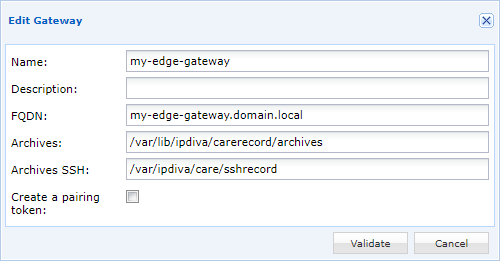
Sisestage sellele väljale DNS-nimi, mida RDP-serverid suudavad lahendada.
Oluline
Salvestusteenusele Careserver määratud sertifikaat peab hõlmama väljal FQDN määratud nime. Vastasel korral peab salvestusagent ühendust ebaturvaliseks ega käivita seansi salvestamist.
Konfiguratsioon otsejuurdepääsuga töötamiseks
SaaS-kontekst
Allolevatel diagrammidel tähistab „Mediation Controller“ CyberElements pilveteenust, mida haldab CyberElements. Otsejuurdepääsu voog on SaaS-režiimis arhitektuuriliselt identne.
Selles töörežiimis toimub andmevahetus Mediation Controller teenuse, Edge Gateway komponendi ja salvestusagendi vahel järgmiselt:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP-server<br/>Salvestusagent

    Note over AGENT: Uue salvestatava <br/>seansi tuvastamine
    AGENT->>+GW: Ühendumine salvestusteenusega
    GW->>-MED: Teade uuest otsejuurdepääsuga <br/>ühendusest kasutajale X
    alt Kui kasutajal X on luba
        MED->>+GW: Teate saatmine, et kasutajal X <br/>on lubatud ühenduda, ja rakendatavate <br/>võrgufiltrite loendi saatmine
        GW->>-AGENT: Võrgufiltreerimise teabe <br/>ja ühendusloa saatmine <br/>kasutajale X
        Note over AGENT: Võrgupiirangute <br/>rakendamine kasutajale X
        loop Pidev seansi salvestamine
            AGENT->>+GW: Videosalvestise pidev saatmine <br/>+ seansi sündmused
            Note over GW: Videosalvestise pidev lisamine <br/>ajutise salvestuse kataloogi
            GW->>-MED: Vastuvõetud seansisündmuste saatmine
            Note over MED: Sündmuste salvestamine <br/>organisatsiooni andmebaasi
        end
        break Seansi lõpp
            AGENT->>GW: Teate saatmine, et <br/>kasutaja X on oma RDP-seansi lõpetanud
            Note over GW: Videosalvestis teisaldatakse <br/>arhiivikataloogi.
            GW->>MED: Teade kasutaja seansi lõpust
            Note over MED: Kasutaja seanss läheb <br/>otseülekandest arhiivi
        end
    else If user X is not authorized
        MED->>+GW: Teate saatmine, et kasutajal <br/>X ei ole lubatud sisse logida
        GW->>-AGENT: Teatis kasutaja X <br/>sisselogimise keelamise kohta
        Note over AGENT: Kasutaja X väljalogimine
end- Salvestusagent tuvastab uue seansi ja algatab ühenduse mõne Edge Gateway komponendi salvestusteenusega.
- Edge Gateway komponent saadab ühendusteabe (kasutajanimi ja salvestusagendi kasutatava sertifikaadi CN) Mediation Controller teenusele. Mediation Controller teenus vastab olenevalt juurdepääsuõiguste sätetest kahel erineval viisil.
- Kui kasutajal on lubatud serveriga ühendust luua, teatab Mediation Controller teenus Edge Gateway komponendile selle kasutaja võimaliku juurdepääsu ja rakendatava võrgufiltrite loendi.
- Edge Gateway komponent tagastab selle teabe salvestusagendile. Pärast selle saamist rakendab salvestusagent võrgufiltrid kasutaja seansile.
- Salvestusagent laadib kasutaja seansi videosalvestise ja kõik seansisündmused (nt klahvivajutused või programmide käivitamised) pidevalt ja reaalajas salvestusteenusesse üles. Salvestusteenus talletab videosalvestise ajutises kaustas.
- Salvestusteenus teatab seansi eri sündmustest Mediation Controller teenusele, mis talletab need organisatsiooni andmebaasis.
- Kui kasutaja RDP-seanss lõpeb, teatab salvestusagent sellest salvestusteenusele. Seejärel teisaldab salvestusteenus salvestatud video kasutajasalvestiste arhiivikausta.
- Salvestusteenus teatab kasutaja seansi lõpust Mediation Controller teenusele. Seetõttu ei ole seanss enam nähtav mooduli Control Center vaates Live Streaming, vaid liigub vaatesse Archives.
- Kui kasutajal ei ole lubatud serveriga ühendust luua, teatab Mediation Controller teenus Edge Gateway komponendile selle kasutaja autoriseerimata juurdepääsust.
- Edge Gateway komponent edastab teabe salvestusagendile, mis katkestab kasutaja seansi ühenduse.
Registrivõtmed
Olenemata installimisviisist on salvestusagendil kõik komponendid, mida on vaja kõigi ette nähtud töörežiimide jaoks. Seetõttu loeb see otsejuurdepääsu režiimis töötamiseks oma konfiguratsiooni määramiseks järgmisi registrivõtmeid:
1 2 3 4 | |
MachineName-
Selle sertifikaadi nimi, mida salvestusagent kasutab mõne Edge Gateway komponendi salvestusteenusega ühenduse loomiseks. Vaikimisi ja kui see pole määratletud, proovib agent kasutada arvuti nimega sertifikaati.
LogOffOnFailure-
Näitab agendi käitumist, kui see ei saa Edge Gateway komponendiga ühendust luua või kui kasutajal pole lubatud arvutiga ühendust luua. Väärtuse
0korral ühendust ei katkestata, väärtuse1korral aga katkestatakse kasutaja ühendus (vaikekäitumine). RecordedSessions-
Salvestamisele kuuluvate seansitüüpide määratlus:
none: otsejuurdepääsu salvestamist ei tehta (vaikesäte).remote: iga RDP-juurdepääs arvutile käivitab salvestamise.all: RDP-juurdepääs ja konsoolijuurdepääs (füüsiline juurdepääs arvutile või hüperviisori konsoolirežiimi kaudu) käivitavad salvestamise.
Milliseid võtmeväärtusi on otsejuurdepääsuks vaja?
Ainus võtmeväärtus, mida on vaja otsejuurdepääsu mehhanismi sisselülitamiseks, on RecordedSessions väärtusega remote või all. Pange tähele, et olenevalt keskkonnast võib olla vaja ka võtmeväärtust MachineName.
Arvuti sertifikaat
Salvestusagent proovib salvestusteenusega autentimiseks kasutada sertifikaati. See sertifikaat peab olema installitud arvuti isiklike sertifikaatide hulka.
Agent kasutab sertifikaati, mille nimi vastab võtmeväärtusele MachineName (vt eelmine peatükk), ja kui see pole määratletud, proovib see kasutada arvuti nimega sertifikaati.
Nende Edge Gateway komponentide deklareerimine, millega agent saab ühendust võtta
Salvestusagent kasutab kohalikku teavet, et määrata nende Edge Gateway serverite loend, millega tuleb kasutaja seansisalvestiste üleslaadimiseks ühendust võtta.
Nende Edge Gateway serverite loendi muutmiseks, millega saab ühendust võtta, peate esmalt peatama teenuse CleanroomAgent.
Hoiatus!
Teenuse CleanroomAgent peatamine lõpetab serveris käimasolevate seansside salvestamise ja serveris avatavaid uusi seansse ei salvestata.
Teenuse saab peatada PowerShelli kaudu (vaja on administraatoriõigusi):
1 | |
Pärast teenuse peatamist muutke või looge järgmine fail [RECORDING_AGENT_DIR]\gateways.xml, kus [RECORDING_AGENT_DIR] on salvestusagendi installikaust. Vaikimisi installikausta korral peab fail selles asukohas olemas olema või tuleb see sinna luua:
- CyberElements:
C:\Program Files (x86)\Systancia\cyberelements\gateways.xml
See XML-fail koosneb sildist gateways ja nii mitmest sildist element, kui on Edge Gateway komponente, millega saab ühendust võtta.
Näide
Kui salvestusagent peab võtma ühendust Edge Gateway komponendiga, mille FQDN on edge-gateway-1.domain.local, oleks XML-fail järgmine:
1 2 3 4 | |
Kui aga ühendust tuleks võtta kahe Edge Gateway komponendiga, edge-gateway-1.domain.local ja edge-gateway-2.domain.local, oleks fail järgmine:
1 2 3 4 5 | |
Pärast faili gateways.xml õiget muutmist taaskäivitage teenus CleanroomAgent:
1 | |
Salvestusteenuse konfigureerimine kolmanda osapoole PKI sertifikaatide autentimiseks
Vaikimisi peab salvestusteenus kehtivaks ainult Systancia PKI väljastatud sertifikaate. Teise sertimisasutuse (CA) sertifikaatide kasutamiseks peate järgima peatüki CA lisamine Edge Gateway komponendi enda kausta juhiseid.
Kui CA sertifikaat või sertifikaadid on õiges asukohas, jääb üle vaid salvestusteenus taaskäivitada, taas superkasutajana root:
Hoiatus!
Selle teenuse taaskäivitamine peatab käimasolevad seansid ja lõpetab peaaegu kõik neist. Käivitage järgmine käsk ainult siis, kui ükski kasutajaseanss ei läbi Edge Gateway komponenti, et kasutajaid mitte mõjutada.
1 | |
Pärast salvestusteenuse taaskäivitamist saate teenuse logidest kontrollida, kas uued CA-d on õigesti arvesse võetud:
1 | |
Saadud logid näitavad rea lõpus nende sertifikaadifailide nimesid, mille salvestusteenus on laadinud.
Näide
Pärast kahe CA lisamist nimedega MY-CA-ROOT.pem ja MY-INTERMEDIATE-CA.pem näevad saadud logid välja nii (logi algus on kärbitud, kuid see sisaldab muu hulgas kuupäeva ja arvuti nime):
1 2 3 4 | |