Arhiivide välisesse salvestusruumi viimine
Kasutajaseansside videosalvestised talletatakse vaikimisi alati Edge Gateway serverisse. Selles serveris kasutatakse seansside talletamiseks kolme eri kausta:
/var/ipdiva/care/sshrecord/- Seda kausta kasutatakse SSH-arhiivide talletamiseks.
/var/lib/ipdiva/carerecord/recording/- Seda kausta kasutatakse kasutajate graafiliste seansside (RDP, VNC ja Web) ajal salvestise kohalikuks talletamiseks ja käimasoleva salvestise ajutiseks talletamiseks.
/var/lib/ipdiva/carerecord/archives/- Seda kausta kasutatakse graafiliste arhiivide (RDP, VNC ja Web) pikaajaliseks talletamiseks pärast kasutaja seansi lõppu. Seega on need failid, mis olid varem kaustas
/var/lib/ipdiva/carerecord/recording/.
Teave
Ajutise salvestuskausta /var/lib/ipdiva/carerecord/recording/ välisesse salvestusruumi viimine pole soovitatav.
Arhiivide välisesse salvestusruumi viimiseks tuleb Edge Gateway komponendis seadistada ühenduspunkt NFS või SMB. Võimalik on kaks lähenemisviisi:
- Looge iga arhiivitüübi jaoks failiühiskasutus, mis on NFS-ühiskasutuse puhul kohustuslik ja selles dokumentatsioonis järgitav soovitatav meetod.
- Looge üks failiühiskasutus nii graafiliste kui ka mittegraafiliste arhiivide jaoks.
Hoiatus
Selle dokumentatsiooni juhised ei käsitle juba talletatud arhiivide migreerimist failiühiskasutusse.
NFS-i erilised eeltingimused
Kaug-NFS-failiühiskasutus peab:
- võimaldama omanike ja lubade muutmist (CyberElements nõuab kindlaid omanikke ja lube)
- omama suvandit
no_root_squash, vastasel korral võib Edge Gateway komponendi versiooniuuendamisel esineda blokeeringuid
Välise ühiskasutuse seadistamine
Eeltingimused
Teil peab olema SSH- või konsoolijuurdepääs Edge Gateway komponendile ning superkasutaja root juurdepääs. Edge Gateway server peab saama ühendust võtta Debiani hoidlatega (TCP-voog 80). Edge Gateway serveril peab olema avatud voog failiserverisse (TCP 445 SMB jaoks ja TCP/UDP 111,2049 NFS-i jaoks).
Näpunäide
SFTP- või SSH-ühenduse Edge Gateway komponendiga saab algatada CyberElements SSH-rakenduse abil.
Esmalt, enne välise failiühiskasutuse ühendamist, loome järgmise kaustapuu:
1 2 3 4 | |
Kausta Graphical kasutatakse graafiliste arhiivide (RDP, VNC ja Web) talletamiseks, kaustas SSH aga talletatakse SSH-arhiive.
Kaustad saab luua järgmise käsuga:
1 | |
Pärast kaustapuu loomist peate alla laadima paketid, mis võimaldavad süsteemil failiühiskasutusi ühendada:
1 2 | |
1 2 | |
Kui kõik eeltingimused on täidetud, järgige Edge Gateway komponendis failiühiskasutuse seadistamiseks neid juhiseid:
Alustame kahe faili loomisest, kuhu talletatakse SMB-ühiskasutuse sisselogimismandaat:
1 2 3 | |
Iga fail tuleb täita SMB-ühiskasutuse autentimisteabega järgmise mudeli järgi:
1 2 3 | |
Näide
Kui SSH-seansside failiühiskasutusega ühenduse loomiseks peab kasutaja svc_ssh_share_account, kes kuulub domeeni my-domain.local, sisse logima parooliga str0ngP@ssw0rd, täidetaks fail /root/.smbCreds_sshExternalArchives järgmiselt:
1 2 3 | |
Pärast kahe sisselogimisteabe faili täitmist lisage faili /etc/fstab lõppu ühiskasutuse ühendamise konfiguratsioon:
1 2 | |
Esimene rida vastab graafiliste seansside ühiskasutusele, teine aga SSH-seanssidele. Asendage eri muutujad vastavalt oma konfiguratsioonile:
<SMB_SERVER1>graafiliste seansside failiühiskasutuse DNS-nime või IP-aadressiga<SHARE1>graafiliste seansside failiühiskasutuse teega<SMB_SERVER2>SSH-seansside failiühiskasutuse DNS-nime või IP-aadressiga<SHARE2>SSH-seansside failiühiskasutuse teega
Näide
Kui soovite välisesse salvestusruumi viia ainult graafilised seansid, kasutage ainult esimest rida. Kui graafiliste seansside SMB-failiühiskasutusele pääseb juurde serveri smb.my-domain.local kaudu ja ühiskasutuse tee on fileSharing\cyberelements\GraphicalArchives, on faili /etc/fstab lisatav rida järgmine:
1 | |
Pärast SMB-ühiskasutuse juurdepääsukonfiguratsiooni lisamist jääb üle vaid testida ühiskasutuste ühendamist käsuga:
1 | |
Kui tõrketeadet ei kuvata, on failiühiskasutuse konfigureerimine lõpule viidud. Kui aga kuvatakse tõrketeade, on kas võrguvoog avamata või failis sisestatud mandaat vale.
Lisage faili /etc/fstab lõppu ühiskasutuse ühendamise konfiguratsioon:
1 2 | |
Esimene rida vastab graafiliste seansside ühiskasutusele, teine aga SSH-seanssidele. Asendage eri muutujad vastavalt oma konfiguratsioonile:
<NFS_SERVER1>graafiliste seansside failiühiskasutuse DNS-nime või IP-aadressiga<PATH_TO_MOUNT_1>graafiliste seansside jaoks ühendatava kaugfailiühiskasutuse teega<NFS_SERVER2>SSH-seansside failiühiskasutuse DNS-nime või IP-aadressiga<PATH_TO_MOUNT_2>SSH-seansside jaoks ühendatava kaugfailiühiskasutuse teega
Näide
Kui soovite välisesse salvestusruumi viia ainult graafilised seansid, kasutage ainult esimest rida. Kui graafiliste seansside NFS-failiühiskasutusele pääseb juurde serveri nfs.my-domain.local kaudu ja ühiskasutuse tee on /opt/cyberelements/Graphical, on faili /etc/fstab lisatav rida järgmine:
1 | |
Pärast NFS-ühiskasutuse juurdepääsukonfiguratsiooni lisamist jääb üle vaid testida ühiskasutuste ühendamist käsuga:
1 | |
Kui kuvatakse tõrketeade, peate üle vaatama NFS-serveri konfiguratsiooni (juurdepääsuload) või võrguliikluse.
Kui tõrketeadet ei kuvata, puudutab viimane säte ühiskasutusele määratud lube:
1 2 3 4 | |
Välise failiühiskasutuse kasutamise konfigureerimine
Kui välised failiühiskasutused on soovitud Edge Gateway komponentides ühendatud, jääb üle vaid nende kasutamine konfigureerida. Selleks peate halduskonsoolis muutma Edge Gateway komponendi sätteid ja määrama uued kaustad: 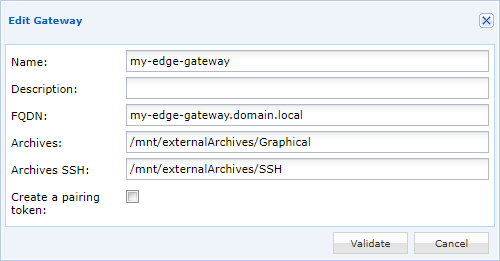
Kui järgisite seda dokumentatsiooni muudatusi tegemata, peate sisestama järgmised kaustad:
- Arhiivide (st graafiliste arhiivide) jaoks:
/mnt/externalArchives/Graphical - SSH-arhiivide jaoks:
/mnt/externalArchives/SSH