Konfigurace agenta nahrávání pro Windows
Agent nahrávání pro Windows používá CyberElements k přidání nových funkcí pro relace RDP:
- Možnost filtrovat datové toky TCP a UDP dostupné uživateli
- Možnost spustit nahrávání relace pro libovolného uživatele, který se připojuje k serveru bez průchodu přes uživatelský portál nebo klienta Desktop (funkce
direct access)
Kromě toho se během uživatelských relací zachytávají další události:
- Otevření okna
- Zavření okna
- Spuštění programu
- Ukončení programu
- Obsah schránky
- Aktivita uživatele
Předpoklady
Kompatibilita klienta
Informace o tom, zda je agent kompatibilní s různými operačními systémy Microsoft Windows, najdete v matici kompatibility.
Agent nahrávání vyžaduje ke správnému fungování splnění několika předpokladů. Některé z nich se týkají pouze funkce nahrávání pomocí agenta pro aplikace RDP a HTML5 RDP, zatímco jiné se týkají přímého přístupu pomocí agenta.
Obecné předpoklady
Agent nahrávání odesílá záznam uživatelské relace zpět do CyberElements tak, že se připojuje k serveru Edge Gateway na portu TCP 8443. To vyžaduje, aby byl síťový tok mezi oběma počítači otevřený.
Aby agent nahrávání bezpečně odeslal záznam zpět na server Edge Gateway, naváže s ním zabezpečené připojení pomocí protokolu TLS. TLS je založen na použití certifikátů a aby bylo připojení považováno za spolehlivé a zabezpečené, musí být splněny následující podmínky:
- Platnost certifikátu serveru, v tomto případě Edge Gateway, nesmí vypršet (maximální datum platnosti).
-
Certifikát serveru, v tomto případě Edge Gateway, musí být vydán certifikační autoritou, kterou počítač, na kterém je nainstalován agent nahrávání, uznává jako důvěryhodnou.
Další informace
Server, na kterém je nainstalován agent nahrávání, musí mít ve svém místním úložišti důvěryhodných certifikačních autorit minimálně kořenovou certifikační autoritu (CA) certifikátu serveru nahrávání.
Je proto nutné:
- Získat kořenovou CA certifikátu služby nahrávání na serveru Edge Gateway.
- Nahrát tuto CA na server, na kterém je nainstalován agent nahrávání.
- Nainstalovat CA do úložiště certifikátů „Trusted Root Certification Authorities“ na místním počítači.
Příklad v prostředí PowerShell
Certifikát ve formátu
.cermůžete snadno importovat pomocí prostředí PowerShell.
Za tímto účelem otevřete terminál PowerShell jako správce počítače a spusťte následující příkaz:Nahraďte1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>cestou k souboru certifikátu.Příklad v prostředí PowerShell pro certifikát Systancia bez odesílání souborů
Tento příklad spočívá v instalaci kořenové CA společnosti Systancia, která se v CyberElements používá ve výchozím nastavení.
Certifikát je také možné importovat, aniž byste museli soubor odesílat/stahovat na počítač, na kterém je nainstalován agent nahrávání.
Za tímto účelem otevřete terminál PowerShell jako správce počítače a spusťte následující příkazy:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Chcete-li tuto metodu použít s jinou CA, změňte hodnotu proměnné
base64Certna libovolný certifikát zakódovaný v base64. -
Certifikát serveru, v tomto případě Edge Gateway, nesmí být odvolán.
- Počítač, na kterém je nainstalován agent nahrávání, musí být schopen kontaktovat server, v tomto případě Edge Gateway, pomocí názvu DNS nebo IP adresy, na které se vztahuje certifikát serveru prostřednictvím svého Common Name (CN).
Specifické předpoklady pro aplikace RDP s agenty používané na pracovní stanici uživatele se systémem macOS nebo Ubuntu
Upozornění
Následující předpoklady jsou nutné pouze v případě, že uživatel spouští aplikaci RDP s agentem a jeho pracovní stanice nepoužívá systém Windows (macOS nebo Ubuntu).
Pokud uživatelé CyberElements mají pracovní stanice výhradně se systémem Windows, nebo pokud ne, používají výhradně aplikace HTML5 RDP, lze následující předpoklady ignorovat.
Na cílovém serveru, na kterém je nasazen agent nahrávání, jsou vyžadovány následující klíče registru.
Nejprve první klíč zakáže seznam povolených spouštěcích programů (dokument Microsoft). Ve výchozím nastavení počítač s Windows povoluje jako spouštěcí program pouze explorer.exe.
1 2 | |
Pokud počítač není server RDS, doporučuje se vždy použít následující klíč registru, aby se agent nahrávání mohl otevírat jako spouštěcí program:
1 2 | |
Specifické požadavky pro přímý přístup
Funkce přímého přístupu
Funkce přímého přístupu umožňuje spustit nahrávání uživatelské relace při přístupu přes RDP nebo konzolu (fyzické připojení k počítači nebo prostřednictvím režimu konzoly hypervizoru), který neprochází přímo přes CyberElements.
Pokud má uživatel oprávnění k přístupu k serveru, jeho relace bude nahrána. Pokud tomu tak není, bude uživatel ve výchozím nastavení odpojen.
Aby agent nahrávání fungoval v režimu přímého přístupu, je vyžadován certifikát x509. Tento certifikát musí splňovat následující požadavky:
- Certifikát musí být stále platný (doba platnosti nevypršela).
- Certifikát musí být typu (pole rozšířeného použití klíče)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikát nesmí být odvolán.
- Omezení vyplývající z úrovně zabezpečení 2 knihovny OpenSSL znamenají, že:
- Certifikát musí mít privátní klíč o délce alespoň 2048 bitů u šifer RSA, DSA a DH; u klíčů eliptických křivek (ECC) musí mít alespoň 224 bitů.
- Podpis certifikátu nesmí být MD5 ani SHA-1 (upřednostňuje se SHA-512).
- Server nahrávání použije pole
Common Name(CN) k identifikaci certifikátu, a tedy i počítače, na kterém se spouští přímé nahrávání. Toto pole musí být vyplněno.
Konfigurace prostřednictvím klíčů registru
Některá globální nastavení jsou k dispozici v klíčích registru a ovlivňují fungování agenta nahrávání jak při použití s aplikacemi, tak při přímém přístupu.
1 2 3 | |
DisconnectOnError-
Definuje chování agenta nahrávání při zavření rekordéru relace. Pokud je zadána hodnota
0(výchozí chování), je při zavření rekordéru relace uživatele ukončena. Pokud je zadána hodnota1, je relace uživatele při zavření rekordéru odpojena. SessionEndTimeout-
Definice doby (v sekundách) pro ukončení relace uživatele, po jejímž uplynutí se provede vynucené ukončení relace. Ve výchozím nastavení je tento parametr nastaven na 10 sekund.
Konfigurace pro provoz s aplikacemi RDP a HTML5 RDP
Kontext SaaS
Na níže uvedených diagramech představuje „Mediation Controller“ cloudovou službu CyberElements, kterou spravuje CyberElements. Tok nahrávání je v režimu SaaS architektonicky totožný.
V tomto režimu provozu probíhá komunikace mezi službou Mediation Controller, serverem Edge Gateway a agentem nahrávání následovně:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent nahrávání

    MED->>+GW: Odeslání přihlašovacích údajů <br/>k serveru RDP spolu s přihlašovacími údaji <br/>pro agenta nahrávání
    GW->>AGENT: Inicializace připojení RDP
    GW->>-AGENT: Odeslání přihlašovacích údajů <br/>službě nahrávání Edge Gateway
    AGENT->>+GW: Připojení ke službě nahrávání
    GW->>-AGENT: Odeslání informací o filtrování sítě
    Note over AGENT: Použití síťových <br/>omezení na uživatele
    loop Průběžné nahrávání relace
        AGENT->>+GW: Průběžné odesílání videozáznamu <br/>+ událostí relace
        Note over GW: Průběžné přidávání videozáznamu <br/>do dočasného adresáře úložiště
        GW->>-MED: Odeslání přijatých událostí relace
        Note over MED: Záznam událostí <br/>do databáze organizace
    end
    break Konec relace
        AGENT->>GW: Odeslání informace, že <br/>uživatel ukončil svou relaci RDP
        Note over GW: Videozáznam se přesune <br/>do adresáře archivu
        GW->>MED: Ohlášení konce relace uživatele
        Note over MED: Relace uživatele přechází <br/>z živého přenosu do archivu
end- Služba Mediation Controller poskytne serveru Edge Gateway informace o připojení k cílovému serveru RDP. Zahrne také informace o připojení, které má k dispozici pro připojení ke službě nahrávání (FQDN serveru Edge Gateway).
- Server Edge Gateway inicializuje připojení k serveru RDP.
- Server Edge Gateway odešle agentovi nahrávání informace o připojení ke své službě nahrávání.
- Agent nahrávání inicializuje připojení ke službě nahrávání.
- Jakmile je agent připojen, vrátí služba nahrávání seznam omezení síťových toků, která se mají na relaci použít. Po jejich přijetí je agent nahrávání použije na relaci uživatele.
- Agent nahrávání průběžně a v reálném čase odesílá do služby nahrávání videozáznam relace uživatele a všechny události relace (např. stisky kláves nebo spuštění programů). Služba nahrávání ukládá videozáznam do dočasného adresáře.
- Služba nahrávání hlásí jednotlivé události relace službě Mediation Controller, která je poté zaznamená do databáze organizace.
- Když relace RDP uživatele skončí, agent nahrávání tuto informaci ohlásí službě nahrávání. Služba nahrávání poté přesune zaznamenané video do adresáře archivu záznamů uživatelů.
- Služba nahrávání ohlásí konec relace uživatele službě Mediation Controller. Relace proto již není viditelná v části Live Streaming v Control Center, ale přesune se do Archives.
V této posloupnosti je nezbytné, aby agent nahrávání obdržel správné informace o připojení ke službě nahrávání komponenty Edge Gateway. Tyto informace jsou uvedeny v nastavení komponenty Edge Gateway v poli FQDN: 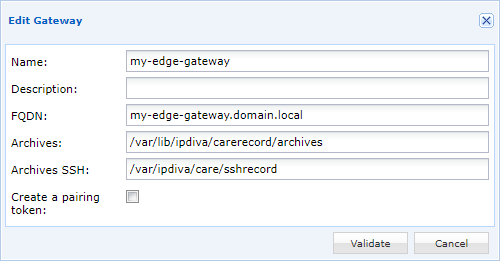
Do tohoto pole zadejte název DNS, který budou servery RDP schopny přeložit.
Důležité
Certifikát přiřazený službě nahrávání Careserver musí pokrývat název zadaný v poli FQDN. V opačném případě bude agent nahrávání považovat připojení za nezabezpečené a nespustí nahrávání relace.
Konfigurace pro provoz s přímým přístupem
Kontext SaaS
Na níže uvedených diagramech představuje „Mediation Controller“ cloudovou službu CyberElements, kterou spravuje CyberElements. Tok přímého přístupu je v režimu SaaS architektonicky totožný.
V tomto režimu provozu probíhá komunikace mezi službou Mediation Controller, serverem Edge Gateway a agentem nahrávání následovně:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent nahrávání

    Note over AGENT: Zjištění nové <br/>relace k nahrávání
    AGENT->>+GW: Připojení ke službě nahrávání
    GW->>-MED: Ohlášení nového připojení <br/>s přímým přístupem pro uživatele X
    alt Pokud má uživatel X oprávnění
        MED->>+GW: Odeslání informace, že uživatel X <br/>má oprávnění se připojit, a odeslání <br/>seznamu síťových filtrů k použití
        GW->>-AGENT: Odeslání informací o filtrování <br/>sítě a autorizaci připojení <br/>pro uživatele X
        Note over AGENT: Použití síťových <br/>omezení na uživatele X
        loop Průběžné nahrávání relace
            AGENT->>+GW: Průběžné odesílání videozáznamu <br/>+ událostí relace
            Note over GW: Průběžné přidávání videozáznamu <br/>do dočasného adresáře úložiště
            GW->>-MED: Odeslání přijatých událostí relace
            Note over MED: Záznam událostí <br/>do databáze organizace
        end
        break Konec relace
            AGENT->>GW: Odeslání informace, že <br/>uživatel X ukončil svou relaci RDP
            Note over GW: Videozáznam se přesune <br/>do adresáře archivu.
            GW->>MED: Ohlášení konce relace uživatele
            Note over MED: Relace uživatele přechází <br/>z živého přenosu do archivu
        end
    else If user X is not authorized
        MED->>+GW: Odeslání informace, že uživatel <br/>X nemá oprávnění se přihlásit
        GW->>-AGENT: Odeslání oznámení o <br/>zamítnutí přihlášení uživatele X
        Note over AGENT: Odhlášení uživatele X
end- Agent nahrávání zjistí novou relaci a zahájí připojení ke službě nahrávání některého serveru Edge Gateway.
- Server Edge Gateway odešle informace o připojení (uživatelské jméno a CN certifikátu používaného agentem nahrávání) službě Mediation Controller. Služba Mediation Controller odpoví dvěma různými způsoby v závislosti na nastavení přístupových práv.
- Pokud má uživatel povoleno připojit se k serveru, služba Mediation Controller sdělí serveru Edge Gateway možný přístup pro tohoto uživatele a seznam síťových filtrů, které se mají použít.
- Server Edge Gateway tyto informace vrátí agentovi nahrávání. Po jejich přijetí agent nahrávání použije síťové filtry na relaci uživatele.
- Agent nahrávání průběžně a v reálném čase odesílá do služby nahrávání videozáznam relace uživatele a všechny události relace (např. stisky kláves nebo spuštění programů). Služba nahrávání ukládá videozáznam do dočasného adresáře.
- Služba nahrávání hlásí jednotlivé události relace službě Mediation Controller, která je poté zaznamená do databáze organizace.
- Když relace RDP uživatele skončí, agent nahrávání tuto informaci ohlásí službě nahrávání. Služba nahrávání poté přesune zaznamenané video do adresáře archivu záznamů uživatelů.
- Služba nahrávání ohlásí konec relace uživatele službě Mediation Controller. Relace proto již není viditelná v části Live Streaming v Control Center, ale přesune se do Archives.
- Pokud uživatel nemá povoleno připojit se k serveru, služba Mediation Controller ohlásí serveru Edge Gateway neautorizovaný přístup tohoto uživatele.
- Server Edge Gateway předá informaci agentovi nahrávání, který relaci uživatele odpojí.
Klíče registru
Bez ohledu na způsob instalace má agent nahrávání všechny komponenty potřebné pro všechny zamýšlené režimy provozu. Aby mohl fungovat v režimu přímého přístupu, čte proto následující klíče registru, podle kterých určí svou konfiguraci:
1 2 3 4 | |
MachineName-
Název certifikátu, který agent nahrávání použije k připojení ke službě nahrávání některého serveru Edge Gateway. Ve výchozím nastavení, a pokud není definován, se agent pokusí použít certifikát s názvem počítače.
LogOffOnFailure-
Určuje chování agenta, když se nemůže připojit k serveru Edge Gateway nebo když uživatel nemá povoleno připojit se k počítači. Při hodnotě
0k odpojení nedojde, zatímco při hodnotě1bude uživatel odpojen (výchozí chování). RecordedSessions-
Definice typů relací, na které se vztahuje nahrávání:
none: nebude prováděno žádné nahrávání přímého přístupu (výchozí nastavení).remote: jakýkoli přístup RDP k počítači spustí nahrávání.all: nahrávání spustí přístup RDP i přístup z konzoly (fyzický přístup k počítači nebo z režimu konzoly hypervizoru).
Jaké hodnoty klíčů jsou vyžadovány pro přímý přístup?
Jedinou hodnotou klíče vyžadovanou k povolení mechanismu přímého přístupu je RecordedSessions s hodnotou remote nebo all. Upozorňujeme, že v závislosti na prostředí může být vyžadována také hodnota klíče MachineName.
Certifikát počítače
Agent nahrávání se pokusí použít certifikát k ověřování u služby nahrávání. Tento certifikát musí být nainstalován v osobních certifikátech počítače.
Agent použije certifikát, jehož název odpovídá hodnotě klíče MachineName (viz předchozí kapitola), a pokud není definována, pokusí se použít certifikát s názvem počítače.
Deklarace serverů Edge Gateway, které může agent kontaktovat
Agent nahrávání používá místní informace k určení seznamu serverů Edge Gateway, které má kontaktovat, aby na ně odeslal záznamy relací uživatelů.
Chcete-li upravit seznam serverů Edge Gateway, které lze kontaktovat, musíte nejprve zastavit službu CleanroomAgent.
Upozornění!
Zastavení služby CleanroomAgent ukončí nahrávání aktuálních relací na serveru a žádné nové relace otevřené na serveru nebudou nahrávány.
Službu lze zastavit pomocí prostředí PowerShell (vyžadována práva správce):
1 | |
Po zastavení služby upravte nebo vytvořte následující soubor [RECORDING_AGENT_DIR]\gateways.xml, kde [RECORDING_AGENT_DIR] je instalační adresář agenta nahrávání. U výchozího instalačního adresáře musí soubor existovat nebo být vytvořen v tomto umístění:
- CyberElements:
C:\Program Files (x86)\Systancia\cyberelements\gateways.xml
Tento soubor XML se skládá ze značky gateways a z tolika značek element, kolik je serverů Edge Gateway, které lze kontaktovat.
Příklad
Pokud agent nahrávání potřebuje kontaktovat server Edge Gateway s plně kvalifikovaným názvem edge-gateway-1.domain.local, bude soubor XML vypadat takto:
1 2 3 4 | |
Pokud by však bylo třeba kontaktovat dva servery Edge Gateway, edge-gateway-1.domain.local a edge-gateway-2.domain.local, bude soubor vypadat takto:
1 2 3 4 5 | |
Po správné úpravě souboru gateways.xml restartujte službu CleanroomAgent:
1 | |
Konfigurace služby nahrávání pro ověřování certifikátů z PKI třetí strany
Ve výchozím nastavení považuje služba nahrávání za platné pouze certifikáty vydané infrastrukturou PKI společnosti Systancia. Chcete-li používat certifikáty jiné certifikační autority (CA), musíte postupovat podle kroků pro přidání CA do adresáře specifického pro Edge Gateway.
Jakmile jsou certifikáty CA ve správném umístění, zbývá už jen restartovat službu nahrávání, opět jako superuživatel root:
Upozornění!
Restartování této služby zastaví aktuální relace a téměř všechny z nich ukončí. Následující příkaz spusťte pouze tehdy, když přes server Edge Gateway neprochází žádná relace uživatele, abyste uživatele neovlivnili.
1 | |
Po restartování služby nahrávání můžete ověřit, že nové CA byly správně zohledněny, nahlédnutím do logů služby:
1 | |
Získané logy uvádějí na konci řádku názvy souborů certifikátů, které služba nahrávání načetla.
Příklad
Po přidání dvou CA s názvy MY-CA-ROOT.pem a MY-INTERMEDIATE-CA.pem budou získané logy vypadat takto (začátek logu byl zkrácen, ale obsahuje mimo jiné datum a název počítače):
1 2 3 4 | |