Instalace agenta pro Linux
Agenta pro Linux používá CyberElements k omezení možného síťového přístupu ze serverů SSH, ke kterým uživatelé přistupují (definovaných v zásadách přístupu / smlouvách).
Předpoklady
Aby agent správně fungoval, je nutné splnit několik předpokladů:
- Kompatibilní operační systémy: Red Hat 9 a Debian 12
- Přítomnost brány firewall
iptables - Přihlášení jiným účtem než
root
Informace
Agent pro Linux nepůsobí na uživatele root, protože tento uživatel má vždy dostatečná práva k odebrání jakýchkoli omezení, která by na něj byla uplatněna.
Protože některé služby využívají práva root, mohlo by navíc přidání síťových omezení způsobit nestabilitu těchto služeb.
Princip fungování
Agent pro Linux se skládá z několika částí:
- služba systemd s názvem
cleanroom-filter - modul PAM s názvem
pam_clr_filter - zásada SELinux pro Red Hat, která serveru SSH umožňuje komunikovat se službou
cleanroom-filter
Celkový průběh je následující:
Kontext SaaS
Na níže uvedeném diagramu představuje „Mediation Controller“ cloudovou službu CyberElements spravovanou společností CyberElements. Tok filtrování SSH je v režimu SaaS architektonicky shodný.
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>Nahrávání SSH
    participant SSH as Cíl SSH<br/>Server SSH
    participant PAM as Cíl SSH<br/>Modul PAM pam_clr_filter
    participant svc as Cíl SSH<br/>Služba cleanroom-filter

    MED->>GW_SSH: Požadavek na otevření<br/>aplikace SSH
    GW_SSH->>+MED: Načtení informací o filtrování<br/>pro relaci
    MED->>-GW_SSH: Odeslání informací<br/>o filtrování sítě
    GW_SSH->>+SSH: Připojení SSH
    SSH-->-PAM: Vytvoření relace SSH
    PAM->>+svc: Odeslání uživatelského jména
    Note right of svc: Vytvoření řetězce <br/>iptables pro uživatele s názvem clr-LOGIN
    svc->>-PAM: Odeslání jedinečného tokenu
    Note over PAM: Přidání proměnné prostředí<br/> CLR-ID s jedinečným tokenem<br/> do relace uživatele
    GW_SSH->>svc: Odeslání seznamu sítí, které se mají povolit
    Note over svc: Vytvoření pravidla iptables OUTPUT<br/> pro přesměrování provozu uživatele do<br/> dříve vytvořeného řetězce iptables
    Note over svc: Přidání autorizací do řetězce<br/> iptables vytvořeného pro uživatele
    break Konec relace SSH
        SSH->>+GW_SSH: Oznámení o konci relace
        SSH-->svc: Zjištění konce relace SSH
        Note over svc: Odstranění pravidla iptables<br/> OUTPUT vytvořeného pro uživatele
        Note over svc: Odstranění řetězce iptables<br/> vytvořeného pro uživatele
        GW_SSH->>-MED: Oznámení o konci<br/> relace SSH uživatele
end- Server Mediation Controller odešle komponentě Edge Gateway informace k otevření nové relace SSH.
- Služba nahrávání SSH požádá server Mediation Controller o informace o síťovém filtrování, které se mají použít na relaci SSH.
- Mediation Controller odpoví seznamem autorizovaných sítí.
- Služba nahrávání SSH poté naváže připojení k cílovému serveru SSH.
- Připojení k serveru SSH spustí sekvenci vytváření relace, a tedy průchod moduly PAM přiřazenými k
sshd. - Modul PAM
pam_clr_filteragenta pro Linux odešle uživatelské jméno služběcleanroom-filter, která poté vytvoří nový řetězec iptables s názvemclr-LOGIN, kde se LOGIN nahradí přijatým uživatelským jménem. - Po vytvoření řetězce iptables služba
cleanroom-filtervytvoří náhodný token a odešle jej modulu PAMpam_clr_filter. Ten tento token přidá do proměnné prostředíCLR-IDuživatele. - Služba nahrávání SSH odešle prostřednictvím spustitelného souboru
/usr/local/ipdiva/bin/cleanroom-netfiltersession.pyslužběcleanroom-filterseznam sítí, které mají být autorizovány. Služba poté vytvoří pravidlo iptablesOUTPUT, které přesměruje veškerý provoz uživatele, identifikovaného jeho UID, do řetězce iptables vytvořeného v kroku 6. Všechny toky, které mají být pro uživatele autorizovány, se přidají do řetězce iptables. - Když je vyvoláno ukončení relace SSH, informace se odešle službě nahrávání SSH komponenty Edge Gateway.
- Služba
cleanroom-filterzjistí ukončení relace uživatele a vyčistí přidaná pravidla iptables: odstraní direktivuOUTPUT, která přesměrovává provoz uživatele do řetězce iptables, a odstraní samotný řetězec. - Jakmile komponenta Edge Gateway přijme informaci o ukončení relace SSH, předá ji službě Mediation Controller.
Instalace
Požadovaná oprávnění root
K instalaci agenta jsou nutná privilegia root.
Balíček .deb nebo .rpm lze stáhnout z konzoly pro správu:
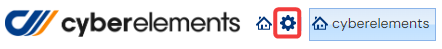
- Otevřete pracovní prostor „Configurations“ pomocí tlačítka vlevo nahoře:
- Otevřete dlaždici „Toolbox“
- Na první kartě „Integration Tools“ vyberte instalační program odpovídající požadovanému operačnímu systému
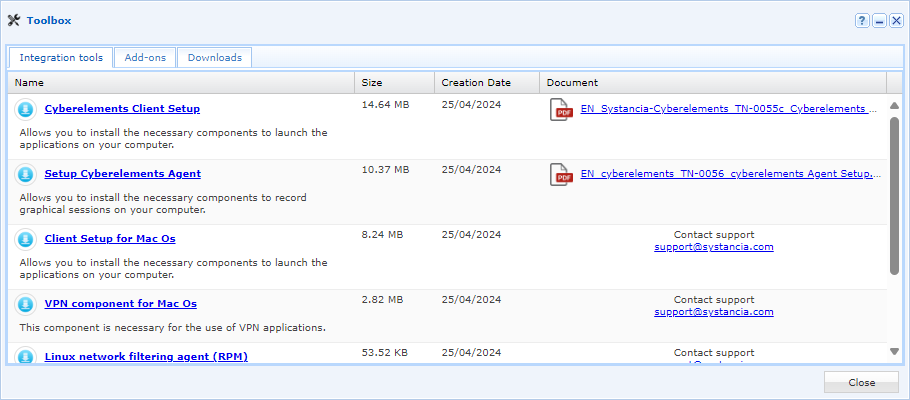
Po získání balíčku jej odešlete na server Linux do adresáře /tmp/. Poté postupujte podle pokynů k instalaci pro váš operační systém:
Spusťte následující příkazy s příslušnými oprávněními root:
1 2 | |
Druhý příkaz automatizuje přidání dvou řádků do souboru /etc/pam.d/sshd, tuto operaci však lze provést i ručně:
27 28 29 30 31 32 33 34 35 36 37 | |
Spusťte následující příkazy s oprávněními root:
1 2 | |
Druhý příkaz automatizuje přidání dvou řádků do souboru /etc/pam.d/sshd, tuto operaci však lze provést i ručně:
11 12 13 14 15 16 17 | |