Konfigurácia komponentu Windows Recording Agent
Agent nahrávania pre Windows používa CyberElements na pridanie nových funkcií pre relácie RDP:
- Možnosť filtrovať toky TCP a UDP prístupné pre používateľa
- Možnosť spustiť nahrávanie relácie pre každého používateľa, ktorý sa pripája k serveru bez prechodu cez používateľský portál alebo klienta Desktop (funkcia
direct access)
Okrem toho sa počas relácií používateľov zachytávajú ďalšie udalosti:
- Otvorenie okna
- Zatvorenie okna
- Spustenie programu
- Zatvorenie programu
- Obsah schránky
- Aktivita používateľa
Predpoklady
Kompatibilita klienta
Ak chcete zistiť, či je agent kompatibilný s rôznymi operačnými systémami Microsoft Windows, pozrite si maticu kompatibility.
Agent nahrávania vyžaduje na správne fungovanie niekoľko predpokladov. Niektoré z nich sú určené iba pre funkciu nahrávania pomocou agenta pre aplikácie RDP a HTML5 RDP, zatiaľ čo iné sa týkajú priameho prístupu pomocou agenta.
Všeobecné predpoklady
Agent nahrávania odosiela záznam relácie používateľa späť do CyberElements pripojením k serveru Edge Gateway na porte TCP 8443. Vyžaduje to otvorenie sieťového toku medzi oboma počítačmi.
Na bezpečné odoslanie záznamu späť na server Edge Gateway nadviaže agent nahrávania s týmto serverom zabezpečené pripojenie pomocou TLS. TLS sa spolieha na používanie certifikátov a na to, aby sa pripojenie považovalo za spoľahlivé a bezpečné, musia byť splnené tieto obmedzenia:
- Certifikát servera, v tomto prípade servera Edge Gateway, nesmie mať uplynutú platnosť (maximálny dátum platnosti).
-
Certifikát servera, v tomto prípade servera Edge Gateway, musí byť vydaný certifikačnou autoritou, ktorú počítač, na ktorom je nainštalovaný agent nahrávania, uznáva ako dôveryhodnú.
Ďalšie informácie
Server, na ktorom je nainštalovaný agent nahrávania, musí mať vo svojom lokálnom úložisku dôveryhodných certifikačných autorít minimálne koreňovú certifikačnú autoritu (CA) certifikátu servera nahrávania.
Preto je potrebné:
- Získať koreňovú CA certifikátu zo služby nahrávania na serveri Edge Gateway.
- Nahrať túto CA na server, na ktorom je nainštalovaný agent nahrávania.
- Nainštalovať CA do úložiska certifikátov „Trusted Root Certification Authorities“ na lokálnom počítači.
Príklad s použitím PowerShell
Certifikát vo formáte
.cermôžete jednoducho importovať pomocou PowerShell.
Ak to chcete urobiť, otvorte terminál PowerShell ako správca počítača a spustite nasledujúci príkaz:Nahraďte1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>cestou k súboru certifikátu.Príklad s použitím PowerShell pre certifikát Systancia bez odosielania súborov
Tento príklad zahŕňa inštaláciu koreňovej CA spoločnosti Systancia, ktorá sa v CyberElements používa predvolene.
Certifikát je tiež možné importovať bez toho, aby bolo potrebné odosielať/sťahovať súbor do počítača, na ktorom je nainštalovaný agent nahrávania.
Ak to chcete urobiť, otvorte terminál PowerShell ako správca počítača a spustite nasledujúce príkazy:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Ak chcete použiť túto metódu s inou CA, zmeňte hodnotu premennej
base64Certna ľubovoľný certifikát zakódovaný v base64. -
Certifikát servera, v tomto prípade servera Edge Gateway, nesmie byť odvolaný.
- Počítač, na ktorom je nainštalovaný agent nahrávania, musí byť schopný kontaktovať server, v tomto prípade server Edge Gateway, pomocou názvu DNS alebo IP adresy, ktorú certifikát servera pokrýva prostredníctvom svojho Common Name (CN).
Špecifické predpoklady pre aplikácie RDP s agentom používané na pracovnej stanici používateľa so systémom macOS alebo Ubuntu
Upozornenie
Nasledujúce predpoklady sú potrebné iba vtedy, ak používateľ spúšťa aplikáciu RDP s agentom a jeho pracovná stanica nepoužíva Windows (macOS alebo Ubuntu).
Ak majú používatelia CyberElements pracovné stanice výlučne so systémom Windows, alebo ak nie, používajú výlučne aplikácie HTML5 RDP, nasledujúce predpoklady možno ignorovať.
Na cieľovom serveri, na ktorom je nasadený agent nahrávania, sú potrebné nasledujúce kľúče databázy Registry.
Prvý kľúč najprv zakáže zoznam autorizovaných programov pri spustení (dokument Microsoft). Predvolene počítač so systémom Windows povoľuje ako program pri spustení iba explorer.exe.
1 2 | |
Ak počítač nie je serverom RDS, vždy sa odporúča použiť nasledujúci kľúč databázy Registry, aby sa agent nahrávania mohol otvoriť ako program pri spustení:
1 2 | |
Špecifické požiadavky na priamy prístup
Funkcia priameho prístupu
Funkcia priameho prístupu umožňuje spustiť nahrávanie relácie používateľa pri prístupe RDP alebo konzolovom prístupe (fyzické pripojenie k počítaču alebo cez režim konzoly hypervízora), ktorý neprechádza priamo cez CyberElements.
Ak má používateľ povolenie na prístup k serveru, jeho relácia sa nahrá. Ak to tak nie je, používateľ sa predvolene odpojí.
Aby agent nahrávania fungoval v režime priameho prístupu, vyžaduje sa certifikát x509. Tento certifikát musí spĺňať tieto požiadavky:
- Certifikát musí byť stále platný (obdobie platnosti neuplynulo).
- Certifikát musí byť typu (pole rozšíreného použitia kľúča)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certifikát nesmie byť odvolaný.
- Obmedzenia vyplývajúce z úrovne zabezpečenia 2 OpenSSL znamenajú, že:
- Certifikát musí mať súkromný kľúč s dĺžkou aspoň 2048 bitov pri šifrách RSA, DSA a DH; kľúče eliptických kriviek (ECC) musia mať aspoň 224 bitov.
- Podpis certifikátu nesmie byť MD5 ani SHA-1 (uprednostňuje sa SHA-512).
- Server nahrávania použije pole
Common Name(CN) na identifikáciu certifikátu, a teda aj počítača, na ktorom sa spúšťa priame nahrávanie. Toto pole musí byť vyplnené.
Konfigurácie pomocou kľúčov databázy Registry
Niektoré globálne nastavenia sú k dispozícii v kľúčoch databázy Registry a ovplyvňujú fungovanie agenta nahrávania pri použití s aplikáciami aj pri priamom prístupe.
1 2 3 | |
DisconnectOnError-
Definuje správanie agenta nahrávania pri zatvorení nahrávača relácie. Ak je zadaná hodnota
0(predvolené správanie), pri zatvorení nahrávača sa relácia používateľa zatvorí. Ak je zadaná hodnota1, relácia používateľa sa pri zatvorení nahrávača odpojí. SessionEndTimeout-
Definícia času (v sekundách) na zatvorenie relácie používateľa pred vynúteným ukončením relácie. Predvolene je tento parameter nastavený na 10 sekúnd.
Konfigurácia na fungovanie s aplikáciami RDP a HTML5 RDP
Kontext SaaS
Na nasledujúcich diagramoch „Mediation Controller“ predstavuje cloudovú službu CyberElements spravovanú spoločnosťou CyberElements. Tok nahrávania je v režime SaaS architektonicky identický.
V tomto režime fungovania prebieha výmena medzi službou Mediation Controller, komponentom Edge Gateway a agentom nahrávania takto:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent nahrávania

    MED->>+GW: Odoslanie prihlasovacích údajov <br/>k serveru RDP spolu s prihlasovacími údajmi <br/>pre agenta nahrávania
    GW->>AGENT: Inicializácia pripojenia RDP
    GW->>-AGENT: Odoslanie prihlasovacích údajov <br/>službe nahrávania Edge Gateway
    AGENT->>+GW: Pripojenie k službe nahrávania
    GW->>-AGENT: Odoslanie informácií o filtrovaní siete
    Note over AGENT: Použitie sieťových <br/>obmedzení na používateľa
    loop Priebežné nahrávanie relácie
        AGENT->>+GW: Priebežné odosielanie videozáznamu <br/>+ udalostí relácie
        Note over GW: Priebežné pridávanie videozáznamu <br/>do dočasného adresára úložného priestoru
        GW->>-MED: Odoslanie prijatých udalostí relácie
        Note over MED: Záznam udalostí <br/>do databázy organizácie
    end
    break Koniec relácie
        AGENT->>GW: Odoslanie informácie, že <br/>používateľ ukončil svoju reláciu RDP
        Note over GW: Videozáznam sa presunie <br/>do adresára archívu
        GW->>MED: Ohlásenie konca relácie používateľa
        Note over MED: Relácia používateľa prechádza <br/>zo živého prenosu do archívu
end- Služba Mediation Controller poskytne komponentu Edge Gateway informácie o pripojení k cieľovému serveru RDP. Pridá aj informácie o pripojení, ktoré má na pripojenie k službe nahrávania (FQDN komponentu Edge Gateway).
- Komponent Edge Gateway inicializuje pripojenie k serveru RDP.
- Komponent Edge Gateway odošle agentovi nahrávania informácie o pripojení k svojej službe nahrávania.
- Agent nahrávania inicializuje pripojenie k službe nahrávania.
- Po pripojení agenta služba nahrávania vráti zoznam obmedzení sieťových tokov, ktoré sa majú použiť na reláciu. Po ich prijatí ich agent nahrávania použije na reláciu používateľa.
- Agent nahrávania nepretržite a v reálnom čase odovzdáva službe nahrávania videozáznam relácie používateľa a všetky udalosti relácie (napr. stlačenia klávesov alebo spustenia programov). Služba nahrávania ukladá videozáznam do dočasného adresára.
- Služba nahrávania hlási jednotlivé udalosti relácie službe Mediation Controller, ktorá ich potom zaznamená do databázy organizácie.
- Keď sa relácia RDP používateľa skončí, agent nahrávania túto informáciu nahlási službe nahrávania. Služba nahrávania potom presunie nahraté video do adresára archívu záznamov používateľov.
- Služba nahrávania nahlási koniec relácie používateľa službe Mediation Controller. Relácia preto už nie je viditeľná v Live Streaming v Control Center, ale prejde do Archives.
V tejto postupnosti je nevyhnutné, aby agent nahrávania dostal správne informácie o pripojení k službe nahrávania komponentu Edge Gateway. Tieto informácie sa nachádzajú v nastaveniach komponentu Edge Gateway v poli FQDN: 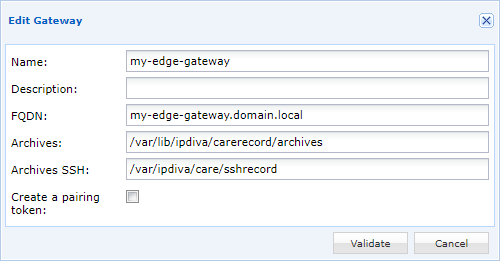
Do tohto poľa zadajte názov DNS, ktorý budú servery RDP schopné preložiť.
Dôležité
Certifikát priradený službe nahrávania Careserver musí pokrývať názov zadaný v poli FQDN. V opačnom prípade bude agent nahrávania považovať pripojenie za nezabezpečené a nespustí nahrávanie relácie.
Konfigurácia na fungovanie s priamym prístupom
Kontext SaaS
Na nasledujúcich diagramoch „Mediation Controller“ predstavuje cloudovú službu CyberElements spravovanú spoločnosťou CyberElements. Tok priameho prístupu je v režime SaaS architektonicky identický.
V tomto režime fungovania prebieha výmena medzi službou Mediation Controller, komponentom Edge Gateway a agentom nahrávania takto:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Server RDP<br/>Agent nahrávania

    Note over AGENT: Zistenie novej <br/>relácie na nahrávanie
    AGENT->>+GW: Pripojenie k službe nahrávania
    GW->>-MED: Ohlásenie nového pripojenia <br/>s priamym prístupom pre používateľa X
    alt Ak má používateľ X oprávnenie
        MED->>+GW: Odoslanie informácie, že používateľ X <br/>má oprávnenie pripojiť sa, a odoslanie <br/>zoznamu sieťových filtrov na použitie
        GW->>-AGENT: Odoslanie informácií o filtrovaní <br/>siete a autorizácii pripojenia <br/>pre používateľa X
        Note over AGENT: Použitie sieťových <br/>obmedzení na používateľa X
        loop Priebežné nahrávanie relácie
            AGENT->>+GW: Priebežné odosielanie videozáznamu <br/>+ udalostí relácie
            Note over GW: Priebežné pridávanie videozáznamu <br/>do dočasného adresára úložného priestoru
            GW->>-MED: Odoslanie prijatých udalostí relácie
            Note over MED: Záznam udalostí <br/>do databázy organizácie
        end
        break Koniec relácie
            AGENT->>GW: Odoslanie informácie, že <br/>používateľ X ukončil svoju reláciu RDP
            Note over GW: Videozáznam sa presunie <br/>do adresára archívu.
            GW->>MED: Ohlásenie konca relácie používateľa
            Note over MED: Relácia používateľa prechádza <br/>zo živého prenosu do archívu
        end
    else If user X is not authorized
        MED->>+GW: Odoslanie informácie, že používateľ <br/>X nemá oprávnenie prihlásiť sa
        GW->>-AGENT: Odoslanie oznámenia o <br/>zamietnutí prihlásenia používateľa X
        Note over AGENT: Odhlásenie používateľa X
end- Agent nahrávania zistí novú reláciu a iniciuje pripojenie k službe nahrávania niektorého komponentu Edge Gateway.
- Komponent Edge Gateway odošle informácie o pripojení (meno používateľa a CN certifikátu, ktorý používa agent nahrávania) službe Mediation Controller. Služba Mediation Controller odpovie dvoma rôznymi spôsobmi v závislosti od nastavení prístupových práv.
- Ak je používateľ autorizovaný na pripojenie k serveru, služba Mediation Controller vráti komponentu Edge Gateway možný prístup pre tohto používateľa a zoznam sieťových filtrov, ktoré sa majú použiť.
- Komponent Edge Gateway vráti tieto informácie agentovi nahrávania. Po ich prijatí agent nahrávania použije sieťové filtre na reláciu používateľa.
- Agent nahrávania nepretržite a v reálnom čase odovzdáva službe nahrávania videozáznam relácie používateľa a všetky udalosti relácie (napr. stlačenia klávesov alebo spustenia programov). Služba nahrávania ukladá videozáznam do dočasného adresára.
- Služba nahrávania hlási jednotlivé udalosti relácie službe Mediation Controller, ktorá ich potom zaznamená do databázy organizácie.
- Keď sa relácia RDP používateľa skončí, agent nahrávania túto informáciu nahlási službe nahrávania. Služba nahrávania potom presunie nahraté video do adresára archívu záznamov používateľov.
- Služba nahrávania nahlási koniec relácie používateľa službe Mediation Controller. Relácia preto už nie je viditeľná v Live Streaming v Control Center, ale prejde do Archives.
- Ak používateľ nie je autorizovaný na pripojenie k serveru, služba Mediation Controller nahlási komponentu Edge Gateway neautorizovaný prístup tohto používateľa.
- Komponent Edge Gateway odovzdá informáciu agentovi nahrávania, ktorý reláciu používateľa odpojí.
Kľúče databázy Registry
Bez ohľadu na spôsob inštalácie má agent nahrávania všetky komponenty potrebné pre všetky svoje zamýšľané režimy fungovania. Na fungovanie v režime priameho prístupu preto číta nasledujúce kľúče databázy Registry, aby určil svoju konfiguráciu:
1 2 3 4 | |
MachineName-
Názov certifikátu, ktorý agent nahrávania použije na pripojenie k službe nahrávania niektorého komponentu Edge Gateway. Predvolene, a ak nie je definovaný, sa agent pokúsi použiť certifikát s názvom počítača.
LogOffOnFailure-
Určenie správania agenta, keď sa nemôže pripojiť ku komponentu Edge Gateway alebo ak používateľ nie je autorizovaný na pripojenie k počítaču. Pri
0nedôjde k odpojeniu, zatiaľ čo pri1sa používateľ odpojí (predvolené správanie). RecordedSessions-
Definícia typov relácií, na ktoré sa vzťahuje nahrávanie:
none: nevykoná sa žiadne nahrávanie priameho prístupu (predvolené nastavenie).remote: každý prístup RDP k počítaču spustí nahrávanie.all: prístup RDP aj prístup z konzoly (fyzický prístup k počítaču alebo z režimu konzoly hypervízora) spustí nahrávanie.
Aké hodnoty kľúčov sú potrebné pre priamy prístup?
Jedinou hodnotou kľúča potrebnou na povolenie mechanizmu priameho prístupu je RecordedSessions s hodnotou remote alebo all. Všimnite si, že v závislosti od prostredia môže byť potrebná aj hodnota kľúča MachineName.
Certifikát počítača
Agent nahrávania sa pokúsi použiť certifikát na overovanie v službe nahrávania. Tento certifikát musí byť nainštalovaný v osobných certifikátoch počítača.
Agent použije certifikát, ktorého názov zodpovedá hodnote kľúča MachineName (pozrite predchádzajúcu kapitolu), a ak nie je definovaná, pokúsi sa použiť certifikát s názvom počítača.
Zadanie komponentov Edge Gateway, ktoré môže agent kontaktovať
Agent nahrávania používa lokálne informácie na určenie zoznamu serverov Edge Gateway, ktoré má kontaktovať na odovzdanie záznamov relácií používateľov.
Ak chcete upraviť zoznam serverov Edge Gateway, ktoré možno kontaktovať, musíte najprv zastaviť službu CleanroomAgent.
Upozornenie!
Zastavenie služby CleanroomAgent spôsobí ukončenie nahrávania aktuálnych relácií na serveri a žiadne nové relácie otvorené na serveri sa nebudú nahrávať.
Službu je možné zastaviť pomocou prostredia PowerShell (vyžadujú sa práva správcu):
1 | |
Po zastavení služby upravte alebo vytvorte nasledujúci súbor [RECORDING_AGENT_DIR]\gateways.xml, kde [RECORDING_AGENT_DIR] je inštalačný adresár agenta nahrávania. Pri predvolenom inštalačnom adresári musí súbor existovať alebo byť vytvorený na tomto mieste:
- CyberElements:
C:\Program Files (x86)\Systancia\cyberelements\gateways.xml
Tento súbor XML pozostáva zo značky gateways a z toľkých značiek element, koľko je komponentov Edge Gateway, ktoré možno kontaktovať.
Príklad
Ak agent nahrávania potrebuje kontaktovať komponent Edge Gateway s FQDN edge-gateway-1.domain.local, súbor XML by vyzeral takto:
1 2 3 4 | |
Ak by však bolo potrebné kontaktovať dva komponenty Edge Gateway, edge-gateway-1.domain.local a edge-gateway-2.domain.local, súbor by vyzeral takto:
1 2 3 4 5 | |
Po správnej úprave súboru gateways.xml reštartujte službu CleanroomAgent:
1 | |
Konfigurácia služby nahrávania na overovanie certifikátov z PKI tretej strany
Predvolene služba nahrávania považuje za platné iba certifikáty vydané infraštruktúrou PKI spoločnosti Systancia. Ak chcete používať certifikáty inej certifikačnej autority (CA), musíte vykonať kroky na pridanie CA do adresára špecifického pre Edge Gateway.
Keď sú certifikáty CA na správnom mieste, zostáva už len reštartovať službu nahrávania, opäť ako superpoužívateľ root:
Upozornenie!
Reštartovanie tejto služby zastaví aktuálne relácie a takmer všetky ich ukončí. Nasledujúci príkaz spustite iba vtedy, keď cez komponent Edge Gateway neprechádzajú žiadne relácie používateľov, aby ste neovplyvnili používateľov.
1 | |
Po reštartovaní služby nahrávania môžete v logoch služby skontrolovať, či sa nové CA správne zohľadnili:
1 | |
Získané logy uvádzajú na konci riadka názvy súborov certifikátov, ktoré služba nahrávania načítala.
Príklad
Po pridaní dvoch CA s názvami MY-CA-ROOT.pem a MY-INTERMEDIATE-CA.pem budú získané logy vyzerať takto (začiatok logu bol skrátený, ale obsahuje okrem iného dátum a názov počítača):
1 2 3 4 | |