Dviejų veiksnių autentifikavimo nustatymas naudojant Google Authenticator
Naujo TOTP tokeno kūrimas administravimo konsolėje
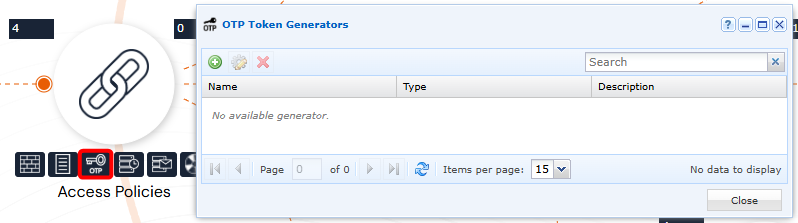
Atidarykite „OTP Token Generator“ naudodami administratoriaus paskyrą:
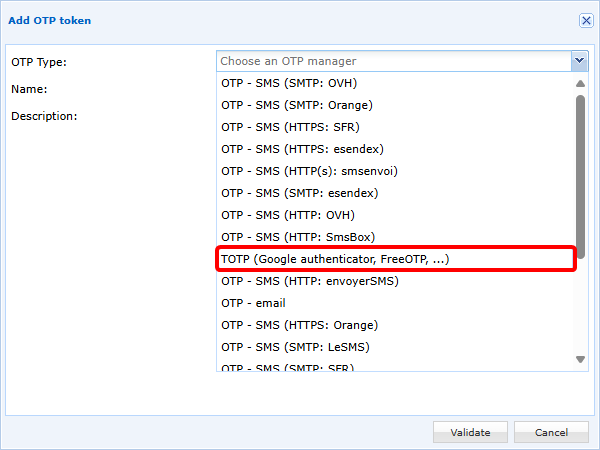
Pridėkite naują TOTP tokeną ir pasirinkite TOTP (Google authenticator, FreeOTP, ...):
Tada sukonfigūruokite TOTP tokeną:
- Nurodykite pavadinimą. Atkreipkite dėmesį, kad šis pavadinimas bus rodomas vartotojui programoje Google Authenticator, jei pasirinktas registravimo QR kodu metodas.
- Laukai
Expiration TimeirNumber of Digitspriklauso nuo TOTP generatoriaus. Google Authenticator atveju šios reikšmės turi būti atitinkamai30sekundžių ir6skaitmenys. - Laukas
Key size (bits)pagal numatytuosius parametrus nustatytas į32– tai rekomenduojama reikšmė, nors galimi ir16arba64bitų nustatymai.
Yra du TOTP raktų saugojimo metodai:
-
(Rekomenduojamas metodas) Rakto saugojimas CyberElements; galima naudoti 3 veikimo režimus:
- Pažymėjus parinktį
Display a QR Code on the user portal, vartotojui pirmą kartą autentifikuojantis bus parodytas QR kodas, kurį reikės nuskaityti programa Google Authenticator, kad būtų užregistruotas jo TOTP. Tada jis turės patvirtinti užregistruotą TOTP. - Kartu su ankstesne parinktimi arba be jos TOTP raktą galima išsiųsti vartotojui el. paštu; tada jis turės atlikti registraciją rankiniu būdu:
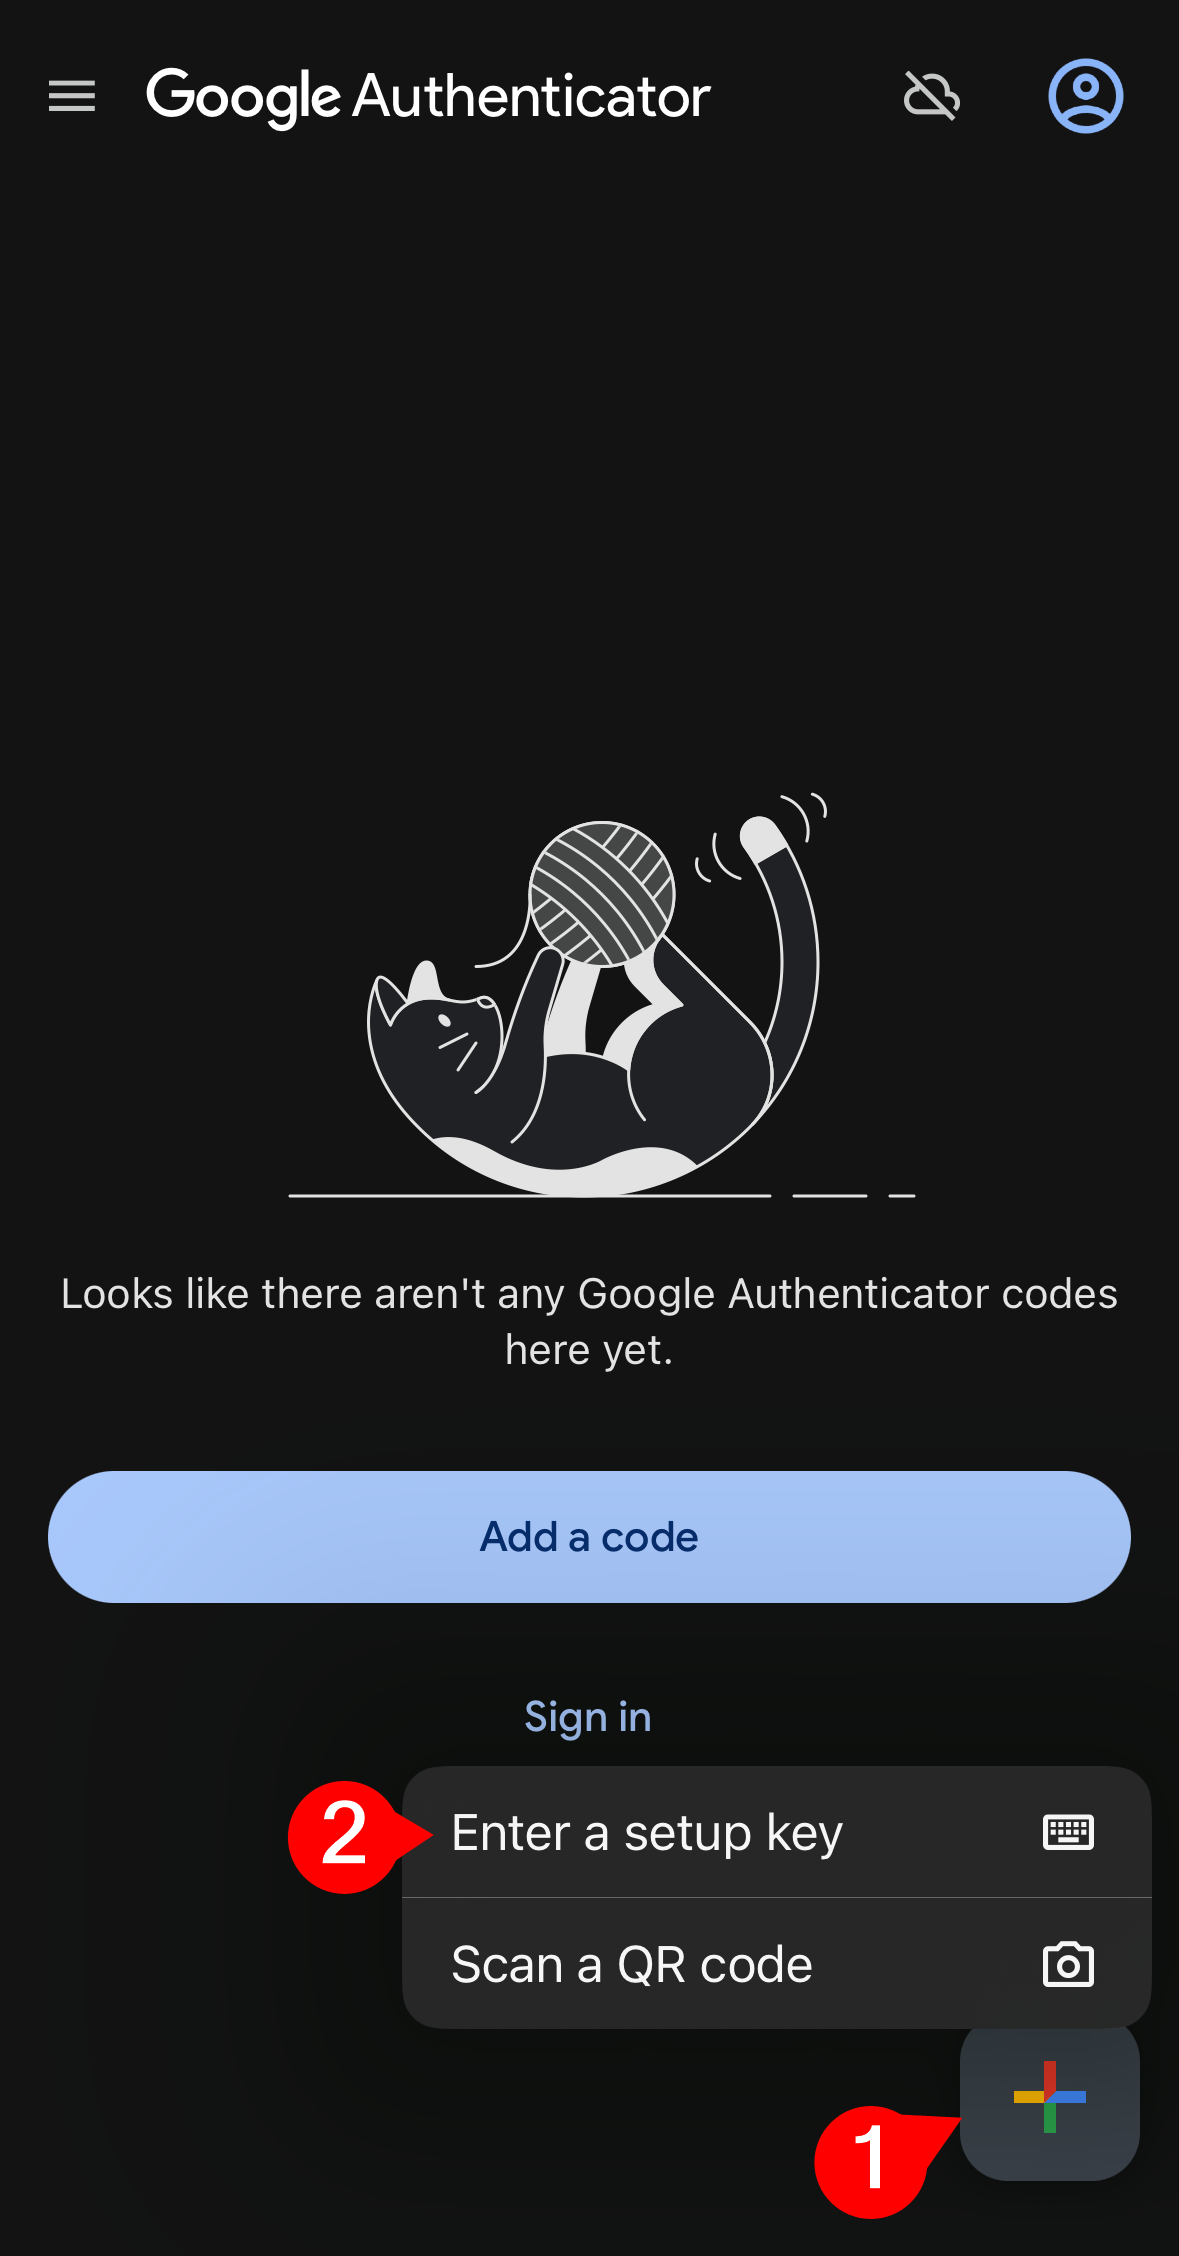
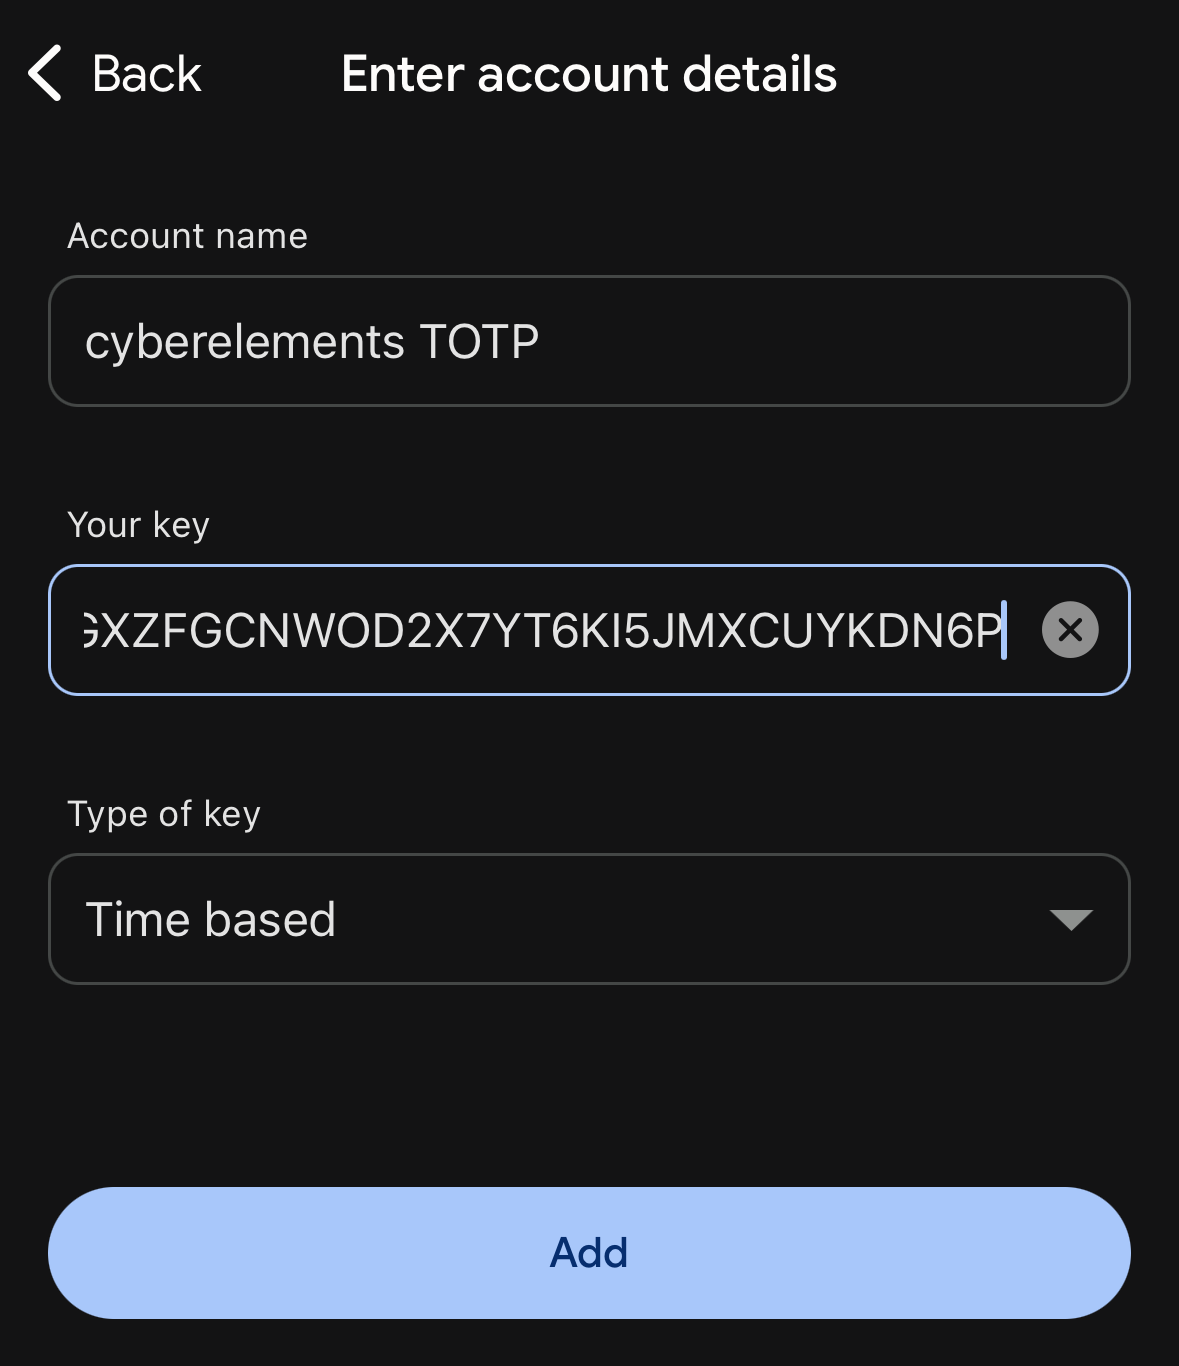
- Jei neįjungta jokia parinktis, administratoriai bus atsakingi už TOTP raktų importavimą rankiniu būdu ir jų perdavimą vartotojams.
Pavyzdys
Štai TOTP tokeno konfigūracijos pavyzdys:
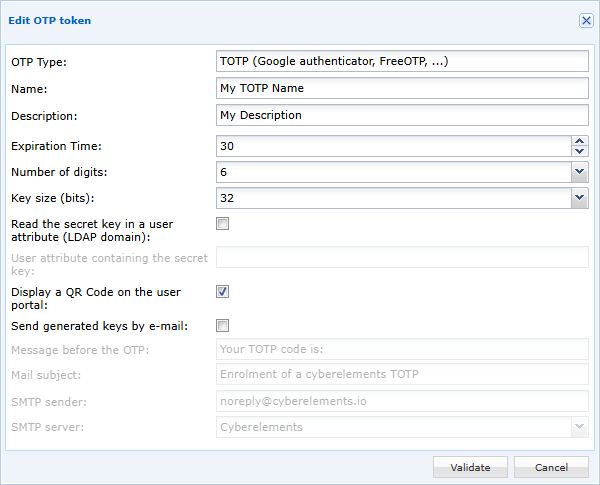
Šiame pavyzdyje slaptasis raktas bus saugomas CyberElements ir vartotojui pirmą kartą prisijungiant bus parodytas kaip QR kodas, kurį reikia nuskaityti programa Google Authenticator.
- Pažymėjus parinktį
-
Rakto saugojimas vartotojo atribute: turėsite nurodyti atributo, kuriame bus TOTP raktas, pavadinimą (skiriamos didžiosios ir mažosios raidės).
Perspėjimas!
Šis metodas suderinamas tik su vartotojais, priklausančiais LDAP domenui.
Be to, kadangi CyberElements prieiga prie LDAP serverio yra tik skaitymo, administratorius turi pats įrašyti vartotojo TOTP raktą į sukonfigūruotą atributą.
Todėl šio metodo negalima konfigūruoti su parinktimis, leidžiančiomis rodyti TOTP raktą QR kodu arba siųsti raktą el. paštu.
TOTP įjungimas autentifikavimo domene
Autentifikavimo domenuose redaguokite domeną, kuriam norite įjungti TOTP MFA: 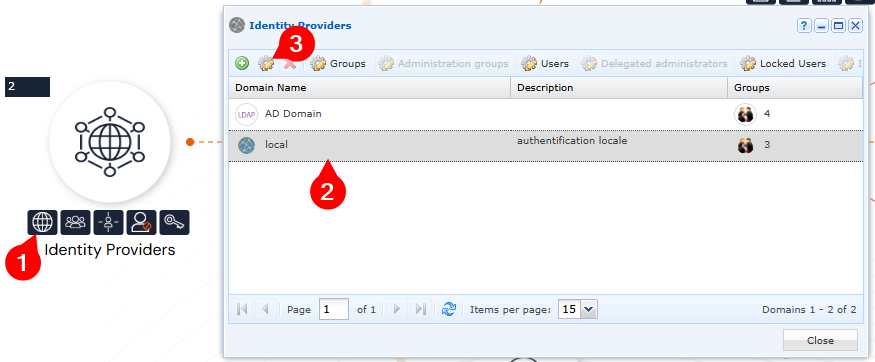
Tada įjunkite TOTP MFA šiam domenui. Galiojimo laikas leidžia nustatyti, ar vartotojas turės įvesti savo TOTP kiekvieno autentifikavimo metu (reikšmė 0), ar tik praėjus tam tikram valandų arba dienų skaičiui: 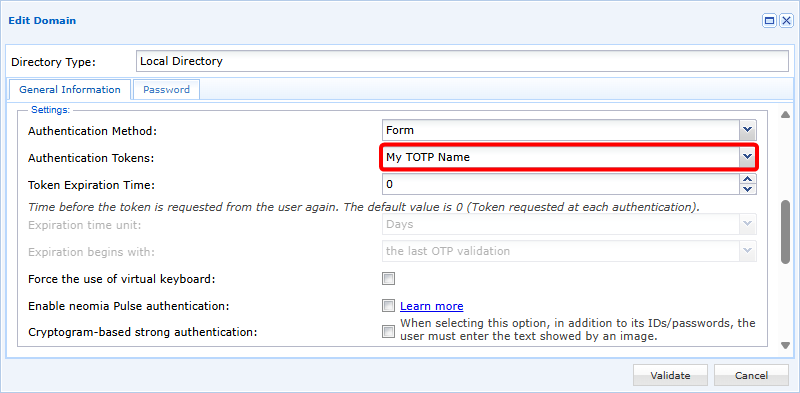
TOTP raktų importavimas rankiniu būdu
TOTP raktas pagrįstas RFC3548 base 32 standartu.
Todėl:
- Palaikomi RFC3548 simboliai: raidės nuo A iki Z ir skaitmenys nuo 2 iki 7
- Rakte turi būti tik didžiosios raidės
- Rakte turi būti 32 simboliai (jei taip sukonfigūruota TOTP tokene)
Pavyzdys
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Importuojama naudojant CSV failą su dviem stulpeliais:
1 | |
Pirmajame stulpelyje turi būti vartotojo vardas, o antrajame – susietas TOTP raktas.
Patarimas
Jei nurodomas tuščias raktas, vartotojo raktas bus nustatytas iš naujo, o kitą kartą jam prisijungus bus sugeneruotas naujas.
Pavyzdys
Norint susieti vartotoją su toliau nurodytu TOTP raktu (trečiojo vartotojo TOTP raktas nustatomas iš naujo):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
CSV faile turi būti:
1 2 3 4 | |
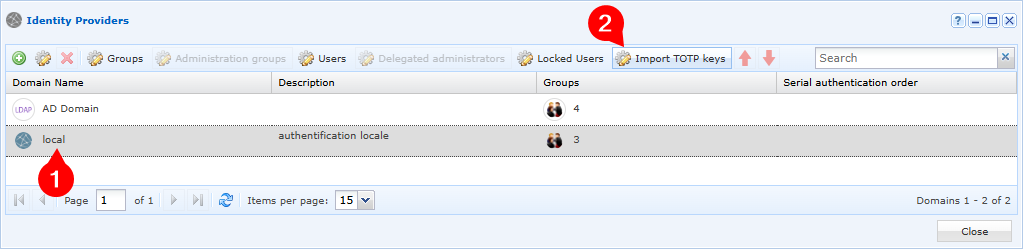
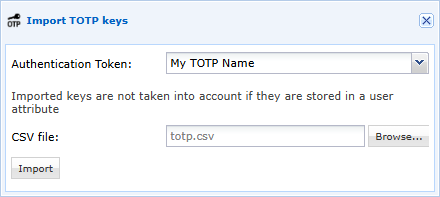
Paruoštą CSV failą reikia importuoti konkrečiam domenui ir TOTP tokenui: