SSH rakto pseudonimo konfigūravimas
SSH key tipo pseudonimas leidžia slaptažodžių Vault saugoti privatųjį SSH raktą vietoj slaptažodžio. Vartotojai atidaro SSH seansą niekada nematydami rakto, o raktą galima periodiškai keisti nekeičiant jų įpročių.
Šiame puslapyje aprašomas visas kelias: raktų poros generavimas tiksliniame serveryje, tada pseudonimo deklaravimas Vault.
Pirmiausia deklaruokite SSH taikomąją programą
SSH rakto pseudonimas susiejamas su konsolėje jau deklaruotomis SSH taikomosiomis programomis ir yra nesuderinamas su standartine SSH taikomąja programa: pasirinkus tokią, pseudonimo neleidžiama įrašyti. Prieš pradėdami deklaruokite privilegijuotąją SSH taikomąją programą, kuri naudos raktą, kitaip pseudonimo lango taikomųjų programų sąraše bus rodoma No SSH application.
1 veiksmas – raktų poros generavimas serveryje
Prisijunkite prie serverio, kuriam konfigūruojama prieiga, naudodami paskyrą, kuriai skirta prieiga raktu.
Sugeneruokite RSA raktų porą:
1 | |
my_vault_key – tai raktus saugančių failų pavadinimas; čia tai my_vault_key ir my_vault_key.pub, įrašomi į dabartinį katalogą.
Nustatykite slaptafrazę arba numatykite rotaciją
Komanda paprašo privačiojo rakto slaptafrazės. Įveskite ją. Jei paliksite tuščią, paskyrai atidaryti pakaks vien rakto, o pseudonimui nustatyta rotacijos politika taps vieninteliu dalyku, ribojančiu, kiek laiko nutekėjęs raktas lieka tinkamas naudoti.
Įtraukite viešąjį raktą į šiai paskyrai autorizuotų raktų sąrašą. Jei katalogas ~/.ssh/ jau yra, pirmosios komandos grąžinamo pranešimo galima nepaisyti:
1 2 | |
Gaukite privatųjį raktą (my_vault_key) iš serverio – pavyzdžiui, naudodami SFTP klientą.
Privatusis raktas yra tekstinis failas
Jo turinys užkoduotas base64, todėl jį taip pat galima parodyti komanda cat ir įrašyti kaip tekstinį failą darbo stotyje. Kad ir kaip jį gautumėte, jis turi pasiekti konsolę nepakeistas: jo turinys prasideda -----BEGIN ... PRIVATE KEY----- arba, jei raktas yra PuTTY formato, PuTTY-User-Key-File-.
2 veiksmas – pseudonimo sukūrimas Vault
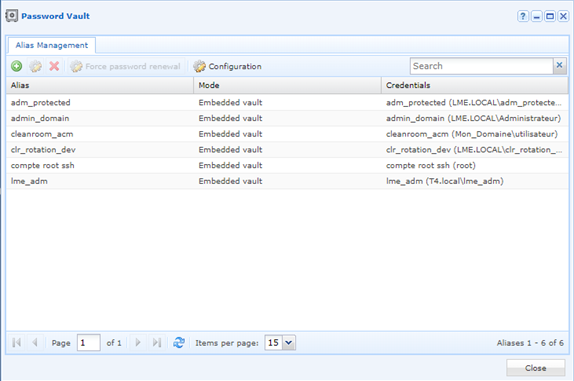
Atidarykite modulį Password vault ir spustelėkite +.
Lange Add alias pasirinkite tipą SSH key, tada užpildykite laukus.
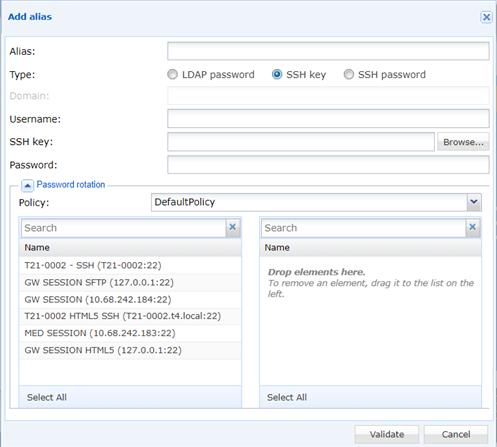
| Laukas | Ką įvesti |
|---|---|
| Alias | Pseudonimo pavadinimas. Jis priverstinai rašomas mažosiomis raidėmis, o simboliai @ , < & > " atmetami. |
| Type | SSH key. |
| Username | Paskyra, kuriai 1 veiksme buvo sugeneruotas raktas. |
| SSH key | 1 veiksme gautas privačiojo rakto failas. |
| Password | Rakto slaptafrazė. Palikite lauką tuščią tik tada, jei raktas jos neturi. |
| Policy | Rėmelyje Password rotation – pseudonimui taikoma rotacijos politika. |
| (SSH taikomosios programos) | Nuvilkite SSH taikomąsias programas, kurios naudos šį pseudonimą, į dešinįjį sąrašą. |
Išsamus laukų ir jų apribojimų aprašas pateiktas žinyno puslapyje: Pseudonimo pridėjimas.
Spustelėkite Validate, kad įrašytumėte pseudonimą.
Slaptažodžio lauke saugomas ne paskyros slaptažodis
SSH rakto pseudonimo atveju Password yra privatųjį raktą sauganti slaptafrazė, o ne tikslinės paskyros slaptažodis. Pseudonimas, kuris autentifikuojasi slaptažodžiu, yra SSH password tipo pseudonimas – tai kitas tipas.