Keeper Enterprise Password Management (Keeper EPM)
Προαπαιτούμενα
Για να επικοινωνεί το CyberElements με το Keeper EPM μέσω των API του, πρέπει να διαθέτετε μια άδεια χρήσης Keeper Secrets Manager (KSM) και να την αναθέσετε σε έναν λογαριασμό υπηρεσίας.
Η ανάθεση της άδειας χρήσης περιγράφεται στον οδηγό KSM Getting Started Guide: KSM Getting Started Guide
Η πλατφόρμα πρέπει να έχει πρόσβαση στους διακομιστές του Keeper EPM, ανάλογα με την περιοχή όπου αποθηκεύονται τα διαπιστευτήρια:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Διαμόρφωση
Δημιουργία διακριτικού πρόσβασης KSM
Πριν δημιουργήσετε τη σύνδεση KSM, πρέπει να παραγάγετε ένα διακριτικό πρόσβασης KSM.
Προειδοποίηση!
Τα διακριτικά KSM παρέχουν πρόσβαση στα διαπιστευτήρια που περιέχονται σε έναν μόνο φάκελο «Shared folder». Εάν οι λογαριασμοί σας δεν βρίσκονται σε φάκελο αυτού του τύπου, θα πρέπει να τους μεταφέρετε.
Για να δημιουργήσετε ένα διακριτικό πρόσβασης KSM, συνδεθείτε με τον λογαριασμό υπηρεσίας στο θησαυροφυλάκιο Keeper EPM και ακολουθήστε τα εξής βήματα:
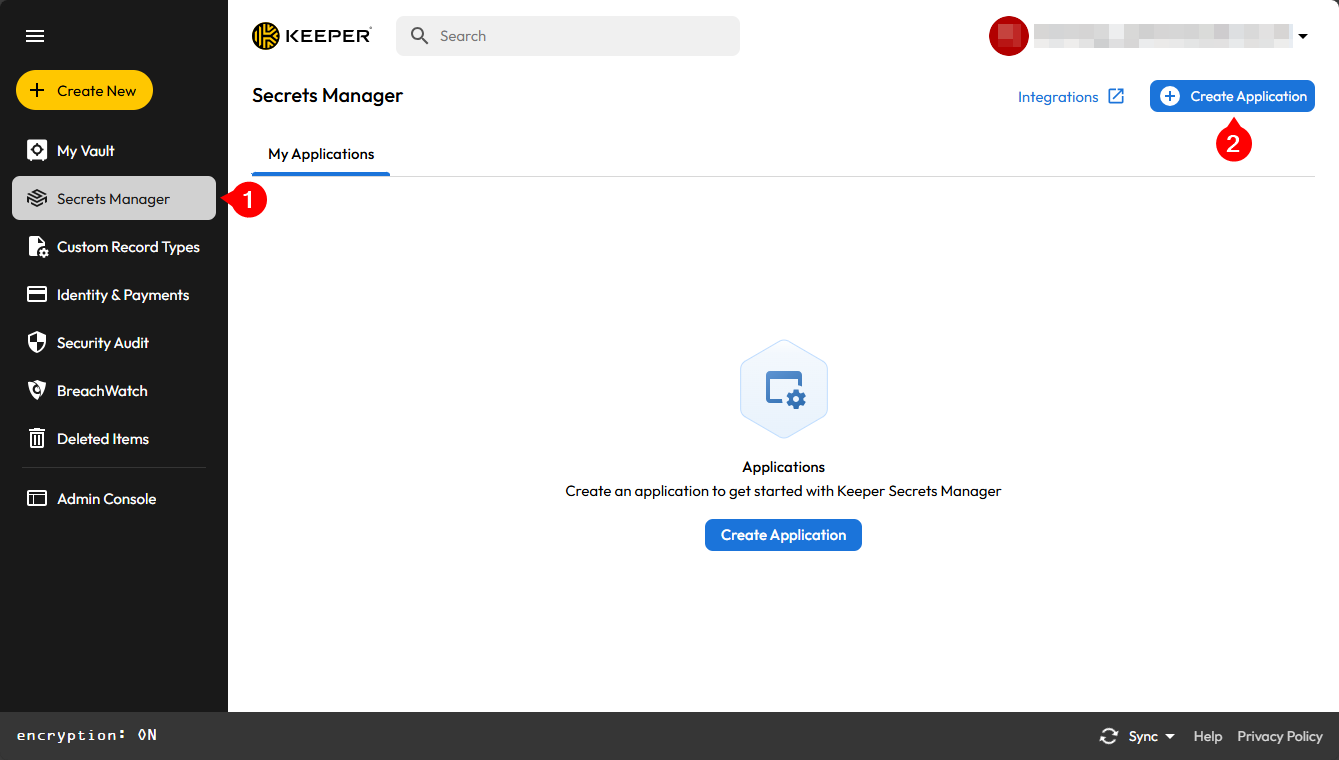
- Κάντε κλικ στο μενού
Secret Manager - Κάντε κλικ στο κουμπί
Create an application
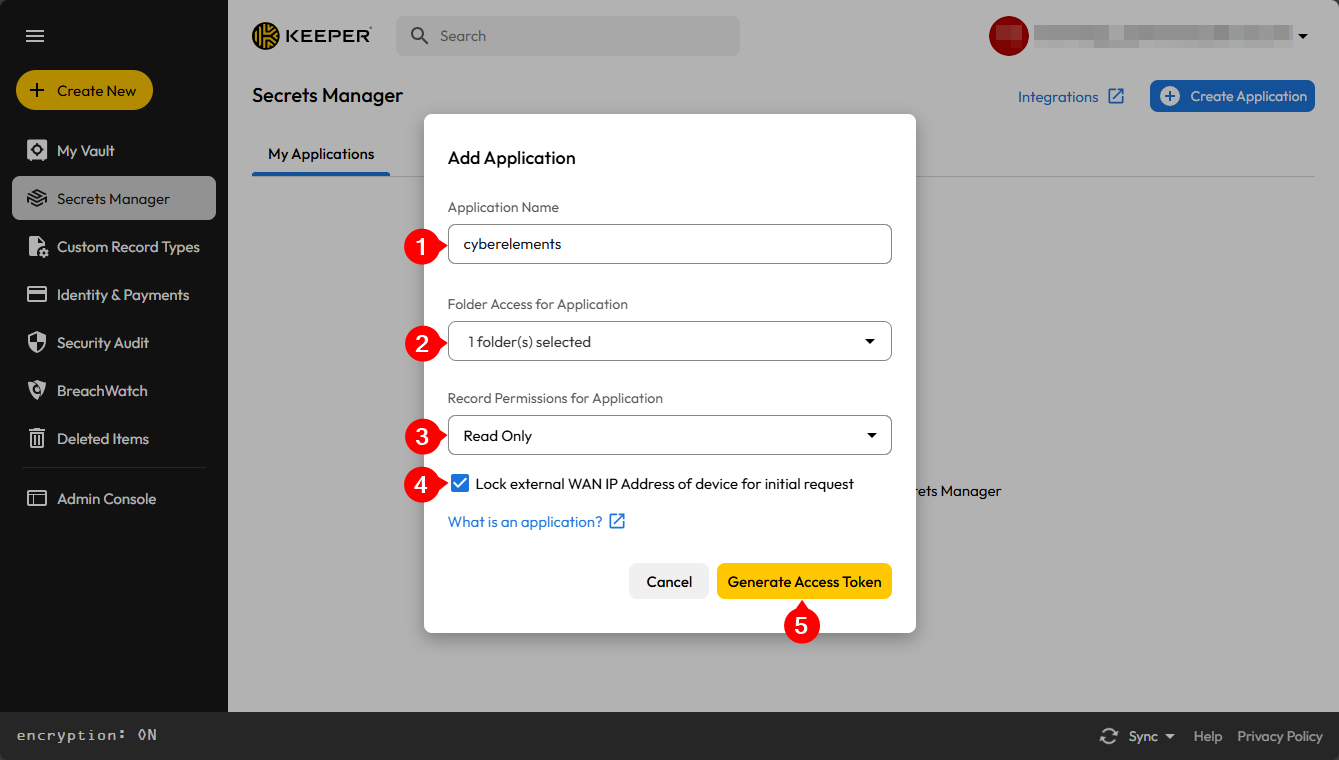
- Δώστε σε αυτήν την εφαρμογή ένα όνομα για να την αναγνωρίζετε
- Επιλέξτε τον ή τους κοινόχρηστους φακέλους στους οποίους θα έχει πρόσβαση το CyberElements
- Αφήστε την άδεια πρόσβασης στην τιμή
Read Only - Ενεργοποιήστε την επιλογή
Lock the device's external WAN IP address for the initial request. - Επιβεβαιώστε την προσθήκη της εφαρμογής
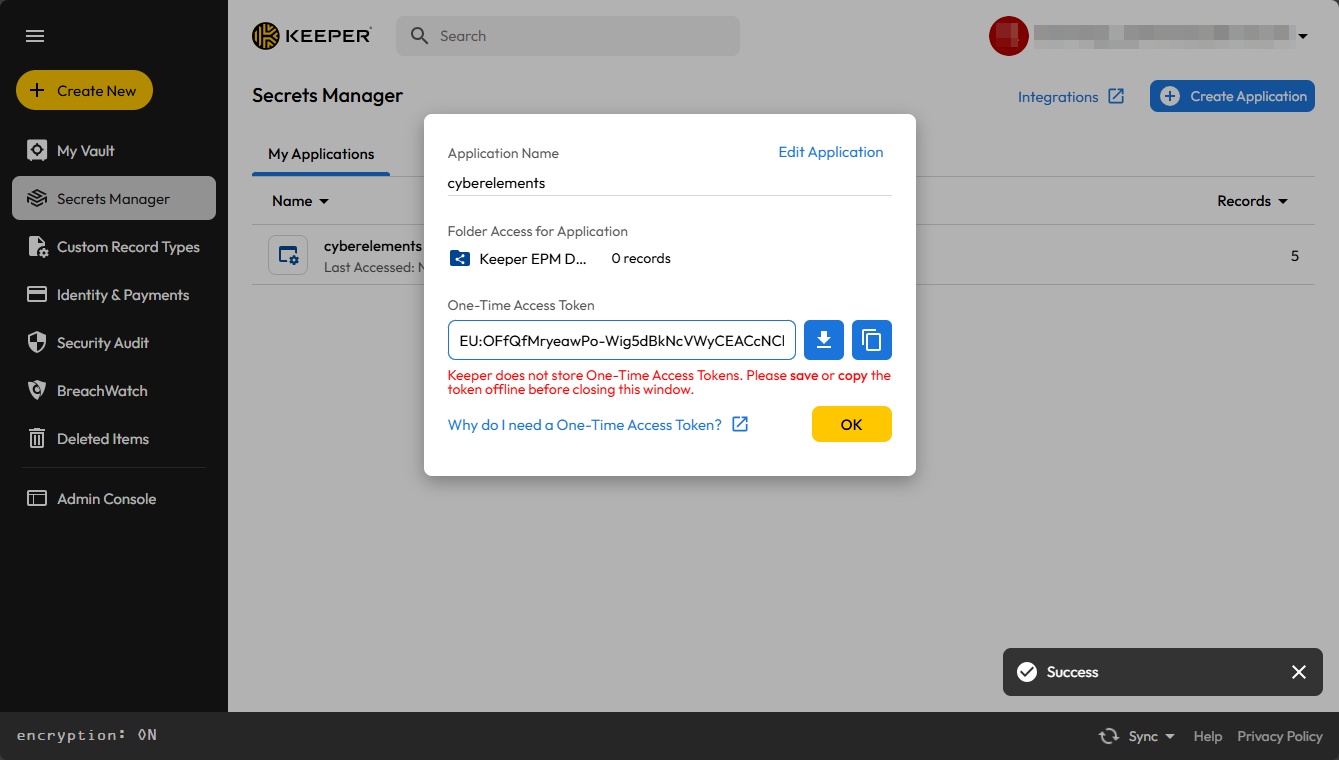
Ανακτήστε το διακριτικό πρόσβασης KSM και φυλάξτε το μέχρι να το διαμορφώσετε στο CyberElements.
Διαμόρφωση της χρήσης του θησαυροφυλακίου Keeper EPM
Μεταβείτε στη διεπαφή web του μισθωτή σας CyberElements μέσω του URI /console.
Παραδείγματα
Για έναν μισθωτή με όνομα my-tenant, η πλατφόρμα είναι προσβάσιμη στη διεύθυνση https://my-tenant.cyberelements.io.
Η φόρμα σύνδεσης της κονσόλας διαχείρισης είναι επίσης προσβάσιμη απευθείας στη διεύθυνση https://my-tenant.cyberelements.io/console.
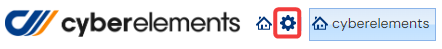
Αφού συνδεθείτε στην κονσόλα διαχείρισης, μεταβείτε στον χώρο εργασίας Configurations:
Στη συνέχεια, κάντε κλικ στο πλακίδιο General Options:
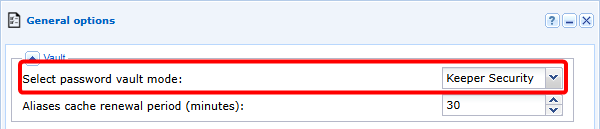
Έπειτα, ενεργοποιήστε τη χρήση του θησαυροφυλακίου Keeper Security:
Κίνδυνος
Η ενεργοποίηση του θησαυροφυλακίου Keeper EPM απενεργοποιεί την ενσωματωμένη λειτουργική μονάδα Vault.
Κατά συνέπεια, όλα τα ψευδώνυμα που περιέχονται στην ενσωματωμένη λειτουργική μονάδα Vault δεν θα μπορούν πλέον να χρησιμοποιηθούν και οι συσχετίσεις μεταξύ ψευδωνύμων και εφαρμογών θα χαθούν.
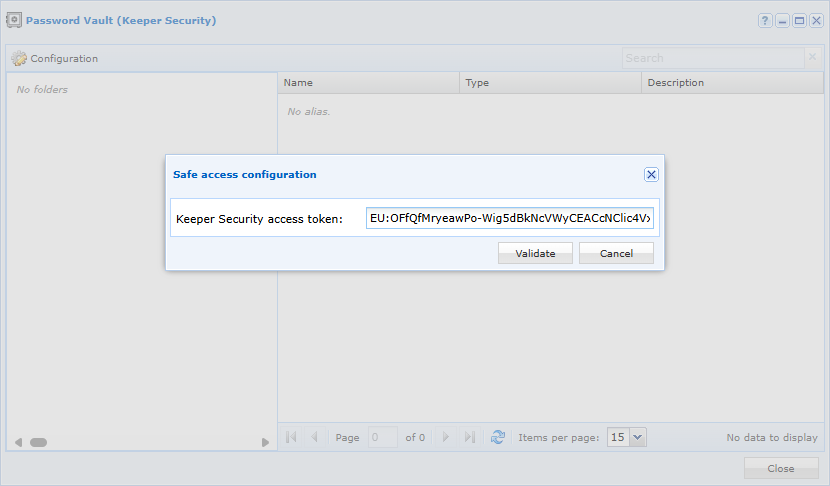
Στη συνέχεια, επιστρέψτε στον κύριο χώρο εργασίας και ανοίξτε τη λειτουργική μονάδα Vault. Εμφανίζεται ένα δεύτερο παράθυρο, στο οποίο πρέπει να εισαγάγετε το διακριτικό πρόσβασης KSM:
Χρήση του θησαυροφυλακίου Keeper EPM
Η σύνδεση μεταξύ του CyberElements και του Keeper EPM είναι μόνο για ανάγνωση· επομένως, θα είναι δυνατή μόνο η ανάκτηση διαπιστευτηρίων για χρήση κατά τη σύνδεση σε εφαρμογές ή για την εισαγωγή του κωδικού πρόσβασης μετά από μια εντολή SSH.
Μετά τη σύνδεση του θησαυροφυλακίου Keeper EPM, οι διάφορες καταχωρήσεις παρατίθενται στη λειτουργική μονάδα Vault:
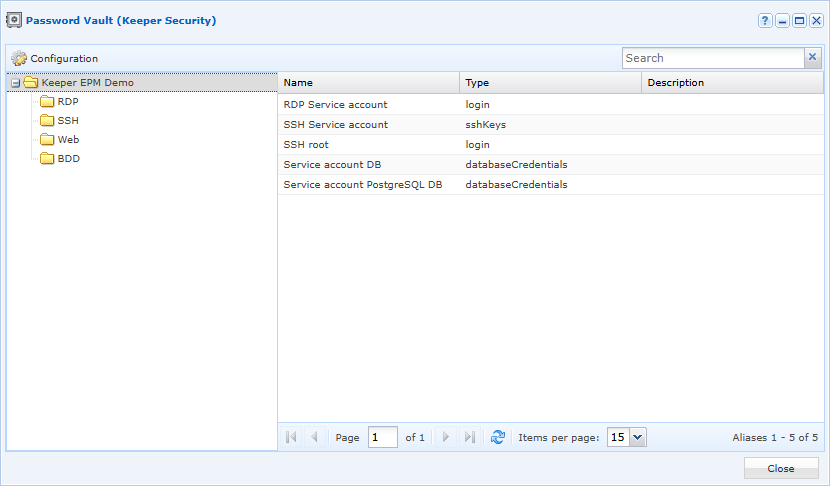
Για χρήση με εφαρμογές υποστηρίζονται οι εξής τύποι καταχωρήσεων:
- Connection
- Database
- Server
- SSH key
- General
Η εμφάνιση και η επιλογή των καταχωρήσεων του Keeper EPM διαφέρουν ελαφρώς κατά τη συσχέτισή τους με εφαρμογές: