Keeper Enterprise Password Management (Keeper EPM)
Előfeltételek
Ahhoz, hogy a CyberElements az API-jain keresztül kommunikálhasson a Keeper EPM-mel, rendelkeznie kell egy Keeper Secrets Manager (KSM) licenccel, és azt hozzá kell rendelnie egy szolgáltatásfiókhoz.
A licenc hozzárendelését a KSM Getting Started Guide című útmutató ismerteti: KSM Getting Started Guide
A platformnak hozzá kell férnie a Keeper EPM-kiszolgálókhoz, a hitelesítő adatok tárolási helyétől függően:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfiguráció
KSM-hozzáférési token létrehozása
A KSM-kapcsolat létrehozása előtt elő kell állítania egy KSM-hozzáférési tokent.
Figyelem!
A KSM-tokenek egyetlen „Shared folder” típusú mappában található hitelesítő adatokhoz biztosítanak hozzáférést. Ha a fiókjai nem ilyen típusú mappában vannak, át kell helyeznie őket.
KSM-hozzáférési token létrehozásához jelentkezzen be a szolgáltatásfiókkal a Keeper EPM-széfbe, és kövesse az alábbi lépéseket:
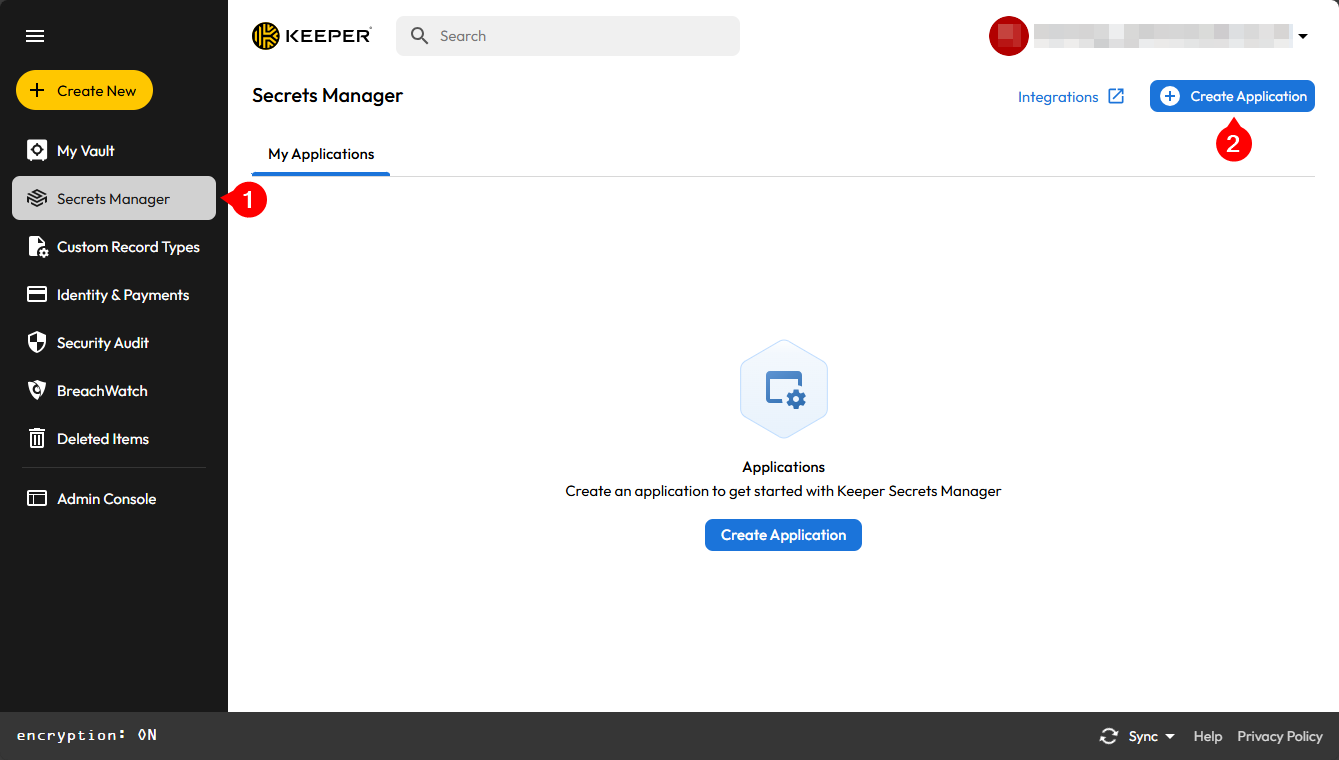
- Kattintson a
Secret Managermenüre - Kattintson a
Create an applicationgombra
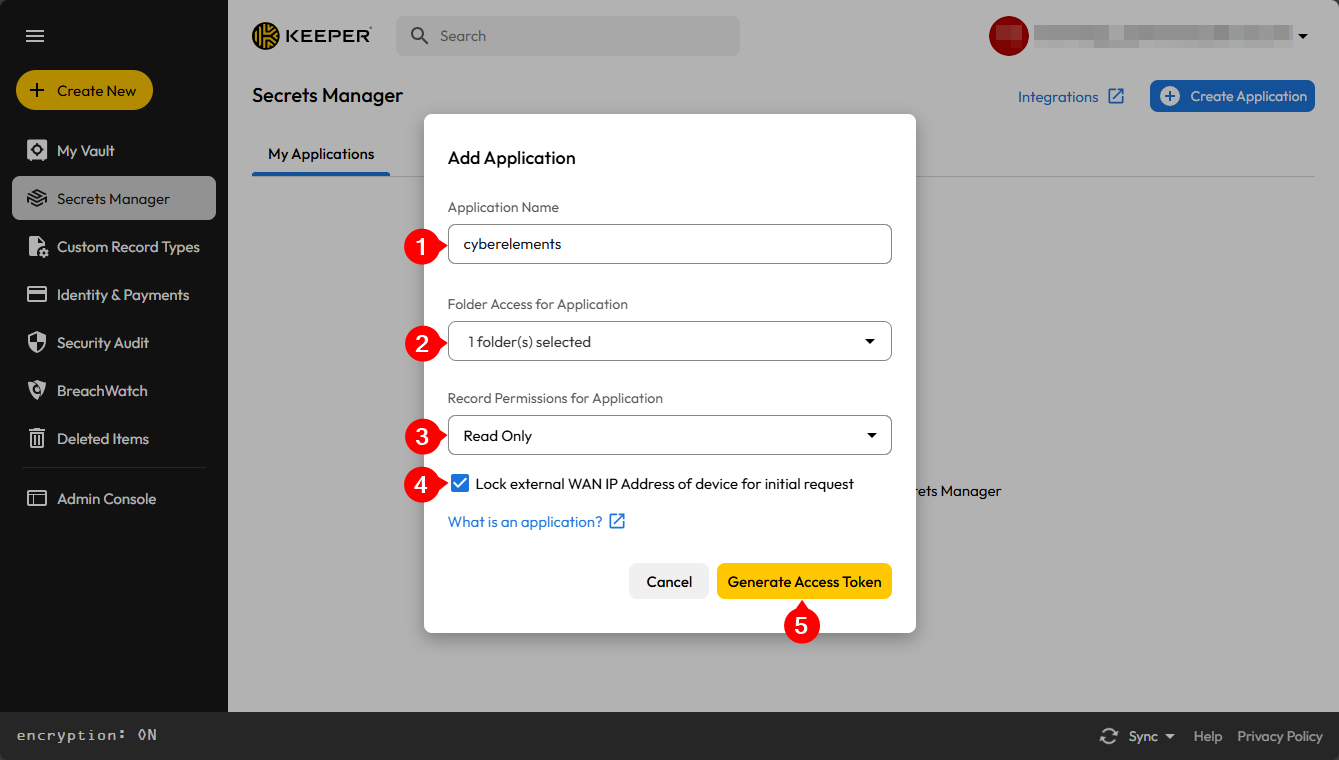
- Adjon nevet az alkalmazásnak, hogy azonosítani lehessen
- Válassza ki azt a megosztott mappát vagy mappákat, amelyekhez a CyberElements hozzáférhet
- Hagyja a hozzáférési engedélyt
Read Onlyértéken - Jelölje be a
Lock the device's external WAN IP address for the initial requestbeállítást. - Erősítse meg az alkalmazás hozzáadását
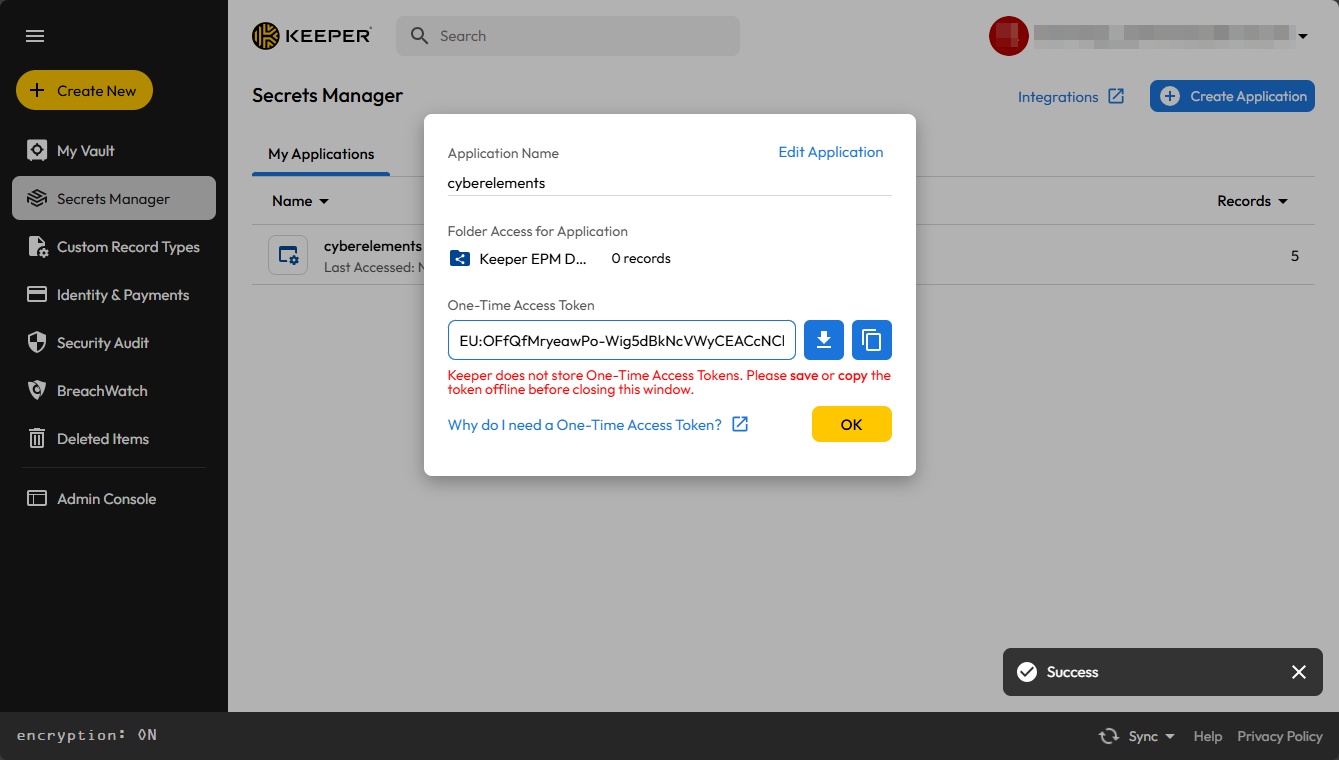
Kérje le a KSM-hozzáférési tokent, és őrizze meg, amíg be nem állítja a CyberElements platformon.
A Keeper EPM-széf használatának konfigurálása
Nyissa meg a CyberElements-tenantjának webes felületét a /console URI-val.
Példák
Egy my-tenant nevű tenant esetén a platform a https://my-tenant.cyberelements.io címen érhető el.
A felügyeleti konzol bejelentkezési űrlapja közvetlenül is elérhető a https://my-tenant.cyberelements.io/console címen.
A felügyeleti konzolra való bejelentkezés után lépjen a Configurations munkaterületre:
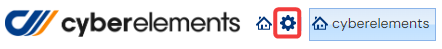
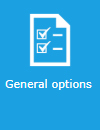
Ezután kattintson a General Options csempére:
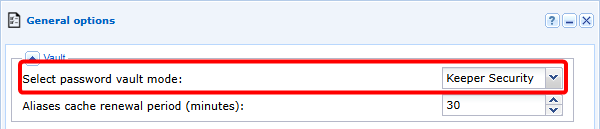
Ezután kapcsolja be a Keeper Security széf használatát:
Veszély
A Keeper EPM-széf bekapcsolása kikapcsolja a beépített Vault modult.
Ennek következtében a beépített Vault modulban tárolt aliasok egyike sem lesz többé használható, és az aliasok és az alkalmazások közötti társítások elvesznek.
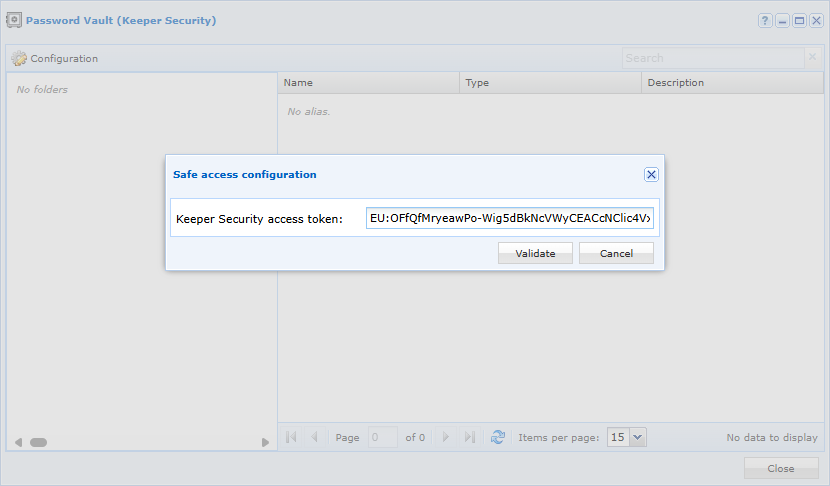
Ezután térjen vissza a fő munkaterületre, és nyissa meg a Vault modult. Megjelenik egy második ablak, amelyben meg kell adnia a KSM-hozzáférési tokent:
A Keeper EPM-széf használata
A CyberElements és a Keeper EPM közötti kapcsolat csak olvasható, ezért kizárólag a hitelesítő adatok lekérése lesz lehetséges, az alkalmazásokhoz való csatlakozáshoz vagy egy SSH-parancsot követő jelszóbeszúráshoz.
A Keeper EPM-széf csatlakoztatása után a különböző bejegyzések megjelennek a Vault modulban:
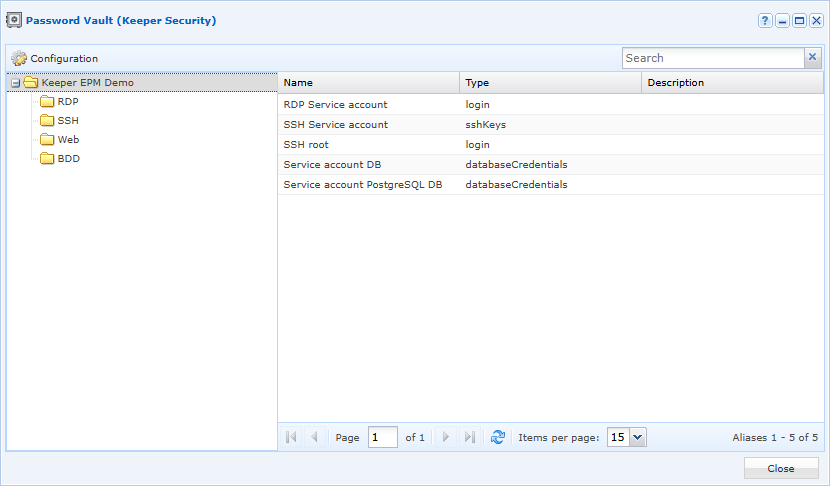
Az alkalmazásokkal való használathoz a következő bejegyzéstípusok támogatottak:
- Connection
- Database
- Server
- SSH key
- General
A Keeper EPM-bejegyzések megjelenítése és kiválasztása kissé eltér, amikor alkalmazásokhoz társítja őket: