Installazzjoni tal-aġent tar-reġistrazzjoni għal Windows
L-aġent tar-reġistrazzjoni għal Windows jintuża minn CyberElements biex iżid funzjonalitajiet ġodda għas-sessjonijiet RDP:
- Possibbiltà li jiġu ffiltrati l-flussi TCP u UDP aċċessibbli għall-utent
- Possibbiltà li tiġi skattata r-reġistrazzjoni tas-sessjoni għal kwalunkwe utent li jikkonnettja mas-server mingħajr ma jgħaddi mill-portal tal-utent jew mill-klijent Desktop (funzjonalità
direct access)
Barra minn hekk, jinqabdu avvenimenti addizzjonali waqt is-sessjonijiet tal-utenti:
- Ftuħ ta’ twieqi
- Għeluq ta’ twieqi
- Tnedija ta’ programmi
- Għeluq ta’ programmi
- Kontenut tal-clipboard
- Attività tal-utent
Prerekwiżiti
Kompatibbiltà tal-klijent
Biex tkun taf jekk l-aġent huwiex kompatibbli mas-sistemi operattivi differenti ta’ Microsoft Windows, ara il-matriċi tal-kompatibbiltà.
L-aġent tar-reġistrazzjoni jeħtieġ xi prerekwiżiti biex jaħdem sew. Xi wħud minnhom huma maħsuba biss għall-funzjonalità tar-reġistrazzjoni bbażata fuq aġent għall-applikazzjonijiet RDP u HTML5 RDP, filwaqt li oħrajn jikkonċernaw l-aċċess dirett ibbażat fuq aġent.
Prerekwiżiti ġenerali
L-aġent tar-reġistrazzjoni jibgħat ir-reġistrazzjoni tas-sessjoni tal-utent lura lil CyberElements billi jikkonnettja mal-komponent Edge Gateway fuq il-port TCP 8443. Dan jeħtieġ li l-fluss tan-netwerk bejn iż-żewġ kompjuters ikun miftuħ.
Biex jibgħat ir-reġistrazzjoni lura lill-komponent Edge Gateway b’mod sigur, l-aġent tar-reġistrazzjoni jistabbilixxi konnessjoni sigura miegħu permezz ta’ TLS. TLS jiddependi fuq l-użu ta’ ċertifikati, u r-restrizzjonijiet li ġejjin għandhom jiġu vvalidati biex il-konnessjoni titqies affidabbli u sigura:
- Iċ-ċertifikat tas-server, f’dan il-każ il-komponent Edge Gateway, m’għandux ikun skada (data massima ta’ validità).
-
Iċ-ċertifikat tas-server, f’dan il-każ il-komponent Edge Gateway, għandu jkun maħruġ minn awtorità taċ-ċertifikazzjoni rikonoxxuta bħala affidabbli mill-kompjuter li fuqu huwa installat l-aġent tar-reġistrazzjoni.
Informazzjoni addizzjonali
Is-server li fuqu huwa installat l-aġent tar-reġistrazzjoni għandu jkollu, bħala minimu, l-awtorità taċ-ċertifikazzjoni (CA) għerq taċ-ċertifikat tas-server tar-reġistrazzjoni fil-ħażna lokali tiegħu tal-awtoritajiet taċ-ċertifikazzjoni affidabbli.
Għalhekk huwa meħtieġ:
- Ikseb is-CA għerq taċ-ċertifikat mis-servizz tar-reġistrazzjoni fuq il-komponent Edge Gateway.
- Tella’ din is-CA fuq is-server fejn huwa installat l-aġent tar-reġistrazzjoni.
- Installa s-CA fil-ħażna taċ-ċertifikati “Trusted Root Certification Authorities” fuq il-kompjuter lokali.
Eżempju b’PowerShell
Tista’ timporta faċilment ċertifikat fil-format
.cerpermezz ta’ PowerShell.
Biex tagħmel dan, iftaħ terminal PowerShell bħala l-amministratur tal-kompjuter u eżegwixxi l-kmand li ġej:Ibdel1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>bil-mogħdija lejn il-fajl taċ-ċertifikat.Eżempju b’PowerShell għaċ-ċertifikat ta’ Systancia mingħajr ma tibgħat fajls
Dan l-eżempju jinvolvi l-installazzjoni tas-CA għerq ta’ Systancia, li tintuża b’mod default fuq CyberElements.
Huwa possibbli wkoll li timporta ċ-ċertifikat mingħajr ma jkollok tibgħat/tniżżel il-fajl fuq il-kompjuter fejn huwa installat l-aġent tar-reġistrazzjoni.
Biex tagħmel dan, iftaħ terminal PowerShell bħala l-amministratur tal-kompjuter u eżegwixxi l-kmandi li ġejjin:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Biex tuża dan il-metodu ma’ CA oħra, ibdel il-valur tal-varjabbli
base64Certgħaċ-ċertifikat tal-għażla tiegħek ikkodifikat f’base 64. -
Iċ-ċertifikat tas-server, f’dan il-każ il-komponent Edge Gateway, m’għandux ikun revokat.
- Il-kompjuter li fuqu huwa installat l-aġent tar-reġistrazzjoni għandu jkun jista’ jikkuntattja s-server, f’dan il-każ il-komponent Edge Gateway, b’isem DNS jew indirizz IP kopert miċ-ċertifikat tas-server permezz tal-Common Name (CN) tiegħu.
Prerekwiżiti speċifiċi għall-applikazzjonijiet RDP b’aġenti użati fuq stazzjon tax-xogħol tal-utent macOS jew Ubuntu
Twissija
Il-prerekwiżiti li ġejjin huma meħtieġa biss jekk l-utent iniedi applikazzjoni RDP b’aġent u l-istazzjon tax-xogħol tiegħu ma jkunx Windows (macOS jew Ubuntu).
Jekk l-utenti ta’ CyberElements għandhom stazzjonijiet tax-xogħol li jħaddmu esklussivament Windows jew, jekk le, jużaw esklussivament applikazzjonijiet HTML5 RDP, il-prerekwiżiti li ġejjin jistgħu jiġu injorati.
Iċ-ċwievet tar-reġistru li ġejjin huma meħtieġa fuq is-server fil-mira fejn huwa skjerat l-aġent tar-reġistrazzjoni.
L-ewwel nett, l-ewwel ċavetta se tiddiżattiva l-lista tal-programmi tal-bidu awtorizzati (dokument ta’ Microsoft). B’mod default, kompjuter Windows jippermetti biss explorer.exe bħala programm tal-bidu.
1 2 | |
Jekk il-kompjuter mhuwiex server RDS, l-applikazzjoni taċ-ċavetta tar-reġistru li ġejja hija dejjem rakkomandata sabiex l-aġent tar-reġistrazzjoni jkun jista’ jinfetaħ bħala programm tal-bidu:
1 2 | |
Rekwiżiti speċifiċi għall-aċċess dirett
Funzjonalità tal-aċċess dirett
Il-funzjonalità tal-aċċess dirett tagħtik il-possibbiltà li tiskatta reġistrazzjoni tas-sessjoni tal-utent għal aċċess RDP jew għal aċċess bil-konsol (konnessjoni fiżika mal-kompjuter jew permezz tal-modalità konsol tal-ipervisur) li ma jgħaddix direttament minn CyberElements.
Jekk l-utent ikollu permess biex jaċċessa s-server, is-sessjoni tiegħu tiġi rreġistrata. Jekk dan ma jkunx il-każ, b’mod default l-utent jiġi skonnettjat.
Biex l-aġent tar-reġistrazzjoni jaħdem fil-modalità tal-aċċess dirett, huwa meħtieġ ċertifikat x509. Dan iċ-ċertifikat għandu jissodisfa r-rekwiżiti li ġejjin:
- Iċ-ċertifikat għandu jkun għadu validu (il-perjodu ta’ validità ma jkunx skada).
- Iċ-ċertifikat għandu jkun tat-tip (qasam tal-użu avvanzat taċ-ċavetta)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Iċ-ċertifikat m’għandux ikun revokat.
- Ir-restrizzjonijiet tal-livell ta’ sigurtà 2 ta’ OpenSSL jimplikaw li:
- Iċ-ċertifikat għandu jkollu ċavetta privata ta’ mill-inqas 2048 bit biċ-ċifri RSA, DSA u DH; għaċ-ċwievet b’kurva ellittika (ECC), dawn għandhom ikunu ta’ mill-inqas 224 bit.
- Il-firma taċ-ċertifikat m’għandhiex tkun MD5 jew SHA-1 (SHA-512 huwa ppreferut).
- Is-server tar-reġistrazzjoni se juża l-qasam
Common Name(CN) biex jidentifika ċ-ċertifikat u għalhekk il-kompjuter fejn tiġi skattata reġistrazzjoni diretta. Dan il-qasam għandu jimtela.
Installazzjoni manwali fuq unità waħda
Drittijiet ta’ amministratur meħtieġa
Id-drittijiet ta’ amministratur huma meħtieġa biex jiġi installat l-aġent.
Qabel ma tinstalla l-aġent, trid tniżżlu mill-konsol tal-amministrazzjoni:
- Aċċessa l-ispazju tax-xogħol “Configurations” bil-buttuna li tinsab fuq nett fuq ix-xellug:
- Iftaħ il-maduma “Toolbox”
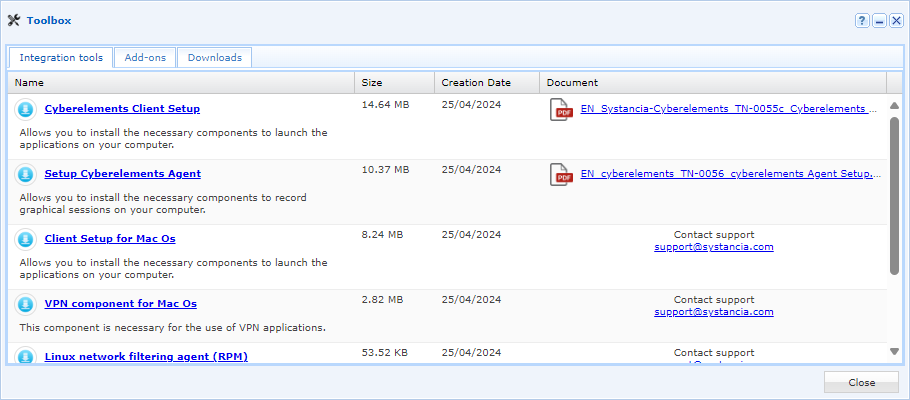
- Agħżel il-programm tal-installazzjoni xieraq għas-sistema operattiva mixtieqa fl-ewwel tab, “Integration Tools”
Ladarba l-aġent ikun tniżżel, segwi dawn il-passi:
- Ħaddem il-programm tal-installazzjoni
setup_cyberelementsAgent.exefuq il-kompjuter fejn trid tinstalla l-aġent tar-reġistrazzjoni. - Ikklikkja
Nextfl-ewwel tieqa: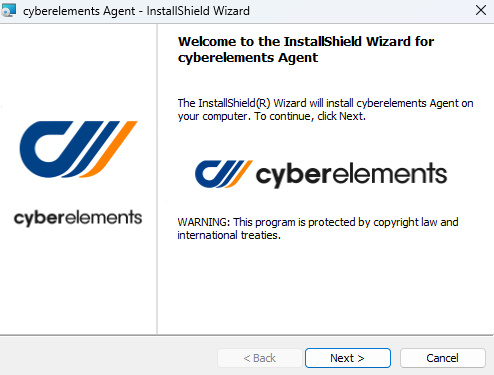
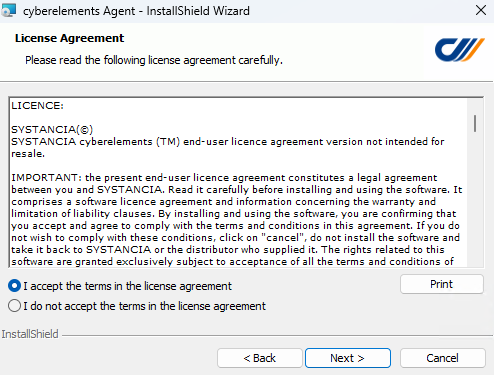
- Aċċetta t-termini tal-użu:
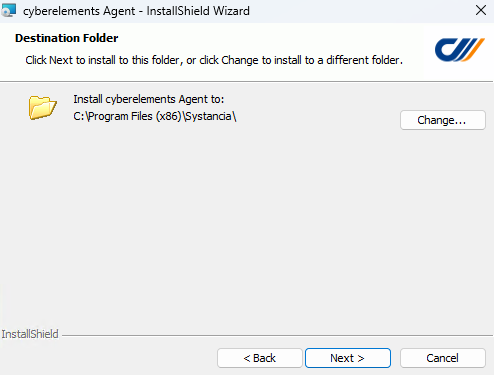
- Fit-tielet skrin, ibdel il-folder tal-installazzjoni tal-aġent jekk ikun meħtieġ:
-
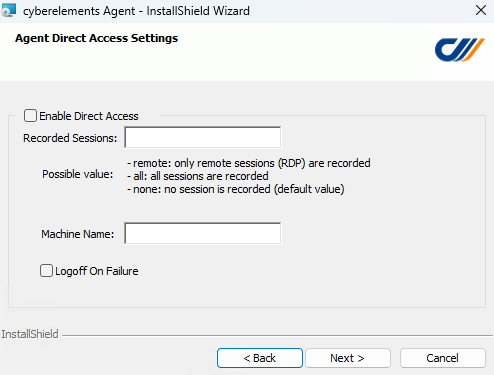
- Ir-raba’ skrin juri l-għażliet għall-installazzjoni tal-aġent f’modalità ta’ aċċess dirett:
-
Enable Direct Access -
L-attivazzjoni tal-funzjonalità tal-aċċess dirett tal-aġent.
Recorded Sessions-
Qasam liberu li jaċċetta tliet valuri distinti biex jiddefinixxi meta għandha tiġi skattata r-reġistrazzjoni tal-aċċess dirett:
none: ma ssir l-ebda reġistrazzjoni tal-aċċess dirett.remote: kwalunkwe aċċess RDP għall-kompjuter jiskatta r-reġistrazzjoni.all: l-aċċess RDP kif ukoll l-aċċess mill-konsol (aċċess fiżiku għall-kompjuter jew mill-modalità konsol tal-ipervisur) jiskattaw ir-reġistrazzjoni.
Logoff On Failure-
Għażla biex tiġi skonnettjata s-sessjoni tal-utent jekk ir-reġistrazzjoni ma tistax tinbeda, tiġi skonnettjata, jew jekk l-utent mhuwiex awtorizzat jikkonnettja mal-kompjuter.
Rakkomandazzjoni
Għall-ewwel installazzjonijiet jew jekk il-konformità mal-prerekwiżiti mhijiex ċerta, l-aħjar li tħalli din l-għażla mhux immarkata. Inkella, jekk ikun hemm problema bil-prerekwiżiti jew bis-settings, il-konnessjonijiet ġodda mas-server jiskonnettjaw lill-utent minnufih (skont is-settings ta’
Recorded Sessions).Informazzjoni
Il-funzjonalità tal-aċċess dirett xorta tista’ tiġi attivata wara l-installazzjoni. Biex tagħmel dan, ara l-konfigurazzjoni taċ-ċwievet tar-reġistru ta’ Windows tal-aġent.
- Ir-raba’ skrin juri l-għażliet għall-installazzjoni tal-aġent f’modalità ta’ aċċess dirett:
-
Fl-aħħar, fil-ħames skrin, l-installazzjoni tibda wara li tikklikkja l-buttuna
Install: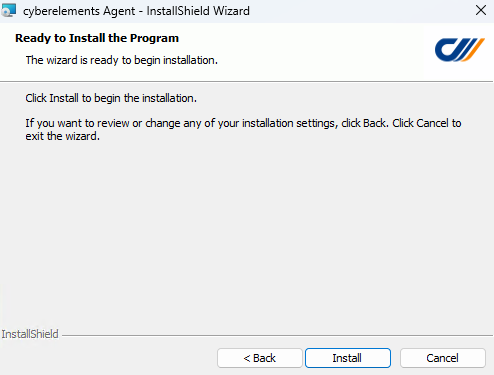
Ladarba jkun installat, l-aġent jeħtieġ konfigurazzjoni addizzjonali: Ikkonfigura l-aġent
Skjerament mill-konsol tal-amministrazzjoni
Drittijiet ta’ amministratur meħtieġa
Id-drittijiet ta’ amministratur fuq il-kompjuter fil-mira huma meħtieġa biex jiġi installat l-aġent.
Prerekwiżit addizzjonali
L-aġent jiġi skjerat fuq il-kompjuter fil-mira bl-użu tal-protokoll SMB. Għalhekk, il-fluss SMB (TCP 445) irid ikun miftuħ bejn il-komponent Edge Gateway u dan is-server fil-mira.
Skjerament fuq server wieħed
L-aġent jista’ jiġi skjerat individwalment minn żewġ postijiet fil-konsol tal-amministrazzjoni. Dan jippermetti li jiġi kkonfigurat minn qabel għal żewġ tipi ta’ tħaddim:
- Użu ma’ applikazzjonijiet RDP u HTML5 RDP: ipprepara l-aġent sabiex ikun jista’ jirreġistra s-sessjonijiet tal-utenti li jħaddmu applikazzjonijiet RDP u HTML5 RDP.
- Użu f’modalità ta’ aċċess dirett: ipprepara l-aġent sabiex ikun jista’ jirreġistra s-sessjonijiet tal-utenti li jikkonnettjaw direttament mas-server RDP minbarra t-tħaddim ta’ qabel.
Għall-użu ma’ applikazzjonijiet RDP u HTML5 RDP
Meta applikazzjoni RDP jew HTML5 RDP tkun ikkonfigurata biex taħdem mal-aġent, l-għażla tal-applikazzjoni tiftaħ il-possibbiltà li jiġi skjerat l-aġent: 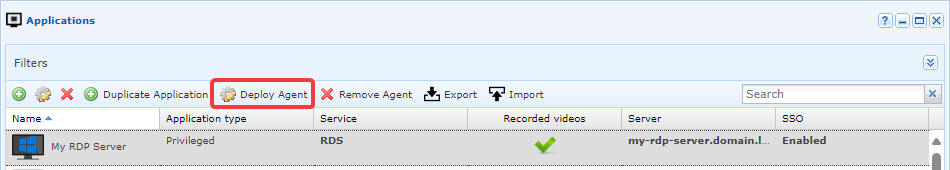
Wara li tikklikkja l-buttuna tal-iskjerament tal-aġent, tidher tieqa ġdida li titlob l-informazzjoni li ġejja: 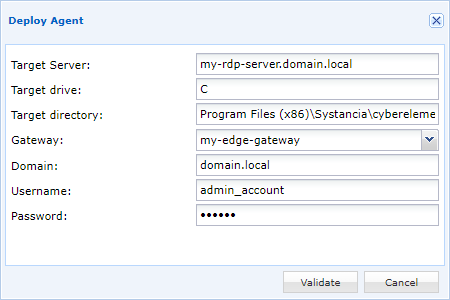
Target server-
L-indirizz IP jew l-isem DNS tas-server fil-mira li fuqu għandu jiġi skjerat l-aġent tar-reġistrazzjoni. B’mod default, dan il-qasam juża l-informazzjoni tas-server speċifikat fl-applikazzjoni RDP jew HTML5 RDP.
Target drive-
L-ittra tad-drajv ta’ Windows li fuqu se jiġi skjerat l-aġent. Normalment, din tkun l-ittra
Cużata biex jiġi skjerat l-aġent fuq id-drajvC:\. Target directory-
Il-mogħdija għall-folder tal-installazzjoni tal-aġent; jekk ma jeżistix, jinħoloq. Il-post default għall-aġent ta’ CyberElements huwa
Program Files (x86)\Systancia\cyberelements. Gateway-
Speċifika l-komponent Edge Gateway li għandu jintuża għall-iskjerament tal-aġent.
Domain-
L-isem tad-dominju fejn jinsab il-kont tal-amministrazzjoni użat biex jiġi installat l-aġent.
Username-
L-isem tal-kont tal-amministratur li għandu jintuża biex jiġi installat l-aġent. Dan il-kont irid ikun jista’ jinstalla programmi fuq is-server fil-mira.
Password-
Il-password tal-kont tal-amministratur.
Ladarba l-informazzjoni kollha tkun iddaħħlet, l-iskjerament tal-aġent jista’ jitnieda. Tieqa finali tindika jekk l-iskjerament tal-aġent fuq is-server fil-mira rnexxiex jew le.
Jistgħu jkunu meħtieġa settings addizzjonali. Ara l-kapitolu li ġej: Ikkonfigura l-aġent
Għall-użu f’modalità ta’ aċċess dirett + applikazzjonijiet RDP u HTML5 RDP
Minn Machine management fl-iskrin tal-aċċess dirett, buttuna tippermetti li jiġi skjerat l-aġent: 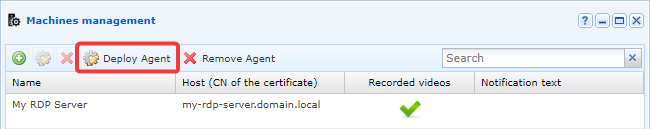
Wara li tikklikkja l-buttuna tal-iskjerament tal-aġent, tidher tieqa ġdida li titlob l-informazzjoni li ġejja: 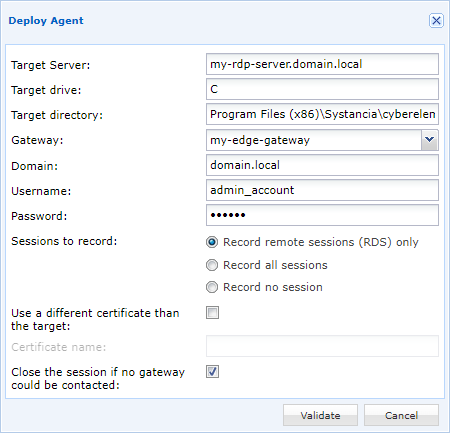
Target server-
L-indirizz IP jew l-isem DNS tas-server fil-mira li fuqu għandu jiġi skjerat l-aġent tar-reġistrazzjoni. B’mod default, dan il-qasam juża l-informazzjoni tas-server speċifikat fl-applikazzjoni RDP jew HTML5 RDP.
Target drive-
L-ittra tad-drajv ta’ Windows li fuqu se jiġi skjerat l-aġent. Normalment, din tkun l-ittra
Cużata biex jiġi skjerat l-aġent fuq id-drajvC:\. Target directory-
Il-mogħdija għall-folder tal-installazzjoni tal-aġent; jekk ma jeżistix, jinħoloq. Il-post default għall-aġent ta’ CyberElements huwa
Program Files (x86)\Systancia\cyberelements. Gateway-
Speċifika l-komponent Edge Gateway li għandu jintuża għall-iskjerament tal-aġent.
Domain-
L-isem tad-dominju fejn jinsab il-kont tal-amministrazzjoni użat biex jiġi installat l-aġent.
Username-
L-isem tal-kont tal-amministratur li għandu jintuża biex jiġi installat l-aġent. Dan il-kont irid ikun jista’ jinstalla programmi fuq is-server fil-mira.
Password-
Il-password tal-kont tal-amministratur.
Sessions to record-
Id-definizzjoni tal-kuntest li fih issir reġistrazzjoni tas-sessjoni:
Record remote sessions (RDS) only: l-aċċessi RDP mill-bogħod biss ikunu soġġetti għar-reġistrazzjoni.Record all sessions: is-sessjonijiet RDP mill-bogħod u s-sessjonijiet f’modalità konsol (aċċess fiżiku għall-kompjuter jew mill-modalità konsol tal-ipervisur) ikunu soġġetti għar-reġistrazzjoni.Record no sessions: l-ebda konnessjoni diretta mas-server ma tirreġistra sessjonijiet, madankollu l-aġent xorta jista’ jintuża għall-aċċess permezz ta’ applikazzjonijiet RDP u HTML5 RDP.
Use a different certificate than the target-
Għażla biex jiġi definit l-isem taċ-ċertifikat li l-aġent se juża biex jawtentika ruħu mal-komponent Edge Gateway. Jekk ma jkunx definit, l-aġent ifittex ċertifikat bl-isem tas-server.
Close the session if no gateway could be contacted-
Għażla biex l-utent jiġi skonnettjat u tingħalaq is-sessjoni tiegħu (skont is-settings ta’ Sessions to record) jekk il-komponent Edge Gateway ma jistax jintlaħaq jew jekk l-utent mhuwiex awtorizzat jikkonnettja mas-server.
Rakkomandazzjoni
Għall-ewwel installazzjonijiet jew jekk il-konformità mal-prerekwiżiti mhijiex ċerta, l-aħjar li tħalli din l-għażla mhux immarkata. Inkella, jekk ikun hemm problema bil-prerekwiżiti jew bis-settings, il-konnessjonijiet ġodda mas-server jiskonnettjaw lill-utent minnufih (skont is-settings ta’
Sessions to record).
Ladarba l-informazzjoni kollha tkun iddaħħlet, l-iskjerament tal-aġent jista’ jitnieda. Tieqa finali tindika jekk l-iskjerament tal-aġent fuq is-server fil-mira rnexxiex jew le.
Jistgħu jkunu meħtieġa settings addizzjonali. Ara l-kapitolu li ġej: Ikkonfigura l-aġent
Skjerament fuq diversi servers
Informazzjoni
Dan il-metodu jippermettilek biss tiskjera l-aġent tar-reġistrazzjoni biex jaħdem ma’ applikazzjonijiet RDP u HTML5 RDP. Biex l-aġent jaħdem f’modalità ta’ aċċess dirett, ikun meħtieġ li tiskjera il-konfigurazzjoni b’mezzi oħra (eż., GPO).
Prerekwiżit addizzjonali
L-iskjerament fuq diversi servers jista’ jsir biss fuq kompjuters li jappartjenu lil dominju AD, li huwa nnifsu kkonfigurat fil-modulu Authentication Domains ta’ CyberElements bl-għażla Allow RDS Server Management attivata.
Minn Management of RDS servers, żid server RDS ġdid wieħed jew aktar: 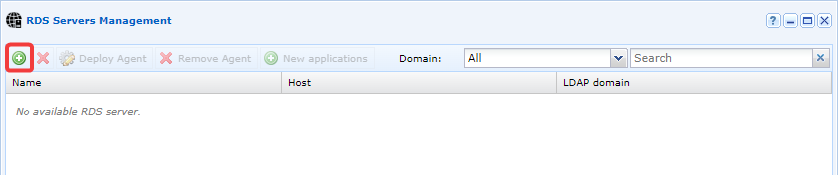
Fittex u żid is-servers li għalihom irid jiġi skjerat l-aġent tar-reġistrazzjoni billi tkaxkarhom u titlaqhom fil-pannell tal-lemin. Agħżel l-għażla Deploy an agent: 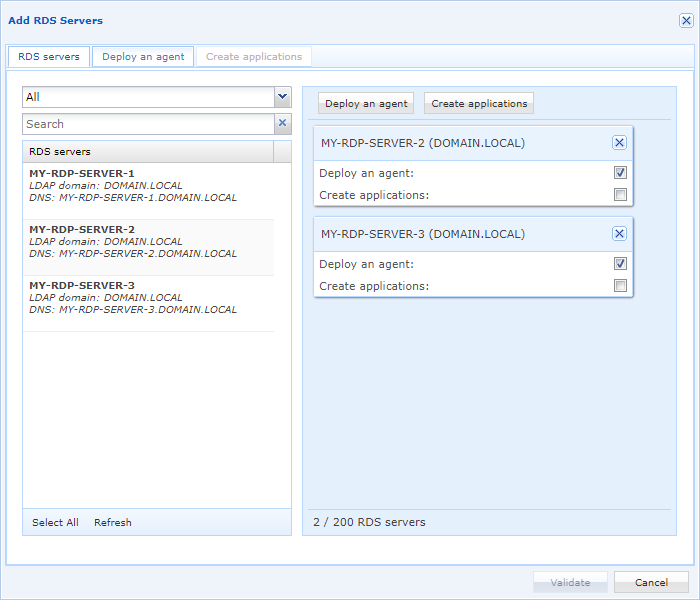
Ikkonfigura l-informazzjoni tal-iskjerament tal-aġent: 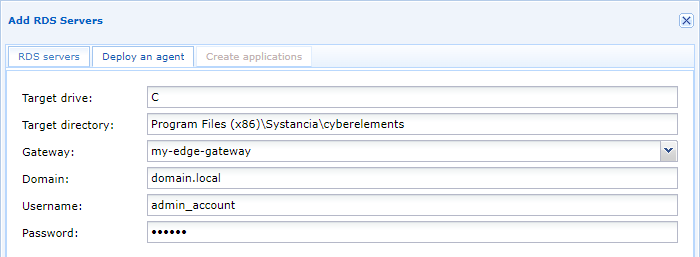
Target drive-
L-ittra tad-drajv ta’ Windows li fuqu se jiġi skjerat l-aġent. Normalment, din tkun l-ittra
Cużata biex jiġi skjerat l-aġent fuq id-drajvC:\. Target directory-
Il-mogħdija għall-folder tal-installazzjoni tal-aġent; jekk ma jeżistix, jinħoloq. Il-post default għall-aġent ta’ CyberElements huwa
Program Files (x86)\Systancia\cyberelements. Gateway-
Speċifika l-komponent Edge Gateway li għandu jintuża għall-iskjerament tal-aġent.
Domain-
L-isem tad-dominju fejn jinsab il-kont tal-amministrazzjoni użat biex jiġi installat l-aġent.
Username-
L-isem tal-kont tal-amministratur li għandu jintuża biex jiġi installat l-aġent. Dan il-kont irid ikun jista’ jinstalla programmi fuq is-server fil-mira.
Password-
Il-password tal-kont tal-amministratur.
Jistgħu jkunu meħtieġa settings addizzjonali. Ara l-kapitolu li ġej: Ikkonfigura l-aġent