Verificare la connessione dell'Edge Gateway al Mediation Controller
Un Edge Gateway che ha perso il collegamento con il Mediation Controller continua a esistere nella console ma smette di erogare il servizio: le sue risorse scompaiono dal portale utente e lo stesso accesso può non riuscire quando le politiche di accesso dipendono da quell'Edge Gateway.
Questa pagina indica i due segnali che identificano la situazione, poi le verifiche da eseguire nell'ordine.
Riconoscere la situazione
Due punti lo mostrano, e lo mostrano in modo diverso.
| Dove | Che cosa si vede |
|---|---|
| Console di amministrazione | In Gateways Management, l'icona dell'Edge Gateway diventa rossa. È verde quando l'Edge Gateway è connesso al Mediation Controller. |
| Portale utente | Le risorse erogate da quell'Edge Gateway non compaiono affatto. Se le politiche di accesso dipendono dall'Edge Gateway disconnesso, la stessa autenticazione può non andare a buon fine. |
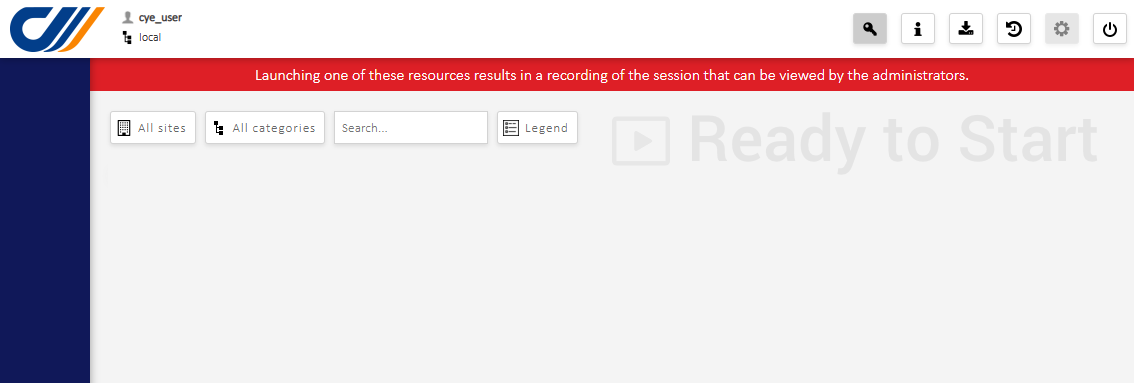
Una risorsa scomparsa non è necessariamente un errore di configurazione
Il portale non mostra nulla quando un Edge Gateway è disconnesso — nessun errore, nessuna voce in grigio. Un utente che segnala che «la risorsa è sparita» descrive quindi lo stesso incidente dell'icona rossa nella console, non un secondo. Verificare l'icona prima di indagare sulla politica di accesso.
Verifica 1 — La macchina Edge Gateway è accesa
Iniziare dall'evidenza: verificare che la macchina virtuale Edge Gateway sia accesa. È una causa frequente, soprattutto dopo un incidente sull'hypervisor.
Verifica 2 — Il traffico verso il Mediation Controller non è bloccato
Il traffico verso il Mediation Controller può essere bloccato dai dispositivi di rete della propria infrastruttura. La verifica si esegue dall'Edge Gateway stesso, poiché è da lì che ha origine la connessione.
Aprire una sessione SSH sull'Edge Gateway, quindi leggere l'indirizzo che sta cercando di raggiungere:
1 | |
La riga ha la forma seguente:
1 | |
Tre valori separati da due punti: l'indirizzo del Mediation Controller, la porta sulla quale viene raggiunto, poi il protocollo — sempre ssl.
Più istanze, più file
Se più istanze di Edge Gateway funzionano in parallelo sulla stessa macchina, ognuna dispone della propria directory nella forma /etc/ipdiva/gateway*/. Leggere il file dell'istanza in corso di diagnosi.
Testare quindi la connessione con l'indirizzo e la porta appena letti:
1 | |
Questo unico comando risponde a entrambe le domande contemporaneamente: se la connessione viene stabilita e quale certificato presenta il Mediation Controller. Se riesce, viene visualizzato il certificato del server.
Una connessione che si apre e poi si chiude è un'ispezione SSL
Il flusso di rete può essere aperto e tuttavia venire interrotto: se un dispositivo IDS/IPS esegue un'ispezione del traffico SSL, la connessione passa per una decina di secondi, poi viene chiusa come sospetta. L'ispezione SSL deve essere disabilitata per il traffico della piattaforma.
Non trarre quindi conclusioni dalla sola connessione stabilita — osservare se si mantiene.
Verifica 3 — Il certificato dell'Edge Gateway non è scaduto
L'Edge Gateway si autentica presso il Mediation Controller con un certificato. Un certificato scaduto produce lo stesso sintomo di un flusso bloccato: l'Edge Gateway non si connette più, senza che nulla nel portale ne indichi il motivo.
Se le prime due verifiche non rilevano nulla, contattare il supporto Systancia per far confermare la validità del certificato dell'Edge Gateway.