Acceso a un servidor RDS desde la aplicación MobaXterm con grabación y bóveda de contraseñas
Este artículo describe el procedimiento para utilizar la aplicación MobaXterm instalada localmente en el puesto de un usuario, grabando la sesión y utilizando la bóveda de contraseñas.
De este modo, los usuarios, sean internos de la organización o remotos, pueden seguir utilizando esta aplicación sin tener que pasar por el portal web de usuario.
El principio de funcionamiento es el siguiente: desde la aplicación MobaXterm local del puesto del usuario se inicia una conexión RDP directamente con la Edge Gateway de CyberElements, que, según los permisos y los parámetros vigentes, permitirá acceder a un servidor RDP de destino.
Un usuario remoto debe disponer previamente de una conexión VPN.
Requisitos previos
Atención
En esta etapa, ciertos MFA no son compatibles con el acceso directo sin un agente.
Se trata de tipos de MFA como: FIDO2, certificado de usuario o e-CPS.
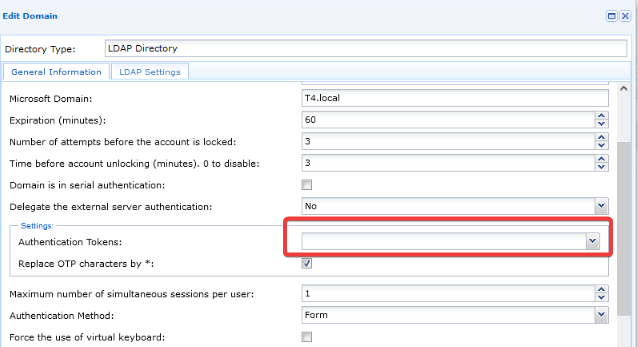
El dominio de autenticación debe ser duplicado. Dejar el campo Authentication token en blanco para los usuarios internos que realizan acceso directo:
Es necesario habilitar el servicio cleanroom-xdrp-direct presente de forma predeterminada en los servidores CyberElements Edge Gateway para el acceso directo sin agente RDP.
Comience abriendo una sesión SSH como root en el servidor Edge Gateway correspondiente.
Ejecute el siguiente comando para activar:
1 | |
A continuación, use el siguiente comando para iniciar el servicio:
1 | |
Información
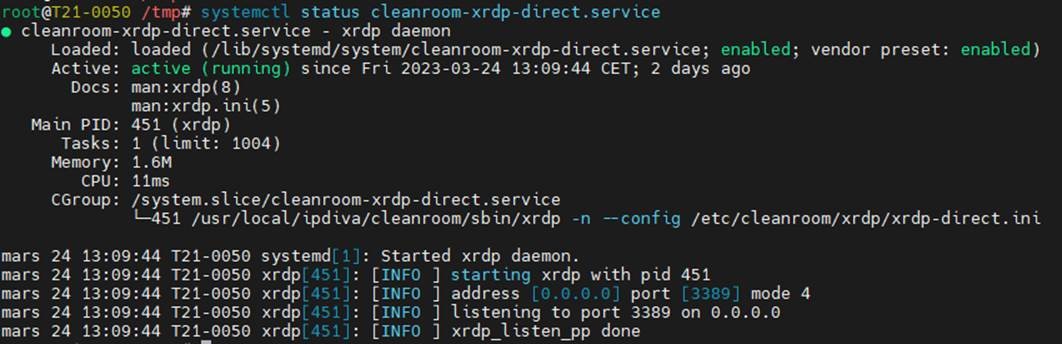
Puede comprobar el estado del servicio ejecutando el comando:
1 | |
Configuración de las aplicaciones accesibles
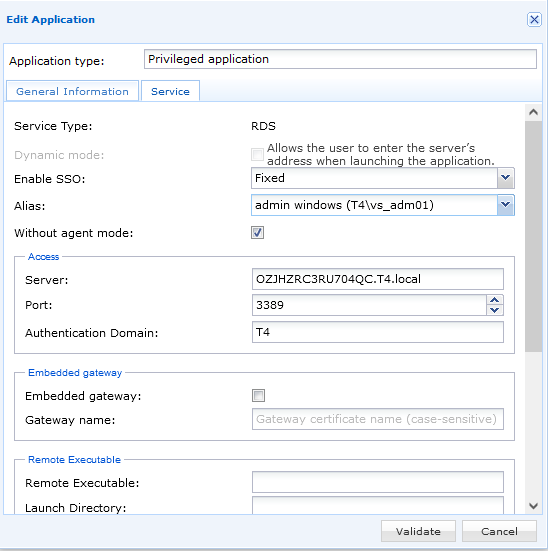
Comience por configurar las aplicaciones de RDP objetivo.
Debe marcarse la casilla Without agent mode.
Ejemplo
Configuración de un contrato sin agente
Luego debe configurar un contrato de acceso para permitir a los usuarios acceder directamente al recurso.
Abrir el menú RDP without agent record contracts:
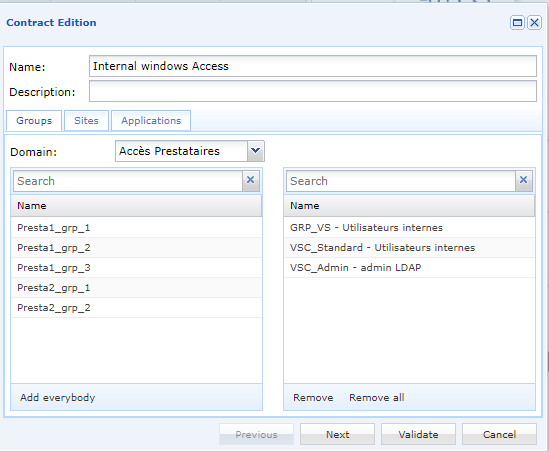
En la pestaña Groups, seleccione los grupos de usuarios afectados por el contrato simplemente arrastrándolos y soltándolos de la lista de la derecha:
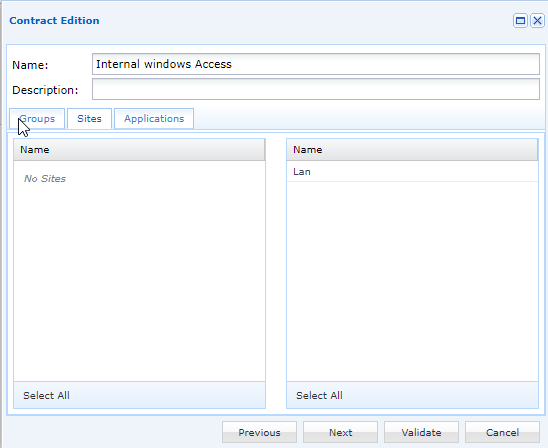
En la pestaña Sites, seleccione el sitio correspondiente:
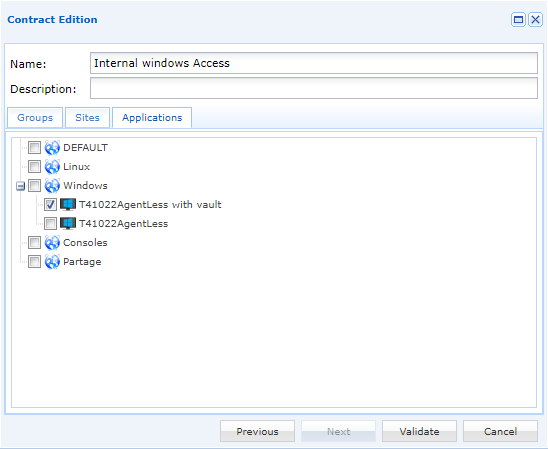
En la pestaña Applications, seleccione las aplicaciones a las que los usuarios podrán acceder. Las aplicaciones están organizadas por categoría. Puede seleccionar una categoría completa haciendo clic en ella, o seleccionar solo ciertas aplicaciones haciendo clic en para expandir la categoría:
Sintaxis de conexión en la aplicación MobaXterm
Debe utilizarse una sintaxis específica para conectarse a la aplicación MobaXterm en el puesto de trabajo.
La sintaxis tiene la siguiente forma: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Warning
¡La sintaxis es sensible a las mayúsculas y minúsculas!
Personalice su inicio de sesión de acuerdo con sus configuraciones de autenticación:
| Valor personalizado | Variable | Descripción |
|---|---|---|
USERNAME |
Nombre de usuario CyberElements | |
CYBERELEMENTS_DOMAIN_NAME |
Nombre del dominio del proveedor de identidad CyberElements para el inicio de sesión del usuario | |
APPLICATION_NAME |
Nombre de la aplicación del PDR sin agente al que se pueda acceder |
1 | |
Ejemplo
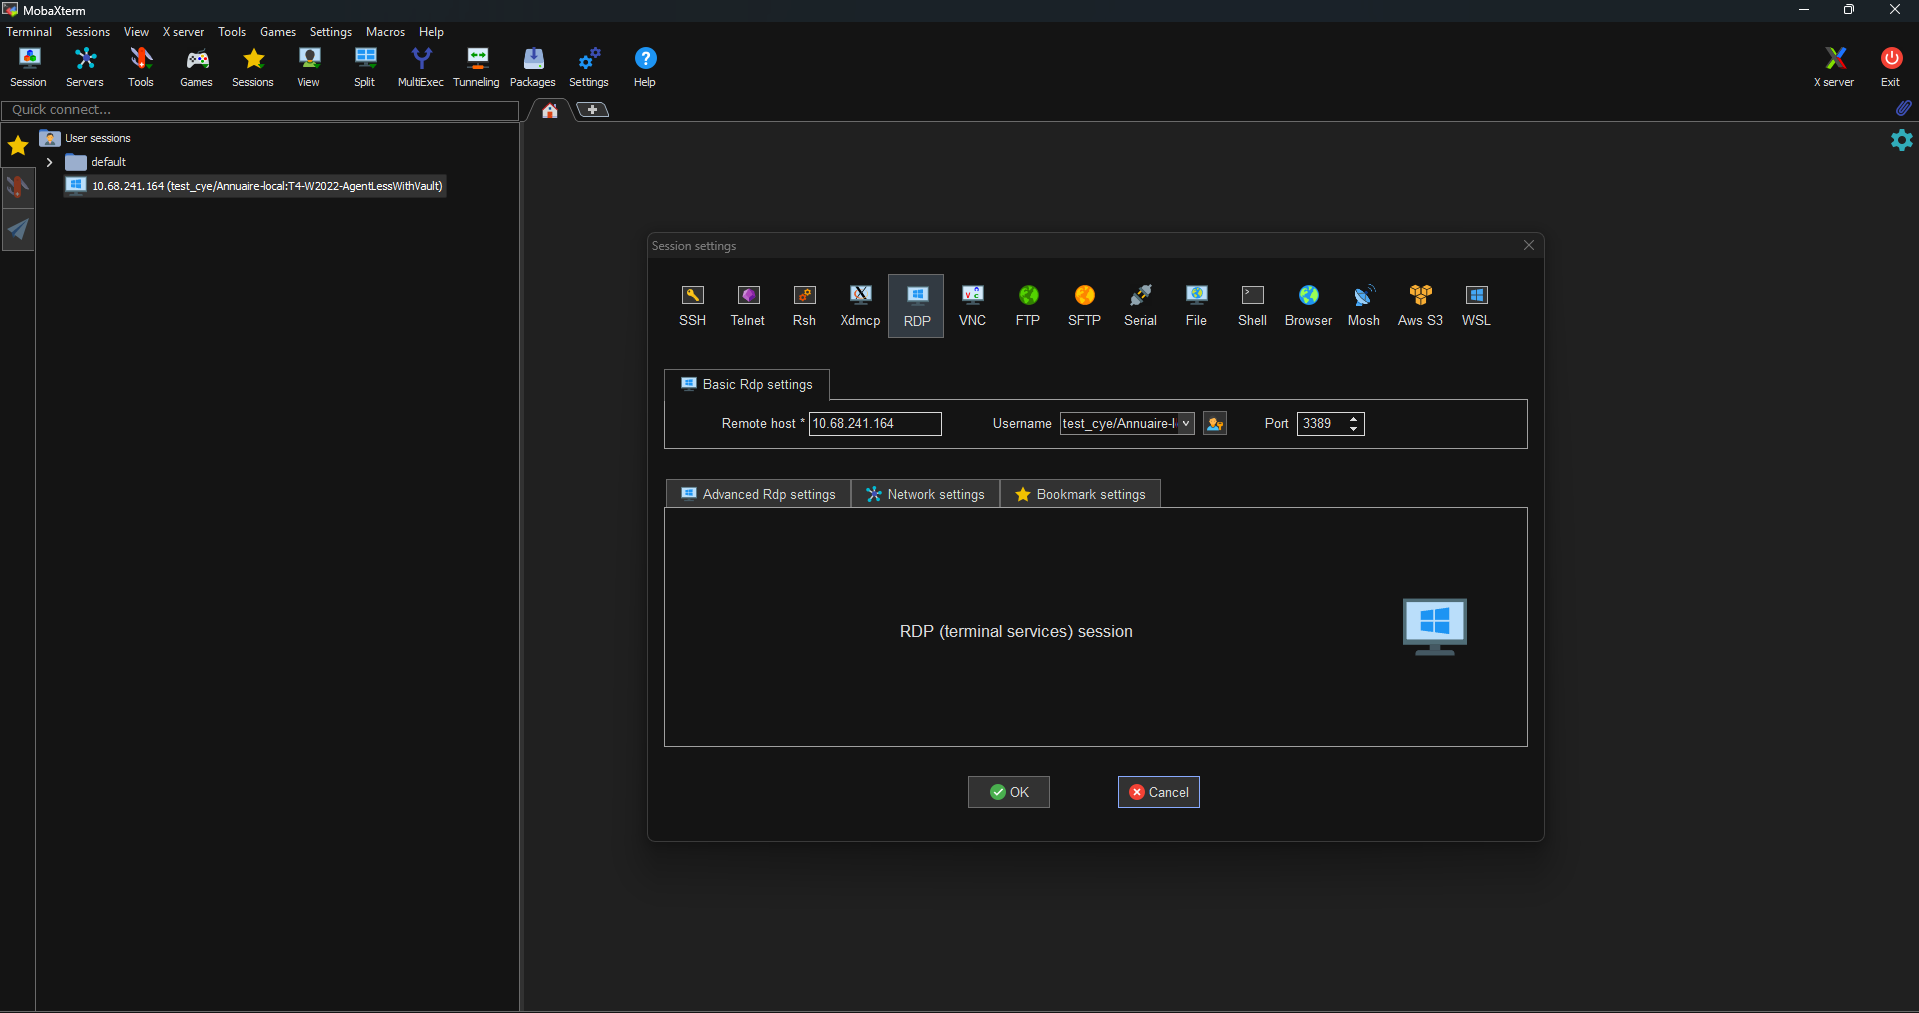
Nota
- Deje el campo de la contraseña vacío.
- La dirección IP de destino es la del servidor Edge Gateway CyberElements del sitio en cuestión.
Al iniciar la conexión se le pedirá la contraseña de la cuenta indicada en el identificador anterior:
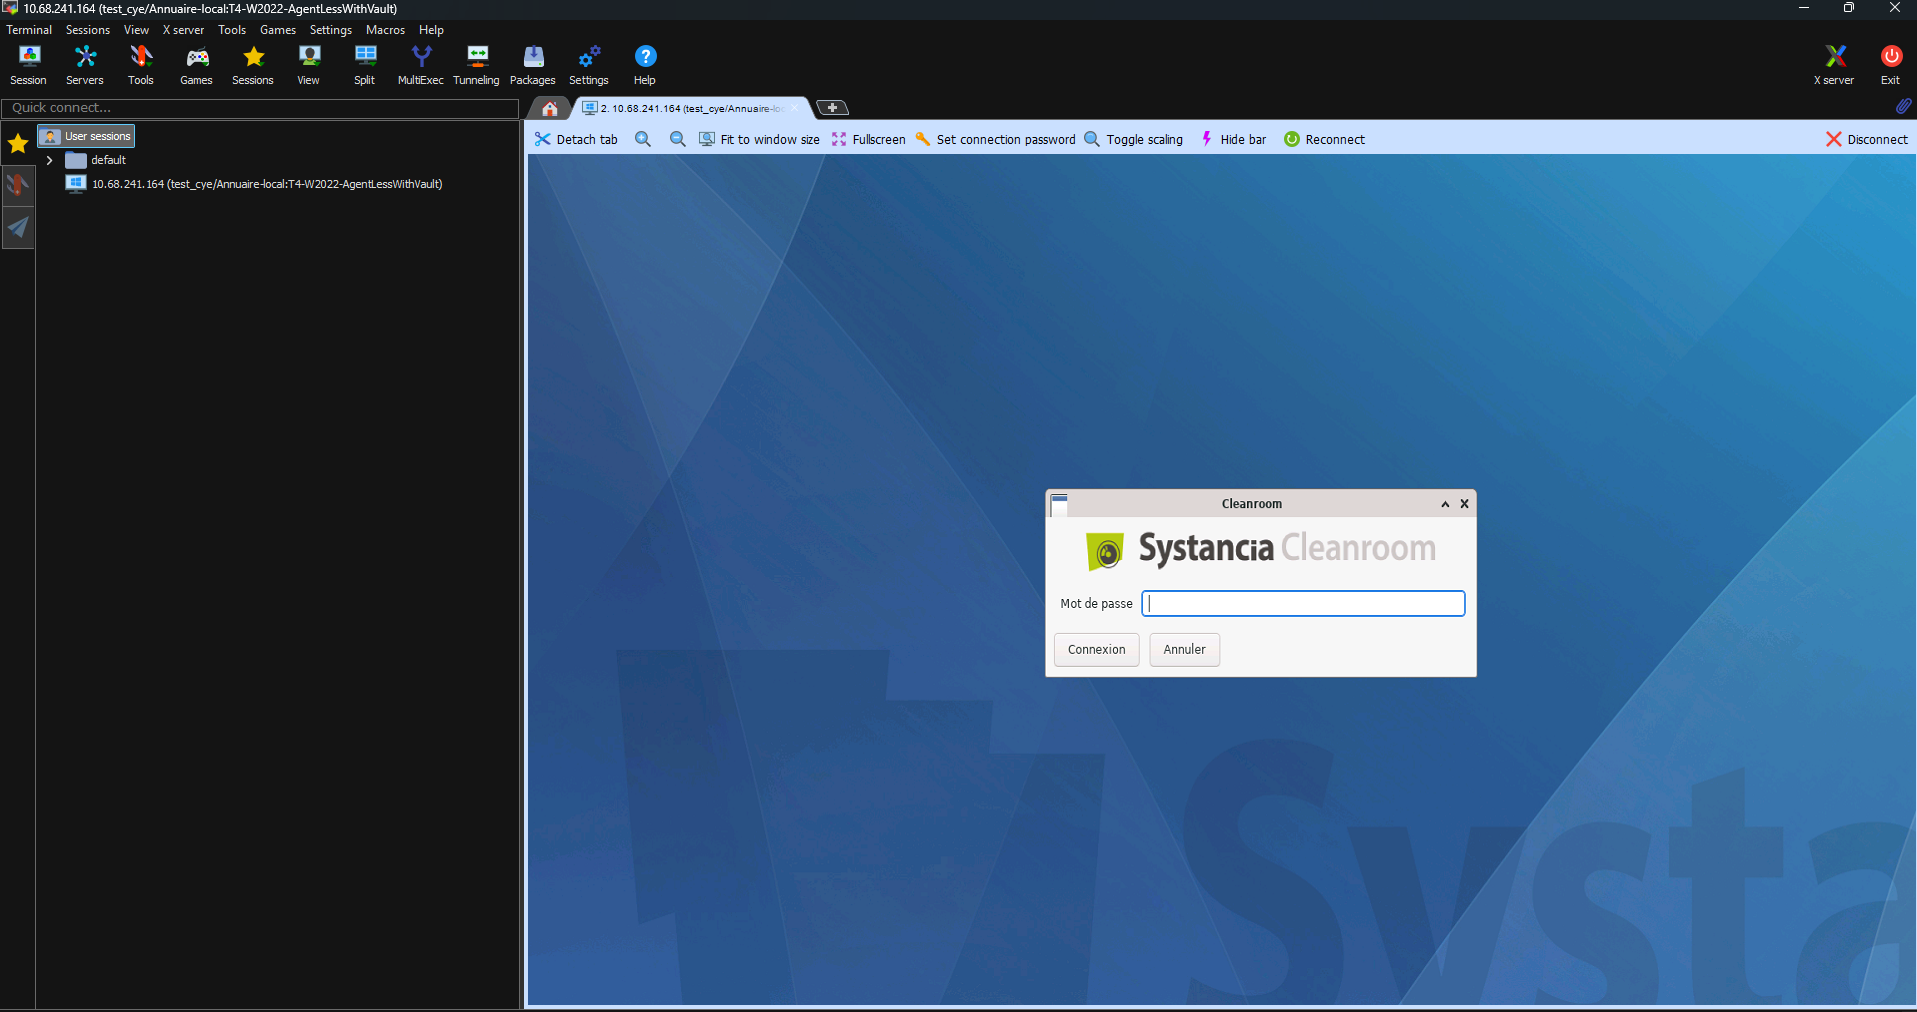
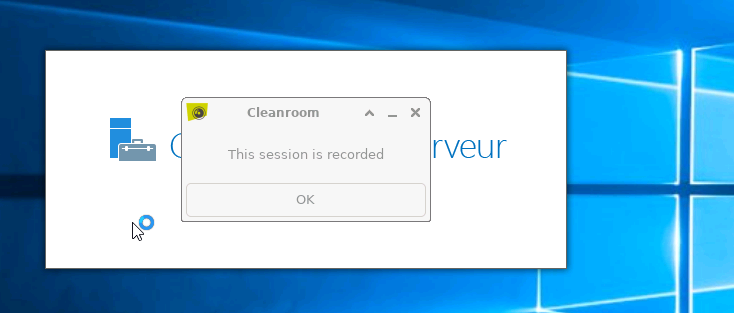
Tras introducir la contraseña, la conexión con el servidor se establece y un mensaje recuerda que la sesión se está grabando: