Gestion des référentiels
Un référentiel est défini comme une source centralisée ou un emplacement de données qui stocke et gère les informations de compte des utilisateurs, des groupes et des ressources au sein d'un système ou d'une organisation.
Dans CyberElements Identity, un référentiel peut avoir plusieurs applications dans lesquelles les comptes, rôles et habilitations sont réparties.
Créer / modifier / supprimer un référentiel
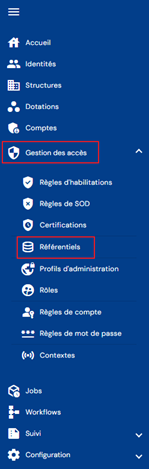
Pour accéder à la gestion des référentiels, rendez-vous dans le menu « Gestion des accès / Référentiels ».
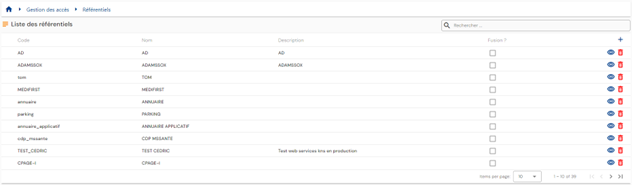
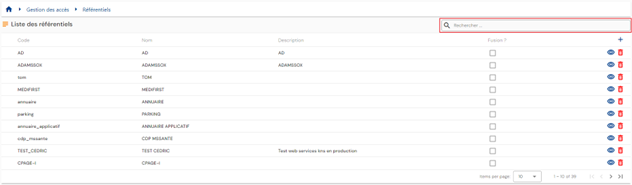
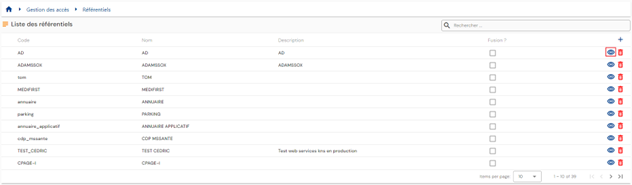
Vous arrivez directement sur la liste des référentiels existants, préchargée dans un tableau sans aucun filtre appliqué.
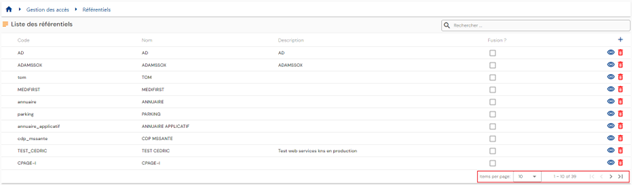
Une pagination est mise en place pour n'afficher que 10 référentiels.
Un champ de recherche est disponible en haut à droite du tableau. La recherche porte sur les attributs « code » et « nom » des référentiels.
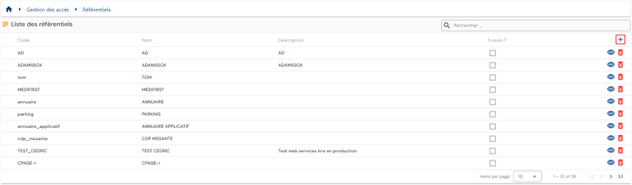
Pour créer un nouveau référentiel, il faut cliquer sur le bouton «  ».
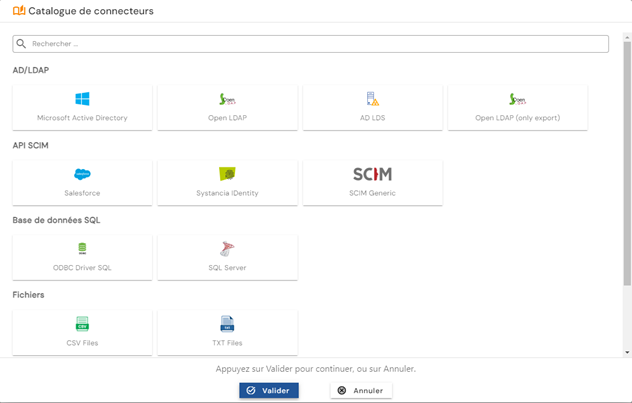
Choisissez le type d’application dans le catalogue de connecteurs.
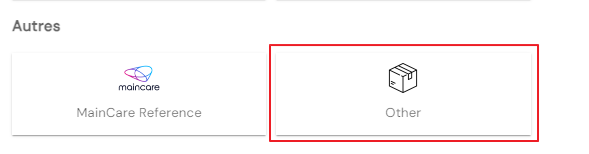
Dans le cas où le référentiel ne serait pas lié à un connecteur automatique, choisissez l’option « Other » dans la catégorie Autres.
Saisissez dans un premier temps les paramètres généraux d’un référentiel :
- Code : code du référentiel. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom du référentiel. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description du référentiel. Facultatif.
- Rôle par défaut : sélectionner le rôle qui sera utilisé par les workflows si des demandes de d’habilitations sont réalisées sur le référentiel. Facultatif.
- Type d’export : permet de déterminer le type d’export qui sera utilisé dans le connecteur de provisioning. Cette information sert à déterminer quel type d’attribut sera utilisé pour les habilitations de type dynamique.
Si Account+Access est choisi, alors les habilitations dynamiques seront liées à des attributs de comptes ; si user+Access est choisi, alors les habilitations dynamiques seront liées à des attributs de personnes. Cette information est obligatoire dans le cas d’un provisioning automatique, la valeur par défaut est Account+Access.
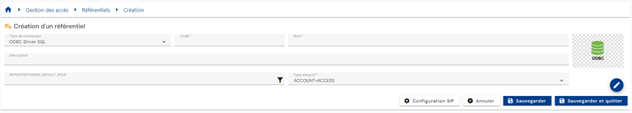
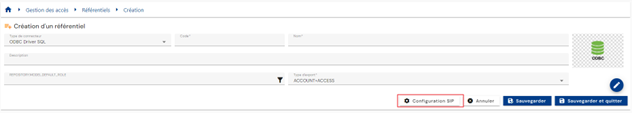
Cliquez sur le bouton « Configuration SIP » pour configurer un connecteur automatique. Le bouton n’est pas accessible si le choix du référentiel est « Other ».
Validez le formulaire de création pour configurer les applications et habilitations, les types de comptes et les rôles du référentiel.
Actions sur les boutons en mode création :
- Annuler : annule la saisie en cours et revient sur la page de liste des référentiels.
- Sauvegarder : valide le formulaire et bascule la page en mode consultation.
- Sauvegarder et quitter : valide le formulaire et revient sur la page de liste des référentiels.
Pour consulter et modifier un référentiel, il faut cliquer sur l'icône «  » qui se situe à droite dans la ligne du tableau correspondante :
Il est possible de basculer en mode modification directement à partir de la page de consultation d’un référentiel.
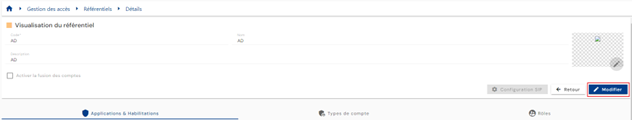
En mode modification, tous les champs sont modifiables.
Actions sur les boutons en mode modification :
- Annuler : annule la saisie en cours et bascule la page en mode consultation.
- Sauvegarder : valide le formulaire et bascule la page en mode consultation.
- Sauvegarder et quitter : valide le formulaire et revient sur la page de liste des politiques de login.
Pour supprimer un référentiel, il faut cliquer sur l'icône «  » qui se situe à droite dans la ligne du tableau correspondante :
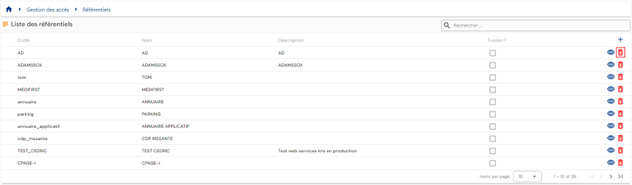
Un message de confirmation est ouvert avant de procéder à la suppression du référentiel.
Avertissement : il n’est pas possible de supprimer un référentiel tant que des objets liés existent.
Configuration d'un connecteur automatique (via SIP)
Configurer un connecteur automatique consiste à définir les paramètres de connexion entre CyberElements Identity et une application tierce. Les modes de connexion peuvent être :
- Annuaire (AD, LDAP, OpenLDAP, ADLDS, etc.)
- Fichier plat (csv, xml)
- BDD
- API (SCIM)
Pour chaque référentiel, il est possible de configurer un connecteur automatique afin de réaliser des séquences de provisioning (amont ou aval). A noter qu’à partir de la version 7.0, pour le référentiel Identity, il n’y a plus de configuration de lien odbc à réaliser. La communication entre Systancia Identity Provisioning et CyberElements Identity se fait automatiquement et de manière transparente.
L’accès à la configuration d’un connecteur automatique se fait sur la page d’un référentiel ouverte en mode consultation. Cliquer sur le bouton « Configuration SIP ».
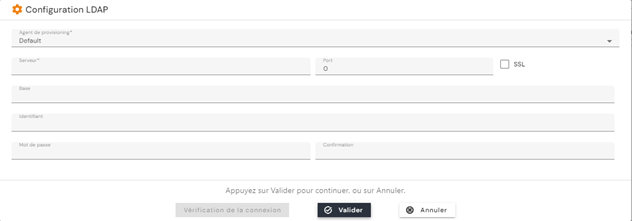
Pour chaque configuration de connecteur, peu importe le mode de connexion, il est nécessaire de spécifier l’agent de provisioning. L’agent de provisioning est renseigné par défaut quand il n’en existe qu’un seul.
Note : en version 7.0, il ne peut y avoir qu’un seul agent de provisioning de configuré. Celui-ci est créé par défaut, que ce soit en montée de version ou en primo installation.
Pour le reste, les formulaires de configuration varient selon le mode de connexion à configurer.
Connexion type Annuaire, ancien connecteur
Attention
L’ancien connecteur annuaire est toujours livré avec la version 7.1, mais il sera déprécié à partir de la version 7.2. Privilégiez le nouveau connecteur, qui gère désormais l’export comme l’import.
Pour une connexion type Annuaire, ancien connecteur, permettant l’export et l’import (LDAP, AD, OpenLDAP, etc.), il faut saisir les informations suivantes :
- Serveur : adresse du serveur sur lequel se trouve l’annuaire
- Port : port de connexion
- SSL : cochez si connexion SSL à activer
- Base : Racine de l’arbre depuis laquelle les données seront extraites ou écrites. Ex : « DC=Domaine,DC=local »
- Identifiant : compte de connexion
- Mot de passe : mot de passe du compte de connexion
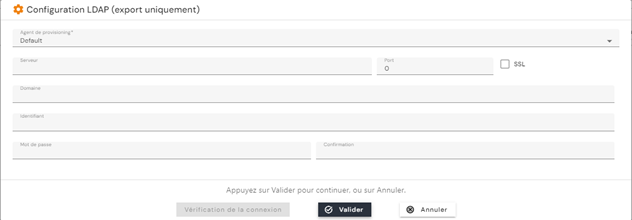
Connexion type Annuaire, nouveau connecteur
Note
Jusqu’à la version 7.0, le nouveau connecteur annuaire ne gérait que la lecture des référentiels de type annuaire. À partir de la version 7.1, il gère également l’écriture dans ces référentiels.
Pour une connexion type Annuaire, nouveau connecteur, permettant l’export et l’import (LDAP, AD, OpenLDAP, etc.), il faut saisir les informations suivantes :
- Serveur : adresse du serveur sur lequel se trouve l’annuaire
- Port : port de connexion
- SSL : cochez si connexion SSL à activer
- Domaine : Racine de l’arbre depuis laquelle les données seront extraites ou écrites. Ex : « Domaine.local »
- Identifiant : compte de connexion
- Mot de passe : mot de passe du compte de connexion
- Synchronisations des groupes gérés par Identity uniquement : cochez la case pour que SIP s’appuie sur la liste des groupes de sécurité créés et gérés dans CyberElements Identity, plutôt que sur une liste saisie manuellement dans l’export et dans l’import du référentiel.
- Code export : code de l’export des groupes, couramment
memberof@. À renseigner lorsque l’option précédente est cochée.
Le code memberof@ désigne les groupes par leur nom (CN), sans leur emplacement dans l’annuaire — là où l’attribut LDAP standard memberOf attend le DN complet de chaque groupe. Il est reconnu quelle que soit sa casse. Pour comparer l’état attendu à l’annuaire, le connecteur réduit lui aussi les groupes actuels de l’objet à leur nom, puis n’applique que les ajouts et retraits nécessaires. Lorsque l’option « Synchronisations des groupes gérés par Identity uniquement » est cochée, seules les appartenances aux groupes gérés par Identity sont exportées : les autres groupes de l’annuaire auxquels l’utilisateur appartient ne sont pas modifiés.
Conseil
Le code memberof@ suppose des noms de groupes uniques dans l’annuaire. Si plusieurs groupes portent le même nom dans des unités d’organisation différentes, utilisez memberOf avec les DN complets.
Lorsqu’un groupe géré par Identity n’existe pas encore dans l’annuaire, le connecteur le crée, avec les classes d’objet top et group. L’unité d’organisation de destination n’est pas établie à ce jour.
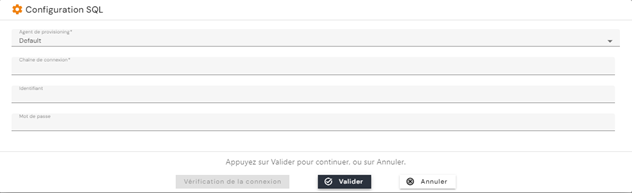
Connexion type BDD
Pour une connexion type BDD (SQL Serveur, Oracle, POST Gre, etc.), il faut saisir les informations suivantes :
- Chaîne de connexion préalablement créée (lien ODBC, etc.)
- Identifiant : compte de connexion
- Mot de passe : mot de passe du compte de connexion
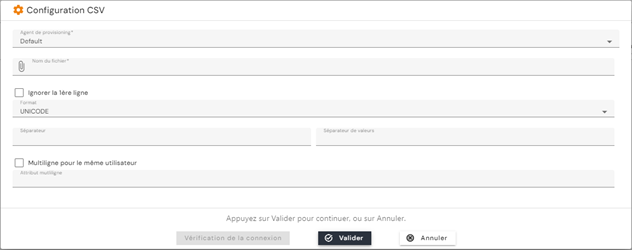
Connexion type fichier plat (CSV, TXT, etc.)
- Nom du fichier : chemin complet du fichier.
- Ignorer la 1ère ligne : cocher si le fichier contient un entête. À partir de la version 7.1, cet en-tête est conservé lors de l’import.
- Format : ASCII ou Unicode
- Séparateur : caractère qui représente le séparateur des colonnes
- Séparateur de valeur : caractère qui représente le séparateur de valeurs en cas d’attribut multivalué
- Multiligne pour le même utilisateur : Nom de l’attribut dont la valeur est unique (exemple : matricule, login, etc.) qui sert d’attribut pivot pour gérer des valeurs multivaluées.
Multiligne en écriture, à partir de la version 7.1 :
Jusqu’à la version 7.0, le multiligne n’était géré qu’en lecture : les valeurs multivaluées étaient uniquement écrites avec un séparateur. À partir de la version 7.1, l’option « Multiligne pour le même utilisateur » se configure également dans le référentiel du fichier texte en sortie (csv, txt ou autre).
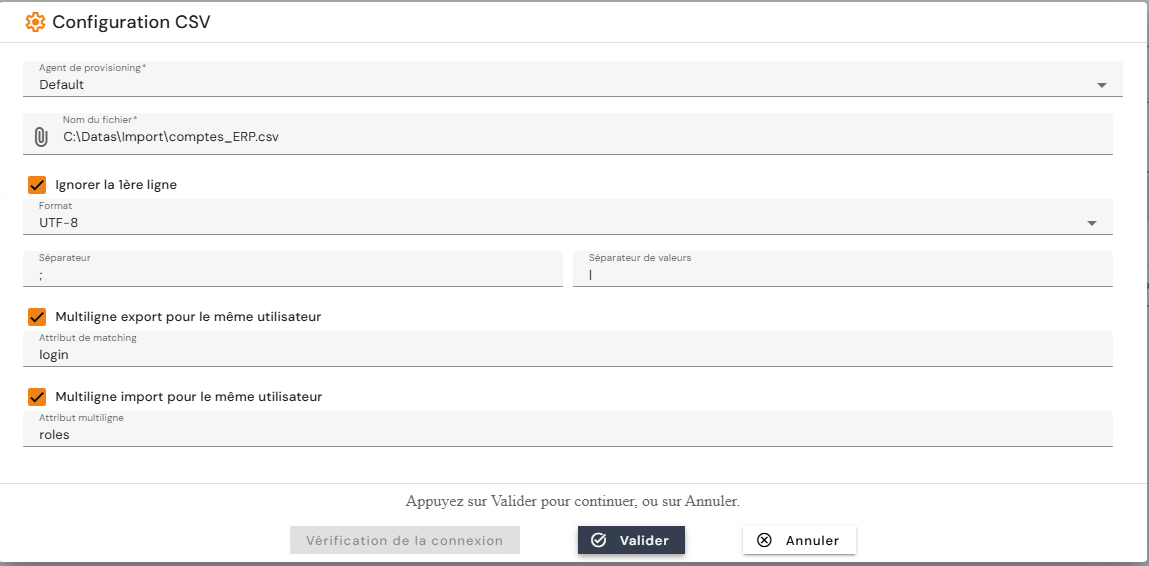
Si un objet du fichier de synchronisation porte plusieurs valeurs dans l’attribut désigné, le fichier produit comporte autant de lignes que de valeurs, et tous les autres attributs de l’objet sont répétés sur chacune de ces lignes.
Un seul attribut multivalué peut générer des lignes de cette manière, par objet et par référentiel. Les autres attributs multivalués restent regroupés sur une seule ligne, leurs valeurs séparées par le séparateur défini dans la configuration du référentiel.
Créer / modifier / supprimer des applications et des habilitations
Pour accéder à la gestion des applications et des habilitations d’un référentiel, rendez-vous sur la page d’un référentiel en mode consultation, puis ouvrir l’onglet « Applications et Habilitations ».
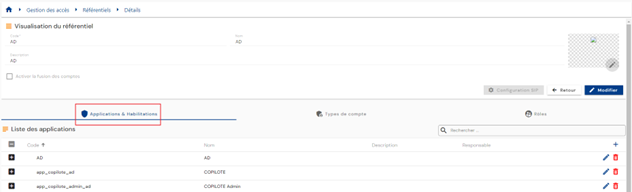
La liste des applications existantes est préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
La liste des habilitations liées à une application est affichée dans un tableau imbriqué à l’application.
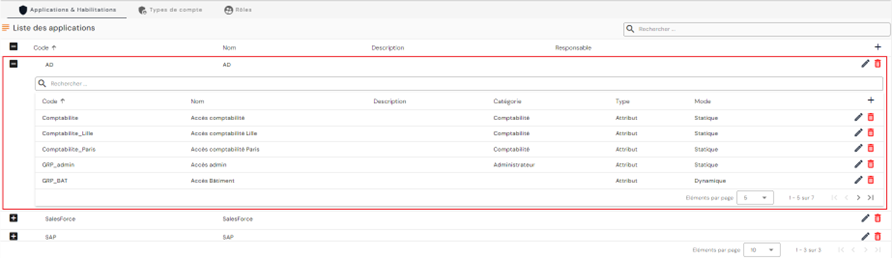
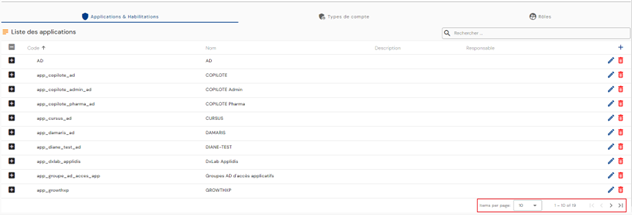
Une pagination est mise en place pour n'afficher que 10 applications.
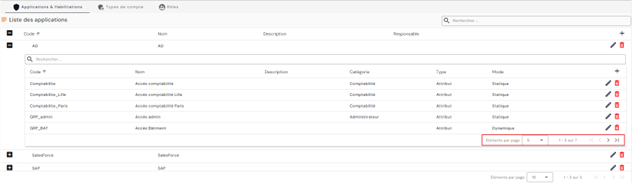
Dans le tableau imbriqué des habilitations, une pagination est mise en place pour n'afficher que 5 habilitations.
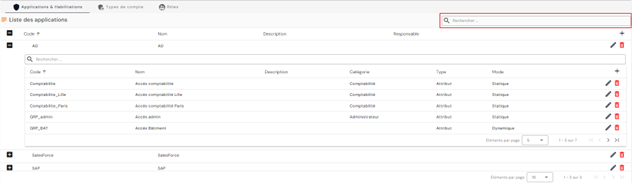
Un champ de recherche est disponible en haut à droite du tableau des applications. La recherche porte sur le code et nom des applications.
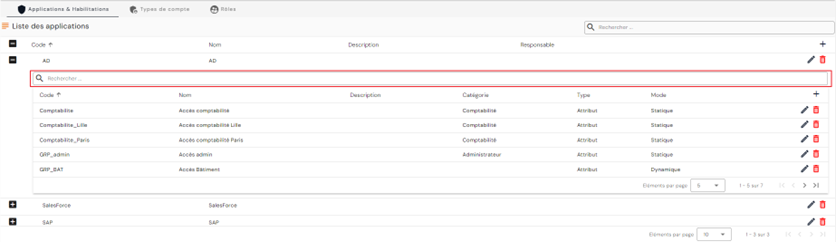
De même, dans le tableau imbriqué des habilitations, un champ de recherche est disponible en haut du tableau. La recherche porte sur les attributs « Catégorie », « code » et « nom » des habilitations.
Pour créer une nouvelle application, il faut cliquer sur le bouton « » qui se situe en haut à droite du tableau des applications.
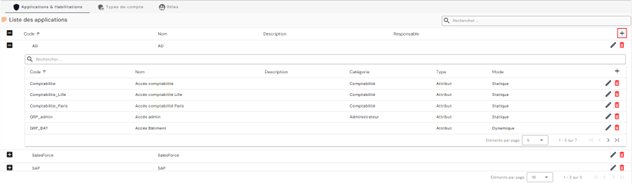
Saisissez les paramètres d’une application :
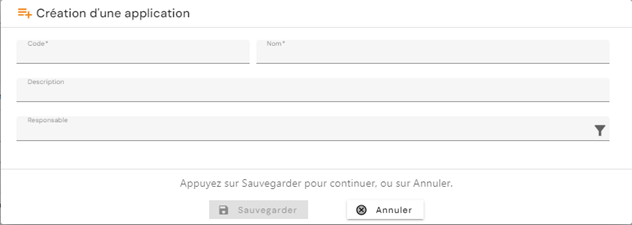
- Code : code de l’application. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom de l’application. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description de l’application. Facultatif.
- Responsable : sélectionner une ou plusieurs personnes parmi la liste des identités. Facultatif.
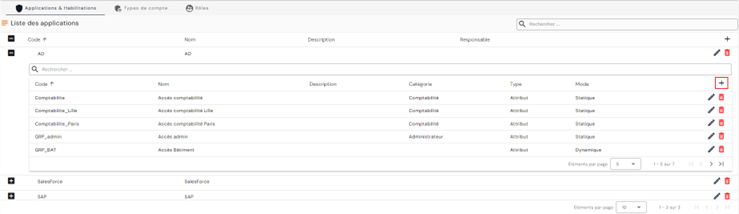
Pour créer une nouvelle habilitation, ouvrez le tableau imbriqué de l’application à laquelle vous souhaitez rattacher l’habilitation et cliquez sur le bouton « » qui se situe en haut à droite du tableau des habilitations.
Saisissez les paramètres d’une habilitation :
- Code : code de l’habilitation. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom de l’habilitation. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description de l’application. Facultatif.
- Catégorie : sélectionner une catégorie parmi la liste proposer créer une nouvelle catégorie. Pour créer une nouvelle catégorie, il faut cliquer sur le bouton « » situé à droite de la liste déroulante. Facultatif.
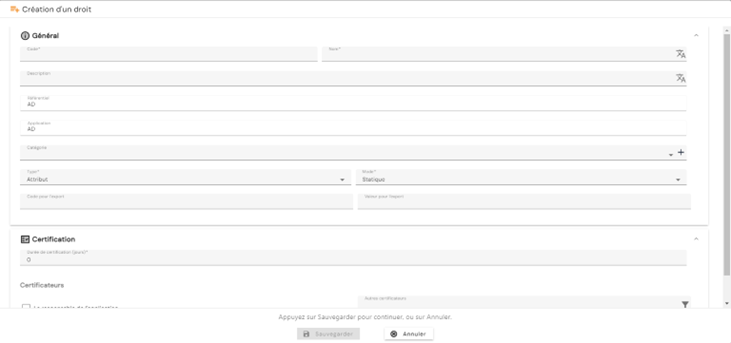
- Type :
- Groupe. Option présente pour gérer la rétrocompatibilité en cas de montée de version. Cette option est dépréciée à partir de la 7.0.
- Attribut
- Mode :
- Statique : Valeur du droit à définir
- Dynamique : Valeur issue d’un attribut
- Code pour l’export : nom d’attribut qui sera exporté dans les exports « USER+ACCESS » et « ACCOUNT+ACCESS »
- Valeur pour l’export :
- Soit champ libre si Mode = statique
- Soit champ pour sélectionner un attribut si Mode = dynamique. L’attribut doit être attribut de compte si le connecteur est réalisé avec un export de type « ACCOUNT + ACCESS » ou un attribut d’identité si le connecteur est réalisé avec un export de type « USER + ACCESS »
Note : l’export « USER + ACCESS » est conservé en version 7.0 pour gérer la rétrocompatibilité en cas de montée de version. Il est déprécié à partir de la version 7.0.
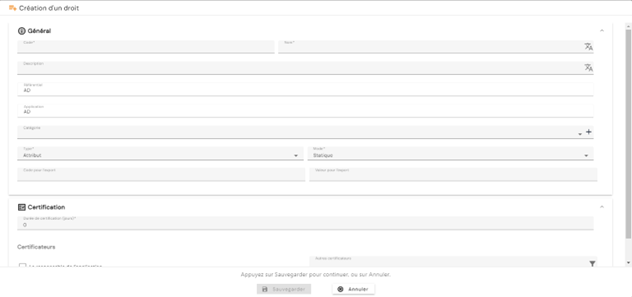
Pour modifier une application, il faut cliquer sur l'icône «  » qui se situe à droite dans la ligne du tableau correspondante.
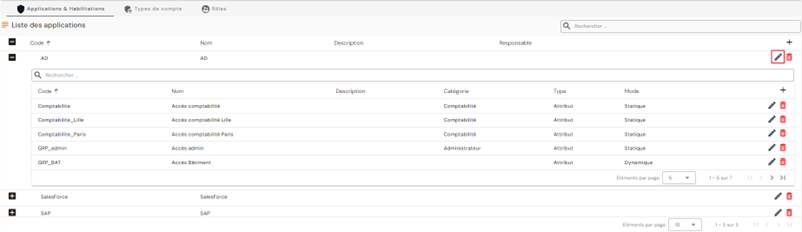
Tous les champs sont modifiables.
Pour modifier une habilitation, ouvrez le tableau imbriqué de l’application dans laquelle vous souhaitez modifier une habilitation et cliquez sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
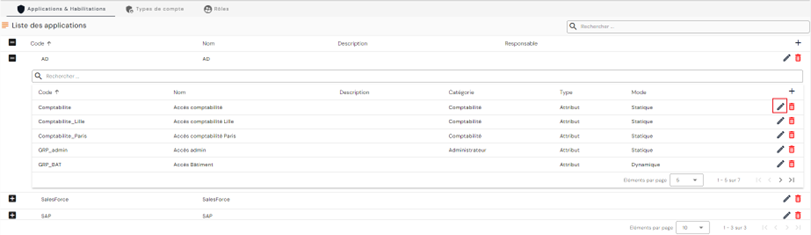
Tous les champs sont modifiables.
Actions sur les boutons en mode création et modification (applications et habilitations) :
- Annuler : annule la saisie en cours et reviens sur la page du référentiel
- Sauvegarder : Valide le formulaire et reviens sur la page du référentiel
Pour supprimer une application, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
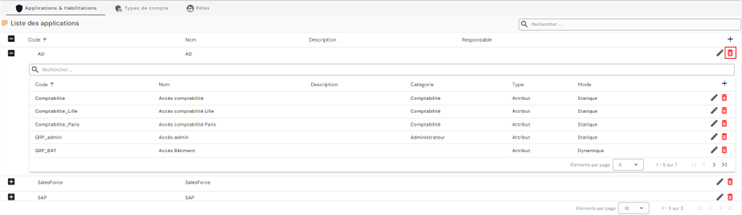
Un message de confirmation est ouvert avant de procéder à la suppression de l’application.
Avertissement : il n’est pas possible de supprimer une application tant que des objets liés existent.
Pour supprimer une habilitation, ouvrez le tableau imbriqué de l’application dans laquelle vous souhaitez supprimer une habilitation et cliquez sur le bouton « » qui se situe à droite dans la ligne du tableau correspondante.
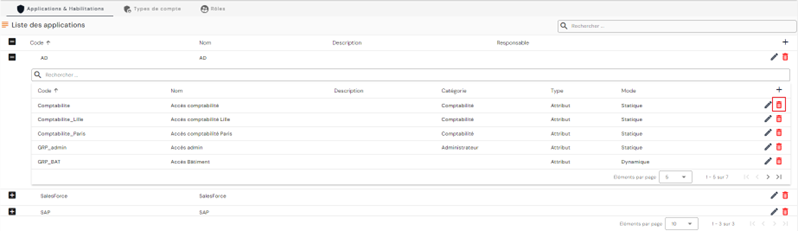
Un message de confirmation est ouvert avant de procéder à la suppression de l’habilitation.
Avertissement : il n’est pas possible de supprimer une habilitation tant que des objets liés existent.
Gestion des rôles
À partir de la version 7.0, les rôles sont ajoutés dans la gestion des modèles de droits. Les rôles, qui peuvent être apparentés aux profils métiers, permettent de pouvoir prédéfinir un ensemble de permissions mais également de multiplier les comptes pour une identité si nécessaire. Par exemple, une personne qui a un rôle administrateur et utilisateur standard peut se voir attribuer 2 comptes pour utiliser celui nécessaire en fonction des opérations qu’il a à mener.
À partir de la version 7.1, la gestion des rôles prend également en charge des dates d’application, le blocage et le déblocage d’un rôle, la certification — manuelle ou par une campagne de certification — et la gestion de la séparation des droits (SoD).
Note
Ces quatre notions sont décrites au niveau des habilitations sur la page Gestion des comptes et habilitations. La release note 7.1 annonce leur prise en charge sur les rôles sans en détailler les écrans.
Le blocage et la certification d’un rôle se font depuis la fiche d’une identité, onglet des rôles et habilitations théoriques : le menu ⋮ de chaque rôle propose d’ajouter une habilitation, de verrouiller le rôle et de certifier le rôle. Le blocage et le déblocage relèvent de deux droits d’administration distincts, selon que le rôle est attribué à une identité ou à un compte.
Un rôle bloqué n’est plus pris en compte par les règles de réconciliation qui s’appuient sur les rôles actifs. Un compte qui n’était rattaché à son identité que par ce rôle devient donc orphelin : c’est le comportement attendu. Avant de bloquer un rôle, vérifiez les comptes qui en dépendent.
Créer / modifier / supprimer un rôle (profil métier)
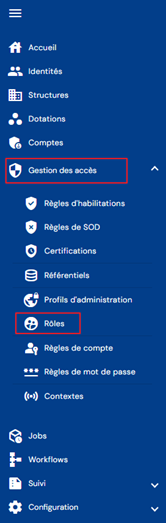
Pour accéder à la gestion des rôles, rendez-vous dans le menu « Gestion des accès / Rôles ».
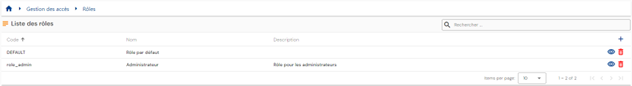
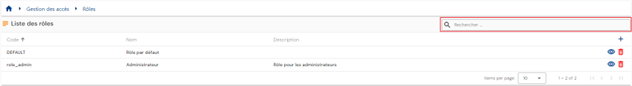
Vous arrivez directement sur la liste des rôles existants, préchargée dans un tableau sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
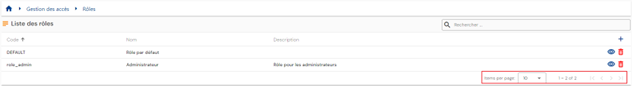
Une pagination est mise en place pour n'afficher que 10 rôles.
Un champ de recherche est disponible en haut à droite du tableau. La recherche porte sur les attributs « code » et « nom » des rôles.
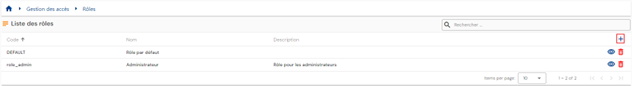
Pour créer un nouveau rôle, il faut cliquer sur le bouton « »
Saisissez les paramètres généraux d’un rôle :
- Code : code du rôle. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom du rôle. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description du rôle. Facultatif.
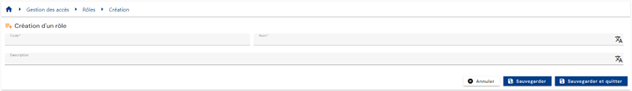
Validez le formulaire de création pour ajouter des liens à des référentiels et des habilitations par défaut.
Pour consulter et modifier un rôle, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante
Il est possible de basculer en mode modification directement à partir de la page de consultation d’un rôle.
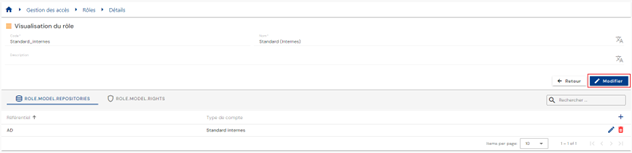
En mode modification, tous les champs sont modifiables.
Actions sur les boutons en mode modification ou création :
- Annuler : annule la saisie en cours et bascule la page en mode consultation
- Sauvegarder : Valide le formulaire et bascule la page en mode consultation
- Sauvegarder et quitter : Valide le formulaire et reviens sur la page de liste des rôles
Pour supprimer un rôle, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante
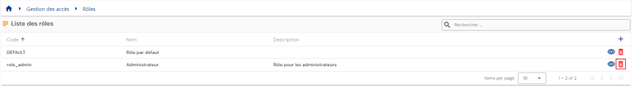
Un message de confirmation est ouvert avant de procéder à la suppression du rôle.
Avertissement : il n’est pas possible de supprimer un rôle tant que des objets liés existent.
- Il est possible de gérer les liaisons avec les référentiels depuis cette page de configuration.
- Il est possible de gérer des habilitations par défaut pour un rôle depuis cette page de configuration.
Gérer les liaisons entre un référentiel et un rôle
Créer une liaison entre un rôle et un référentiel permet de pouvoir générer un compte dès lors qu’une identité possède un rôle et remplisse les conditions d’obtention d’un compte (état de l’identité, identité disposant de droit ou non, etc.).
La création d’une liaison entre un référentiel et un rôle peut se faire de 2 façons différentes :
- Soit dans la page de configuration d'un rôle
- Soit dans le page de configuration d'un référentiel
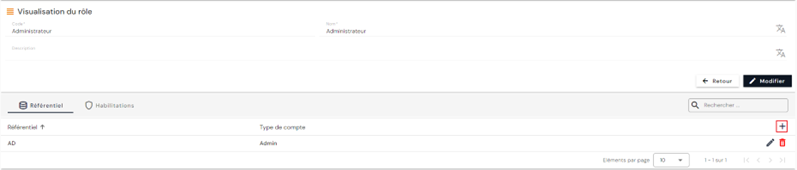
Pour ajouter une liaison avec un référentiel depuis la page de configuration d’un rôle, il faut ouvrir le rôle souhaité en mode consultation et ouvrir l’onglet « Référentiel ». La liste des référentiels associés au rôle est préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
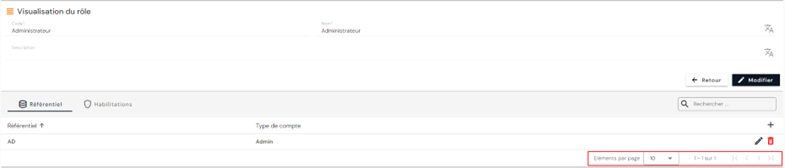
Une pagination est mise en place pour n'afficher que 10 référentiels liés existants.
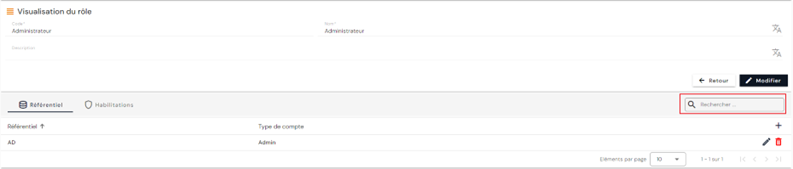
Un champ de recherche est disponible en haut à droite du tableau des référentiels liés. La recherche porte sur le nom des référentiels.
Pour créer un nouveau lien avec un référentiel, il faut cliquer sur le bouton « » qui se situe en haut à droite du tableau.
Choisissez un référentiel dans la liste, puis sélectionnez le type de compte à utiliser. Sauvegardez pour enregistrer la liaison.
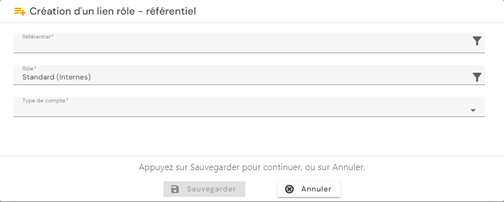
L'opération est à renouveler pour chaque liaison à créer.
Pour modifier un référentiel lié au rôle, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante
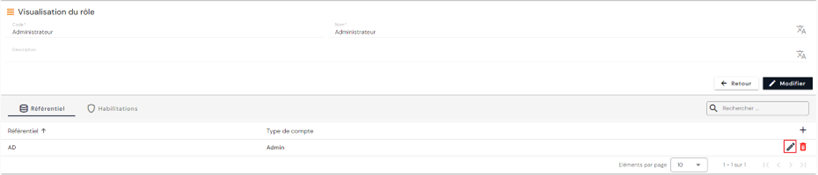
Le type de compte est modifiable.
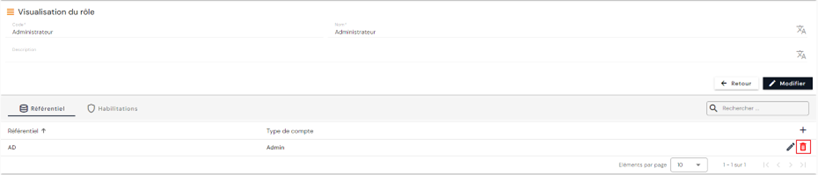
Pour supprimer un référentiel lié au rôle, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante
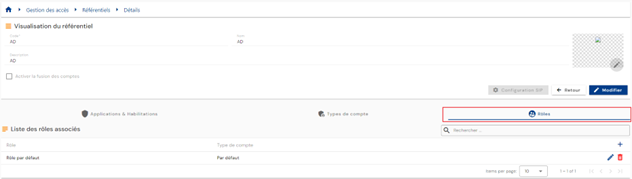
Pour ajouter une liaison avec un référentiel depuis la page de configuration d’un référentiel, il faut ouvrir le référentiel souhaité en mode consultation, puis ouvrir l’onglet « Rôles ». La liste des rôles associés est préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
Une pagination est mise en place pour n'afficher que 10 liens rôles / référentiel existants.
Un champ de recherche est disponible en haut à droite du tableau des liens rôles / référentiel. La recherche porte sur le nom des rôles.
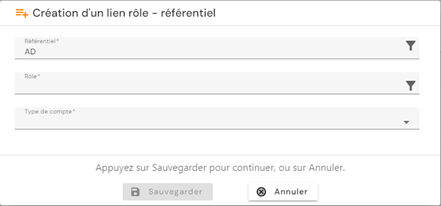
Pour créer un nouveau lien rôle / référentiel, il faut cliquer sur le bouton « » qui se situe en haut à droite du tableau.
Choisissez un rôle dans la liste, puis sélectionnez le type de compte à utiliser. Sauvegardez pour enregistrer la liaison.
Pour modifier une association rôle - référentiel, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
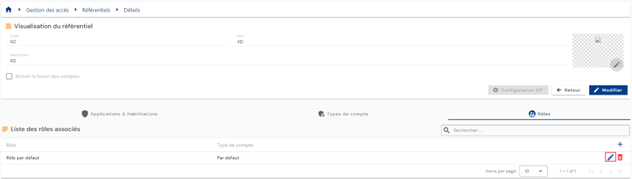
Le type de compte est modifiable.
Actions sur les boutons en mode création et modification :
- Annuler : annule la saisie en cours et reviens sur la page du référentiel
- Sauvegarder : Valide le formulaire et reviens sur la page du référentiel
Pour supprimer une association rôle - référentiel, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
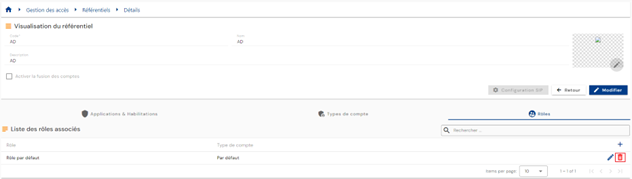
Un message de confirmation est ouvert avant de procéder à la suppression de l’association rôle - référentiel.
Avertissement : il n’est pas possible de supprimer une association rôle - référentiel tant que des objets liés existent.
Gestion des habilitations par défaut d’un rôle
Si un rôle possède des habilitations par défaut, alors dès lors qu’une identité possèdera ce rôle, elle possèdera également par héritage les habilitations par défaut du rôle. Cette fonctionnalité remplace les groupes de droits, présents dans les versions précédentes du produit.
Pour ajouter des habilitations par défaut sur un rôle, il faut ouvrir le rôle souhaité en mode consultation, puis ouvrir l’onglet « Habilitations ». Cliquer sur le bouton « ».
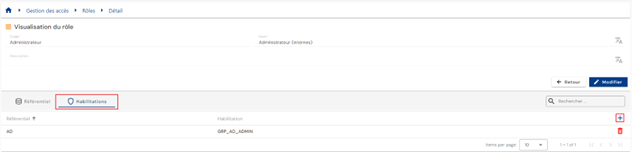
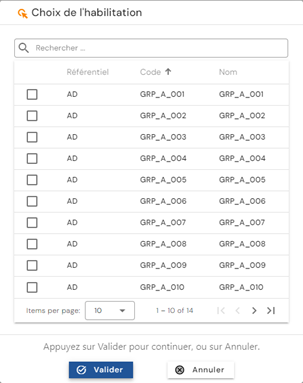
Sélectionner les droits souhaités et cliquer sur « Valider » pour ajouter les habilitations au rôle ou « Annuler » pour annuler l’opération.
Consulter les identités liées à un rôle
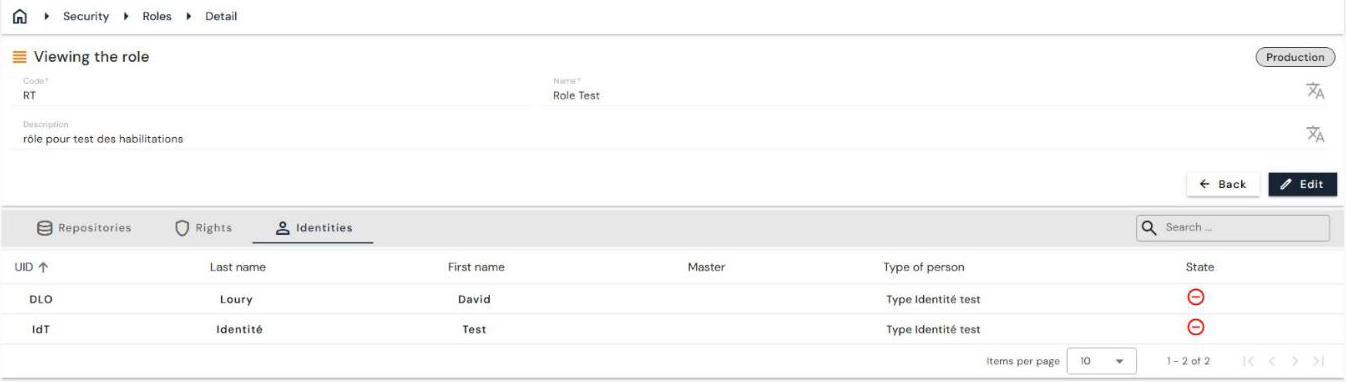
À partir de la version 7.1, la page de consultation d’un rôle porte un onglet supplémentaire, « Identités », qui contient la liste des identités liées au rôle.
La page de consultation d’un rôle compte ainsi trois onglets : « Référentiels », « Habilitations » et « Identités ». Ce dernier présente, pour chaque identité, son UID, son nom, son prénom, son identité maître, son type de personne et son état, avec une recherche.
Dupliquer un rôle
À partir de la version 7.1, il est possible de créer un rôle en dupliquant un rôle existant. Les référentiels et les habilitations liés au rôle dupliqué sont repris dans le nouveau rôle.
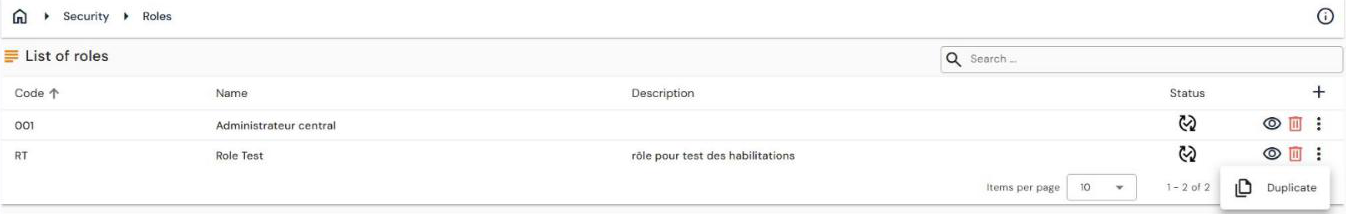
La duplication se lance depuis la liste des rôles (« Gestion des accès / Rôles ») : le menu ⋮ en bout de ligne propose l’action de duplication.