Administrasjon av repositoryer
Et repository defineres som en sentralisert kilde eller et sentralisert datalagringssted som lagrer og administrerer kontoinformasjonen for brukere, grupper og ressurser i et system eller en organisasjon.
I CyberElements Identity kan et repository omfatte flere applikasjoner som kontoer, roller og tillatelser er fordelt på.
Opprette/endre/slette et repository
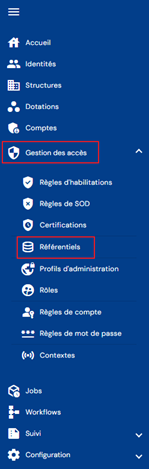
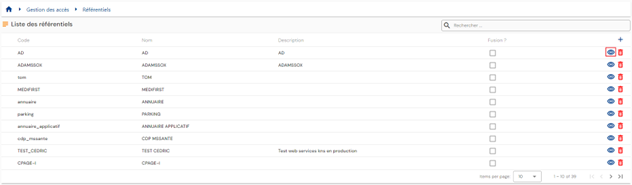
For å få tilgang til administrasjonen av repositoryer går du til menyen ”Access Management/Repositories”.
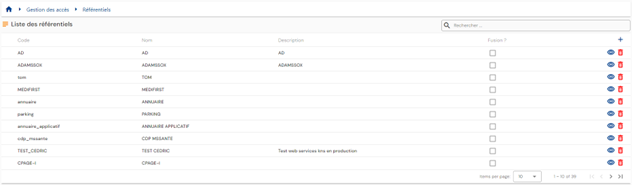
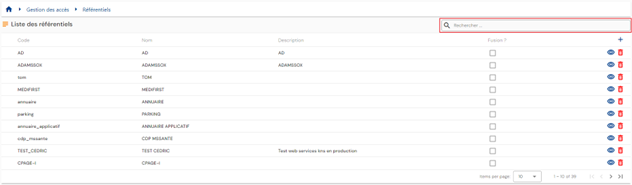
Du kommer direkte til listen over eksisterende repositoryer, som er forhåndslastet i en tabell uten at det er brukt filtre.
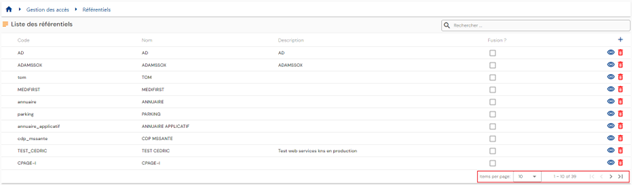
Paginering er satt opp slik at det bare vises 10 repositoryer.
Et søkefelt er tilgjengelig øverst til høyre i tabellen. Søket dekker attributtene ”code” og ”name” i repositoryene.
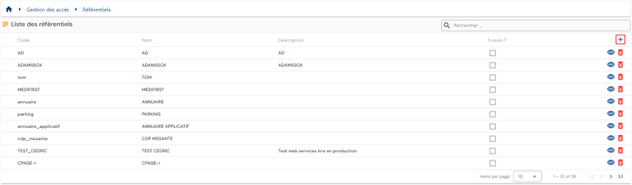
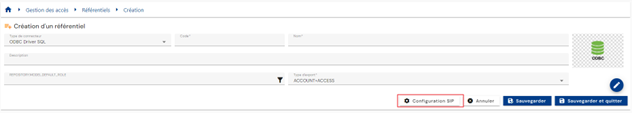
For å opprette et nytt repository klikker du på knappen ” ”.
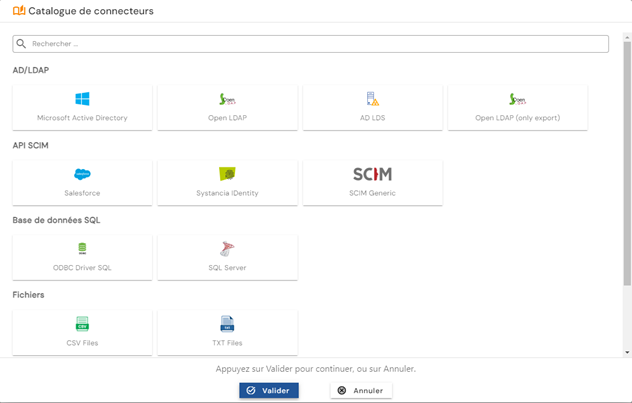
Velg applikasjonstypen i konnektorkatalogen.
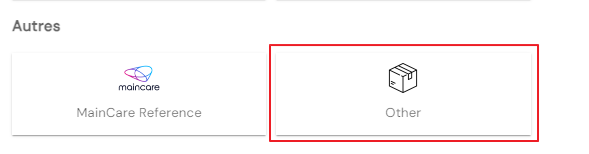
Hvis repositoryet ikke er knyttet til en automatisk konnektor, velger du alternativet ”Other” i kategorien Other.
Angi først de generelle parameterne for et repository:
- Code: koden til repositoryet. Må være unik, uten mellomrom og uten spesialtegn. Obligatorisk.
- Name: navnet på repositoryet. Betegnelsen som vises i de ulike skjemaene i applikasjonen. Obligatorisk.
- Description: felt for å angi en beskrivelse av repositoryet. Valgfritt.
- Default role: velg rollen som workflowene bruker hvis det sendes autorisasjonsforespørsler på repositoryet. Valgfritt.
- Export type: gjør det mulig å fastsette eksporttypen som brukes i provisjoneringskonnektoren. Denne opplysningen brukes til å fastsette hvilken attributtype som brukes for de dynamiske autorisasjonene.
Hvis Account+Access er valgt, knyttes de dynamiske autorisasjonene til kontoattributter; hvis user+Access er valgt, knyttes de dynamiske autorisasjonene til personattributter. Denne opplysningen er obligatorisk ved automatisk provisjonering; standardverdien er Account+Access.
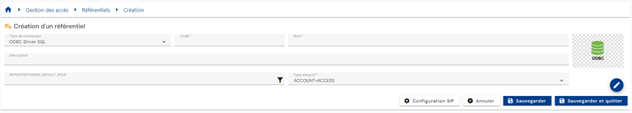
Klikk på knappen ”SIP Configuration” for å konfigurere en automatisk konnektor. Knappen er ikke tilgjengelig hvis ”Other” er valgt som repository.
Bekreft opprettingsskjemaet for å konfigurere applikasjonene og tillatelsene, kontotypene og rollene til repositoryet.
Handlinger for knappene i opprettingsmodus:
- Cancel: avbryter den pågående registreringen og går tilbake til listesiden for repositoryer.
- Save: bekrefter skjemaet og setter siden i visningsmodus.
- Save and quit: bekrefter skjemaet og går tilbake til listesiden for repositoryer.
For å vise og redigere et repository klikker du på ikonet ” ” til høyre for den aktuelle tabellraden:
Du kan bytte til redigeringsmodus direkte fra visningssiden for repositoryet.
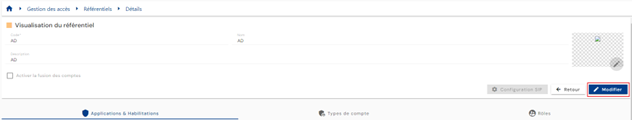
I redigeringsmodus kan alle felt endres.
Handlinger for knappene i redigeringsmodus:
- Cancel: avbryter den pågående registreringen og setter siden i visningsmodus.
- Save: bekrefter skjemaet og setter siden i visningsmodus.
- Save and quit: bekrefter skjemaet og går tilbake til listesiden for påloggingspolicyer.
For å slette et repository klikker du på ikonet ” ” til høyre for den aktuelle tabellraden:
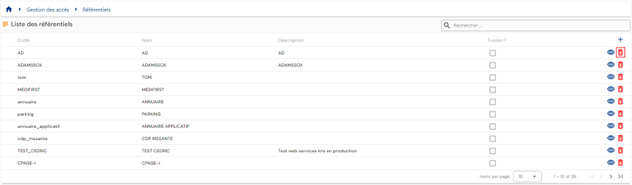
Det vises en bekreftelsesmelding før repositoryet slettes.
Advarsel: det er ikke mulig å slette et repository så lenge det finnes tilknyttede objekter.
Konfigurere en automatisk konnektor (via SIP)
Å konfigurere en automatisk konnektor består i å definere tilkoblingsparameterne mellom CyberElements Identity og en tredjepartsapplikasjon. Tilkoblingsmodusene kan være:
- Katalog (AD, LDAP, OpenLDAP, ADLDS osv.)
- Flat fil (csv, xml)
- DB
- API (SCIM)
For hvert repository er det mulig å konfigurere en automatisk konnektor for å kjøre provisjoneringssekvenser (oppstrøms eller nedstrøms). Merk at fra versjon 7.0 er det ikke lenger nødvendig å konfigurere en ODBC-kobling for Identity-repositoryet. Kommunikasjonen mellom Systancia Identity Provisioning og CyberElements Identity er automatisk og transparent.
Tilgangen til konfigurasjonen av en automatisk konnektor finnes på repository-siden åpnet i visningsmodus. Klikk på knappen ”SIP Configuration”.
For hver konnektorkonfigurasjon må du angi provisjoneringsagenten, uansett tilkoblingsmodus. Provisjoneringsagenten er angitt som standard når det bare finnes én.
Merk: i versjon 7.0 kan bare én provisjoneringsagent konfigureres. Den opprettes som standard, både ved oppgradering og ved en førstegangsinstallasjon.
Ellers varierer konfigurasjonsskjemaene avhengig av tilkoblingsmodusen som skal konfigureres.
Tilkobling av typen katalog, gammel konnektor
Adadvarsel
Den gamle katalogkonnektoren leveres fortsatt med versjon 7.1, men den blir utgått fra og med versjon 7.2. Foretrekk den nye konnektoren, som nå håndterer både eksport og import.
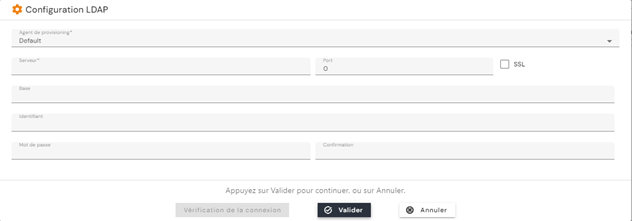
For en tilkobling av typen katalog med den gamle konnektoren, som tillater eksport og import (LDAP, AD, OpenLDAP osv.), må følgende informasjon angis:
- Server: adressen til serveren der katalogen ligger
- Port: tilkoblingsport
- SSL: merk av hvis SSL-tilkoblingen skal aktiveres
- Base: roten i treet som dataene hentes fra eller skrives til. Eksempel: ”DC=Domain,DC=local”
- Username: påloggingskonto
- Password: passordet til påloggingskontoen
Tilkobling av typen katalog, ny konnektor
Merk
Til og med versjon 7.0 håndterte den nye katalogkonnektoren bare lesing fra repositoryer av typen katalog. Fra og med versjon 7.1 håndterer den også skriving til disse repositoryene.
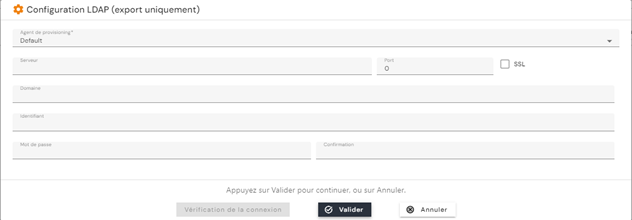
For en tilkobling av typen katalog, ny konnektor, som tillater eksport og import (LDAP, AD, OpenLDAP osv.), må du angi følgende opplysninger:
- Server: adressen til serveren der katalogen ligger
- Port: tilkoblingsport
- SSL: merk av hvis SSL-tilkoblingen skal aktiveres
- Domain: roten i treet som dataene hentes fra eller skrives til. Eksempel: ”Domain.local”
- Username: påloggingskonto
- Password: passordet til påloggingskontoen
- Synchronization of groups managed by Identity only: merk av for boksen slik at SIP baserer seg på listen over sikkerhetsgrupper som er opprettet og administreres i CyberElements Identity, i stedet for på en liste som angis manuelt i eksporten og i importen av repositoryet.
- Export code: kode for eksporten av grupper, vanligvis
memberof@. Skal fylles ut når det forrige alternativet er avmerket.
Koden memberof@ angir grupper ved navnet deres (CN), uten plasseringen i katalogen — mens standard-LDAP-attributtet memberOf forventer det fullstendige DN-et for hver gruppe. Den gjenkjennes uavhengig av store og små bokstaver. For å sammenligne den forventede tilstanden med katalogen reduserer konnektoren også de gjeldende gruppene til objektet til navnet deres, og bruker deretter bare de nødvendige tilleggene og fjerningene. Når alternativet ”Synchronization of groups managed by Identity only” er avmerket, eksporteres bare medlemskap i grupper som administreres av Identity: de andre gruppene i katalogen som brukeren tilhører, endres ikke.
Tips
Koden memberof@ forutsetter unike gruppenavn i katalogen. Hvis flere grupper har samme navn i ulike organisasjonsenheter, bruker du memberOf med de fullstendige DN-ene.
Når en gruppe som administreres av Identity, ennå ikke finnes i katalogen, oppretter konnektoren den med objektklassene top og group. Hvilken organisasjonsenhet den opprettes i, er foreløpig ikke fastslått.
Tilkobling av typen DB
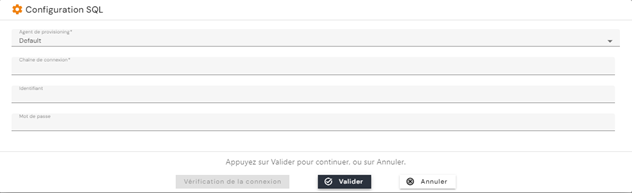
For en tilkobling til en database (SQL Server, Oracle, PostgreSQL osv.) må følgende informasjon angis:
- Forhåndsopprettet tilkoblingsstreng (ODBC-kobling osv.)
- Username: påloggingskonto
- Password: passordet til påloggingskontoen
Tilkobling av typen flat fil (CSV, TXT osv.)
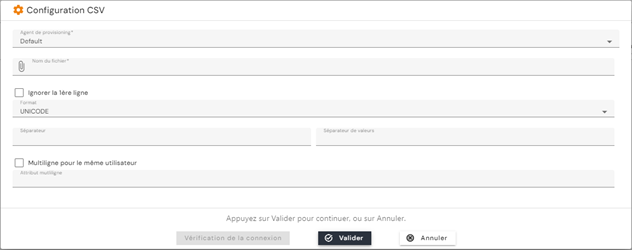
- File name: den fullstendige banen til filen.
- Skip the first line: merk av for denne boksen hvis filen inneholder en overskriftsrad. Fra og med versjon 7.1 beholdes denne overskriftsraden under importen.
- Format: ASCII eller Unicode
- Separator: tegnet som utgjør kolonneskilletegnet
- Value separator: tegnet som utgjør verdiskilletegnet ved et attributt med flere verdier
- Multi-line for the same user: navnet på attributtet som har en unik verdi (for eksempel ansattnummer, pålogging osv.), og som fungerer som pivotattributt for håndtering av flere verdier.
Flerlinje ved skriving, fra og med versjon 7.1:
Til og med versjon 7.0 ble flerlinje bare håndtert ved lesing: verdiene til flerverdiattributter ble bare skrevet med et skilletegn. Fra og med versjon 7.1 kan alternativet ”Multi-line for the same user” også konfigureres i repositoryet for utdatatekstfilen (csv, txt eller annet).
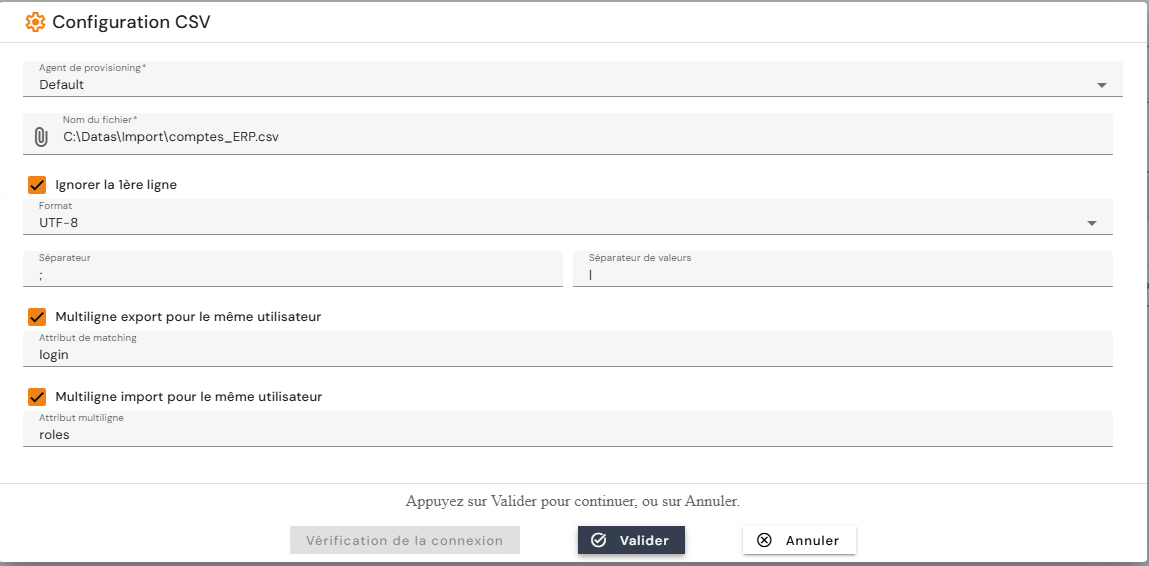
Hvis et objekt i synkroniseringsfilen har flere verdier i det angitte attributtet, inneholder den produserte filen like mange linjer som det finnes verdier, og alle de andre attributtene til objektet gjentas på hver av disse linjene.
Bare ett flerverdiattributt kan generere linjer på denne måten, per objekt og per repository. De andre flerverdiattributtene forblir samlet på én linje, med verdiene atskilt av skilletegnet som er definert i konfigurasjonen av repositoryet.
Opprette/endre/slette applikasjoner og autorisasjoner
For å få tilgang til administrasjonen av applikasjoner og autorisasjoner for et repository må du gå til repository-siden i visningsmodus og deretter åpne fanen ”Applications and Authorizations”.
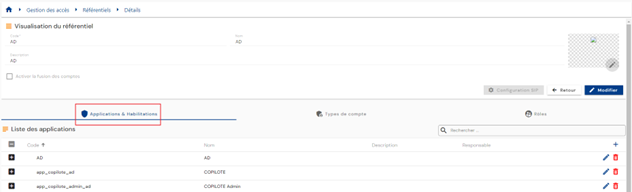
Listen over eksisterende applikasjoner er forhåndslastet uten at det er brukt filtre, men i samsvar med tillatelsene som er knyttet til profilen til den påloggede personen.
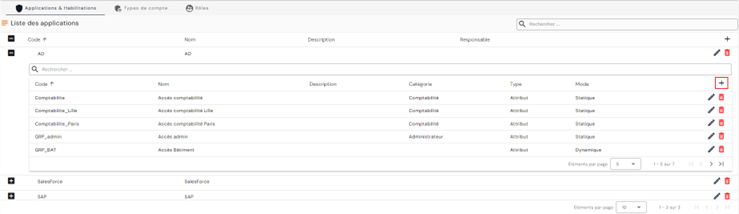
Listen over autorisasjonene som er knyttet til en applikasjon, vises i en tabell som er innebygd i applikasjonen.
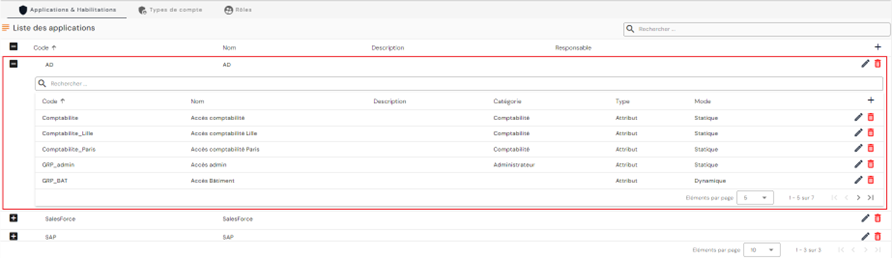
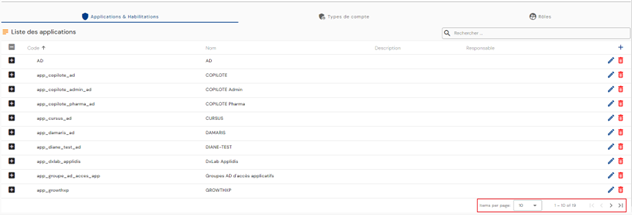
Paginering er satt opp slik at det bare vises 10 applikasjoner.
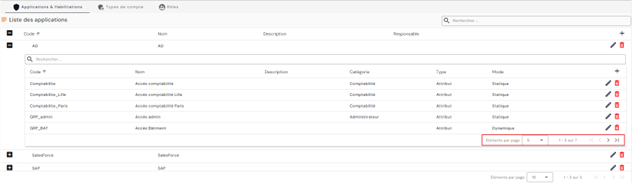
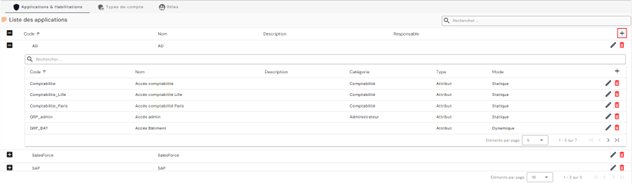
I den innebygde tabellen over autorisasjoner er pagineringen satt opp slik at det bare vises 5 autorisasjoner.
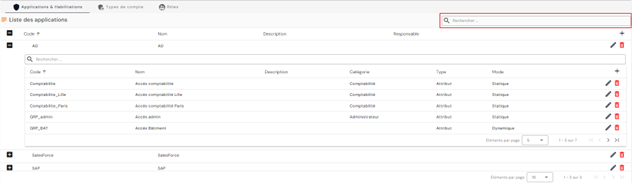
Et søkefelt er tilgjengelig øverst til høyre i applikasjonstabellen. Søket dekker koden og navnet på applikasjonene.
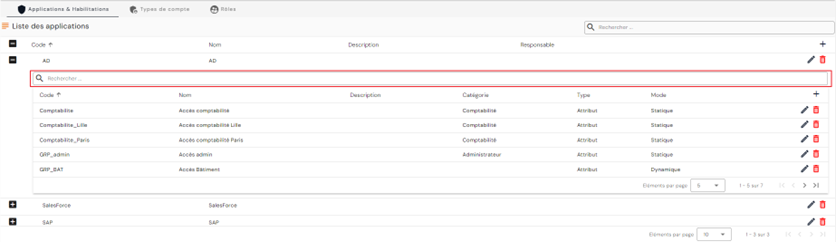
På samme måte er det et søkefelt øverst i den innebygde tabellen over autorisasjoner. Søket dekker attributtene ”Category”, ”Code” og ”Name” i autorisasjonene.
For å opprette en ny applikasjon klikker du på knappen ”” øverst til høyre i applikasjonstabellen.
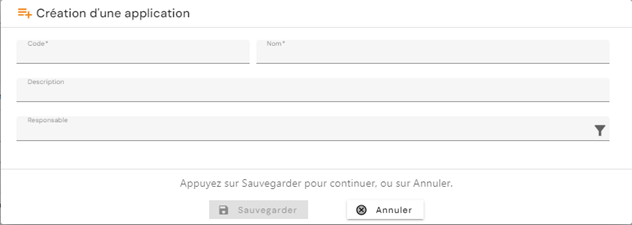
Angi parameterne for en applikasjon:
- Code: koden til applikasjonen. Må være unik, uten mellomrom og uten spesialtegn. Obligatorisk.
- Name: navnet på applikasjonen. Betegnelsen som vises i de ulike skjemaene i applikasjonen. Obligatorisk.
- Description: felt for å angi en beskrivelse av applikasjonen. Valgfritt.
- Responsible: velg én eller flere personer fra listen over identiteter. Valgfritt.
For å opprette en ny autorisasjon åpner du den innebygde tabellen for applikasjonen du vil knytte autorisasjonen til, og klikker på knappen ”” øverst til høyre i autorisasjonstabellen.
Angi parameterne for en autorisasjon:
- Code: koden til autorisasjonen. Må være unik, uten mellomrom og uten spesialtegn. Obligatorisk.
- Name: navnet på autorisasjonen. Betegnelsen som vises i de ulike skjemaene i applikasjonen. Obligatorisk.
- Description: felt for å angi en beskrivelse av applikasjonen. Valgfritt.
- Category: velg en kategori fra listen, eller opprett en ny kategori. For å opprette en ny kategori klikker du på knappen ”” til høyre for nedtrekkslisten. Valgfritt.
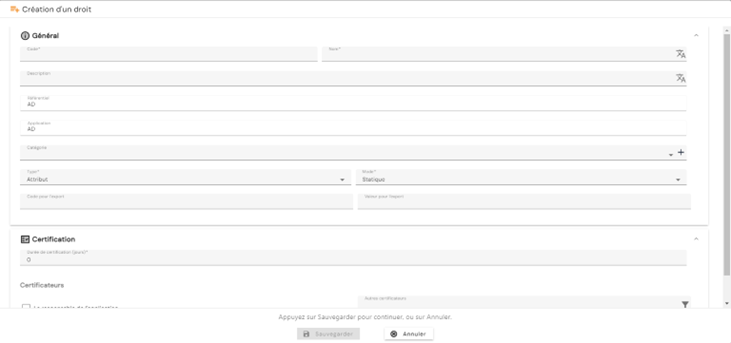
- Type:
- Group. Alternativ som er tilgjengelig for å håndtere bakoverkompatibilitet ved versjonsoppgraderinger. Dette alternativet er utgått fra 7.0.
- Attribute
- Mode:
- Static: verdien av rettigheten som skal defineres
- Dynamic: verdi som kommer fra et attributt
- Export code: navnet på attributtet som eksporteres i eksportene ”USER+ACCESS” og ”ACCOUNT+ACCESS”
- Export value:
- Enten et fritt felt hvis Mode = static
- Eller et felt for å velge et attributt hvis Mode = dynamic. Attributtet må være et kontoattributt hvis konnektoren er opprettet med eksporttypen ”ACCOUNT + ACCESS”, eller et identitetsattributt hvis konnektoren er opprettet med eksporttypen ”USER + ACCESS”
Merk: eksporten ”USER + ACCESS” beholdes i versjon 7.0 for å håndtere bakoverkompatibilitet ved en versjonsoppgradering. Den er utgått fra versjon 7.0.
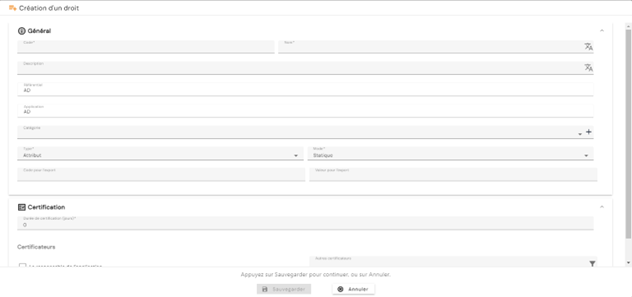
For å endre en applikasjon klikker du på ikonet ” ” til høyre i den aktuelle tabellraden.
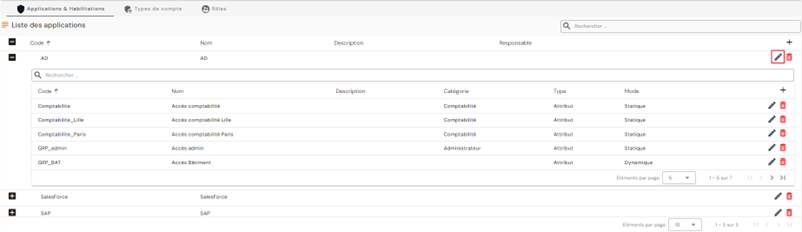
Alle felt kan endres.
For å endre en autorisasjon åpner du den innebygde tabellen for applikasjonen der du vil endre en autorisasjon, og klikker på ikonet ”” til høyre i den aktuelle tabellraden.
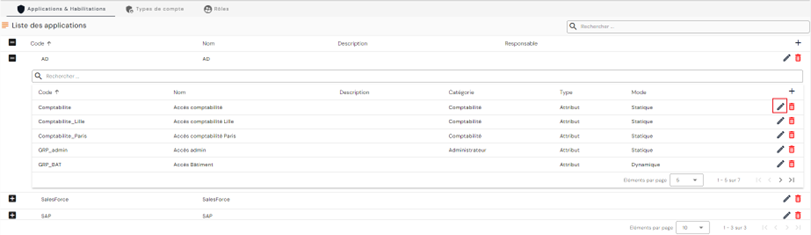
Alle felt kan endres.
Handlinger for knappene i opprettings- og endringsmodus (applikasjoner og autorisasjoner):
- Cancel: avbryter den pågående registreringen og går tilbake til repository-siden.
- Save: bekrefter skjemaet og går tilbake til repository-siden
For å slette en applikasjon klikker du på ikonet ”” til høyre for den aktuelle raden i tabellen.
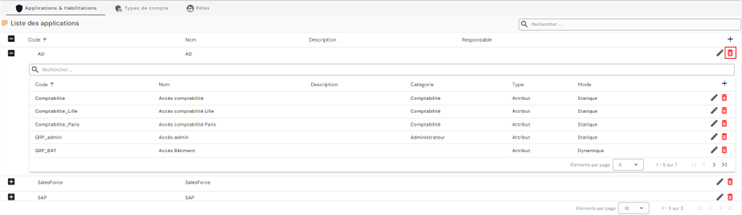
Det vises en bekreftelsesmelding før applikasjonen slettes.
Advarsel: det er ikke mulig å slette en applikasjon så lenge det finnes tilhørende objekter.
For å slette en autorisasjon åpner du den innebygde tabellen for applikasjonen der du vil slette en autorisasjon, og klikker på knappen ”” til høyre i den aktuelle tabellraden.
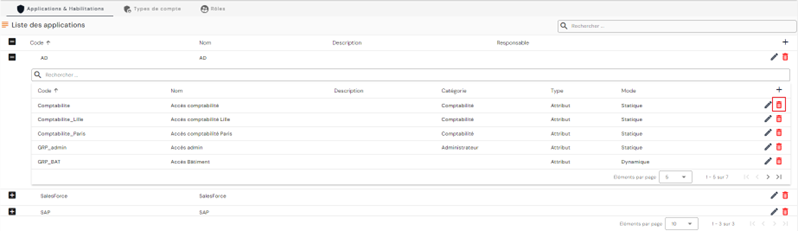
Det vises en bekreftelsesmelding før autorisasjonen slettes.
Advarsel: det er ikke mulig å slette en autorisasjon så lenge det finnes tilhørende objekter.
Administrasjon av roller
Fra versjon 7.0 legges roller til i administrasjonen av rettighetsmodeller. Roller, som kan sammenlignes med stillingsprofiler, gjør det mulig å forhåndsdefinere et sett med tillatelser, men også å opprette flere kontoer for én enkelt identitet ved behov. For eksempel kan en person som har en administratorrolle og en standardbrukerrolle, få tilordnet to kontoer, slik at personen bruker den som kreves for operasjonene som skal utføres.
Fra og med versjon 7.1 støtter rolleadministrasjonen også gyldighetsdatoer, låsing og opplåsing av en rolle, sertifisering — manuelt eller gjennom en sertifiseringskampanje — og administrasjon av arbeidsdeling (SoD).
Merk
Disse fire begrepene er beskrevet på autorisasjonsnivå på siden Administrasjon av kontoer og autorisasjoner. Versjonsmerknaden for 7.1 kunngjør støtten for dem på roller uten å beskrive skjermene i detalj.
Låsing og sertifisering av en rolle gjøres fra detaljsiden for en identitet, i fanen for teoretiske roller og autorisasjoner: menyen ⋮ for hver rolle gjør det mulig å legge til en autorisasjon, Lock the role og Certify the role. Låsing og opplåsing styres av to ulike administrasjonsrettigheter, avhengig av om rollen er tilordnet en identitet eller en konto.
En låst rolle tas ikke lenger med i betraktningen av avstemmingsreglene som er basert på aktive roller. En konto som bare var knyttet til identiteten sin gjennom denne rollen, blir derfor foreldreløs: dette er forventet oppførsel. Før du låser en rolle, bør du kontrollere kontoene som er avhengige av den.
Opprette/endre/slette en rolle (stillingsprofil)
For å få tilgang til administrasjonen av roller går du til menyen ”Access Management/Roles”.
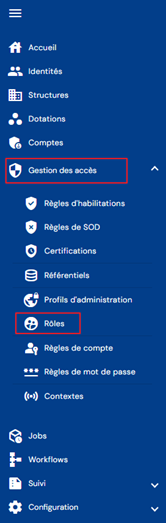
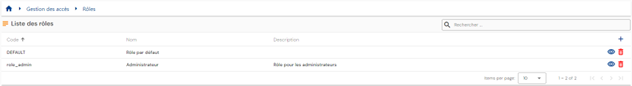
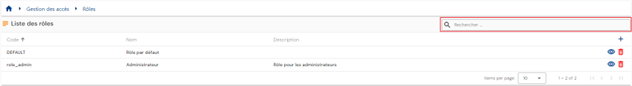
Du kommer direkte til listen over eksisterende roller, forhåndslastet i en tabell uten at det er brukt filtre, men med hensyn til tillatelsene som er knyttet til profilen til den påloggede personen.
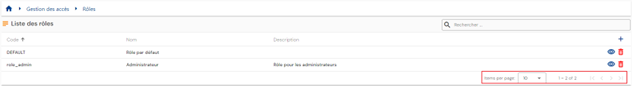
Paginering er satt opp slik at det bare vises 10 roller.
Et søkefelt er tilgjengelig øverst til høyre i tabellen. Søket gjelder attributtene ”code” og ”name” i rollene.
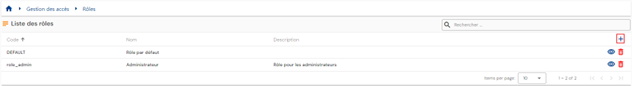
For å opprette en ny rolle klikker du på knappen ””.
Angi de generelle parameterne for en rolle:
- Code: koden til rollen. Må være unik, uten mellomrom og uten spesialtegn. Obligatorisk.
- Name: navnet på rollen. Betegnelsen som vises i de ulike skjemaene i applikasjonen. Obligatorisk.
- Description: felt for å angi en beskrivelse av rollen. Valgfritt.
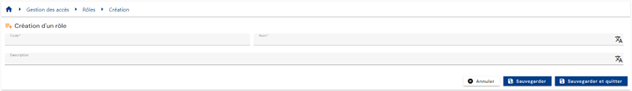
Bekreft opprettingsskjemaet for å legge til koblinger til repositoryer og standardautorisasjoner.
For å vise og redigere en rolle klikker du på ikonet ”” til høyre for den aktuelle tabellraden.
Det er mulig å bytte til redigeringsmodus direkte fra visningssiden for rollen.
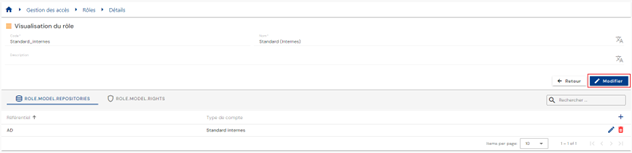
I redigeringsmodus kan alle felt endres.
Handlinger for knappene i redigerings- eller opprettingsmodus:
- Cancel: avbryter den pågående registreringen og setter siden i visningsmodus
- Save: bekrefter skjemaet og setter siden i visningsmodus
- Save and quit: bekrefter skjemaet og går tilbake til listesiden for roller
For å slette en rolle klikker du på ikonet ”” til høyre for den aktuelle tabellraden.
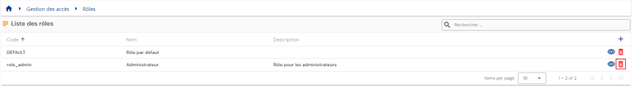
Det vises en bekreftelsesmelding før rollen slettes.
Advarsel: det er ikke mulig å slette en rolle så lenge det finnes tilhørende objekter.
- Du kan administrere koblingene til repositoryer fra denne konfigurasjonssiden.
- Du kan administrere standardautorisasjonene for en rolle fra denne konfigurasjonssiden.
Administrere koblingene mellom et repository og en rolle
Å opprette en kobling mellom en rolle og et repository gjør det mulig å generere en konto når en identitet har en rolle og oppfyller vilkårene for å få en konto (identitetsstatus, om identiteten har rettigheter eller ikke osv.).
En kobling mellom et repository og en rolle kan opprettes på to ulike måter:
- Enten på konfigurasjonssiden for en rolle
- Eller på konfigurasjonssiden for et repository
For å legge til en kobling til et repository fra konfigurasjonssiden for en rolle åpner du den ønskede rollen i visningsmodus og åpner fanen ”Repository”. Listen over repositoryene som er knyttet til rollen, er forhåndslastet uten at det er brukt filtre, men med hensyn til tillatelsene som er knyttet til profilen til den påloggede personen.
Paginering er satt opp slik at det bare vises 10 eksisterende tilknyttede repositoryer.
Et søkefelt er tilgjengelig øverst til høyre i tabellen over tilknyttede repositoryer. Søket baserer seg på navnene på repositoryene.
For å opprette en ny kobling til et repository klikker du på knappen ”” øverst til høyre i tabellen.
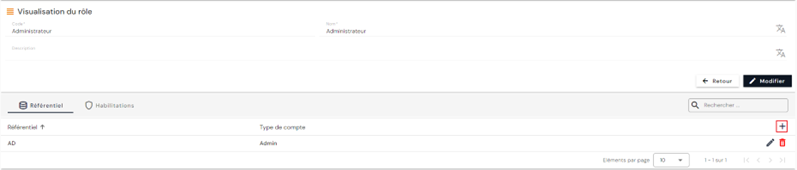
Velg et repository fra listen, og velg deretter kontotypen som skal brukes. Lagre for å registrere koblingen.
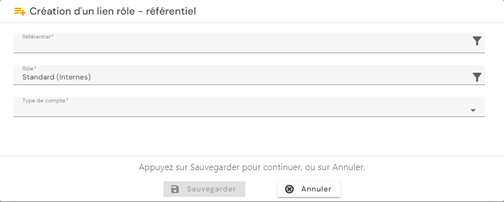
Gjenta denne prosessen for hver kobling du vil opprette.
For å endre et repository som er knyttet til rollen, klikker du på ikonet ”” til høyre i den aktuelle tabellraden.
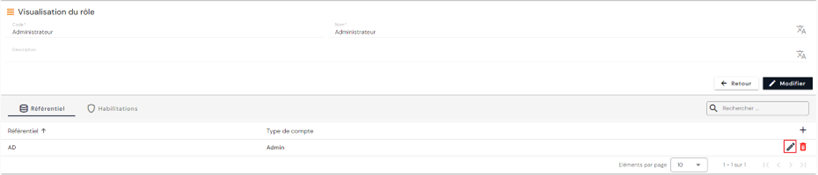
Kontotypen kan endres.
For å slette et repository som er knyttet til en rolle, klikker du på ikonet ”” til høyre i den aktuelle tabellraden.
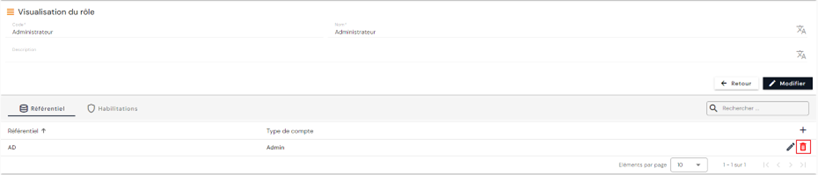
For å legge til en kobling til et repository fra konfigurasjonssiden for repositoryet åpner du det ønskede repositoryet i visningsmodus og åpner deretter fanen ”Roles”. Listen over tilknyttede roller er forhåndslastet uten at det er brukt filtre, men med hensyn til tillatelsene som er knyttet til profilen til den påloggede personen.
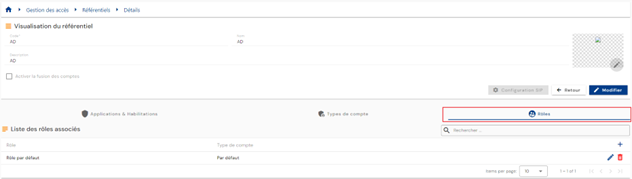
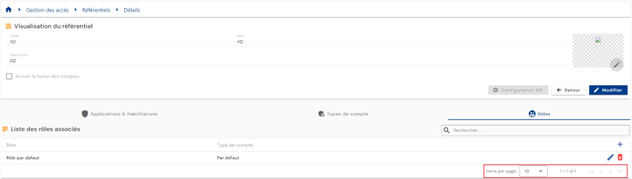
Paginering er satt opp slik at det bare vises 10 eksisterende koblinger rolle/repository.
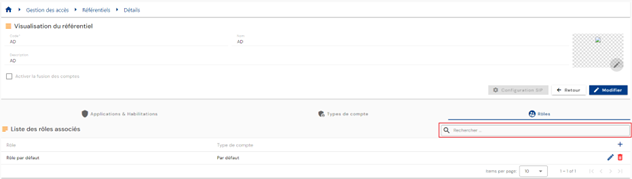
Et søkefelt er tilgjengelig øverst til høyre i tabellen over koblinger rolle/repository. Søket baserer seg på navnene på rollene.
For å opprette en ny kobling rolle/repository klikker du på knappen ”” øverst til høyre i tabellen.
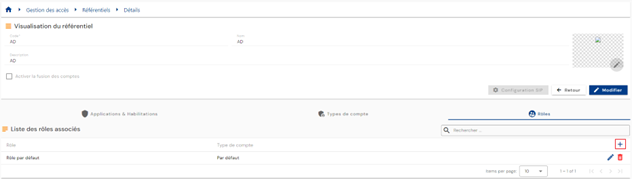
Velg en rolle fra listen, og velg deretter kontotypen som skal brukes. Lagre for å registrere koblingen.
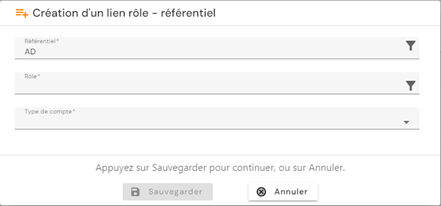
For å endre en tilknytning rolle-repository klikker du på ikonet ”” til høyre i den aktuelle tabellraden.
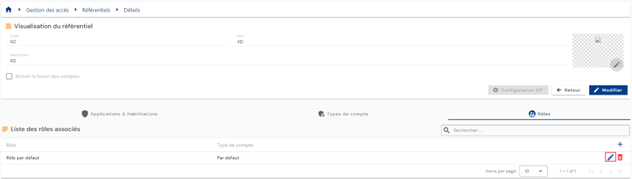
Kontotypen kan endres.
Handlinger for knappene i opprettings- og redigeringsmodus:
- Cancel: avbryter den pågående registreringen og går tilbake til repository-siden.
- Save: bekrefter skjemaet og går tilbake til repository-siden
For å slette en tilknytning rolle-repository klikker du på ikonet ”” til høyre for den aktuelle tabellraden.
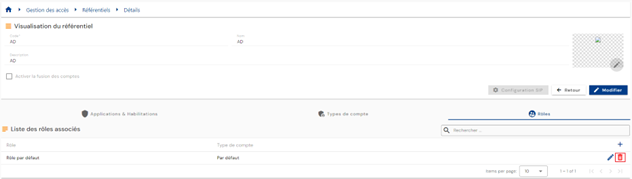
Det vises en bekreftelsesmelding før tilknytningen rolle-repository slettes.
Advarsel: det er ikke mulig å slette en tilknytning rolle-repository så lenge det finnes tilknyttede objekter.
Administrasjon av standardautorisasjoner for en rolle
Hvis en rolle har standardautorisasjoner, arver en identitet som har denne rollen, også standardautorisasjonene til rollen. Denne funksjonen erstatter rettighetsgruppene som fantes i tidligere versjoner av produktet.
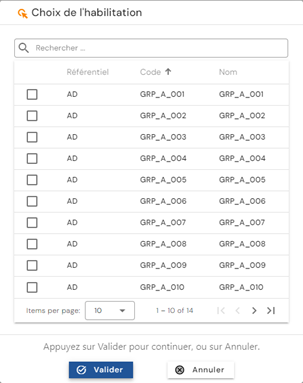
For å legge standardautorisasjoner til en rolle åpner du den ønskede rollen i visningsmodus og åpner deretter fanen ”Authorizations”. Klikk på knappen ””.
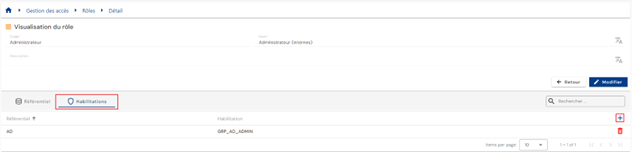
Velg de ønskede rettighetene og klikk på ”Validate” for å legge autorisasjonene til rollen, eller på ”Cancel” for å avbryte operasjonen.
Vise identitetene som er knyttet til en rolle
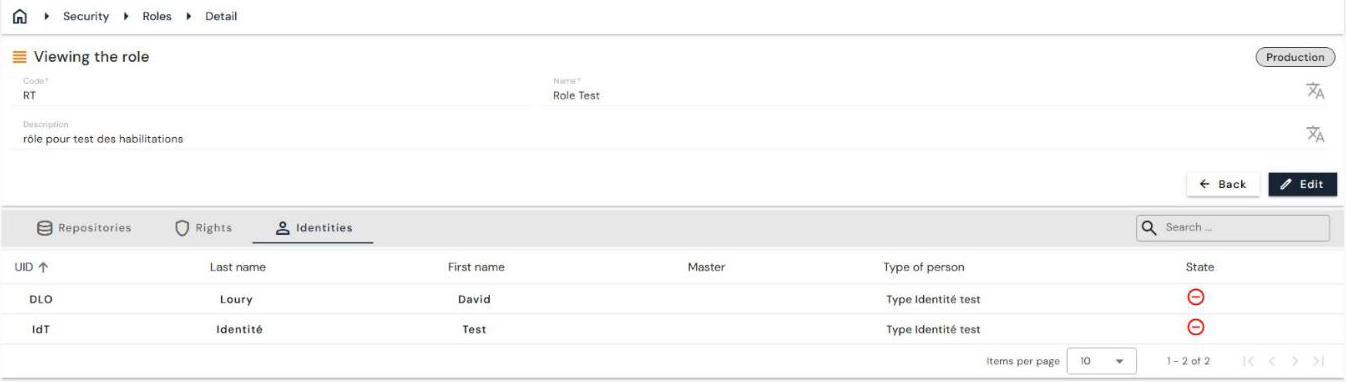
Fra og med versjon 7.1 har visningssiden for en rolle en ekstra fane, ”Identities”, som inneholder listen over identiteter som er knyttet til rollen.
Visningssiden for en rolle har dermed tre faner: ”Repositories”, ”Rights” og ”Identities”. Den siste viser for hver identitet UID, etternavn, fornavn, hovedidentitet, persontype og tilstand, med et søk.
Duplisere en rolle
Fra og med versjon 7.1 er det mulig å opprette en rolle ved å duplisere en eksisterende rolle. Repositoryene og autorisasjonene som er knyttet til den dupliserte rollen, overføres til den nye rollen.
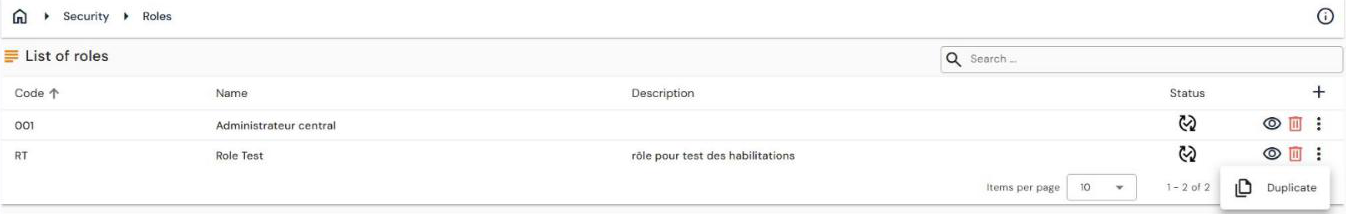
Dupliseringen startes fra listen over roller (”Access Management/Roles”): menyen ⋮ på slutten av raden tilbyr handlingen for duplisering.