Gestione dei repository
Un repository è definito come una fonte o una posizione di dati centralizzata che memorizza e gestisce le informazioni degli account degli utenti, dei gruppi e delle risorse all'interno di un sistema o di un'organizzazione.
In CyberElements Identity un repository può comprendere più applicazioni tra le quali sono ripartiti account, ruoli e autorizzazioni.
Creare/modificare/eliminare un repository
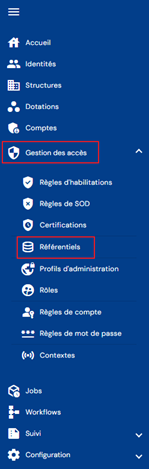
Per accedere alla gestione dei repository, andare al menu «Access Management/Repositories».
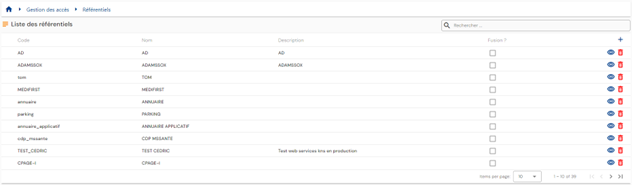
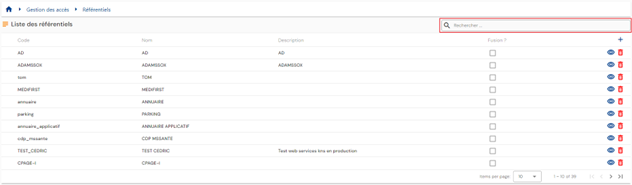
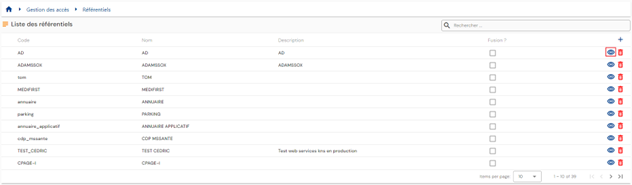
Si accede direttamente all'elenco dei repository esistenti, precaricato in una tabella senza alcun filtro applicato.
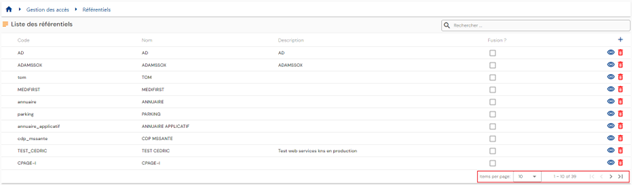
La paginazione è impostata per visualizzare solo 10 repository.
In alto a destra della tabella è disponibile un campo di ricerca. La ricerca riguarda gli attributi «code» e «name» dei repository.
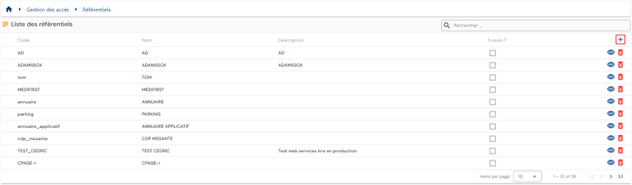
Per creare un nuovo repository, fare clic sul pulsante « ».
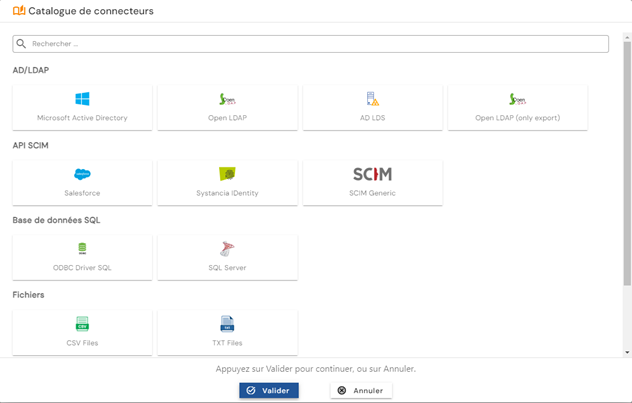
Scegliere il tipo di applicazione nel catalogo dei connettori.
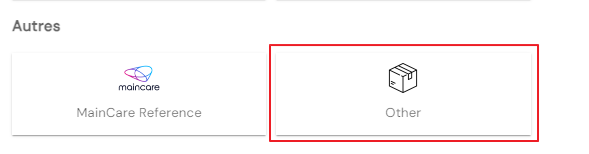
Se il repository non è collegato a un connettore automatico, selezionare l'opzione «Other» nella categoria Other.
Immettere anzitutto i parametri generali di un repository:
- Code: codice del repository. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
- Name: nome del repository. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
- Description: campo per immettere una descrizione del repository. Facoltativo.
- Default role: selezionare il ruolo che verrà utilizzato dai workflow se vengono presentate richieste di autorizzazione sul repository. Facoltativo.
- Export type: permette di determinare il tipo di esportazione che verrà utilizzato nel connettore di provisioning. Questa informazione serve a determinare quale tipo di attributo verrà utilizzato per le autorizzazioni dinamiche.
Se è selezionato Account+Access, le autorizzazioni dinamiche verranno collegate ad attributi dell'account; se è selezionato user+Access, verranno collegate ad attributi della persona. Questa informazione è obbligatoria in caso di provisioning automatico; il valore predefinito è Account+Access.
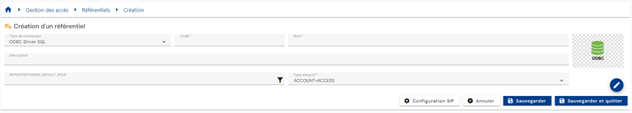
Fare clic sul pulsante «SIP Configuration» per configurare un connettore automatico. Il pulsante non è accessibile se il repository selezionato è «Other».
Convalidare la maschera di creazione per configurare le applicazioni e le autorizzazioni, i tipi di account e i ruoli del repository.
Azioni dei pulsanti in modalità di creazione:
- Cancel: annulla l'immissione in corso e riporta alla pagina dell'elenco dei repository.
- Save: convalida la maschera e riporta la pagina in modalità di consultazione.
- Save and quit: convalida la maschera e riporta alla pagina dell'elenco dei repository.
Per consultare e modificare un repository, fare clic sull'icona « » situata a destra della riga corrispondente della tabella:
È possibile passare alla modalità di modifica direttamente dalla pagina di consultazione del repository.
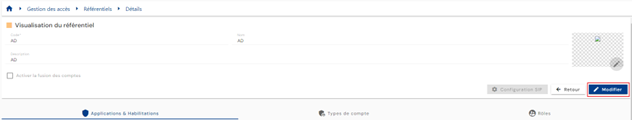
In modalità di modifica è possibile modificare tutti i campi.
Azioni dei pulsanti in modalità di modifica:
- Cancel: annulla l'immissione in corso e riporta la pagina in modalità di consultazione.
- Save: convalida la maschera e riporta la pagina in modalità di consultazione.
- Save and quit: convalida la maschera e riporta alla pagina dell'elenco delle politiche di login.
Per eliminare un repository, fare clic sull'icona « » situata a destra della riga corrispondente della tabella:
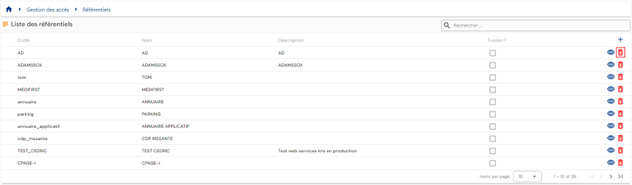
Prima dell'eliminazione del repository viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare un repository finché esistono oggetti collegati.
Configurare un connettore automatico (tramite SIP)
Configurare un connettore automatico consiste nel definire i parametri di connessione tra CyberElements Identity e un'applicazione di terze parti. Le modalità di connessione possono essere:
- Directory (AD, LDAP, OpenLDAP, ADLDS, ecc.)
- File piatto (csv, xml)
- DB
- API (SCIM)
Per ogni repository è possibile configurare un connettore automatico al fine di eseguire sequenze di provisioning (ascendente o discendente). Si noti che, a partire dalla versione 7.0, per il repository Identity non è più necessario configurare un collegamento ODBC. La comunicazione tra Systancia Identity Provisioning e CyberElements Identity è automatica e trasparente.
Si accede alla configurazione di un connettore automatico dalla pagina del repository aperta in modalità di consultazione. Fare clic sul pulsante «SIP Configuration».
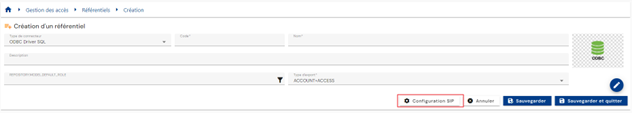
Per ogni configurazione di connettore, indipendentemente dalla modalità di connessione, occorre indicare l'agente di provisioning. L'agente di provisioning è indicato per impostazione predefinita quando ne esiste uno solo.
Nota: nella versione 7.0 è possibile configurare un solo agente di provisioning. Questo viene creato per impostazione predefinita, sia in caso di aggiornamento di versione sia in caso di prima installazione.
Per il resto, le maschere di configurazione variano a seconda della modalità di connessione da configurare.
Connessione di tipo directory, vecchio connettore
Attenzione
Il vecchio connettore di directory viene ancora fornito con la versione 7.1, ma sarà obsoleto a partire dalla versione 7.2. Preferire il nuovo connettore, che ora gestisce sia l'esportazione sia l'importazione.
Per una connessione di tipo directory con il vecchio connettore, che permette l'esportazione e l'importazione (LDAP, AD, OpenLDAP, ecc.), occorre immettere le informazioni seguenti:
- Server: indirizzo del server sul quale si trova la directory
- Port: porta di connessione
- SSL: selezionare la casella se deve essere abilitata la connessione SSL
- Base: radice dell'albero dalla quale i dati verranno estratti o scritti. Esempio: «DC=Domain,DC=local»
- Username: account di connessione
- Password: password dell'account di connessione
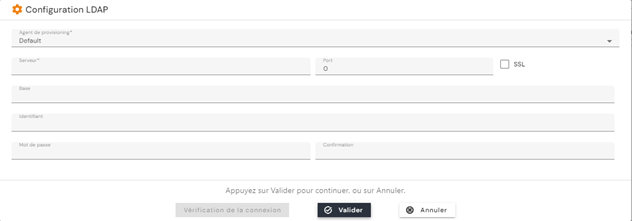
Connessione di tipo directory, nuovo connettore
Nota
Fino alla versione 7.0, il nuovo connettore di directory gestiva solo la lettura dei repository di tipo directory. A partire dalla versione 7.1, gestisce anche la scrittura in questi repository.
Per una connessione di tipo Directory, nuovo connettore, che consente l'esportazione e l'importazione (LDAP, AD, OpenLDAP, ecc.), è necessario immettere le seguenti informazioni:
- Server: indirizzo del server sul quale si trova la directory
- Port: porta di connessione
- SSL: selezionare la casella se deve essere abilitata la connessione SSL
- Domain: radice dell'albero dalla quale i dati verranno estratti o scritti. Esempio: «Domain.local»
- Username: account di connessione
- Password: password dell'account di connessione
- Synchronization of groups managed by Identity only: selezionare la casella affinché SIP si basi sull'elenco dei gruppi di sicurezza creati e gestiti in CyberElements Identity, anziché su un elenco immesso manualmente nell'esportazione e nell'importazione del repository.
- Export code: codice dell'esportazione dei gruppi, comunemente
memberof@. Da compilare quando l'opzione precedente è selezionata.
Il codice memberof@ designa i gruppi tramite il loro nome (CN), senza la loro posizione nella directory, mentre l'attributo LDAP standard memberOf si aspetta il DN completo di ogni gruppo. Viene riconosciuto indipendentemente da maiuscole e minuscole. Per confrontare lo stato atteso con la directory, il connettore riduce anche i gruppi correnti dell'oggetto al loro nome, quindi applica solo le aggiunte e le rimozioni necessarie. Quando l'opzione «Synchronization of groups managed by Identity only» è selezionata, vengono esportate solo le appartenenze ai gruppi gestiti da Identity: gli altri gruppi della directory a cui appartiene l'utente non vengono modificati.
Suggerimento
Il codice memberof@ presuppone nomi di gruppo univoci nella directory. Se più gruppi hanno lo stesso nome in unità organizzative diverse, utilizzare memberOf con i DN completi.
Quando un gruppo gestito da Identity non esiste ancora nella directory, il connettore lo crea, con le classi di oggetto top e group. L'unità organizzativa di destinazione non è stata stabilita fino a oggi.
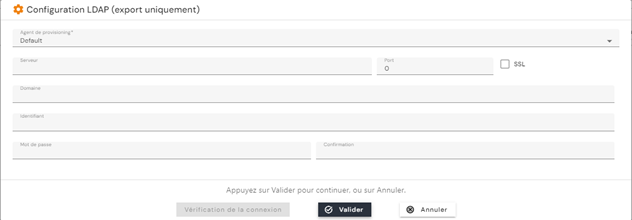
Connessione di tipo database
Per una connessione a un database (SQL Server, Oracle, PostgreSQL, ecc.), occorre immettere le informazioni seguenti:
- Stringa di connessione creata in precedenza (collegamento ODBC, ecc.)
- Username: account di connessione
- Password: password dell'account di connessione
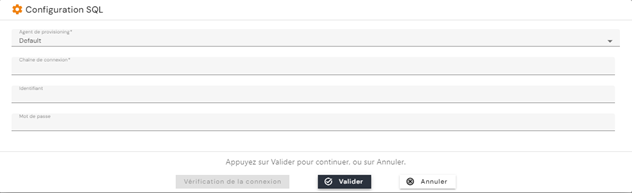
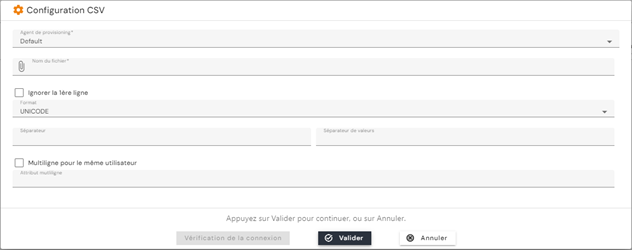
Connessione di tipo file piatto (CSV, TXT, ecc.)
- File name: percorso completo del file.
- Skip the first line: selezionare questa casella se il file contiene un'intestazione. A partire dalla versione 7.1, questa intestazione viene mantenuta durante l'importazione.
- Format: ASCII o Unicode
- Separator: carattere che rappresenta il separatore di colonna
- Value separator: carattere che rappresenta il separatore di valori nel caso di un attributo multivalore
- Multi-line for the same user: nome dell'attributo il cui valore è univoco (per esempio la matricola, il login, ecc.) e che serve da attributo pivot per gestire i valori multipli.
Multilinea in scrittura, a partire dalla versione 7.1:
Fino alla versione 7.0, la multilinea era gestita solo in lettura: i valori multipli venivano scritti solo con un separatore. A partire dalla versione 7.1, l'opzione «Multi-line for the same user» può essere configurata anche nel repository del file di testo di output (csv, txt o altro).
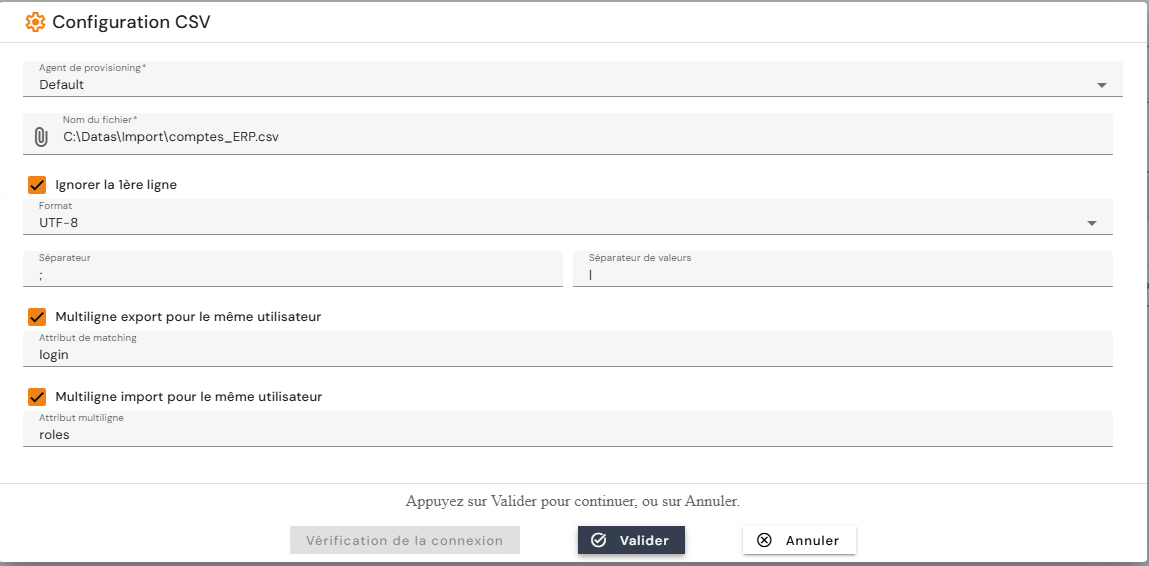
Se un oggetto del file di sincronizzazione ha più valori nell'attributo designato, il file prodotto contiene tante righe quanti sono i valori, e tutti gli altri attributi dell'oggetto vengono ripetuti su ciascuna di queste righe.
Un solo attributo multivalore può generare righe in questo modo, per oggetto e per repository. Gli altri attributi multivalore restano raggruppati su una sola riga, con i valori separati dal separatore definito nella configurazione del repository.
Creare/modificare/eliminare applicazioni e autorizzazioni
Per accedere alla gestione delle applicazioni e delle autorizzazioni di un repository, andare alla pagina del repository in modalità di consultazione, quindi aprire la scheda «Applications and Authorizations».
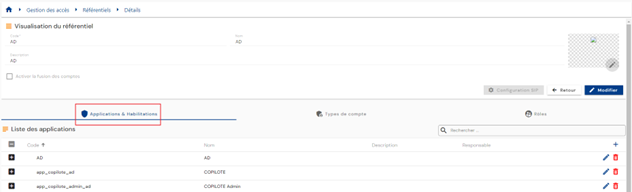
L'elenco delle applicazioni esistenti è precaricato senza alcun filtro applicato, ma nel rispetto delle autorizzazioni associate al profilo della persona connessa.
L'elenco delle autorizzazioni associate a un'applicazione è visualizzato in una tabella nidificata nell'applicazione.
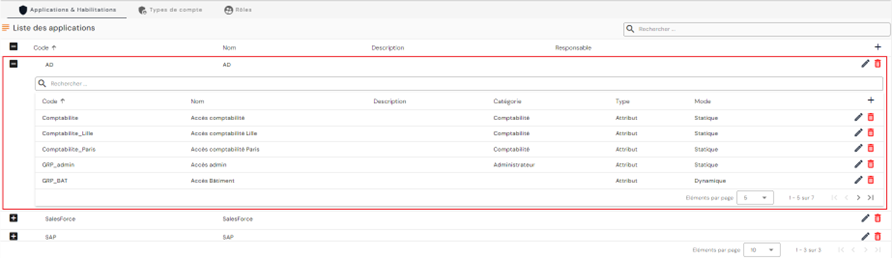
La paginazione è impostata per visualizzare solo 10 applicazioni.
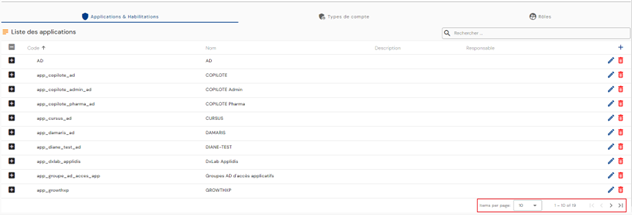
Nella tabella nidificata delle autorizzazioni, la paginazione è impostata per visualizzare solo 5 autorizzazioni.
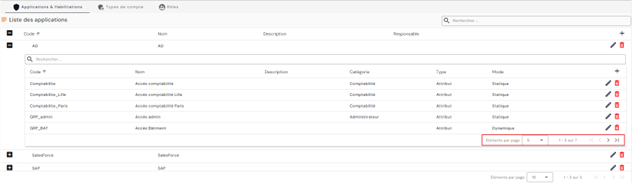
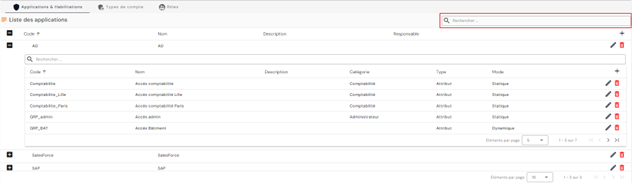
In alto a destra della tabella delle applicazioni è disponibile un campo di ricerca. La ricerca riguarda il codice e il nome delle applicazioni.
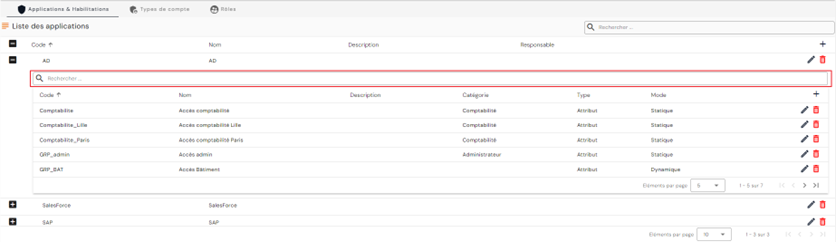
Analogamente, nella tabella nidificata delle autorizzazioni è disponibile un campo di ricerca nella parte superiore della tabella. La ricerca riguarda gli attributi «Category», «Code» e «Name» delle autorizzazioni.
Per creare una nuova applicazione, fare clic sul pulsante «» situato in alto a destra della tabella delle applicazioni.
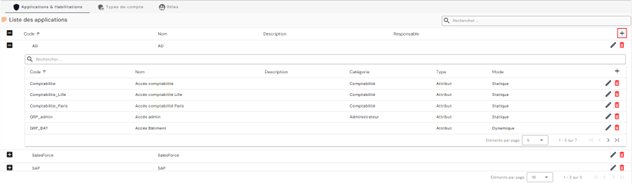
Immettere i parametri di un'applicazione:
- Code: codice dell'applicazione. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
- Name: nome dell'applicazione. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
- Description: campo per immettere una descrizione dell'applicazione. Facoltativo.
- Responsible: selezionare una o più persone nell'elenco delle identità. Facoltativo.
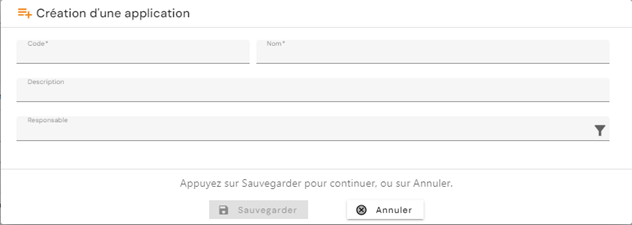
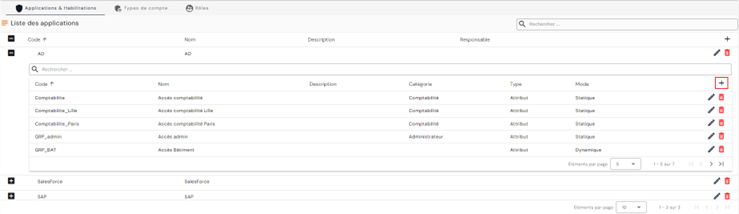
Per creare una nuova autorizzazione, aprire la tabella nidificata dell'applicazione alla quale si desidera associare l'autorizzazione e fare clic sul pulsante «» situato in alto a destra della tabella delle autorizzazioni.
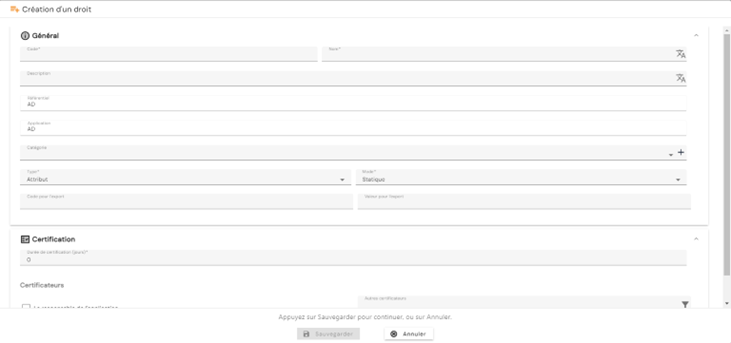
Immettere i parametri di un'autorizzazione:
- Code: codice dell'autorizzazione. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
- Name: nome dell'autorizzazione. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
- Description: campo per immettere una descrizione dell'applicazione. Facoltativo.
- Category: selezionare una categoria nell'elenco oppure creare una nuova categoria. Per creare una nuova categoria, fare clic sul pulsante «» situato a destra dell'elenco a discesa. Facoltativo.
- Type:
- Group. Opzione disponibile per gestire la retrocompatibilità in caso di aggiornamento di versione. Questa opzione è obsoleta dalla 7.0.
- Attribute
- Mode:
- Static: valore dell'autorizzazione da definire
- Dynamic: valore proveniente da un attributo
- Export code: nome dell'attributo che verrà esportato nelle esportazioni «USER+ACCESS» e «ACCOUNT+ACCESS»
- Export value:
- O un campo libero se Mode = static
- Oppure un campo per selezionare un attributo se Mode = dynamic. L'attributo deve essere un attributo dell'account se il connettore è creato con un tipo di esportazione «ACCOUNT + ACCESS», oppure un attributo dell'identità se il connettore è creato con un tipo di esportazione «USER + ACCESS»
Nota: l'esportazione «USER + ACCESS» è mantenuta nella versione 7.0 per gestire la retrocompatibilità in caso di aggiornamento di versione. È obsoleta a partire dalla versione 7.0.
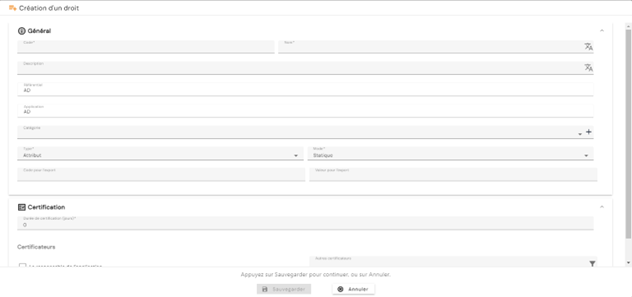
Per modificare un'applicazione, fare clic sull'icona « » situata a destra nella riga corrispondente della tabella.
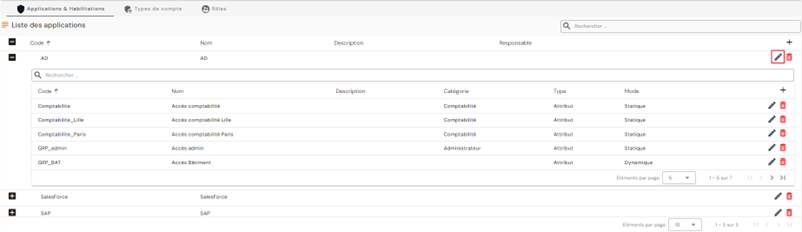
È possibile modificare tutti i campi.
Per modificare un'autorizzazione, aprire la tabella nidificata dell'applicazione nella quale si desidera modificare un'autorizzazione e fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
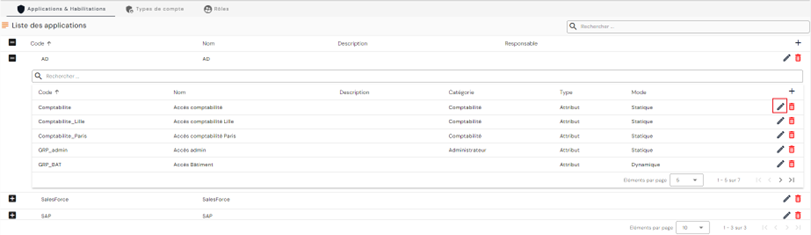
È possibile modificare tutti i campi.
Azioni dei pulsanti in modalità di creazione e di modifica (applicazioni e autorizzazioni):
- Cancel: annulla l'immissione in corso e riporta alla pagina del repository.
- Save: convalida la maschera e riporta alla pagina del repository
Per eliminare un'applicazione, fare clic sull'icona «» situata a destra della riga corrispondente della tabella.
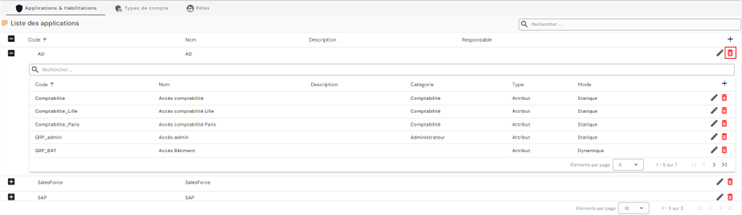
Prima dell'eliminazione dell'applicazione viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare un'applicazione finché esistono oggetti correlati.
Per eliminare un'autorizzazione, aprire la tabella nidificata dell'applicazione nella quale si desidera eliminare un'autorizzazione e fare clic sul pulsante «» situato a destra nella riga corrispondente della tabella.
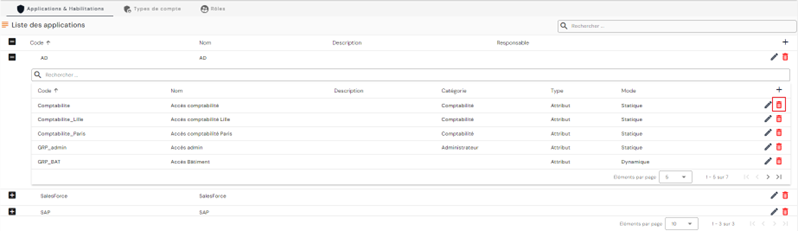
Prima dell'eliminazione dell'autorizzazione viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare un'autorizzazione finché esistono oggetti correlati.
Gestione dei ruoli
A partire dalla versione 7.0, i ruoli sono integrati nella gestione del modello di diritti. I ruoli, assimilabili a profili professionali, permettono di predefinire un insieme di autorizzazioni ma anche di moltiplicare gli account di una sola identità, se necessario. Per esempio, a una persona che possiede un ruolo di amministratore e un ruolo di utente standard possono essere assegnati due account, in modo da utilizzare quello richiesto dalle operazioni che deve svolgere.
A partire dalla versione 7.1, la gestione dei ruoli supporta anche le date di applicazione, il blocco e lo sblocco di un ruolo, la certificazione — manuale o tramite una campagna di certificazione — e la gestione della separazione dei compiti (SoD).
Nota
Queste quattro nozioni sono descritte a livello delle autorizzazioni nella pagina Gestione degli account e delle autorizzazioni. La nota di versione 7.1 ne annuncia il supporto sui ruoli senza descrivere in dettaglio le schermate.
Il blocco e la certificazione di un ruolo si effettuano dal record di un'identità, nella scheda dei ruoli e delle autorizzazioni teorici: il menu ⋮ di ogni ruolo propone di aggiungere un'autorizzazione e le azioni Lock the role e Certify the role. Il blocco e lo sblocco dipendono da due diritti di amministrazione distinti, a seconda che il ruolo sia assegnato a un'identità o a un account.
Un ruolo bloccato non viene più preso in considerazione dalle regole di riconciliazione basate sui ruoli attivi. Un account che era collegato alla propria identità solo tramite questo ruolo diventa quindi orfano: è il comportamento previsto. Prima di bloccare un ruolo, verificare gli account che ne dipendono.
Creare/modificare/eliminare un ruolo (profilo professionale)
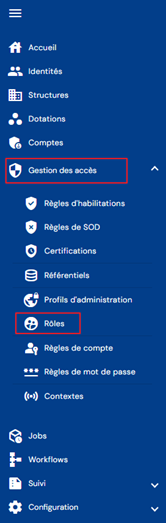
Per accedere alla gestione dei ruoli, andare al menu «Access Management/Roles».
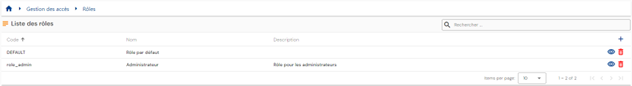
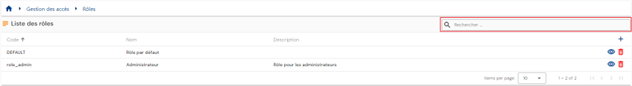
Si accede direttamente all'elenco dei ruoli esistenti, precaricato in una tabella senza alcun filtro applicato ma nel rispetto delle autorizzazioni collegate al profilo della persona connessa.
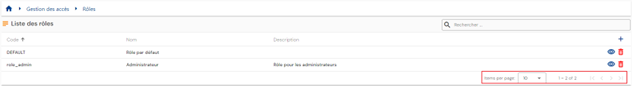
La paginazione è impostata per visualizzare solo 10 ruoli.
In alto a destra della tabella è disponibile un campo di ricerca. La ricerca riguarda gli attributi «code» e «name» dei ruoli.
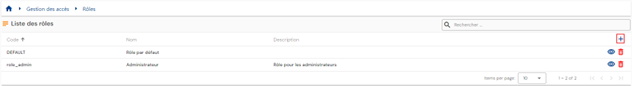
Per creare un nuovo ruolo, fare clic sul pulsante «».
Immettere i parametri generali di un ruolo:
- Code: codice del ruolo. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
- Name: nome del ruolo. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
- Description: campo per immettere una descrizione del ruolo. Facoltativo.
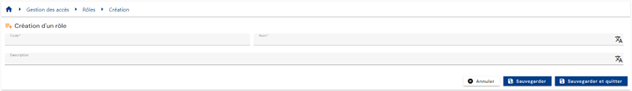
Convalidare la maschera di creazione per aggiungere i collegamenti ai repository e le autorizzazioni predefinite.
Per consultare e modificare un ruolo, fare clic sull'icona «» situata a destra della riga corrispondente della tabella.
È possibile passare alla modalità di modifica direttamente dalla pagina di consultazione del ruolo.
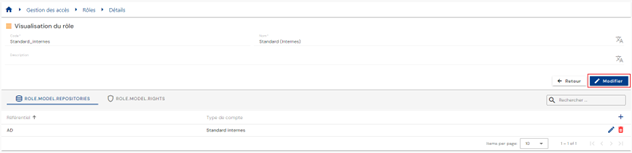
In modalità di modifica è possibile modificare tutti i campi.
Azioni dei pulsanti in modalità di modifica o di creazione:
- Cancel: annulla l'immissione in corso e riporta la pagina in modalità di consultazione
- Save: convalida la maschera e riporta la pagina in modalità di consultazione
- Save and quit: convalida la maschera e riporta alla pagina dell'elenco dei ruoli
Per eliminare un ruolo, fare clic sull'icona «» situata a destra della riga corrispondente della tabella.
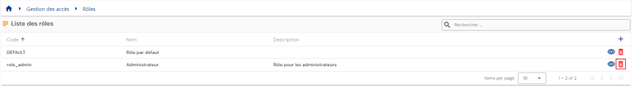
Prima dell'eliminazione del ruolo viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare un ruolo finché esistono oggetti correlati.
- Da questa pagina di configurazione è possibile gestire i collegamenti ai repository.
- Da questa pagina di configurazione è possibile gestire le autorizzazioni predefinite di un ruolo.
Gestire i collegamenti tra un repository e un ruolo
Creare un collegamento tra un ruolo e un repository permette di generare un account quando un'identità possiede un ruolo e soddisfa le condizioni per ottenere un account (stato dell'identità, possesso o no di diritti, ecc.).
Un collegamento tra un repository e un ruolo può essere creato in due modi diversi:
- O dalla pagina di configurazione di un ruolo
- O dalla pagina di configurazione di un repository
Per aggiungere un collegamento a un repository dalla pagina di configurazione di un ruolo, aprire il ruolo desiderato in modalità di consultazione e aprire la scheda «Repository». L'elenco dei repository associati al ruolo è precaricato senza alcun filtro applicato, ma nel rispetto delle autorizzazioni collegate al profilo della persona connessa.
La paginazione è impostata per visualizzare solo 10 repository collegati esistenti.
In alto a destra della tabella dei repository collegati è disponibile un campo di ricerca. La ricerca si basa sui nomi dei repository.
Per creare un nuovo collegamento a un repository, fare clic sul pulsante «» in alto a destra della tabella.
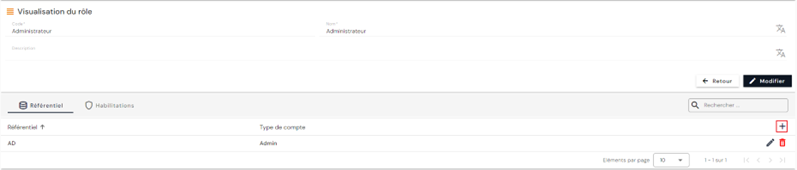
Scegliere un repository nell'elenco, quindi selezionare il tipo di account da utilizzare. Salvare per registrare il collegamento.
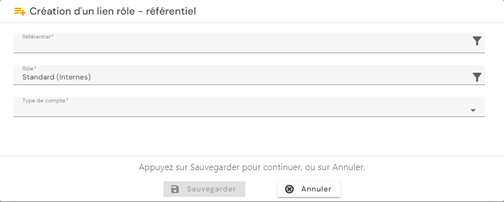
Ripetere l'operazione per ogni collegamento che si desidera creare.
Per modificare un repository collegato al ruolo, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
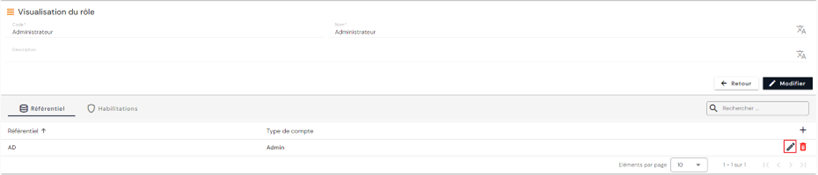
È possibile modificare il tipo di account.
Per eliminare un repository collegato a un ruolo, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
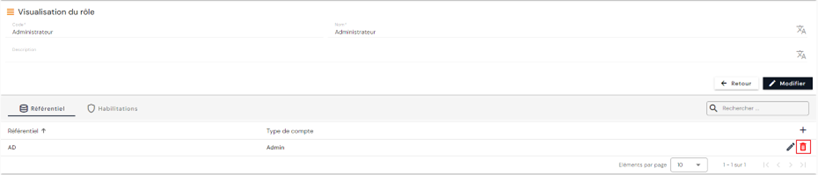
Per aggiungere un collegamento a un repository dalla pagina di configurazione del repository, aprire il repository desiderato in modalità di consultazione, quindi aprire la scheda «Roles». L'elenco dei ruoli associati è precaricato senza alcun filtro applicato, ma nel rispetto delle autorizzazioni collegate al profilo della persona connessa.
La paginazione è impostata per visualizzare solo 10 collegamenti ruolo/repository esistenti.
In alto a destra della tabella dei collegamenti ruolo/repository è disponibile un campo di ricerca. La ricerca si basa sui nomi dei ruoli.
Per creare un nuovo collegamento ruolo/repository, fare clic sul pulsante «» in alto a destra della tabella.
Scegliere un ruolo nell'elenco, quindi selezionare il tipo di account da utilizzare. Salvare per registrare il collegamento.
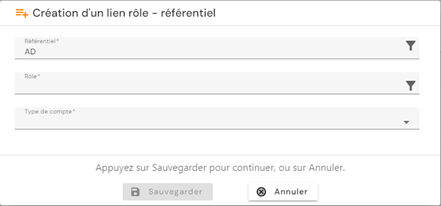
Per modificare un'associazione ruolo-repository, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
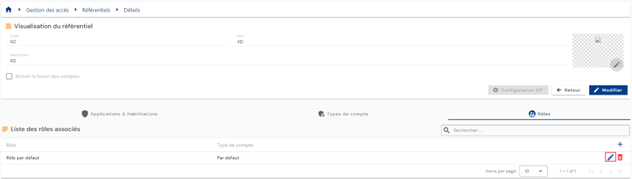
È possibile modificare il tipo di account.
Azioni dei pulsanti in modalità di creazione e di modifica:
- Cancel: annulla l'immissione in corso e riporta alla pagina del repository.
- Save: convalida la maschera e riporta alla pagina del repository
Per eliminare un'associazione ruolo-repository, fare clic sull'icona «» situata a destra della riga corrispondente della tabella.
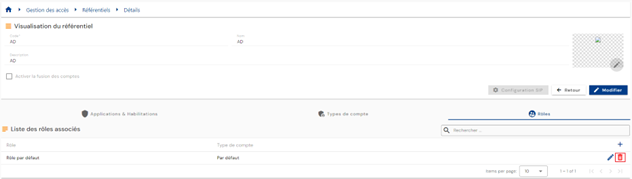
Prima dell'eliminazione dell'associazione ruolo-repository viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare un'associazione ruolo-repository finché esistono oggetti collegati.
Gestione delle autorizzazioni predefinite di un ruolo
Se un ruolo possiede autorizzazioni predefinite, ogni identità che possiede tale ruolo erediterà anche le autorizzazioni predefinite del ruolo. Questa funzionalità sostituisce i gruppi di diritti delle versioni precedenti del prodotto.
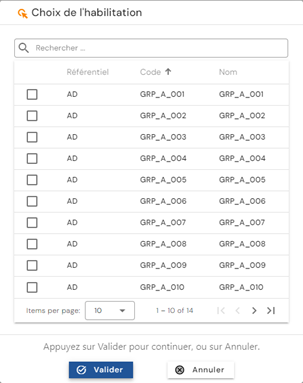
Per aggiungere autorizzazioni predefinite a un ruolo, aprire il ruolo desiderato in modalità di consultazione, quindi aprire la scheda «Authorizations». Fare clic sul pulsante «».
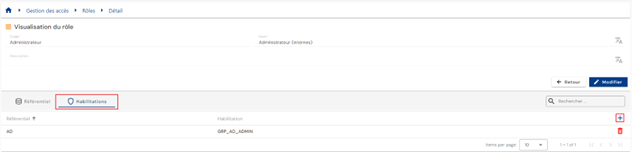
Selezionare i diritti desiderati e fare clic su «Validate» per aggiungere le autorizzazioni al ruolo, oppure su «Cancel» per annullare l'operazione.
Consultare le identità collegate a un ruolo
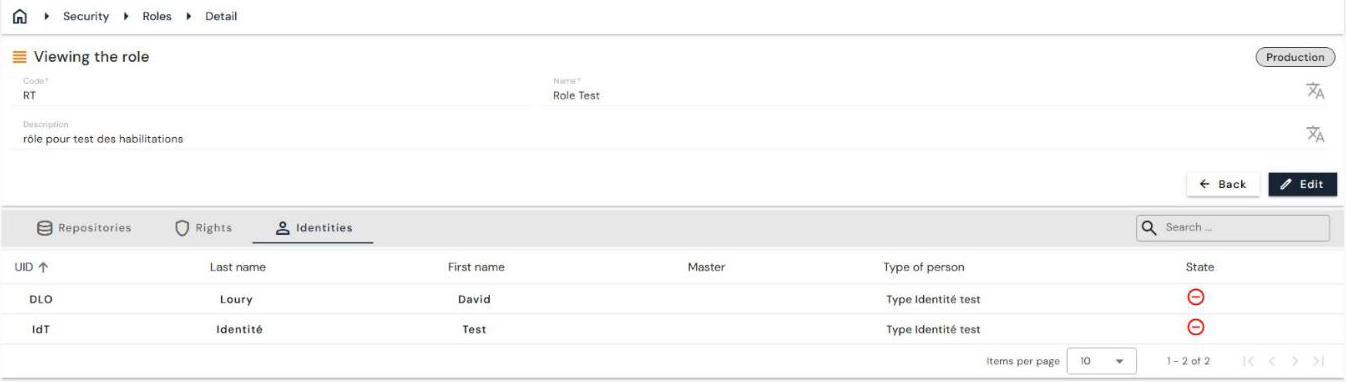
A partire dalla versione 7.1, la pagina di consultazione di un ruolo dispone di una scheda aggiuntiva, «Identities», che contiene l'elenco delle identità collegate al ruolo.
La pagina di consultazione di un ruolo ha così tre schede: «Repositories», «Rights» e «Identities». Quest'ultima mostra, per ogni identità, l'UID, il cognome, il nome, l'identità master, il tipo di persona e lo stato, con una ricerca.
Duplicare un ruolo
A partire dalla versione 7.1, è possibile creare un ruolo duplicando un ruolo esistente. I repository e le autorizzazioni collegati al ruolo duplicato vengono riportati sul nuovo ruolo.
La duplicazione si avvia dall'elenco dei ruoli («Access Management/Roles»): il menu ⋮ alla fine della riga propone l'azione di duplicazione.