Esecuzione dei connettori
Esistono diversi metodi per eseguire una sequenza di provisioning:
- Mediante file Batch o PowerShell con righe di comando che invocano l'eseguibile HPPRunCli
- Mediante l'interfaccia di gestione dei job
- Mediante i servizi web SIP
Eseguire le sequenze di provisioning con HPPRUNCLI.exe
In un file Batch o PowerShell, occorre invocare l'eseguibile HppRunClie.exe seguito dalle opzioni seguenti:
| Opzioni | Funzione | Obbligatorio (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Opzione che permette di indicare la sequenza da eseguire. | Y |
| -cfg [Config_file_name] | Opzione che permette di indicare il file di configurazione da utilizzare. | N. Per impostazione predefinita, viene utilizzato il file hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Opzione che permette di indicare il valore dell'attributo di corrispondenza per eseguire la sequenza in modo unitario. Se occorre indicare più valori di attributo, questi devono essere elencati nell'ordine in cui le esportazioni devono essere eseguite. | N |
| -seq [Directory_nm] | Opzione che permette di indicare il nome della directory di output dei file di log. | N |
Eseguire le sequenze di provisioning dall'interfaccia di gestione dei job
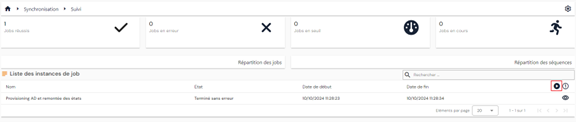
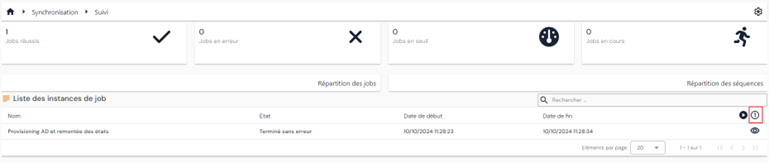
Dalla pagina di consultazione delle istanze di job delle sequenze di provisioning, è possibile eseguire un job in modo unitario o in modo massivo.
Per avviare un job in modo massivo, fare clic sul pulsante « ».
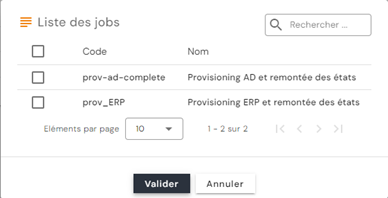
Selezionare il job o i job desiderati, quindi fare clic su «Validate» per inserire i job nella coda di attesa.
Per avviare un job in modo unitario, fare clic sul pulsante « ».
Selezionare il job desiderato, quindi immettere il valore che permette di selezionare l'oggetto sul quale si desidera eseguire il job.
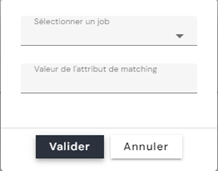
Attenzione: attualmente, se il job contiene più sequenze, per eseguirlo in modalità unitaria l'attributo di corrispondenza deve avere lo stesso valore in tutte le sequenze.
Eseguire le sequenze di provisioning tramite i servizi web SIP
Esempio di script per eseguire un job di provisioning tramite uno script PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Analogamente, per riavviare tramite uno script PowerShell un job di provisioning arrestato a causa di una soglia di importazione, è necessario recuperare l'identificativo dell'istanza di job invocando il percorso /scim/v2/job-instance/ (metodo GET).
Per maggiori informazioni, consultare la documentazione Swagger: https://[SIP_Server_URL]:44355/swagger/
Eseguire il nuovo connettore di alimentazione a monte (dalla 7.0 SP3)
A partire dalla versione 7.0 SP3 è possibile assegnare ruoli e/o autorizzazioni alle identità tramite un nuovo connettore di alimentazione a monte.
I collegamenti Identità – Ruoli e Identità/Ruoli – Autorizzazioni creati e/o eliminati da una fonte autorevole sono gestiti da un nuovo tipo di collegamento nel database. Pertanto, l'esportazione dei collegamenti Identità – Ruoli e Identità/Ruoli – Autorizzazioni dal repository Identity restituirà soltanto i ruoli e le autorizzazioni assegnati da SIP.
Configurare un connettore di collegamento Identità - Ruoli
Per configurare un connettore di collegamento Identità - Ruoli, occorre creare almeno:
- Un'esportazione da una fonte autorevole che deve contenere le informazioni seguenti:
- UID dell'identità (obbligatorio)
- Codice del ruolo da assegnare (obbligatorio) – valore unico.
- Data di inizio del ruolo (facoltativo)
- Data di fine del ruolo (facoltativo)
- Un'esportazione del repository Identity di tipo PERSON_ROLES nella quale occorre indicare i tipi di persona e i codici dei repository per i quali si desidera creare i collegamenti identità-ruolo.
- Una regola di sincronizzazione per definire le operazioni di Matching, di creazione, di modifica e di eliminazione
- Nella regola di Matching, confrontare l'uid dell'identità e il codice del ruolo
- Nella regola di creazione, è obbligatorio indicare l'uid dell'identità e il codice del ruolo. Le date di inizio e di fine sono opzionali
- Nella regola di modifica, è obbligatorio indicare l'ID del collegamento persona-ruolo, recuperato dall'esportazione del repository Identity. Solo le date possono essere modificate
- Nella regola di eliminazione, è obbligatorio indicare l'ID del collegamento persona-ruolo, recuperato dall'esportazione del repository Identity.
- Sintassi dei codici Identity da utilizzare nelle regole di sincronizzazione:
- person = UID dell'identità
- role = codice del ruolo
- startdate = data di inizio del ruolo
- enddate = data di fine del ruolo
- id = ID del collegamento identità-ruolo (campo id della tabella sid.PersonRoles)
- Un'importazione nel repository Identity di tipo PERSON_ROLES. È possibile selezionare l'opzione di disattivazione del calcolo degli account al volo per controllare il tempo di importazione in caso di grandi volumi. Se l'opzione è stata attivata, occorre eseguire un'importazione ACCOUNTCALC per ricalcolare gli account nel repository interessato.
Configurare un connettore di collegamento Identità - Ruoli
- Un'esportazione da una fonte autorevole che deve contenere le informazioni seguenti:
- UID dell'identità (obbligatorio)
- Codice del ruolo (obbligatorio) – valore unico.
- Codice dell'autorizzazione da assegnare al collegamento identità/ruolo (obbligatorio) – valore unico
- Data di inizio dell'autorizzazione (facoltativo)
- Data di fine dell'autorizzazione (facoltativo)
Attenzione
Il collegamento Identità/Ruolo deve già esistere perché il connettore di collegamento Identità/Ruolo – Autorizzazioni funzioni correttamente
- Un'esportazione del repository Identity di tipo PERSON_RIGHTS nella quale occorre indicare i tipi di persona e i codici dei repository per i quali si desidera creare i collegamenti identità/ruolo-autorizzazione.
- Una regola di sincronizzazione per definire le operazioni di Matching, di creazione, di modifica e di eliminazione
- Nella regola di Matching, confrontare l'uid dell'identità, il codice del ruolo e il codice dell'autorizzazione.
- Nella regola di creazione, è obbligatorio indicare l'uid dell'identità, il codice del ruolo e il codice dell'autorizzazione. Le date di inizio e di fine sono opzionali
- Nella regola di modifica, è obbligatorio indicare l'ID del collegamento persona/ruolo - autorizzazione, recuperato dall'esportazione del repository Identity. Solo le date possono essere modificate.
- Nella regola di eliminazione, è obbligatorio indicare l'ID del collegamento persona/ruolo - autorizzazione, recuperato dall'esportazione del repository Identity.
- Sintassi dei codici Identity da utilizzare nelle regole di sincronizzazione:
- person = UID dell'identità
- role = codice del ruolo
- right = codice dell'autorizzazione
- startdate = data di inizio dell'autorizzazione
- enddate = data di fine dell'autorizzazione
- id = ID del collegamento identità-ruolo-autorizzazione (campo id della tabella sid.PersonRights)
- Un'importazione nel repository Identity di tipo PERSON_RIGHTS. È possibile selezionare l'opzione di disattivazione del calcolo degli account al volo per controllare il tempo di importazione in caso di grandi volumi. Se l'opzione è stata attivata, occorre eseguire un'importazione ACCOUNTCALC per ricalcolare gli account nel repository interessato.