Prerequisiti tecnici
Introduzione
Questa sezione descrive i prerequisiti tecnici da soddisfare prima di installare Systancia Identity 7.0.
Per il dimensionamento dei server è necessario rivolgersi a un integratore, che adatti i prerequisiti al contesto (numero di identità, casi d'uso da distribuire, ecc.).
L'attuazione dei prerequisiti è responsabilità del cliente.
Sistema operativo e prerequisiti
I prerequisiti minimi sono forniti a titolo informativo. Possono variare in funzione del numero di identità gestite o delle configurazioni della soluzione attuate. Si raccomanda di rivolgersi a un consulente Systancia o a un integratore esperto per dimensionare correttamente i parametri dei server in base al proprio contesto.
Per supervisionare le prestazioni del server SQL, è possibile consultare questa pagina.
Prerequisiti dei server - Configurazione 1 (2 server)
Questa è l'architettura raccomandata
-
Server 1 che ospita il database, l'applicazione web Systancia Identity, il server di audit e l'API Identity:
- S.O.: Microsoft Windows Server 2019 minimo
- SQL Server 2019 / 2022 (sono supportati Standard e Entreprise Server)
- Prerequisiti minimi: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Driver client nativo SQL Server 11.0 minimo
- Per l'elenco completo dei prerequisiti, consultare la sezione Componenti Windows.
La gestione dell'istanza di database è responsabilità del cliente.
-
Server 2 che ospita Systancia Identity Provisioning
- S.O.: Microsoft Windows Server 2019 minimo
- Prerequisiti minimi: 4 VCPU / RAM 16 GB / 100 GB
- Per l'elenco completo dei prerequisiti, consultare la sezione Componenti Windows.
Prerequisiti dei server - Configurazione 2 (1 server)
Questa architettura ospita tutti i componenti della soluzione ed è adatta ad ambienti con volumi ridotti e configurazione semplice (applicazione web Systancia Identity, API Identity (REST compatibile con il protocollo SCIM), server di audit, database e SIP (motore di provisioning)).
- S.O.: Microsoft Windows Server 2019 minimo
- SQL Server 2019 / 2022 (sono supportati Standard e Entreprise Server)
- Framework .NET 4.8
- Prerequisiti minimi: 6 VCPU / RAM 32 GB / 100 GB
- Driver client nativo SQL Server 11.0 minimo
- Per l'elenco completo dei prerequisiti, consultare la sezione Componenti Windows.
Prerequisiti dei server - Configurazione 3 (3 server)
-
Server 1 che ospita il database:
- S.O.: Microsoft Windows Server 2016 minimo
- SQL Server 2019 / 2022 (sono supportati Standard e Entreprise Server)
- Framework .NET 4.8
- Prerequisiti minimi: 4 VCPU / RAM 16 GB / 50 GB
La gestione del server di database è responsabilità del cliente
-
Server 2 che ospita l'applicazione web Systancia Identity, il server di audit e l'API Identity
- S.O.: Microsoft Windows Server 2019 minimo
- Framework .NET 4.8
- Prerequisiti minimi: 4 VCPU / RAM 16 GB / 50 GB
- Driver client nativo SQL Server 11.0 minimo
- Per l'elenco completo dei prerequisiti, consultare la sezione Componenti Windows.
-
Server 3 che ospita il motore di provisioning
- S.O.: Microsoft Windows Server 2019 minimo
- Prerequisiti minimi: 4 VCPU / RAM 16 GB / 100 GB
- Per l'elenco completo dei prerequisiti, consultare la sezione Componenti Windows.
Componenti Windows
Prerequisiti delle console precedenti da installare sul server SID:
- Framework 4.8 se non è installato per impostazione predefinita sul server
- Script dei prerequisiti Windows da eseguire in funzione della versione del server
- Windows prerequisites [corresponding version].bat
Prerequisiti da installare sui server SID e SIP:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Per il server SIP:
- Moduli PowerShell WebAdministration e PsIni per l'installazione di SIP
Certificato di dominio valido
Per installare CyberElements Identity, occorre disporre di un certificato di dominio valido sui server in cui si trovano:
- I siti web
- L'API Identity
- L'API SIP (con SIP)
Account di servizio Windows
Perché la soluzione funzioni correttamente, occorre prevedere tre account di servizio Windows:
- Account 1: per eseguire l'API Identity, il sito web (generazione 7) e Federation
- Account 2: per eseguire l'API SIP
- Account 3: per eseguire il sito web (generazione 6)
L'account 1 deve disporre dei diritti sysadmin sull'istanza di database durante la fase di installazione. Al termine dell'installazione può essere riportato a dbowner del database Hpliance.
Questi account devono essere account di dominio standard:
- Nessuna scadenza della password.
- Nessuna modifica della password alla prima autenticazione nel dominio.
- Devono avere il diritto di avviare attività (batch job).
Caso del provisioning di un repository AD con compartimentazione:
È necessario disporre di account di servizio di terze parti con le autorizzazioni descritte sopra.
Account di amministratore Windows
Durante la fase di integrazione, l'integratore necessita di un account di amministratore per eseguire le diverse operazioni.
Questo account deve essere un account di dominio standard:
- Deve avere il diritto di avviarsi come servizio.
- Devono avere il diritto di avviare attività (batch job).
- Deve avere il ruolo DBOwner sul database Hpliance (operazione eseguita durante l'installazione di Systancia Identity 6.1 SP2 e successive).
L'account di amministratore deve avere i diritti di:
- Aprire una sessione come servizio.
- Aprire una sessione come attività.
Questo account può essere disabilitato al termine della fase di integrazione.
Controllo dei ruoli e delle funzionalità
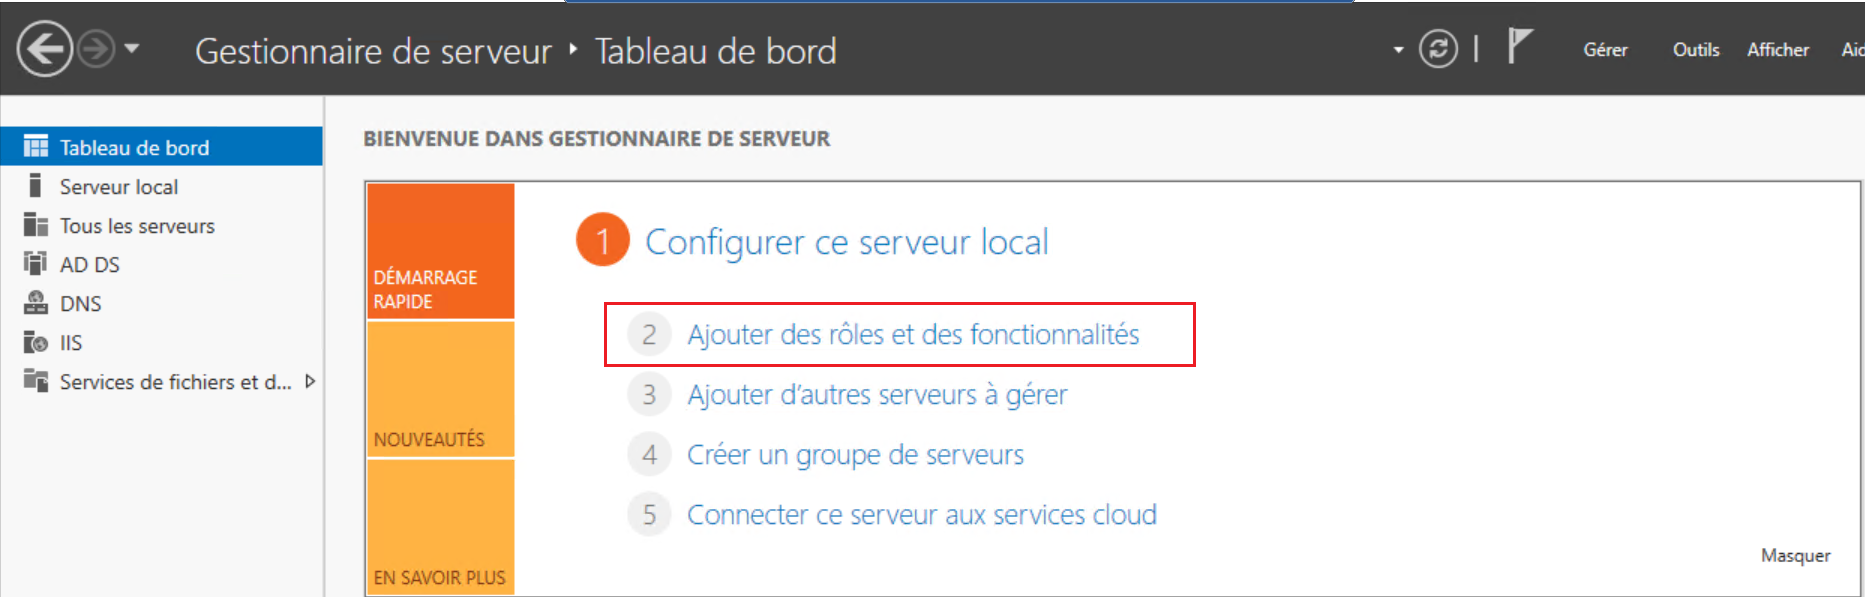
Sul server in cui si trova la soluzione Identity, è necessario installare il ruolo IIS per ospitare l'interfaccia di amministrazione di Identity.
Dal gestore dei server, aprire il menu «Add roles and features».
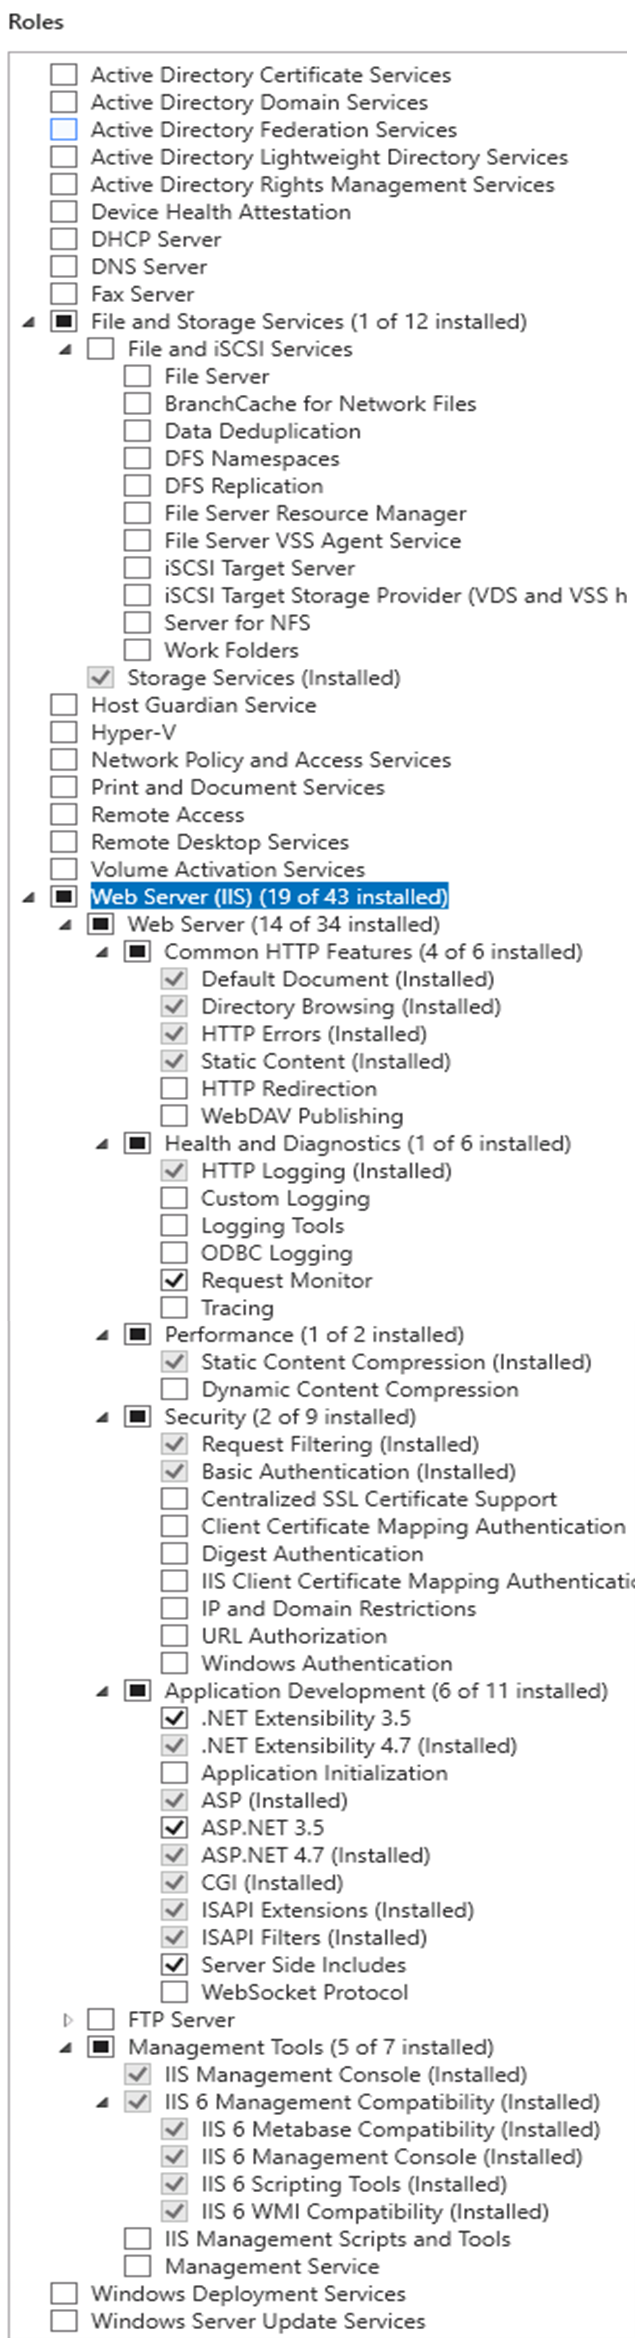
Il ruolo «Web Server (IIS)» deve essere selezionato con almeno le opzioni seguenti:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
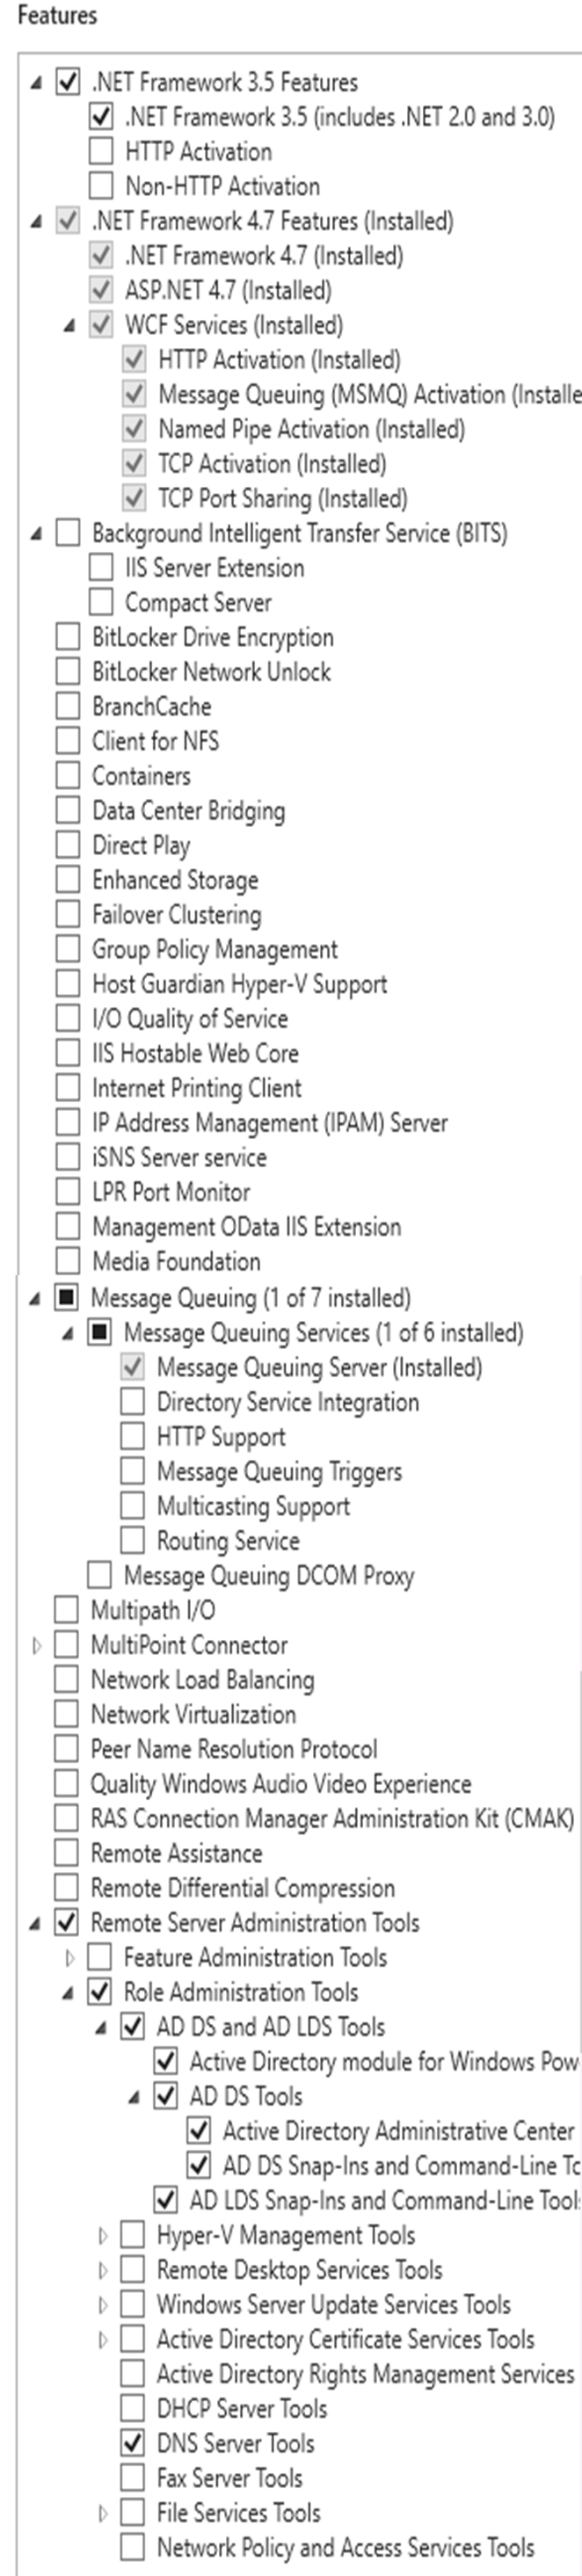
Nella schermata successiva devono essere selezionate le funzionalità seguenti, con almeno le opzioni indicate:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Funzionalità .NET Framework 4.6 (per Windows Server 2016), 4.7 (per Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
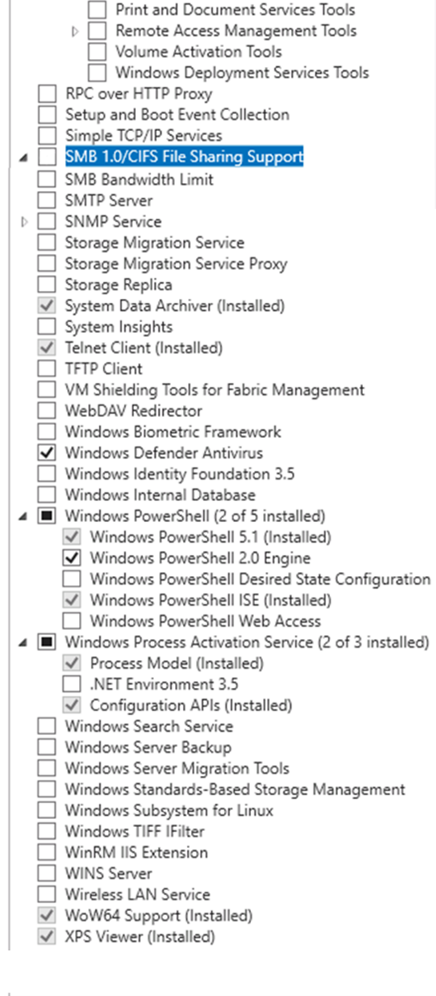
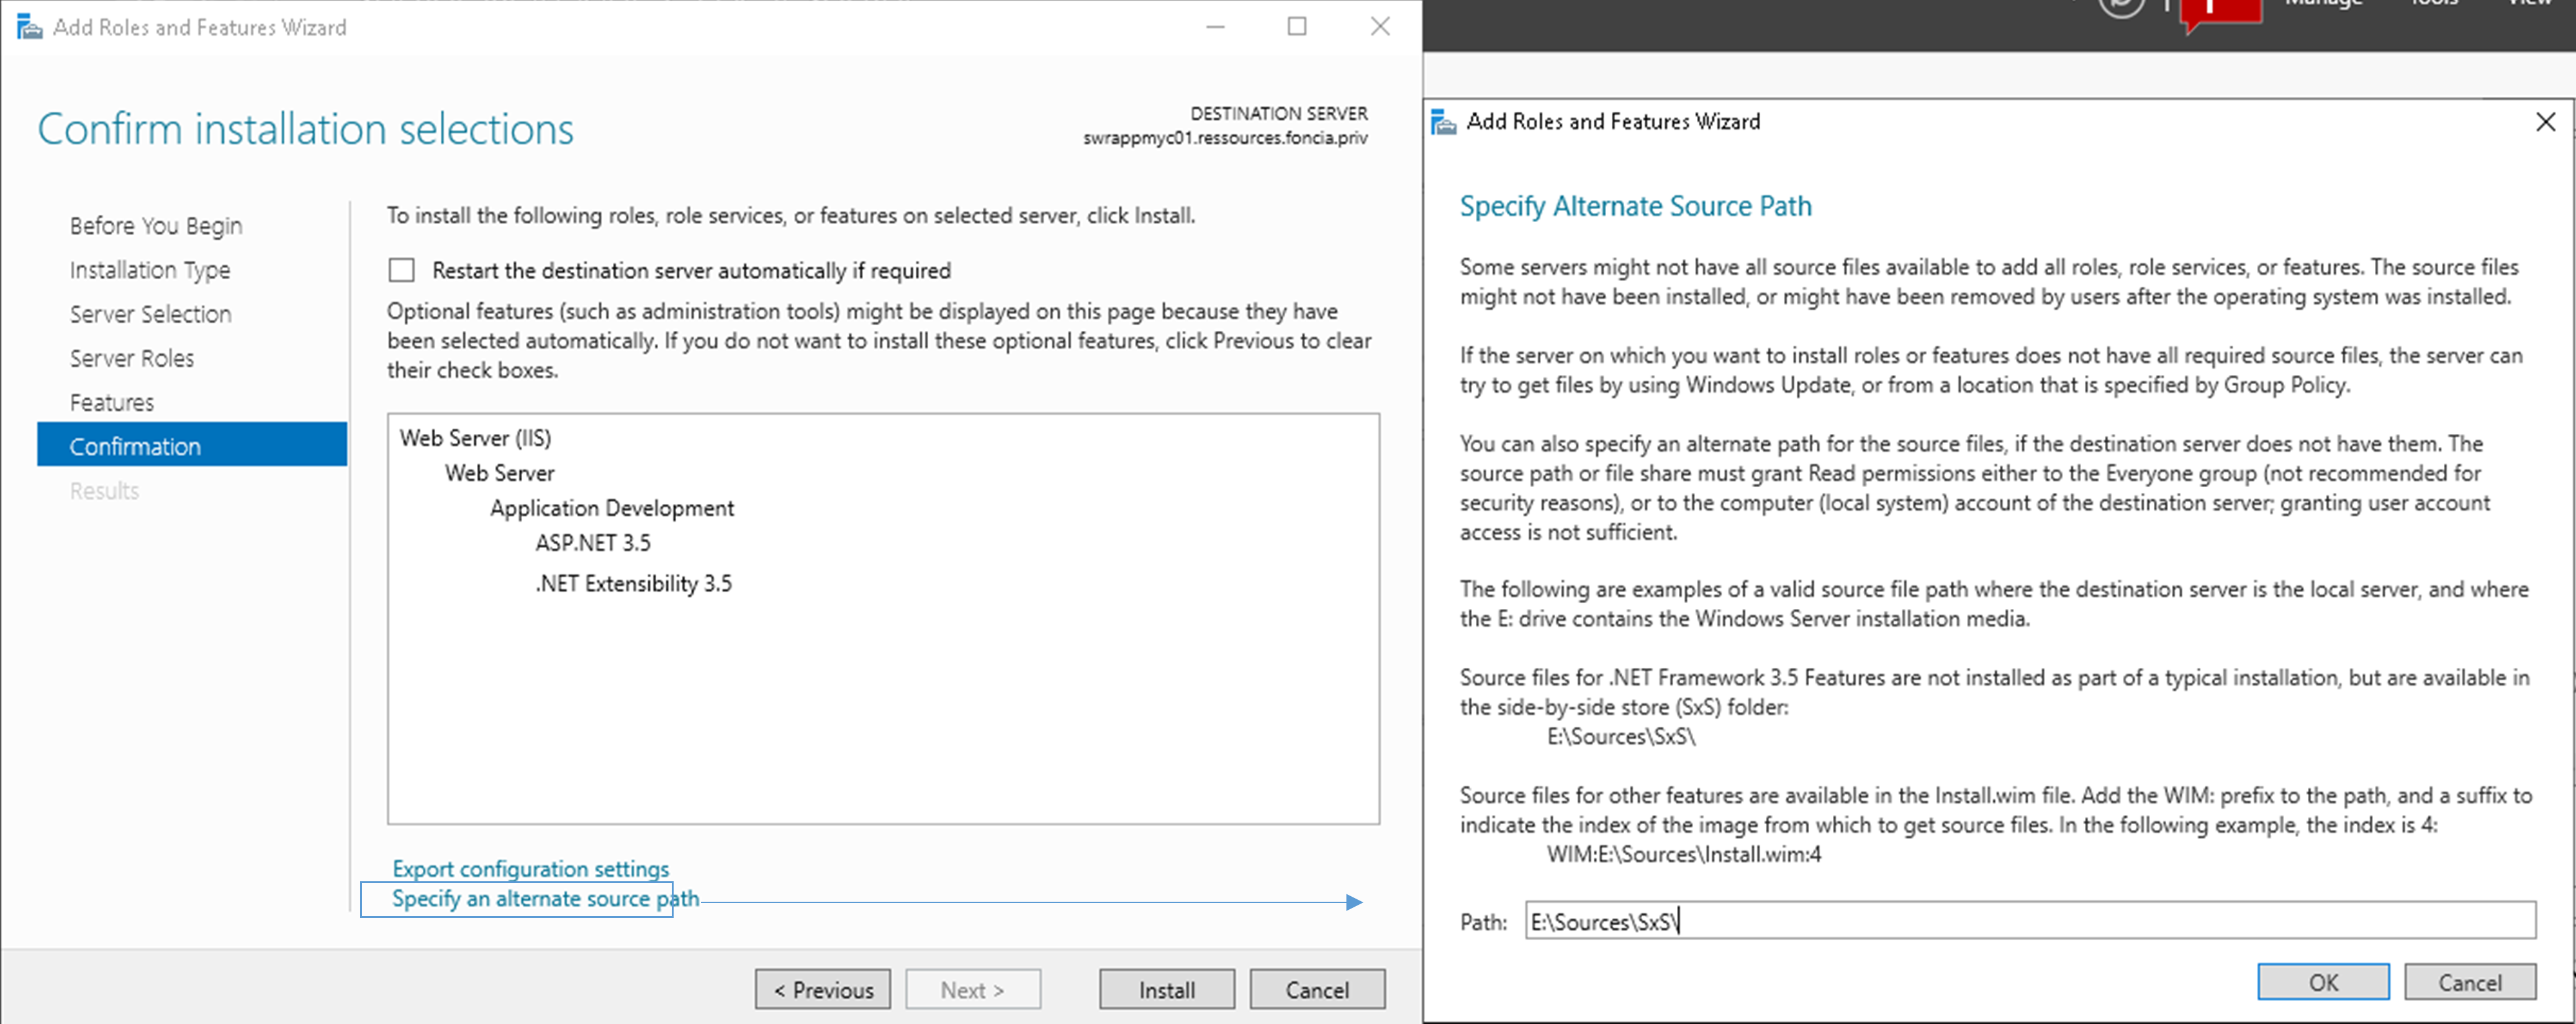
Aggiungere il ruolo e le funzionalità .NET Framework 3.5
Se è necessario aggiungere la funzionalità .NET Framework 3.5, occorre:
- Rimontare l'ISO utilizzata per installare il server.
- Indicare la lettera dell'unità dell'ISO completata da [:\Sources\Sxs], come illustrato di seguito.
Esempio di percorso
E:\Sources\Sxs\
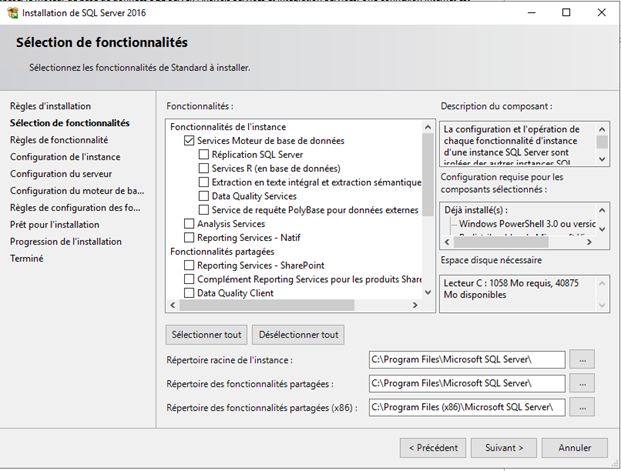
Installazione di un'istanza SQL Server
Avviare l'installazione di SQL Server.
Selezionare le funzionalità seguenti:
- Servizi del motore di database
Lasciare quindi la directory di installazione predefinita «C:\Program Files\Microsoft SQL Server».
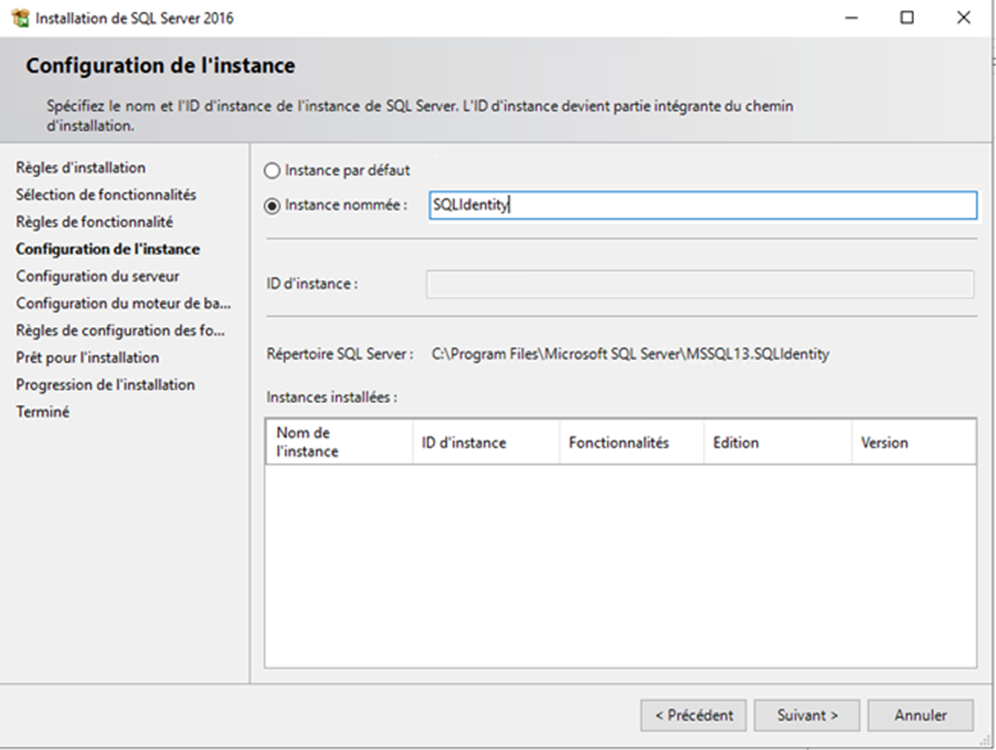
Creare un'istanza con nome (esempio: «SQLIdentity»)
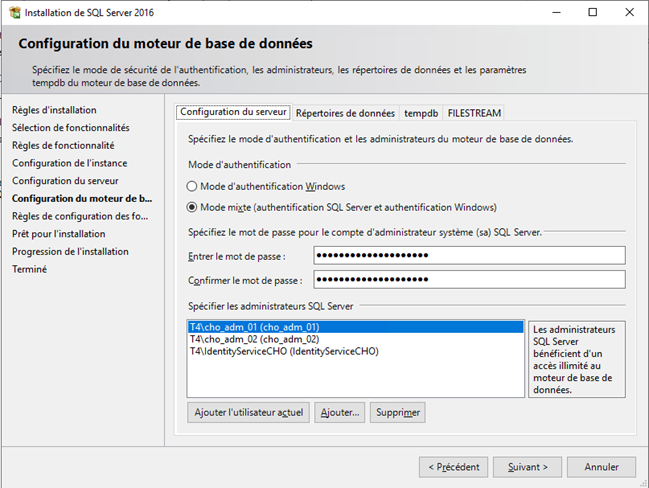
In Database Engine Configuration, scegliere «Mixed Mode (SQL Server authentication and Windows authentication)» e immettere la password dell'account di amministratore del dominio.
Aggiungere gli account che saranno amministratori del database.
L'account di servizio deve essere aggiunto all'elenco degli amministratori del database.
Per installare la soluzione Identity e garantire la creazione o l'aggiornamento del database, l'account di servizio deve avere il ruolo «sysadmin». Questo ruolo può essere rimosso una volta installata o aggiornata la soluzione.
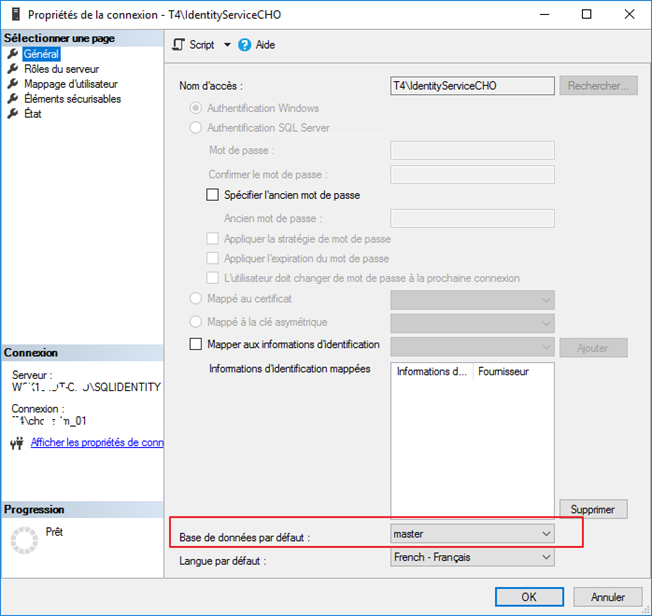
Verificare nelle connessioni le proprietà dell'account di servizio, per assicurarsi che il database predefinito sia «master».
Altri prerequisiti
- Si raccomanda una connessione a Internet per agevolare le operazioni di installazione e di configurazione generale.
- Per la configurazione della soluzione Identity è indispensabile installare l'applicazione SQL Server Management Studio.
- Per consentire determinate elaborazioni sul database, è necessario poter utilizzare il comando SQLCMD nei file batch. È quindi indispensabile installare l'utility SQLCMD, disponibile al seguente indirizzo.
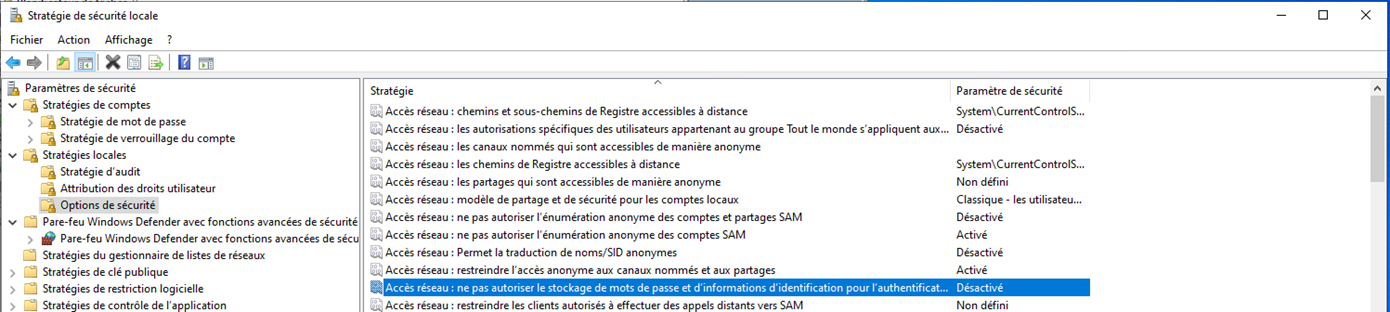
- Nelle impostazioni di rete, l'opzione Network access: Do not allow passwords and credentials for network authentication deve essere disabilitata: