Tekniska förutsättningar
Inledning
Detta avsnitt beskriver de tekniska förutsättningar som ska vara uppfyllda innan Systancia Identity 7.0 installeras.
För dimensioneringen av servrarna måste en integratör kontaktas för att anpassa förutsättningarna till sammanhanget (antal identiteter, användningsfall som ska införas osv.).
Kunden ansvarar för att förutsättningarna införs.
Operativsystem och förutsättningar
Minimiförutsättningarna anges endast i informationssyfte. De kan variera beroende på antalet identiteter som hanteras eller de konfigurationer av lösningen som införs. Vi rekommenderar att du kontaktar en konsult från Systancia eller en erfaren integratör som kan hjälpa dig att dimensionera serverparametrarna korrekt efter ditt sammanhang.
För att övervaka SQL-serverns prestanda kan du besöka denna sida.
Förutsättningar för servrarna - Konfiguration 1 (2 servrar)
Denna arkitektur rekommenderas
-
Server 1 som hostar databasen, webbapplikationen Systancia Identity, revisionsservern och API Identity:
- OS: minst Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard och Entreprise Server stöds)
- Minimiförutsättningar: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Native SQL Server-klientdrivrutin minst 11.0
- Se avsnittet Windows-komponenter för fullständiga förutsättningar.
Hanteringen av databasinstansen är kundens ansvar.
-
Server 2 som hostar Systancia Identity Provisioning
- OS: minst Microsoft Windows Server 2019
- Minimiförutsättningar: 4 VCPU / RAM 16 GB / 100 GB
- Se avsnittet Windows-komponenter för fullständiga förutsättningar.
Förutsättningar för servrarna - Konfiguration 2 (1 server)
Denna arkitektur hostar alla komponenter i lösningen och lämpar sig för miljöer med låg volym och enkel konfiguration (webbapplikationen Systancia Identity, API Identity (REST, kompatibelt med protokollet SCIM), revisionsservern, databasen och SIP (provisioneringsmotorn)).
- OS: minst Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard och Entreprise Server stöds)
- Framework .NET 4.8
- Minimiförutsättningar: 6 VCPU / RAM 32 GB / 100 GB
- Native SQL Server-klientdrivrutin minst 11.0
- Se avsnittet Windows-komponenter för fullständiga förutsättningar.
Förutsättningar för servrarna - Konfiguration 3 (3 servrar)
-
Server 1 som hostar databasen:
- OS: minst Microsoft Windows Server 2016
- SQL Server 2019 / 2022 (Standard och Entreprise Server stöds)
- Framework .NET 4.8
- Minimiförutsättningar: 4 VCPU / RAM 16 GB / 50 GB
Hanteringen av databasservern är kundens ansvar
-
Server 2 som hostar webbapplikationen Systancia Identity, revisionsservern och API Identity
- OS: minst Microsoft Windows Server 2019
- Framework .NET 4.8
- Minimiförutsättningar: 4 VCPU / RAM 16 GB / 50 GB
- Native SQL Server-klientdrivrutin minst 11.0
- Se avsnittet Windows-komponenter för fullständiga förutsättningar.
-
Server 3 som hostar provisioneringsmotorn
- OS: minst Microsoft Windows Server 2019
- Minimiförutsättningar: 4 VCPU / RAM 16 GB / 100 GB
- Se avsnittet Windows-komponenter för fullständiga förutsättningar.
Windows-komponenter
Förutsättningar för de gamla konsolerna som ska installeras på SID-servern:
- Framework 4.8 om det inte är installerat som standard på servern
- Skript för Windows-förutsättningar som ska köras beroende på serverversionen
- Windows prerequisites [corresponding version].bat
Förutsättningar som ska installeras på SID- och SIP-servrarna:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
För SIP-servern:
- PowerShell-modulerna WebAdministration och PsIni för installationen av SIP
Giltigt domäncertifikat
För att installera CyberElements Identity måste du ha ett giltigt domäncertifikat på de servrar där följande finns:
- Webbplatserna
- API Identity
- API SIP (med SIP)
Windows-tjänstekonton
För att lösningen ska fungera korrekt behöver du ha tre Windows-tjänstekonton:
- Konto 1: för att köra API Identity, webbplatsen (generation 7) och Federation
- Konto 2: för att köra API SIP
- Konto 3: för att köra webbplatsen (generation 6)
Konto 1 måste ha sysadmin-rättigheter på databasinstansen under installationsfasen. Det kan återställas till dbowner för databasen Hpliance efter installationen.
Dessa konton måste vara vanliga domänkonton:
- Inget lösenord som går ut.
- Inget byte av lösenord vid den första autentiseringen mot domänen.
- Måste ha rättigheten att starta uppgifter (batch job).
Fall med provisionering av ett AD-repository med silos:
Det måste finnas tjänstekonton från tredje part med de behörigheter som beskrivs ovan.
Windows-administratörskonton
Under integrationsfasen behöver integratören ett administratörskonto för att utföra de olika åtgärderna.
Detta konto måste vara ett vanligt domänkonto:
- Måste ha rättigheten att starta som tjänst.
- Måste ha rättigheten att starta uppgifter (batch job).
- Måste ha rollen DBOwner för databasen Hpliance (görs vid installationen av Systancia Identity 6.1 SP2 och senare).
Administratörskontot måste ha rättigheterna att:
- Öppna en session som tjänst.
- Öppna en session som uppgift.
Detta konto kan inaktiveras i slutet av integrationsfasen.
Kontroll av roller och funktioner
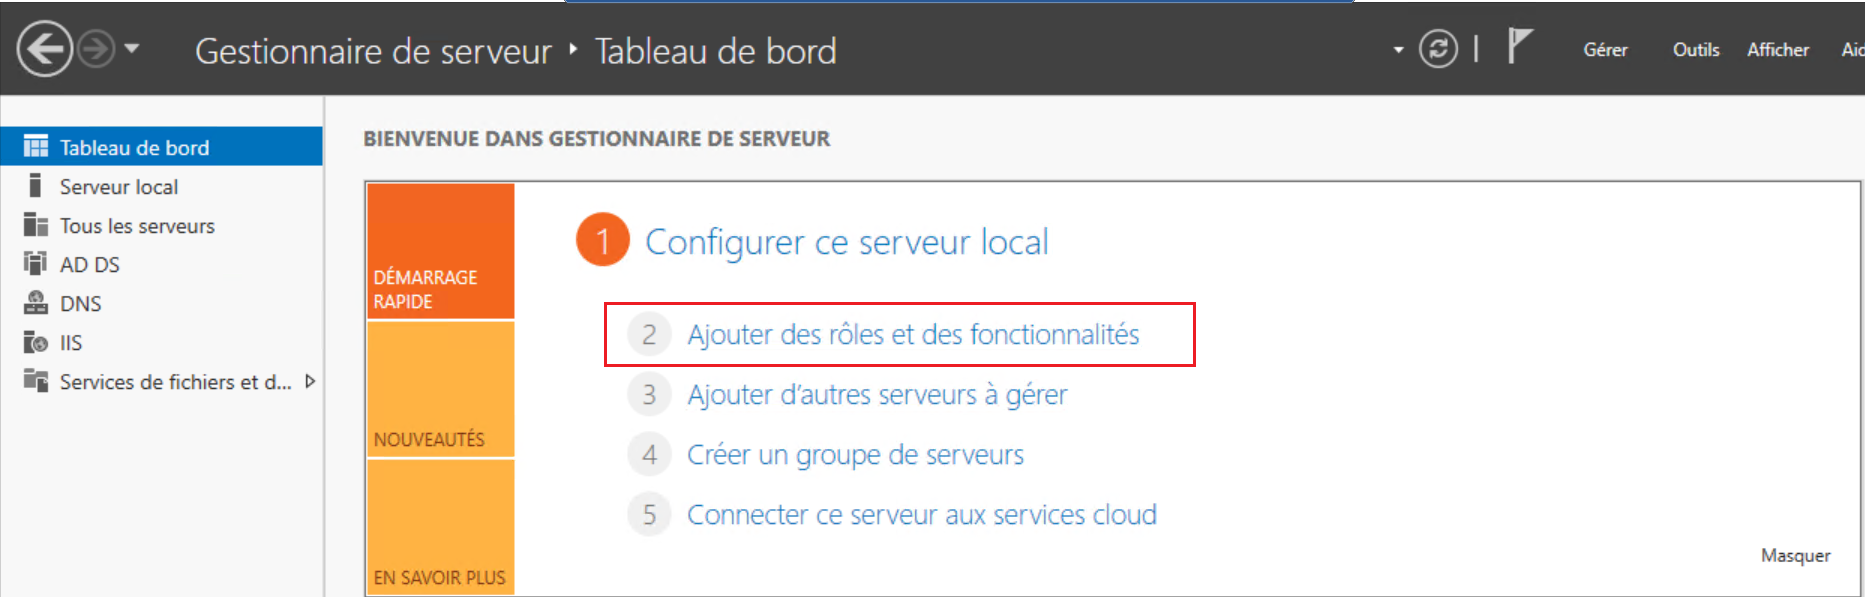
På den server där lösningen Identity finns måste rollen IIS installeras för att hosta administrationsgränssnittet för Identity.
Öppna menyn ”Add roles and features” i serverhanteraren.
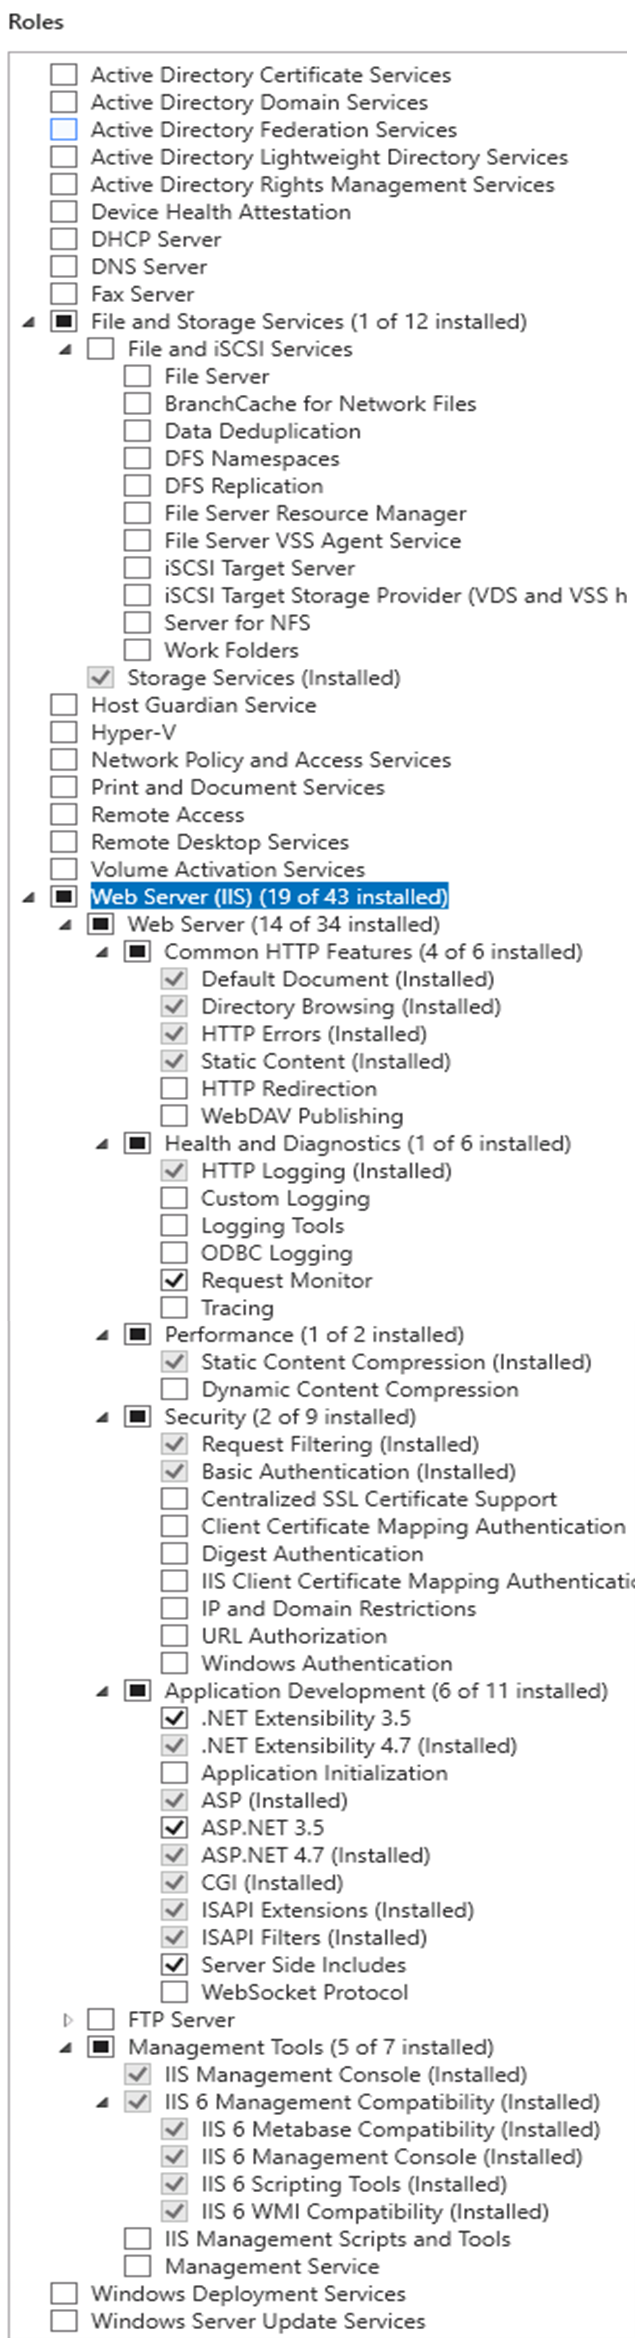
Rollen ”Web Server (IIS)” måste markeras med minst följande alternativ:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
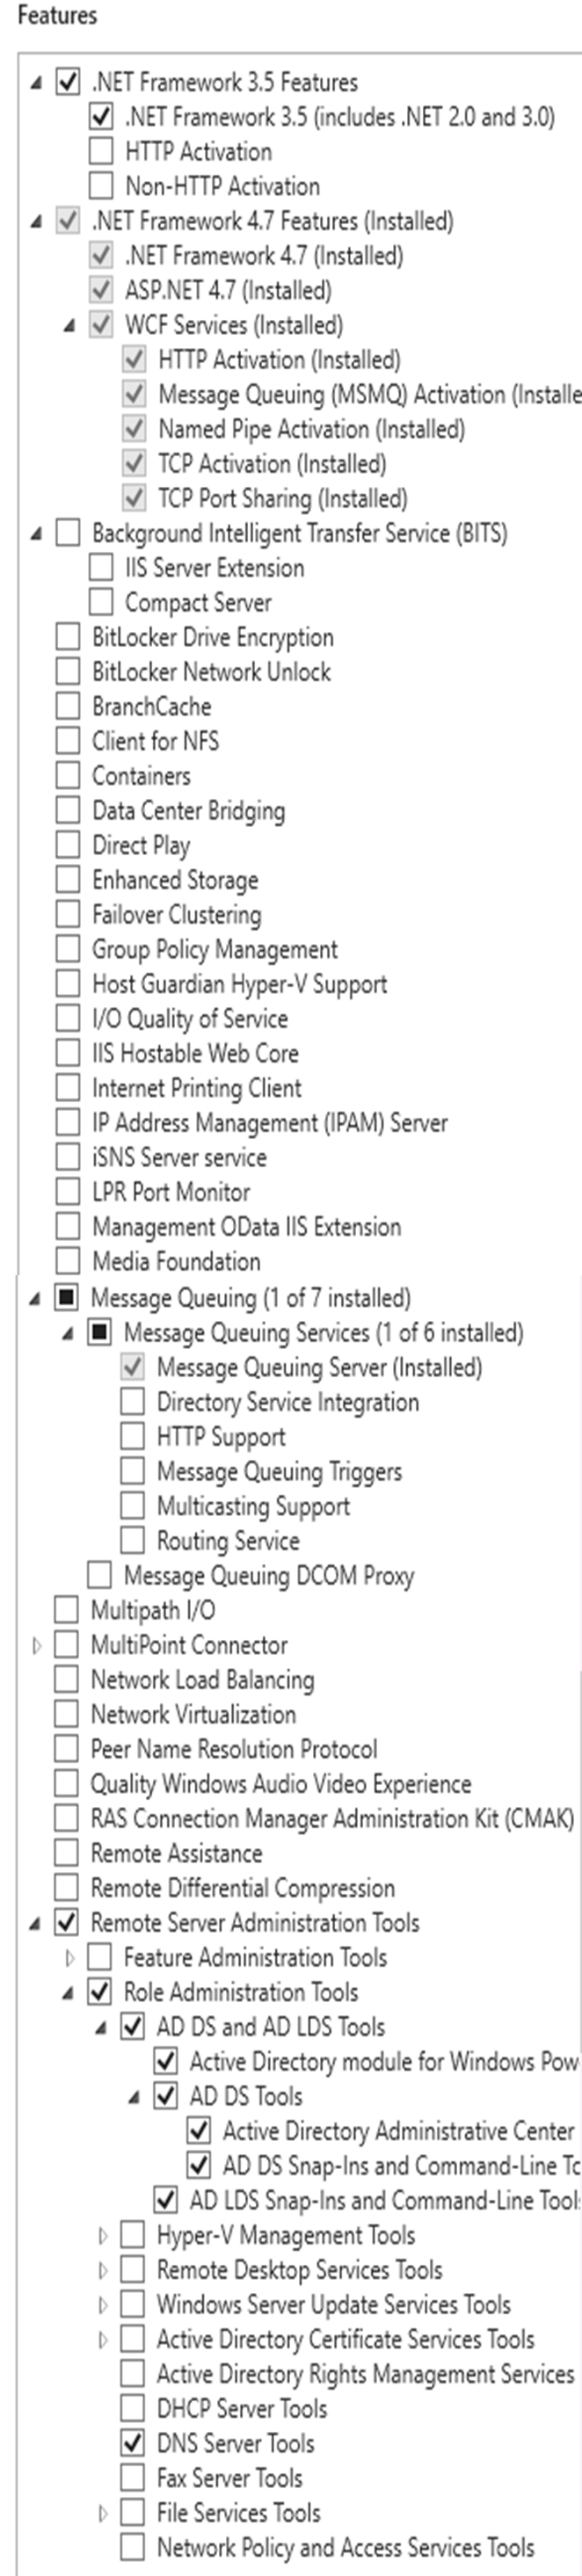
På nästa skärm måste följande funktioner markeras med minst följande alternativ:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Features .NET Framework 4.6 (för Windows Server 2016), 4.7 (för Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
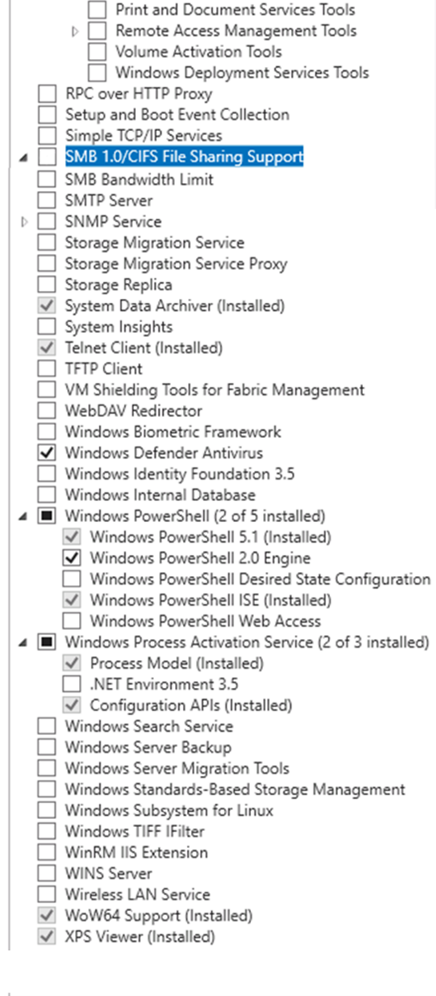
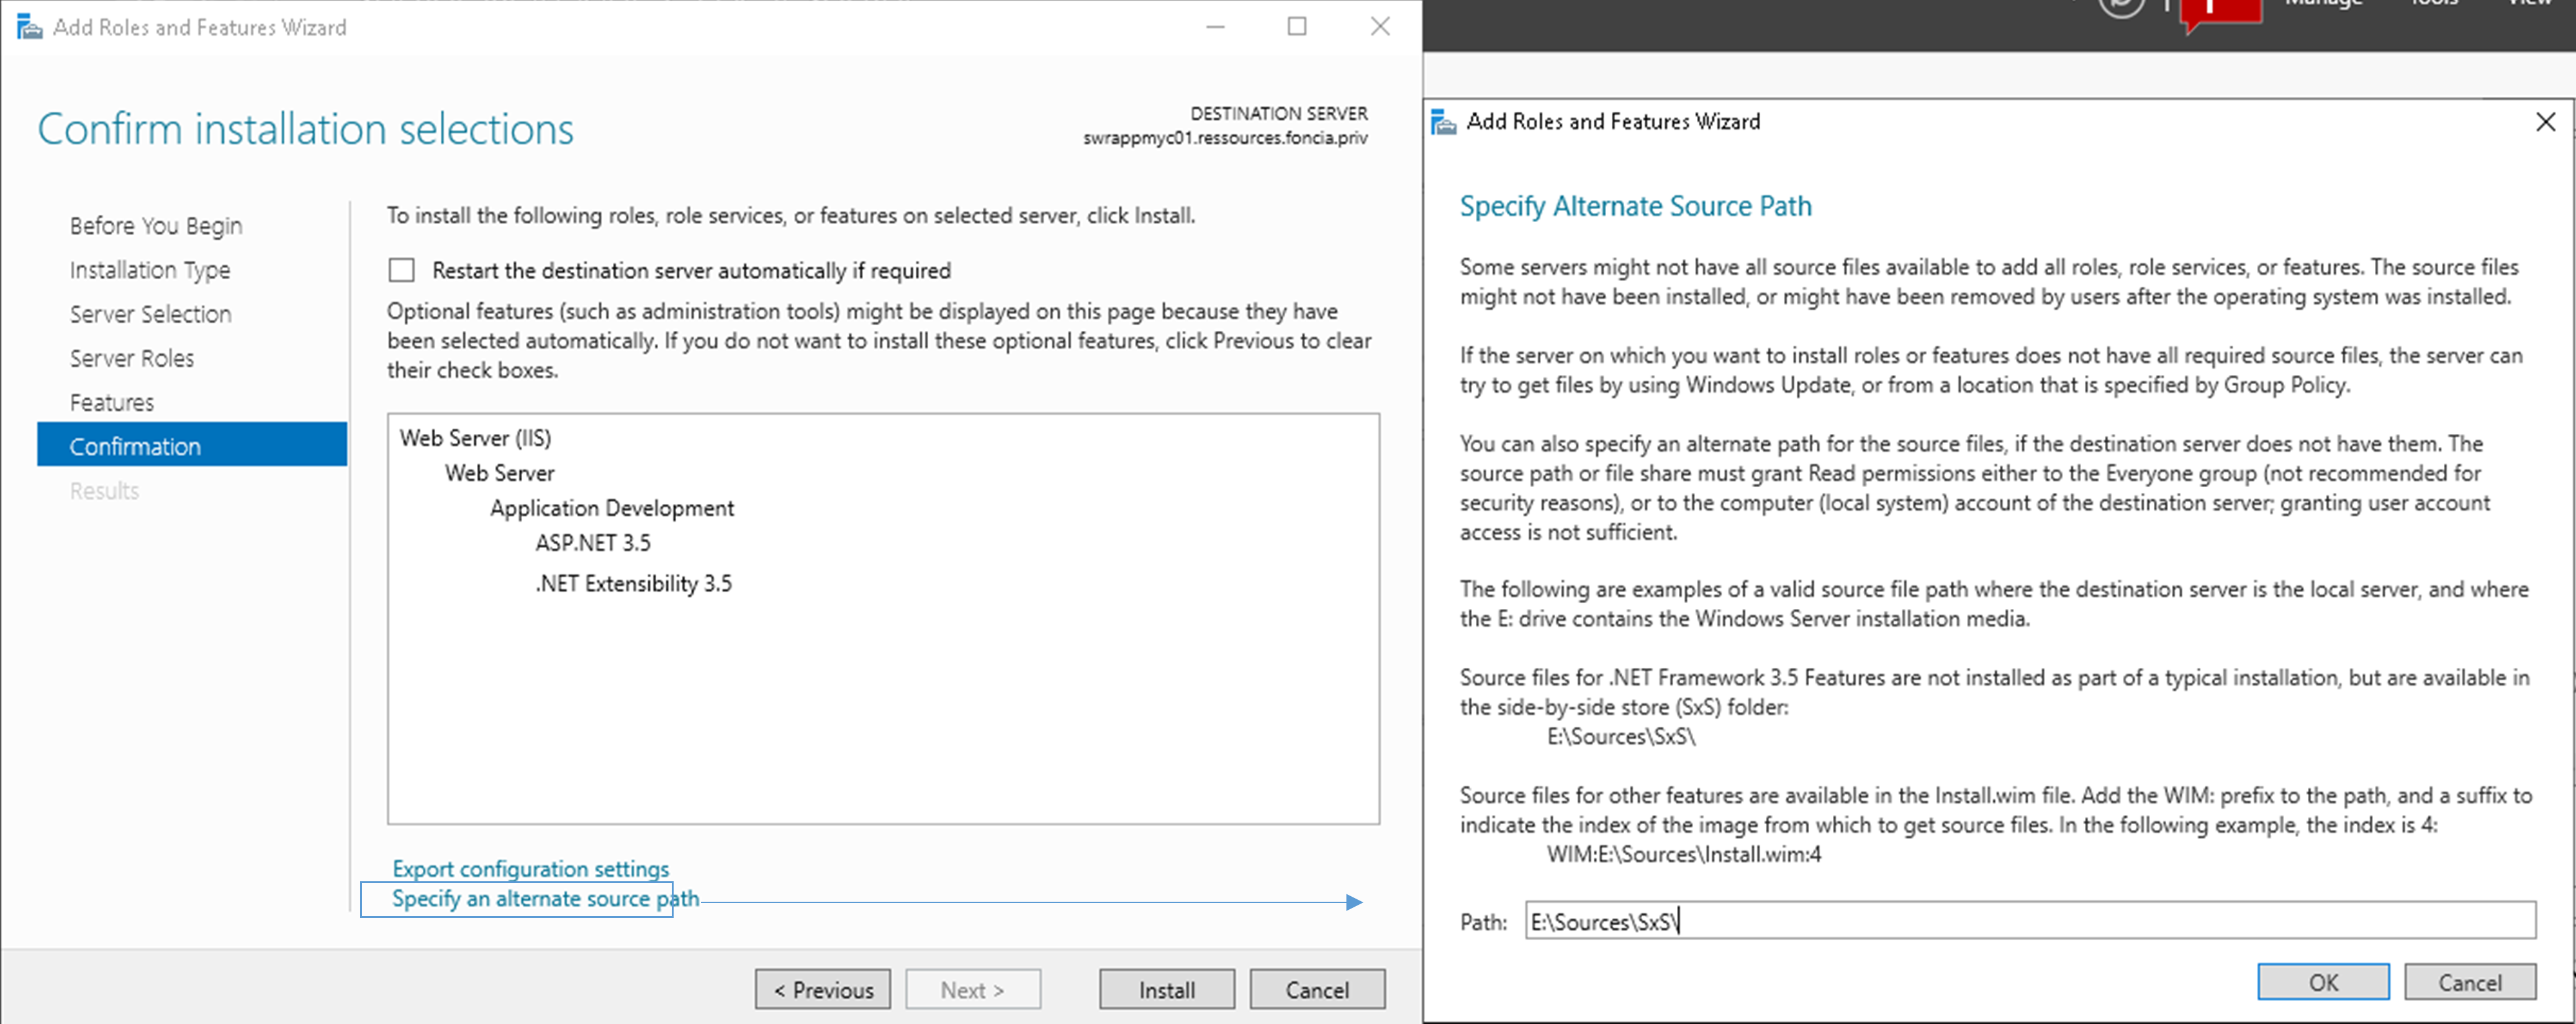
Lägga till rollen och funktionerna Net Framework 3.5
Om du behöver lägga till funktionen Net Framework 3.5 måste du:
- Montera om den ISO som användes för att installera servern.
- Ange ISO-filens enhetsbeteckning kompletterad med [:\Sources\Sxs], som visas nedan.
Exempel på sökväg
E:\Sources\Sxs\
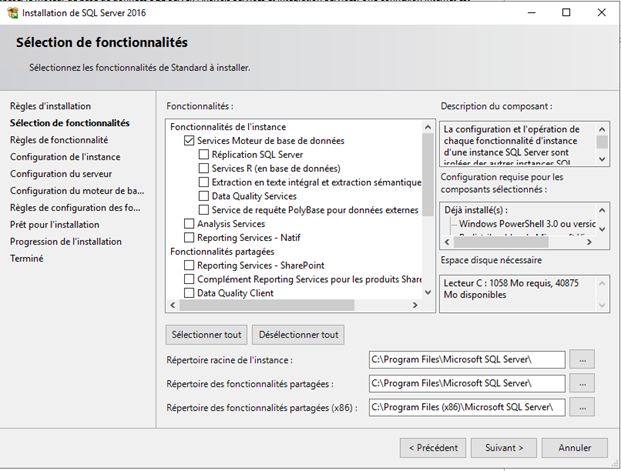
Installation av en SQL Server-instans
Starta installationen av SQL Server.
Markera följande funktioner:
- Databasmotorns tjänster
Behåll därefter standardinstallationskatalogen ”C:\Program Files\Microsoft SQL Server”.
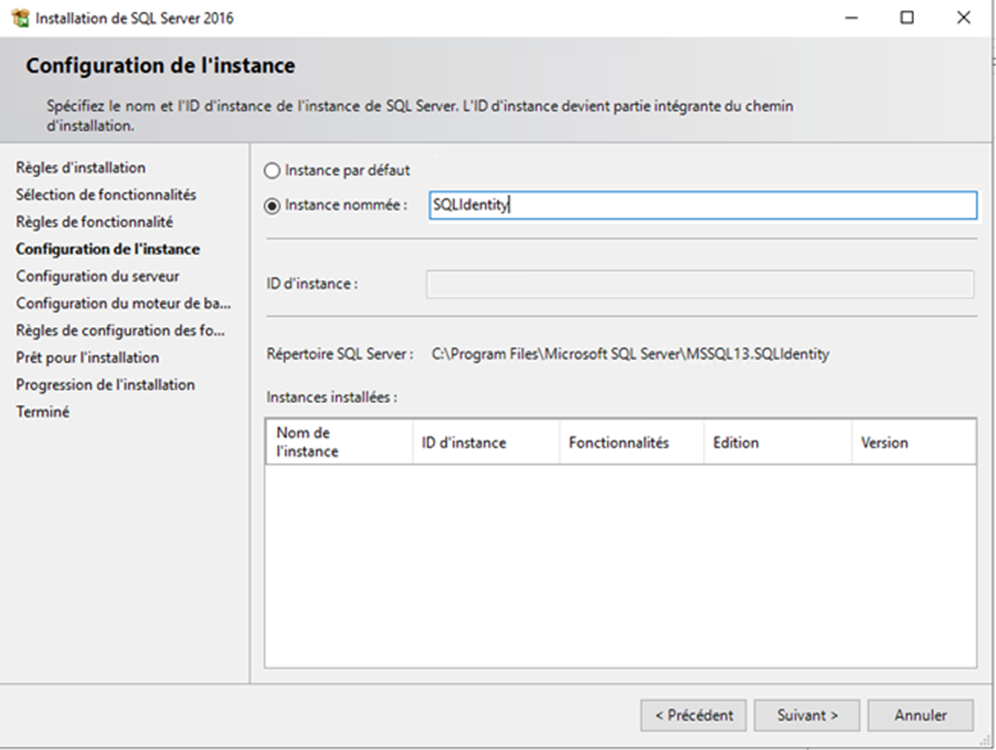
Skapa en namngiven instans (exempel: ”SQLIdentity”)
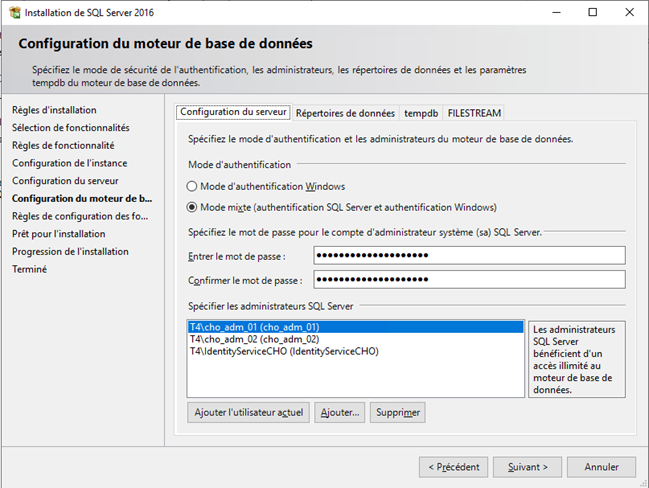
Välj under Database Engine Configuration ”Mixed Mode (SQL Server authentication and Windows authentication)” och ange lösenordet för domänadministratörskontot.
Lägg till de konton som ska vara administratörer för databasen.
Tjänstekontot måste läggas till i listan över administratörer för databasen.
För att installera lösningen Identity och säkerställa att databasen skapas eller uppdateras måste tjänstekontot ha rollen ”sysadmin”. Denna roll kan tas bort efter att lösningen har installerats eller uppdaterats.
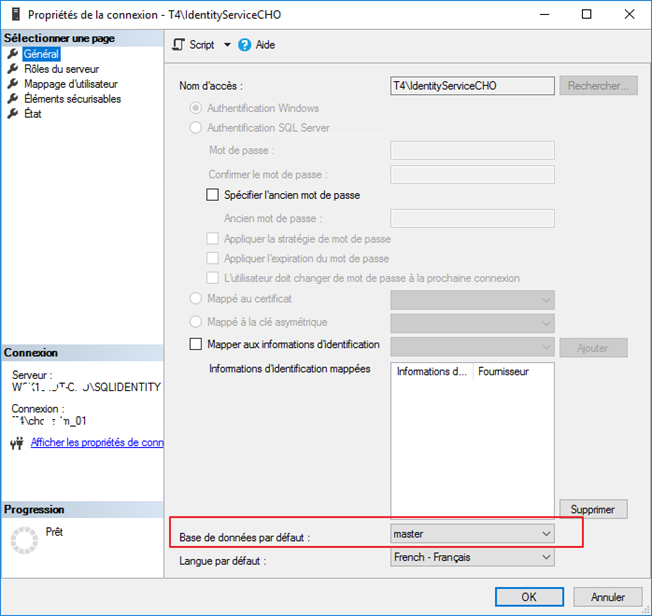
Kontrollera tjänstekontots egenskaper i anslutningarna för att säkerställa att standarddatabasen är ”master”.
Övriga förutsättningar
- En internetanslutning rekommenderas för att underlätta installationen och de allmänna konfigurationsåtgärderna.
- För konfigurationen av lösningen Identity är det nödvändigt att installera applikationen SQL Server Management Studio.
- För att vissa bearbetningar i databasen ska kunna utföras måste kommandot SQLCMD kunna användas i batchfiler. Det är därför nödvändigt att installera verktyget SQLCMD. Det finns tillgängligt på följande adress.
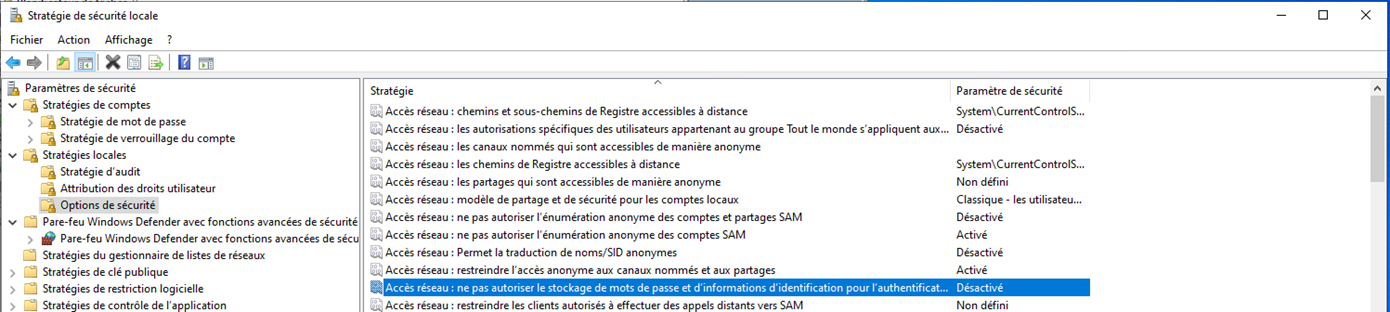
- I nätverksinställningarna måste alternativet Network access: Do not allow passwords and credentials for network authentication vara inaktiverat: