Tekniset edellytykset
Johdanto
Tässä osiossa kuvataan tekniset edellytykset, jotka on täytettävä ennen Systancia Identity 7.0 -version asennusta.
Palvelinten mitoituksessa on otettava yhteyttä integroijaan, joka mukauttaa edellytykset asiayhteyteen (identiteettien määrä, käyttöön otettavat käyttötapaukset jne.).
Edellytysten toteuttaminen on asiakkaan vastuulla.
Käyttöjärjestelmä ja edellytykset
Vähimmäisedellytykset annetaan vain tiedoksi. Ne voivat vaihdella hallittujen identiteettien määrän tai toteutettujen ratkaisun määritysten mukaan. Suosittelemme ottamaan yhteyttä Systancian konsulttiin tai kokeneeseen integroijaan, joka auttaa mitoittamaan palvelinparametrit oikein asiayhteytesi mukaan.
SQL-palvelimen suorituskyvyn valvontaan voit tutustua tähän sivuun.
Palvelinten edellytykset - Määritys 1 (2 palvelinta)
Tätä arkkitehtuuria suositellaan
-
Palvelin 1, joka isännöi tietokantaa, Systancia Identity -verkkosovellusta, auditointipalvelinta ja Identity-API
- OS: vähintään Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard ja Enterprise Server ovat tuettuja)
- Vähimmäisedellytykset: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Native SQL server client -ajuri vähintään 11.0
- Katso kaikki edellytykset osiosta Windows-komponentit.
Tietokantainstanssin hallinta on asiakkaan vastuulla.
-
Palvelin 2, joka isännöi Systancia Identity Provisioning -tuotetta
- OS: vähintään Microsoft Windows Server 2019
- Vähimmäisedellytykset: 4 VCPU / RAM 16 GB / 100 GB
- Katso kaikki edellytykset osiosta Windows-komponentit.
Palvelinten edellytykset - Määritys 2 (1 palvelin)
Tämä arkkitehtuuri isännöi ratkaisun kaikkia komponentteja ja sopii ympäristöihin, joissa on pieni volyymi ja yksinkertainen määritys (Systancia Identity -verkkosovellus, Identity-API (REST, yhteensopiva SCIM-protokollan kanssa), auditointipalvelin, tietokanta ja SIP (provisioning-moottori)).
- OS: vähintään Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard ja Enterprise Server ovat tuettuja)
- Framework .NET 4.8
- Vähimmäisedellytykset: 6 VCPU / RAM 32 GB / 100 GB
- Native SQL server client -ajuri vähintään 11.0
- Katso kaikki edellytykset osiosta Windows-komponentit.
Palvelinten edellytykset - Määritys 3 (3 palvelinta)
-
Palvelin 1, joka isännöi tietokantaa:
- OS: vähintään Microsoft Windows Server 2016
- SQL Server 2019 / 2022 (Standard ja Enterprise Server ovat tuettuja)
- Framework .NET 4.8
- Vähimmäisedellytykset: 4 VCPU / RAM 16 GB / 50 GB
Tietokantapalvelimen hallinta on asiakkaan vastuulla
-
Palvelin 2, joka isännöi Systancia Identity -verkkosovellusta, auditointipalvelinta ja Identity-API:a
- OS: vähintään Microsoft Windows Server 2019
- Framework .NET 4.8
- Vähimmäisedellytykset: 4 VCPU / RAM 16 GB / 50 GB
- Native SQL server client -ajuri vähintään 11.0
- Katso kaikki edellytykset osiosta Windows-komponentit.
-
Palvelin 3, joka isännöi provisioning-moottoria
- OS: vähintään Microsoft Windows Server 2019
- Vähimmäisedellytykset: 4 VCPU / RAM 16 GB / 100 GB
- Katso kaikki edellytykset osiosta Windows-komponentit.
Windows-komponentit
Vanhojen konsolien edellytykset, jotka on asennettava SID-palvelimelle:
- Framework 4.8, jos sitä ei ole asennettu palvelimelle oletuksena
- Windowsin edellytysskripti, joka on suoritettava palvelimen version mukaan
- Windows prerequisites [corresponding version].bat
Edellytykset, jotka on asennettava SID- ja SIP-palvelimille:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
SIP-palvelimelle:
- PowerShell-moduulit WebAdministration ja PsIni SIP:n asennukseen
Voimassa oleva toimialuesertifikaatti
CyberElements Identity -tuotteen asennus edellyttää voimassa olevaa toimialuesertifikaattia palvelimilla, joilla sijaitsevat seuraavat:
- Verkkosivustot
- Identity-API
- SIP-API (SIP:n kanssa)
Windows-palvelutilit
Jotta ratkaisu toimii oikein, tarvitaan kolme Windows-palvelutiliä:
- Tili 1: Identity-API:n, verkkosivuston (sukupolvi 7) ja Federationin suorittamiseen
- Tili 2: SIP-API:n suorittamiseen
- Tili 3: verkkosivuston (sukupolvi 6) suorittamiseen
Tilillä 1 on oltava asennusvaiheessa sysadmin-oikeudet tietokantainstanssiin. Se voidaan palauttaa asennuksen jälkeen Hpliance-tietokannan dbowner-tasolle.
Näiden tilien on oltava toimialueen vakiotilejä:
- Salasana ei vanhene.
- Ei salasanan vaihtoa ensimmäisessä toimialueen todennuksessa.
- Niillä on oltava oikeus käynnistää tehtäviä (batch job).
AD-repository'n provisioning siiloutuksen kanssa:
Tarvitaan kolmannen osapuolen palvelutilit, joilla on edellä kuvatut käyttöoikeudet.
Windows-ylläpitäjätilit
Integrointivaiheen aikana integroija tarvitsee ylläpitäjän tilin eri toimenpiteiden tekemiseen.
Tämän tilin on oltava toimialueen vakiotili:
- Sillä on oltava oikeus käynnistyä palveluna.
- Niillä on oltava oikeus käynnistää tehtäviä (batch job).
- Sillä on oltava DBOwner-rooli Hpliance-tietokannassa (tehdään Systancia Identity 6.1 SP2 -version ja sitä uudempien asennuksessa).
Ylläpitäjän tilillä on oltava oikeudet:
- Avata istunto palveluna.
- Avata istunto tehtävänä.
Tämä tili voidaan poistaa käytöstä integrointivaiheen lopussa.
Roolien ja ominaisuuksien tarkistus
Palvelimelle, jolla Identity-ratkaisu sijaitsee, on asennettava IIS-rooli, jotta se voi isännöidä Identity-tuotteen hallintakäyttöliittymää.
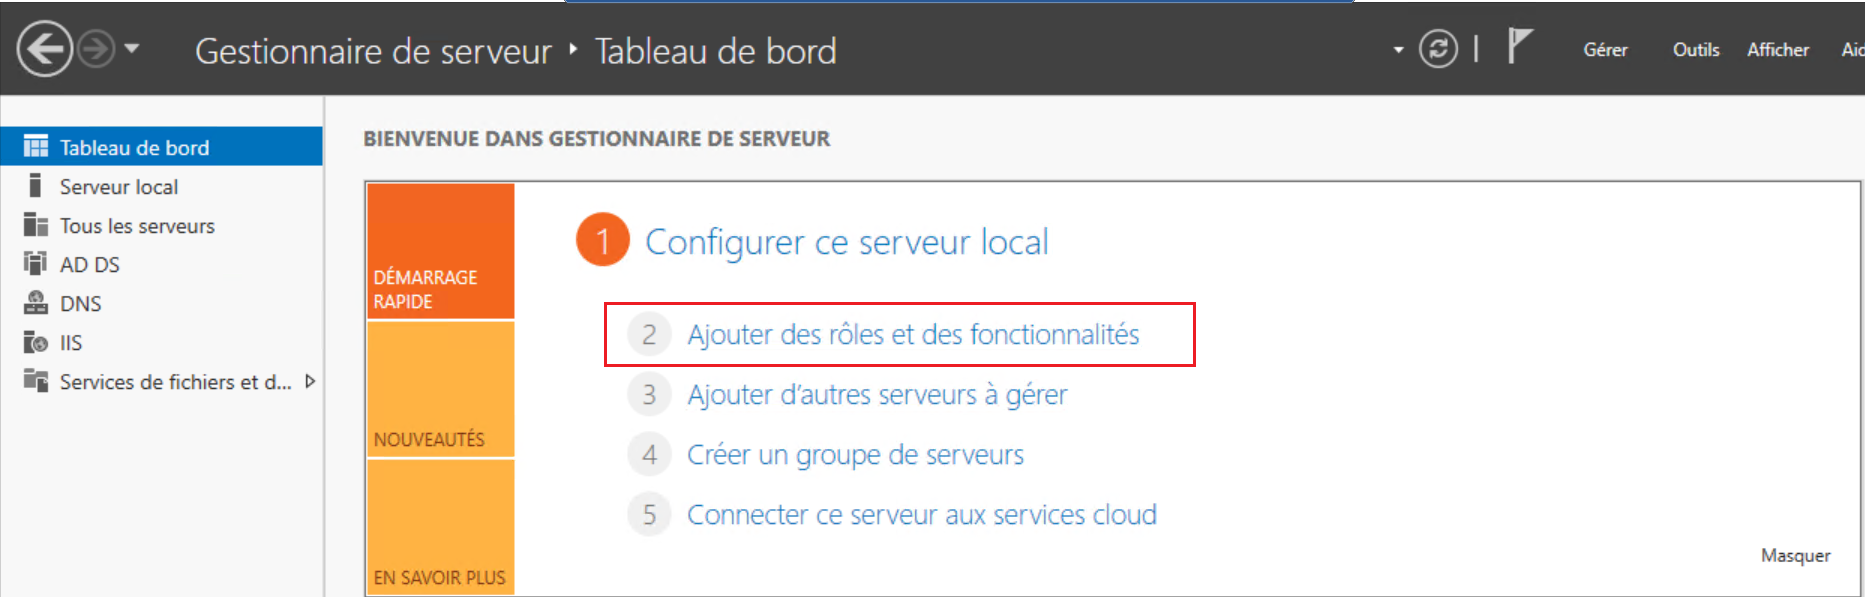
Siirry palvelinhallinnasta valikkoon ”Add roles and features”.
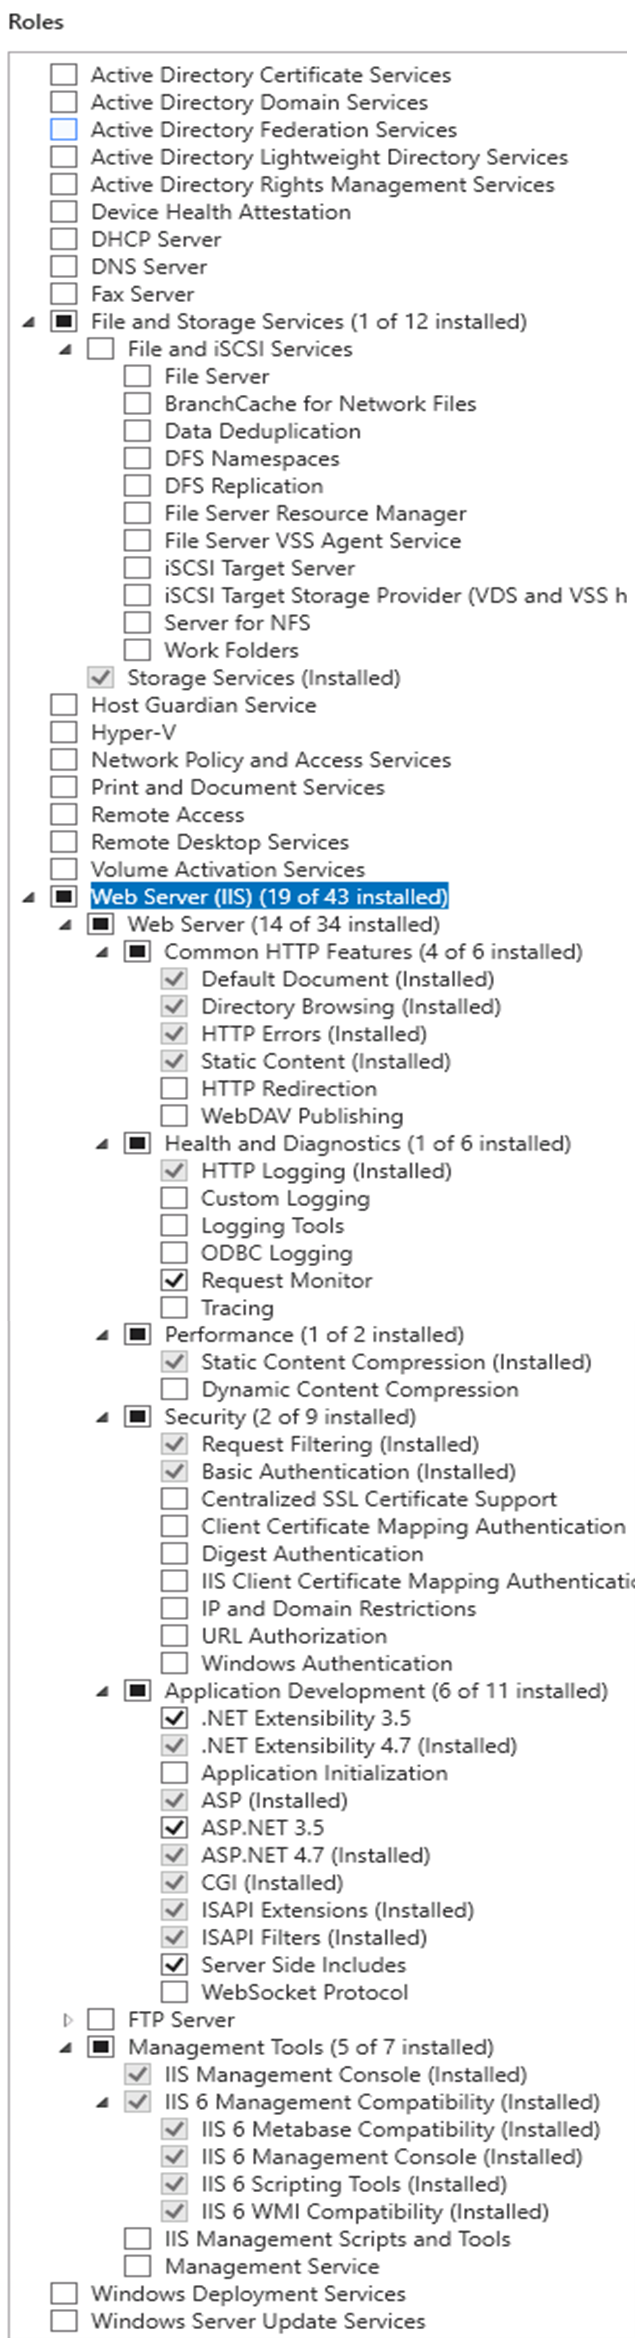
Rooli ”Web Server (IIS)” on valittava vähintään seuraavilla vaihtoehdoilla:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
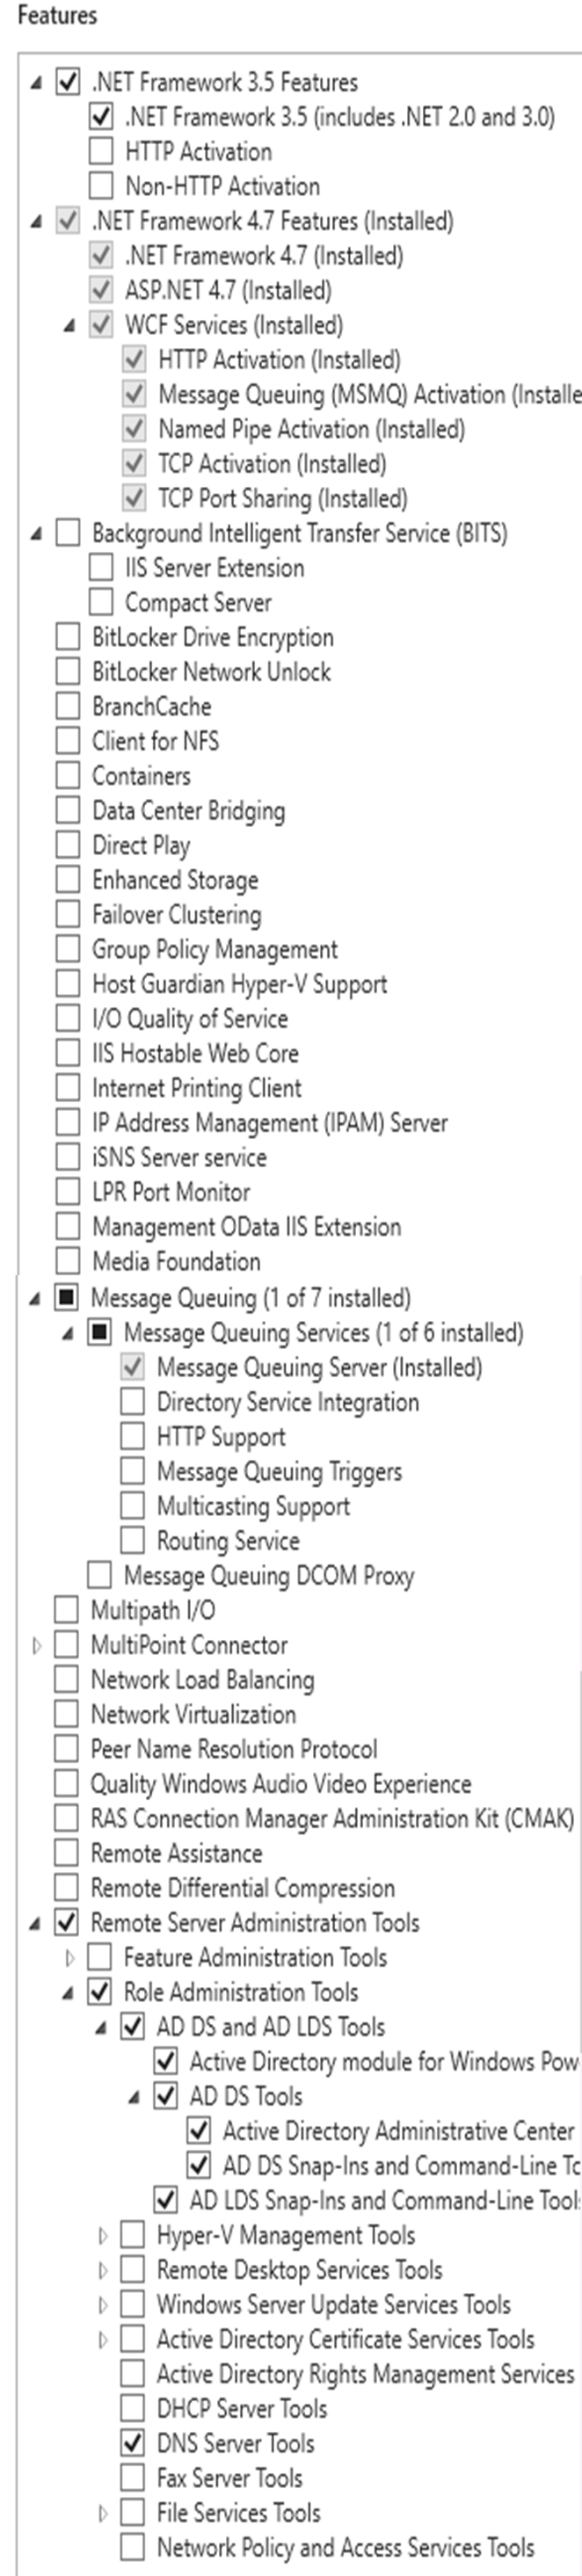
Seuraavassa näytössä on valittava seuraavat ominaisuudet vähintään mainituilla vaihtoehdoilla:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Ominaisuudet .NET Framework 4.6 (Windows Server 2016), 4.7 (Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
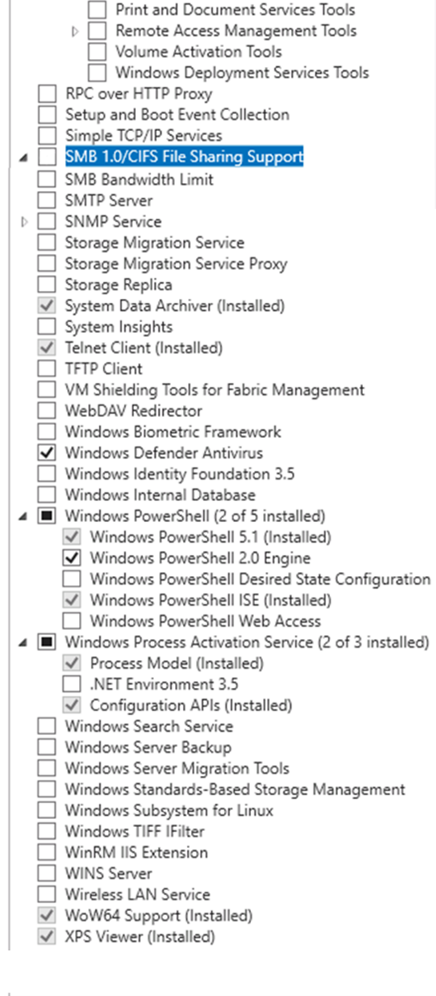
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
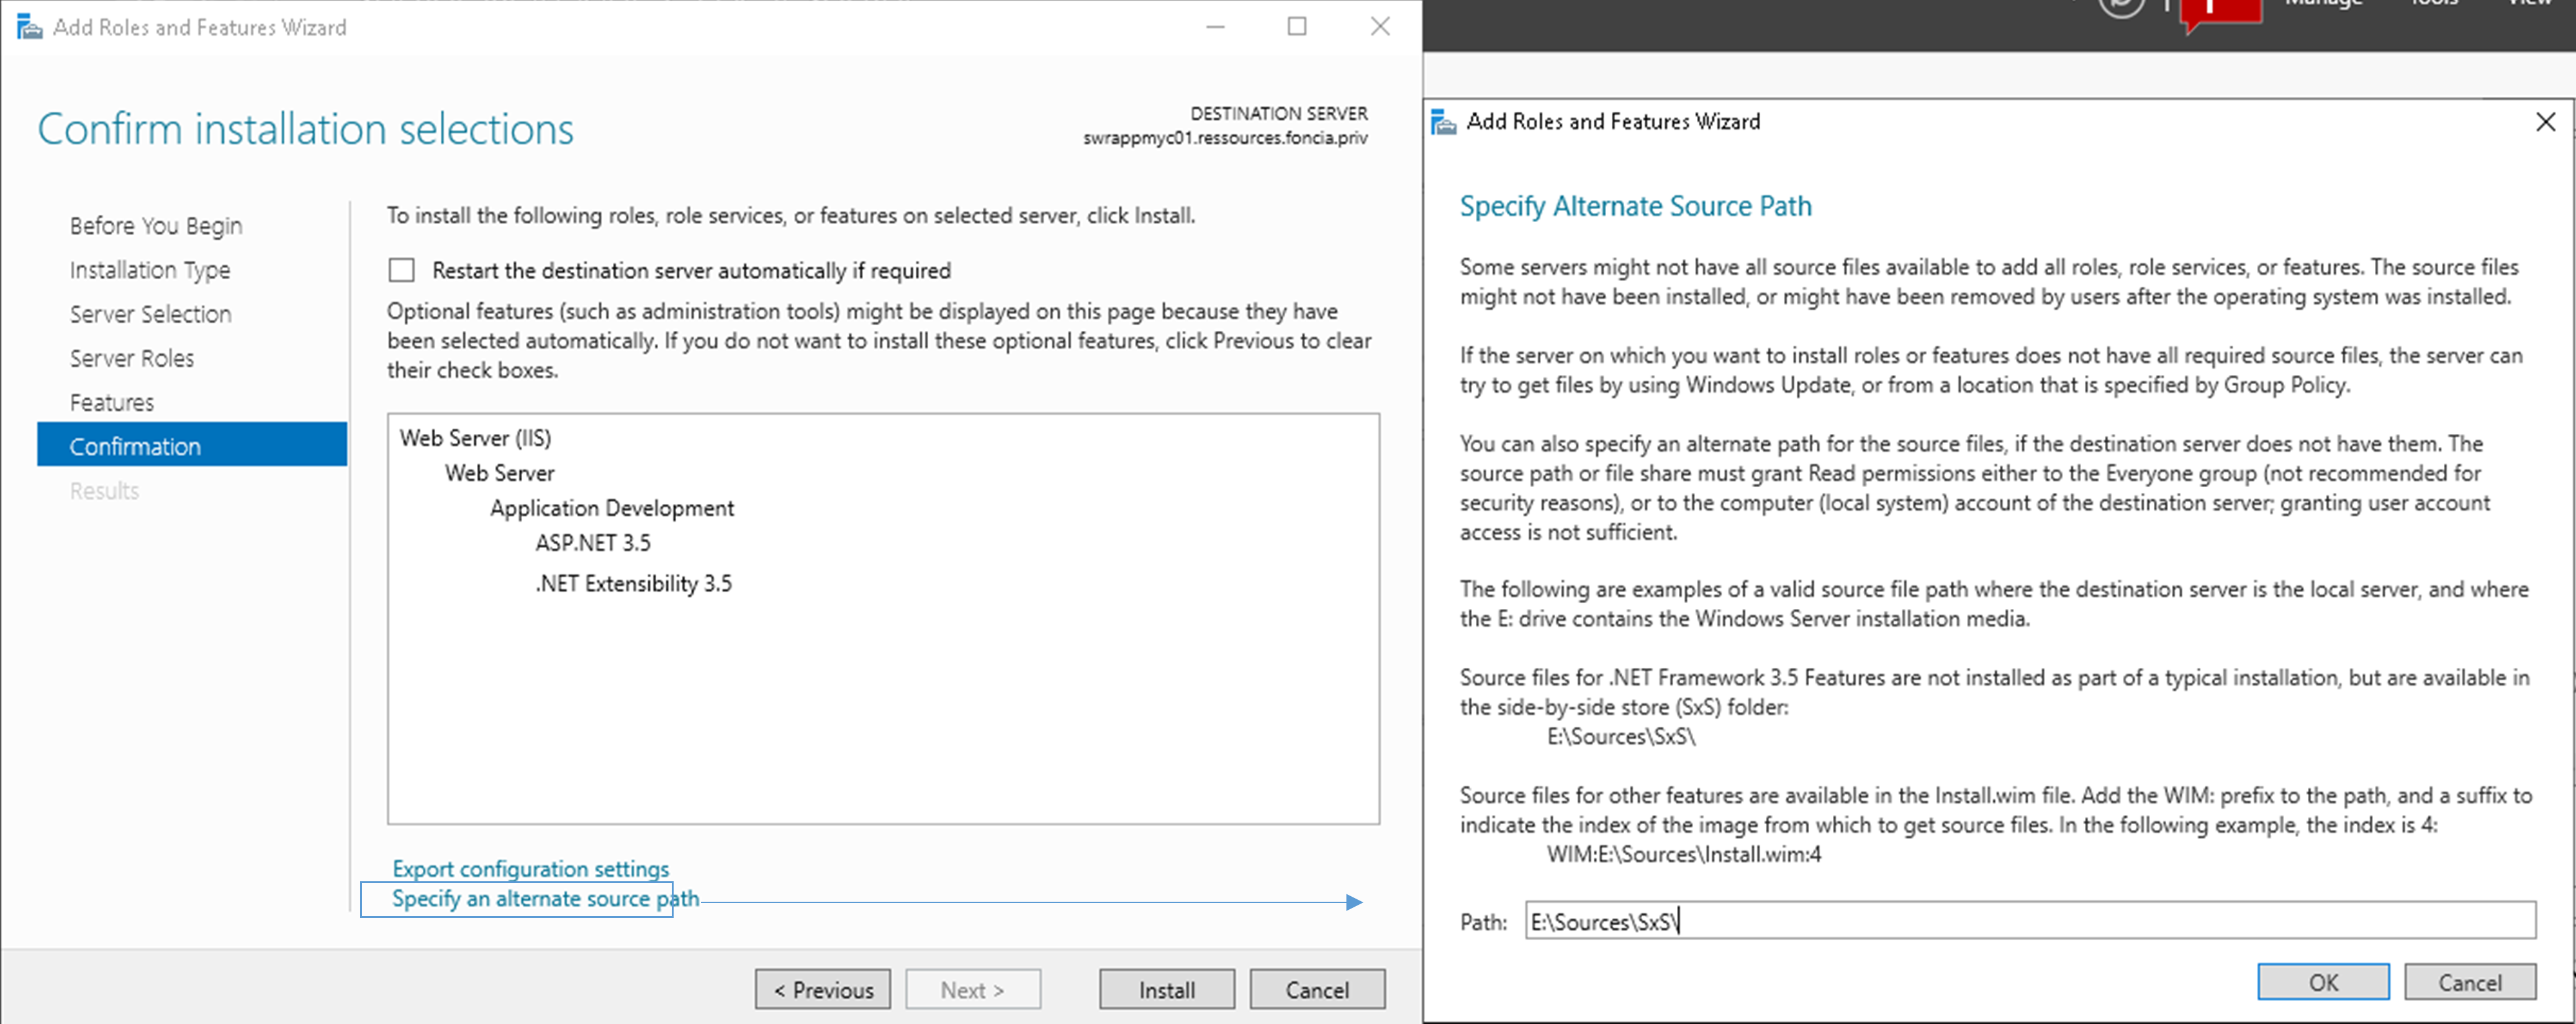
.NET Framework 3.5 -roolin ja -ominaisuuksien lisääminen
Jos .NET Framework 3.5 -ominaisuus on lisättävä, sinun on:
- Liitettävä uudelleen palvelimen asennuksessa käytetty ISO.
- Annettava ISO-levyn levykirjain täydennettynä muodolla [:\Sources\Sxs] kuten alla on esitetty.
Esimerkki polusta
E:\Sources\Sxs\
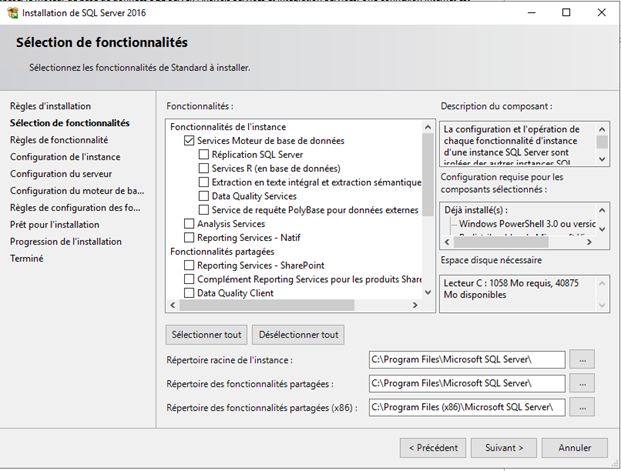
SQL Server -instanssin asennus
Käynnistä SQL Server -asennus.
Valitse seuraavat ominaisuudet:
- Tietokantamoottorin palvelut
Jätä sen jälkeen oletusasennushakemistoksi ”C:\Program Files\Microsoft SQL Server”.
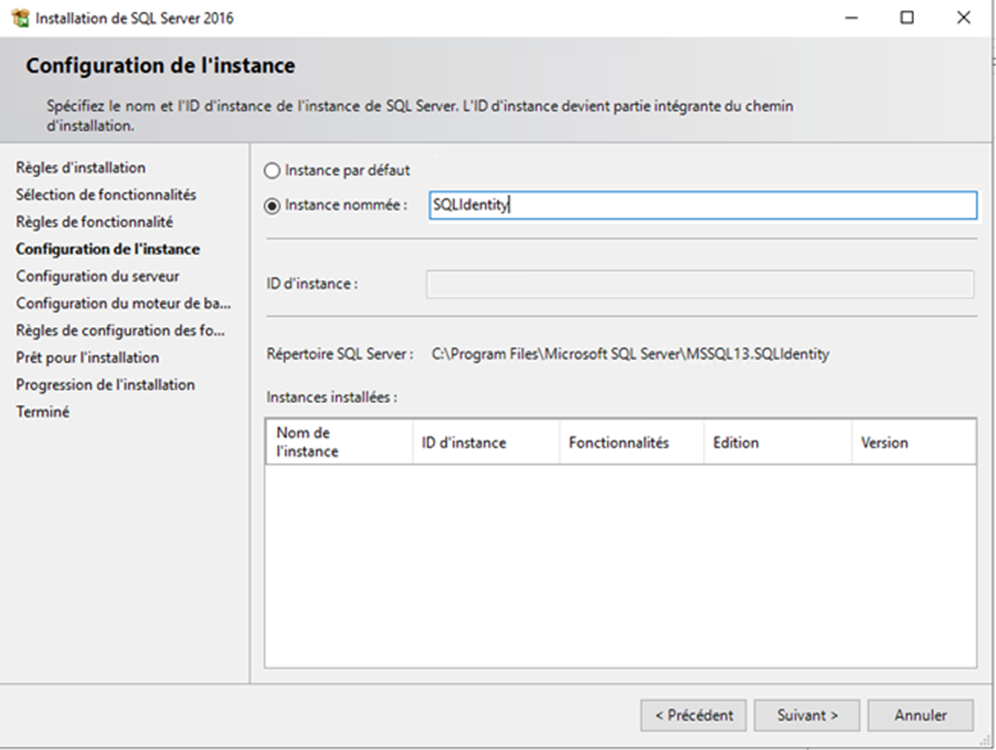
Luo nimetty instanssi (esimerkki: ”SQLIdentity”)
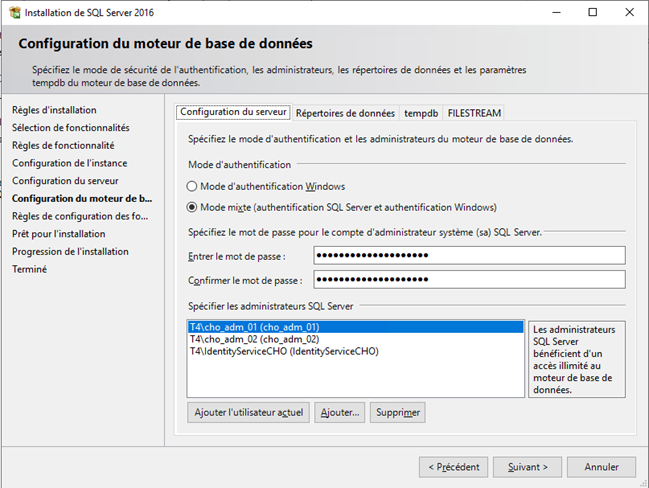
Valitse kohdassa Database Engine Configuration ”Mixed Mode (SQL Server authentication and Windows authentication)” ja anna toimialueen ylläpitäjätilin salasana.
Lisää tilit, joista tulee tietokannan ylläpitäjiä.
Palvelutili on lisättävä tietokannan ylläpitäjien luetteloon.
Identity-ratkaisun asentaminen ja tietokannan luonnin tai päivityksen varmistaminen edellyttävät, että palvelutilillä on rooli ”sysadmin”. Tämä rooli voidaan poistaa, kun ratkaisu on asennettu tai päivitetty.
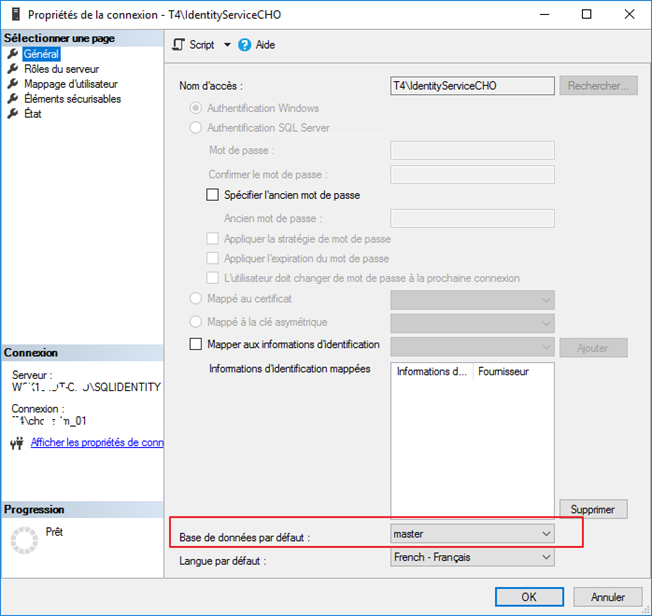
Tarkista yhteyksissä palvelutilin ominaisuudet ja varmista, että oletustietokanta on ”master”.
Muut edellytykset
- Internet-yhteyttä suositellaan asennus- ja yleisten määritystoimien helpottamiseksi.
- Identity-ratkaisun määritys edellyttää välttämättä SQL Server Management Studio -sovelluksen asennusta.
- Jotta tietyt tietokannan käsittelyt ovat mahdollisia, SQLCMD-komentoa on voitava käyttää batch-tiedostoissa. SQLCMD-apuohjelman asennus on siksi välttämätön. Se on saatavilla seuraavasta osoitteesta.
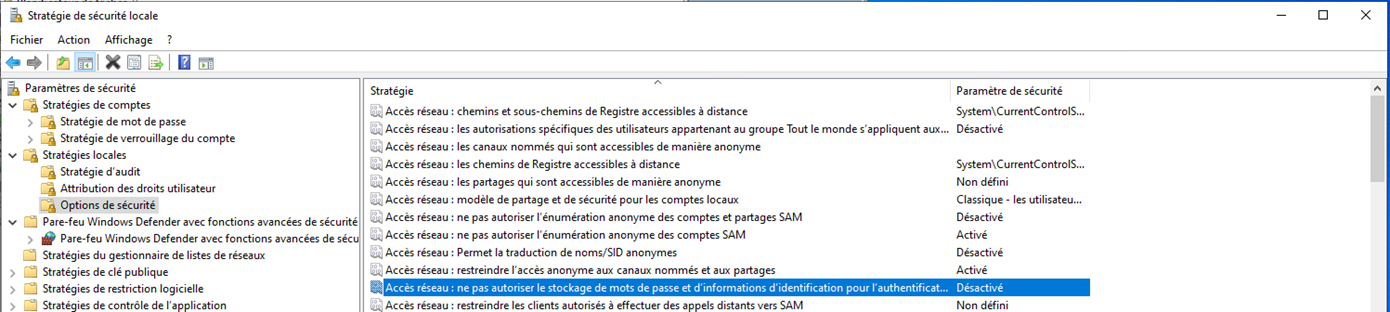
- Verkkoasetuksissa on poistettava käytöstä vaihtoehto Network access: Do not allow passwords and credentials for network authentication: