Identity-valtuutusten hallinta
Jos haluat myöntää identiteetille oikeuksia CyberElements-sovelluksessa, luo rooli, jolla on käyttöoikeuksia siihen liitetystä Identity-repositorysta, ja määritä tämä rooli halutulle identiteetille. Identity-repositoryn käyttöoikeutta ei voi liittää suoraan identiteettiin. Siksi on luotava niin monta roolia kuin on tarpeen ja liitettävä niihin halutut valtuutukset. Jokaiselle valtuutukselle, joka sen sallii, voi määrittää sen laajuuden.
Rooli voi olla sekoitus useista repositoryista, myös Identity-repositorysta. Siksi ei ole pakko luoda erillisiä rooleja CyberElements Identity -sovelluksen käytön hallintaan.
Kuten kolmannen osapuolen sovelluksissa, Identity-käyttöoikeuksia hallitaan repositoryissa, mutta CyberElements Identity -repositoryssa käyttöoikeudet ovat kiinteitä ja sovellus hallinnoi niitä. Niitä ei siis voi muuttaa. Valtuutus vastaa valikon käyttöä tai toiminnon käyttöä Identity-sovelluksessa (esimerkkejä: identiteetin luonti, workflow-moduulin käyttö jne.).
On tärkeää huomata, että kirjautumistavasta riippumatta (kolmannen osapuolen IDP tai AD-pohjainen IDP) henkilöllä on oltava CyberElements Identity -sovellukseen kirjautuessaan sovelluksessa viitattu Identity-tili, jotta kaikki toimii oikein, erityisesti auditointien ja workflow'ien osalta.
Monitilit eivät ole yhteensopivia Identity-repositoryn kanssa. Identiteetillä, jolla on useita Identity-rooleja, on siksi kyseisten roolien kumuloituneet oikeudet.
Huomautus
Versioon 6.2 asti käytetyt hallintaprofiilit korvataan rooleilla versiosta 7.0 alkaen. Jokaiseen Identity-repositoryyn liitettyyn rooliin on lisättävä Identity-valtuutukset.
Identity-repositoryn valtuutuksen määritys roolissa
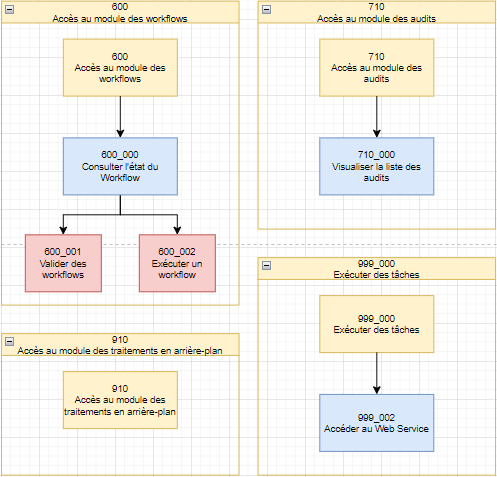
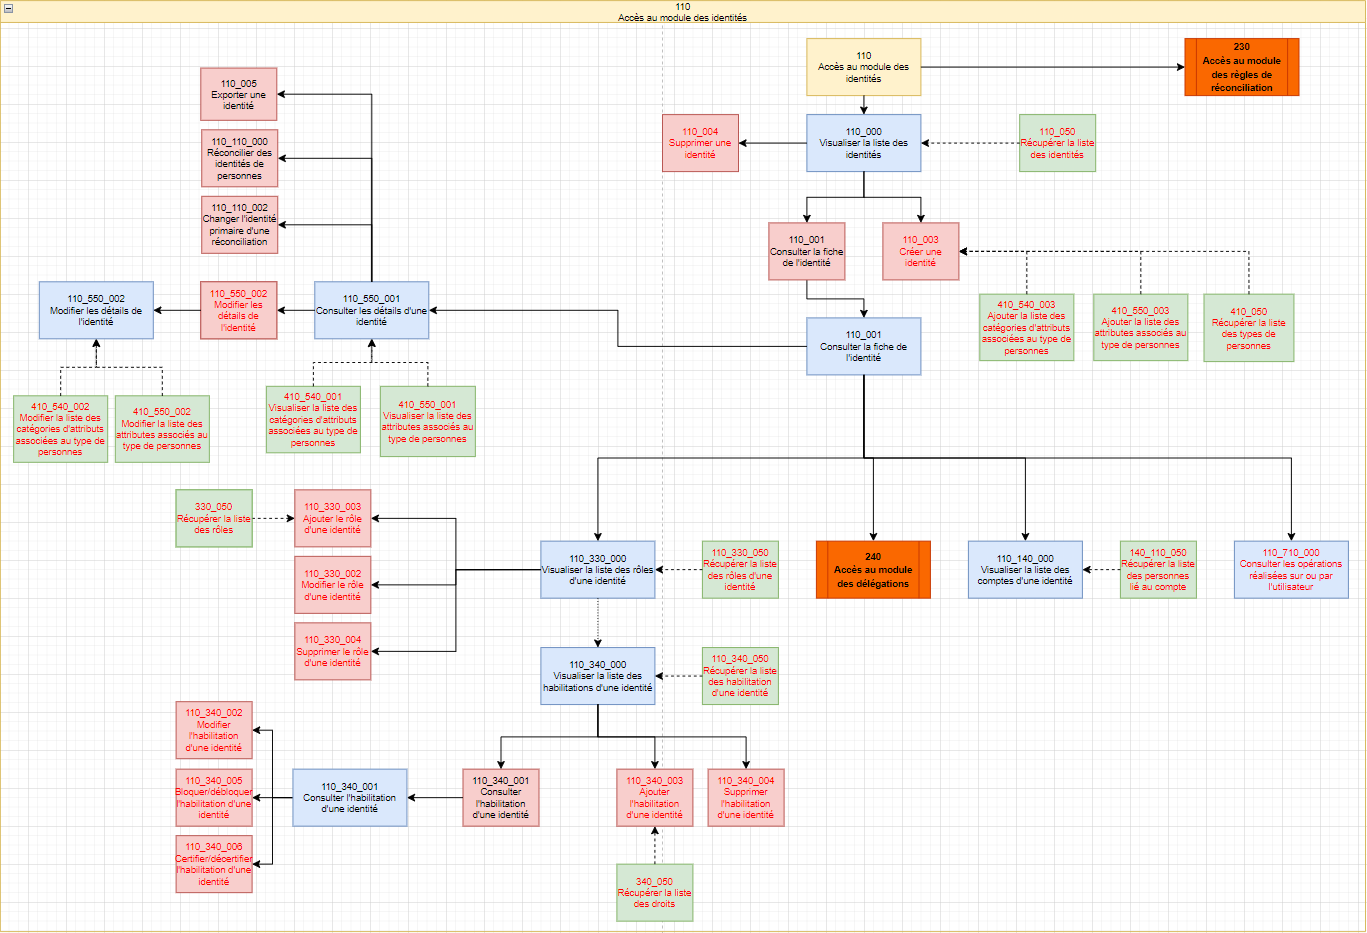
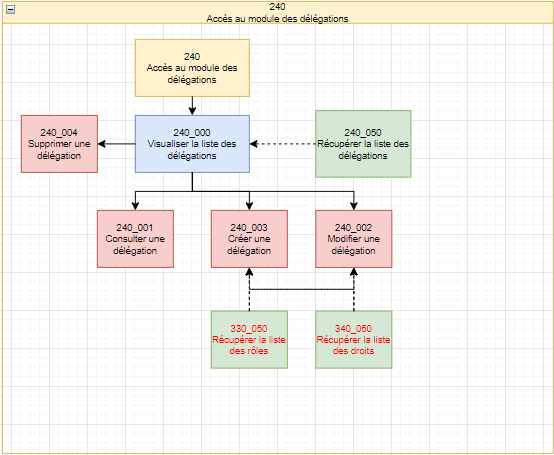
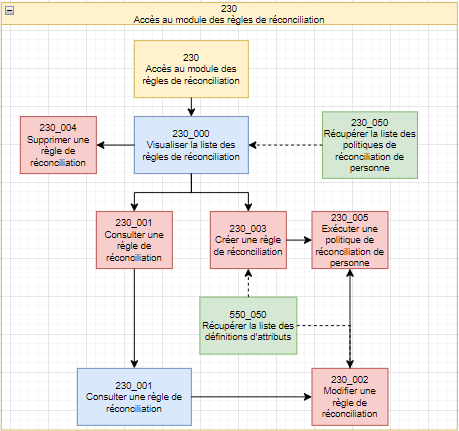
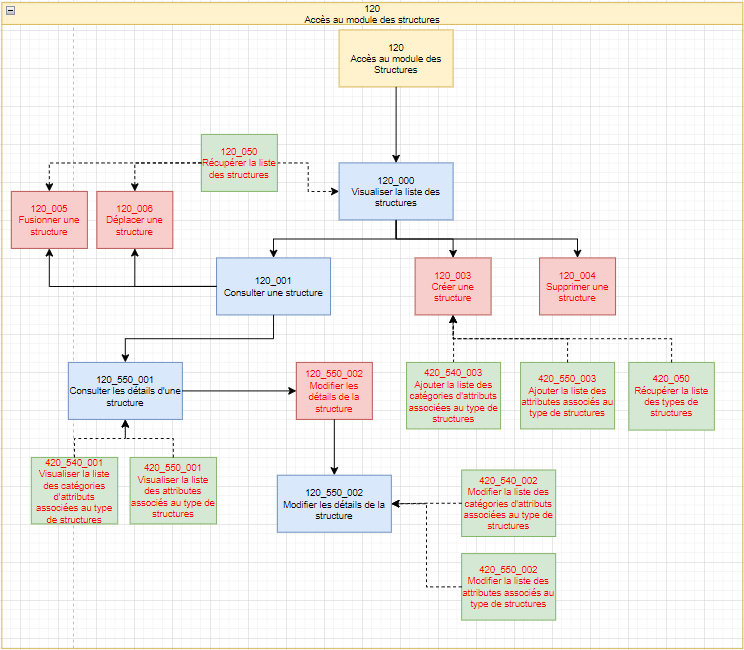
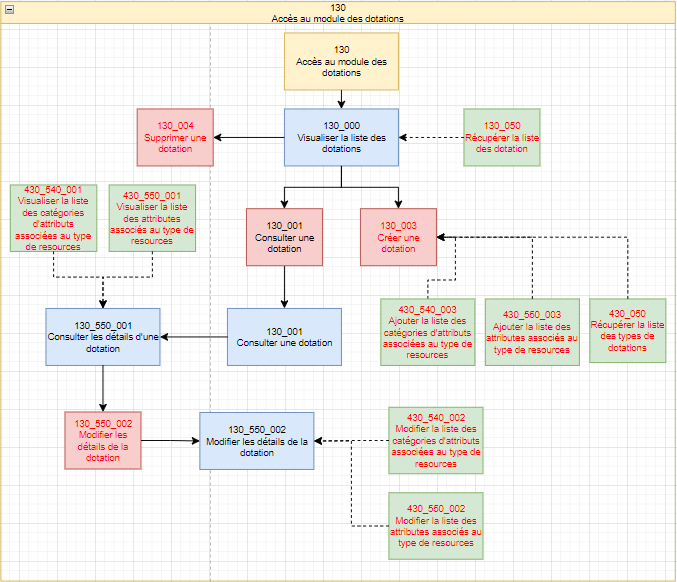
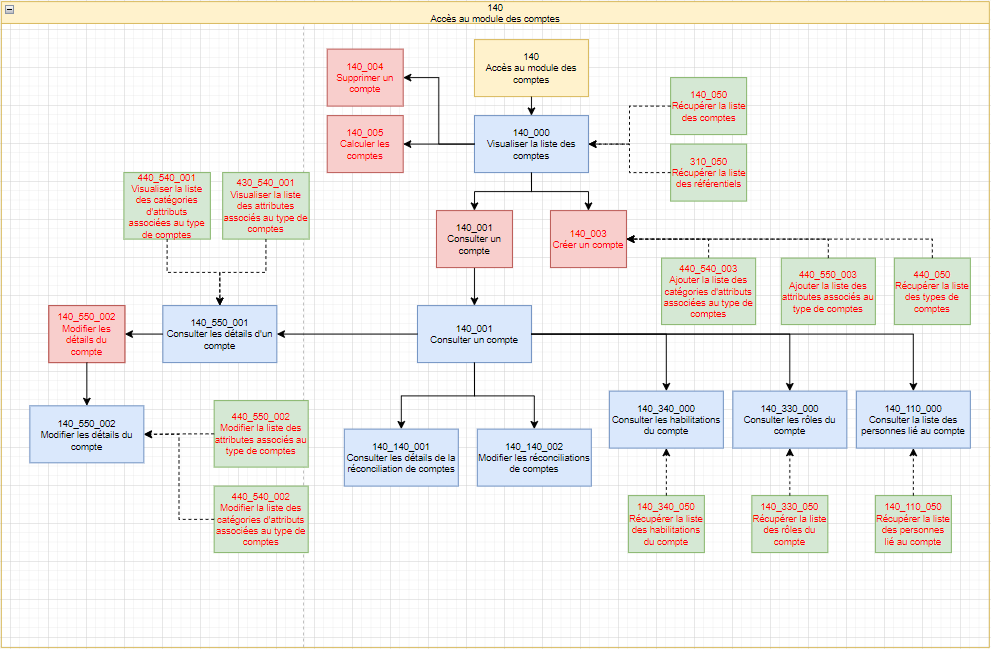
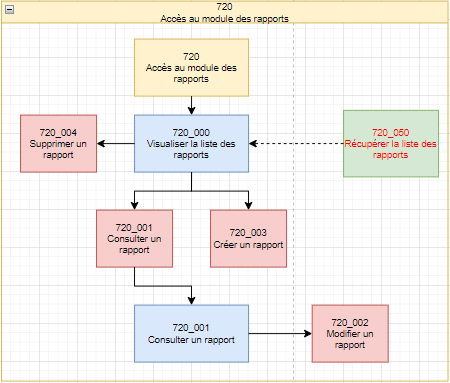
Jokaisella moduulilla on useita valtuutuksia, joilla CyberElements Identity -sovelluksen oikeuksia voi hallita yksityiskohtaisesti. Valtuutusten luettelo esitetään jokaiselle moduulille kaaviona, joka näyttää niiden väliset riippuvuudet.
Selitteet
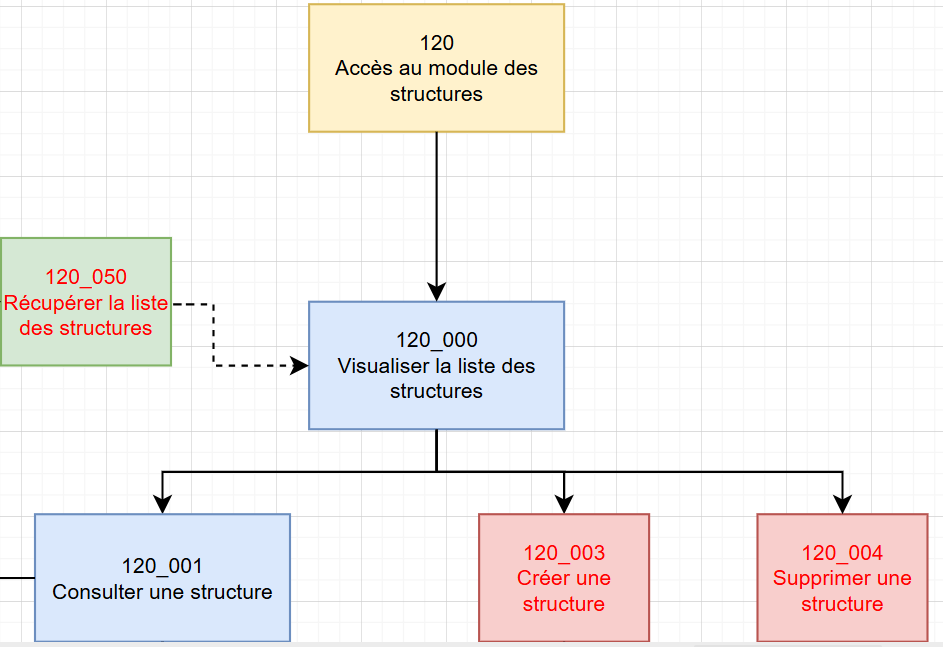
Sinisessä suorakulmiossa esitetyt valtuutukset vastaavat verkkosovelluksen sivujen käyttöä.
Punaisessa suorakulmiossa esitetyt käyttöoikeudet vastaavat eri verkkosivujen painikkeiden käyttöä.
Vihreässä suorakulmiossa esitetyt käyttöoikeudet vastaavat API-reittien käyttöä; verkkokäyttöliittymä kutsuu niitä.
Kun käyttöoikeudelle voi määrittää laajuuden, käyttöoikeus esitetään punaisella kirjasimella. Laajuudet ovat käytettävissä pääasiassa API-reiteillä, koska suodattimia sovelletaan siellä. Laajuuksia on kuitenkin myös Identity-sovelluksen tiettyjen verkkosivujen painikkeissa.
Moduulien linkit esitetään oranssilla.
Nuolet kuvaavat valtuutusten välisiä automaattisia riippuvuuksia.
Esimerkiksi alla olevan kaavion avulla:
-
Jos haluat antaa Identity-roolissa käyttöoikeuden rakenteen tarkasteluun, lisää vain valtuutus ”120_001 - View a structure”. Valtuutukset ”120 – Access to the Structure module”, ”120_000 View the list of structures” ja ”120_050 – Retrieve the list of structures” lisätään profiiliin automaattisesti, koska rakenteen tarkastelu edellyttää ensin olemassa olevien rakenteiden luettelon tarkastelua.
Huomautus
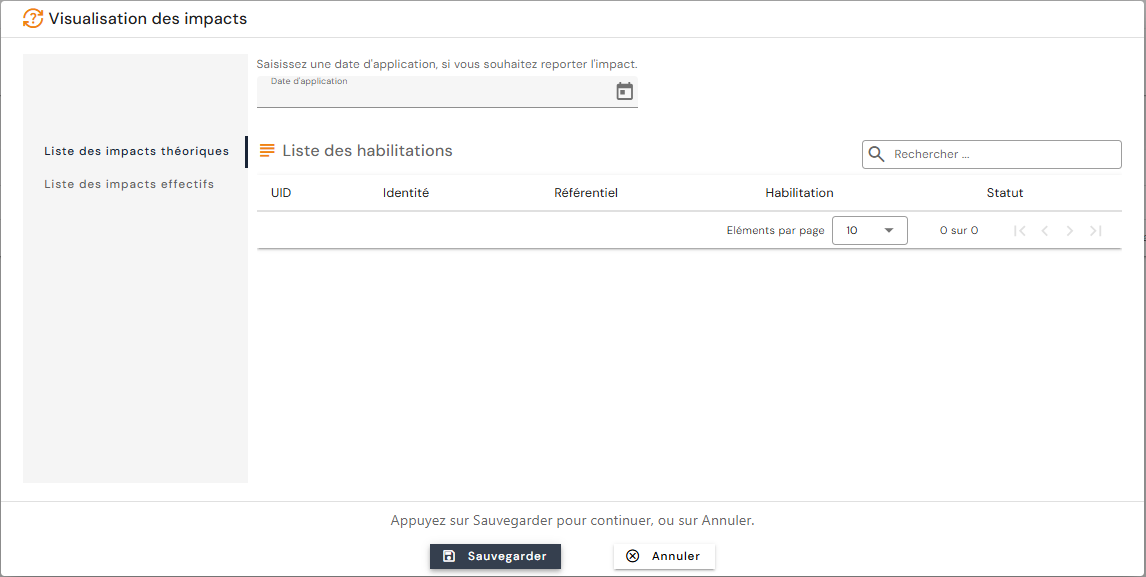
Jos muokkaat Identity-roolia, joka on jo määritetty henkilöille, näet riippuvuudet asianomaisten henkilöiden vaikutusten tarkastelunäytössä.
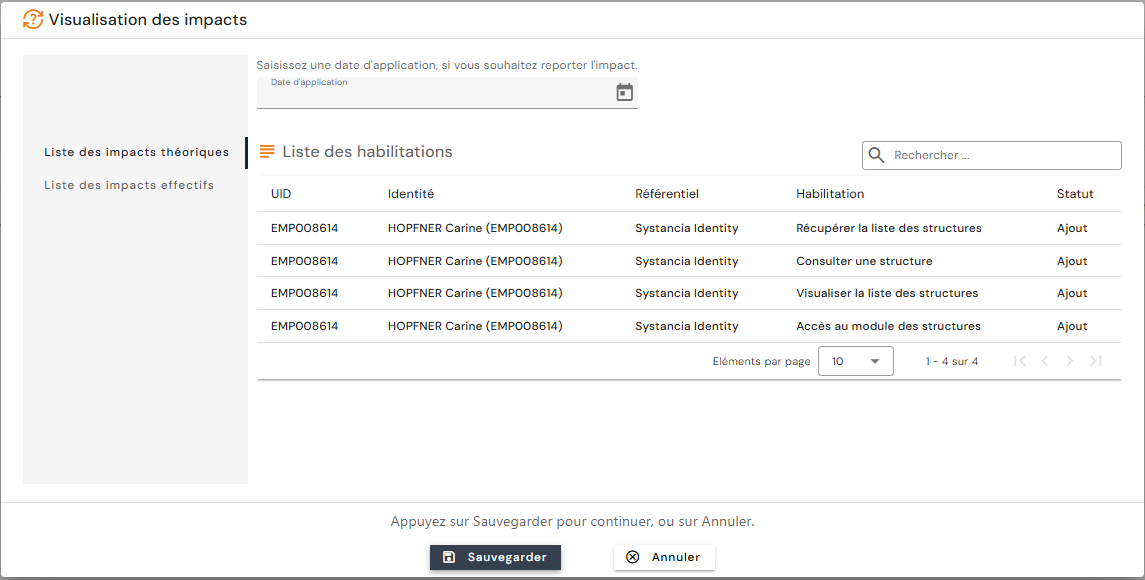
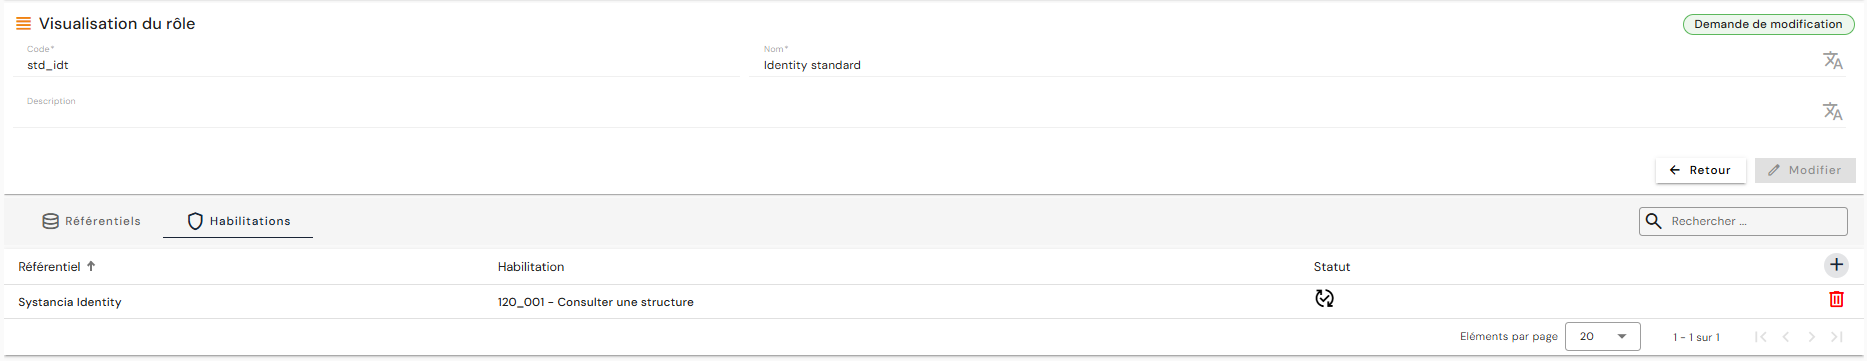
- Vaikutusten tarkastelun jälkeen rooliin liitettyjen valtuutusten luettelossa on tosiasiassa vain juuri lisäämäsi valtuutus ”120_001 – View a structure” (jotta valtuutusten luettelo ei ylikuormitu).
-
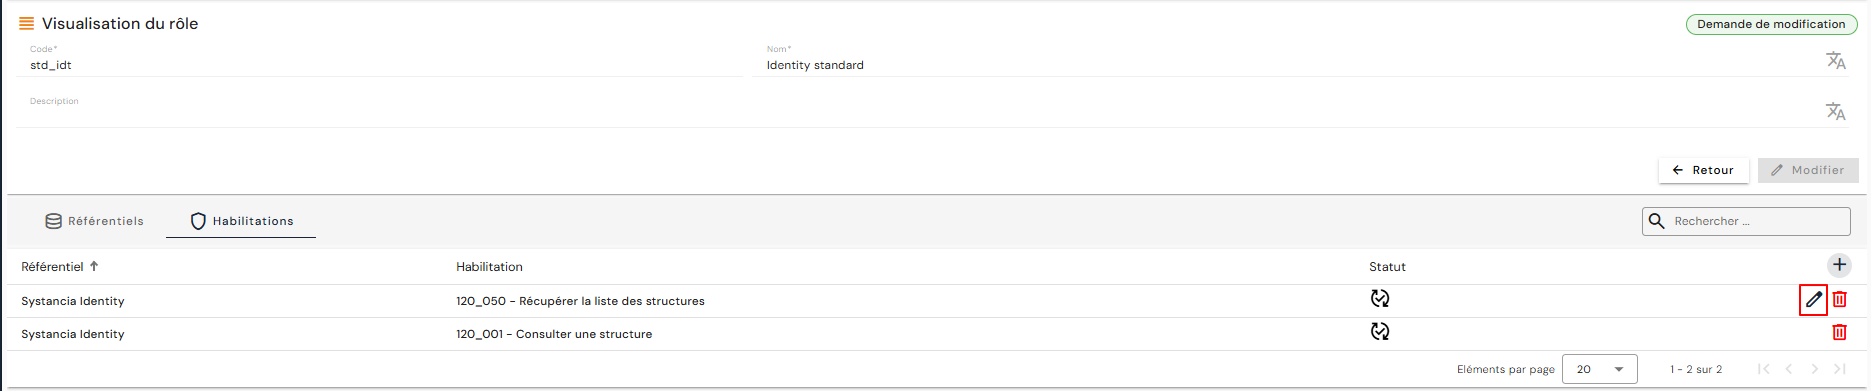
Jos haluat rajoittaa pääsyä tiettyihin rakenteisiin, määritä laajuus valtuutukselle ”120_050 – Retrieve the list of structures”. Tässä tapauksessa tämä valtuutus on lisättävä rooliin manuaalisesti, jotta painiketta voi käyttää, vaikka riippuvuus luodaan automaattisesti.
Huomautus
Vaikutusten tarkastelunäytössä tämä valtuutus ei näy luettelossa, koska se on jo liitetty identiteetteihin valtuutuksen ”120_001 – View a structure” lisäämisen myötä.
- Kynä oikealla puolella kohtaa "120_050 – Retrieve the list of structures" osoittaa, että laajuuden voi lisätä niiden rakenteiden suodattamiseen, joille haluat myöntää lukuoikeuden.
Identities-moduuli
Delegations-moduuli
Reconciliation Rules -moduuli
Structures-moduuli
Allocations-moduuli
Accounts-moduuli
Access Management -moduuli
Dashboard-moduuli
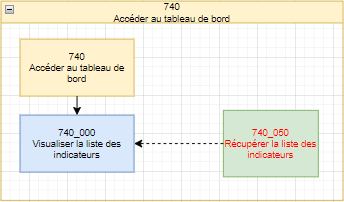
Rakenna Identity-roolin työpöytänäkymä lisäämällä manuaalisesti valtuutus ”740_050 – Retrieve list of indicators” ja valitsemalla haluttu indikaattori tai indikaattorit annetusta luettelosta.
Joidenkin indikaattorien kohdalla riippuvat valtuutukset on lisättävä manuaalisesti, jotta grafiikat näytetään:
| Indikaattorin nimi | Indikaattorin tyyppi | Manuaalisesti lisättävät riippuvuudet |
|---|---|---|
| Active/inactive users | Laskuri | |
| Users without login | Laskuri | |
| Configured repositories | Laskuri | |
| Users without applications | Laskuri | |
| Orphan accounts | Laskuri | |
| Manually blocked authorizations | Laskuri | |
| Authorizations blocked by SOD rule | Laskuri | |
| Distribution of users | Grafiikka | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafiikka | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafiikka | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafiikka |
Object Configuration -moduuli
Provisioning jobs -moduuli
Reports-moduuli
Muut moduulit