Beheer van de Identity-autorisaties
Om aan een identiteit rechten in de applicatie CyberElements toe te kennen, moet u een rol aanmaken met machtigingen uit de daaraan gekoppelde Identity-repository en die rol aan de gewenste identiteit toekennen. Het is niet mogelijk een machtiging uit de Identity-repository rechtstreeks aan een identiteit te koppelen. Het is daarom nodig zoveel rollen aan te maken als nodig is en er de gewenste machtigingen aan toe te wijzen. Voor elke machtiging die dat toelaat, kan het bereik ervan worden bepaald.
Een rol kan gemengd zijn over meerdere repositories, met inbegrip van de Identity-repository. Het is daarom niet verplicht specifieke rollen aan te maken om de toegang tot de applicatie CyberElements Identity te beheren.
Net als bij applicaties van derden worden de Identity-machtigingen in repositories beheerd, maar voor de repository CyberElements Identity liggen de machtigingen vast en worden ze door de applicatie beheerd. Ze kunnen dus niet worden gewijzigd. Een machtiging komt overeen met toegang tot een menu of toegang tot een bewerking in de applicatie Identity (voorbeelden: een identiteit aanmaken, toegang tot de module workflow enz.).
Het is belangrijk op te merken dat een persoon, ongeacht de verbindingsmodus (IDP van een derde partij of IDP op basis van AD), bij het aanmelden bij CyberElements Identity over een in de applicatie gerefereerd Identity-account moet beschikken om een correcte werking te waarborgen, met name voor audits en workflows.
Multi-accounts zijn niet compatibel met de Identity-repository. Een identiteit die meerdere Identity-rollen bezit, beschikt daarom over de gecumuleerde rechten van de betreffende rollen.
Opmerking
De administratieprofielen die tot versie 6.2 werden gebruikt, worden vanaf versie 7.0 door rollen vervangen. Voor elke rol die aan de Identity-repository is gekoppeld, moeten de Identity-autorisaties worden toegevoegd.
Een autorisatie voor de Identity-repository in een rol configureren
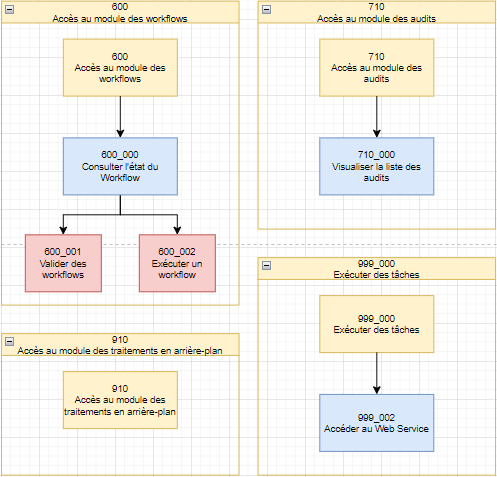
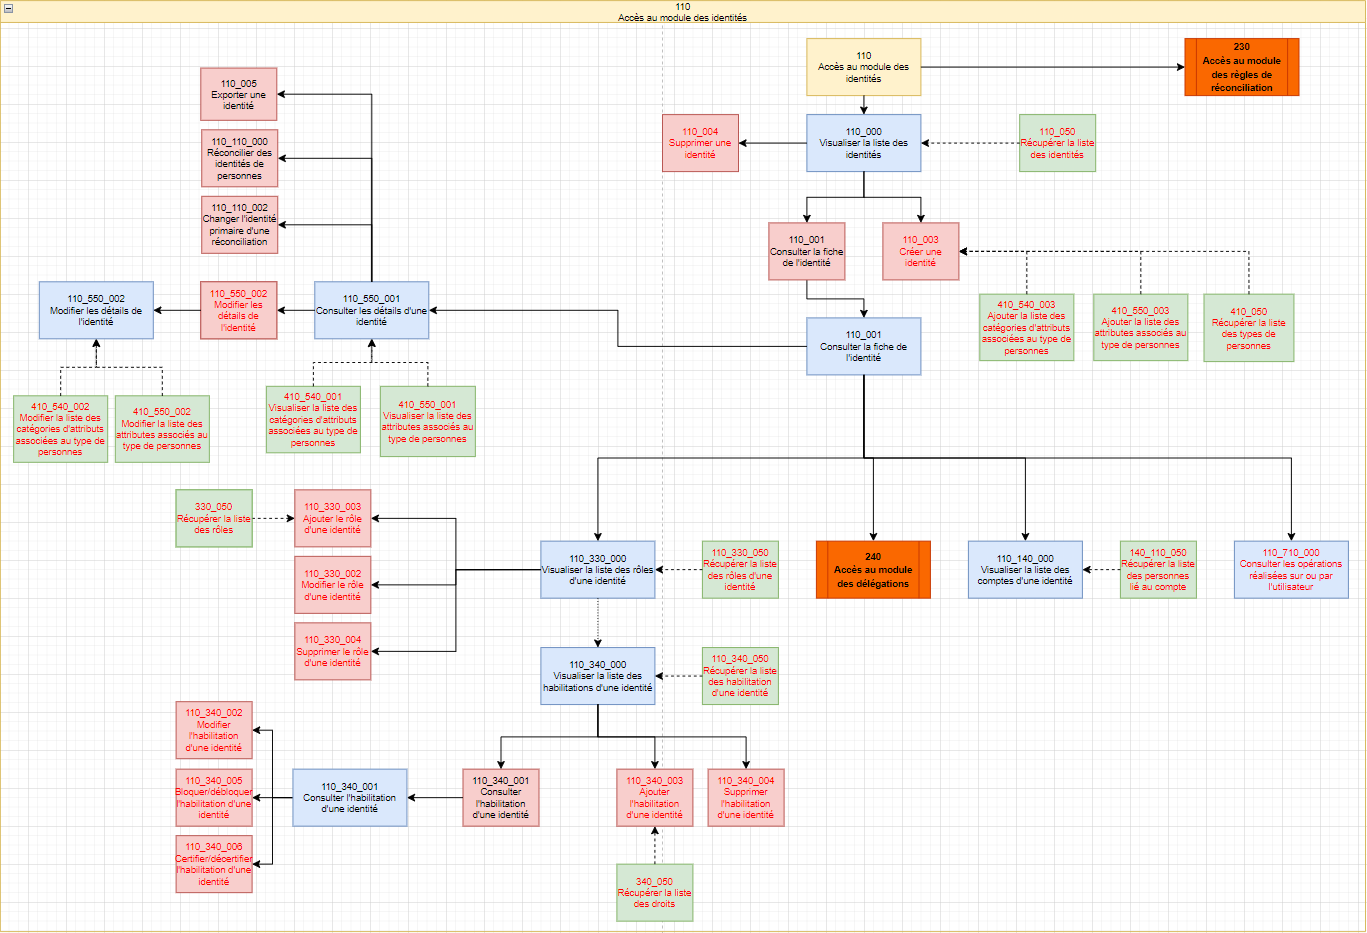
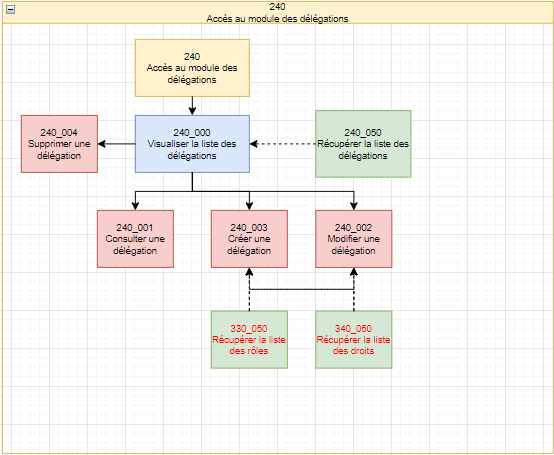
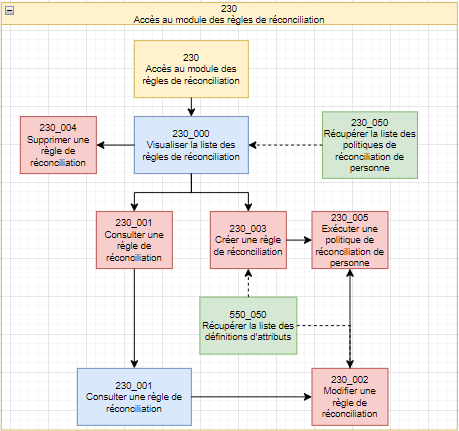
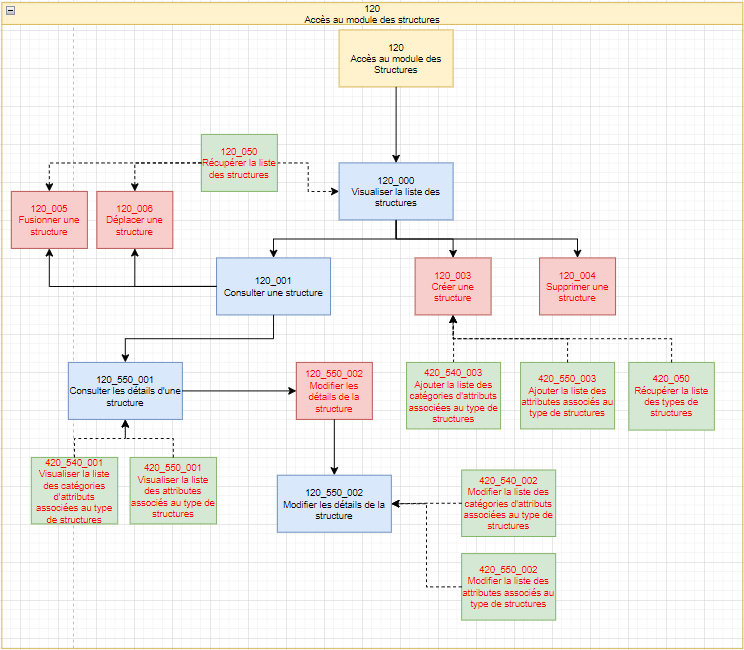
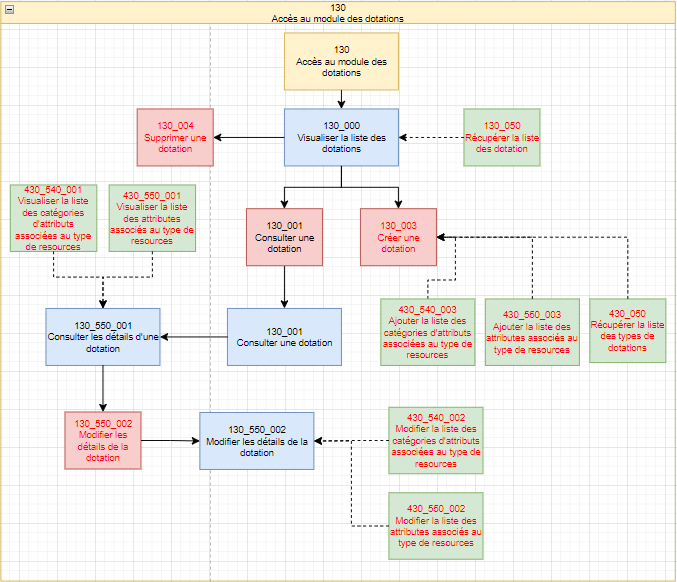
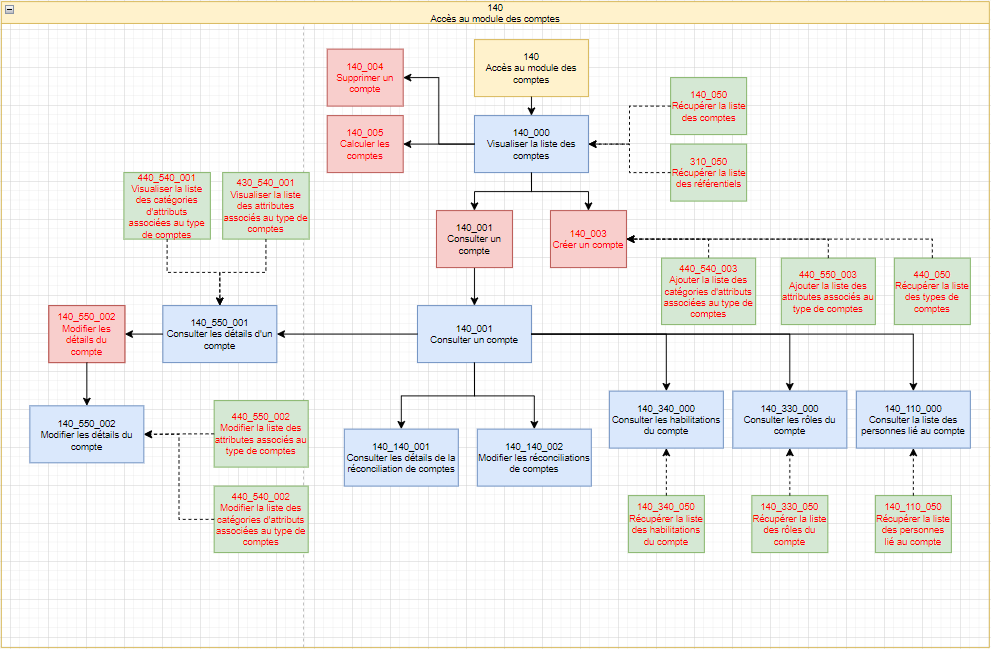
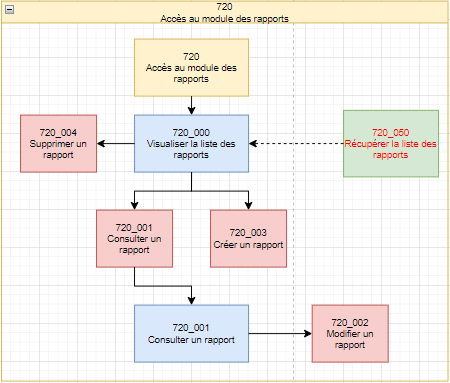
Voor elke module bestaan er meerdere machtigingen die een gedetailleerd beheer van de rechten in de applicatie CyberElements Identity mogelijk maken. De lijst van machtigingen wordt voor elke module weergegeven in de vorm van een diagram om de onderlinge afhankelijkheden te laten zien.
Legenda
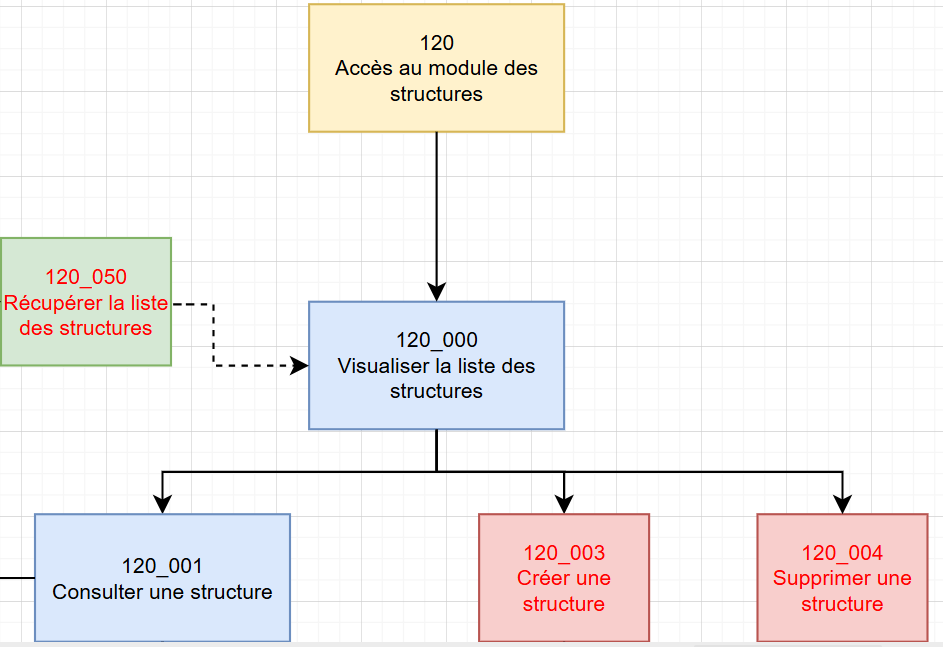
De autorisaties die in een blauwe rechthoek staan, komen overeen met toegang tot de pagina's van de webapplicatie.
De machtigingen die in een rode rechthoek staan, komen overeen met toegang tot knoppen op de verschillende webpagina's.
De machtigingen die in een groene rechthoek staan, komen overeen met toegang tot API-routes, die door de webinterface worden aangeroepen.
Wanneer het mogelijk is voor een machtiging een bereik te configureren, staat de machtiging in een rood lettertype. Bereiken zijn hoofdzakelijk beschikbaar voor API-routes, omdat de filters daar worden toegepast. Er bestaan echter ook bereiken voor knoppen op bepaalde webpagina's van de applicatie Identity.
De links naar de modules worden in oranje weergegeven.
De pijlen stellen automatische afhankelijkheden tussen autorisaties voor.
Bijvoorbeeld, aan de hand van het onderstaande diagram:
-
Als u in een Identity-rol de machtiging wilt geven om een structuur weer te geven, voeg dan eenvoudigweg de machtiging ”120_001 - View a structure” toe. De machtigingen ”120 – Access to the Structure module”, ”120_000 View the list of structures” en ”120_050 – Retrieve the list of structures” worden automatisch aan het profiel toegevoegd, want om een structuur weer te geven moet eerst de lijst van bestaande structuren worden weergegeven.
Opmerking
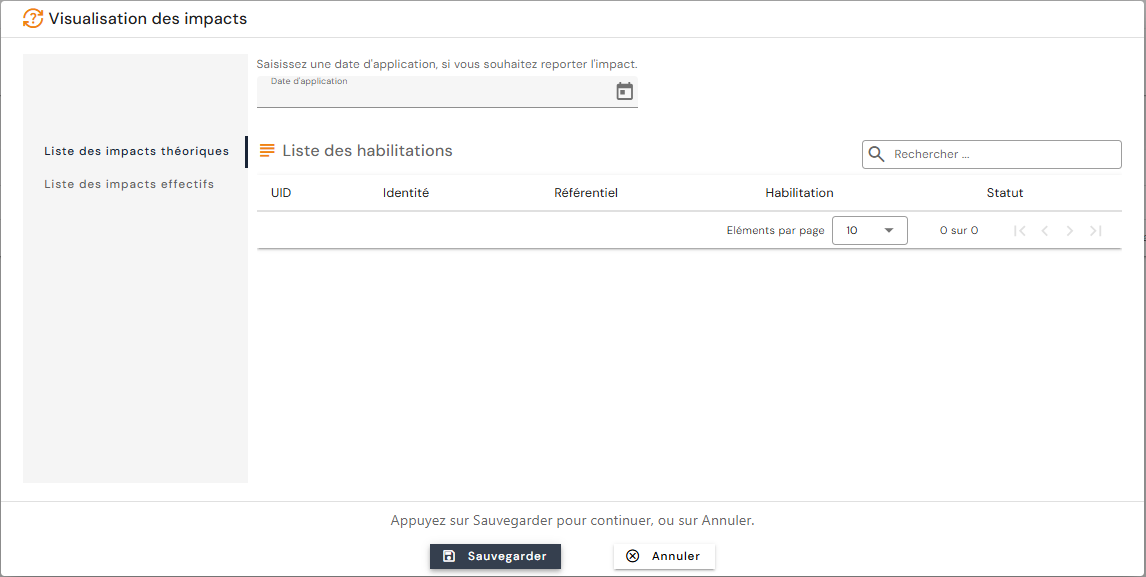
Als u een Identity-rol wijzigt die al aan personen is toegekend, ziet u de afhankelijkheden in het scherm voor de weergave van de gevolgen voor de betrokken personen.
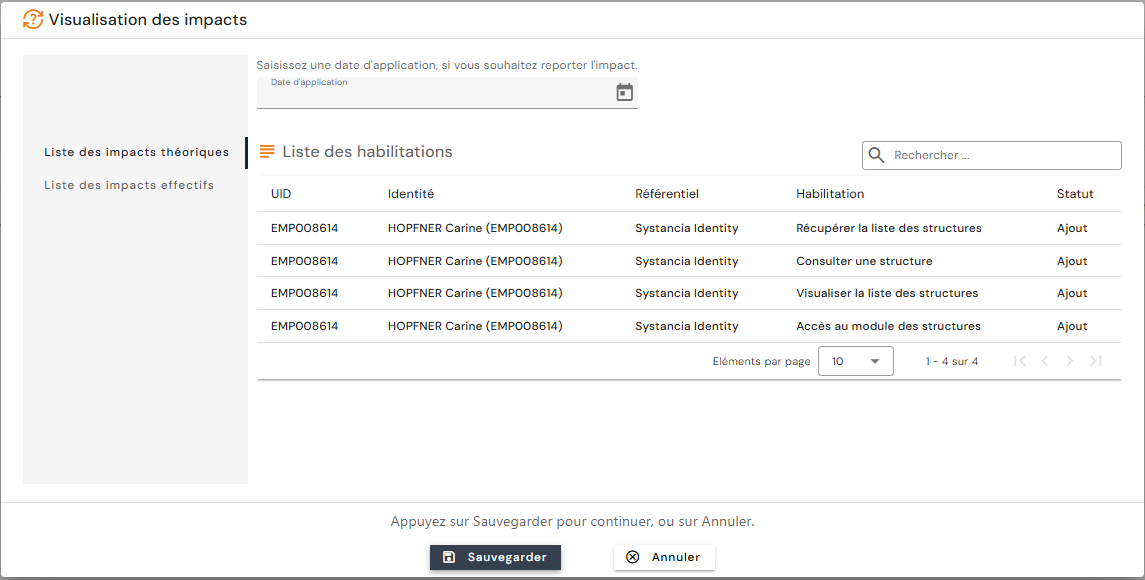
- Na het weergeven van de gevolgen is alleen de autorisatie ”120_001 – View a structure” die u net hebt toegevoegd, daadwerkelijk aanwezig in de lijst van aan de rol gekoppelde autorisaties (om de lijst van autorisaties niet te overladen).
-
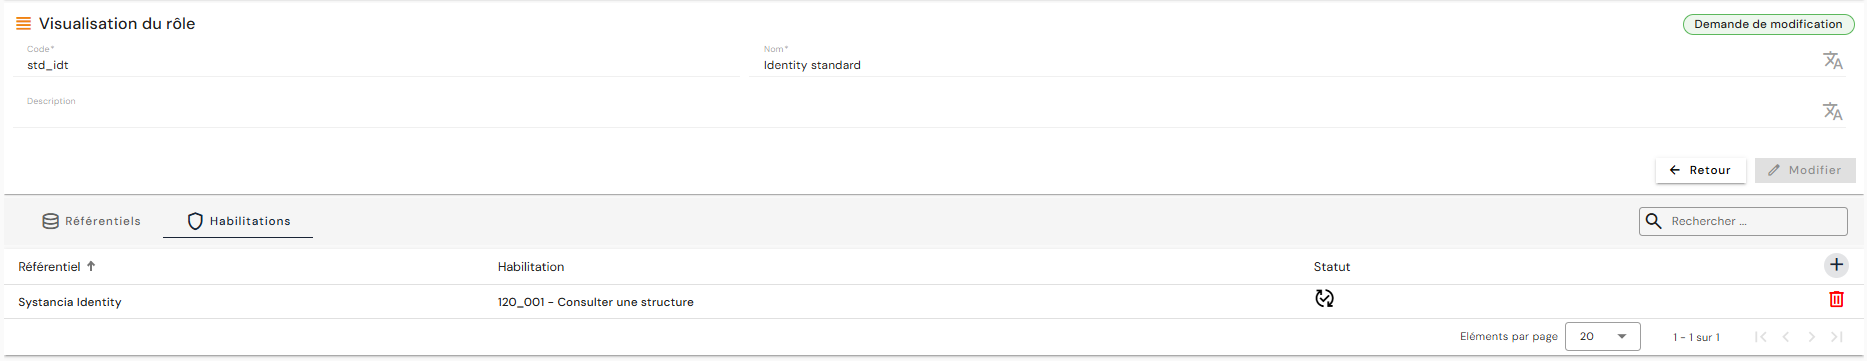
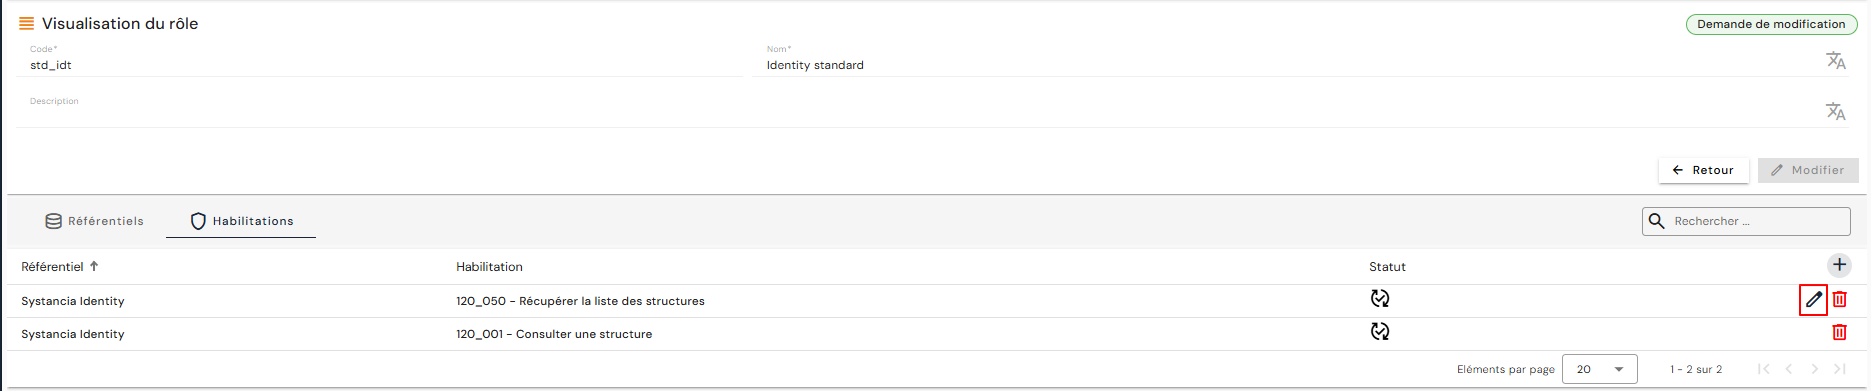
Als u de toegang tot bepaalde structuren wilt beperken, moet u voor de autorisatie ”120_050 – Retrieve the list of structures” een bereik configureren. In dat geval moet u deze autorisatie handmatig aan de rol toevoegen om toegang tot de knop te krijgen, ook al wordt de afhankelijkheid automatisch aangemaakt.
Opmerking
In het scherm voor de weergave van de gevolgen verschijnt deze autorisatie niet in de lijst, omdat ze met het toevoegen van de autorisatie ”120_001 – View a structure” al aan de identiteiten is gekoppeld.
- De aanwezigheid van het potlood rechts van "120_050 – Retrieve the list of structures" geeft aan dat er een bereik kan worden toegevoegd om de structuren te filteren waarvoor u leesrechten wilt geven.
Module Identities
Module Delegations
Module Reconciliation Rules
Module Structures
Module Allocations
Module Accounts
Module Access Management
Module Dashboard
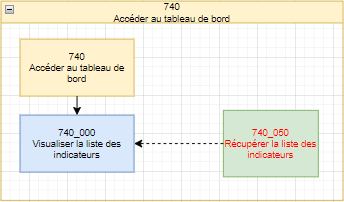
Om het dashboard voor een Identity-rol op te bouwen, moet u de autorisatie ”740_050 – Retrieve list of indicators” handmatig toevoegen en de gewenste indicator of indicatoren uit de aangeboden lijst selecteren.
Bij sommige indicatoren moet u afhankelijke autorisaties handmatig toevoegen om de grafieken te laten weergeven:
| Naam van de indicator | Type indicator | Handmatig toe te voegen afhankelijkheden |
|---|---|---|
| Active/inactive users | Teller | |
| Users without login | Teller | |
| Configured repositories | Teller | |
| Users without applications | Teller | |
| Orphan accounts | Teller | |
| Manually blocked authorizations | Teller | |
| Authorizations blocked by SOD rule | Teller | |
| Distribution of users | Grafiek | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafiek | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafiek | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafiek |
Module Object Configuration
Module Provisioning jobs
Module Reports
Overige modules