Beheer van accounts en autorisaties¶
Het beheer van accounts omvat het aanmaken, wijzigen en verwijderen van gebruikersaccounts voor de verschillende applicaties die binnen de organisatie worden beheerd. Daarbij worden aan de gebruikers unieke identificaties toegekend (zoals gebruikersnamen of personeelsnummers) en worden de gegevens beheerd die aan deze accounts zijn verbonden.
Het beheer van machtigingen bestaat erin aan elke identiteit specifieke toegangsrechten en machtigingen toe te kennen op basis van haar rol, haar verantwoordelijkheden, haar organisatie en haar behoeften binnen de organisatie. Deze machtigingen kunnen toegang tot applicaties, gegevens, netwerken, systemen, fysieke resources enz. omvatten.
Het beheer van de rollen en machtigingen van een identiteit omvat het berekenen en toekennen van machtigingen aan identiteiten in verschillende applicaties, om een theoretische repository van de identiteiten en hun machtigingen op te bouwen. Dat betekent dat alle berekende accounts, rollen en machtigingen automatisch of handmatig in de verschillende doelapplicaties kunnen worden geprovisioneerd.
CyberElements Identity biedt de mogelijkheid rollen en machtigingen automatisch te beheren, via machtigingsregels, of discretionair, via handmatige toevoegingen van rechten of via formulieraanvragen (workflow).
Beheer van de accounttypen¶
Een accounttype bestaat uit meerdere elementen:
- Een aanmeldbeleid (verplicht),
- Een wachtwoordbeleid (optioneel),
- Accountattributen (optioneel),
- Accountstatussen die op basis van de identiteitsstatussen worden bepaald
Een accounttype moet aan een repository en aan een rol zijn gekoppeld om accounts te kunnen aanmaken. Het is daarom mogelijk meerdere accounts op dezelfde repository te hebben voor dezelfde identiteit, als die identiteit meerdere verschillende rollen heeft.
Een accounttype voor een repository aanmaken/wijzigen/verwijderen¶
Raadpleeg de pagina Beheer van de objecttypen voor het beheer van de accounttypen, de configuratie van de verschillende formulieren enz.
Een aanmeldbeleid aanmaken/wijzigen/verwijderen¶
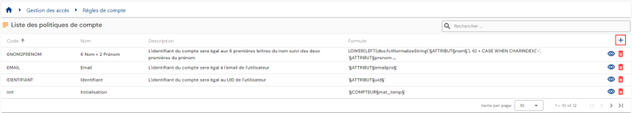
Om bij het beheer van de aanmeldbeleidsregels te komen, ga naar het menu ”Access Management/Account Rules”.
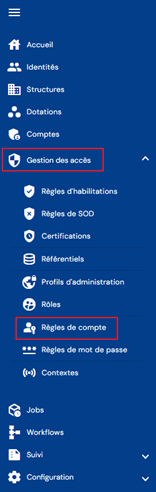
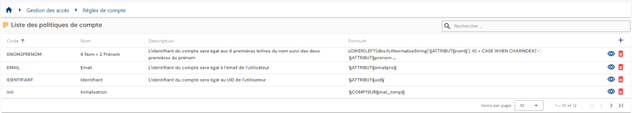
U komt direct op de lijst met bestaande aanmeldbeleidsregels, vooraf geladen in een tabel zonder toegepaste filters.
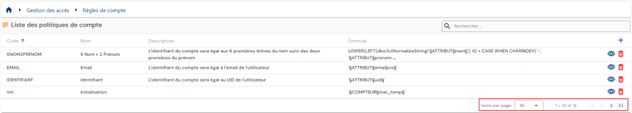
De paginering is zo ingesteld dat er slechts 10 aanmeldbeleidsregels worden weergegeven.
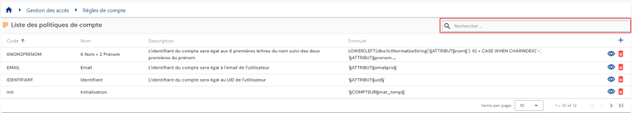
Rechtsboven in de tabel staat een zoekveld. Het zoeken betreft de attributen ”code” en ”name” van de aanmeldbeleidsregels.
Om een nieuw aanmeldbeleid aan te maken, klik op de knop ” ”.
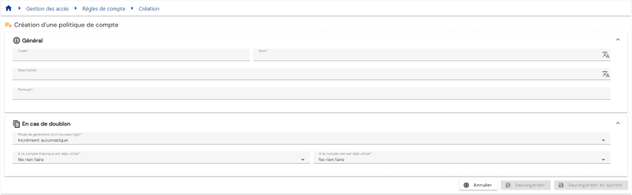
Voer de parameters voor een aanmeldbeleid in:
-
Code: code van het aanmeldbeleid. Moet uniek zijn, zonder spaties en zonder speciale tekens. Verplicht.
-
Name: naam van het aanmeldbeleid. Aanduiding die in de verschillende formulieren van de applicatie wordt weergegeven. Verplicht.
-
Description: veld om een beschrijving van het aanmeldbeleid in te voeren. Optioneel.
-
Formula (primary): berekeningsformule voor het bepalen van de login
-
Duplicate policy:
- Automatic increment: de login wordt met de primaire formule berekend en aangevuld met een duplicaatindex. De duplicaatindex heeft een indeling van 3 cijfers.
- Voorbeeld: Login_Calc002
- Formula (duplicate): aangepaste berekeningsformule voor het geval bij de berekening van de login met de primaire formule een duplicaat wordt vastgesteld. U kunt het trefwoord §INDEX_DOUBLON§ gebruiken om de automatische teller te beheren, maar plaats het dan op een specifieke plek. Sinds Identity 7.0 SP3 begint het trefwoord §INDEX_DOUBLON§ bij 1 en heeft het geen bovengrens. Bij eerdere versies heeft de duplicaatindex een indeling van 3 cijfers.
- Voorbeeld: Formula (duplicate) Login2_Calc
Waarschuwing: om de formule met dit trefwoord te testen, vervang §INDEX_DOUBLON§ door een waarde. Dit trefwoord kan in de formuletester niet worden geïnterpreteerd, maar werkt wel bij de berekening van de logins.
- Automatic increment: de login wordt met de primaire formule berekend en aangevuld met een duplicaatindex. De duplicaatindex heeft een indeling van 3 cijfers.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
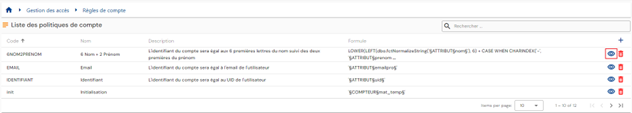
Om een aanmeldbeleid weer te geven en te wijzigen, klik op het pictogram ” ” rechts in de betreffende tabelrij:
Het is mogelijk direct vanaf de weergavepagina van het aanmeldbeleid naar de wijzigingsmodus over te schakelen.
In de wijzigingsmodus kunnen alle velden worden gewijzigd.
Acties van de knoppen in de bewerkings- of aanmaakmodus:
- Cancel: annuleert de huidige invoer en zet de pagina in de weergavemodus
- Save: bevestigt het formulier en zet de pagina in de weergavemodus
- Save and quit: bevestigt het formulier en gaat terug naar de lijstpagina van de aanmeldbeleidsregels
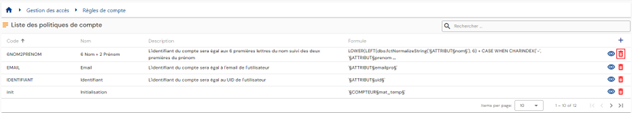
Om een aanmeldbeleid te verwijderen, klik op het pictogram ” ” rechts in de betreffende tabelrij:
Voordat het aanmeldbeleid wordt verwijderd, verschijnt er een bevestigingsmelding.
Waarschuwing: een aanmeldbeleid kan niet worden verwijderd zolang het aan een of meer repositories is gekoppeld.
Een wachtwoordbeleid aanmaken/wijzigen/verwijderen¶
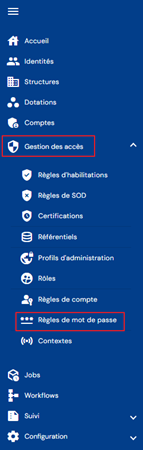
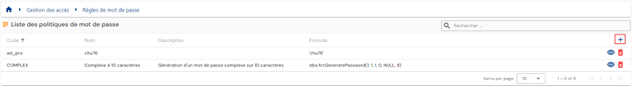
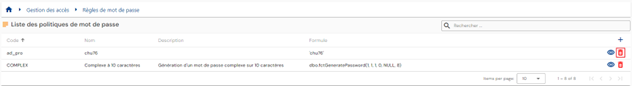
Om bij het beheer van de wachtwoordbeleidsregels te komen, ga naar het menu ”Access management/Password rules”.
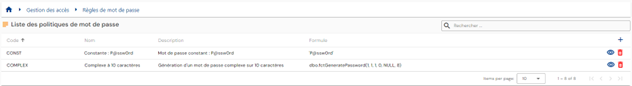
U komt direct op de lijst met bestaande wachtwoordbeleidsregels, vooraf geladen in een tabel zonder toegepaste filters.
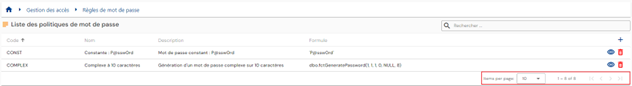
De paginering is zo ingesteld dat er slechts 10 wachtwoordbeleidsregels worden weergegeven.
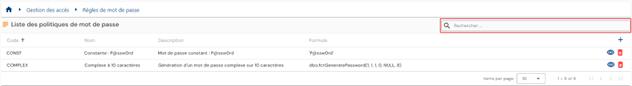
Rechtsboven in de tabel staat een zoekveld. Het zoeken betreft de attributen ”code” en ”name” van de wachtwoordbeleidsregels.
Om een nieuw wachtwoordbeleid aan te maken, klik op de knop ””:
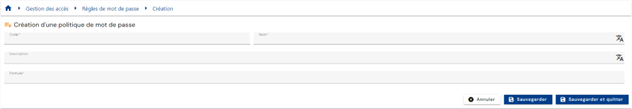
Voer de parameters voor een wachtwoordbeleid in:
- Code: code van het aanmeldbeleid. Moet uniek zijn, zonder spaties en zonder speciale tekens. Verplicht.
- Name: naam van het aanmeldbeleid. Aanduiding die in de verschillende formulieren van de applicatie wordt weergegeven. Verplicht.
- Description: veld om een beschrijving van het wachtwoordbeleid in te voeren. Optioneel.
- Formula: berekeningsformule voor het bepalen van het wachtwoord
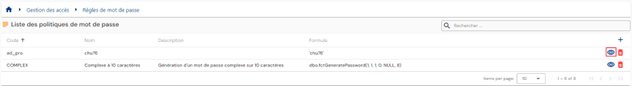
Om een wachtwoordbeleid weer te geven en te wijzigen, klik op het pictogram ”” rechts in de betreffende tabelrij:
U kunt direct vanaf de weergavepagina van het wachtwoordbeleid naar de wijzigingsmodus overschakelen.
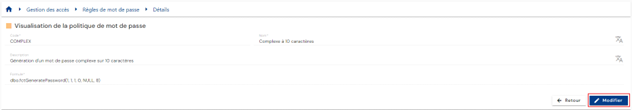
In de wijzigingsmodus kunnen alle velden worden gewijzigd.
Acties van de knoppen in de bewerkings- of aanmaakmodus:
- Cancel: annuleert de huidige invoer en zet de pagina in de weergavemodus
- Save: bevestigt het formulier en zet de pagina in de weergavemodus
- Save and quit: bevestigt het formulier en gaat terug naar de lijstpagina van de wachtwoordbeleidsregels
Om een wachtwoordbeleid te verwijderen, klik op het pictogram ”” rechts van de betreffende tabelrij:
Voordat het wachtwoordbeleid wordt verwijderd, verschijnt er een bevestigingsmelding.
Waarschuwing: u kunt een wachtwoordbeleid niet verwijderen als het aan een of meer repositories is gekoppeld.
De accounts van een repository weergeven¶
Om een account te zoeken, ga naar het menu ”Accounts”.
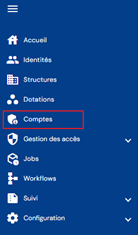
U komt direct op de zoekpagina voor accounts van een geselecteerde repository (de eerste in de lijst), vooraf geladen zonder toegepaste filters maar met inachtneming van de machtigingen die aan het profiel van de aangemelde gebruiker zijn verbonden.
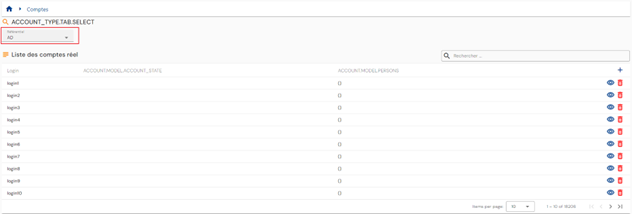
Omdat accounts aan een repository zijn gekoppeld, moet u de gewenste repository via de tabbladen of via de vervolgkeuzelijst selecteren om de lijst met bijbehorende accounts weer te geven.
De weergavemodus wordt bepaald door het aantal repositories. Er zijn 10 of minder repositories en dan worden ze op afzonderlijke tabbladen weergegeven, of ze worden in een vervolgkeuzelijst opgesomd.
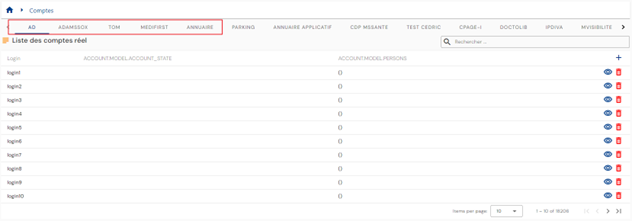
De paginering is zo ingericht dat er slechts 10 accounts worden weergegeven.
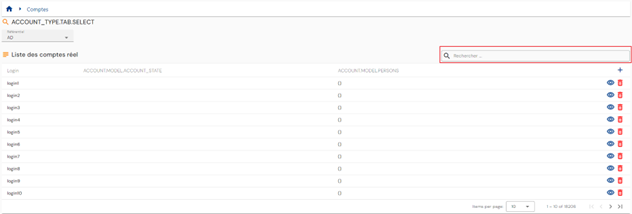
Rechtsboven in de tabel staat een zoekveld. Het zoeken betreft de logins van de accounts en houdt rekening met de geselecteerde repository.
De resultatentabel van het zoeken naar accounts configureren¶
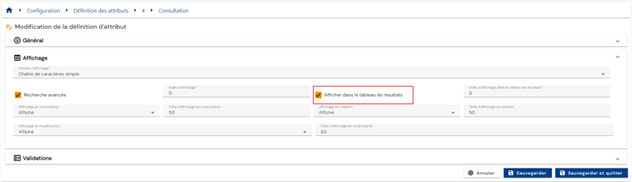
Om de attributen te configureren die in de resultatentabel van het zoeken naar accounts moeten worden opgenomen, open de pagina voor de configuratie van de attributen, selecteer het tabblad ”Account”, open het gewenste attribuut in de wijzigingsmodus en vink de optie ”Display in results table” aan.
Een theoretisch account reconciliëren met een reëel account of de reconciliatie opheffen¶
Om naar de pagina voor het beheer van de accountreconciliatie te gaan, open het menu ”Accounts” en activeer de optie ”Reconciliation”:
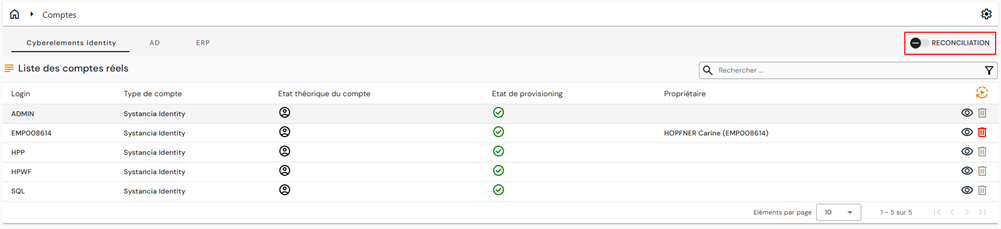
In het venster verschijnen twee nieuwe tabellen:
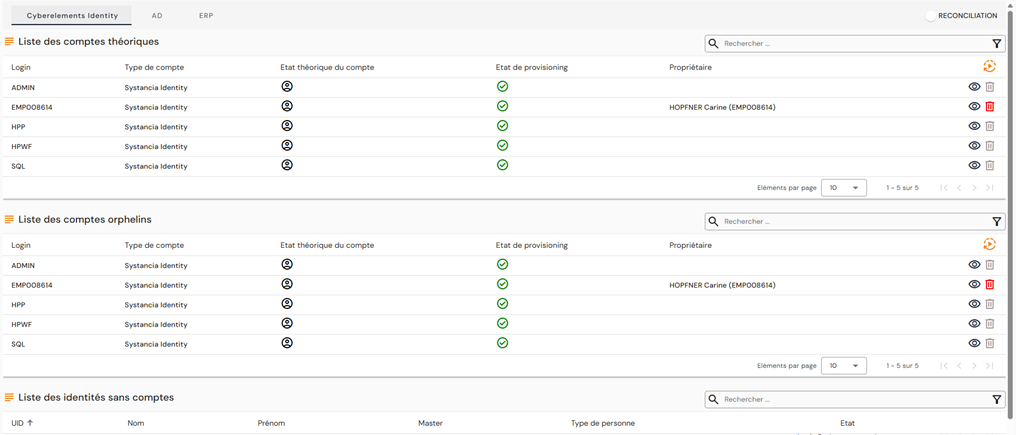
De tweede tabel bevat de verweesde accounts van de geselecteerde repository. Ter herinnering: verweesde accounts zijn accounts die uit de doelrepository zijn opgehaald, maar die aan geen enkele identiteit in CyberElements Identity zijn gekoppeld.
De derde tabel bevat de identiteiten die aan geen enkel account van de geselecteerde repository zijn gekoppeld.
In deze tabel kunt u voor elke identiteit zonder account:
- Een bestaand theoretisch account koppelen. Klik daarvoor op de knop
 rechts van de gewenste identiteit en zoek vervolgens het gewenste bestaande theoretische account.
- Een theoretisch account aanmaken. Klik daarvoor op de knop rechts van de gewenste identiteit en maak vervolgens het theoretische account aan door het gewenste accounttype te selecteren.
Belangrijke opmerking
De functie is in de oudere interfaces verwijderd, omdat het niet mogelijk is beide modi te behouden.
Discretionair beheer van rollen en autorisaties¶
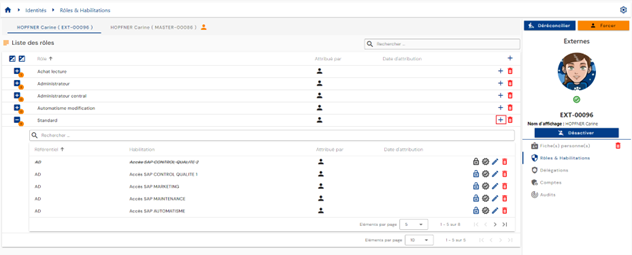
Om de roltoekenningen en de autorisaties van een identiteit handmatig te wijzigen, open het gewenste identiteitsdossier in de weergavemodus en ga naar het tabblad ”Roles and Authorizations”.
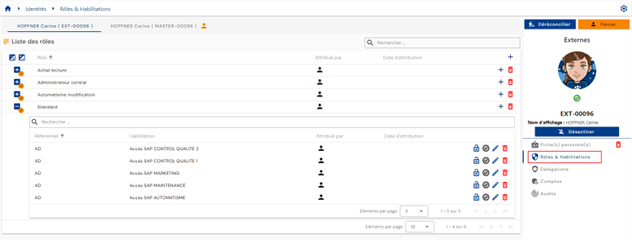
Er wordt een tabel weergegeven met de rollen die aan de identiteit zijn toegekend. Voor elke rol bevat een geneste tabel de autorisaties die aan de identiteit zijn gekoppeld en aan de rol zijn toegekend. Een autorisatie moet aan een paar Identity/Role zijn gekoppeld.
Als meerdere identiteiten zijn afgestemd, wordt voor elke identiteit een tabblad weergegeven, zodat u de gewenste identiteit kunt selecteren. Rollen en autorisaties zijn aan een identiteit gekoppeld en niet aan een reconciliatieketen. Het is daarom nodig de gewenste identiteit te selecteren voordat u handmatige bijwerkingen uitvoert.
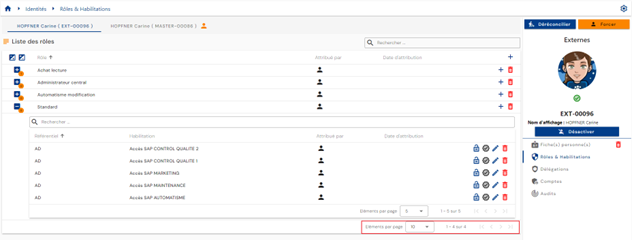
De paginering is zo ingesteld dat er slechts 10 rollen worden weergegeven.
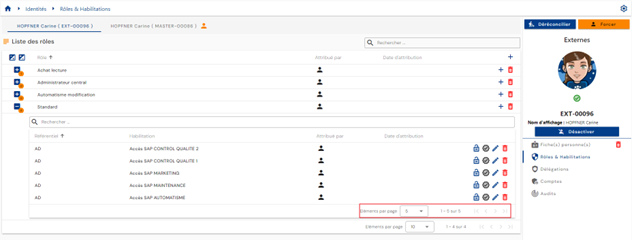
In de tabel die onder een rol is ingebed, is de paginering zo ingesteld dat er slechts 5 autorisaties worden weergegeven.
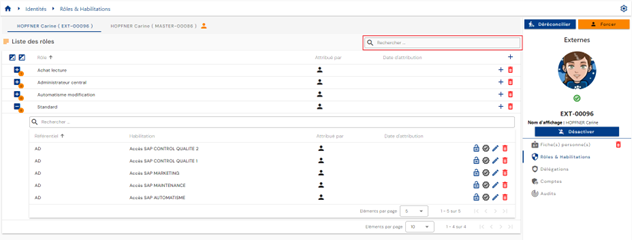
Rechtsboven in de rollentabel staat een zoekveld. Het zoeken is gebaseerd op de namen van de rollen.
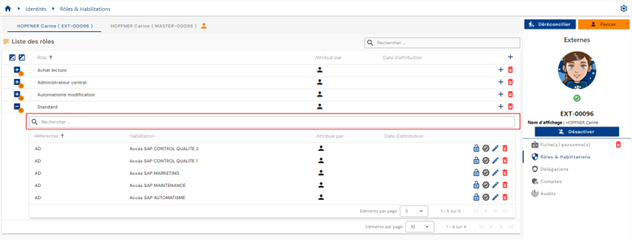
In de tabel die onder een rol is ingebed, staat boven de machtigingentabel een zoekveld. Het zoeken betreft de attributen ”Category”, ”Code” en ”Name” van de autorisaties.
In de machtigingentabel vindt u de volgende informatie:
- De status ervan:
- ”Valid”: de autorisatie is zichtbaar zonder bijzondere markering
- ”Blocked”: de autorisatie is zichtbaar, maar in de interface doorgestreept
- Toekenningsmodus. De mogelijke waarden zijn
 : handmatig, met de UID van de identiteit die de toekenning heeft uitgevoerd
 : autorisatieregel, met de naam van de regel of regels
 : autorisatie die via rolovererving is verleend
-
 : het eerste pictogram geeft aan dat het recht handmatig is toegevoegd (via een workflow), en met het tweede krijgt u toegang tot de workflow (link naar de bedieningsinterface van de workflow).
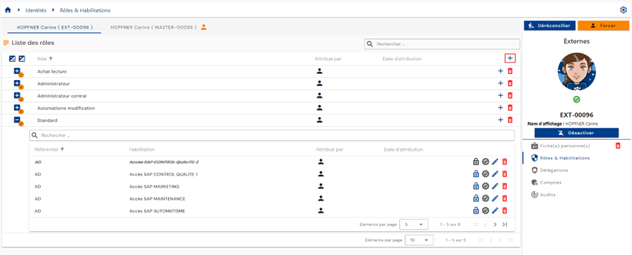
Om een of meer rollen toe te voegen, of om aan meerdere rollen van dezelfde identiteit een of meer machtigingen toe te voegen, klik op de knop ”” rechtsboven in de rollentabel.
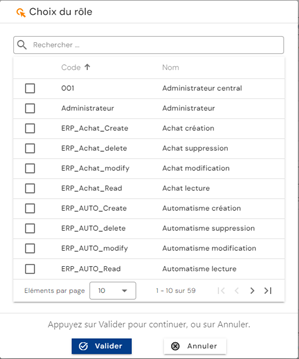
Selecteer de gewenste rol of rollen en klik vervolgens op Confirm om de rollen toe te voegen en naar de volgende stap te gaan, of op Cancel om de bewerking af te breken.
Om aan een rol die al aan de identiteit is gekoppeld een of meer machtigingen toe te voegen, klik op de knop ”” rechts in de betreffende rij van de rollentabel.
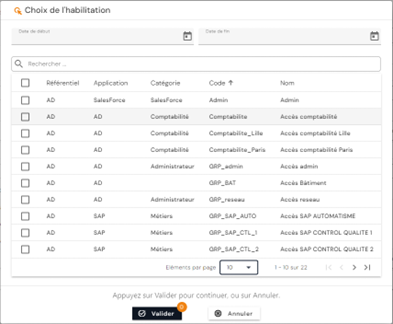
Selecteer de gewenste autorisatie of autorisaties en klik vervolgens op de knop ”Confirm” om ze aan de rol te koppelen, of op de knop ”Cancel” om de bewerking af te breken. Het is mogelijk een begin- en einddatum in te stellen die op alle geselecteerde autorisaties worden toegepast.
-
Actieknoppen voor de autorisaties:
 : maakt het mogelijk de autorisatie te blokkeren.
 : maakt het mogelijk de autorisatie te deblokkeren.
 : maakt het mogelijk de autorisatie te certificeren.
 : maakt het mogelijk de certificering van de autorisatie te verwijderen.
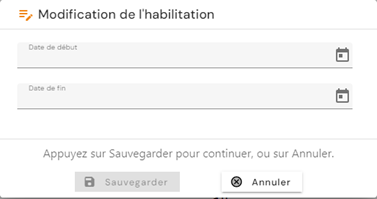
- : maakt het mogelijk de toepassingsdata te wijzigen. Knop alleen toegankelijk voor handmatige rechten.
- : maakt het mogelijk een handmatig recht te verwijderen. Voordat de machtiging wordt verwijderd, verschijnt er een bevestigingsmelding.
Waarschuwing: de knop om een autorisatie te verwijderen is alleen aanwezig als de autorisatie uitsluitend discretionair is toegekend. De autorisatie kan nog zichtbaar zijn met de status ”pending deletion” als haar provisioningstatus ”provisioned” is.
Om de koppeling van een rol met een identiteit op te heffen, klik op het pictogram ”” rechts van de betreffende rij in de rollentabel.
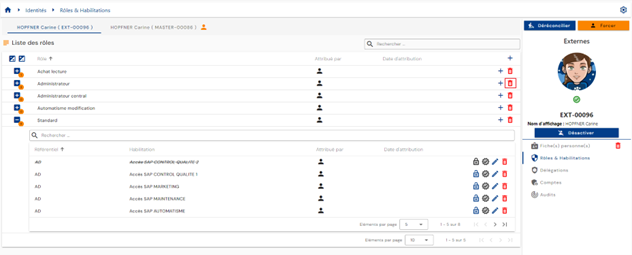
Voordat de rol wordt verwijderd, verschijnt er een bevestigingsmelding.
Waarschuwing: de knop om een rol te verwijderen is alleen aanwezig als de rol discretionair is toegekend. Alle autorisaties die aan het paar identiteit/rol zijn gekoppeld, worden eveneens ontkoppeld en bij automatische provisioning bij de volgende synchronisatie gedeprovisioneerd.
Beheer van de autorisatieregels¶
Met machtigingsregels kunt u toegangsbeleidsregels configureren en automatisch rechten toekennen aan de identiteiten die door de regel worden bepaald.
Een autorisatieregel bestaat erin het volgende te verbinden:
- aan de ene kant een populatie van gebruikers, bepaald door filtering op rollen (RBAC), organisaties (OrBAC) en/of attribuutwaarden (ABAC),
- aan de andere kant rollen en applicatierechten.
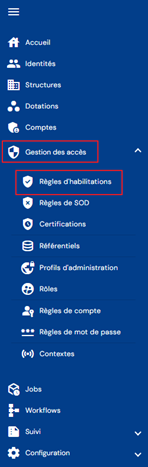
Om bij het beheer van de autorisatieregels te komen, ga naar het menu ”Access Management / Authorization Rules”.
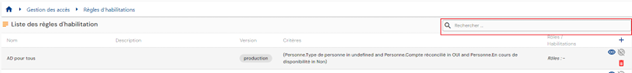
U komt direct op de pagina met de lijst van bestaande autorisatieregels, vooraf geladen zonder toegepaste filters maar met inachtneming van de autorisaties die aan het profiel van de aangemelde persoon zijn gekoppeld.
De paginering is zo ingesteld dat er slechts 10 regels worden weergegeven.

Rechtsboven in de regeltabel staat een zoekveld. Het zoeken is gebaseerd op de namen van de regels.
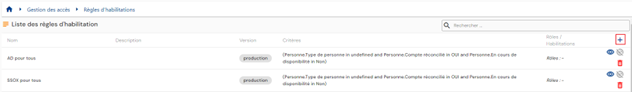
Om een nieuwe autorisatieregel aan te maken, klik op de knop ””.
Het aanmaken van een regel bestaat uit drie delen:
-
Algemene instellingen
- Name: naam van de autorisatieregel. Verplicht.
- Description: veld om een beschrijving van de autorisatieregel in te voeren. Optioneel.
- Context: selecteer een of meer contexten in de vervolgkeuzelijst met de eerder aangemaakte contexten.
-
Lijst van criteria: klik op de knoppen ” ” of ” ” om een filterregel toe te voegen voor de identiteiten die in de autorisatieregel worden opgenomen. Een filterregel bestaat erin een attribuut te bepalen waarop een filter moet worden toegepast, evenals de vergelijkingsoperator en de te vergelijken waarden.
- Met de knop ”” kunt u een nieuw filter toevoegen op hetzelfde niveau als het vorige filter.
- Met de knop ”
 ” kunt u een filtergroep toevoegen op hetzelfde niveau als het vorige filter. Het is verplicht aan een groep filters of filtergroepen toe te voegen met de knoppen ”” of ”” binnen de groep.
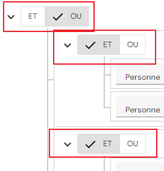
- Op elk filterniveau moet u de operator opgeven die tussen elke filterregel moet worden toegepast.
- Een object waarop u een vergelijking wilt uitvoeren. Dat kan zijn:
- Een rol
- Een attribuut van een persoon
- Een attribuut van een structuur
- Een attribuut van een resource
- Vergelijkingsoperator. De lijst met vergelijkingsoperatoren is dynamisch en hangt af van het type van het geselecteerde object.
- Een te vergelijken waarde: in te voeren of te selecteren in een vervolgkeuzelijst, afhankelijk van het type van het geselecteerde object en van de vergelijkingsoperator.
- Met de knop ”
U kunt zoveel filtercriteria toevoegen als u wilt. Tussen elke filterregel moeten operatoren zoals ”AND” of ”OR” worden bepaald. Er kunnen subgroepen worden aangemaakt om het aantal mogelijkheden te vergroten.
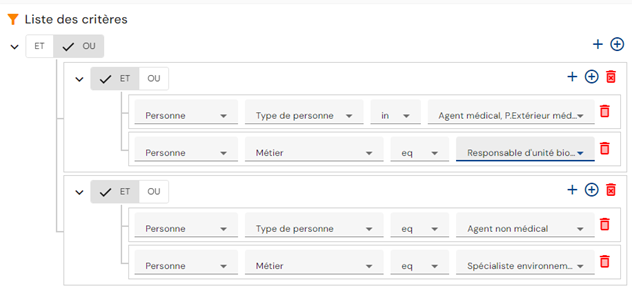
Voorbeeld: om de volgende filterregel aan te maken:
(Person type = ”Medical agent or External medical agent” AND attribuut ”Job” = ”Biological unit manager”) OR (Person type = ”Non-medical agent” AND attribuut ”Job” = ”Environmental specialist”)
De filtercriteria worden als volgt geconfigureerd:
- Rollen en autorisaties die in de autorisatieregel moeten worden toegekend: er zijn twee tabbladen om de rollen en autorisaties weer te geven die in de autorisatieregel moeten worden opgenomen. Het tabblad Role toont de lijst van rollen en geeft kort de bijbehorende autorisaties aan, als die er zijn. Vanaf dit tabblad kunnen rollen en autorisaties ook worden toegevoegd of verwijderd. Het tabblad Authorizations toont de lijst van autorisaties die aan de regel zijn toegevoegd, met voor elk de bijbehorende rol of rollen. Dit tabblad biedt gewoon een andere weergave.
- Om rollen en autorisaties aan de autorisatieregel toe te voegen, klik op het tabblad ”Roles” op de knop ””. U moet ten minste één rol selecteren en kunt daarna, als u dat wilt, autorisaties selecteren.
- Om rollen en autorisaties aan de autorisatieregel toe te voegen, klik op het tabblad ”Roles” op de knop ”
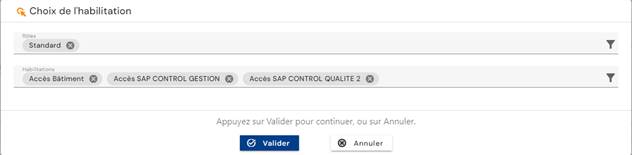
De lijst van autorisaties wordt gefilterd op basis van de geselecteerde rollen (een rol is aan een of meer repositories gekoppeld).
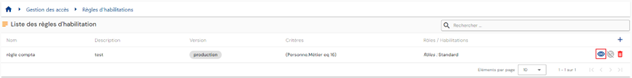
Om een machtigingsregel weer te geven en te wijzigen, klik op het pictogram ”” rechts in de betreffende tabelrij:
In de weergavemodus kunt u de details van een autorisatieregel bekijken en ook de lijst van identiteiten waarop de regel betrekking heeft.
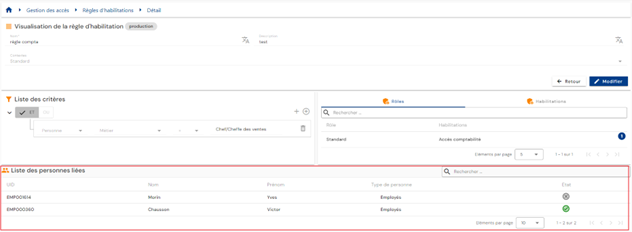
U kunt via het zoekveld rechtsboven in de tabel naar een persoon zoeken.
U kunt naar de wijzigingsmodus overschakelen door op de knop ”Edit” te klikken.
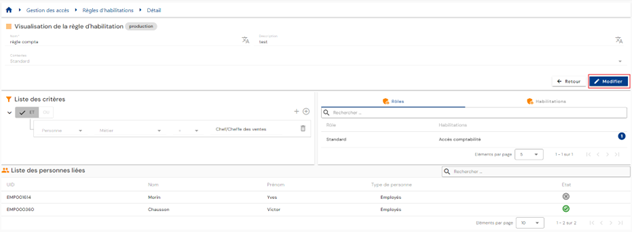
In de wijzigingsmodus kunnen alle velden worden gewijzigd.
Let op: de lijst van personen waarop de regel betrekking heeft, wordt bij het wijzigen van een regel niet in real time bijgewerkt. Ze wordt bijgewerkt zodra de regel is bevestigd en de berekeningen zijn afgerond.
Acties van de knoppen in de aanmaak- en wijzigingsmodus:
- Cancel: annuleert de huidige invoer en zet de pagina in de weergavemodus
- Save: bevestigt het formulier en zet de pagina in de weergavemodus. De berekeningen worden automatisch uitgevoerd.
- See Impact: toont de gevolgen van het aanmaken of bijwerken van de regel. De gevolgen worden in twee tabellen weergegeven:
- De eerste tabel geeft de gevolgen van de regel voor de rechten, waarbij alleen de aangemaakte of gewijzigde machtigingsregel wordt meegerekend. Alle identiteiten die aan de criteria voldoen worden weergegeven, ook die aan wie de machtiging al op een andere manier is toegekend. Als de persoon haar rechten na de wijziging van de machtigingsregel dus daadwerkelijk verliest, kan zij ze toch langs een andere weg behouden.
- De tweede tabel geeft de algemene gevolgen van de regel voor de rechten. Dit deel houdt rekening met alle regels in CyberElements Identity, met de discretionaire toekenningen van rechten en met de rechten die door een regel voor functiescheiding zijn geblokkeerd. Als een machtiging al op een andere manier aan een identiteit is toegekend, wordt het account niet in deze lijst opgenomen. De rechten die bij de bevestiging van de wijziging daadwerkelijk worden geraakt of verwijderd, worden weergegeven.
In deze tweede tabel is het mogelijk een termijn toe te passen voordat het recht daadwerkelijk wordt verwijderd (toepassing van een overgangs- of overlapperiode).
Om een machtigingsregel te verwijderen, klik op het pictogram ”” rechts in de betreffende tabelrij:
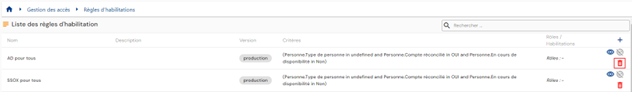
Voordat een autorisatieregel wordt verwijderd, verschijnt er een bevestigingsmelding.
Het pictogram ” ” duidt een autorisatieregel aan die op dat moment wordt berekend. Is het grijs weergegeven, dan betekent dat dat de berekeningen zijn afgerond.
Beheer van de regels voor functiescheiding (SoD)¶
Functiescheiding (SoD): dit is een essentieel veiligheidsprincipe dat erin bestaat verantwoordelijkheden en privileges binnen een organisatie of een systeem te verdelen om risico's te beperken en belangenconflicten te voorkomen. Het wordt ingevoerd om een verantwoord en veilig gebruik van de IT-systemen en de bedrijfsresources te waarborgen.
Een regel voor functiescheiding bestaat erin:
- Een prioriteitsgroep te bepalen
- Aan de prioriteitsgroep rollen of autorisaties met een prioriteitsgewicht toe te voegen
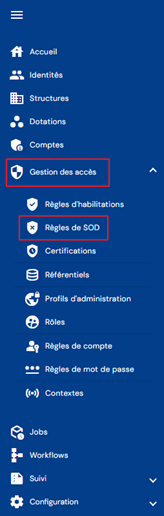
Ga naar het menu ”Access Management / SoD Rules” om het beheer van de regels voor functiescheiding te openen. Vanaf versie 7.1 biedt dit menu twee submenu's: Identities en Accounts.
Vanaf versie 7.1 kunt u met de module voor functiescheiding regels aanmaken die op autorisaties of op rollen van toepassing zijn, en filters toevoegen die op identiteiten of accounts zijn gericht om het bereik van een regel te beperken.
De twee submenu's komen overeen met de twee niveaus waarop een regel van toepassing kan zijn:
- Identities: voor één identiteit die rechten zou bezitten die onderling onverenigbaar zijn;
- Accounts: wanneer een persoon meerdere identiteiten heeft die hetzelfde account delen (samenvoeging van accounts), en de gecombineerde rechten van deze identiteiten onder een regel voor functiescheiding vallen.
Elk van deze twee submenu's bevat twee tabbladen, Roles en Rights. Het tabblad Roles definieert prioriteiten voor de rollen van een groep, het tabblad Rights voor de autorisaties van een groep. De hieronder beschreven procedure is in beide tabbladen identiek; het object dat aan de prioriteitsgroep wordt toegevoegd is, afhankelijk van het geval, een rol of een autorisatie.
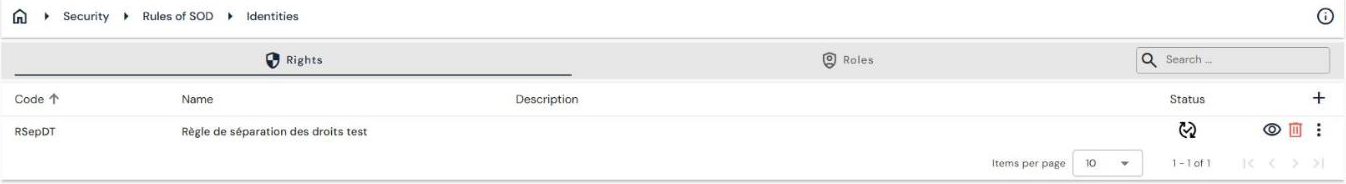
Onder de code, de naam en de beschrijving toont het dossier van een regel drie blokken: de lijst van criteria (de filters die op identiteiten of accounts zijn gericht), de lijst van gekoppelde autorisaties — of rollen — en de lijst van identiteiten waarop de regel betrekking heeft.
Wanneer een regel een rol of een autorisatie voor een gebruiker vergrendelt of ontgrendelt, wordt de bewerking in de audits vastgelegd met de naam van de regel die ze heeft geactiveerd. Met deze registraties kan bij een ongewenste vergrendeling de regel worden teruggevonden die moet worden herzien.
Het bekijken en wijzigen van regels wordt bepaald door de rechten ”220_001 - View a segregation of duties rule” en ”220_002 - Modify a segregation of duties rule” van de CyberElements Identity-repository.
U komt direct op de pagina met de lijst van bestaande regels voor functiescheiding, vooraf geladen zonder toegepaste filters maar met inachtneming van de autorisaties die aan het profiel van de aangemelde persoon zijn gekoppeld.
De paginering is zo ingesteld dat er slechts 10 regels worden weergegeven.
Rechtsboven in de regeltabel staat een zoekveld. Het zoeken is gebaseerd op de naam van de prioriteitsgroepen (= naam van de regel voor functiescheiding).
Om een nieuwe regel voor functiescheiding aan te maken, klik op de knop ””:
Het aanmaken van een regel voor functiescheiding gebeurt in twee stappen.
Voer eerst de algemene parameters in:
- Code: code van de regel voor functiescheiding. Verplicht.
- Name: naam van de machtigingsregel. Verplicht.
- Description: veld om een beschrijving van de regel voor functiescheiding in te voeren. Optioneel.
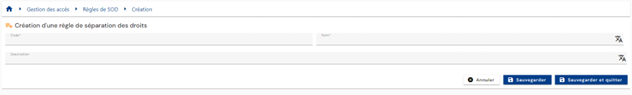
Sla het aanmaakformulier op om naar de tweede stap te gaan: het toevoegen van autorisaties.
Om een machtiging aan de SoD-regel toe te voegen, klik in de tabel ”List of associated rights” op de knop ””.
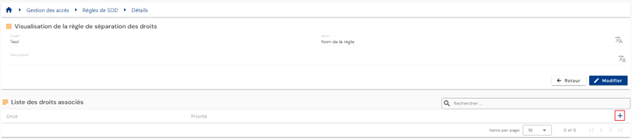
Selecteer de gewenste autorisatie en voer een gewicht in om de prioriteit te bepalen. Hoe kleiner de waarde, hoe hoger de prioriteit.
Om een machtiging in de SoD-regel te wijzigen, klik op de knop ”” rechts in de betreffende tabelrij.
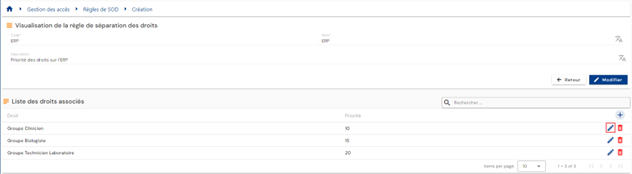
U kunt de autorisatie en/of het prioriteitsgewicht wijzigen.
Om een machtiging in de SoD-regel te verwijderen, klik op de knop ”” rechts in de betreffende tabelrij.
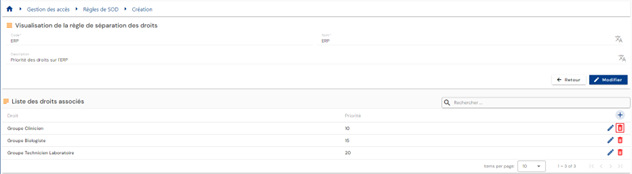
Om een regel voor functiescheiding weer te geven en te wijzigen, klik op het pictogram ”” rechts in de betreffende tabelrij.
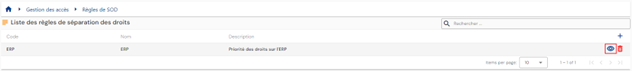
U kunt naar de wijzigingsmodus overschakelen door op de knop ”Edit” te klikken.
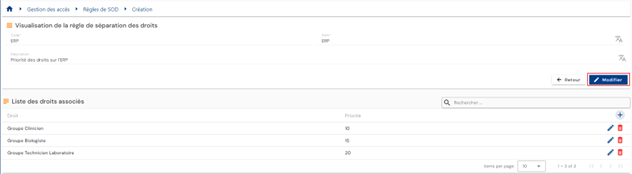
In de wijzigingsmodus kunnen alleen de naam en de beschrijving worden gewijzigd
Om een regel voor functiescheiding te verwijderen, klik op het pictogram ”” aan de rechterkant van de betreffende tabelrij.
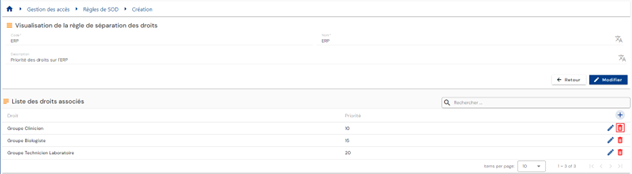
Voordat een autorisatieregel wordt verwijderd, verschijnt er een bevestigingsmelding.
Rechtenaanvragen indienen via formulieren¶
Een rechtenaanvraag indienen¶
Aanvragen van autorisaties voor een persoon (of voor uzelf) worden in de oude bedieningsconsole gedaan via het menu ”Run an ‘On demand’ workflow”.
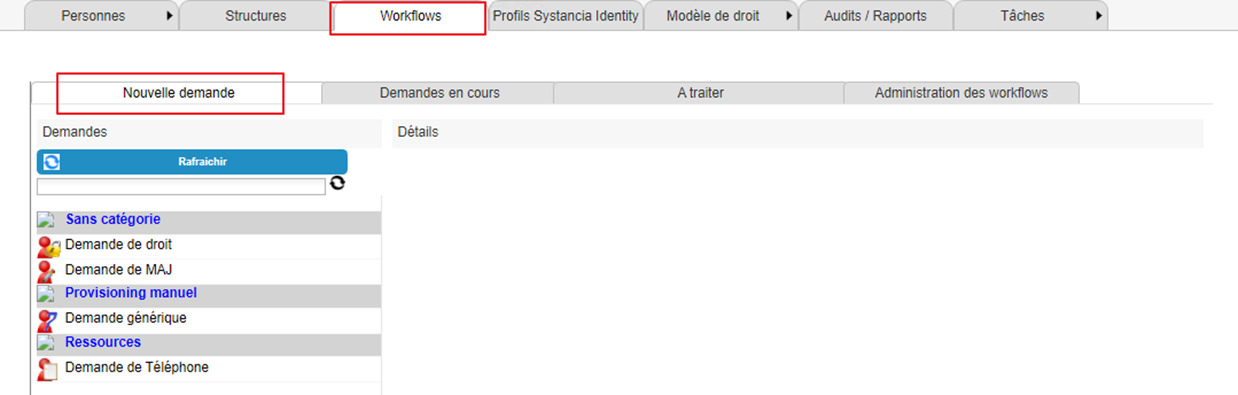
Klik op de knop ”Refresh” om de lijst met beschikbare workflows weer te geven.
Klik op de workflow van uw keuze om een aanvraag van autorisaties in te dienen.
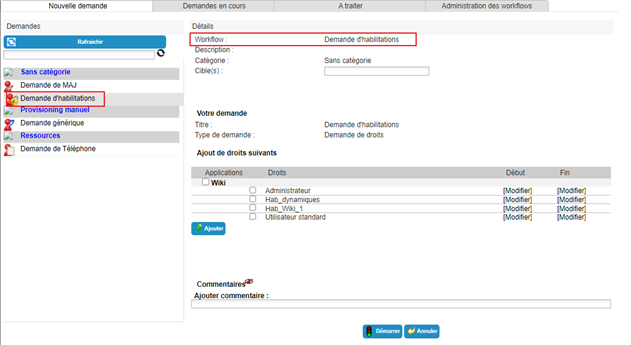
Selecteer een of meer identiteiten waarop de aanvraag betrekking heeft.
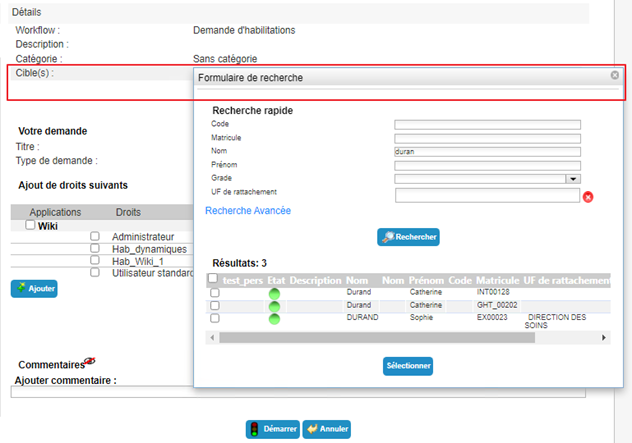
Selecteer de gewenste autorisaties in de beschikbare lijst. Geef indien nodig een begin- en einddatum op.
Klik op de knop ”Add”.
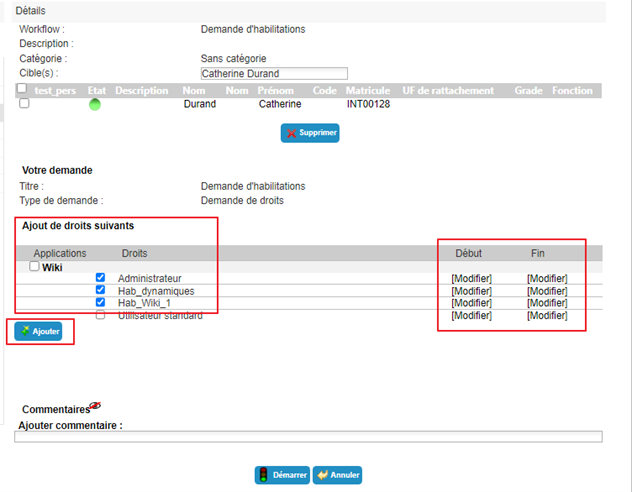
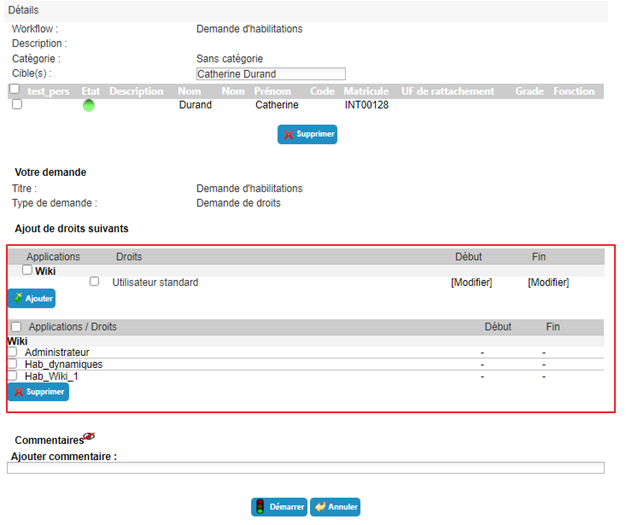
U kunt autorisaties naar wens toevoegen of verwijderen. Als u toepassingsdata wilt toevoegen aan een autorisatie die al is geselecteerd, moet u deze verwijderen en daarna opnieuw toevoegen, waarbij u de data vooraf invoert.
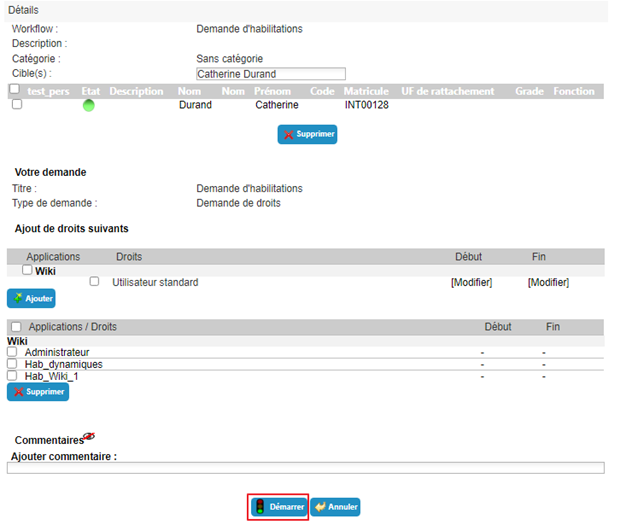
Klik op de knop ”Start” en bevestig het pop-upvenster.
Na de bevestiging van de uitvoering van de workflow wordt u automatisch omgeleid naar de pagina waar u de lopende aanvragen kunt inzien.
Een aanvraag voor handmatige provisioning (of deprovisioning) van een autorisatie indienen¶
Aanvragen voor handmatige provisioning (of deprovisioning) worden in de oude bedieningsconsole gedaan via het menu ”Run an ‘On demand’ workflow”.
Klik op de knop ”Refresh” om de lijst met beschikbare workflows weer te geven.
Klik op de workflow van uw keuze om een provisioningaanvraag in te dienen.
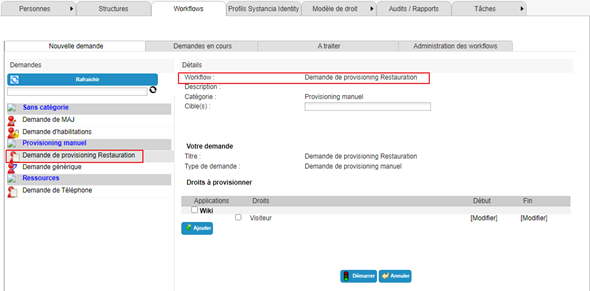
Selecteer een of meer identiteiten waarop de aanvraag betrekking heeft.
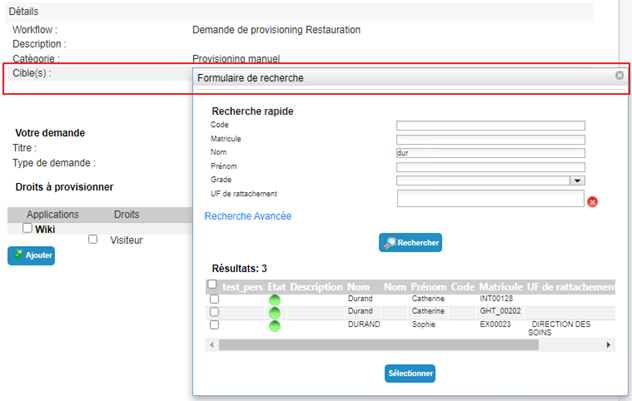
Selecteer de gewenste autorisaties in de beschikbare lijst. Geef indien nodig een begin- en einddatum op.
Klik op de knop ”Add”.
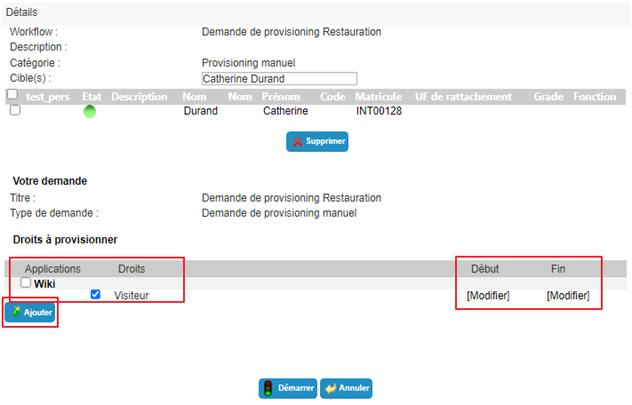
U kunt autorisaties naar wens toevoegen of verwijderen. Als u toepassingsdata wilt toevoegen aan een autorisatie die al is geselecteerd, moet u deze verwijderen en daarna opnieuw toevoegen, waarbij u de data vooraf invoert.
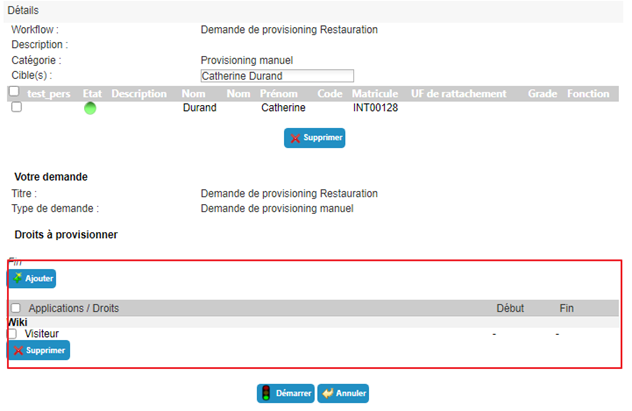
Klik op de knop ”Start” en bevestig het pop-upvenster.
Na de bevestiging van de uitvoering van de workflow wordt u automatisch omgeleid naar de pagina waar u de lopende aanvragen kunt inzien.
Machtigingen delegeren¶
Met het delegeren van machtigingen kunt u rechten van de ene persoon (de delegerende persoon) aan een andere (de gedelegeerde) toekennen, in het algemeen voor een tijdelijke periode.
Deze functie is beschikbaar voor de delegerende personen (afhankelijk van de machtigingen van de aangemelde persoon), maar vanaf versie 7.0 kan ook een derde (afhankelijk van de machtigingen van de aangemelde persoon) rechten aan een andere identiteit delegeren (bijvoorbeeld een beheerder).
Om bij de functie voor het delegeren van autorisaties te komen, open het gewenste identiteitsdossier in de weergavemodus en ga naar het tabblad ”Delegations”.
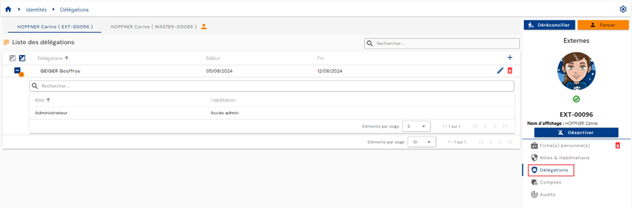
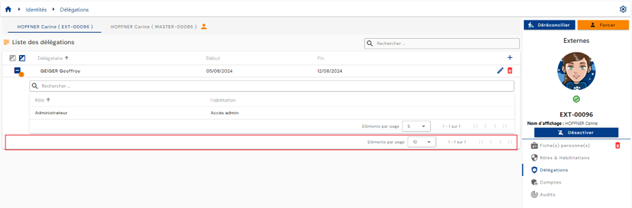
De paginering is zo ingesteld dat er slechts 10 delegatieregels worden weergegeven.
Om een delegatie toe te voegen, klik op de knop ”” rechtsboven in de delegatietabel.
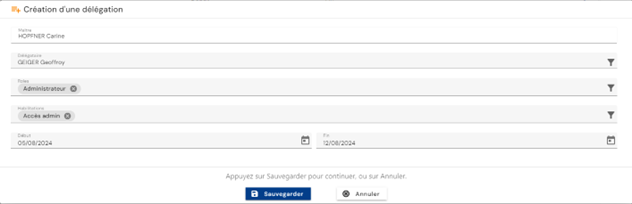
Voer de volgende gegevens in om een delegatie aan te maken:
- De gedelegeerde: de persoon die de gedelegeerde rollen en/of autorisaties ontvangt (verplicht)
- De gedelegeerde rol of rollen (verplicht)
- De gedelegeerde autorisatie of autorisaties (optioneel)
- De begin- en einddatum van de delegatie (optioneel)
Om delegaties te wijzigen, klik op het pictogram ”” rechts in de betreffende rij van de tabel.
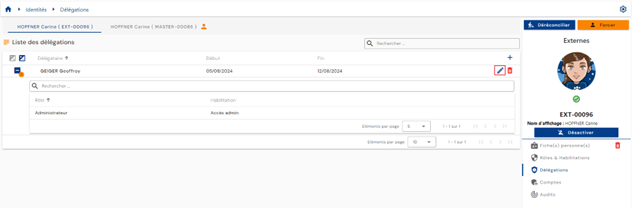
U kunt alle parameters wijzigen.
Om een delegatie te verwijderen, klik op het pictogram ”” rechts in de betreffende rij van de tabel.
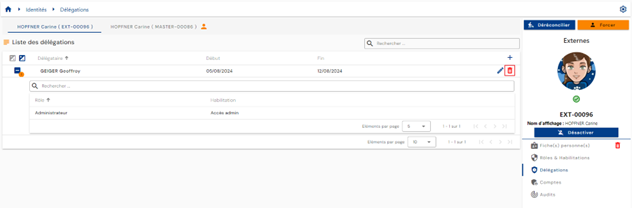
Voordat de delegatie wordt verwijderd, verschijnt er een bevestigingsmelding.
De accounts en autorisaties van een identiteit weergeven¶
De accounts in de verschillende applicatierepositories worden berekend op basis van de bepaalde beheerregels en van de rollen en autorisaties die aan de identiteiten zijn toegekend.
De beheerregels voor accounts zijn:
- Bepaling van een accountstatus op basis van een identiteitsstatus,
- Bepaling van de regels voor het samenvoegen van accounts bij meerdere identiteiten,
- Bepaling van de regels voor het aanmaken van accounts die uitsluitend op de roltoekenning zijn gebaseerd.
Om de accounts en autorisaties te bekijken die aan een identiteit zijn gekoppeld, open het gewenste identiteitsdossier in de weergavemodus en ga naar het tabblad ”Accounts”.
Dit tabblad is alleen toegankelijk in de weergavemodus en toont de resultaten van de berekeningen van accounts en autorisaties die voor de identiteit zijn uitgevoerd of, bij een reconciliatie van identiteiten, voor alle identiteiten. In dat laatste geval is het tabblad gemeenschappelijk voor alle identiteiten van de reconciliatieketen.
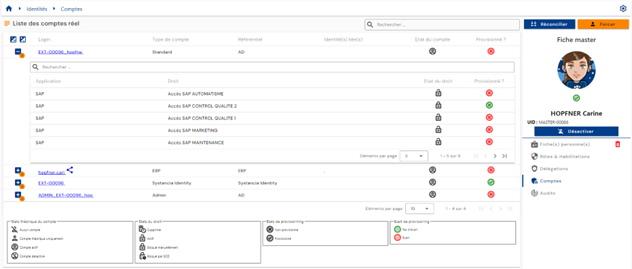
Er wordt een tabel weergegeven met de berekende accounts. Voor elk account bevat een geneste tabel de autorisaties die aan het account zijn gekoppeld. Een account kan worden aangemaakt zonder bijbehorende autorisaties.
Als meerdere identiteiten zijn afgestemd en een account voor meerdere identiteiten gemeenschappelijk is (functie voor het samenvoegen van accounts ingeschakeld), wordt het account aangeduid met het pictogram ” ”.
De paginering is zo ingericht dat er slechts 10 accounts worden weergegeven.
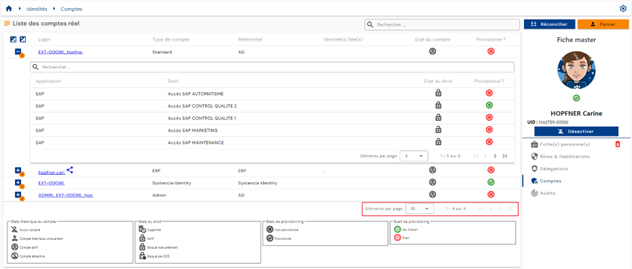
In de tabel die onder een account is ingebed, is de paginering zo ingesteld dat er slechts 5 autorisaties worden weergegeven.
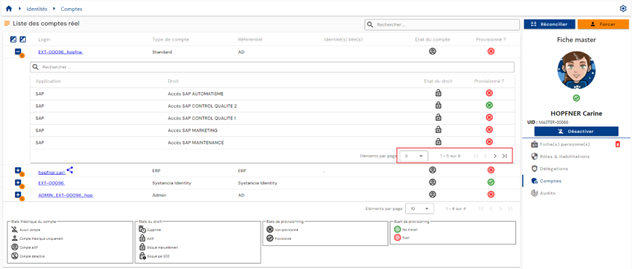
Rechtsboven in de accounttabel staat een zoekveld. Het zoeken betreft de logins van de accounts of de namen van de repositories.
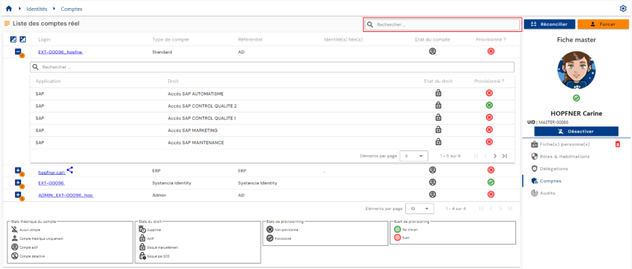
De theoretische status en de provisioningstatus van de accounts zijn op elke regel van de tabel zichtbaar.
In de tabel die onder een account is ingebed, staat boven de machtigingentabel een zoekveld. Het zoeken betreft de namen van de applicaties of van de autorisaties.
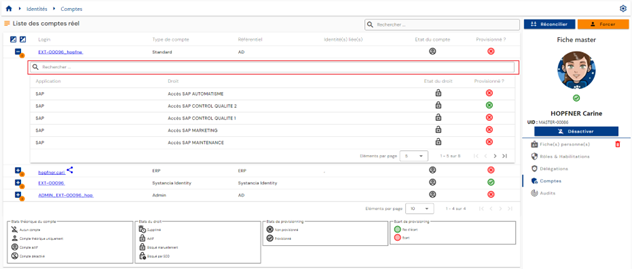
De theoretische status en de provisioningstatus van de autorisaties zijn op elke regel van de tabel zichtbaar.
Een legenda die de verschillende theoretische statussen en provisioningstatussen toelicht, helpt de gebruikers de verschillende statussen te begrijpen.
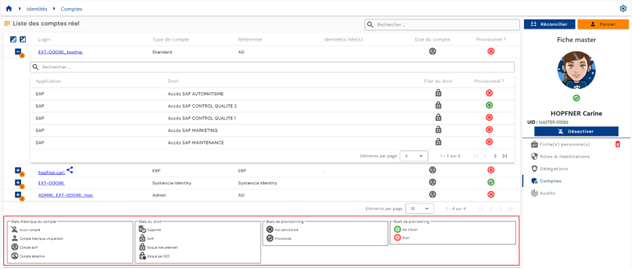
De accountstatus ”Archived”¶
Vanaf versie 7.1 bestaat er een nieuwe theoretische accountstatus: de status ”Archived”.
In sommige gevallen is het essentieel een geschiedenis van de accounts in specifieke repositories bij te houden. Het belangrijkste gebruiksscenario is nooit een aanmeldnaam te genereren die in het verleden mogelijk al heeft bestaan.
Deze status betreft accounts die niet meer bestaan in de doelrepository en niet meer aan een identiteit in CyberElements Identity zijn gekoppeld. Deze accounts worden in de Identity-database bewaard, maar worden nooit gesynchroniseerd. Ze worden ook niet meegeteld in het licentiebeheer.
De status ”Archived” heeft de code 3, na de vier bestaande statussen:
| Code | Theoretische accountstatus |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Wanneer een account aan meerdere identiteiten is gekoppeld, wordt de status berekend volgens de volgende prioriteitsvolgorde: Enabled, dan Disabled, dan Archived, dan Theoretical, dan No account. Een account is dus alleen gearchiveerd als geen van de gekoppelde identiteiten het een ingeschakelde, uitgeschakelde of theoretische status geeft. Een persoon wordt alleen in de licenties meegeteld als die ten minste één niet-gearchiveerd account heeft.
Het model van een gearchiveerd account kan niet meer worden gewijzigd: de wijziging wordt geweigerd met een foutmelding.
Er zijn twee manieren om de status ”Archived” aan een account toe te kennen:
- via de SIP-provisioning-engine: in een Identity-import van het type ACCOUNT of van het type STATUS stelt een optie de status ”Archived” in op de accounts die in de verwijderbewerkingen zijn geïdentificeerd. Raadpleeg de pagina Importregels aanmaken/wijzigen.
- via de interface, door de theoretische status handmatig en per account te wijzigen, mits het account daarvoor in aanmerking komt, zowel in het wijzigingsformulier als in de Identity-rechten.
Of het formulier hiervoor in aanmerking komt, wordt ingesteld op het attribuut ”Theoretical account status” (account_state), in ”Configuration / Attribute templates”, tabblad ”Account”: in de sectie ”Display” moet het veld ”Display in edit” het attribuut zichtbaar maken. Het staat standaard op ”Hide”, en de theoretische status verschijnt dan niet in het wijzigingsformulier van het account.
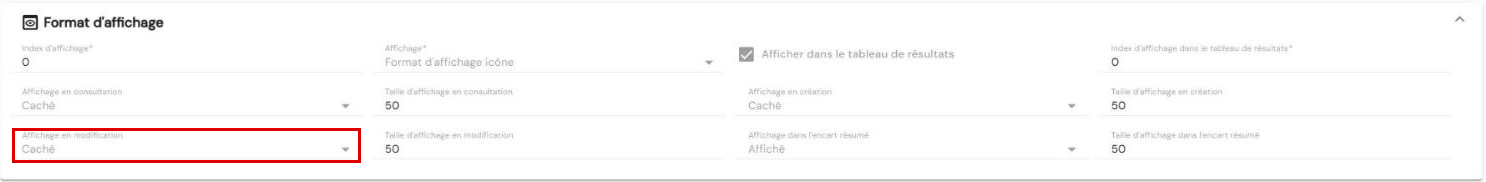
Aan de kant van de Identity-rechten wordt het wijzigen van de gegevens van een account bepaald door het recht ”140_550_002 - Modify account details” van de CyberElements Identity-repository.
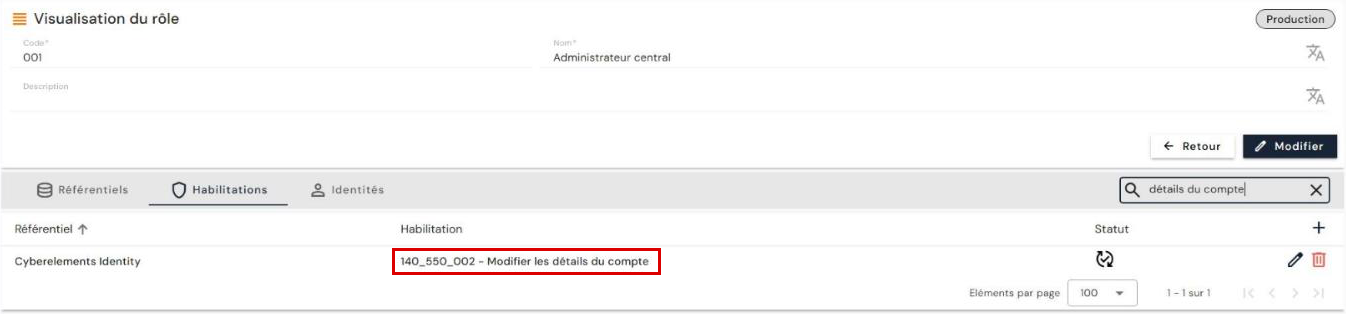
Waarschuwing
Aangezien deze accounts niet door de provisioning-engine worden geëxporteerd, kan een gearchiveerde status alleen handmatig en per account in de interface worden teruggedraaid, onder dezelfde voorwaarden.
Het wachtwoord van een account opnieuw instellen¶
Vanaf versie 7.1 bestaat er op accounts een nieuw booleaans systeemattribuut: account_password_reset.
Het heeft de vorm van een knop op de accountpagina's. Standaard is de waarde onwaar en het label ”Reset password”. Wanneer u erop klikt, wordt de waarde waar en verandert het label in ”Password reset”.
De knop wordt weergegeven in het rechterpaneel van het accountdossier, onder de naam van het account. In ”Configuration / Attribute templates”, tabblad ”Account”, verschijnt het attribuut onder het label ”Password reset state”, van het type ”Boolean”. Het wordt automatisch aangemaakt bij de upgrade naar 7.1, zowel op een SQL Server- als op een PostgreSQL-database.
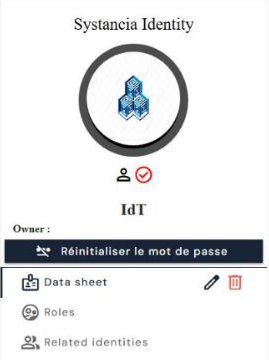
Waarschuwing
Deze waarde is alleen theoretisch. Om effect te hebben, moet u een provisioning-connector of een workflow voor handmatige provisioning gebruiken. Het wijzigen van de waarde van waar naar onwaar, zodra het wachtwoord in de doelapplicatie is gewijzigd, moet eveneens door een connector of door de workflow voor handmatige provisioning worden afgehandeld.
Gebruik in een provisioning-connector:
Het gebruik van dit systeemattribuut voor het beheer van wachtwoordwijzigingen in connectoren voor automatische provisioning moet gebeuren met connectoren die daarvoor bestemd zijn. De doelapplicatie moet bovendien wachtwoordwijzigingen toestaan, wat niet altijd het geval is.
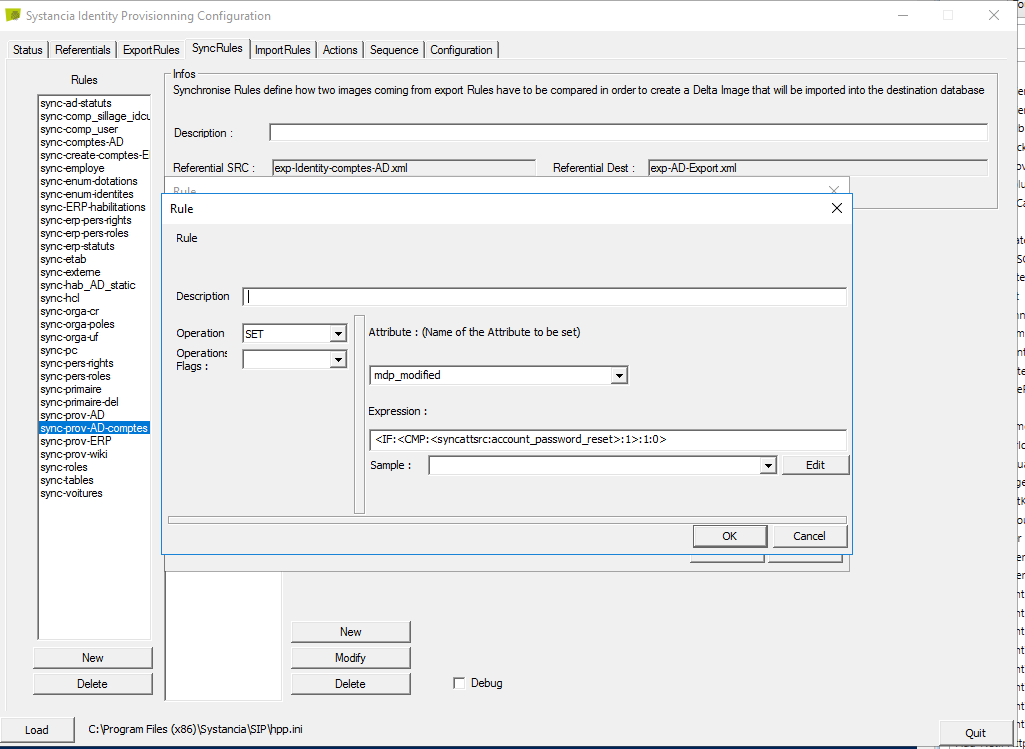
Voer in de synchronisatieregel de volgende bewerkingen uit:
- een conversiebewerking, om wachtwoordwijzigingen te detecteren;
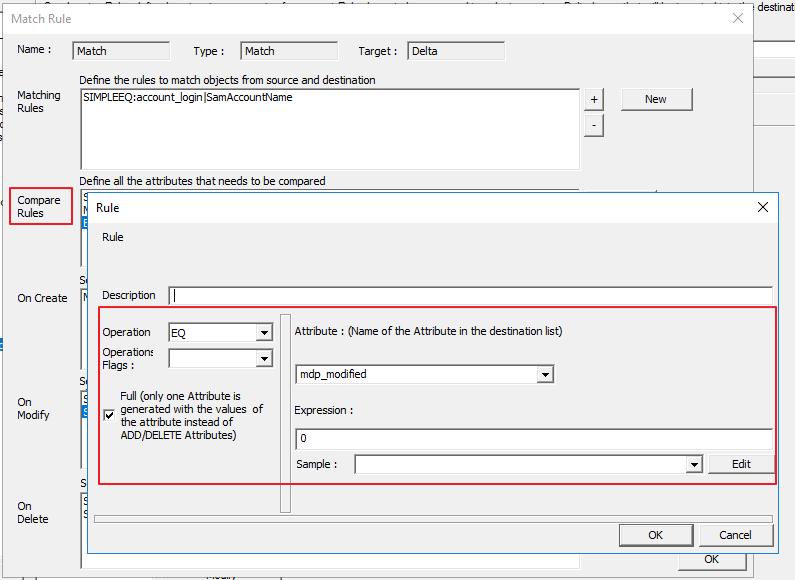
- vergelijk in de vergelijkingsregel voor elke persoon het attribuut
account_password_resetmet de waarde onwaar (d.w.z.0), om een wachtwoordwijziging te detecteren; - forceer in de wijzigingsregel het verzenden van het wachtwoord in het doelattribuut, met het systeemattribuut
password.
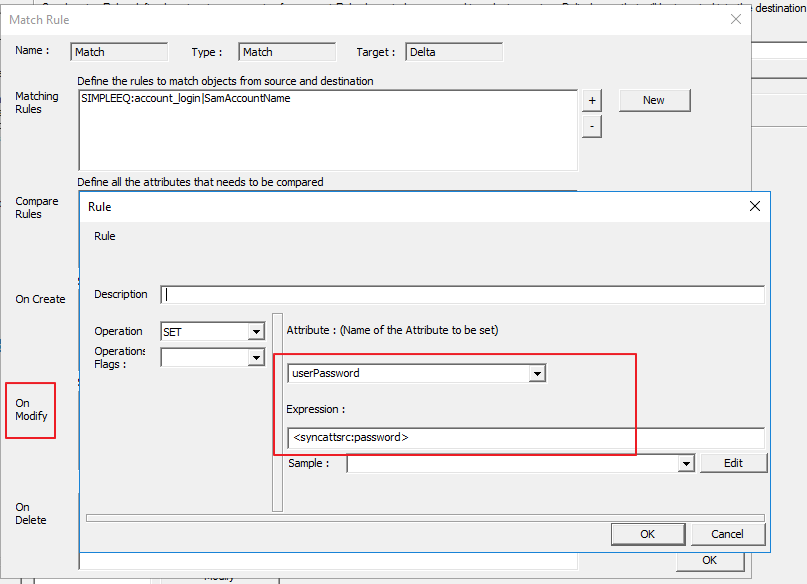
Maak daarna een connector voor de upstream-toevoer aan om de booleaanse waarde account_password_reset weer op onwaar te zetten.
Provisioning/deprovisioning van accounts en autorisaties¶
Het proces waarbij de door CyberElements Identity berekende accounts en autorisaties naar de verschillende applicatierepositories worden overgebracht, wordt downstream provisioning genoemd. CyberElements Identity heeft daarmee autoriteit over de applicaties die zijn bepaald om accounts en autorisaties te beheren.
Er zijn twee manieren om provisioning te beheren:
- Ofwel kan er een automatische connector worden aangemaakt (via API, database, directory of geautomatiseerde uitwisselingen van platte bestanden); in dat geval spreekt men van automatische provisioning.
- Ofwel is het niet mogelijk een automatische connector aan te maken; in dat geval spreekt men van halfautomatische provisioning.
Automatische provisioning/deprovisioning¶
Om accounts en autorisaties in applicatierepositories te provisioneren, moet u de engine Systancia Identity Provisioning (SIP) gebruiken om een downstream-provisioningconnector aan te maken: vanuit CyberElements Identity, dat de autoritatieve bron is, worden met inachtneming van de geconfigureerde synchronisatieregels accounts en autorisaties in de applicatierepositories aangemaakt, bijgewerkt of verwijderd volgens de regels die in de importregels zijn bepaald.
Een downstream-provisioningreeks moet ten minste uit de volgende elementen bestaan:
- Een export van de Identity-repository (autoritatief) van het type ”USER + ACCESS” of ”ACCOUNT + ACCESS”
- Een export van de doelapplicatierepository
- Een synchronisatieregel
- Een importregel in de doelapplicatierepository
Raadpleeg de pagina ”Automatic Provisioning Connector Management” om een connector aan te maken.
Halfautomatische provisioning/deprovisioning¶
Een halfautomatische provisioningconnector wordt aangemaakt met een workflow van het type ”User request” of ”Event” met ten minste één taak voor handmatige provisioning of deprovisioning.
In de taak voor handmatige provisioning worden de uit te voeren provisioningacties opgesomd in een notificatie die naar de operator wordt gestuurd. Zodra de operator de taak heeft afgerond, kan hij op de knop ”Task validated” klikken om aan te geven dat de provisioning is voltooid. De provisioningstatus van het account en/of van de machtigingen wordt in CyberElements Identity bijgewerkt. Daardoor kunnen beheerders de status van de rechten van een identiteit controleren.