Gestionarea conturilor și a autorizărilor¶
Gestionarea conturilor implică crearea, modificarea și ștergerea conturilor de utilizator pentru diferitele aplicații gestionate în cadrul organizației. Aceasta presupune atribuirea de identificatori unici utilizatorilor (cum ar fi nume de utilizator sau numere de matricol) și gestionarea informațiilor asociate acestor conturi.
Gestionarea permisiunilor constă în acordarea de drepturi de acces și de autorizări specifice fiecărei identități, în funcție de rolul, responsabilitățile, organizația și nevoile sale din cadrul organizației. Aceste autorizări pot include accesul la aplicații, date, rețele, sisteme, resurse fizice etc.
Gestionarea rolurilor și a permisiunilor unei identități implică calcularea și atribuirea permisiunilor identităților în diferite aplicații, pentru a construi un repository teoretic al identităților și al permisiunilor acestora. Aceasta înseamnă că toate conturile, rolurile și autorizările calculate pot fi provizionate automat sau manual în diferitele aplicații țintă.
CyberElements Identity oferă posibilitatea de a gestiona rolurile și autorizările fie automat, prin reguli de autorizare, fie discreționar, prin adăugări manuale de drepturi sau prin cereri de formular (workflow).
Gestionarea tipurilor de conturi¶
Un tip de cont este format din mai multe elemente:
- O politică de login (obligatorie),
- O politică de parole (opțională),
- Atribute de cont (opționale),
- Stări ale conturilor definite în funcție de stările identităților
Un tip de cont trebuie să fie legat de un repository și trebuie să fie legat de un rol pentru a genera conturi. Prin urmare, este posibil să existe mai multe conturi pe același repository pentru aceeași identitate, dacă identitatea respectivă are mai multe roluri diferite.
Crearea/modificarea/ștergerea unui tip de cont pentru un repository¶
Consultați pagina Gestionarea tipurilor de obiecte pentru gestionarea tipurilor de conturi, configurarea diferitelor formulare etc.
Crearea/modificarea/ștergerea unei politici de login¶
Pentru a accesa gestionarea politicilor de login, accesați meniul „Access Management/Account Rules”.
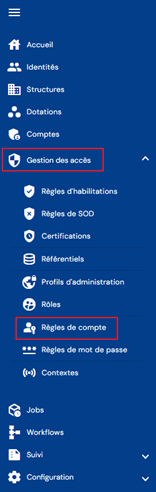
Veți fi direcționat direct către lista politicilor de login existente, preîncărcată într-un tabel fără niciun filtru aplicat.
Paginarea este configurată pentru a afișa doar 10 politici de login.
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului. Căutarea se concentrează pe atributele „code” și „name” ale politicilor de login.
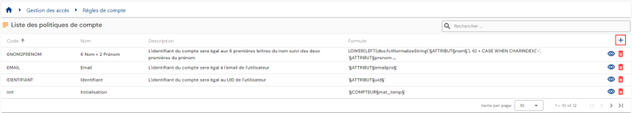
Pentru a crea o nouă politică de login, faceți clic pe butonul „ ”.
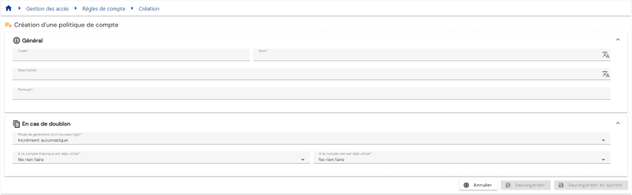
Introduceți parametrii unei politici de login:
-
Code: codul politicii de login. Trebuie să fie unic, fără spații sau caractere speciale. Obligatoriu.
-
Name: numele politicii de login. Eticheta care va fi afișată în diferitele formulare ale aplicației. Obligatoriu.
-
Description: câmp pentru introducerea unei descrieri a politicii de login. Opțional.
-
Formulă (primară): formula de calcul pentru definirea loginului
-
Politică de duplicat:
- Increment automat: loginul este calculat cu ajutorul formulei primare și completat cu un index de duplicat. Indexul de duplicat are un format de 3 cifre.
- Exemplu: Login_Calc002
- Formulă (duplicat): formulă de calcul personalizată în cazul în care este detectat un duplicat la calcularea loginului cu formula primară. Puteți utiliza cuvântul-cheie §INDEX_DOUBLON§ pentru a gestiona incrementul automat, dar plasându-l într-un loc anume. De la Identity 7.0 SP3, cuvântul-cheie §INDEX_DOUBLON§ începe de la 1 și nu are limită. Indexul de duplicat are un format de 3 cifre pentru versiunile anterioare.
- Exemplu: Formulă (duplicat) Login2_Calc
Avertisment: pentru a testa formula cu acest cuvânt-cheie, trebuie să înlocuiți §INDEX_DOUBLON§ cu o valoare. Acest cuvânt-cheie nu poate fi interpretat în testerul de formule, dar funcționează la calcularea loginurilor.
- Increment automat: loginul este calculat cu ajutorul formulei primare și completat cu un index de duplicat. Indexul de duplicat are un format de 3 cifre.
-
Acțiune de întreprins dacă există un cont real:
- Utilizarea și reconcilierea cu contul real
- Generarea unui login cu politică de duplicat
- Nu se generează niciun cont
-
Acțiuni de întreprins dacă există un cont teoretic:
- Generarea unui login cu politică de duplicat
- Nu se generează niciun cont
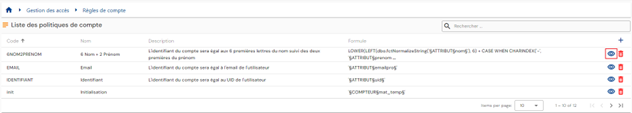
Pentru a vizualiza și a modifica o politică de login, faceți clic pe pictograma „ ” situată în dreapta, pe rândul corespunzător al tabelului:
Este posibil să treceți în modul de editare direct din pagina de vizualizare a politicii de login.
În modul de editare, toate câmpurile pot fi modificate.
Acțiunile butoanelor în modul de editare sau de creare:
- Cancel: anulează introducerea curentă și trece pagina în modul de vizualizare
- Save: validează formularul și trece pagina în modul de vizualizare
- Save and quit: validează formularul și revine la pagina cu lista politicilor de login
Pentru a șterge o politică de login, faceți clic pe pictograma „ ” situată în dreapta, pe rândul corespunzător al tabelului:
Un mesaj de confirmare va apărea înainte de ștergerea politicii de login.
Avertisment: nu este posibil să ștergeți o politică de login atât timp cât aceasta este legată de unul sau mai multe repository-uri.
Crearea/modificarea/ștergerea unei politici de parole¶
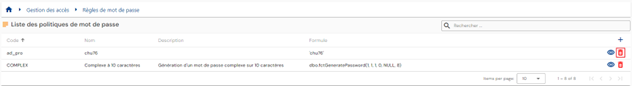
Pentru a accesa gestionarea politicilor de parole, accesați meniul „Access management/Password rules”.
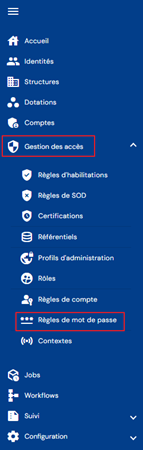
Veți fi direcționat direct către lista politicilor de parole existente, preîncărcată într-un tabel fără niciun filtru aplicat.
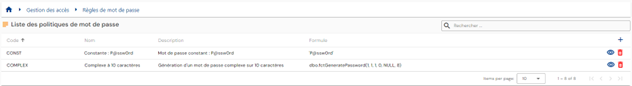
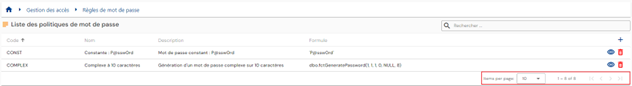
Paginarea este configurată pentru a afișa doar 10 politici de parole.
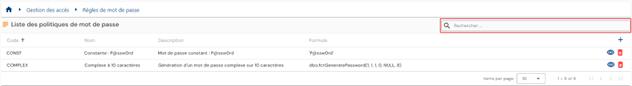
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului. Căutarea se concentrează pe atributele „code” și „name” ale politicilor de parole.
Pentru a crea o nouă politică de parole, faceți clic pe butonul „”:
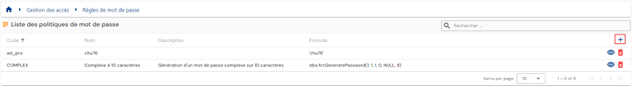
Introduceți parametrii unei politici de parole:
- Code: codul politicii de login. Trebuie să fie unic, fără spații sau caractere speciale. Obligatoriu.
- Name: numele politicii de login. Eticheta care va fi afișată în diferitele formulare ale aplicației. Obligatoriu.
- Description: câmp pentru introducerea unei descrieri a politicii de parole. Opțional.
- Formulă: formula de calcul pentru definirea parolei
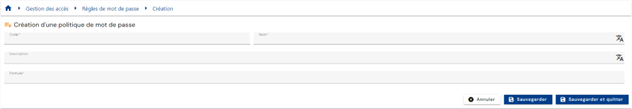
Pentru a vizualiza și a modifica o politică de parole, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului:
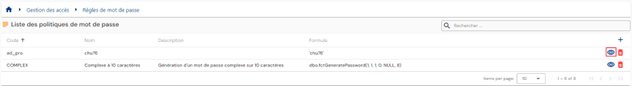
Puteți trece în modul de editare direct din pagina de vizualizare a politicii de parole.
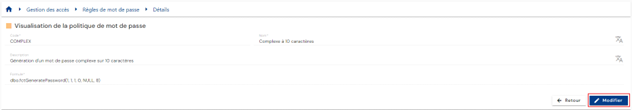
În modul de editare, toate câmpurile pot fi modificate.
Acțiunile butoanelor în modul de editare sau de creare:
- Cancel: anulează introducerea curentă și trece pagina în modul de vizualizare
- Save: validează formularul și trece pagina în modul de vizualizare
- Save and quit: validează formularul și revine la pagina cu lista politicilor de parole
Pentru a șterge o politică de parole, faceți clic pe pictograma „” situată în dreapta rândului corespunzător al tabelului:
Un mesaj de confirmare va apărea înainte de ștergerea politicii de parole.
Avertisment: nu puteți șterge o politică de parole dacă aceasta este legată de unul sau mai multe repository-uri.
Vizualizarea conturilor dintr-un repository¶
Pentru a căuta un cont, accesați meniul „Accounts”.
Veți fi direcționat direct către pagina de căutare a conturilor pentru un repository selectat (primul din listă), preîncărcată fără niciun filtru aplicat, dar respectând permisiunile asociate profilului utilizatorului conectat.
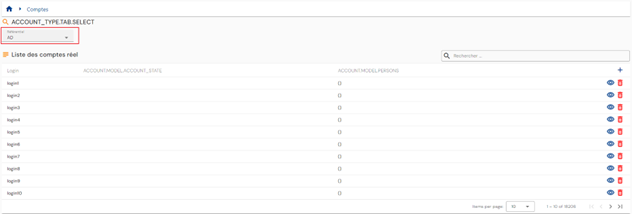
Deoarece conturile sunt legate de un repository, trebuie să selectați repository-ul dorit fie prin taburi, fie prin lista derulantă, pentru a afișa lista conturilor asociate.
Modul de afișare este definit în funcție de numărul de repository-uri. Fie există 10 sau mai puține repository-uri și sunt afișate în taburi separate, fie sunt enumerate într-o listă derulantă.
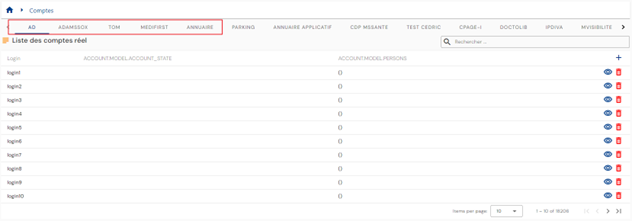
Paginarea este implementată pentru a afișa doar 10 conturi.
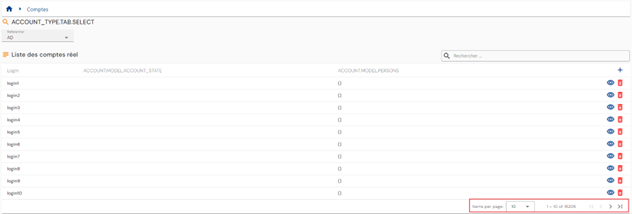
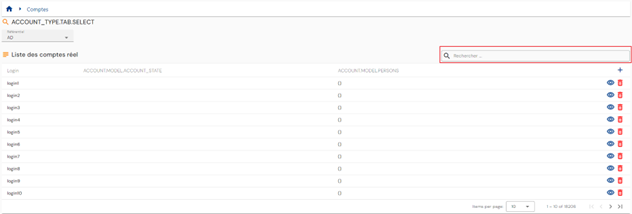
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului. Căutarea se concentrează pe loginurile conturilor și ține cont de repository-ul selectat.
Configurarea tabelului cu rezultatele căutării de conturi¶
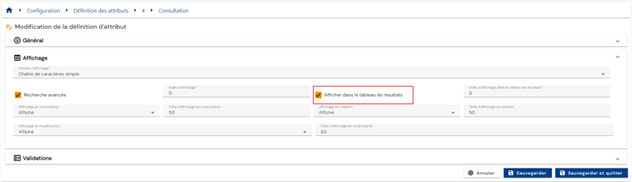
Pentru a configura atributele care trebuie incluse în tabelul cu rezultatele căutării de conturi, accesați pagina de configurare a atributelor, selectați tabul „Account”, deschideți atributul dorit în modul de editare și bifați opțiunea „Display in results table”.
Reconcilierea/dereconcilierea unui cont teoretic cu un cont real¶
Pentru a accesa pagina de gestionare a reconcilierii conturilor, accesați meniul „Accounts” și activați opțiunea „Reconciliation”:
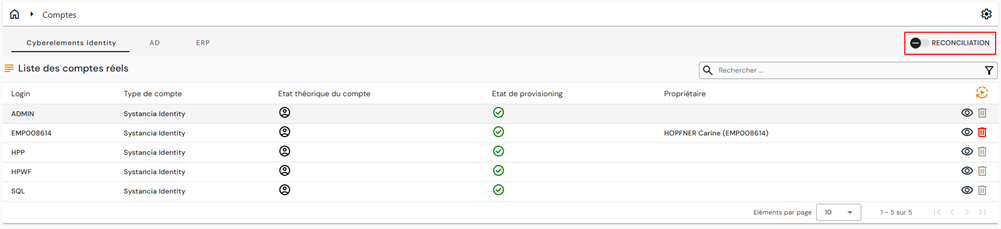
În fereastră vor apărea două tabele noi:
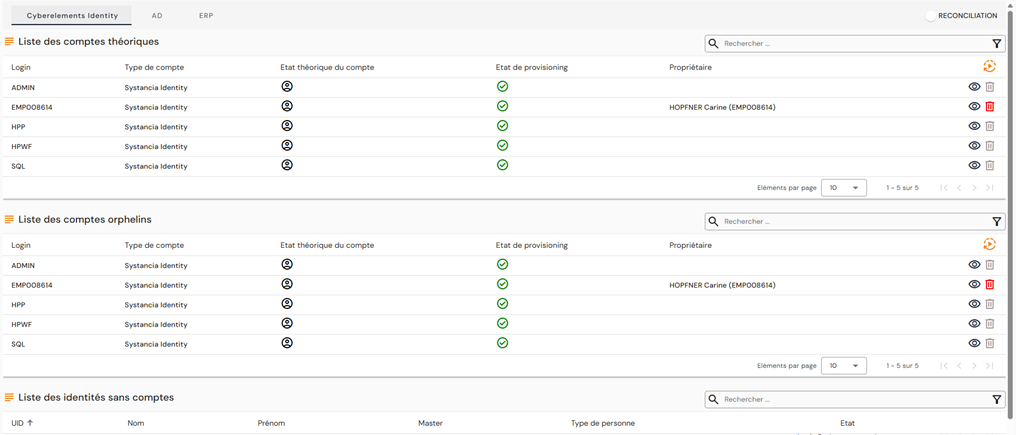
Al doilea tabel enumeră conturile orfane din repository-ul selectat. Ca reamintire, conturile orfane sunt conturi care au fost recuperate din repository-ul de destinație, dar care nu sunt legate de nicio identitate din CyberElements Identity.
Al treilea tabel enumeră identitățile care nu sunt legate de niciun cont din repository-ul selectat.
În acest tabel, pentru fiecare identitate fără cont, puteți:
- Să legați un cont teoretic existent. Pentru aceasta, faceți clic pe butonul
 din dreapta identității dorite, apoi căutați contul teoretic existent dorit.
- Să creați un cont teoretic. Pentru aceasta, faceți clic pe butonul din dreapta identității dorite, apoi creați contul teoretic selectând tipul de cont dorit.
Notă importantă
Funcționalitatea a fost eliminată din interfețele mai vechi, deoarece nu este posibil să se păstreze ambele moduri.
Gestionarea discreționară a rolurilor și a autorizărilor¶
Pentru a modifica manual atribuirile de roluri și autorizările unei identități, deschideți fișa identității dorite în modul de vizualizare și accesați tabul „Roles and Authorizations”.
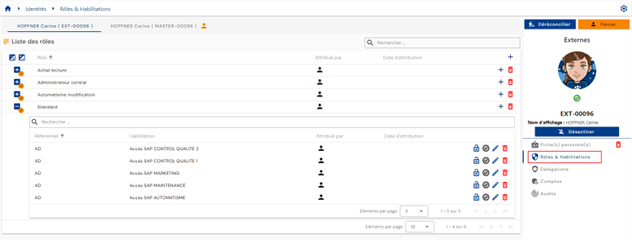
Se afișează un tabel care conține rolurile atribuite identității. Pentru fiecare rol, un tabel imbricat conține autorizările legate de identitate și atribuite rolului. O autorizare trebuie să fie legată de o pereche Identity/Role.
Dacă sunt reconciliate mai multe identități, se afișează un tab pentru fiecare identitate, ceea ce vă permite să selectați identitatea dorită. Rolurile/autorizările sunt legate de o identitate, nu de un lanț de reconciliere. Prin urmare, este necesar să selectați identitatea dorită înainte de a efectua actualizările manuale.
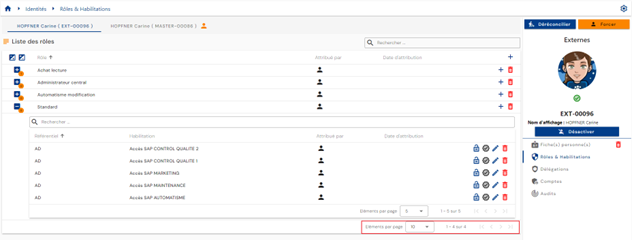
Paginarea este configurată pentru a afișa doar 10 roluri.
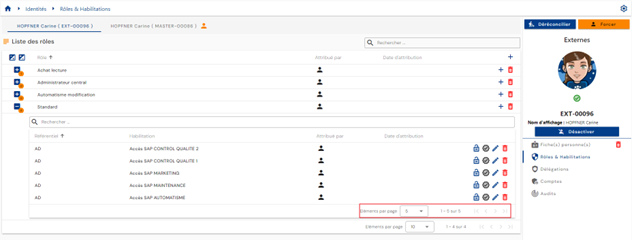
În tabelul încorporat sub un rol, paginarea este configurată pentru a afișa doar 5 autorizări.
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului de roluri. Căutarea se bazează pe numele rolurilor.
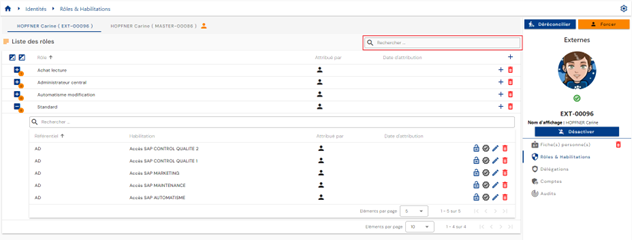
În tabelul încorporat sub un rol, un câmp de căutare este disponibil în partea de sus a tabelului de autorizări. Căutarea acoperă atributele „Category”, „Code” și „Name” ale autorizărilor.
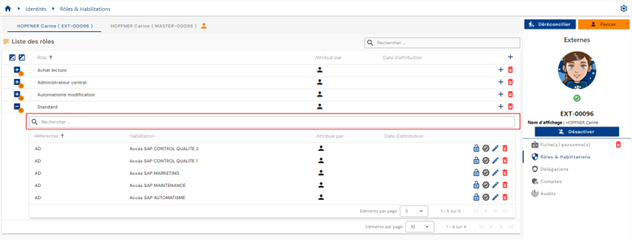
În tabelul de autorizări veți găsi informațiile următoare:
- Starea sa:
- „Valid”: autorizarea este vizibilă, fără nicio marcare specială
- „Blocked”: autorizarea este vizibilă, dar tăiată în interfață
- Modul de atribuire. Valorile posibile sunt
 : Manual, cu UID-ul identității care a efectuat atribuirea
 : regulă de autorizare, cu numele regulii sau al regulilor
 : autorizare acordată prin moștenirea rolului
-
 : prima pictogramă indică faptul că dreptul a fost adăugat manual (prin workflow), iar a doua vă permite să accesați workflowul (link către interfața de exploatare a workflowului).
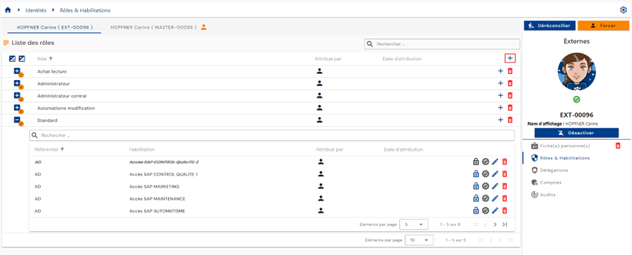
Pentru a adăuga unul sau mai multe roluri sau pentru a adăuga una sau mai multe autorizări la mai multe roluri pentru aceeași identitate, faceți clic pe butonul „” situat în partea din dreapta sus a tabelului de roluri.
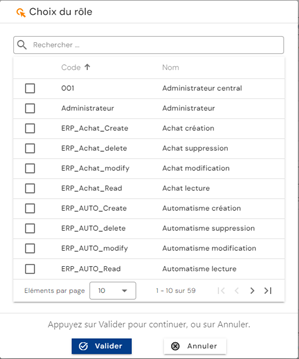
Selectați rolul sau rolurile dorite, apoi faceți clic pe Confirm pentru a adăuga rolurile și a trece la etapa următoare, sau pe Cancel pentru a anula operația.
Pentru a adăuga una sau mai multe autorizări unui rol deja legat de identitate, faceți clic pe butonul „” situat în dreapta, pe rândul corespunzător al tabelului de roluri.
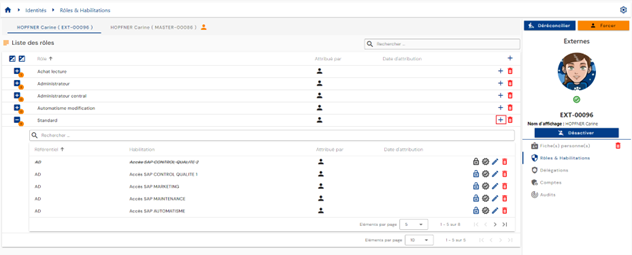
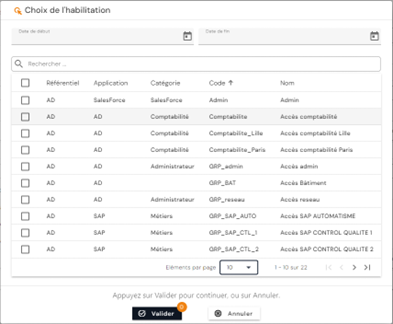
Selectați autorizarea sau autorizările dorite, apoi faceți clic pe butonul „Confirm” pentru a le lega de rol sau pe butonul „Cancel” pentru a anula operația. Este posibil să definiți o dată de început și o dată de sfârșit care se vor aplica tuturor autorizărilor selectate.
-
Butoane de acțiune pentru autorizări:
 : permite blocarea autorizării.
 : permite deblocarea autorizării.
 : permite certificarea autorizării.
 : permite ștergerea certificării autorizării.
- : permite modificarea datelor de aplicare. Buton accesibil numai pentru drepturile manuale.
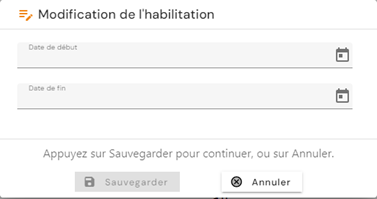
- : permite ștergerea unui drept manual. Se afișează un mesaj de confirmare înainte de a se trece la eliminarea autorizării.
Avertisment: butonul de ștergere a unei autorizări este prezent numai dacă autorizarea a fost atribuită exclusiv în mod discreționar. Autorizarea poate rămâne vizibilă în starea „pending deletion” dacă starea sa de provizionare este „provisioned”.
Pentru a dezlega un rol de o identitate, faceți clic pe pictograma „” situată în dreapta rândului corespunzător din tabelul de roluri.
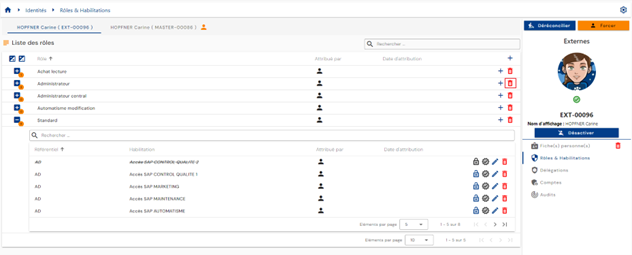
Un mesaj de confirmare va apărea înainte de ștergerea rolului.
Avertisment: butonul de ștergere a unui rol este prezent numai dacă rolul a fost atribuit în mod discreționar. Toate autorizările legate de perechea identitate/rol vor fi de asemenea dezlegate și deprovizionate la următoarea sincronizare, în cazul provizionării automate.
Gestionarea regulilor de autorizare¶
Regulile de autorizare vă permit să configurați politici de acces și să atribuiți automat drepturi identităților identificate de regulă.
O regulă de autorizare constă în asocierea:
- pe de o parte, a unei populații de utilizatori, definită prin filtrare pe roluri (RBAC), organizații (OrBAC) și/sau valori de atribute (ABAC),
- pe de altă parte, a rolurilor și a drepturilor de aplicație.
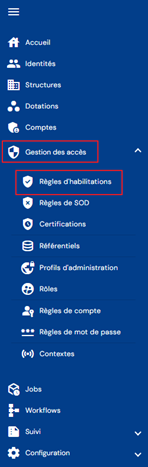
Pentru a accesa gestionarea regulilor de autorizare, accesați meniul „Access Management / Authorization Rules”.
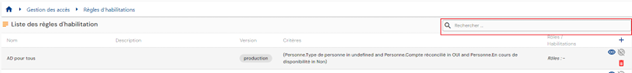
Veți fi direcționat direct către pagina care enumeră regulile de autorizare existente, preîncărcată fără niciun filtru aplicat, dar respectând autorizările legate de profilul persoanei conectate.
Paginarea este configurată pentru a afișa doar 10 reguli.

Un câmp de căutare este disponibil în partea din dreapta sus a tabelului de reguli. Căutarea se bazează pe numele regulilor.
Pentru a crea o nouă regulă de autorizare, faceți clic pe butonul „”.
Crearea unei reguli constă în trei părți:
-
Setări generale
- Name: numele regulii de autorizare. Obligatoriu.
- Description: câmp pentru introducerea unei descrieri a regulii de autorizare. Opțional.
- Context: selectați unul sau mai multe contexte din lista derulantă care conține contextele create anterior.
-
Lista de criterii: faceți clic pe butoanele „ ” sau „ ” pentru a adăuga o regulă de filtrare pentru identitățile care vor fi incluse în regula de autorizare. O regulă de filtrare constă în definirea unui atribut la care se aplică un filtru, a operatorului de comparare și a valorilor care trebuie comparate.
- Butonul „” vă permite să adăugați un filtru nou la același nivel ca filtrul anterior.
- Butonul „
 ” vă permite să adăugați un grup de filtre la același nivel ca filtrul anterior. Este obligatoriu să adăugați filtre sau grupuri de filtre într-un grup, folosind butoanele „” sau „” din grup.
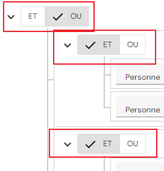
- La fiecare nivel de filtru, trebuie să specificați operatorul care se aplică între fiecare regulă de filtrare.
- Un obiect asupra căruia doriți să efectuați o comparație. Acesta poate fi:
- Un rol
- Un atribut de persoană
- Un atribut de structură
- Un atribut de resursă
- Operator de comparare. Lista operatorilor de comparare este dinamică și depinde de tipul de obiect selectat.
- O valoare de comparat: se introduce sau se selectează dintr-o listă derulantă, în funcție de tipul de obiect selectat și de operatorul de comparare.
- Butonul „
Puteți adăuga oricâte criterii de filtrare doriți. Între fiecare regulă de filtrare trebuie stabiliți operatori precum „AND” sau „OR”. Se pot crea subgrupuri pentru a mări numărul de posibilități.
Exemplu: pentru a crea următoarea regulă de filtrare:
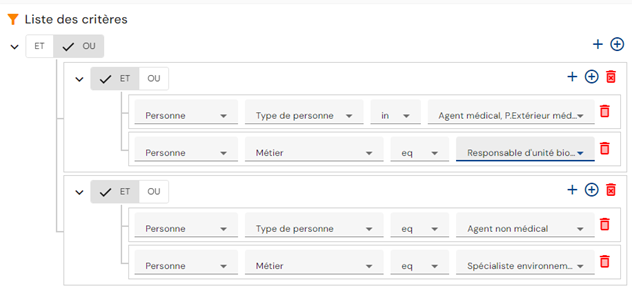
(Person type = „Medical agent or External medical agent” AND atributul „Job” = „Biological unit manager”) OR (Person type = „Non-medical agent” AND atributul „Job” = „Environmental specialist”)
Criteriile de filtrare vor fi configurate astfel:
- Roluri și autorizări de atribuit în regula de autorizare: există două taburi pentru afișarea rolurilor și a autorizărilor care trebuie incluse în regula de autorizare. Tabul Role afișează lista rolurilor și indică succint autorizările aferente, dacă există. Acesta este și tabul din care se pot adăuga sau elimina roluri și autorizări. Tabul Authorizations afișează lista autorizărilor adăugate la regulă, cu rolul sau rolurile asociate fiecăreia. Acest tab oferă pur și simplu o altă vizualizare.
- Pentru a adăuga roluri și autorizări în regula de autorizare, faceți clic pe butonul „” din tabul „Roles”. Trebuie să selectați cel puțin un rol, apoi să selectați autorizări, dacă doriți.
- Pentru a adăuga roluri și autorizări în regula de autorizare, faceți clic pe butonul „
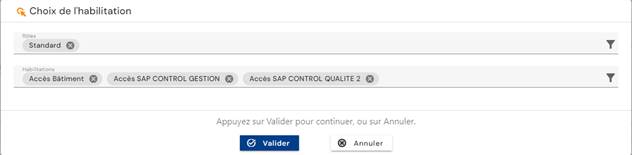
Lista autorizărilor este filtrată în funcție de rolurile selectate (un rol este legat de unul sau mai multe repository-uri).
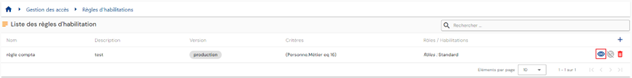
Pentru a vizualiza și a modifica o regulă de autorizări, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului:
Modul de vizualizare vă permite să consultați detaliile unei reguli de autorizare, precum și lista identităților afectate de regulă.
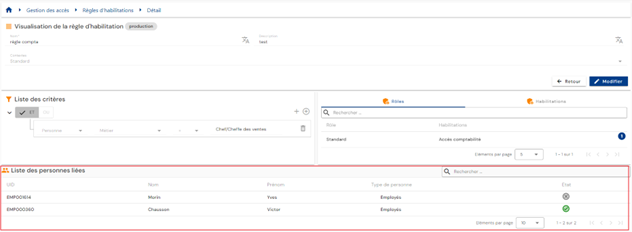
Puteți căuta o persoană cu ajutorul câmpului de căutare din partea din dreapta sus a tabelului.
Puteți trece în modul de editare făcând clic pe butonul „Edit”.
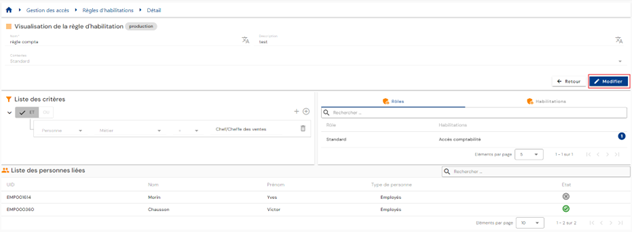
În modul de editare, toate câmpurile pot fi modificate.
Rețineți: lista persoanelor afectate de regulă nu este actualizată în timp real atunci când o regulă este modificată. Ea este actualizată după ce regula a fost validată și calculele au fost finalizate.
Acțiunile butoanelor în modul de creare și de editare:
- Cancel: anulează introducerea curentă și trece pagina în modul de vizualizare
- Save: validează formularul și trece pagina în modul de vizualizare. Calculele sunt efectuate automat.
- See Impact: afișează impactul creării sau al actualizării regulii. Impactul este afișat în două tabele:
- Primul tabel enumeră impactul regulii asupra drepturilor, ținând cont numai de regula de autorizare care a fost creată sau modificată. Sunt afișate toate identitățile care corespund criteriilor, inclusiv cele cărora permisiunea le-a fost deja atribuită în altă parte. Astfel, dacă persoana își pierde efectiv drepturile în urma modificării regulii de autorizare, este posibil ca ea să le păstreze totuși prin alte mijloace.
- Al doilea tabel enumeră impactul global al regulii asupra drepturilor. Această secțiune ține cont de toate regulile din CyberElements Identity, de atribuirile discreționare de drepturi și de drepturile blocate de o regulă de separare a drepturilor. Dacă unei identități i-a fost deja atribuită permisiunea în altă parte, contul nu va fi inclus în această listă. Sunt afișate drepturile care vor fi efectiv afectate/șterse la validarea modificării.
În acest al doilea tabel, este posibil să aplicați o întârziere înainte de ștergerea efectivă a dreptului (aplicarea unei perioade de tranziție sau de suprapunere).
Pentru a șterge o regulă de autorizare, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului:
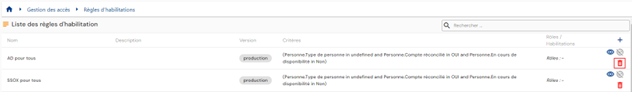
Se afișează un mesaj de confirmare înainte de a se trece la ștergerea unei reguli de autorizare.
Pictograma „ ” identifică o regulă de autorizare care este în curs de calculare. Dacă este estompată, înseamnă că calculele sunt finalizate.
Gestionarea regulilor de separare a atribuțiilor (SoD)¶
Separarea atribuțiilor (SoD): este un principiu de securitate esențial care presupune împărțirea responsabilităților și a privilegiilor în cadrul unei organizații sau al unui sistem, pentru a reduce riscurile la minimum și a preveni conflictele de interese. Este pusă în aplicare pentru a garanta utilizarea responsabilă și sigură a sistemelor IT și a resurselor companiei.
O regulă de separare a atribuțiilor constă în:
- Definirea unui grup de prioritate
- Adăugarea de roluri sau autorizări în grupul de prioritate, cu o pondere de prioritate
Pentru a accesa gestionarea regulilor de separare a atribuțiilor, accesați meniul „Access Management / SoD Rules”. Începând cu versiunea 7.1, acest meniu oferă două submeniuri: Identities și Accounts.
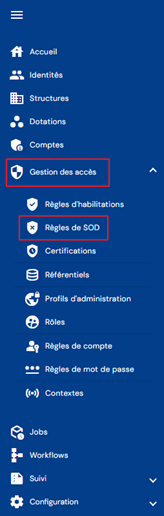
Începând cu versiunea 7.1, modulul de separare a atribuțiilor vă permite să creați reguli care se aplică fie autorizărilor, fie rolurilor și să adăugați filtre care vizează identitățile sau conturile, pentru a limita domeniul de aplicare al unei reguli.
Cele două submeniuri corespund celor două niveluri la care se poate aplica o regulă:
- Identities: pentru o aceeași identitate care ar deține drepturi incompatibile între ele;
- Accounts: atunci când o persoană are mai multe identități care partajează același cont (fuziunea conturilor), iar drepturile cumulate ale acestor identități intră sub incidența unei reguli de separare a atribuțiilor.
Fiecare dintre aceste două submeniuri conține două taburi, Roles și Rights. Tabul Roles definește priorități pentru rolurile unui grup, tabul Rights pentru autorizările unui grup. Procedura descrisă mai jos este identică în ambele taburi, obiectul adăugat în grupul de prioritate fiind, după caz, un rol sau o autorizare.
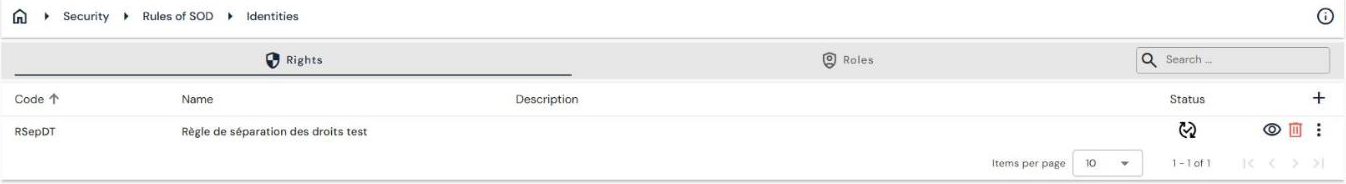
Sub codul, numele și descrierea sa, fișa unei reguli prezintă trei blocuri: lista de criterii (filtrele care vizează identitățile sau conturile), lista autorizărilor — sau a rolurilor — asociate și lista identităților vizate de regulă.
Atunci când o regulă blochează sau deblochează un rol sau o autorizare pentru un utilizator, operațiunea este înregistrată în audituri cu numele regulii care a declanșat-o. Aceste înregistrări permit regăsirea regulii de revizuit în cazul unei blocări nedorite.
Consultarea și modificarea regulilor sunt guvernate de drepturile „220_001 - View a segregation of duties rule” și „220_002 - Modify a segregation of duties rule” din repository-ul CyberElements Identity.
Veți fi direcționat direct către pagina care enumeră regulile existente de separare a atribuțiilor, preîncărcată fără niciun filtru aplicat, dar respectând autorizările legate de profilul persoanei conectate.
Paginarea este configurată pentru a afișa doar 10 reguli.
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului de reguli. Căutarea se bazează pe numele grupurilor de prioritate (= numele regulii de separare a drepturilor).
Pentru a crea o nouă regulă de separare a drepturilor, faceți clic pe butonul „”:
Crearea unei reguli de separare a drepturilor se face în două etape.
În primul rând, introduceți parametrii generali:
- Code: codul regulii de separare a drepturilor. Obligatoriu.
- Name: numele regulii de permisiuni. Obligatoriu.
- Description: câmp pentru introducerea unei descrieri a regulii de separare a drepturilor. Opțional.
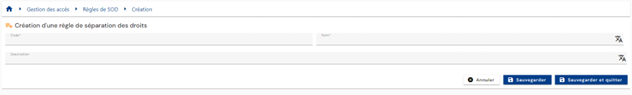
Salvați formularul de creare pentru a trece la a doua etapă, adăugarea autorizărilor.
Pentru a adăuga o autorizare la regula SoD, faceți clic pe butonul „” din tabelul „List of associated rights”.
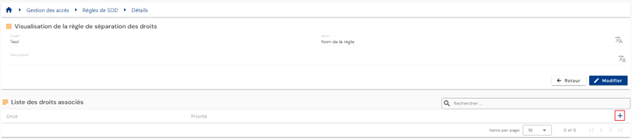
Selectați autorizarea dorită și introduceți o pondere pentru a defini prioritatea. Cu cât valoarea este mai mică, cu atât prioritatea este mai mare.
Pentru a modifica o autorizare în regula SoD, faceți clic pe butonul „” situat în dreapta, pe rândul corespunzător al tabelului.
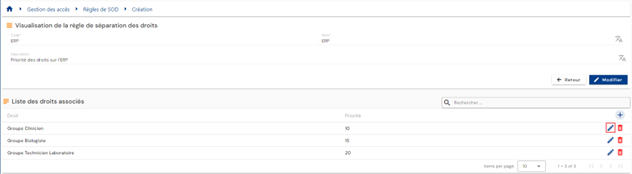
Puteți modifica autorizarea și/sau ponderea de prioritate.
Pentru a șterge o autorizare din regula SoD, faceți clic pe butonul „” situat în dreapta, pe rândul corespunzător al tabelului.
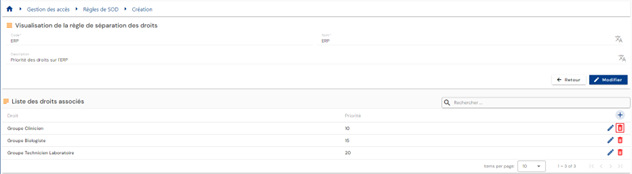
Pentru a vizualiza și a modifica o regulă de separare a atribuțiilor, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului.
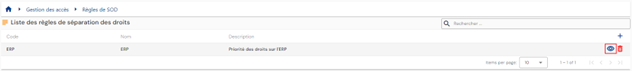
Puteți trece în modul de editare făcând clic pe butonul „Edit”.
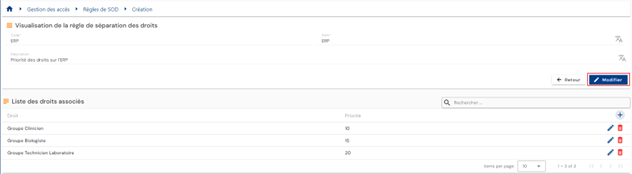
În modul de editare, se pot modifica doar numele și descrierea
Pentru a șterge o regulă de separare a atribuțiilor, faceți clic pe pictograma „” situată în partea dreaptă a rândului corespunzător al tabelului.
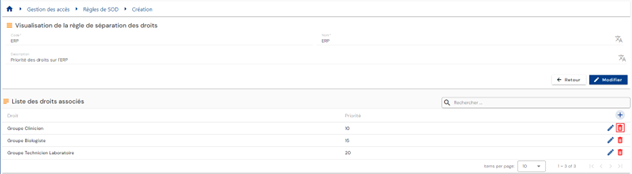
Se afișează un mesaj de confirmare înainte de a se trece la ștergerea unei reguli de autorizare.
Depunerea cererilor de drepturi prin formulare¶
Depunerea unei cereri de drepturi¶
Cererile de autorizări pentru o persoană (sau pentru dumneavoastră) se fac în vechea consolă de exploatare, prin meniul „Run an ‘On demand’ workflow”.
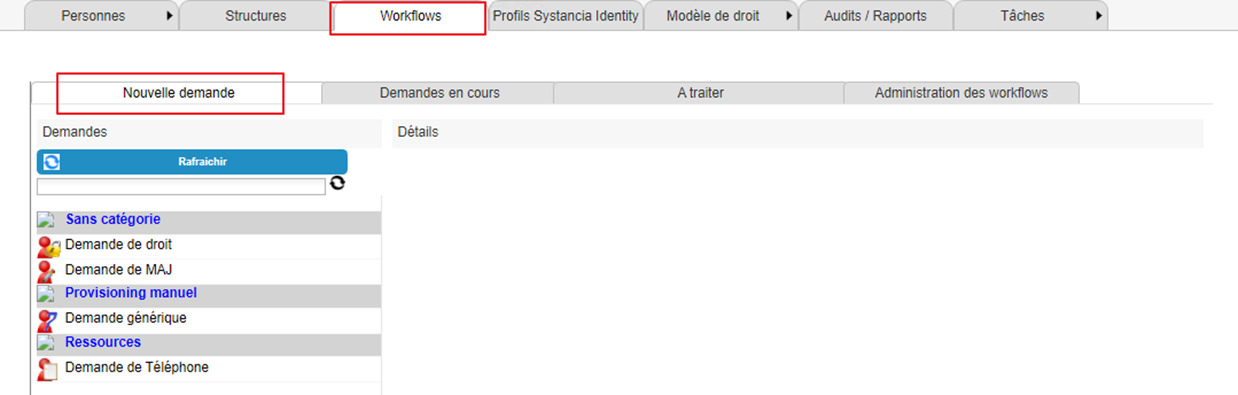
Faceți clic pe butonul „Refresh” pentru a afișa lista workflowurilor disponibile.
Faceți clic pe workflowul dorit pentru a depune o cerere de autorizare.
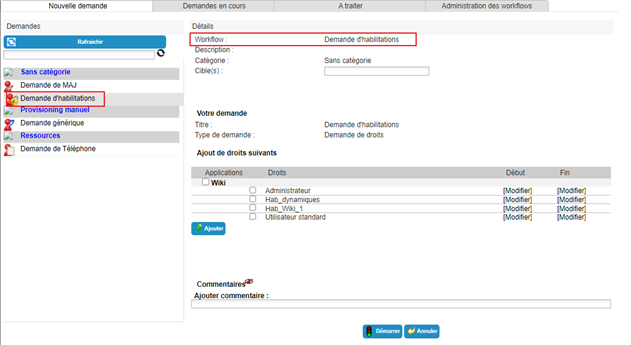
Selectați una sau mai multe identități la care se referă cererea.
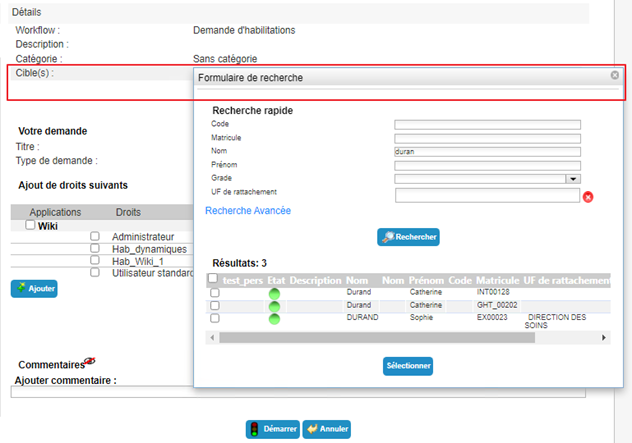
Selectați autorizările dorite din lista disponibilă. Specificați datele de început și de sfârșit, dacă este necesar.
Faceți clic pe butonul „Add”.
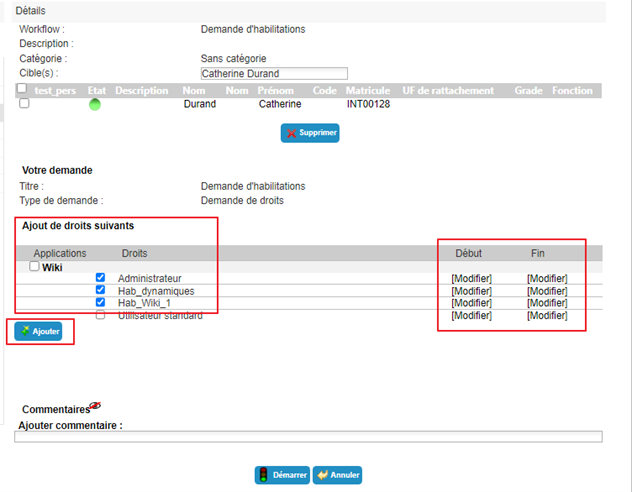
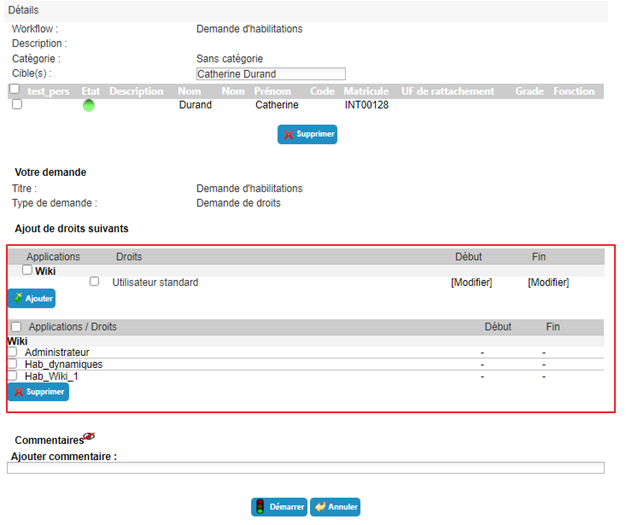
Puteți adăuga sau elimina autorizări după cum doriți. Dacă doriți să adăugați date de aplicare la o autorizare deja selectată, trebuie să o ștergeți, apoi să o adăugați din nou cu datele introduse în prealabil.
Faceți clic pe butonul „Start” și confirmați în fereastra pop-up.
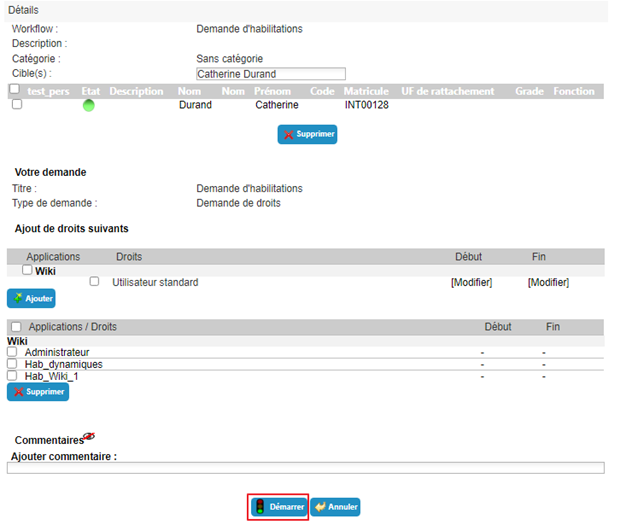
După confirmarea execuției workflowului, veți fi redirecționat automat către pagina în care puteți consulta cererile în curs.
Depunerea unei cereri de provizionare (sau deprovizionare) manuală a unei autorizări¶
Cererile de provizionare (sau deprovizionare) manuală se depun în vechea consolă de exploatare, prin meniul „Run an ‘On demand’ workflow”.
Faceți clic pe butonul „Refresh” pentru a afișa lista workflowurilor disponibile.
Faceți clic pe workflowul dorit pentru a depune o cerere de provizionare.
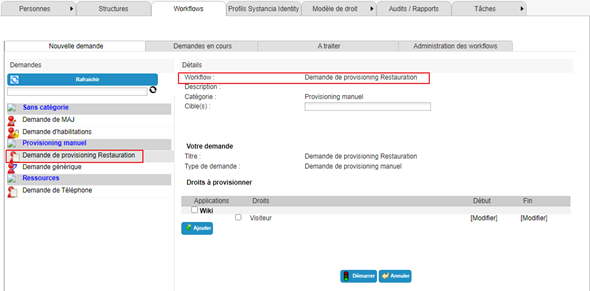
Selectați una sau mai multe identități la care se referă cererea.
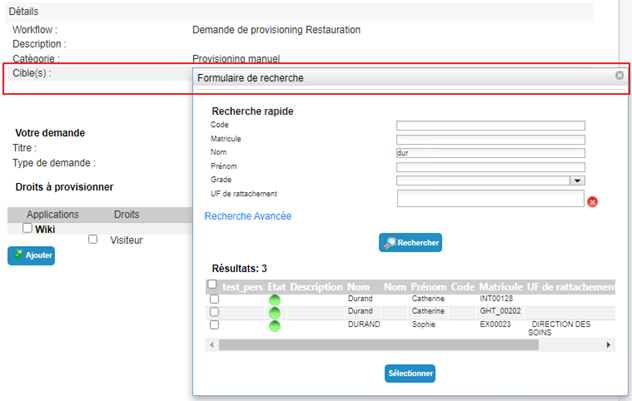
Selectați autorizările dorite din lista disponibilă. Specificați datele de început și de sfârșit, dacă este necesar.
Faceți clic pe butonul „Add”.
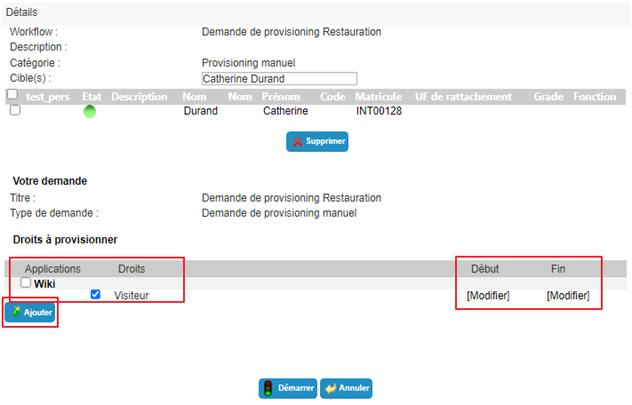
Puteți adăuga sau elimina autorizări după cum doriți. Dacă doriți să adăugați date de aplicare la o autorizare deja selectată, trebuie să o ștergeți, apoi să o adăugați din nou cu datele introduse în prealabil.
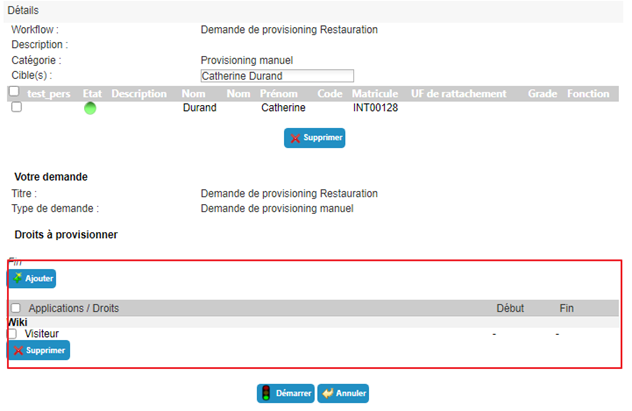
Faceți clic pe butonul „Start” și confirmați în fereastra pop-up.
După confirmarea execuției workflowului, veți fi redirecționat automat către pagina în care puteți consulta cererile în curs.
Delegarea autorizărilor¶
Delegarea autorizărilor vă permite să atribuiți drepturi de la o persoană (delegant) către o alta (delegat), în general pentru o perioadă temporară.
Această funcționalitate este disponibilă pentru deleganți (în funcție de permisiunile persoanei conectate), dar, începând cu versiunea 7.0, un terț (în funcție de permisiunile persoanei conectate) poate de asemenea delega drepturi unei alte identități (de exemplu, un administrator).
Pentru a accesa funcționalitatea de delegare a autorizărilor, deschideți fișa identității dorite în modul de vizualizare și accesați tabul „Delegations”.
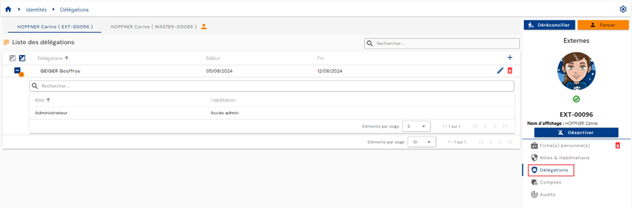
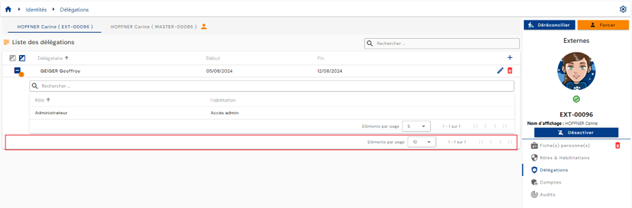
Paginarea este configurată pentru a afișa doar 10 reguli de delegare.
Pentru a adăuga o delegare, faceți clic pe butonul „” situat în partea din dreapta sus a tabelului de delegări.
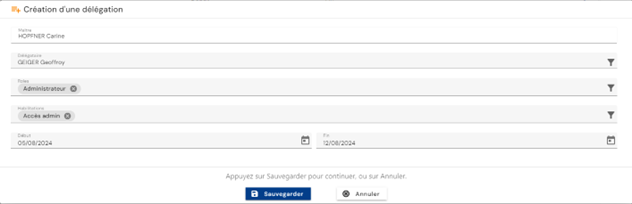
Introduceți informațiile următoare pentru a crea o delegare:
- Delegatul: persoana care primește rolurile și/sau autorizările delegate (obligatoriu)
- Rolul sau rolurile delegate (obligatoriu)
- Autorizarea sau autorizările delegate (opțional)
- Datele de început și de sfârșit ale delegării (opțional)
Pentru a modifica delegările, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului.
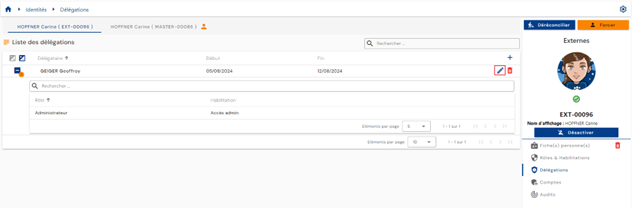
Puteți modifica toți parametrii.
Pentru a șterge o delegare, faceți clic pe pictograma „” situată în dreapta, pe rândul corespunzător al tabelului.
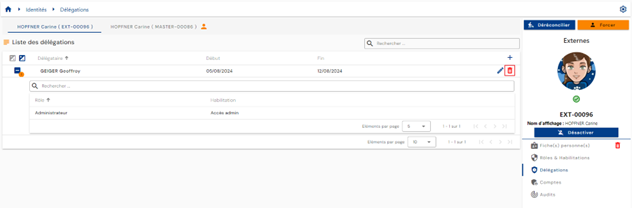
Un mesaj de confirmare va apărea înainte de ștergerea delegării.
Vizualizarea conturilor și a autorizărilor unei identități¶
Conturile din diferitele repository-uri de aplicații sunt calculate pe baza regulilor de gestionare definite și a rolurilor și autorizărilor atribuite identităților.
Regulile de gestionare a conturilor sunt:
- Definirea unei stări a contului pe baza unei stări a identității,
- Definirea regulilor de fuziune a conturilor în cazul identităților multiple,
- Definirea regulilor de creare a conturilor pe baza exclusiv a atribuirii de roluri.
Pentru a vizualiza conturile și autorizările legate de o identitate, deschideți fișa identității dorite în modul de vizualizare și accesați tabul „Accounts”.
Acest tab este accesibil numai în modul de vizualizare și afișează rezultatele calculelor de conturi și de autorizări efectuate asupra identității sau asupra tuturor identităților, în cazul reconcilierii identităților. În acest din urmă caz, tabul este comun tuturor identităților din lanțul de reconciliere.
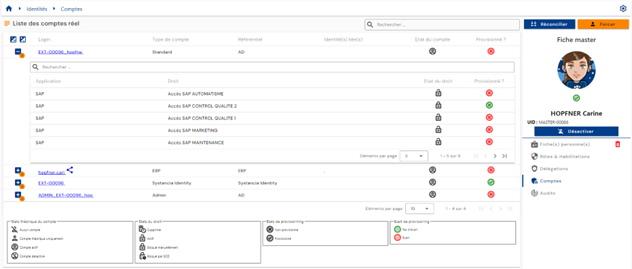
Se afișează un tabel care conține conturile calculate. Pentru fiecare cont, un tabel imbricat conține autorizările legate de cont. Un cont poate fi generat fără nicio autorizare asociată.
În cazul în care mai multe identități sunt reconciliate și un cont este comun mai multor identități (funcționalitatea de fuziune a conturilor este activată), contul este identificat prin pictograma „ ”.
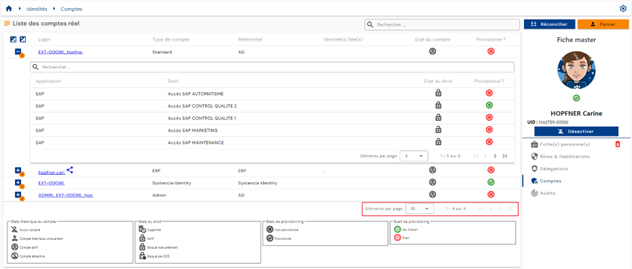
Paginarea este implementată pentru a afișa doar 10 conturi.
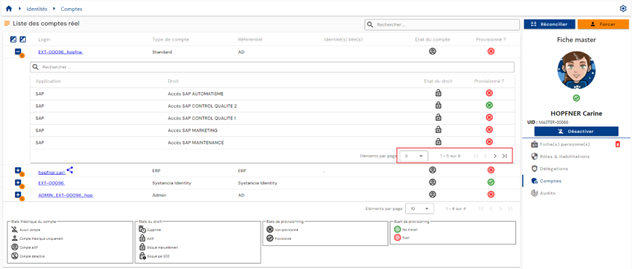
În tabelul încorporat sub un cont, paginarea este configurată pentru a afișa doar 5 autorizări.
Un câmp de căutare este disponibil în partea din dreapta sus a tabelului de conturi. Căutarea acoperă loginurile conturilor sau numele repository-urilor.
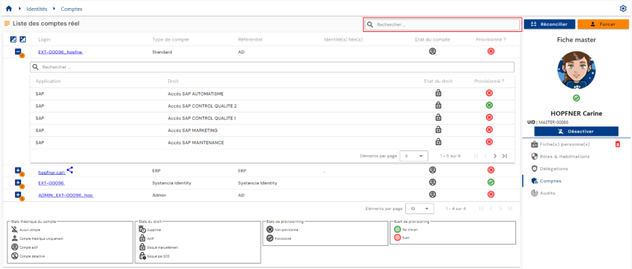
Starea teoretică și starea de provizionare a conturilor sunt vizibile pe fiecare rând al tabelului.
În tabelul încorporat sub un cont, un câmp de căutare este disponibil în partea de sus a tabelului de autorizări. Căutarea acoperă numele aplicațiilor sau al autorizărilor.
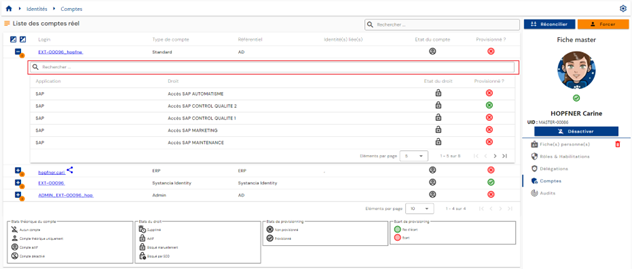
Starea teoretică și starea de provizionare a autorizărilor sunt vizibile pe fiecare rând al tabelului.
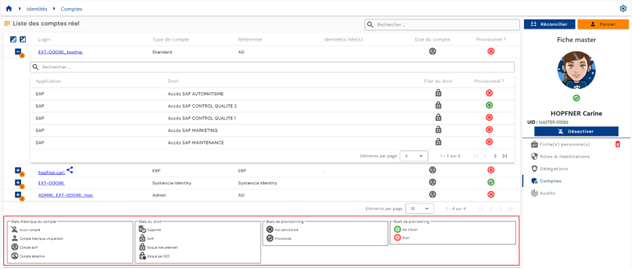
O legendă care explică diferitele stări teoretice și de provizionare ajută utilizatorii să înțeleagă diferitele stări.
Starea de cont „Archived”¶
Începând cu versiunea 7.1, există o nouă stare teoretică de cont: starea „Archived”.
În unele cazuri, este esențial să păstrați un istoric al conturilor din anumite repository-uri. Principalul caz de utilizare este să nu se genereze niciodată un login care ar fi putut exista în trecut.
Această stare se referă la conturile care nu mai există în repository-ul de destinație și nu mai sunt legate de nicio identitate în CyberElements Identity. Aceste conturi sunt păstrate în baza de date Identity, dar nu sunt niciodată sincronizate. De asemenea, nu sunt luate în calcul în gestionarea licențelor.
Starea „Archived” are codul 3, după cele patru stări existente:
| Cod | Starea teoretică a contului |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Atunci când un cont este legat de mai multe identități, starea sa este calculată după următoarea ordine de prioritate: Enabled, apoi Disabled, apoi Archived, apoi Theoretical, apoi No account. Prin urmare, un cont este arhivat numai dacă niciuna dintre identitățile legate nu îi conferă o stare activată, dezactivată sau teoretică. O persoană este luată în calcul în licențe numai dacă are cel puțin un cont nearhivat.
Modelul unui cont arhivat nu mai poate fi modificat: modificarea este respinsă cu un mesaj de eroare.
Există două modalități de a atribui starea „Archived” unui cont:
- prin motorul de provizionare SIP: într-un import Identity de tip ACCOUNT sau de tip STATUS, o opțiune atribuie starea „Archived” conturilor identificate în operațiunile de ștergere. Consultați pagina Crearea/modificarea regulilor de import.
- prin interfață, modificând starea teoretică manual și cont cu cont, cu condiția ca acesta să fie eligibil atât în formularul de modificare, cât și în drepturile Identity.
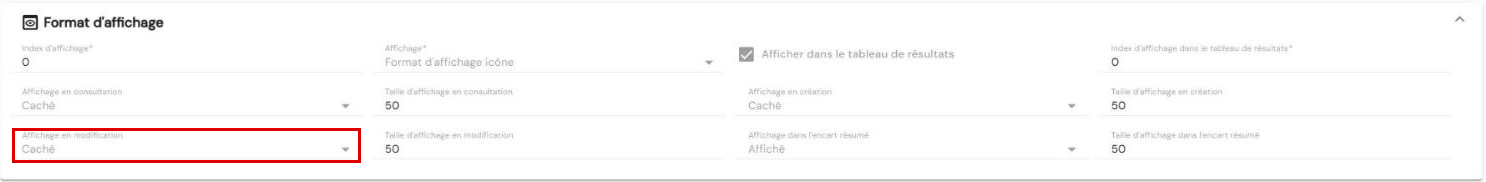
Eligibilitatea în formular se configurează pe atributul „Theoretical account status” (account_state), în „Configuration / Attribute templates”, tabul „Account”: în secțiunea „Display”, câmpul „Display in edit” trebuie să facă atributul vizibil. Acesta este setat la „Hide” în mod implicit, iar starea teoretică nu apare atunci în formularul de modificare a contului.
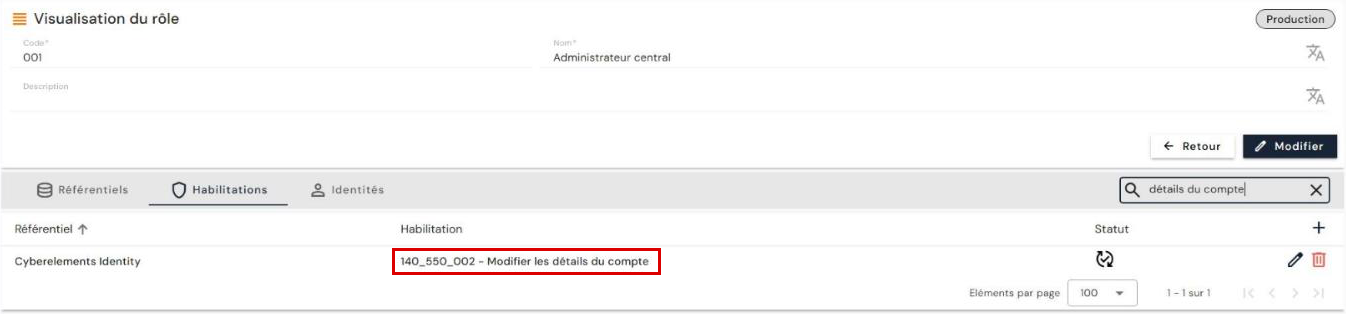
În ceea ce privește drepturile Identity, modificarea datelor unui cont este guvernată de dreptul „140_550_002 - Modify account details” din repository-ul CyberElements Identity.
Avertisment
Deoarece aceste conturi nu sunt exportate de motorul de provizionare, revenirea dintr-o stare arhivată se poate face numai manual și cont cu cont în interfață, în aceleași condiții de eligibilitate.
Resetarea parolei unui cont¶
Începând cu versiunea 7.1, există un nou atribut de sistem boolean pe conturi: account_password_reset.
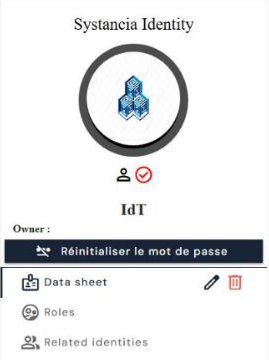
Acesta se prezintă sub forma unui buton în paginile conturilor. În mod implicit, valoarea sa este fals, iar eticheta sa este „Reset password”. Când faceți clic pe el, valoarea devine adevărat, iar eticheta se schimbă în „Password reset”.
Butonul este afișat în panoul din dreapta al fișei contului, sub numele contului. În „Configuration / Attribute templates”, tabul „Account”, atributul apare sub eticheta „Password reset state”, de tip „Boolean”. Este creat automat la trecerea la versiunea 7.1, atât pe o bază de date SQL Server, cât și pe una PostgreSQL.
Avertisment
Această valoare este doar teoretică. Pentru ca ea să aibă efect, trebuie să utilizați fie un conector de provizionare, fie un workflow de provizionare manuală. Trecerea valorii de la adevărat la fals, după ce parola a fost schimbată în aplicația de destinație, trebuie de asemenea gestionată de un conector sau de workflowul de provizionare manuală.
Utilizarea într-un conector de provizionare:
Utilizarea acestui atribut de sistem pentru gestionarea schimbărilor de parolă în conectorii de provizionare automată trebuie realizată cu conectori dedicați acestui scop. De asemenea, aplicația de destinație trebuie să permită schimbările de parolă, ceea ce nu este întotdeauna cazul.
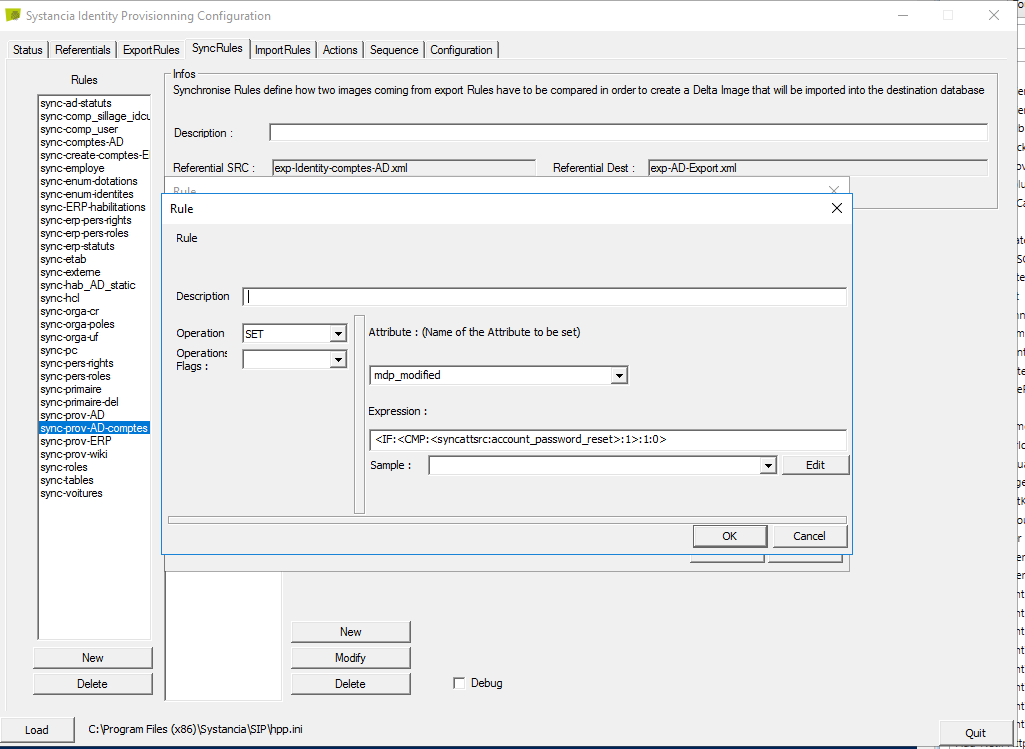
În regula de sincronizare, efectuați următoarele operațiuni:
- o operațiune de conversie, pentru a detecta schimbările de parolă;
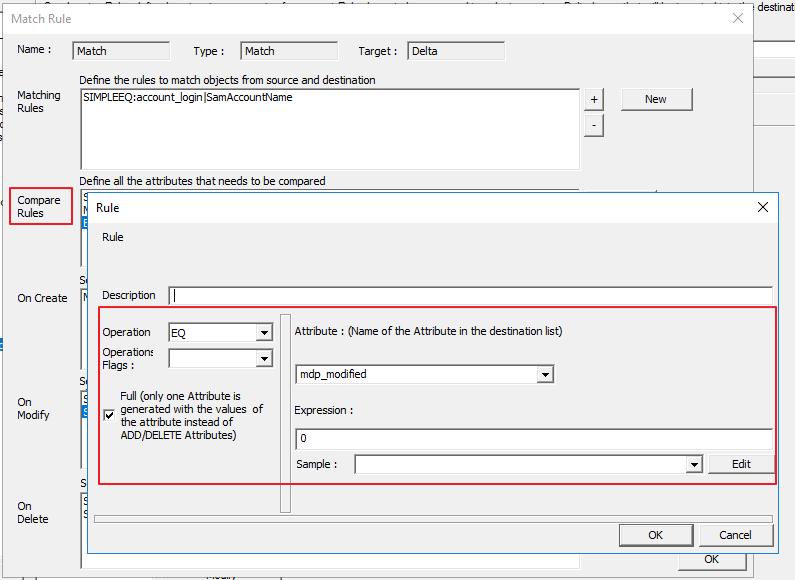
- în regula de comparare, comparați pentru fiecare persoană atributul
account_password_resetcu valoarea fals (adică0), pentru a detecta o schimbare de parolă; - în regula de modificare, forțați trimiterea parolei în atributul de destinație, cu atributul de sistem
password.
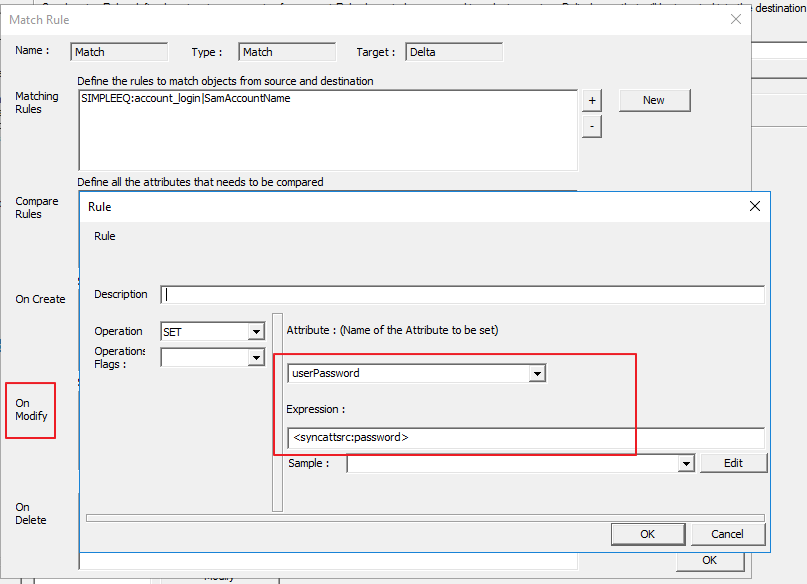
Creați apoi un conector de alimentare ascendentă pentru a readuce booleanul account_password_reset la fals.
Provizionarea/deprovizionarea conturilor și a autorizărilor¶
Procesul de transfer al conturilor și al autorizărilor calculate de CyberElements Identity către diferitele repository-uri de aplicații se numește provizionare în sens descendent. Prin urmare, CyberElements Identity are autoritate asupra aplicațiilor definite pentru gestionarea conturilor și a autorizărilor.
Există două moduri de a gestiona provizionarea:
- Fie se poate crea un conector automat (prin API, bază de date, director sau schimburi automatizate de fișiere plate), caz în care vorbim despre provizionare automată.
- Fie nu este posibil să se creeze un conector automat, caz în care vorbim despre provizionare semiautomată.
Provizionarea/deprovizionarea automată¶
Pentru a proviziona conturi și autorizări în repository-urile de aplicații, trebuie să utilizați motorul Systancia Identity Provisioning (SIP) pentru a crea un conector de provizionare în sens descendent: din CyberElements Identity, care este sursa autoritară, ținând cont de regulile de sincronizare configurate, conturile și autorizările vor fi create, actualizate sau șterse în repository-urile de aplicații, conform regulilor definite în regulile de import.
O secvență de provizionare în sens descendent trebuie să fie compusă cel puțin din elementele următoare:
- Un export al repository-ului Identity (autoritar) de tip „USER + ACCESS” sau „ACCOUNT + ACCESS”
- Un export al repository-ului aplicației țintă
- O regulă de sincronizare
- O regulă de import în repository-ul aplicației țintă
Consultați pagina „Gestionarea conectorilor de provizionare automată” pentru a crea un conector.
Provizionarea/deprovizionarea semiautomată¶
Un conector de provizionare semiautomată se creează cu ajutorul unui workflow de tip „User request” sau „Event”, cu cel puțin o sarcină de provizionare sau de deprovizionare manuală.
În sarcina de provizionare manuală, acțiunile de provizionare care trebuie efectuate sunt enumerate într-o notificare trimisă operatorului. După ce operatorul a finalizat sarcina, acesta poate face clic pe butonul „Task validated” pentru a indica faptul că provizionarea a fost finalizată. Starea de provizionare a contului și/sau a autorizărilor este actualizată în CyberElements Identity. Acest lucru permite administratorilor să verifice starea drepturilor unei identități.