Verwaltung von Konten und Berechtigungen¶
Die Kontoverwaltung umfasst das Erstellen, Ändern und Löschen von Benutzerkonten für die verschiedenen innerhalb der Organisation verwalteten Anwendungen. Dazu gehört, den Benutzern eindeutige Kennungen zuzuweisen (etwa Benutzernamen oder Mitarbeiternummern) und die mit diesen Konten verbundenen Informationen zu verwalten.
Die Berechtigungsverwaltung besteht darin, jeder Identität auf Basis ihrer Rolle, ihrer Verantwortlichkeiten, ihrer Organisation und ihrer Anforderungen innerhalb der Organisation spezifische Zugriffsrechte und Berechtigungen zu erteilen. Diese Berechtigungen können den Zugriff auf Anwendungen, Daten, Netzwerke, Systeme, physische Ressourcen usw. umfassen.
Die Verwaltung der Rollen und Berechtigungen einer Identität umfasst die Berechnung und Zuweisung von Berechtigungen an Identitäten in verschiedenen Anwendungen, um ein theoretisches Repository der Identitäten und ihrer Berechtigungen aufzubauen. Das bedeutet, dass alle berechneten Konten, Rollen und Berechtigungen automatisch oder manuell in den verschiedenen Zielanwendungen bereitgestellt werden können.
CyberElements Identity bietet die Möglichkeit, Rollen und Berechtigungen entweder automatisch über Berechtigungsregeln oder diskretionär über manuelle Rechtezuweisungen oder Formularanfragen (workflow) zu verwalten.
Verwaltung der Kontotypen¶
Ein Kontotyp besteht aus mehreren Elementen:
- Eine Anmelderichtlinie (obligatorisch),
- Eine Kennwortrichtlinie (optional),
- Kontoattribute (optional),
- Kontostatus, die anhand der Identitätsstatus definiert werden
Ein Kontotyp muss mit einem Repository und mit einer Rolle verknüpft sein, damit Konten erzeugt werden können. Es ist daher möglich, mehrere Konten im selben Repository für dieselbe Identität zu haben, wenn diese Identität mehrere verschiedene Rollen besitzt.
Kontotyp für ein Repository erstellen/ändern/löschen¶
Informationen zur Verwaltung von Kontotypen, zur Konfiguration der verschiedenen Formulare usw. finden Sie auf der Seite Verwaltung der Objekttypen.
Anmelderichtlinie erstellen/ändern/löschen¶
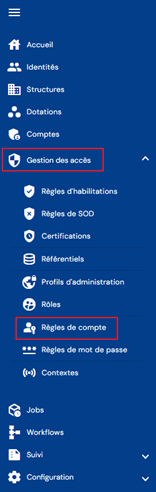
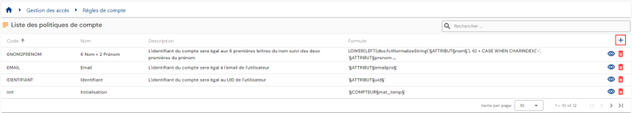
Um zur Verwaltung der Anmelderichtlinien zu gelangen, öffnen Sie das Menü „Access Management/Account Rules“.
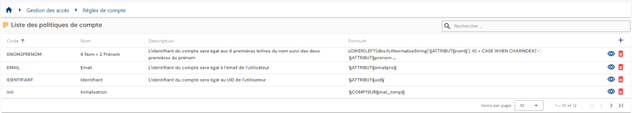
Sie gelangen direkt zur Liste der vorhandenen Anmelderichtlinien, die ohne angewendete Filter in eine Tabelle vorgeladen ist.
Die Paginierung ist so eingestellt, dass nur 10 Anmelderichtlinien angezeigt werden.
Oben rechts in der Tabelle steht ein Suchfeld zur Verfügung. Die Suche bezieht sich auf die Attribute „code“ und „name“ der Anmelderichtlinien.
Um eine neue Anmelderichtlinie zu erstellen, klicken Sie auf die Schaltfläche „ “.
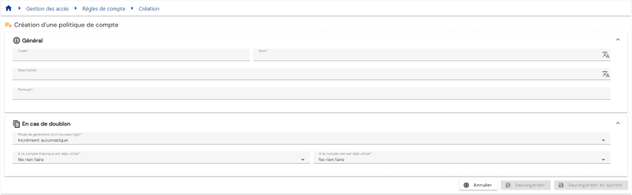
Geben Sie die Parameter für eine Anmelderichtlinie ein:
-
Code: Code der Anmelderichtlinie. Muss eindeutig sein, ohne Leerzeichen und ohne Sonderzeichen. Obligatorisch.
-
Name: Name der Anmelderichtlinie. Bezeichnung, die in den verschiedenen Formularen der Anwendung angezeigt wird. Obligatorisch.
-
Description: Feld zur Eingabe einer Beschreibung der Anmelderichtlinie. Optional.
-
Formula (primary): Berechnungsformel zur Definition des Logins
-
Duplicate policy:
- Automatic increment: Der Login wird anhand der primären Formel berechnet und um einen Duplikatindex ergänzt. Der Duplikatindex hat ein dreistelliges Format.
- Beispiel: Login_Calc002
- Formula (duplicate): Individuelle Berechnungsformel für den Fall, dass bei der Berechnung des Logins mit der primären Formel ein Duplikat festgestellt wird. Sie können das Schlüsselwort §INDEX_DOUBLON§ verwenden, um den automatischen Zähler zu verwalten, ihn dabei aber an einer bestimmten Stelle platzieren. Seit Identity 7.0 SP3 beginnt das Schlüsselwort §INDEX_DOUBLON§ bei 1 und hat keine Obergrenze. Bei früheren Versionen hat der Duplikatindex ein dreistelliges Format.
- Beispiel: Formula (duplicate) Login2_Calc
Achtung: Um die Formel mit diesem Schlüsselwort zu testen, müssen Sie §INDEX_DOUBLON§ durch einen Wert ersetzen. Dieses Schlüsselwort kann im Formeltester nicht interpretiert werden, funktioniert aber bei der Berechnung der Logins.
- Automatic increment: Der Login wird anhand der primären Formel berechnet und um einen Duplikatindex ergänzt. Der Duplikatindex hat ein dreistelliges Format.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
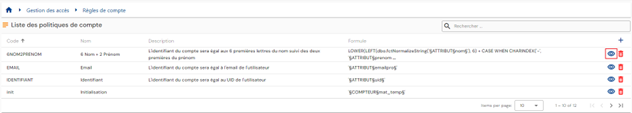
Um eine Anmelderichtlinie anzuzeigen und zu ändern, klicken Sie auf das Symbol „ “ rechts in der entsprechenden Tabellenzeile:
Es ist möglich, direkt von der Ansichtsseite der Anmelderichtlinie in den Bearbeitungsmodus zu wechseln.
Im Bearbeitungsmodus können alle Felder geändert werden.
Aktionen der Schaltflächen im Bearbeitungs- oder Erstellungsmodus:
- Cancel: Bricht die aktuelle Eingabe ab und schaltet die Seite in den Ansichtsmodus
- Save: Bestätigt das Formular und schaltet die Seite in den Ansichtsmodus
- Save and quit: Bestätigt das Formular und kehrt zur Listenseite der Anmelderichtlinien zurück
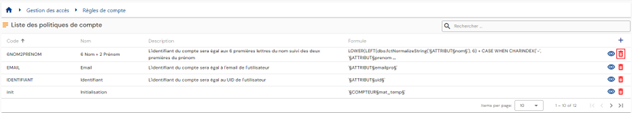
Um eine Anmelderichtlinie zu löschen, klicken Sie auf das Symbol „ “ rechts in der entsprechenden Tabellenzeile:
Vor dem Löschen der Anmelderichtlinie wird eine Bestätigungsmeldung angezeigt.
Achtung: Eine Anmelderichtlinie kann nicht gelöscht werden, solange sie mit einem oder mehreren Repositorys verknüpft ist.
Kennwortrichtlinie erstellen/ändern/löschen¶
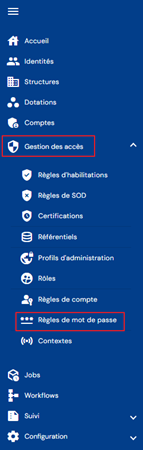
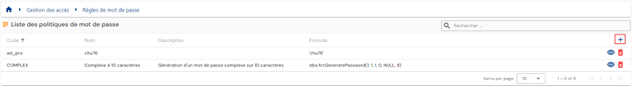
Um zur Verwaltung der Kennwortrichtlinien zu gelangen, öffnen Sie das Menü „Access management/Password rules“.
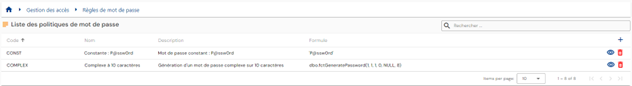
Sie gelangen direkt zur Liste der vorhandenen Kennwortrichtlinien, die ohne angewendete Filter in eine Tabelle vorgeladen ist.
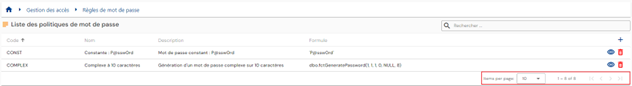
Die Paginierung ist so eingestellt, dass nur 10 Kennwortrichtlinien angezeigt werden.
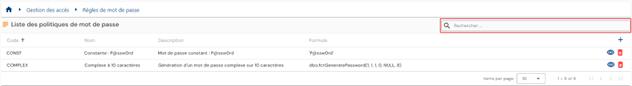
Oben rechts in der Tabelle steht ein Suchfeld zur Verfügung. Die Suche bezieht sich auf die Attribute „code“ und „name“ der Kennwortrichtlinien.
Um eine neue Kennwortrichtlinie zu erstellen, klicken Sie auf die Schaltfläche „“:
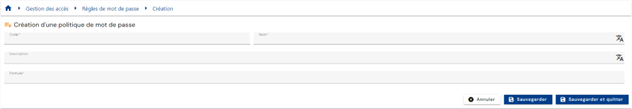
Geben Sie die Parameter für eine Kennwortrichtlinie ein:
- Code: Code der Anmelderichtlinie. Muss eindeutig sein, ohne Leerzeichen und ohne Sonderzeichen. Obligatorisch.
- Name: Name der Anmelderichtlinie. Bezeichnung, die in den verschiedenen Formularen der Anwendung angezeigt wird. Obligatorisch.
- Description: Feld zur Eingabe einer Beschreibung der Kennwortrichtlinie. Optional.
- Formula: Berechnungsformel zur Definition des Kennworts
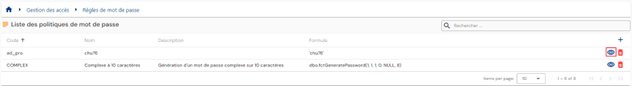
Um eine Kennwortrichtlinie anzuzeigen und zu ändern, klicken Sie auf das Symbol „“ rechts in der entsprechenden Tabellenzeile:
Sie können direkt von der Ansichtsseite der Kennwortrichtlinie in den Bearbeitungsmodus wechseln.
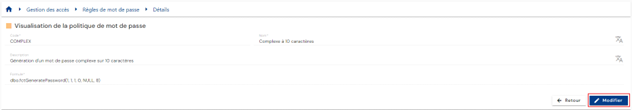
Im Bearbeitungsmodus können alle Felder geändert werden.
Aktionen der Schaltflächen im Bearbeitungs- oder Erstellungsmodus:
- Cancel: Bricht die aktuelle Eingabe ab und schaltet die Seite in den Ansichtsmodus
- Save: Bestätigt das Formular und schaltet die Seite in den Ansichtsmodus
- Save and quit: Bestätigt das Formular und kehrt zur Listenseite der Kennwortrichtlinien zurück
Um eine Kennwortrichtlinie zu löschen, klicken Sie auf das Symbol „“ rechts von der entsprechenden Tabellenzeile:
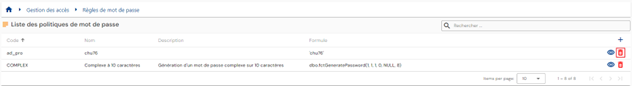
Vor dem Löschen der Kennwortrichtlinie wird eine Bestätigungsmeldung angezeigt.
Achtung: Sie können eine Kennwortrichtlinie nicht löschen, wenn sie mit einem oder mehreren Repositorys verknüpft ist.
Konten eines Repositorys anzeigen¶
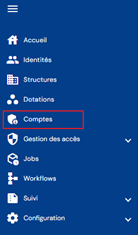
Um ein Konto zu suchen, öffnen Sie das Menü „Accounts“.
Sie gelangen direkt zur Kontosuchseite für ein ausgewähltes Repository (das erste in der Liste), vorgeladen ohne angewendete Filter, jedoch unter Beachtung der Berechtigungen, die dem Profil des angemeldeten Benutzers zugeordnet sind.
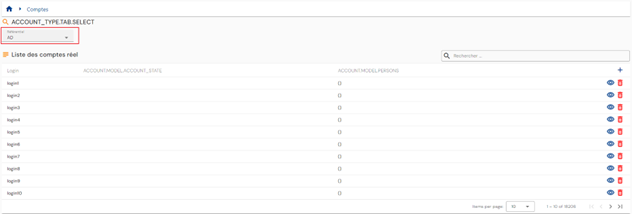
Da Konten mit einem Repository verknüpft sind, müssen Sie das gewünschte Repository entweder über die Registerkarten oder über die Dropdown-Liste auswählen, um die Liste der zugehörigen Konten anzuzeigen.
Der Anzeigemodus wird anhand der Anzahl der Repositorys festgelegt. Entweder gibt es 10 oder weniger Repositorys, und sie werden in separaten Registerkarten angezeigt, oder sie werden in einer Dropdown-Liste aufgeführt.
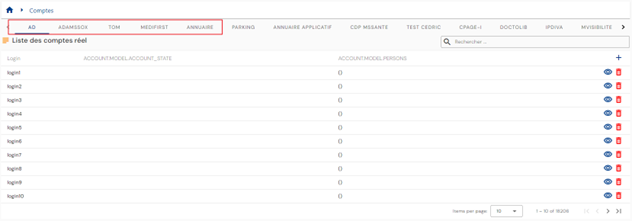
Die Paginierung ist so eingerichtet, dass nur 10 Konten angezeigt werden.
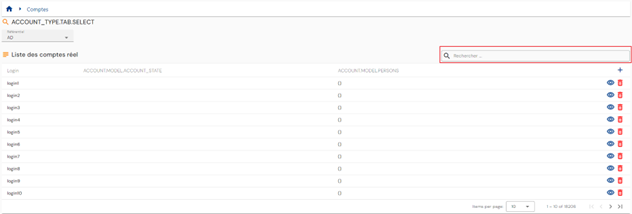
Oben rechts in der Tabelle steht ein Suchfeld zur Verfügung. Die Suche bezieht sich auf die Logins der Konten und berücksichtigt das ausgewählte Repository.
Die Tabelle der Kontosuchergebnisse konfigurieren¶
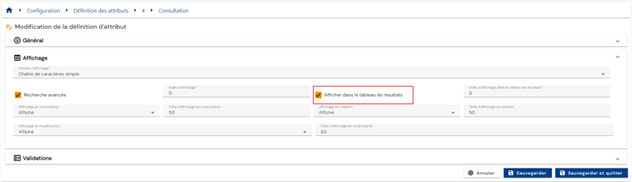
Um die Attribute zu konfigurieren, die in der Tabelle der Kontosuchergebnisse enthalten sein sollen, öffnen Sie die Seite zur Attributkonfiguration, wählen Sie die Registerkarte „Account“, öffnen Sie das gewünschte Attribut im Bearbeitungsmodus und aktivieren Sie die Option „Display in results table“.
Ein theoretisches Konto mit einem realen Konto abgleichen/den Abgleich aufheben¶
Um zur Seite für die Verwaltung des Kontenabgleichs zu gelangen, öffnen Sie das Menü „Accounts“ und aktivieren Sie die Option „Reconciliation“:
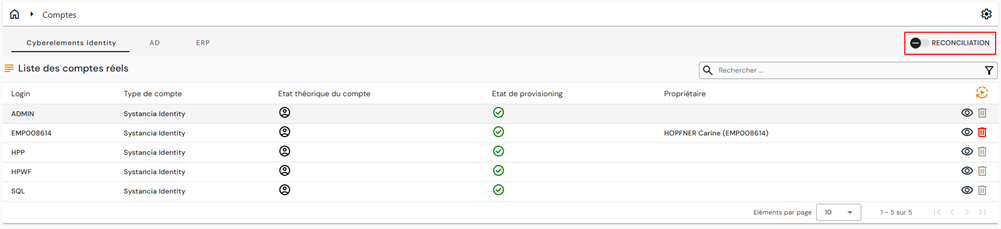
Im Fenster erscheinen zwei neue Tabellen:
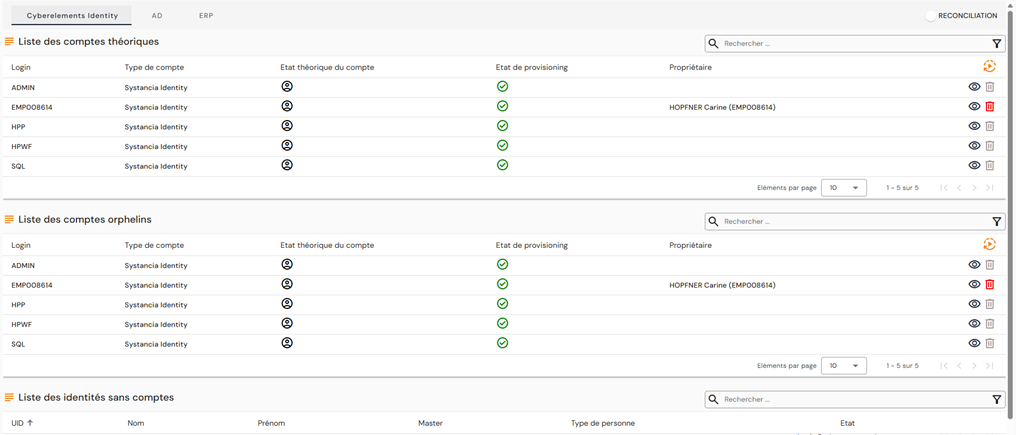
Die zweite Tabelle listet die verwaisten Konten des ausgewählten Repositorys auf. Zur Erinnerung: Verwaiste Konten sind Konten, die aus dem Ziel-Repository abgerufen wurden, aber mit keiner Identität in CyberElements Identity verknüpft sind.
Die dritte Tabelle listet die Identitäten auf, die mit keinem Konto des ausgewählten Repositorys verknüpft sind.
In dieser Tabelle können Sie für jede Identität ohne Konto:
- Ein vorhandenes theoretisches Konto verknüpfen. Klicken Sie dazu auf die Schaltfläche
 rechts von der gewünschten Identität und suchen Sie dann das gewünschte vorhandene theoretische Konto.
- Ein theoretisches Konto erstellen. Klicken Sie dazu auf die Schaltfläche rechts von der gewünschten Identität und erstellen Sie dann das theoretische Konto, indem Sie den gewünschten Kontotyp auswählen.
Wichtiger Hinweis
Die Funktion wurde in den älteren Schnittstellen entfernt, da es nicht möglich ist, beide Modi beizubehalten.
Diskretionäre Verwaltung von Rollen und Berechtigungen¶
Um die Rollenzuweisungen und die Berechtigungen einer Identität manuell zu ändern, öffnen Sie den gewünschten Identitätsdatensatz im Ansichtsmodus und wechseln Sie zur Registerkarte „Roles and Authorizations“.
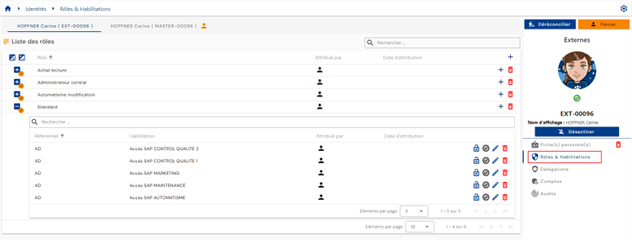
Es wird eine Tabelle mit den der Identität zugewiesenen Rollen angezeigt. Für jede Rolle enthält eine verschachtelte Tabelle die Berechtigungen, die mit der Identität verknüpft und der Rolle zugewiesen sind. Eine Berechtigung muss mit einem Paar Identity/Role verknüpft sein.
Wenn mehrere Identitäten abgeglichen sind, wird für jede Identität eine Registerkarte angezeigt, sodass Sie die gewünschte Identität auswählen können. Rollen und Berechtigungen sind mit einer Identität verknüpft, nicht mit einer Abgleichskette. Es ist daher erforderlich, die gewünschte Identität auszuwählen, bevor Sie manuelle Aktualisierungen vornehmen.
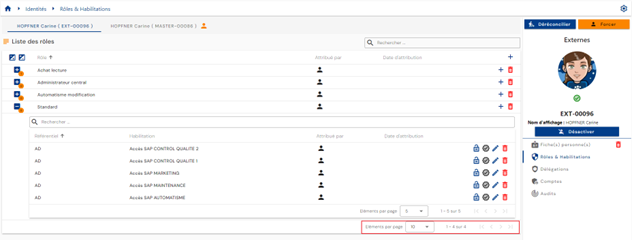
Die Paginierung ist so eingestellt, dass nur 10 Rollen angezeigt werden.
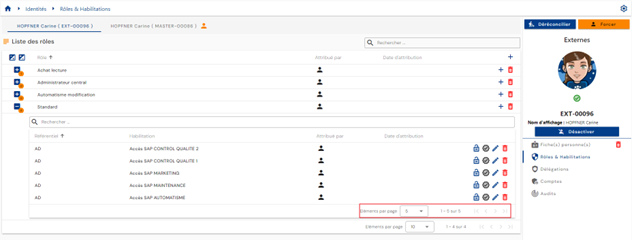
In der unter einer Rolle eingebetteten Tabelle ist die Paginierung so eingestellt, dass nur 5 Berechtigungen angezeigt werden.
Oben rechts in der Rollentabelle steht ein Suchfeld zur Verfügung. Die Suche basiert auf den Namen der Rollen.
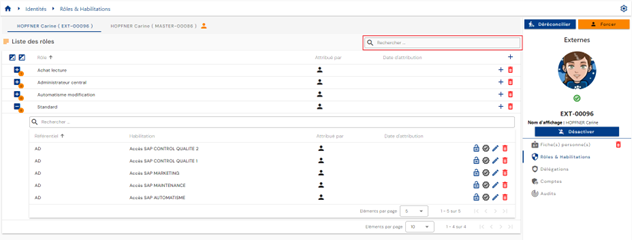
In der unter einer Rolle eingebetteten Tabelle steht oben in der Berechtigungstabelle ein Suchfeld zur Verfügung. Die Suche umfasst die Attribute „Category“, „Code“ und „Name“ der Berechtigungen.
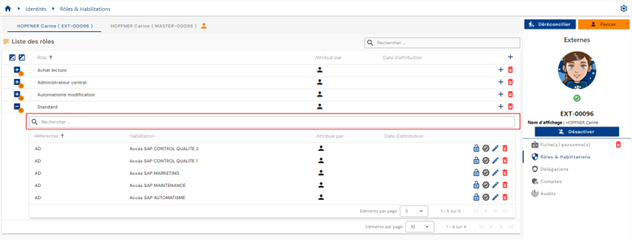
In der Berechtigungstabelle finden Sie die folgenden Informationen:
- Ihren Status:
- „Valid“: Die Berechtigung ist ohne besondere Kennzeichnung sichtbar
- „Blocked“: Die Berechtigung ist sichtbar, in der Schnittstelle aber durchgestrichen
- Zuweisungsmodus. Die möglichen Werte sind
 : Manuell, mit der UID der Identität, die die Zuweisung vorgenommen hat
 : Berechtigungsregel, mit dem Namen der Regel bzw. der Regeln
 : Durch Rollenvererbung erteilte Berechtigung
-
 : Das erste Symbol zeigt an, dass das Recht manuell (über einen workflow) hinzugefügt wurde, und das zweite ermöglicht den Zugriff auf den workflow (Link zur Bedienoberfläche des workflow).
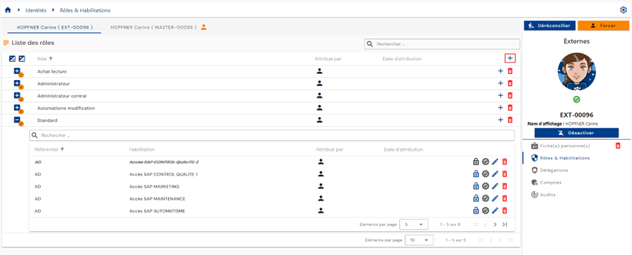
Um eine oder mehrere Rollen hinzuzufügen oder um mehreren Rollen derselben Identität eine oder mehrere Berechtigungen hinzuzufügen, klicken Sie auf die Schaltfläche „“ oben rechts in der Rollentabelle.
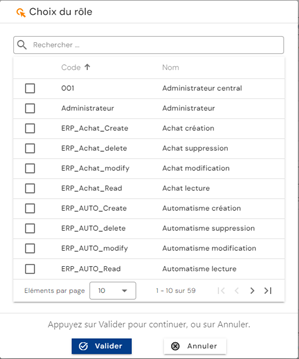
Wählen Sie die gewünschte Rolle bzw. die gewünschten Rollen aus und klicken Sie dann auf „Confirm“, um die Rollen hinzuzufügen und zum nächsten Schritt zu gelangen, oder auf „Cancel“, um den Vorgang abzubrechen.
Um einer Rolle, die bereits mit der Identität verknüpft ist, eine oder mehrere Berechtigungen hinzuzufügen, klicken Sie auf die Schaltfläche „“ rechts in der entsprechenden Zeile der Rollentabelle.
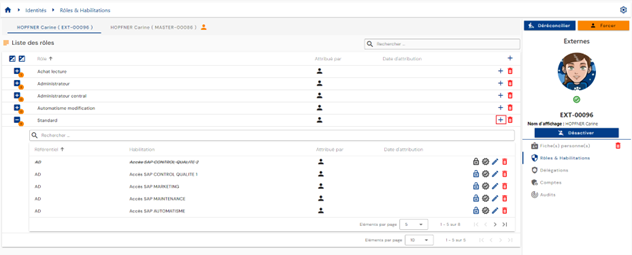
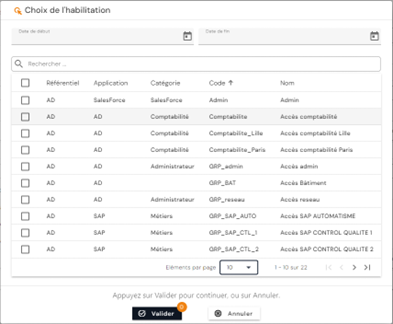
Wählen Sie die gewünschte Berechtigung bzw. die gewünschten Berechtigungen aus und klicken Sie dann auf die Schaltfläche „Confirm“, um sie mit der Rolle zu verknüpfen, oder auf die Schaltfläche „Cancel“, um den Vorgang abzubrechen. Es ist möglich, ein Start- und ein Enddatum festzulegen, das auf alle ausgewählten Berechtigungen angewendet wird.
-
Aktionsschaltflächen für die Berechtigungen:
 : Ermöglicht das Sperren der Berechtigung.
 : Ermöglicht das Entsperren der Berechtigung.
 : Ermöglicht die Zertifizierung der Berechtigung.
 : Ermöglicht das Löschen der Zertifizierung der Berechtigung.
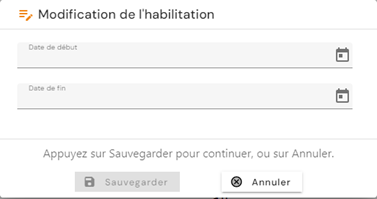
- : Ermöglicht das Ändern der Gültigkeitsdaten. Schaltfläche nur für manuelle Rechte zugänglich.
- : Ermöglicht das Löschen eines manuellen Rechts. Vor dem Entfernen der Berechtigung wird eine Bestätigungsmeldung angezeigt.
Achtung: Die Schaltfläche zum Löschen einer Berechtigung ist nur vorhanden, wenn die Berechtigung ausschließlich diskretionär zugewiesen wurde. Die Berechtigung kann weiterhin mit dem Status „pending deletion“ sichtbar sein, wenn ihr Provisioning-Status „provisioned“ ist.
Um die Verknüpfung einer Rolle mit einer Identität aufzuheben, klicken Sie auf das Symbol „“ rechts von der entsprechenden Zeile der Rollentabelle.
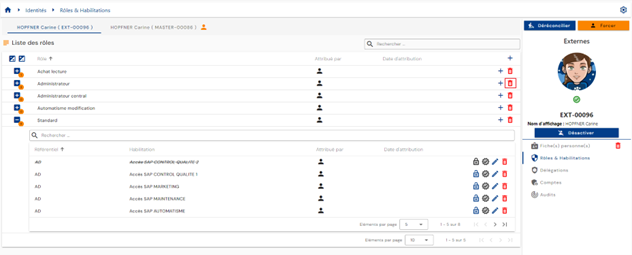
Vor dem Löschen der Rolle wird eine Bestätigungsmeldung angezeigt.
Achtung: Die Schaltfläche zum Löschen einer Rolle ist nur vorhanden, wenn die Rolle diskretionär zugewiesen wurde. Alle mit dem Paar Identität/Rolle verknüpften Berechtigungen werden ebenfalls getrennt und bei automatischem Provisioning bei der nächsten Synchronisation deprovisioniert.
Verwaltung der Berechtigungsregeln¶
Berechtigungsregeln ermöglichen es, Zugriffsrichtlinien zu konfigurieren und den durch die Regel ermittelten Identitäten automatisch Rechte zuzuweisen.
Eine Berechtigungsregel besteht darin, Folgendes zu verknüpfen:
- auf der einen Seite eine Population von Benutzern, definiert durch Filterung nach Rollen (RBAC), Organisationen (OrBAC) und/oder Attributwerten (ABAC),
- auf der anderen Seite Rollen und Anwendungsrechte.
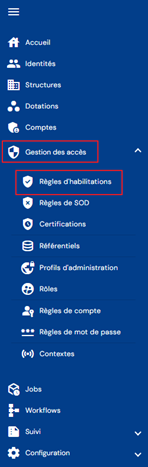
Um zur Verwaltung der Berechtigungsregeln zu gelangen, öffnen Sie das Menü „Access Management / Authorization Rules“.
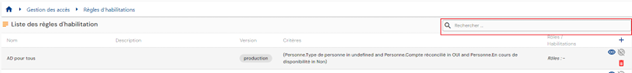
Sie gelangen direkt zur Seite mit der Liste der vorhandenen Berechtigungsregeln, vorgeladen ohne angewendete Filter, jedoch unter Beachtung der Berechtigungen, die mit dem Profil der angemeldeten Person verknüpft sind.
Die Paginierung ist so eingestellt, dass nur 10 Regeln angezeigt werden.

Oben rechts in der Regeltabelle steht ein Suchfeld zur Verfügung. Die Suche basiert auf den Namen der Regeln.
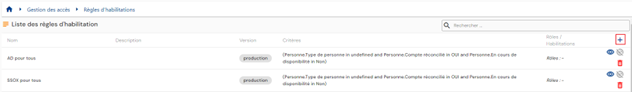
Um eine neue Berechtigungsregel zu erstellen, klicken Sie auf die Schaltfläche „“.
Die Erstellung einer Regel besteht aus drei Teilen:
-
Allgemeine Einstellungen
- Name: Name der Berechtigungsregel. Obligatorisch.
- Description: Feld zur Eingabe einer Beschreibung der Berechtigungsregel. Optional.
- Context: Wählen Sie einen oder mehrere Kontexte aus der Dropdown-Liste mit den zuvor erstellten Kontexten aus.
-
Liste der Kriterien: Klicken Sie auf die Schaltflächen „ “ oder „ “, um eine Filterregel für die Identitäten hinzuzufügen, die in die Berechtigungsregel aufgenommen werden. Eine Filterregel besteht darin, ein Attribut zu definieren, auf das ein Filter angewendet werden soll, sowie den Vergleichsoperator und die zu vergleichenden Werte.
- Mit der Schaltfläche „“ können Sie einen neuen Filter auf derselben Ebene wie den vorherigen Filter hinzufügen.
- Mit der Schaltfläche „
 “ können Sie eine Filtergruppe auf derselben Ebene wie den vorherigen Filter hinzufügen. Es ist obligatorisch, einer Gruppe mit den Schaltflächen „“ oder „“ innerhalb der Gruppe Filter oder Filtergruppen hinzuzufügen.
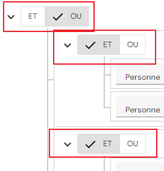
- Auf jeder Filterebene müssen Sie den Operator angeben, der zwischen den einzelnen Filterregeln angewendet werden soll.
- Ein Objekt, für das Sie einen Vergleich durchführen möchten. Das kann sein:
- Eine Rolle
- Ein Personenattribut
- Ein Strukturattribut
- Ein Ressourcenattribut
- Vergleichsoperator. Die Liste der Vergleichsoperatoren ist dynamisch und hängt vom Typ des ausgewählten Objekts ab.
- Ein zu vergleichender Wert: einzugeben oder aus einer Dropdown-Liste auszuwählen, je nach Typ des ausgewählten Objekts und je nach Vergleichsoperator.
- Mit der Schaltfläche „
Sie können beliebig viele Filterkriterien hinzufügen. Zwischen den einzelnen Filterregeln müssen Operatoren wie „AND“ oder „OR“ festgelegt werden. Es können Untergruppen erstellt werden, um die Anzahl der Möglichkeiten zu erhöhen.
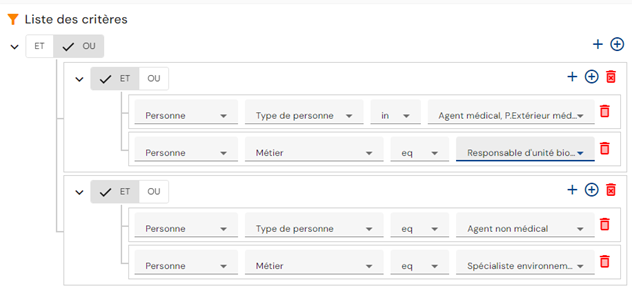
Beispiel: So erstellen Sie die folgende Filterregel:
(Person type = „Medical agent or External medical agent“ AND Attribut „Job“ = „Biological unit manager“) OR (Person type = „Non-medical agent“ AND Attribut „Job“ = „Environmental specialist“)
Die Filterkriterien werden wie folgt konfiguriert:
- Rollen und Berechtigungen, die in der Berechtigungsregel zugewiesen werden sollen: Es gibt zwei Registerkarten zur Anzeige der Rollen und Berechtigungen, die in die Berechtigungsregel aufgenommen werden sollen. Die Registerkarte „Role“ zeigt die Liste der Rollen und weist kurz auf die zugehörigen Berechtigungen hin, sofern vorhanden. Auf dieser Registerkarte können Rollen und Berechtigungen auch hinzugefügt oder entfernt werden. Die Registerkarte „Authorizations“ zeigt die Liste der zur Regel hinzugefügten Berechtigungen mit den jeweils zugeordneten Rollen. Diese Registerkarte bietet lediglich eine andere Ansicht.
- Um der Berechtigungsregel Rollen und Berechtigungen hinzuzufügen, klicken Sie auf der Registerkarte „Roles“ auf die Schaltfläche „“. Sie müssen mindestens eine Rolle auswählen und können anschließend, falls gewünscht, Berechtigungen auswählen.
- Um der Berechtigungsregel Rollen und Berechtigungen hinzuzufügen, klicken Sie auf der Registerkarte „Roles“ auf die Schaltfläche „
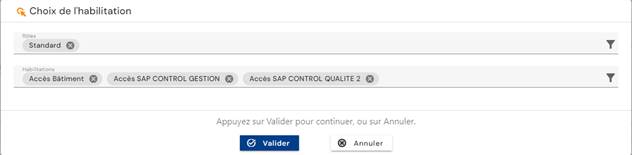
Die Liste der Berechtigungen wird nach den ausgewählten Rollen gefiltert (eine Rolle ist mit einem oder mehreren Repositorys verknüpft).
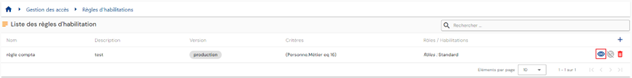
Um eine Berechtigungsregel anzuzeigen und zu ändern, klicken Sie auf das Symbol „“ rechts in der entsprechenden Tabellenzeile:
Im Ansichtsmodus können Sie die Details einer Berechtigungsregel und außerdem die Liste der von der Regel betroffenen Identitäten einsehen.
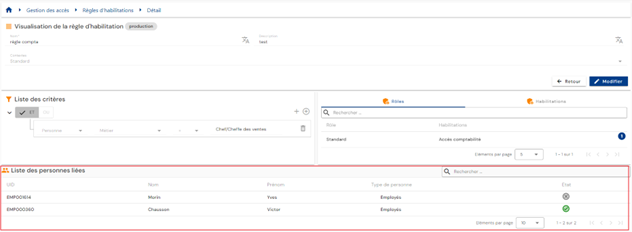
Sie können über das Suchfeld oben rechts in der Tabelle nach einer Person suchen.
Sie können durch Klicken auf die Schaltfläche „Edit“ in den Bearbeitungsmodus wechseln.
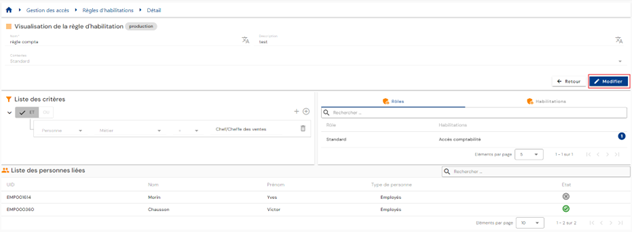
Im Bearbeitungsmodus können alle Felder geändert werden.
Bitte beachten Sie: Die Liste der von der Regel betroffenen Personen wird bei der Änderung einer Regel nicht in Echtzeit aktualisiert. Sie wird aktualisiert, sobald die Regel bestätigt wurde und die Berechnungen abgeschlossen sind.
Aktionen der Schaltflächen im Erstellungs- und Bearbeitungsmodus:
- Cancel: Bricht die aktuelle Eingabe ab und schaltet die Seite in den Ansichtsmodus
- Save: Bestätigt das Formular und schaltet die Seite in den Ansichtsmodus. Die Berechnungen werden automatisch durchgeführt.
- See Impact: Zeigt die Auswirkungen der Erstellung oder Aktualisierung der Regel an. Die Auswirkungen werden in zwei Tabellen angezeigt:
- Die erste Tabelle listet die Auswirkungen der Regel auf die Rechte auf, wobei nur die erstellte oder geänderte Berechtigungsregel berücksichtigt wird. Alle Identitäten, die den Kriterien entsprechen, werden angezeigt, einschließlich derjenigen, denen die Berechtigung bereits anderweitig zugewiesen wurde. Wenn die Person ihre Rechte infolge der Änderung der Berechtigungsregel also tatsächlich verliert, kann sie sie dennoch auf anderem Wege behalten.
- Die zweite Tabelle listet die Gesamtauswirkungen der Regel auf die Rechte auf. Dieser Abschnitt berücksichtigt alle Regeln in CyberElements Identity, die diskretionären Rechtezuweisungen und die durch eine Regel zur Aufgabentrennung gesperrten Rechte. Wenn einer Identität die Berechtigung bereits anderweitig zugewiesen wurde, wird das Konto nicht in diese Liste aufgenommen. Es werden die Rechte angezeigt, die bei der Bestätigung der Änderung tatsächlich betroffen bzw. gelöscht werden.
In dieser zweiten Tabelle ist es möglich, eine Frist anzuwenden, bevor das Recht tatsächlich gelöscht wird (Anwendung einer Übergangs- oder Überlappungsphase).
Um eine Berechtigungsregel zu löschen, klicken Sie auf das Symbol „“ rechts in der entsprechenden Tabellenzeile:
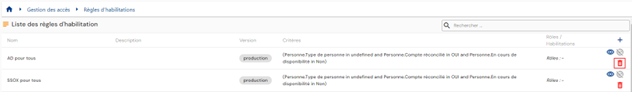
Vor dem Löschen einer Berechtigungsregel wird eine Bestätigungsmeldung angezeigt.
Das Symbol „ “ kennzeichnet eine Berechtigungsregel, die gerade berechnet wird. Ist es ausgegraut, bedeutet das, dass die Berechnungen abgeschlossen sind.
Verwaltung der Regeln zur Aufgabentrennung (SoD)¶
Aufgabentrennung (SoD): ist ein wesentliches Sicherheitsprinzip, das darin besteht, Verantwortlichkeiten und Berechtigungen innerhalb einer Organisation oder eines Systems aufzuteilen, um Risiken zu minimieren und Interessenkonflikte zu vermeiden. Sie wird umgesetzt, um die verantwortungsvolle und sichere Nutzung der IT-Systeme und der Unternehmensressourcen zu gewährleisten.
Eine Regel zur Aufgabentrennung besteht darin:
- Eine Prioritätsgruppe zu definieren
- Der Prioritätsgruppe Rollen oder Berechtigungen mit einem Prioritätsgewicht hinzuzufügen
Um auf die Verwaltung der Regeln zur Aufgabentrennung zuzugreifen, öffnen Sie das Menü „Access Management / SoD Rules“. Ab Version 7.1 bietet dieses Menü zwei Untermenüs: Identities und Accounts.
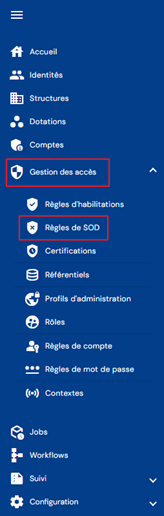
Ab Version 7.1 können Sie mit dem Modul zur Aufgabentrennung Regeln anlegen, die entweder für Berechtigungen oder für Rollen gelten, und Filter für Identitäten oder Konten hinzufügen, um die Tragweite einer Regel einzuschränken.
Die beiden Untermenüs entsprechen den beiden Ebenen, auf denen eine Regel gelten kann:
- Identities: für eine einzelne Identität, die miteinander unvereinbare Rechte besäße;
- Accounts: wenn eine Person mehrere Identitäten hat, die sich dasselbe Konto teilen (Zusammenführung von Konten), und die zusammengenommenen Rechte dieser Identitäten unter eine Regel zur Aufgabentrennung fallen.
Jedes dieser beiden Untermenüs enthält zwei Registerkarten, Roles und Rights. Die Registerkarte Roles legt Prioritäten für die Rollen einer Gruppe fest, die Registerkarte Rights für die Berechtigungen einer Gruppe. Das unten beschriebene Verfahren ist auf beiden Registerkarten identisch; das der Prioritätsgruppe hinzugefügte Objekt ist je nach Fall eine Rolle oder eine Berechtigung.
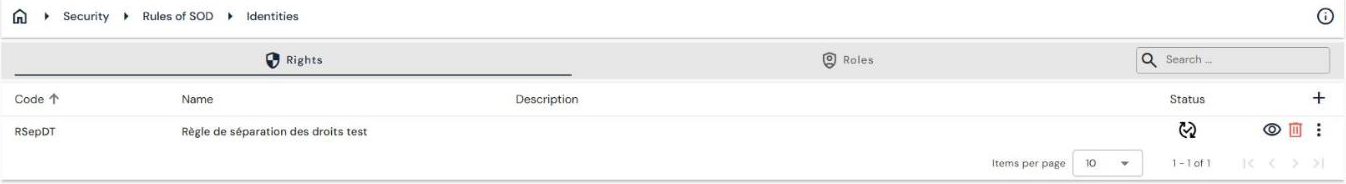
Unter ihrem Code, ihrem Namen und ihrer Beschreibung zeigt die Detailseite einer Regel drei Blöcke: die Liste der Kriterien (die Filter für Identitäten oder Konten), die Liste der verknüpften Berechtigungen – oder Rollen – und die Liste der von der Regel betroffenen Identitäten.
Wenn eine Regel eine Rolle oder eine Berechtigung für einen Benutzer sperrt oder entsperrt, wird der Vorgang in den Audits mit dem Namen der auslösenden Regel aufgezeichnet. Anhand dieser Aufzeichnungen lässt sich bei einer unerwünschten Sperrung die zu überprüfende Regel finden.
Das Anzeigen und Ändern von Regeln wird durch die Berechtigungen „220_001 - View a segregation of duties rule“ und „220_002 - Modify a segregation of duties rule“ des Repositorys CyberElements Identity geregelt.
Sie gelangen direkt zur Seite mit der Liste der vorhandenen Regeln zur Aufgabentrennung, vorgeladen ohne angewendete Filter, jedoch unter Beachtung der Berechtigungen, die mit dem Profil der angemeldeten Person verknüpft sind.
Die Paginierung ist so eingestellt, dass nur 10 Regeln angezeigt werden.
Oben rechts in der Regeltabelle steht ein Suchfeld zur Verfügung. Die Suche basiert auf dem Namen der Prioritätsgruppen (= Name der Regel zur Aufgabentrennung).
Um eine neue Regel zur Aufgabentrennung zu erstellen, klicken Sie auf die Schaltfläche „“:
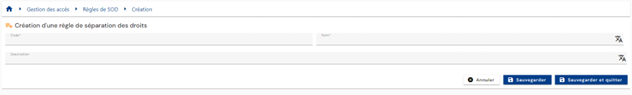
Die Erstellung einer Regel zur Aufgabentrennung erfolgt in zwei Schritten.
Geben Sie zunächst die allgemeinen Parameter ein:
- Code: Code der Regel zur Aufgabentrennung. Obligatorisch.
- Name: Name der Berechtigungsregel. Obligatorisch.
- Description: Feld zur Eingabe einer Beschreibung der Regel zur Aufgabentrennung. Optional.
Speichern Sie das Erstellungsformular, um zum zweiten Schritt zu gelangen, dem Hinzufügen von Berechtigungen.
Um der SoD-Regel eine Berechtigung hinzuzufügen, klicken Sie in der Tabelle „List of associated rights“ auf die Schaltfläche „“.
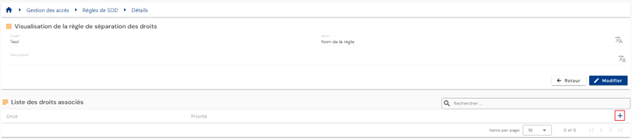
Wählen Sie die gewünschte Berechtigung aus und geben Sie ein Gewicht ein, um die Priorität festzulegen. Je kleiner der Wert, desto höher die Priorität.
Um eine Berechtigung in der SoD-Regel zu ändern, klicken Sie auf die Schaltfläche „“ rechts in der entsprechenden Tabellenzeile.
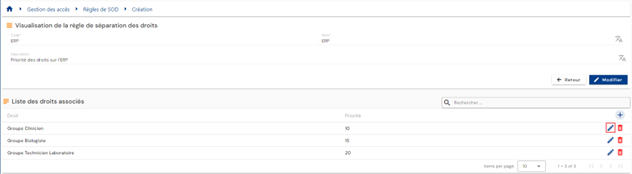
Sie können die Berechtigung und/oder das Prioritätsgewicht ändern.
Um eine Berechtigung in der SoD-Regel zu löschen, klicken Sie auf die Schaltfläche „“ rechts in der entsprechenden Tabellenzeile.
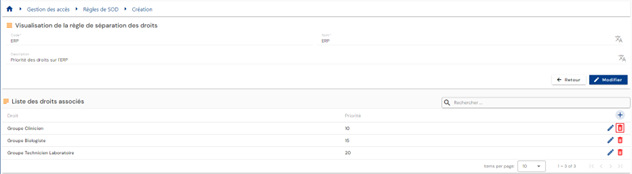
Um eine Regel zur Aufgabentrennung anzuzeigen und zu ändern, klicken Sie auf das Symbol „“ rechts in der entsprechenden Tabellenzeile.
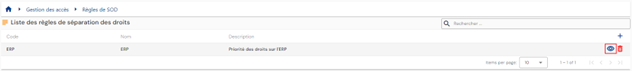
Sie können durch Klicken auf die Schaltfläche „Edit“ in den Bearbeitungsmodus wechseln.
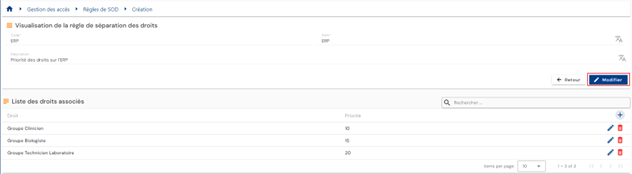
Im Bearbeitungsmodus können nur der Name und die Beschreibung geändert werden
Um eine Regel zur Aufgabentrennung zu löschen, klicken Sie auf das Symbol „“ auf der rechten Seite der entsprechenden Tabellenzeile.
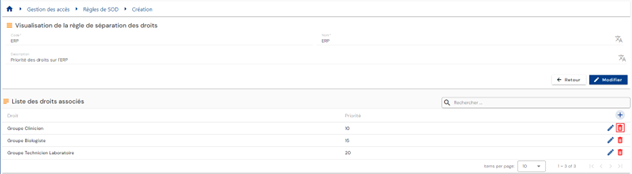
Vor dem Löschen einer Berechtigungsregel wird eine Bestätigungsmeldung angezeigt.
Rechteanträge über Formulare stellen¶
Einen Rechteantrag stellen¶
Berechtigungsanträge für eine Person (oder für sich selbst) werden in der alten Betriebskonsole über das Menü „Run an ‘On demand’ workflow“ gestellt.
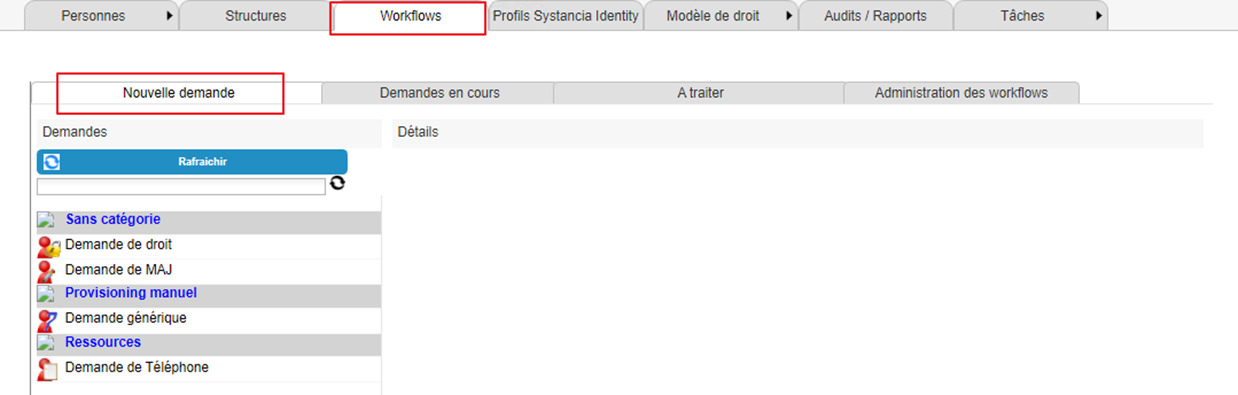
Klicken Sie auf die Schaltfläche „Refresh“, um die Liste der verfügbaren workflows anzuzeigen.
Klicken Sie auf den workflow Ihrer Wahl, um einen Berechtigungsantrag zu stellen.
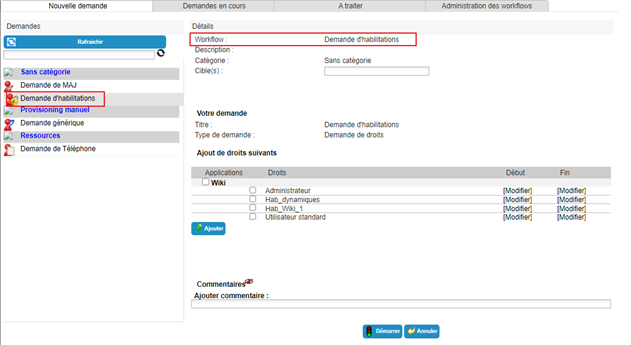
Wählen Sie eine oder mehrere Identitäten aus, auf die sich der Antrag bezieht.
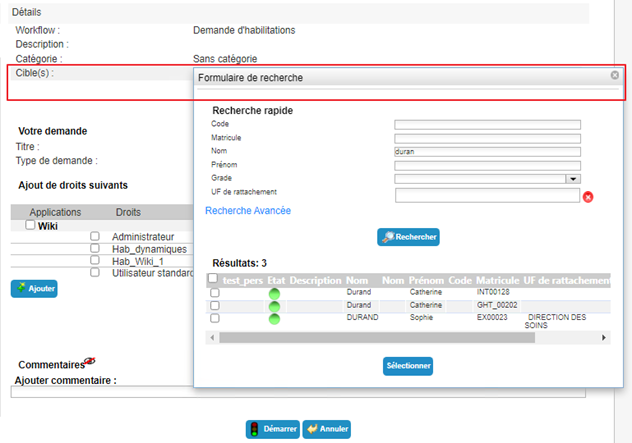
Wählen Sie die gewünschten Berechtigungen aus der verfügbaren Liste aus. Geben Sie bei Bedarf ein Start- und ein Enddatum an.
Klicken Sie auf die Schaltfläche „Add“.
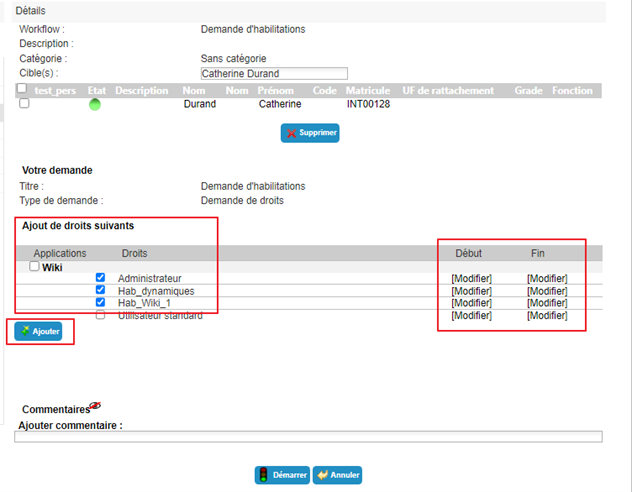
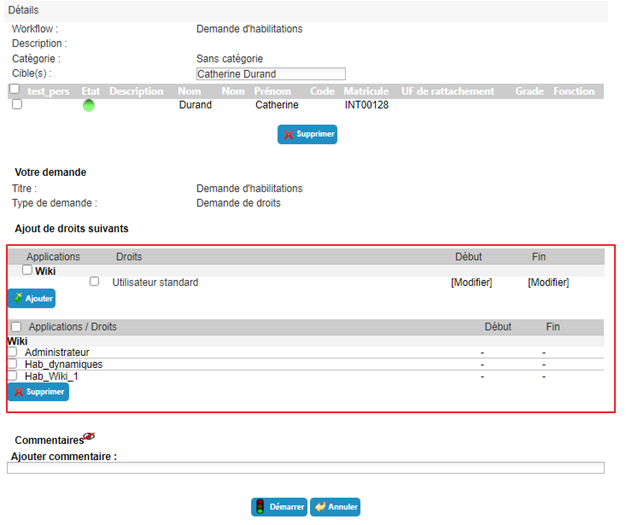
Sie können Berechtigungen nach Belieben hinzufügen oder entfernen. Wenn Sie einer bereits ausgewählten Berechtigung Gültigkeitsdaten hinzufügen möchten, müssen Sie sie löschen und dann erneut hinzufügen, wobei die Daten vorher eingegeben werden.
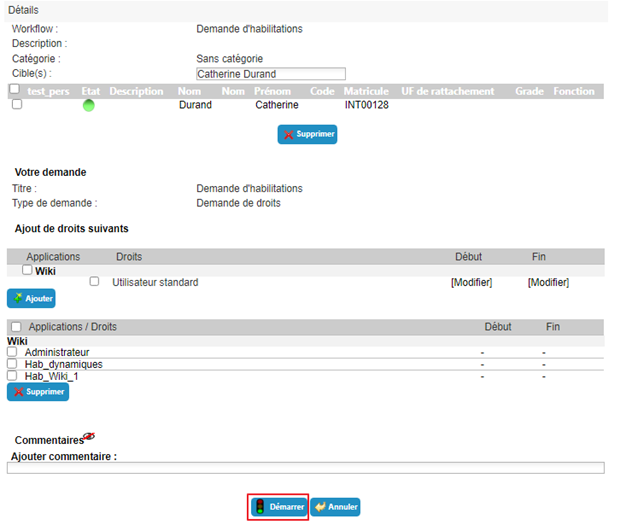
Klicken Sie auf die Schaltfläche „Start“ und bestätigen Sie das Pop-up-Fenster.
Nach der Bestätigung der Ausführung des workflow werden Sie automatisch auf die Seite umgeleitet, auf der Sie die laufenden Anträge einsehen können.
Einen Antrag auf manuelles Provisioning (oder Deprovisioning) einer Berechtigung stellen¶
Anträge auf manuelles Provisioning (oder Deprovisioning) werden in der alten Betriebskonsole über das Menü „Run an ‘On demand’ workflow“ gestellt.
Klicken Sie auf die Schaltfläche „Refresh“, um die Liste der verfügbaren workflows anzuzeigen.
Klicken Sie auf den workflow Ihrer Wahl, um einen Provisioning-Antrag zu stellen.
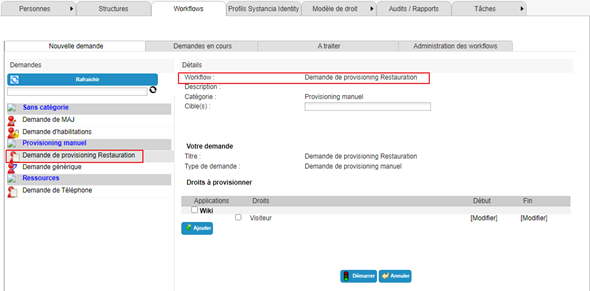
Wählen Sie eine oder mehrere Identitäten aus, auf die sich der Antrag bezieht.
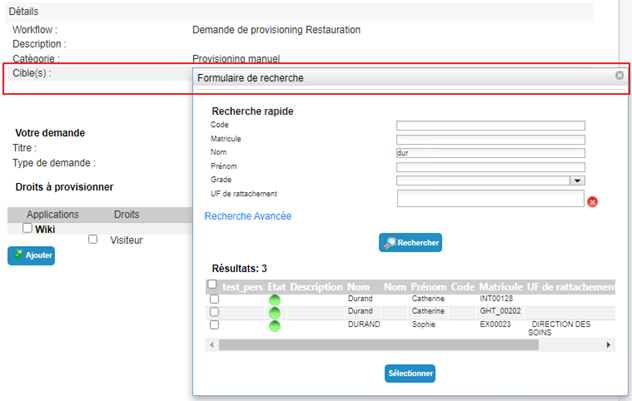
Wählen Sie die gewünschten Berechtigungen aus der verfügbaren Liste aus. Geben Sie bei Bedarf ein Start- und ein Enddatum an.
Klicken Sie auf die Schaltfläche „Add“.
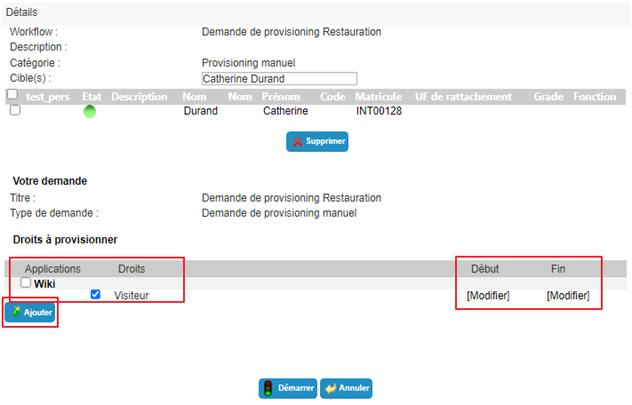
Sie können Berechtigungen nach Belieben hinzufügen oder entfernen. Wenn Sie einer bereits ausgewählten Berechtigung Gültigkeitsdaten hinzufügen möchten, müssen Sie sie löschen und dann erneut hinzufügen, wobei die Daten vorher eingegeben werden.
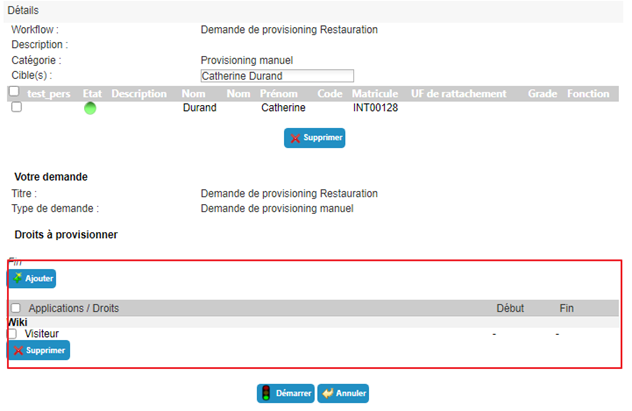
Klicken Sie auf die Schaltfläche „Start“ und bestätigen Sie das Pop-up-Fenster.
Nach der Bestätigung der Ausführung des workflow werden Sie automatisch auf die Seite umgeleitet, auf der Sie die laufenden Anträge einsehen können.
Berechtigungen delegieren¶
Das Delegieren von Berechtigungen ermöglicht es, Rechte von einer Person (Delegierender) auf eine andere (Delegierter) zu übertragen, im Allgemeinen für einen befristeten Zeitraum.
Diese Funktion steht den Delegierenden zur Verfügung (abhängig von den Berechtigungen der angemeldeten Person); ab Version 7.0 kann jedoch auch ein Dritter (abhängig von den Berechtigungen der angemeldeten Person) Rechte an eine andere Identität delegieren (zum Beispiel ein Administrator).
Um auf die Funktion zur Delegation von Berechtigungen zuzugreifen, öffnen Sie die gewünschte Identitätsdatei im Ansichtsmodus und wechseln Sie zur Registerkarte „Delegations“.
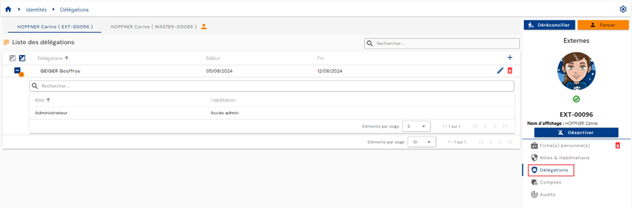
Die Paginierung ist so eingestellt, dass nur 10 Delegationsregeln angezeigt werden.
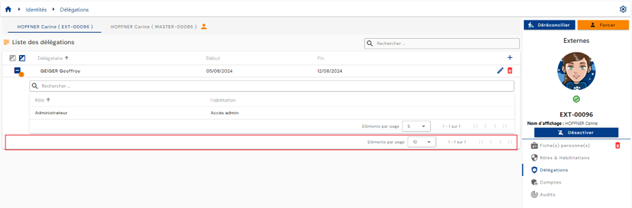
Um eine Delegation hinzuzufügen, klicken Sie auf die Schaltfläche „“ oben rechts in der Delegationstabelle.
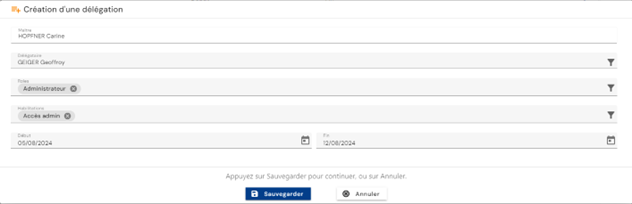
Geben Sie die folgenden Informationen ein, um eine Delegation zu erstellen:
- Der Delegierte: die Person, die die delegierten Rollen und/oder Berechtigungen erhält (erforderlich)
- Die delegierte Rolle bzw. die delegierten Rollen (erforderlich)
- Die delegierte Berechtigung bzw. die delegierten Berechtigungen (optional)
- Das Start- und das Enddatum der Delegation (optional)
Um Delegationen zu ändern, klicken Sie auf das Symbol „“ rechts in der entsprechenden Zeile der Tabelle.
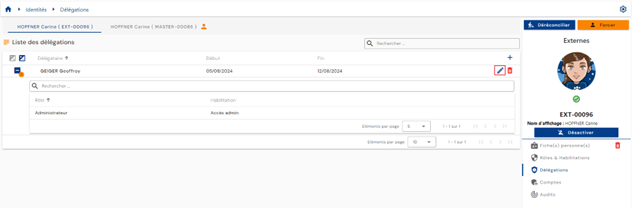
Sie können alle Parameter ändern.
Um eine Delegation zu löschen, klicken Sie auf das Symbol „“ rechts in der entsprechenden Zeile der Tabelle.
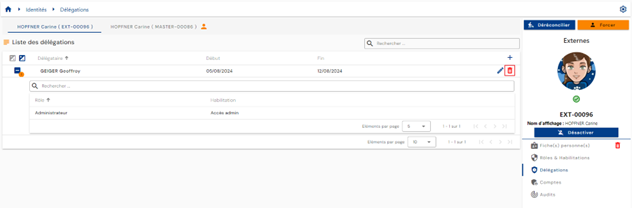
Vor dem Löschen der Delegation wird eine Bestätigungsmeldung angezeigt.
Konten und Berechtigungen einer Identität anzeigen¶
Die Konten in den verschiedenen Anwendungs-Repositorys werden anhand der definierten Verwaltungsregeln sowie der den Identitäten zugewiesenen Rollen und Berechtigungen berechnet.
Die Verwaltungsregeln für Konten sind:
- Definition eines Kontostatus auf Basis eines Identitätsstatus,
- Definition der Regeln für die Zusammenführung von Konten im Fall mehrerer Identitäten,
- Definition der Regeln für die Kontoerstellung, die ausschließlich auf der Rollenzuweisung basieren.
Um die mit einer Identität verknüpften Konten und Berechtigungen anzuzeigen, öffnen Sie den gewünschten Identitätsdatensatz im Ansichtsmodus und wechseln Sie zur Registerkarte „Accounts“.
Diese Registerkarte ist nur im Ansichtsmodus zugänglich und zeigt die Ergebnisse der Berechnungen von Konten und Berechtigungen, die für die Identität oder – im Fall eines Identitätsabgleichs – für alle Identitäten durchgeführt wurden. Im letzteren Fall ist die Registerkarte allen Identitäten der Abgleichskette gemeinsam.
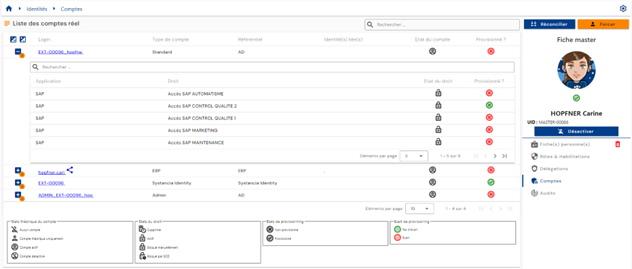
Es wird eine Tabelle mit den berechneten Konten angezeigt. Für jedes Konto enthält eine verschachtelte Tabelle die mit dem Konto verknüpften Berechtigungen. Ein Konto kann ohne zugehörige Berechtigungen erzeugt werden.
Falls mehrere Identitäten abgeglichen sind und ein Konto mehreren Identitäten gemeinsam ist (Funktion zur Kontozusammenführung aktiviert), wird das Konto durch das Symbol „ “ gekennzeichnet.
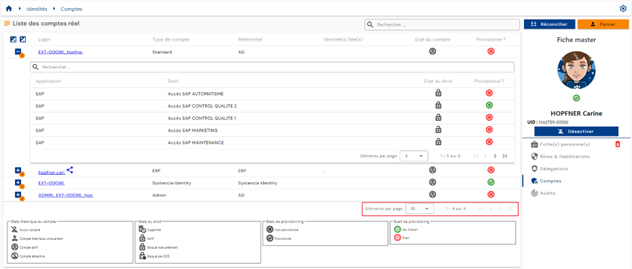
Die Paginierung ist so eingerichtet, dass nur 10 Konten angezeigt werden.
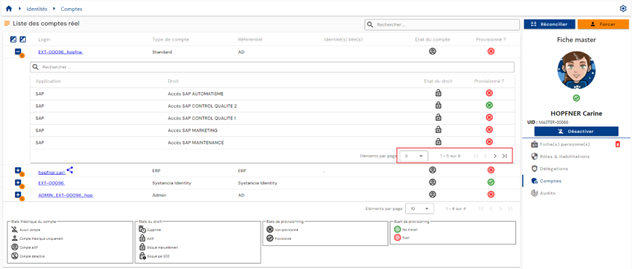
In der unter einem Konto eingebetteten Tabelle ist die Paginierung so eingestellt, dass nur 5 Berechtigungen angezeigt werden.
Oben rechts in der Kontotabelle steht ein Suchfeld zur Verfügung. Die Suche umfasst die Logins der Konten oder die Namen der Repositorys.
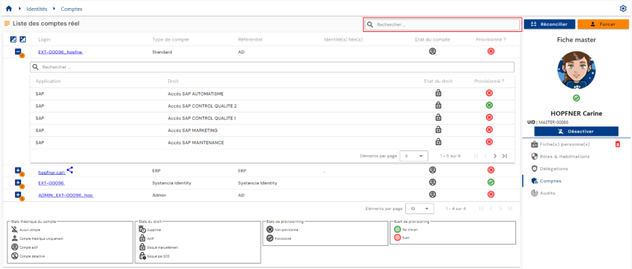
Der theoretische Status und der Provisioning-Status der Konten sind in jeder Zeile der Tabelle sichtbar.
In der unter einem Konto eingebetteten Tabelle steht oben in der Berechtigungstabelle ein Suchfeld zur Verfügung. Die Suche umfasst die Namen der Anwendungen oder der Berechtigungen.
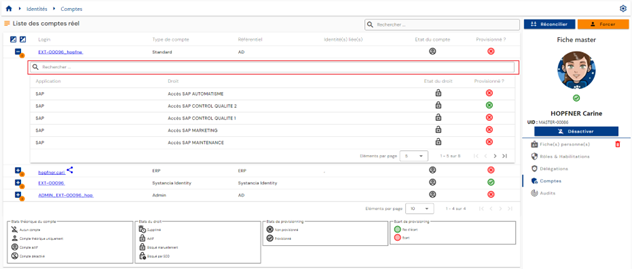
Der theoretische Status und der Provisioning-Status der Berechtigungen sind in jeder Zeile der Tabelle sichtbar.
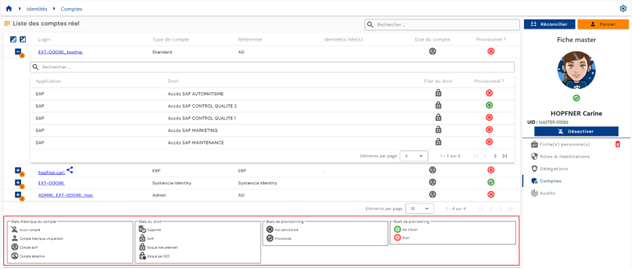
Eine Legende, die die verschiedenen theoretischen Status und Provisioning-Status erläutert, hilft den Benutzern, die unterschiedlichen Status zu verstehen.
Der Kontostatus „Archived“¶
Ab Version 7.1 gibt es einen neuen theoretischen Kontostatus: den Status „Archived“.
In manchen Fällen ist es unerlässlich, einen Verlauf der Konten in bestimmten Repositorys aufzubewahren. Der wichtigste Anwendungsfall besteht darin, nie einen Anmeldenamen zu erzeugen, der in der Vergangenheit bereits existiert haben könnte.
Dieser Status betrifft Konten, die im Ziel-Repository nicht mehr existieren und mit keiner Identität in CyberElements Identity mehr verknüpft sind. Diese Konten werden in der Identity-Datenbank aufbewahrt, aber nie synchronisiert. Sie werden auch bei der Lizenzverwaltung nicht mitgezählt.
Der Status „Archived“ hat den Code 3 und folgt auf die vier bestehenden Status:
| Code | Theoretischer Kontostatus |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Ist ein Konto mit mehreren Identitäten verknüpft, wird sein Status nach der folgenden Prioritätsreihenfolge berechnet: Enabled, dann Disabled, dann Archived, dann Theoretical, dann No account. Ein Konto ist daher nur archiviert, wenn keine der verknüpften Identitäten ihm einen aktivierten, deaktivierten oder theoretischen Status verleiht. Eine Person wird nur dann bei den Lizenzen mitgezählt, wenn sie mindestens ein nicht archiviertes Konto hat.
Das Modell eines archivierten Kontos kann nicht mehr geändert werden: Die Änderung wird mit einer Fehlermeldung abgelehnt.
Es gibt zwei Möglichkeiten, einem Konto den Status „Archived“ zuzuweisen:
- über die Provisioning-Engine SIP: Bei einem Identity-Import des Typs ACCOUNT oder des Typs STATUS setzt eine Option den Status „Archived“ für die in den Löschvorgängen erkannten Konten. Siehe die Seite Importregeln anlegen/ändern.
- über die Oberfläche, indem der theoretische Status manuell und Konto für Konto geändert wird, sofern er sowohl im Änderungsformular als auch in den Identity-Berechtigungen freigeschaltet ist.
Die Freischaltung im Formular wird am Attribut „Theoretical account status“ (account_state) unter „Configuration / Attribute templates“, Registerkarte „Account“, festgelegt: Im Abschnitt „Display“ muss das Feld „Display in edit“ das Attribut sichtbar machen. Standardmäßig steht es auf „Hide“, und der theoretische Status erscheint dann nicht im Änderungsformular des Kontos.
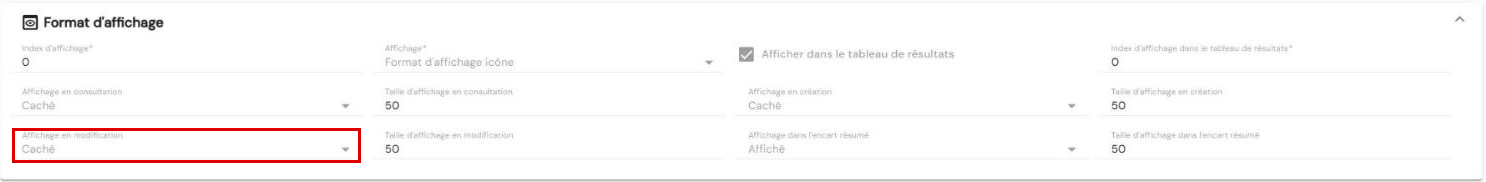
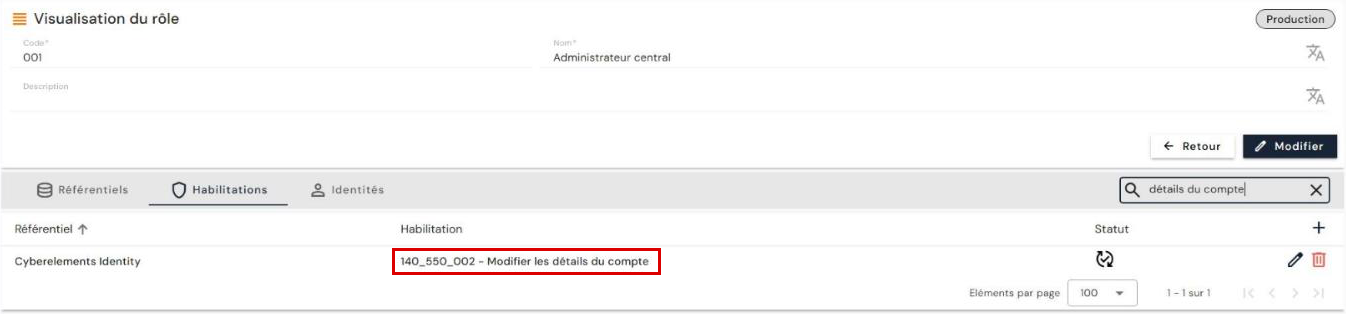
Auf Seiten der Identity-Berechtigungen wird das Ändern der Daten eines Kontos durch die Berechtigung „140_550_002 - Modify account details“ des Repositorys CyberElements Identity geregelt.
Achtung
Da diese Konten von der Provisioning-Engine nicht exportiert werden, kann ein archivierter Status nur manuell und Konto für Konto in der Oberfläche rückgängig gemacht werden, unter denselben Freischaltungsbedingungen.
Das Passwort eines Kontos zurücksetzen¶
Ab Version 7.1 gibt es bei Konten ein neues boolesches Systemattribut: account_password_reset.
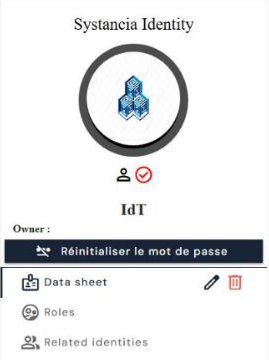
Es erscheint als Schaltfläche auf den Kontoseiten. Standardmäßig ist sein Wert falsch und seine Beschriftung lautet „Reset password“. Wenn Sie darauf klicken, wird der Wert wahr und die Beschriftung ändert sich in „Password reset“.
Die Schaltfläche wird im rechten Bereich der Detailseite des Kontos unter dem Kontonamen angezeigt. Unter „Configuration / Attribute templates“, Registerkarte „Account“, erscheint das Attribut unter der Bezeichnung „Password reset state“ mit dem Typ „Boolean“. Es wird beim Versionsupgrade auf 7.1 automatisch angelegt, sowohl in einer SQL Server- als auch in einer PostgreSQL-Datenbank.
Achtung
Dieser Wert ist nur theoretisch. Damit er wirksam wird, müssen Sie entweder einen Provisioning-Konnektor oder einen Workflow für manuelles Provisioning verwenden. Das Zurücksetzen des Werts von wahr auf falsch, nachdem das Passwort in der Zielanwendung geändert wurde, muss ebenfalls von einem Konnektor oder vom Workflow für manuelles Provisioning übernommen werden.
Verwendung in einem Provisioning-Konnektor:
Die Verwendung dieses Systemattributs zur Verwaltung von Passwortänderungen in Konnektoren für automatisches Provisioning muss mit eigens dafür vorgesehenen Konnektoren erfolgen. Außerdem muss die Zielanwendung Passwortänderungen zulassen, was nicht immer der Fall ist.
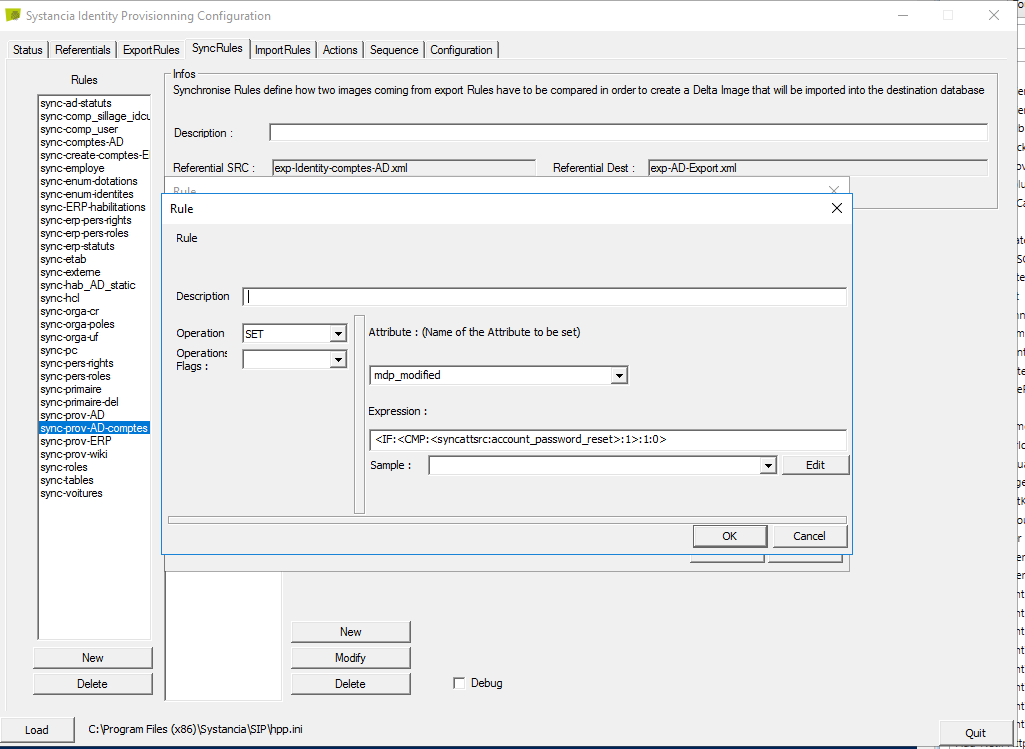
Führen Sie in der Synchronisationsregel die folgenden Vorgänge aus:
- einen Umwandlungsvorgang, um Passwortänderungen zu erkennen;
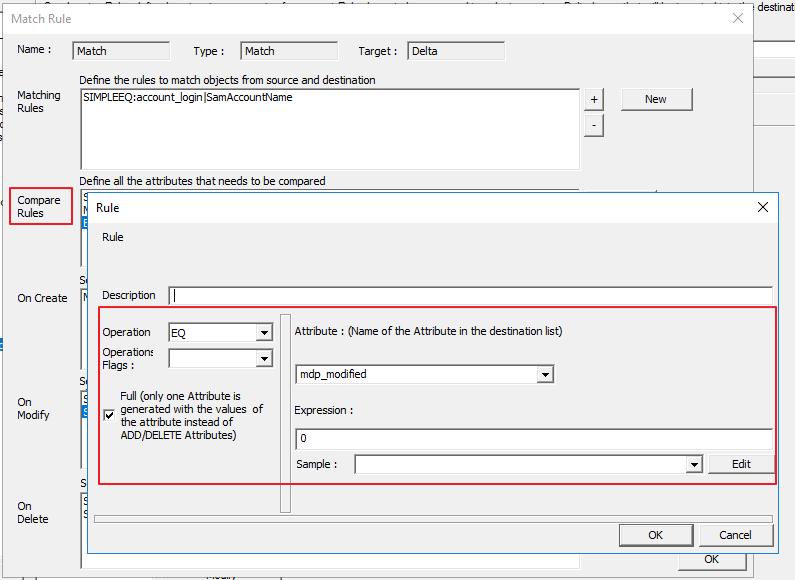
- vergleichen Sie in der Vergleichsregel für jede Person das Attribut
account_password_resetmit dem Wert falsch (d. h.0), um eine Passwortänderung zu erkennen; - erzwingen Sie in der Änderungsregel das Senden des Passworts im Zielattribut, mit dem Systemattribut
password.
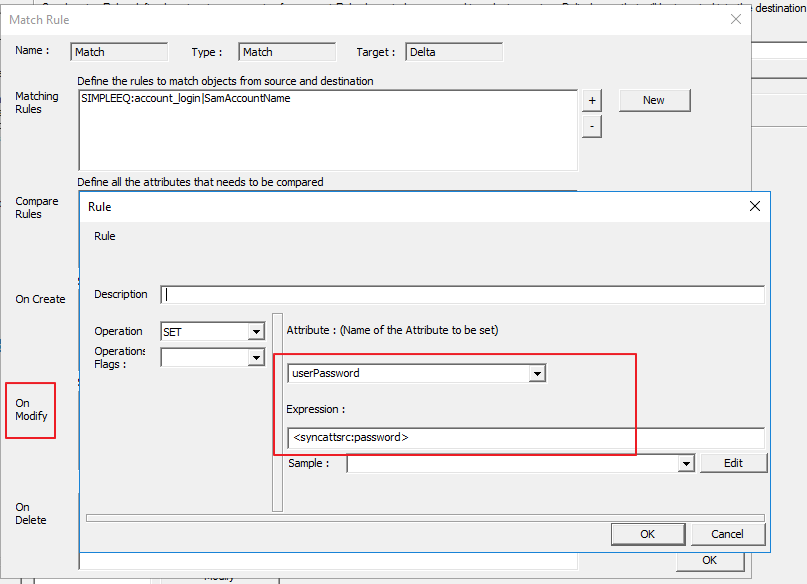
Legen Sie anschließend einen vorgelagerten Provisioning-Konnektor an, um den booleschen Wert account_password_reset wieder auf falsch zu setzen.
Provisioning/Deprovisioning von Konten und Berechtigungen¶
Der Vorgang, bei dem die von CyberElements Identity berechneten Konten und Berechtigungen in die verschiedenen Anwendungs-Repositorys übertragen werden, wird als Downstream-Provisioning bezeichnet. CyberElements Identity hat somit die Autorität über die Anwendungen, die zur Verwaltung von Konten und Berechtigungen definiert sind.
Es gibt zwei Möglichkeiten, das Provisioning zu verwalten:
- Entweder kann ein automatischer Konnektor erstellt werden (über API, Datenbank, Verzeichnis oder automatisierten Austausch von Flachdateien); in diesem Fall spricht man von automatischem Provisioning.
- Oder es ist nicht möglich, einen automatischen Konnektor zu erstellen; in diesem Fall spricht man von halbautomatischem Provisioning.
Automatisches Provisioning/Deprovisioning¶
Um Konten und Berechtigungen in Anwendungs-Repositorys bereitzustellen, müssen Sie die Engine Systancia Identity Provisioning (SIP) verwenden, um einen Downstream-Provisioning-Konnektor zu erstellen: Von CyberElements Identity aus, der autoritativen Quelle, werden unter Berücksichtigung der konfigurierten Synchronisationsregeln Konten und Berechtigungen in den Anwendungs-Repositorys gemäß den in den Importregeln definierten Regeln erstellt, aktualisiert oder gelöscht.
Eine Downstream-Provisioning-Sequenz muss mindestens aus den folgenden Elementen bestehen:
- Ein Export des Identity-Repositorys (autoritativ) vom Typ „USER + ACCESS“ oder „ACCOUNT + ACCESS“
- Ein Export des Ziel-Anwendungs-Repositorys
- Eine Synchronisationsregel
- Eine Importregel im Ziel-Anwendungs-Repository
Um einen Konnektor zu erstellen, lesen Sie bitte die Seite „Automatic Provisioning Connector Management“.
Halbautomatisches Provisioning/Deprovisioning¶
Ein halbautomatischer Provisioning-Konnektor wird mit einem workflow des Typs „User request“ oder „Event“ mit mindestens einer manuellen Provisioning- oder Deprovisioning-Aufgabe erstellt.
In der manuellen Provisioning-Aufgabe werden die auszuführenden Provisioning-Aktionen in einer Benachrichtigung aufgeführt, die an den Bediener gesendet wird. Sobald der Bediener die Aufgabe erledigt hat, kann er auf die Schaltfläche „Task validated“ klicken, um anzuzeigen, dass das Provisioning abgeschlossen ist. Der Provisioning-Status des Kontos und/oder der Berechtigungen wird in CyberElements Identity aktualisiert. Dadurch können Administratoren den Status der Rechte einer Identität prüfen.