Importregeln anlegen/ändern
Eine Importregel schreibt die auszuführenden Aktionen (Erstellung, Änderung, Löschung), die im DELTA-Abbild enthalten sind.
Es müssen Sicherheitsschwellen festgelegt werden, damit die Importe ausgeführt werden. Diese Schwellen erlauben es außerdem, mögliche Fehler zu erkennen und damit Schreibvorgänge zu blockieren. Ein durch die Schwellen blockierter Import lässt sich einsehen, und es ist möglich einzugreifen, um ihn zu bestätigen oder abzulehnen.
Je nach Typ des Ziel-Repositorys sind unterschiedliche Importregeln zu konfigurieren.
Daten in ein Repository des Typs Verzeichnis importieren (LDAP, AD, AD/LDS, OpenLDAP usw.)
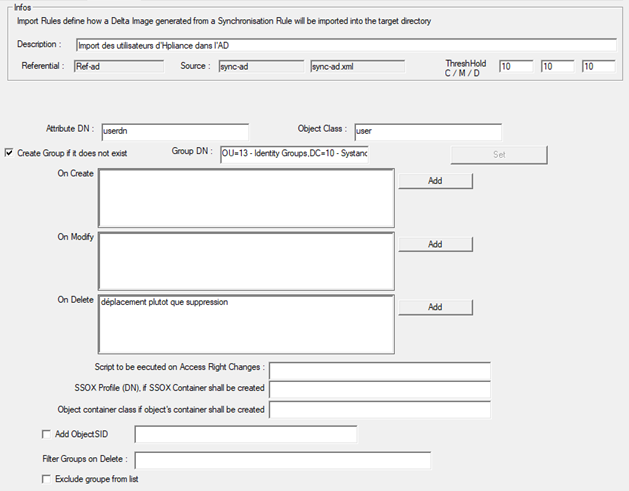
- Attribut DN: geben Sie den Namen des Zuordnungsattributs an, das die Angabe DN (Distinguished Name) enthält
- Objektklasse: legen Sie den Typ des Objekts fest, das erstellt/geändert/gelöscht werden soll. Je Import ist nur ein Objekttyp möglich.
- Option zum Anlegen einer Sicherheitsgruppe, wenn sie nicht vorhanden ist: diese Option kann bei Bedarf aktiviert werden (es ist möglich, dass die Sicherheitsgruppen zum Zeitpunkt der Bereitstellung nicht vorhanden sind).
- Geben Sie die Ziel-OU der Sicherheitsgruppen an. Beachten Sie, dass nur eine OU angegeben werden kann, sodass alle Gruppen am selben Ort angelegt werden.
- Option, Vorgänge hinzuzufügen, die nach einer Erstellungs- oder Änderungsaktion oder im Fall einer Löschung auszuführen sind. (Beispiel: ein Objekt bei einer Löschung in eine andere OU verschieben)
- Mögliche Vorgänge bei Erstellungen/Änderungen/Löschungen:
- EXEC: wird nach der Aktion Erstellung/Änderung/Löschung ausgeführt
- Mögliche Vorgänge bei Löschungen:
- DELETE: standardmäßig werden die Objekte nicht wirklich aus dem Verzeichnis gelöscht. Um das Objekt physisch zu löschen, ist der Vorgang DELETE hinzuzufügen.
- MOVE: erlaubt es, das Objekt in eine andere OU zu verschieben. Die Ziel-OU ist im Ausdruck anzugeben.
- MOVESUB: erlaubt es, die Kindobjekte des ausgewerteten Objekts in eine andere OU zu verschieben. Die Ziel-OU ist im Ausdruck anzugeben.
- Mögliche Vorgänge bei Erstellungen/Änderungen/Löschungen:
- Optionen für einen Konnektor mit der Lösung Systancia Access:
- Skript, das auszuführen ist, wenn ein Zugriff geändert wird
- Zugriffsprofil (DN), das anzugeben ist, wenn die Option zum Anlegen eines Containers aktiviert ist
- Der Typ des Objekts, das im Container angelegt werden soll, wenn die Option zum Anlegen eines Containers aktiviert ist
- Add SID object
- Filter der Gruppen, die bei Löschaktionen zu verwalten oder auszuschließen sind:
- Ist die Option „Exclude group from list“ aktiviert: die Liste der Gruppen nennt diejenigen, die nicht gelöscht werden sollen
- Ist die Option „Exclude group from list“ nicht aktiviert: die Liste der Gruppen nennt diejenigen, die gelöscht werden dürfen
Daten in ein Repository des Typs Flachdatei importieren (CSV)
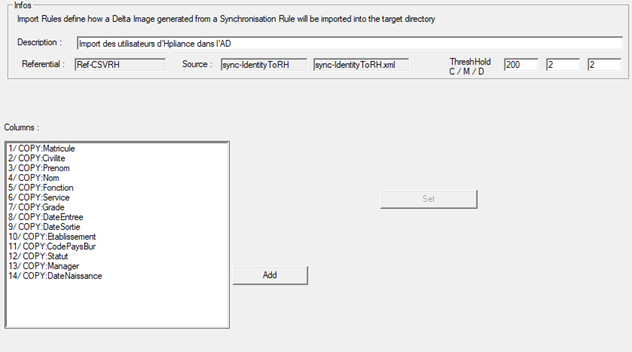
- Spalten: Liste der Attribute, die der Zieldatei hinzuzufügen sind. Der Vorgang COPY ist zu verwenden, um den Wert des Attributs der Spalte der Datei hinzuzufügen. Das Trennzeichen für Spalten und für mehrere Werte wird im Repository festgelegt.
Daten in ein Repository des Typs Datenbank importieren (SQL Server, Oracle usw.)
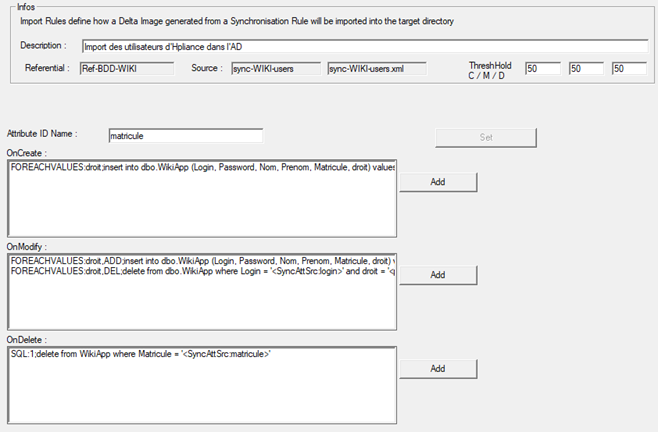
Für jede Aktion (Erstellung, Änderung und Löschung) lassen sich ein oder mehrere Befehle festlegen, die in der Zieldatenbank auszuführen sind.
Für jeden Befehl ist einer der folgenden Vorgänge festzulegen:
- EXEC: erlaubt es, einen Ausführungsbefehl zu starten (Batch, PowerShell usw.)
- FOREACH: erlaubt es, eine Abfrage über mehrere Attribute auszuführen.
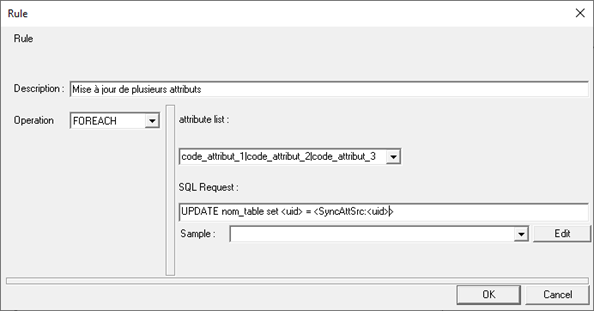
- Liste der Attribute: geben Sie die Codes der Attribute an, die aktualisiert werden sollen. Beachten Sie, dass die Codes sowohl dem Namen der Spalte in der Zieldatenbank als auch dem Namen des Attributs in der DELTA-Datei entsprechen müssen. Jedes Attribut ist mit dem Zeichen „|“ zu trennen.
- SQL-Abfrage: Abfrage, die auf jedes in der Liste festgelegte Attribut anzuwenden ist. Verwenden Sie die Zeichenkette <uid>, die durch die Attributnamen ersetzt wird.
- FOREACHVALUES: erlaubt es, ein mehrwertiges Attribut zu verwalten, indem so viele Zeilen erstellt/geändert werden, wie das Attribut Werte enthält.
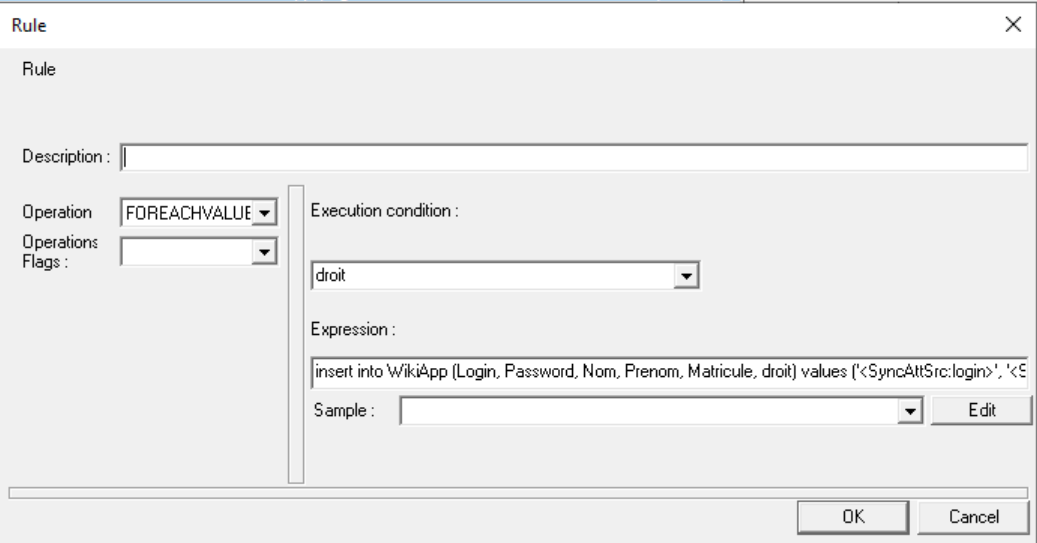
- Die Ausführungsbedingung ist Pflicht und muss den Namen des mehrwertigen Attributs (des Ziel-Repositorys) enthalten, über das eine Schleife ausgeführt wird.
- Der Ausdruck ist Pflicht und muss die auszuführende Abfrage enthalten. Das mehrwertige Attribut, über das die Schleife läuft (in der Ausführungsbedingung angegeben), ist in der Abfrage durch die Zeichenkette „<param:uid_value>“ zu ersetzen.
Beispiel für eine Abfrage:
1 2 3 4 5 6 | |
Enthält das Attribut im Beispiel 3 Werte, werden 3 Zeilen erstellt. Die Attribute login, password, nom, prenom und matricule haben identische Werte. Das Attribut right hat in jeder Zeile einen anderen Wert.
Beachten Sie, dass je Vorgang nur ein mehrwertiges Attribut festgelegt werden kann.
- SELECT: erlaubt es, zusätzliche Werte abzurufen, um das aktuelle Objekt anzureichern.
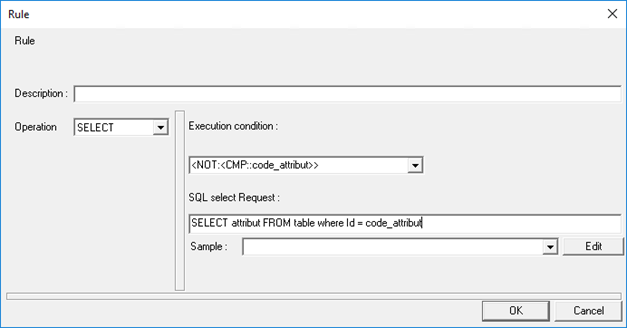
- Die Ausführungsbedingung ist Pflicht. Sie kann eine Formel enthalten, die 0 zurückgibt, wenn sie falsch ist, oder 1, wenn sie wahr ist. Soll keine Bedingung gestellt werden, ist 1 einzugeben.
- SQL-Abfrage: die Abfrage des Typs SELECT ist Pflicht. Die in der Abfrage ausgewählten Attribute werden dem aktuellen Objekt automatisch hinzugefügt, mit den Ergebnissen der Abfrage als Werten.
- SQL: erlaubt es, eine Abfrage UPDATE oder DELETE auszuführen, indem eine Ausführungsbedingung angegeben wird.
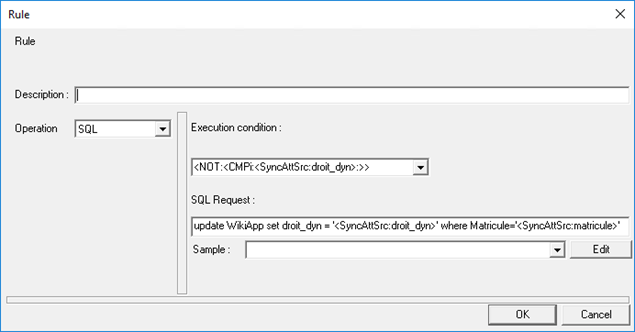
- Die Ausführungsbedingung ist Pflicht. Sie kann eine Formel enthalten, die 0 zurückgibt, wenn sie falsch ist, oder 1, wenn sie wahr ist. Soll keine Bedingung gestellt werden, ist 1 einzugeben.
- SQL-Abfrage: Abfrage UPDATE oder DELETE. Die im Delta enthaltenen Attribute sind mit dem Schlüsselwort <syncattrsrc> zu übergeben.
Daten in Systancia Identity importieren
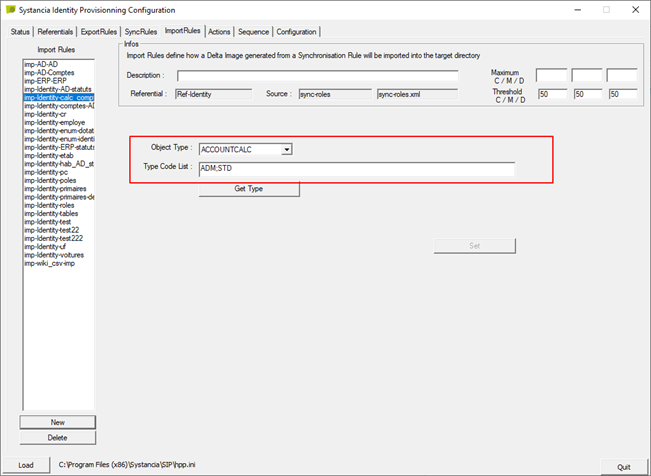
- Typ des zu importierenden Objekts: geben Sie den Importtyp aus der folgenden Liste an:
- ACCOUNT: erlaubt nur die Aktualisierung der Attribute vorhandener Konten in Identity.
- ENUM_ACCOUNT: um Enumerationswerte von Attributen des Typs Konto zu importieren.
- ENUM_PERSON: um Enumerationswerte von Attributen des Typs Identität zu importieren.
- ENUM_RESOURCE: um Enumerationswerte von Attributen des Typs Ausstattung zu importieren.
- ENUM_STRUCTURE: um Enumerationswerte von Attributen des Typs Struktur zu importieren.
- MATCHINGTABLE: um Werte in die Zuordnungstabellen zu importieren.
- PERSON: um Identitäten zu importieren.
- PERSONACCESS: beim Import nicht unterstützt.
- RESOURCE: um Ausstattungen zu importieren.
- RIGHT: um Berechtigungen zu importieren.
- ROLE: um Rollen zu importieren.
- STATUS: um die Bereitstellungszustände der Konten, der Rollen oder der Berechtigungen zu importieren.
- Geben Sie das Repository an. Es muss eindeutig sein.
- STRUCTURE: um Strukturen zu importieren.
- HABILITATIONCALC: erlaubt es, eine Neuberechnung der Berechtigungs- und SoD-Regeln in großer Zahl für alle zu starten.
- PERSON_ROLES: um die Verknüpfungen Identität-Rolle zu importieren.
- PERSON_RIGHTS: um die Verknüpfungen Identität-Rolle-Berechtigung zu importieren.
- ACCOUNTCALC: erlaubt es, die Konten des betroffenen Repositorys neu zu berechnen.
Beim Import von Objekten wie Identitäten, Strukturen oder Ausstattungen besteht eine Option, die laufende Berechnung der Berechtigungs- und SoD-Regeln zu deaktivieren. Das Kästchen ist bei allen Konnektoren der vorgelagerten Bereitstellung zu aktivieren, die von der täglichen Synchronisierung betroffen sind, um die Berechnungen zu deaktivieren.
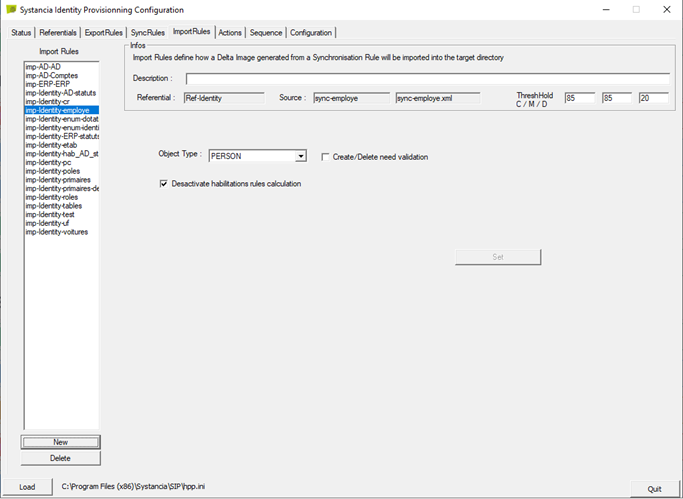
Wurde diese Option aktiviert, ist am Ende der Konnektoren der vorgelagerten Bereitstellung ein Import zur Neuberechnung der Regeln zu starten, um die Berechnung im Stapel auszulösen.
Die Kontenberechnungen deaktivieren
Seit dem SP3 von CyberElements Identity 7.0 steht in den Importen der vorgelagerten Konnektoren für Personen, Strukturen, Ausstattungen und Berechtigungsregeln eine neue Option zur Verfügung.
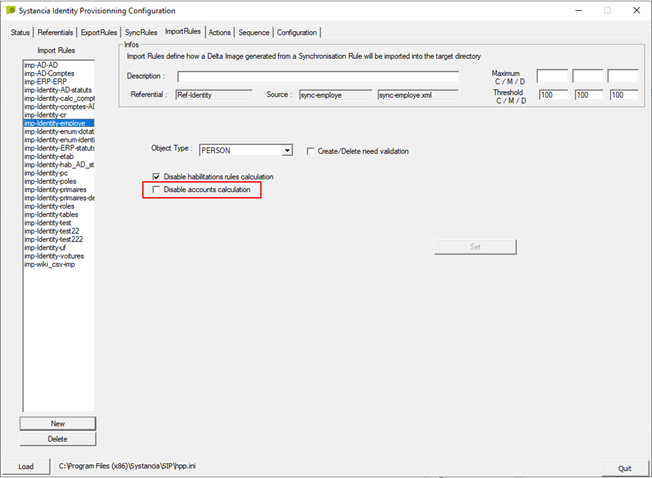
Diese Option erlaubt es, die laufenden Kontenberechnungen beim Erstellen, Ändern oder Löschen von Objekten zu deaktivieren, die sich auf Konten auswirken können.
Es wird empfohlen, diese Option zu aktivieren, wenn die Bereitstellungssequenz große Datenmengen verarbeiten soll.
Wird diese Option aktiviert, ist am Ende der Importe in CyberElements Identity ein Import zur Berechnung der in der Konfiguration angegebenen Kontotypen auszuführen, um über korrekte Daten zu verfügen.