Tworzenie/modyfikowanie reguł importu
Reguła importu zapisuje akcje do wykonania (tworzenie, modyfikacja, usuwanie) zawarte w obrazie DELTA.
Aby importy były wykonywane, trzeba zdefiniować progi bezpieczeństwa. Progi te pozwalają też wykryć potencjalne błędy, a więc zablokować zapisy. Import zablokowany przez progi można podejrzeć i zainterweniować, aby go zatwierdzić lub odrzucić.
W zależności od typu repozytorium docelowego reguły importu do skonfigurowania są różne.
Import danych do repozytorium typu katalog (LDAP, AD, AD/LDS, OpenLDAP itd.)
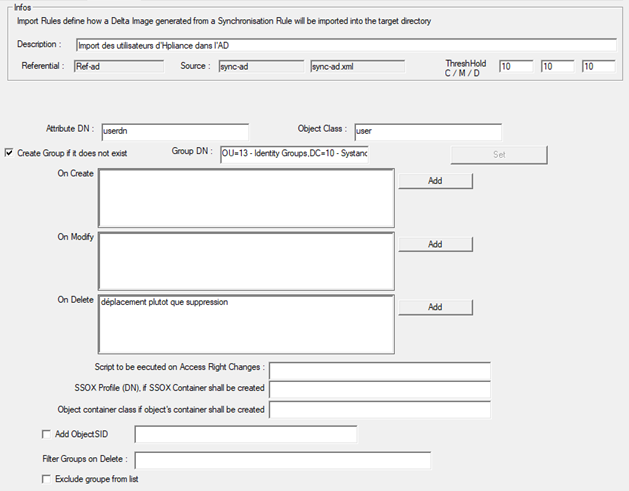
- Atrybut DN: wskaż nazwę atrybutu mapowania, który zawiera informację DN (Distinguished Name)
- Klasa obiektu: określ typ obiektu do utworzenia/zmodyfikowania/usunięcia. Na jeden import możliwy jest tylko jeden typ obiektu.
- Opcja tworzenia grupy zabezpieczeń, jeśli nie istnieje: tę opcję można w razie potrzeby włączyć (możliwe, że grupy zabezpieczeń nie istnieją w chwili udostępniania).
- Wskaż docelową OU dla grup zabezpieczeń. Zwróć uwagę, że można wskazać tylko jedną OU, więc wszystkie grupy zostaną utworzone w tym samym miejscu.
- Opcja dodania operacji do wykonania po akcji tworzenia lub modyfikacji albo w przypadku usunięcia. (Przykład: przeniesienie obiektu do innej OU w przypadku usunięcia)
- Możliwe operacje przy tworzeniu/modyfikacji/usuwaniu:
- EXEC: zostanie wykonana po akcji tworzenia/modyfikacji/usunięcia
- Możliwe operacje przy usuwaniu:
- DELETE: domyślnie obiekty nie są rzeczywiście usuwane z katalogu. Aby fizycznie usunąć obiekt, trzeba dodać operację DELETE.
- MOVE: pozwala przenieść obiekt do innej OU. Docelową OU trzeba wskazać w wyrażeniu.
- MOVESUB: pozwala przenieść obiekty potomne ocenianego obiektu do innej OU. Docelową OU trzeba wskazać w wyrażeniu.
- Możliwe operacje przy tworzeniu/modyfikacji/usuwaniu:
- Opcje konektora z rozwiązaniem Systancia Access:
- Skrypt do wykonania, gdy dostęp jest modyfikowany
- Profil dostępu (DN) do wskazania, jeśli opcja tworzenia kontenera jest włączona
- Typ obiektu do utworzenia w kontenerze, jeśli opcja tworzenia kontenera jest włączona
- Add SID object
- Filtry grup do zarządzania lub wykluczenia w akcjach usuwania:
- Jeśli opcja „Exclude group from list” jest zaznaczona: lista grup wskazuje te, których nie należy usuwać
- Jeśli opcja „Exclude group from list” nie jest zaznaczona: lista grup wskazuje te, które mogą zostać usunięte
Import danych do repozytorium typu plik płaski (CSV)
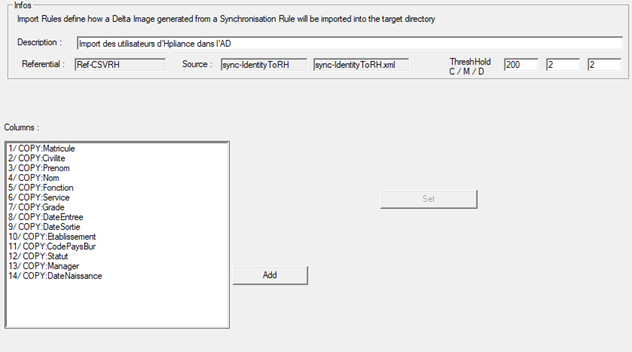
- Kolumny: lista atrybutów do dodania do pliku docelowego. Trzeba użyć operacji COPY, aby dodać wartość atrybutu do kolumny pliku. Separator kolumn i wartości wielokrotnych jest definiowany w repozytorium.
Import danych do repozytorium typu baza danych (SQL Server, Oracle itd.)
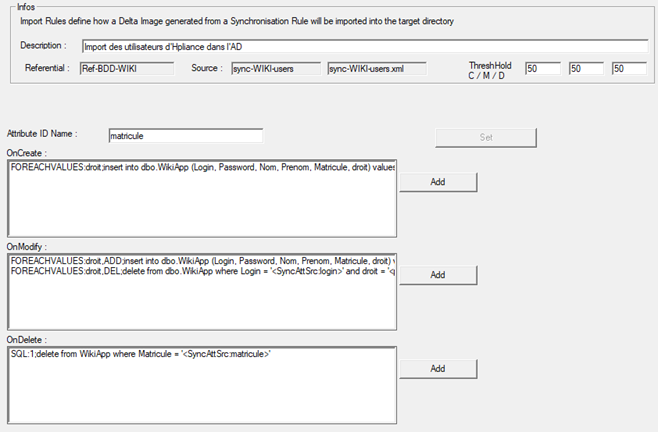
Dla każdej akcji (tworzenie, modyfikacja i usuwanie) można zdefiniować jedno lub kilka poleceń do wykonania w docelowej bazie danych.
Dla każdego polecenia trzeba zdefiniować jedną z następujących operacji:
- EXEC: pozwala uruchomić polecenie wykonania (batch, PowerShell itd.)
- FOREACH: pozwala wykonać zapytanie na kilku atrybutach.
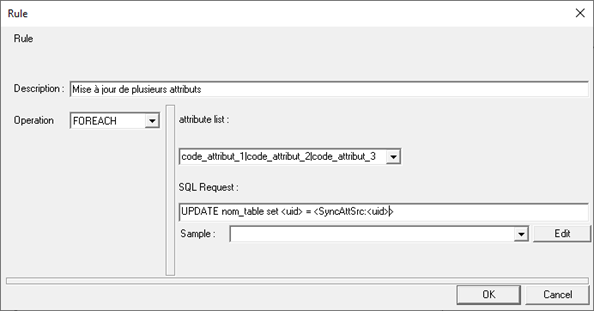
- Lista atrybutów: wskaż kody atrybutów do zaktualizowania. Zwróć uwagę, że kody muszą odpowiadać zarówno nazwie kolumny w docelowej bazie danych, jak i nazwie atrybutu w pliku DELTA. Każdy atrybut trzeba rozdzielić znakiem „|”.
- Zapytanie SQL: zapytanie do zastosowania na każdym atrybucie zdefiniowanym na liście. Użyj łańcucha <uid>, który zostanie zastąpiony nazwami atrybutów.
- FOREACHVALUES: pozwala zarządzać atrybutem wielowartościowym, tworząc/modyfikując tyle wierszy, ile wartości zawiera atrybut.
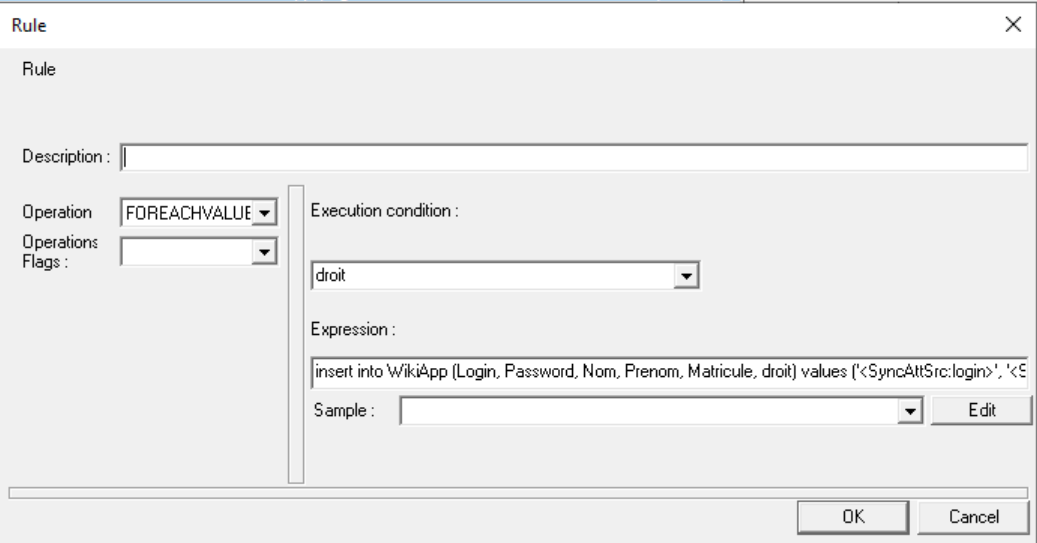
- Warunek wykonania jest obowiązkowy i musi zawierać nazwę atrybutu wielowartościowego (repozytorium docelowego), po którym zostanie wykonana pętla.
- Wyrażenie jest obowiązkowe i musi zawierać zapytanie do wykonania. Atrybut wielowartościowy, po którym wykonywana jest pętla (wskazany w warunku wykonania), trzeba zastąpić w zapytaniu łańcuchem „<param:uid_value>”.
Przykład zapytania:
1 2 3 4 5 6 | |
W tym przykładzie, jeśli atrybut zawiera 3 wartości, utworzone zostaną 3 wiersze. Atrybuty login, password, nom, prenom i matricule będą miały identyczne wartości. Atrybut right będzie miał w każdym wierszu inną wartość.
Zwróć uwagę, że na operację można zdefiniować tylko jeden atrybut wielowartościowy.
- SELECT: pozwala pobrać dodatkowe wartości, aby wzbogacić bieżący obiekt.
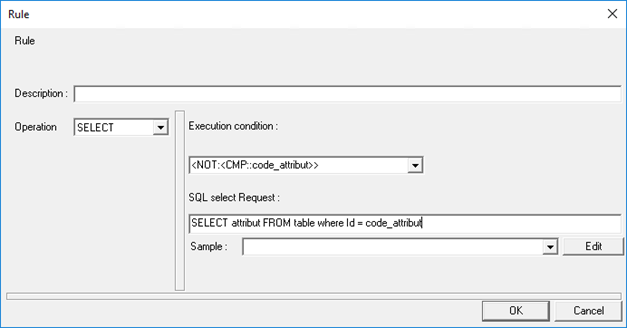
- Warunek wykonania jest obowiązkowy. Może zawierać formułę zwracającą 0, gdy jest fałszywa, lub 1, gdy jest prawdziwa. Jeśli nie chcesz stawiać warunku, wprowadź 1.
- Zapytanie SQL: zapytanie typu SELECT jest obowiązkowe. Atrybuty wybrane w zapytaniu zostaną automatycznie dodane do bieżącego obiektu, z wynikami zapytania jako wartościami.
- SQL. Pozwala wykonać zapytanie UPDATE lub DELETE przez wskazanie warunku wykonania.
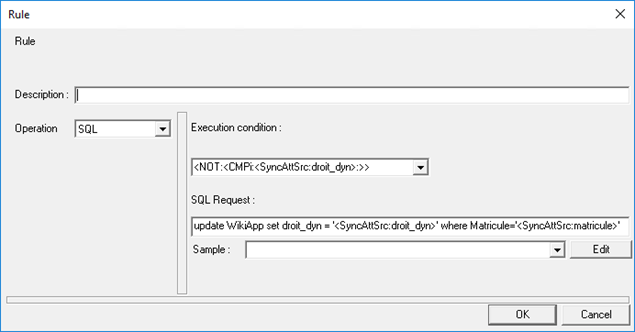
- Warunek wykonania jest obowiązkowy. Może zawierać formułę zwracającą 0, gdy jest fałszywa, lub 1, gdy jest prawdziwa. Jeśli nie chcesz stawiać warunku, wprowadź 1.
- Zapytanie SQL: zapytanie UPDATE lub DELETE. Atrybuty obecne w delcie trzeba przekazać słowem kluczowym <syncattrsrc>.
Import danych do Systancia Identity
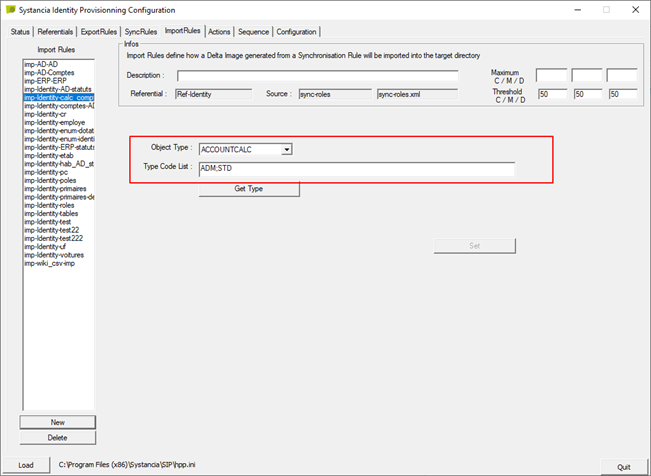
- Typ obiektu do zaimportowania: wskaż typ importu z następującej listy:
- ACCOUNT: pozwala tylko na aktualizację atrybutów istniejących kont w Identity.
- ENUM_ACCOUNT: aby zaimportować wartości wyliczeń dla atrybutów typu konto.
- ENUM_PERSON: aby zaimportować wartości wyliczeń dla atrybutów typu tożsamość.
- ENUM_RESOURCE: aby zaimportować wartości wyliczeń dla atrybutów typu przydział.
- ENUM_STRUCTURE: aby zaimportować wartości wyliczeń dla atrybutów typu struktura.
- MATCHINGTABLE: aby zaimportować wartości do tabel odwzorowań.
- PERSON: aby zaimportować tożsamości.
- PERSONACCESS: nieobsługiwane przy imporcie.
- RESOURCE: aby zaimportować przydziały.
- RIGHT: aby zaimportować autoryzacje.
- ROLE: aby zaimportować role.
- STATUS: aby zaimportować stany udostępnienia kont, ról lub autoryzacji.
- Wskaż repozytorium. Musi być unikatowe.
- STRUCTURE: aby zaimportować struktury.
- HABILITATIONCALC: pozwala uruchomić masowe przeliczenie reguł autoryzacji i reguł SoD dla wszystkich.
- PERSON_ROLES: aby zaimportować powiązania tożsamość-rola.
- PERSON_RIGHTS: aby zaimportować powiązania tożsamość-rola-autoryzacja.
- ACCOUNTCALC: pozwala przeliczyć konta w danym repozytorium.
Przy imporcie obiektów takich jak tożsamości, struktury lub przydziały istnieje opcja wyłączenia bieżącego obliczania reguł autoryzacji i reguł SoD. Aby wyłączyć obliczenia, trzeba zaznaczyć to pole we wszystkich konektorach zasilania wstępnego objętych codzienną synchronizacją.
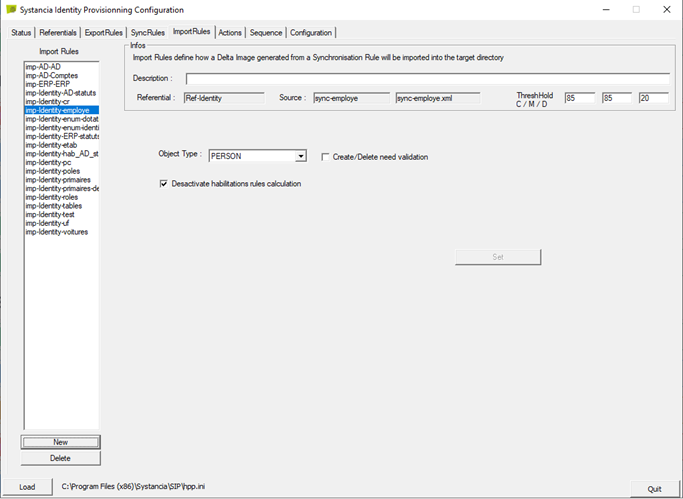
Jeśli ta opcja została zaznaczona, na końcu konektorów zasilania wstępnego trzeba uruchomić import przeliczający reguły, aby wywołać obliczenia wsadowe.
Wyłączanie obliczania kont
Od SP3 CyberElements Identity 7.0 w importach konektorów zasilania wstępnego dla osób, struktur, przydziałów i reguł autoryzacji dostępna jest nowa opcja.
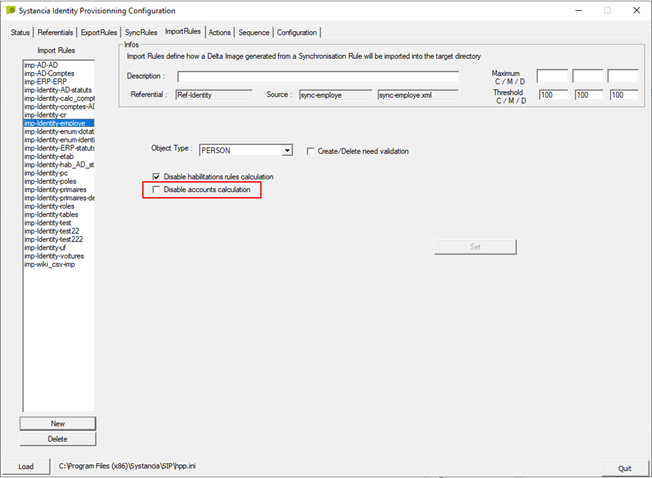
Ta opcja pozwala wyłączyć bieżące obliczanie kont przy tworzeniu, modyfikowaniu lub usuwaniu obiektów, które mogą mieć wpływ na konta.
Zaleca się zaznaczenie tej opcji, jeśli sekwencja udostępniania ma przetworzyć duże wolumeny.
Jeśli zaznaczysz tę opcję, na końcu importów do CyberElements Identity trzeba wykonać import obliczający typy kont wskazane w konfiguracji, aby dane były poprawne.