Techniczne wymagania wstępne
Wprowadzenie
Ta sekcja opisuje techniczne wymagania wstępne, które muszą być spełnione przed instalacją Systancia Identity 7.0.
W celu dobrania rozmiaru serwerów konieczny jest kontakt z integratorem, który dostosuje wymagania wstępne do kontekstu (liczba tożsamości, przypadki użycia do wdrożenia itd.).
Wdrożenie wymagań wstępnych należy do klienta.
System operacyjny i wymagania wstępne
Minimalne wymagania wstępne podano wyłącznie informacyjnie. Mogą się one różnić w zależności od liczby zarządzanych tożsamości lub wdrożonych konfiguracji rozwiązania. Zalecamy skontaktowanie się z konsultantem Systancia lub z doświadczonym integratorem, aby prawidłowo dobrać parametry serwera do Twojego kontekstu.
Aby monitorować wydajność serwera SQL, możesz odwiedzić tę stronę.
Wymagania wstępne serwerów - Konfiguracja 1 (2 serwery)
Ta architektura jest zalecana
-
Serwer 1 hostujący bazę danych, aplikację webową Systancia Identity, serwer audytu i API Identity:
- OS: minimum Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (obsługiwane są wersje Standard i Entreprise Server)
- Minimalne wymagania wstępne: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Sterownik native SQL server client w wersji minimum 11.0
- Pełne wymagania wstępne znajdziesz w sekcji Komponenty Windows.
Zarządzanie instancją bazy danych należy do klienta.
-
Serwer 2 hostujący Systancia Identity Provisioning
- OS: minimum Microsoft Windows Server 2019
- Minimalne wymagania wstępne: 4 VCPU / RAM 16 GB / 100 GB
- Pełne wymagania wstępne znajdziesz w sekcji Komponenty Windows.
Wymagania wstępne serwerów - Konfiguracja 2 (1 serwer)
Ta architektura hostuje wszystkie komponenty rozwiązania i jest odpowiednia dla środowisk o małej objętości i prostej konfiguracji (aplikacja webowa Systancia Identity, API Identity (REST zgodne z protokołem SCIM), serwer audytu, baza danych oraz SIP (silnik provisioningu)).
- OS: minimum Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (obsługiwane są wersje Standard i Entreprise Server)
- Framework .NET 4.8
- Minimalne wymagania wstępne: 6 VCPU / RAM 32 GB / 100 GB
- Sterownik native SQL server client w wersji minimum 11.0
- Pełne wymagania wstępne znajdziesz w sekcji Komponenty Windows.
Wymagania wstępne serwerów - Konfiguracja 3 (3 serwery)
-
Serwer 1 hostujący bazę danych:
- OS: minimum Microsoft Windows Server 2016
- SQL Server 2019 / 2022 (obsługiwane są wersje Standard i Entreprise Server)
- Framework .NET 4.8
- Minimalne wymagania wstępne: 4 VCPU / RAM 16 GB / 50 GB
Zarządzanie serwerem bazy danych należy do klienta
-
Serwer 2 hostujący aplikację webową Systancia Identity, serwer audytu i API Identity
- OS: minimum Microsoft Windows Server 2019
- Framework .NET 4.8
- Minimalne wymagania wstępne: 4 VCPU / RAM 16 GB / 50 GB
- Sterownik native SQL server client w wersji minimum 11.0
- Pełne wymagania wstępne znajdziesz w sekcji Komponenty Windows.
-
Serwer 3 hostujący silnik provisioningu
- OS: minimum Microsoft Windows Server 2019
- Minimalne wymagania wstępne: 4 VCPU / RAM 16 GB / 100 GB
- Pełne wymagania wstępne znajdziesz w sekcji Komponenty Windows.
Komponenty Windows
Wymagania wstępne starych konsol, które należy zainstalować na serwerze SID:
- Framework 4.8, jeśli nie jest domyślnie zainstalowany na serwerze
- Skrypt wymagań wstępnych Windows do uruchomienia w zależności od wersji serwera
- Windows prerequisites [corresponding version].bat
Wymagania wstępne do zainstalowania na serwerach SID i SIP:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Dla serwera SIP:
- Moduły PowerShell WebAdministration i PsIni do instalacji SIP
Prawidłowy certyfikat domeny
Aby zainstalować CyberElements Identity, na serwerach, na których znajdują się następujące elementy, musi być dostępny prawidłowy certyfikat domeny:
- Witryny webowe
- API Identity
- API SIP (z SIP)
Konta usług Windows
Aby rozwiązanie działało prawidłowo, musisz przewidzieć trzy konta usług Windows:
- Konto 1: do uruchamiania API Identity, witryny (generacja 7) i Federation
- Konto 2: do uruchamiania API SIP
- Konto 3: do uruchamiania witryny (generacja 6)
Konto 1 musi mieć prawa sysadmin do instancji bazy danych na czas fazy instalacji. Po instalacji można je przywrócić do dbowner bazy danych Hpliance.
Te konta muszą być standardowymi kontami domenowymi:
- Brak wygasania hasła.
- Brak zmiany hasła przy pierwszym uwierzytelnieniu w domenie.
- Muszą mieć prawo uruchamiania zadań (batch job).
Przypadek provisioningu repozytorium AD z podziałem na silosy:
Konieczne jest posiadanie kont usług innych dostawców z uprawnieniami opisanymi powyżej.
Konta administratorów Windows
W trakcie fazy integracji integrator potrzebuje konta administratora, aby wykonać poszczególne operacje.
To konto musi być standardowym kontem domenowym:
- Musi mieć prawo uruchamiania jako usługa.
- Muszą mieć prawo uruchamiania zadań (batch job).
- Musi mieć rolę DBOwner do bazy danych Hpliance (nadawaną podczas instalacji Systancia Identity 6.1 SP2 i wyższych).
Konto administratora musi mieć prawa do:
- Otwierania sesji jako usługa.
- Otwierania sesji jako zadanie.
To konto można wyłączyć po zakończeniu fazy integracji.
Kontrola ról i funkcji
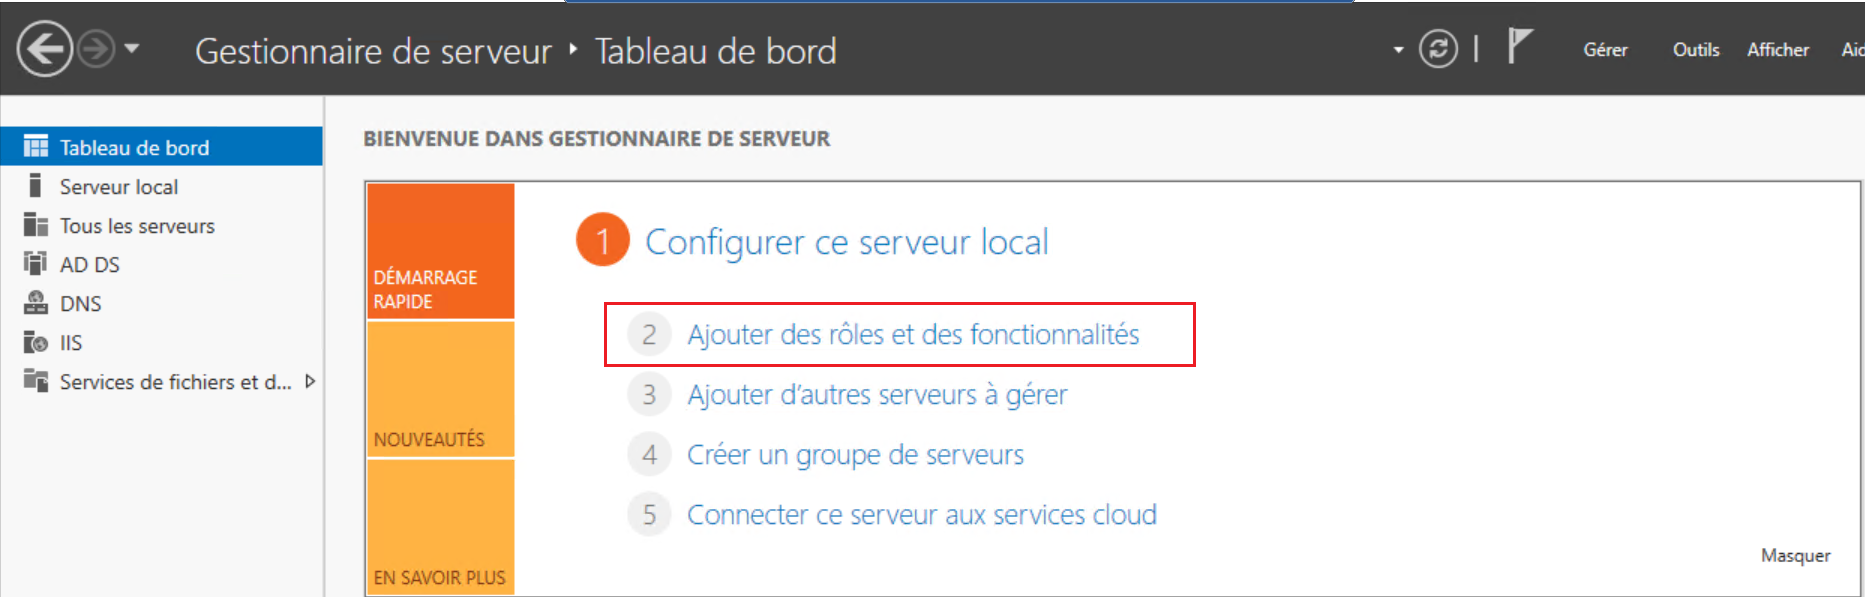
Na serwerze, na którym znajduje się rozwiązanie Identity, konieczne jest zainstalowanie roli IIS, aby hostować interfejs administracyjny Identity.
W menedżerze serwera przejdź do menu „Add roles and features”.
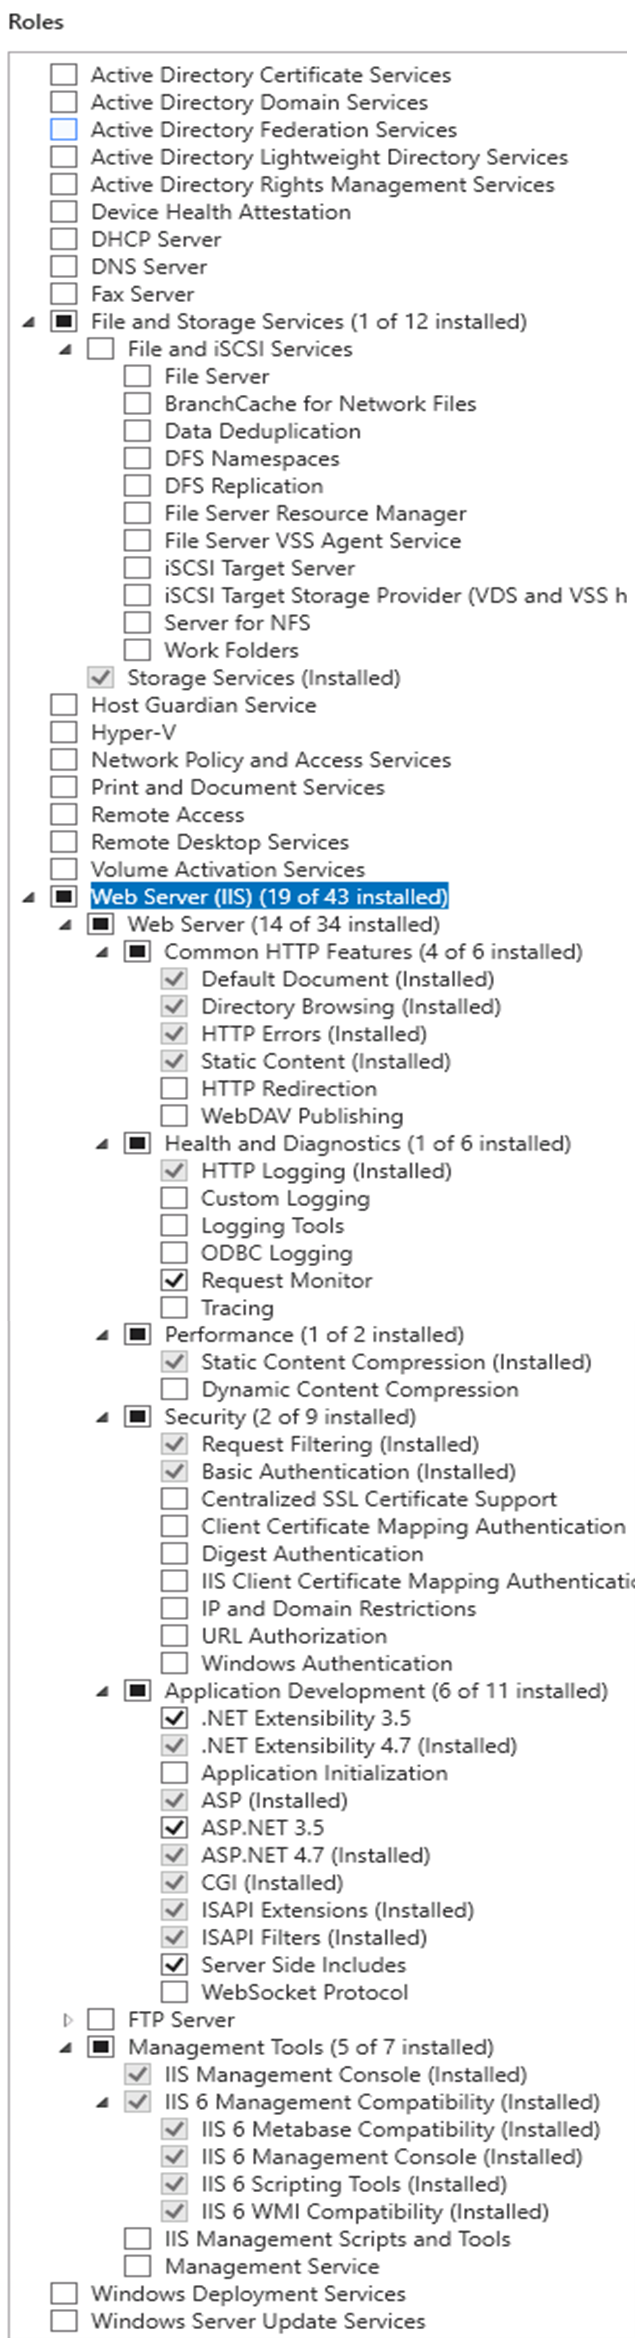
Rola "Web Server (IIS)" musi być zaznaczona, co najmniej z następującymi opcjami:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
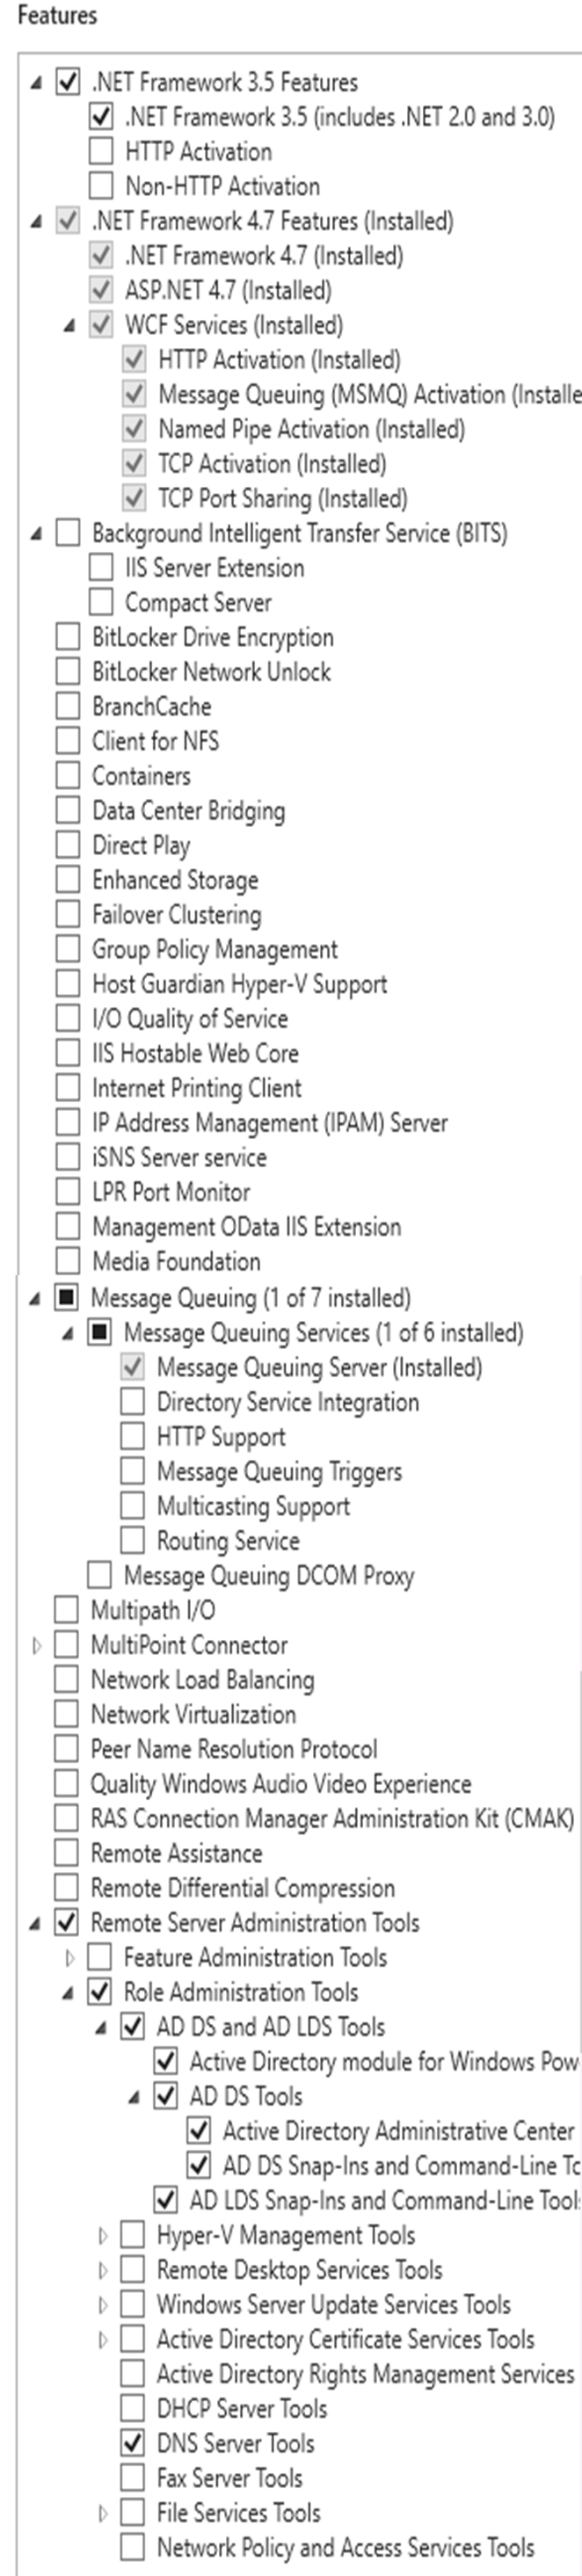
Na następnym ekranie muszą być zaznaczone następujące funkcje, co najmniej z podanymi opcjami:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.6 (for Windows Server 2016), 4.7 (for Windows Server 2019) features
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
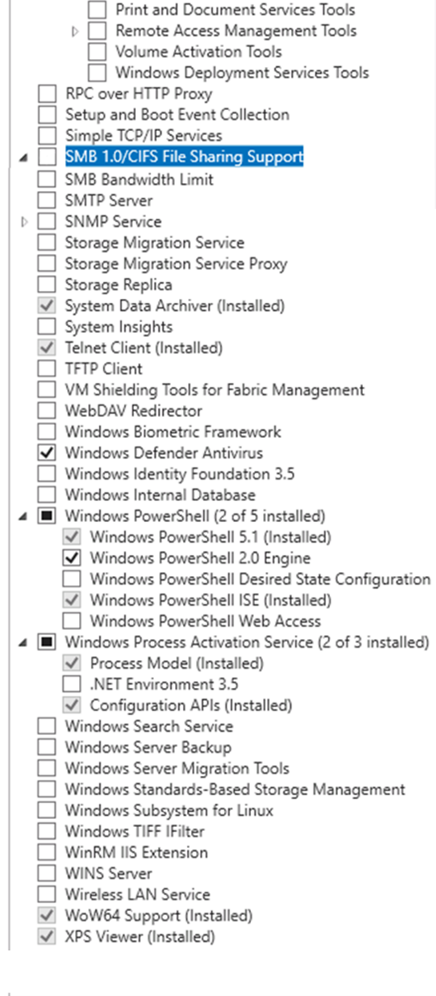
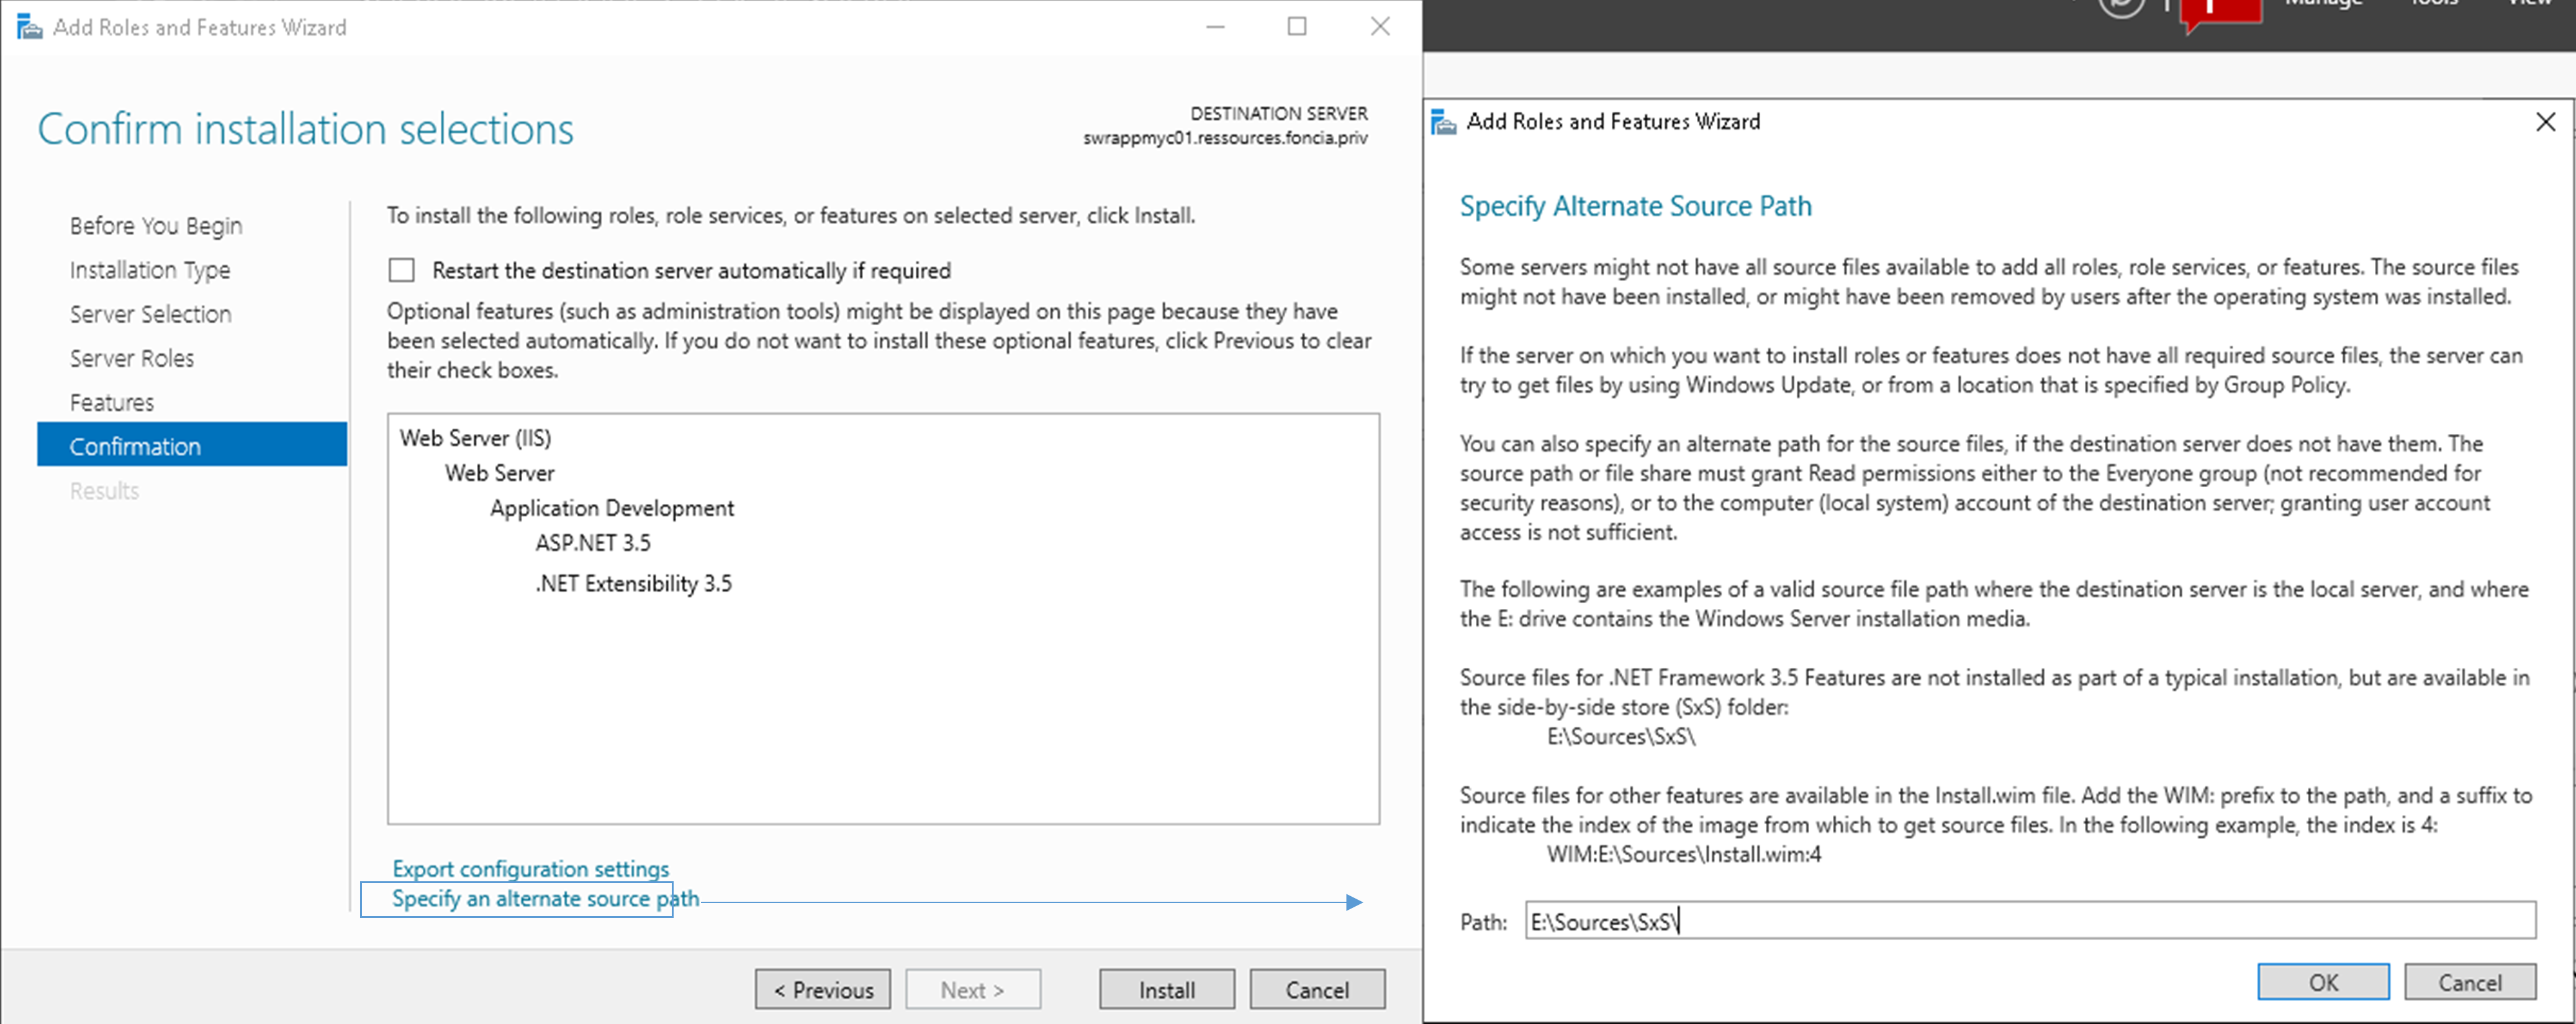
Dodanie roli i funkcji Net Framework 3.5
Jeśli musisz dodać funkcję Net Framework 3.5, wykonaj następujące czynności:
- Ponownie zamontuj obraz ISO użyty do instalacji serwera.
- Podaj literę dysku obrazu ISO uzupełnioną o [:\Sources\Sxs], jak pokazano poniżej.
Przykład ścieżki
E:\Sources\Sxs\
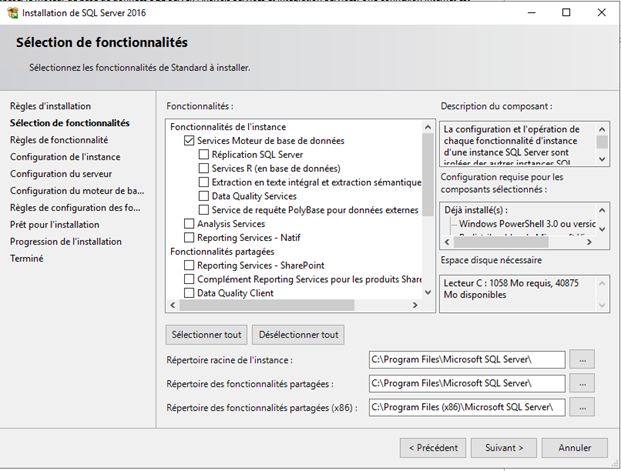
Instalacja instancji SQL Server
Rozpocznij instalację SQL Server.
Zaznacz następujące funkcje:
- Usługi silnika bazy danych
Następnie pozostaw domyślny katalog instalacji „C:\Program Files\Microsoft SQL Server”.
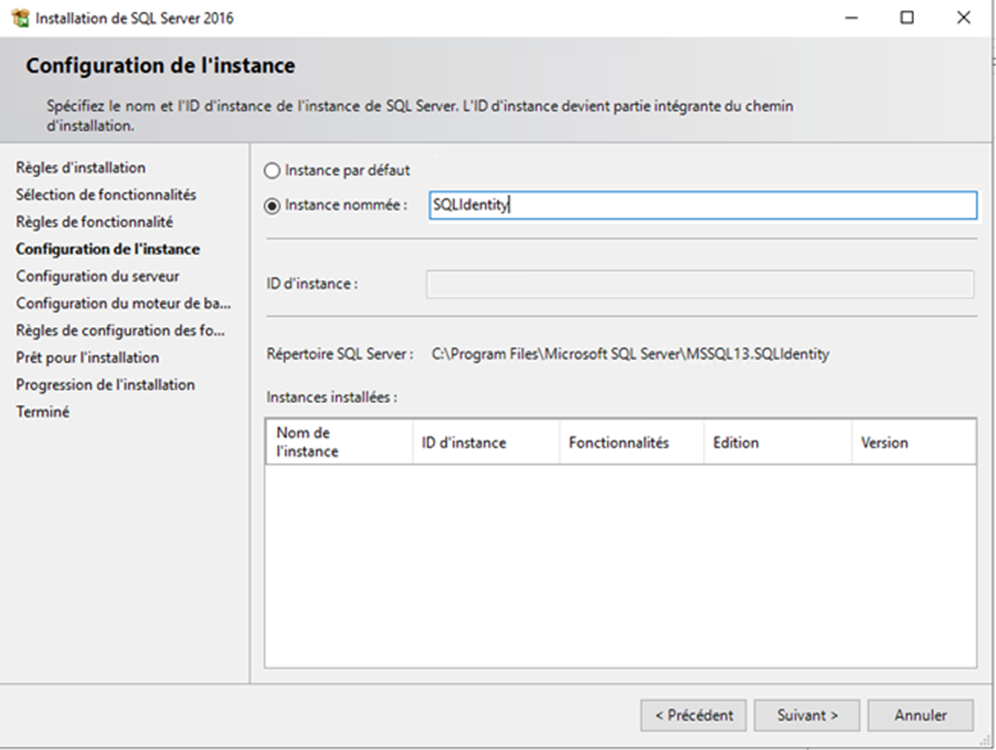
Utwórz nazwaną instancję (przykład: „SQLIdentity”)
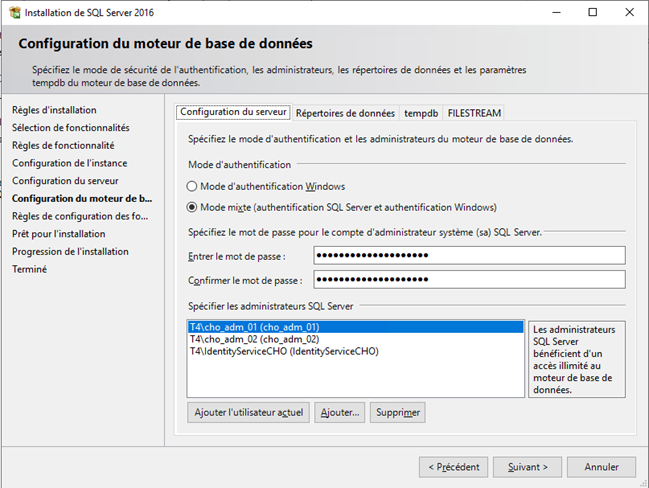
W Database Engine Configuration wybierz „Mixed Mode (SQL Server authentication and Windows authentication)” i wprowadź hasło konta administratora domeny.
Dodaj konta, które będą administratorami bazy danych.
Konto usługi musi zostać dodane do listy administratorów bazy danych.
Aby zainstalować rozwiązanie Identity i zapewnić utworzenie lub aktualizację bazy danych, konto usługi musi mieć rolę „sysadmin”. Tę rolę można odebrać po instalacji lub aktualizacji rozwiązania.
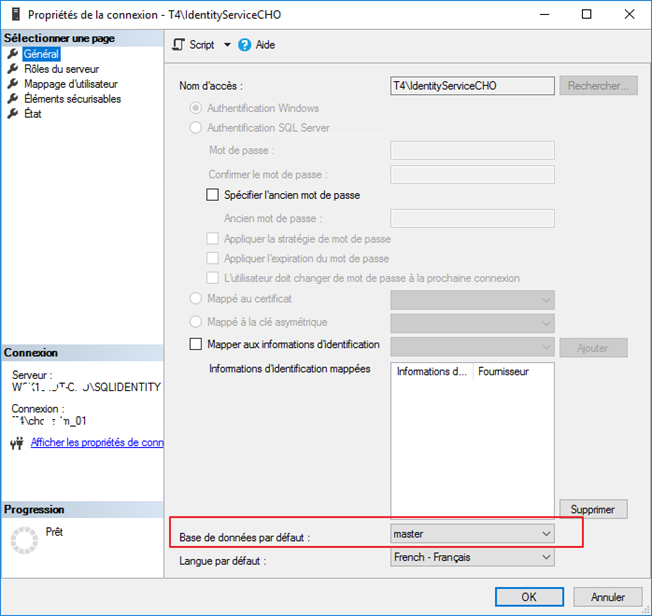
Sprawdź w połączeniach właściwości konta usługi, aby upewnić się, że domyślną bazą danych jest „master”.
Inne wymagania wstępne
- Zalecane jest połączenie z internetem, aby ułatwić operacje instalacji i ogólnej konfiguracji.
- Do konfiguracji rozwiązania Identity niezbędne jest zainstalowanie aplikacji SQL Server Management Studio.
- Aby umożliwić wykonywanie niektórych operacji przetwarzania w bazie danych, konieczna jest możliwość używania polecenia SQLCMD w plikach wsadowych. Zainstalowanie narzędzia SQLCMD jest zatem niezbędne. Jest ono dostępne pod następującym adresem.
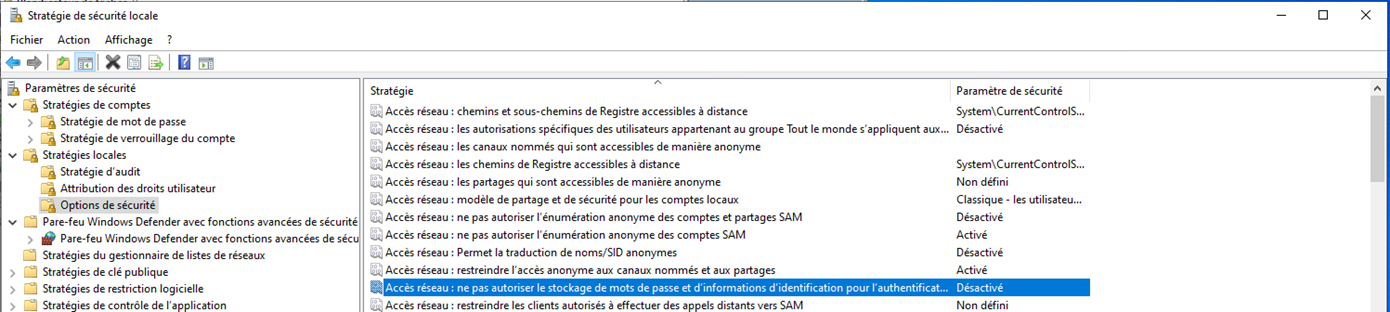
- W ustawieniach sieci opcja Network access: Do not allow passwords and credentials for network authentication musi być wyłączona: