Pré-requisitos técnicos
Introdução
Esta secção descreve os pré-requisitos técnicos a cumprir antes de instalar o Systancia Identity 7.0.
Para o dimensionamento dos servidores, é necessário contactar um integrador para ajustar os pré-requisitos em função do contexto (número de identidades, casos de utilização a implementar, etc.).
A implementação dos pré-requisitos é da responsabilidade do cliente.
Sistema operativo e pré-requisitos
Os pré-requisitos mínimos são fornecidos a título informativo. Podem variar em função do número de identidades geridas ou das configurações da solução implementadas. Recomendamos que contacte um consultor da Systancia ou um integrador especializado para o ajudar a dimensionar corretamente os parâmetros dos servidores em função do seu contexto.
Para monitorizar o desempenho do servidor SQL, pode consultar esta página.
Pré-requisitos de servidor - Configuração 1 (2 servidores)
Esta arquitetura é a recomendada
-
Servidor 1, que aloja a base de dados, a aplicação web Systancia Identity, o servidor de auditoria e a API Identity:
- OS: Microsoft Windows Server 2019 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Pré-requisitos mínimos: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Controlador cliente nativo SQL Server 11.0 no mínimo
- Consulte a secção Componentes do Windows para conhecer todos os pré-requisitos.
A gestão da instância de base de dados é da responsabilidade do cliente.
-
Servidor 2, que aloja o Systancia Identity Provisioning
- OS: Microsoft Windows Server 2019 minimum
- Pré-requisitos mínimos: 4 VCPU / RAM 16 GB / 100 GB
- Consulte a secção Componentes do Windows para conhecer todos os pré-requisitos.
Pré-requisitos de servidor - Configuração 2 (1 servidor)
Esta arquitetura aloja todos os componentes da solução e é adequada a ambientes de pouco volume e de configuração simples (aplicação web Systancia Identity, API Identity (REST compatível com o protocolo SCIM), servidor de auditoria, base de dados e SIP (motor de aprovisionamento)).
- OS: Microsoft Windows Server 2019 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Framework .NET 4.8
- Pré-requisitos mínimos: 6 VCPU / RAM 32 GB / 100 GB
- Controlador cliente nativo SQL Server 11.0 no mínimo
- Consulte a secção Componentes do Windows para conhecer todos os pré-requisitos.
Pré-requisitos de servidor - Configuração 3 (3 servidores)
-
Servidor 1, que aloja a base de dados:
- OS: Microsoft Windows Server 2016 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Framework .NET 4.8
- Pré-requisitos mínimos: 4 VCPU / RAM 16 GB / 50 GB
A gestão do servidor de base de dados é da responsabilidade do cliente
-
Servidor 2, que aloja a aplicação web Systancia Identity, o servidor de auditoria e a API Identity
- OS: Microsoft Windows Server 2019 minimum
- Framework .NET 4.8
- Pré-requisitos mínimos: 4 VCPU / RAM 16 GB / 50 GB
- Controlador cliente nativo SQL Server 11.0 no mínimo
- Consulte a secção Componentes do Windows para conhecer todos os pré-requisitos.
-
Servidor 3, que aloja o motor de aprovisionamento
- OS: Microsoft Windows Server 2019 minimum
- Pré-requisitos mínimos: 4 VCPU / RAM 16 GB / 100 GB
- Consulte a secção Componentes do Windows para conhecer todos os pré-requisitos.
Componentes do Windows
Pré-requisitos das consolas antigas a instalar no servidor SID:
- Framework 4.8 se não estiver instalado por predefinição no servidor
- Script de pré-requisitos do Windows a executar em função da versão do servidor
- Windows prerequisites [corresponding version].bat
Pré-requisitos a instalar nos servidores SID e SIP:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Para o servidor SIP:
- Módulos PowerShell WebAdministration e PsIni para a instalação do SIP
Certificado de domínio válido
Para instalar o CyberElements Identity, é necessário dispor de um certificado de domínio válido nos servidores onde se encontram:
- Os sítios web
- A API Identity
- A API SIP (com SIP)
Contas de serviço do Windows
Para que a solução funcione corretamente, é necessário dispor de três contas de serviço do Windows:
- Conta 1: para executar a API Identity, o sítio web (geração 7) e o Federation
- Conta 2: para executar a API SIP
- Conta 3: para executar o sítio web (geração 6)
A conta 1 deve ter direitos sysadmin na instância de base de dados durante a fase de instalação. Pode ser reposta como dbowner da base de dados Hpliance após a instalação.
Estas contas devem ser contas de domínio standard:
- Sem expiração da palavra-passe.
- Sem alteração da palavra-passe na primeira autenticação no domínio.
- Devem ter o direito de iniciar tarefas (batch job).
Caso do aprovisionamento de um repositório AD com compartimentação:
É necessário dispor de contas de serviço de terceiros com as permissões descritas acima.
Contas de administrador do Windows
Durante a fase de integração, o integrador necessita de uma conta de administrador para realizar as diferentes operações.
Esta conta deve ser uma conta de domínio standard:
- Deve ter o direito de iniciar como serviço.
- Devem ter o direito de iniciar tarefas (batch job).
- Deve ter o papel DBOwner na base de dados Hpliance (efetuado durante a instalação do Systancia Identity 6.1 SP2 e posteriores).
A conta de administrador deve ter os direitos para:
- Iniciar uma sessão como serviço.
- Iniciar uma sessão como tarefa.
Esta conta pode ser desativada no final da fase de integração.
Controlo dos papéis e das funcionalidades
No servidor em que se encontra a solução Identity, é necessário instalar o papel IIS para alojar a interface de administração do Identity.
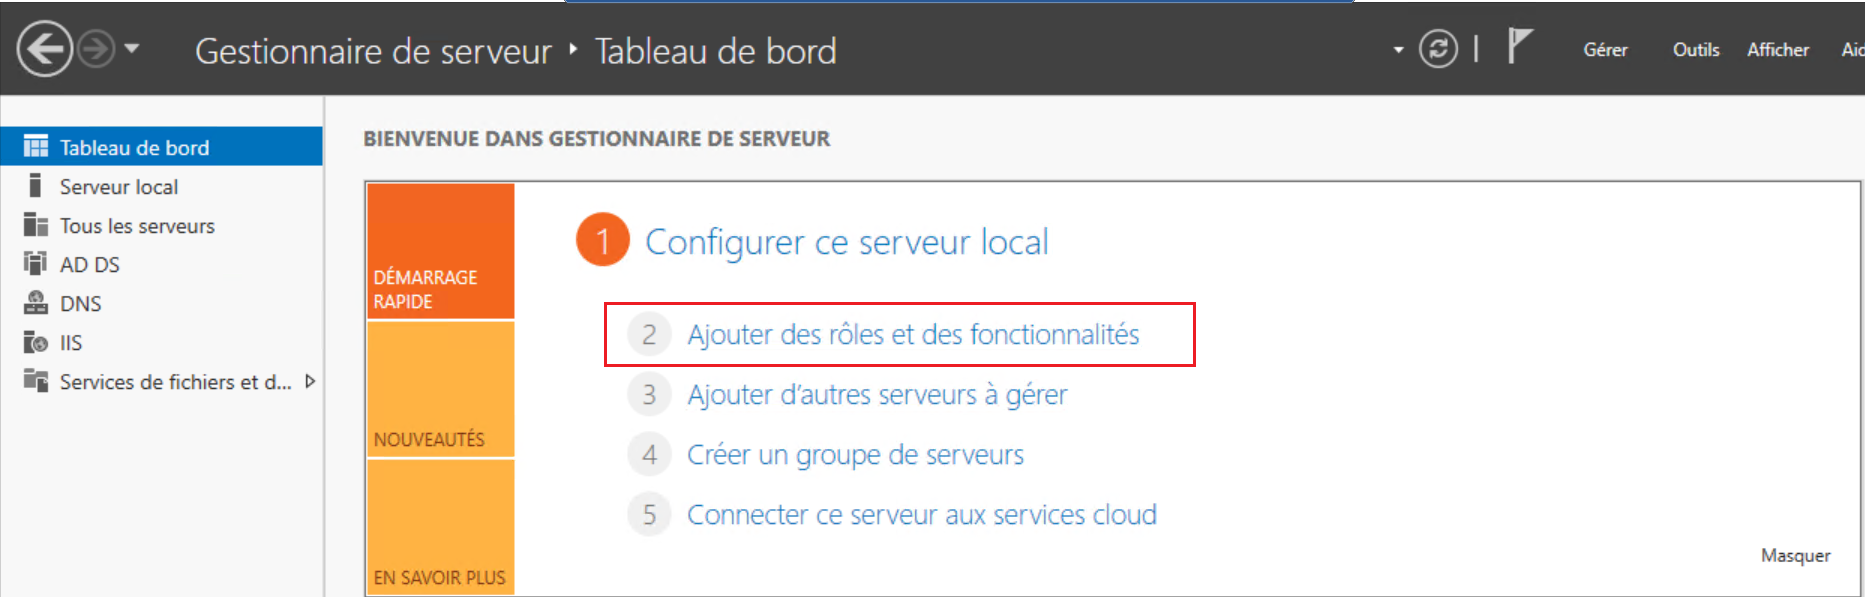
A partir do gestor de servidores, aceda ao menu «Add roles and features».
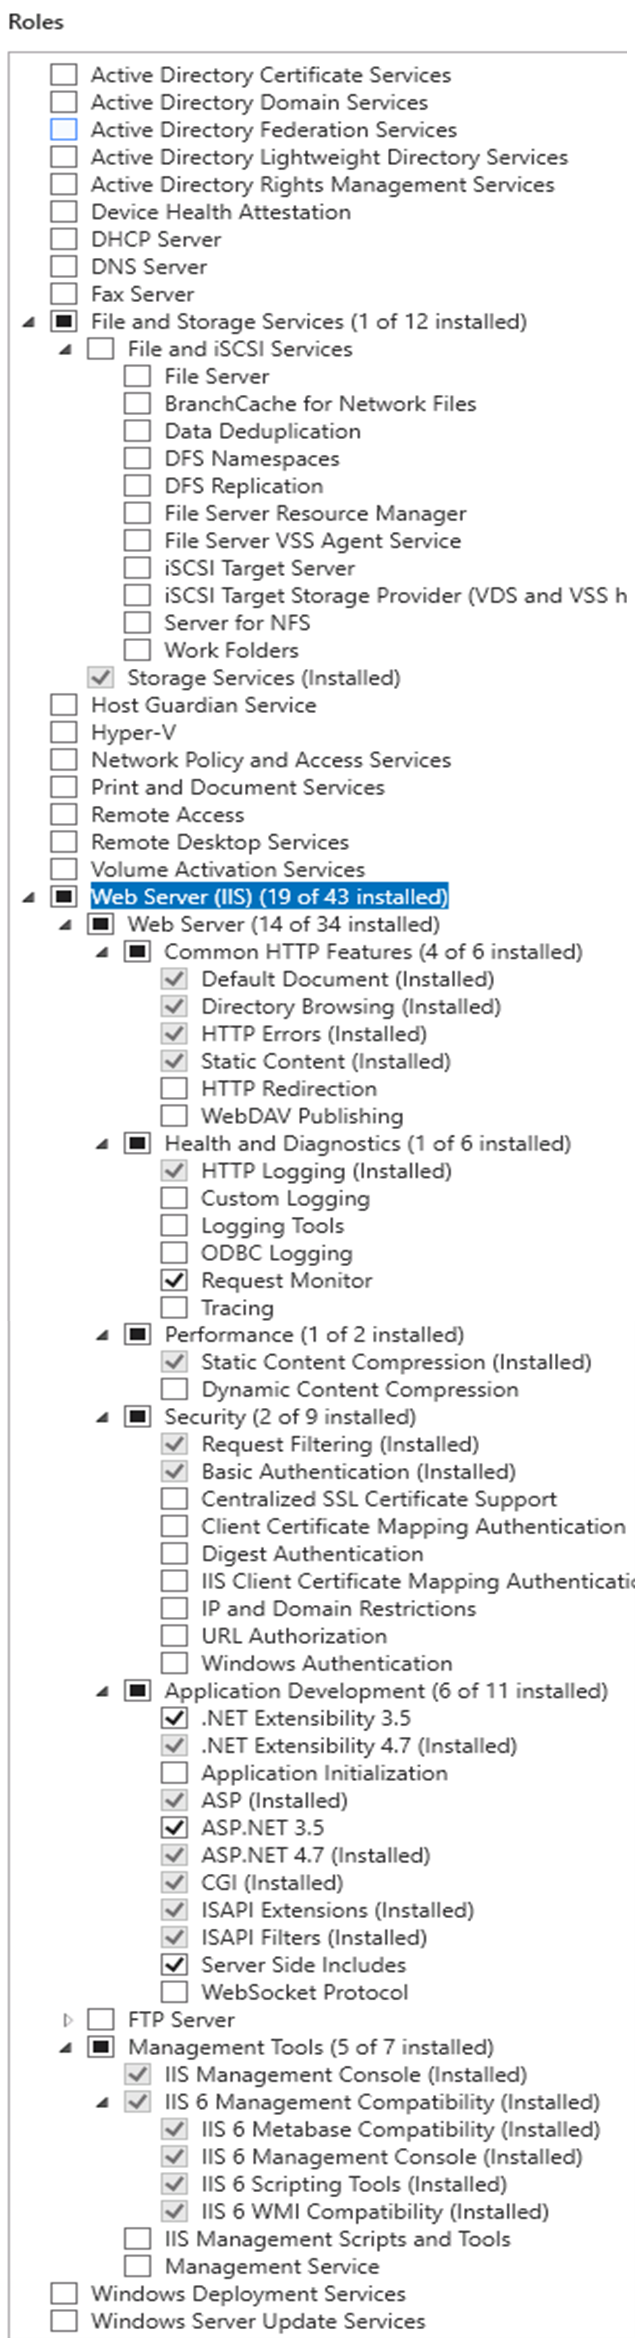
O papel «Web Server (IIS)» deve estar assinalado com, no mínimo, as seguintes opções:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
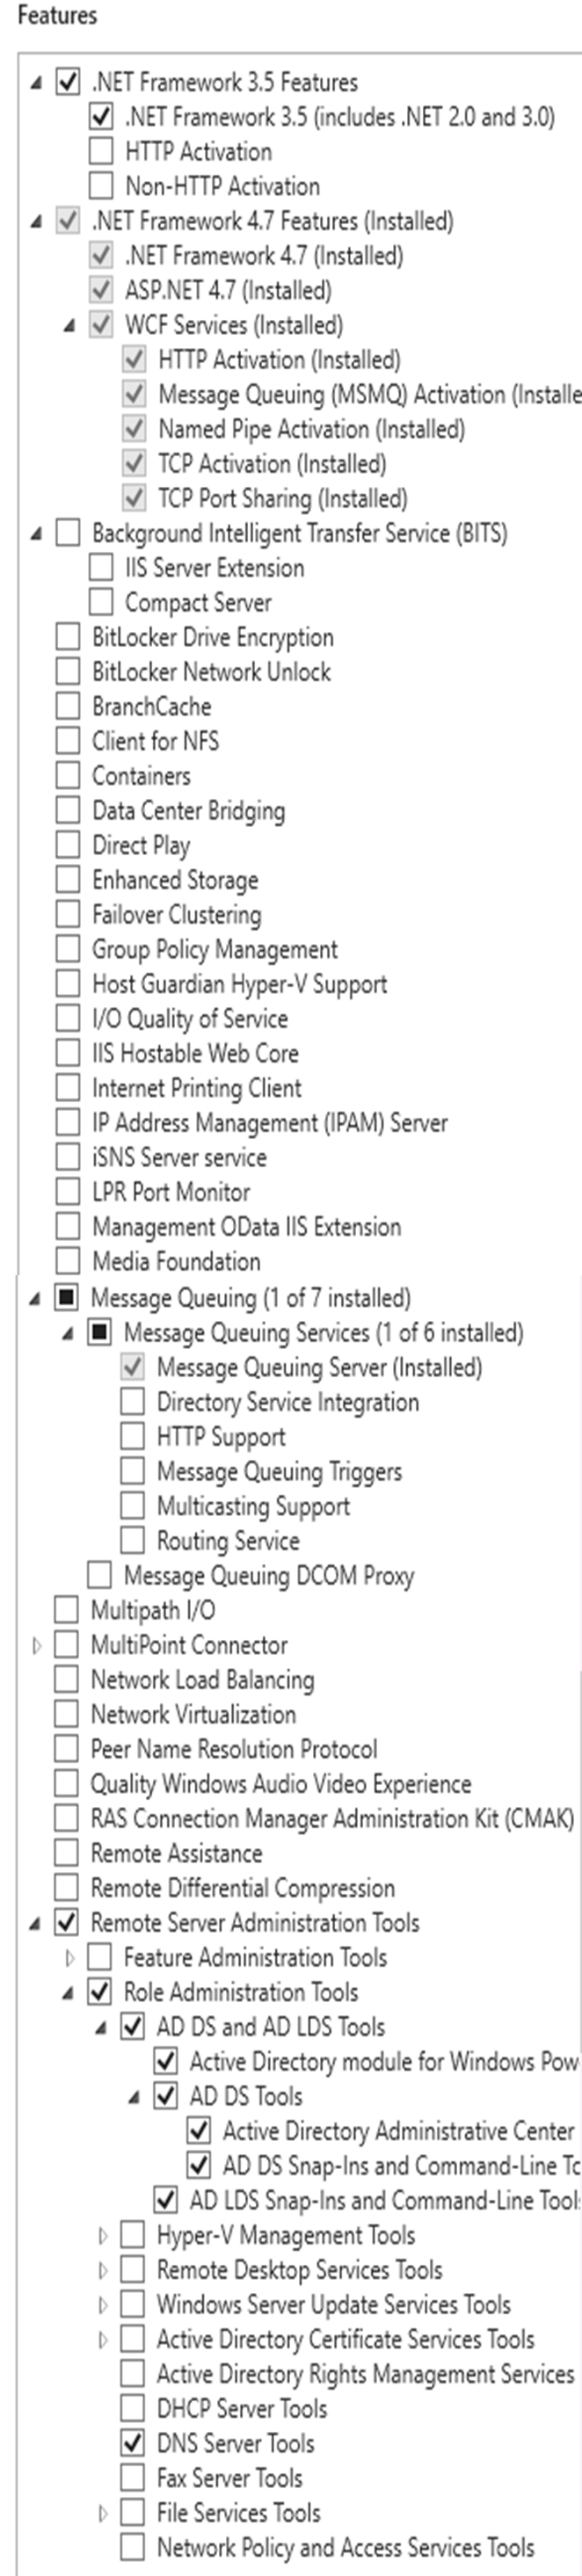
No ecrã seguinte, devem ser assinaladas as seguintes funcionalidades com, no mínimo, as opções indicadas:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- .NET Framework 4.6 (for Windows Server 2016), 4.7 (for Windows Server 2019) features
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
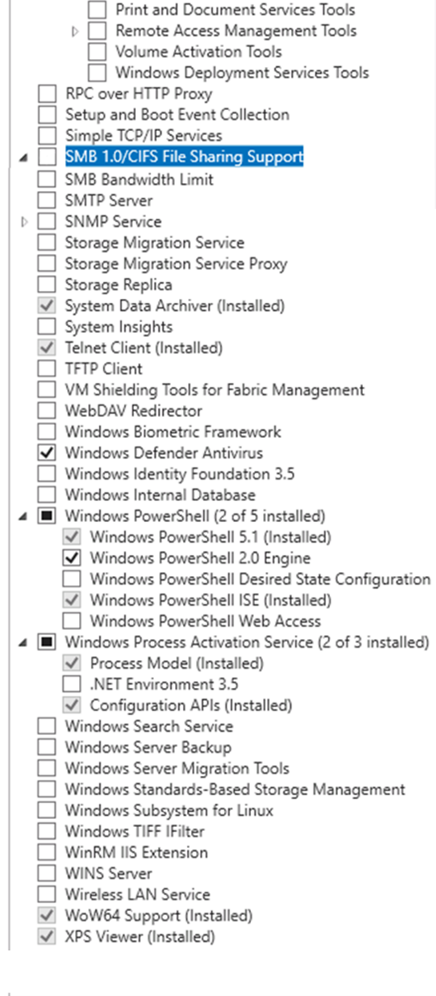
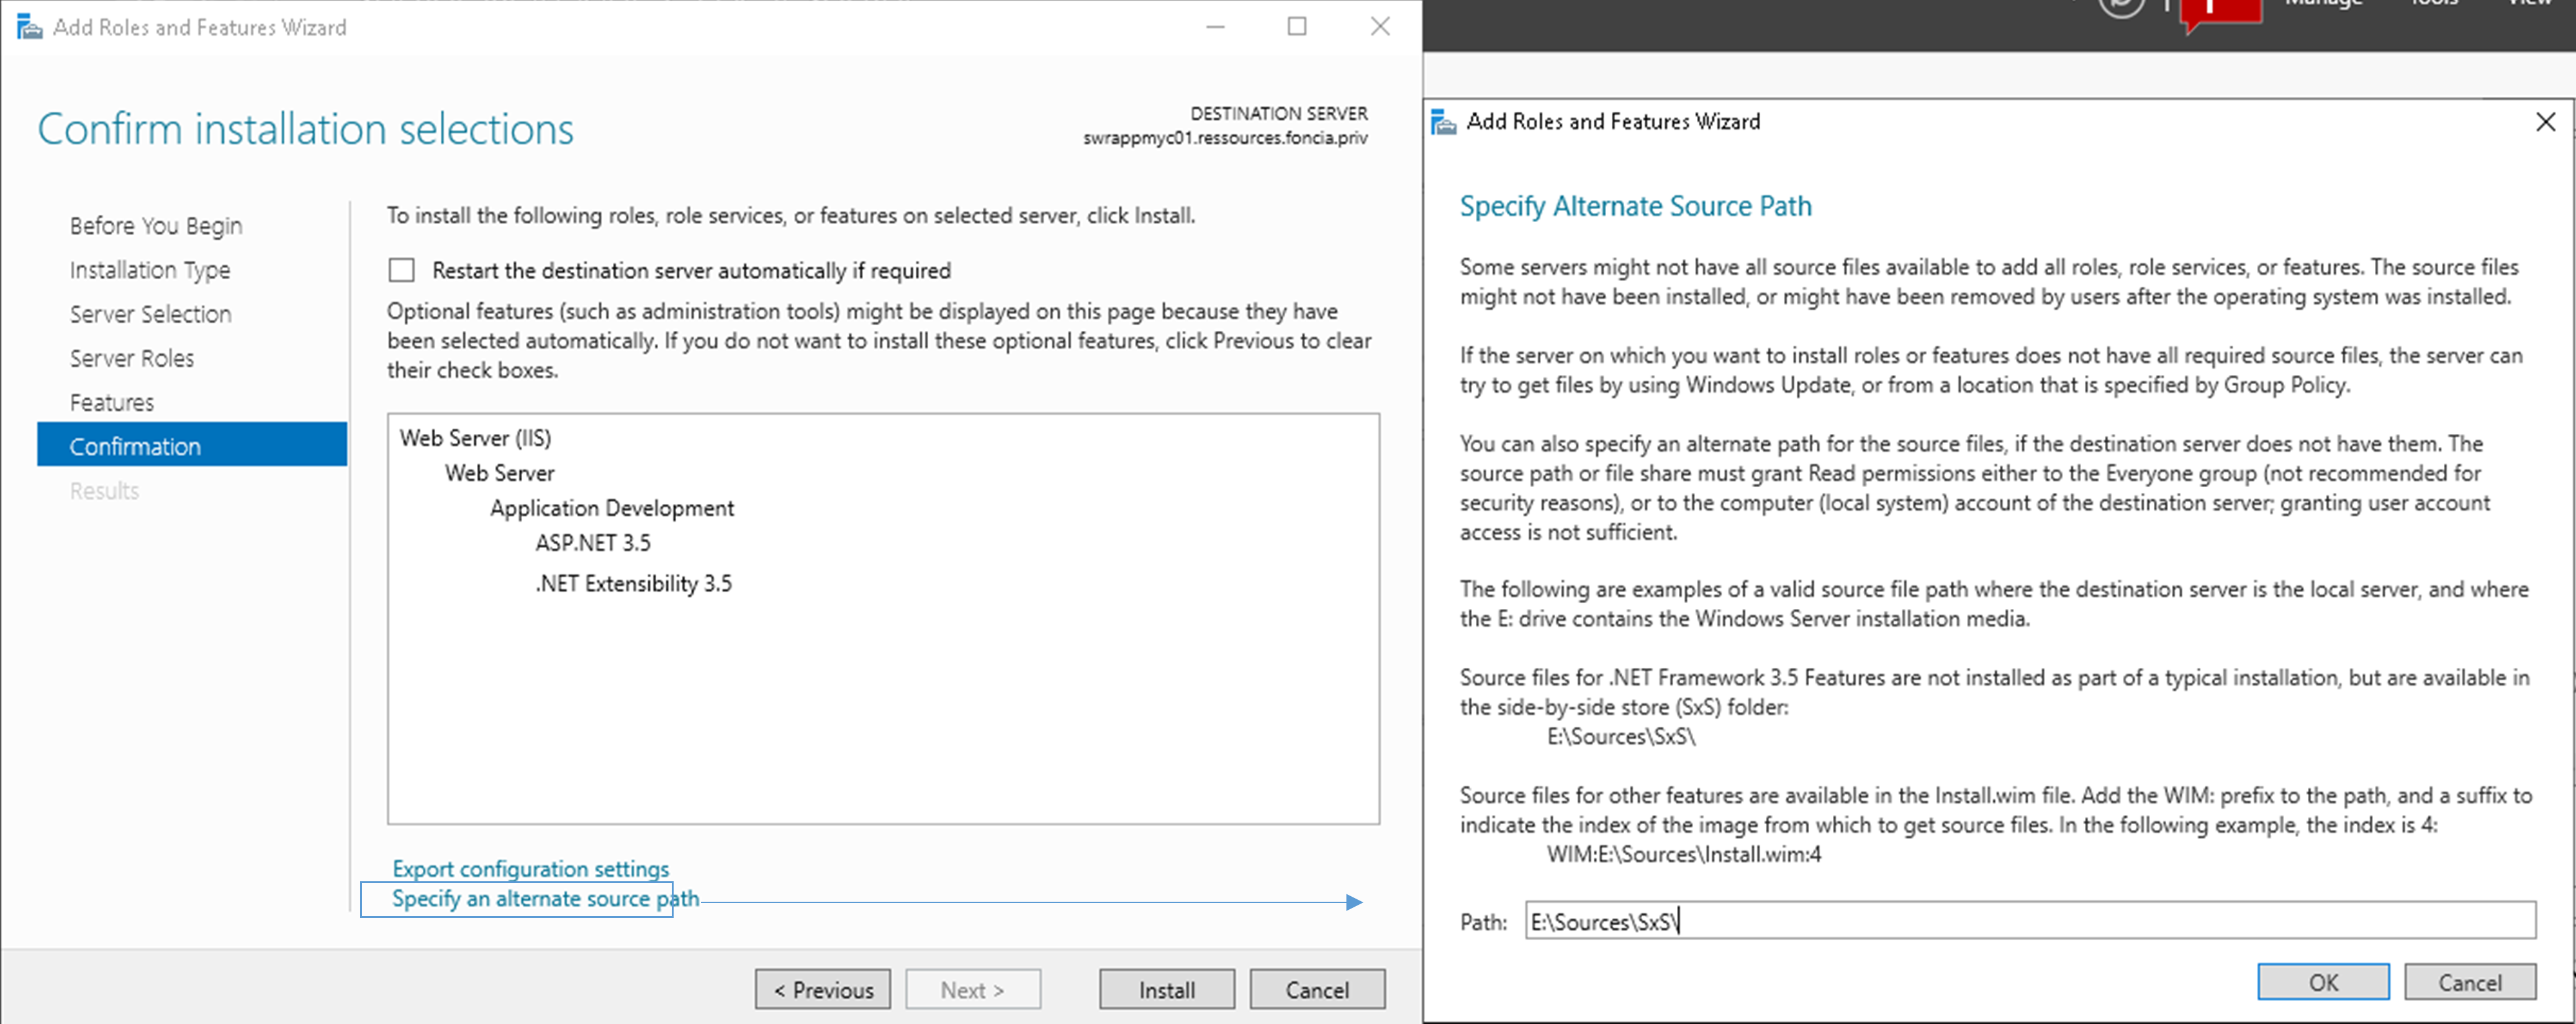
Adicionar o papel e as funcionalidades Net Framework 3.5
Se for necessário adicionar a funcionalidade Net Framework 3.5, deve:
- Voltar a montar a ISO utilizada para instalar o servidor.
- Indicar a letra de unidade da ISO completada por [:\Sources\Sxs], como ilustrado abaixo.
Exemplo de caminho
E:\Sources\Sxs\
Instalação de uma instância SQL Server
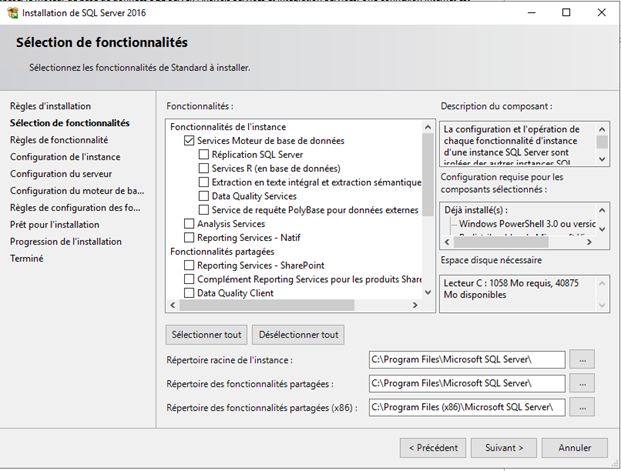
Inicie a instalação do SQL Server.
Assinale as seguintes funcionalidades:
- Services Database engine
Deixe depois o diretório de instalação predefinido «C:\Program Files\Microsoft SQL Server».
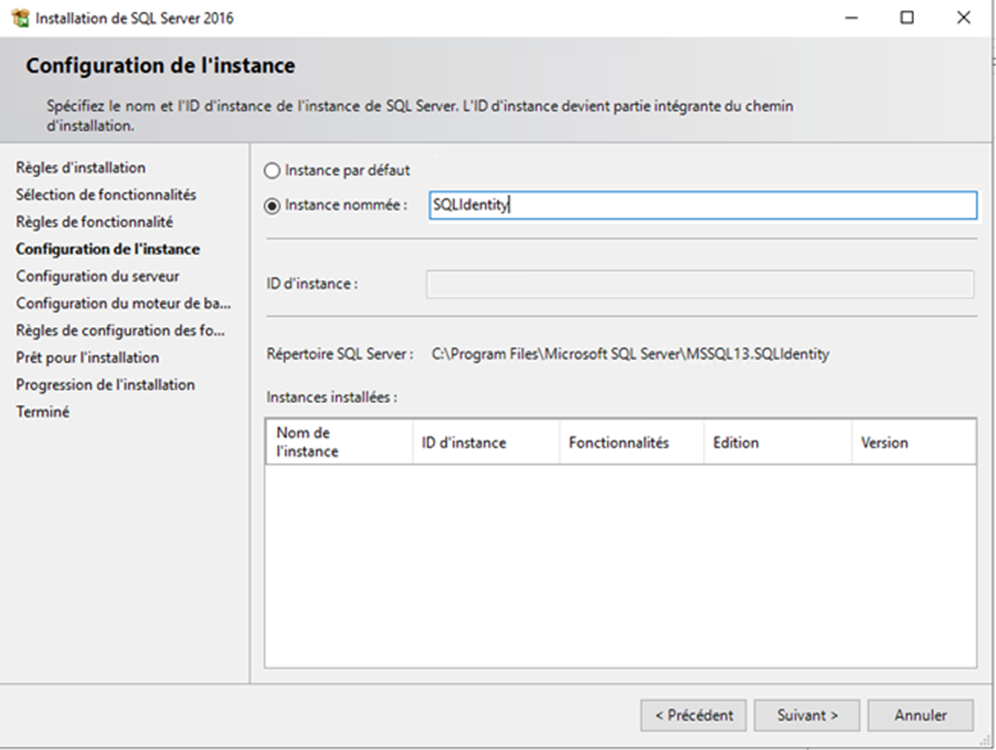
Crie uma instância com nome (exemplo: «SQLIdentity»)
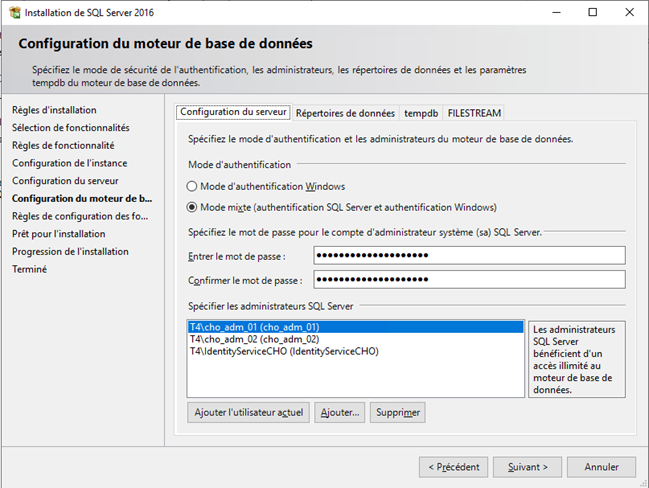
Em Database Engine Configuration, escolha «Mixed Mode (SQL Server authentication and Windows authentication)» e introduza a palavra-passe da conta de administrador do domínio.
Adicione as contas que serão administradoras da base de dados.
A conta de serviço deve ser adicionada à lista de administradores da base de dados.
Para instalar a solução Identity e garantir a criação ou a atualização da base de dados, a conta de serviço deve ter o papel «sysadmin». Este papel pode ser retirado após a instalação ou a atualização da solução.
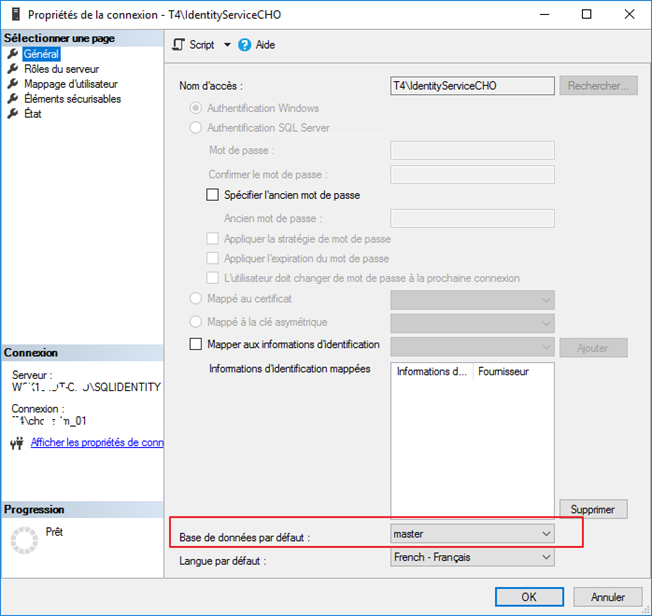
Verifique nas ligações as propriedades da conta de serviço para garantir que a base de dados predefinida é «master».
Outros pré-requisitos
- Recomenda-se uma ligação à Internet para facilitar as operações de instalação e de configuração geral.
- Para a configuração da solução Identity, é indispensável instalar a aplicação SQL Server Management Studio.
- Para permitir a realização de determinados tratamentos na base de dados, é necessário poder utilizar o comando SQLCMD em ficheiros de lote. Por conseguinte, é indispensável instalar o utilitário SQLCMD. Está disponível no seguinte endereço.
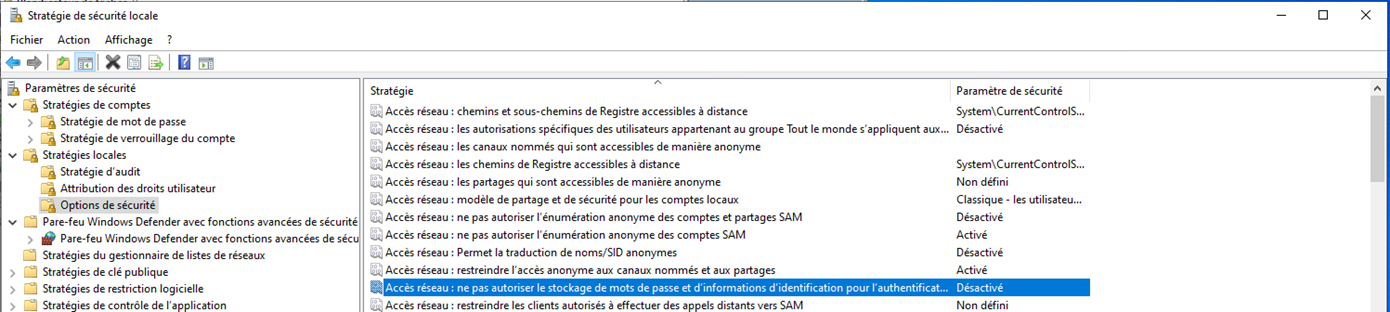
- Nos parâmetros de rede, a opção Network access: Do not allow passwords and credentials for network authentication deve estar desativada: