Gestão dos modelos de direitos
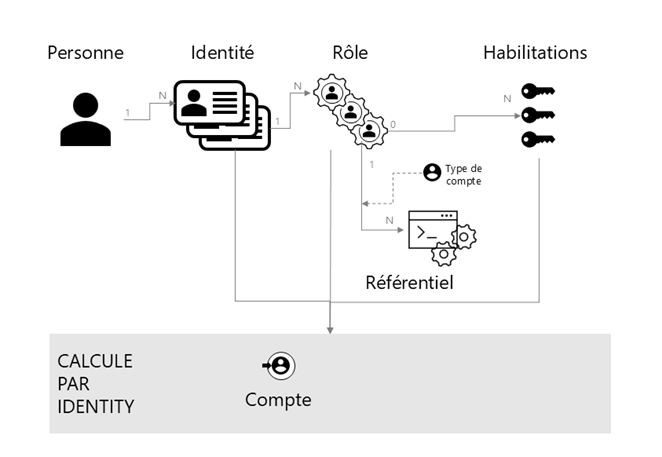
O CyberElements Identity permite construir políticas de acesso baseadas nos modelos ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) e OrBAC (Organization-Based Access Control). A gestão das autorizações combina conceitos dos três modelos para permitir uma gestão granular e contextual dos direitos de acesso.
O modelo ABAC (Attribute-Based Access Control) é um modelo de controlo de acesso que tem em conta diversos atributos e características dos utilizadores, dos recursos e do ambiente para determinar as permissões de acesso.
O modelo RBAC (Role-Based Access Control) é um modelo de controlo de acesso que tem em conta o papel dos utilizadores para determinar as permissões de acesso.
O modelo OrBAC (Organization-Based Access Control) é um modelo de controlo de acesso centrado na estruturação das permissões em função da organização e da sua hierarquia. Permite definir políticas de acesso a partir das unidades organizacionais, dos cargos e das responsabilidades dentro da organização.
Graças à possibilidade de construir políticas de acesso combinando os três modelos, o Systancia Identity permite gerir as regras de atribuição de direitos tendo em conta não apenas os atributos e os papéis dos utilizadores, mas também as estruturas organizacionais.
Por exemplo, um utilizador pode ter autorizações específicas em função do seu papel na organização, mas essas autorizações podem ser modificadas em função dos seus atributos pessoais. Isto permite uma abordagem mais contextual e granular da gestão dos direitos de acesso, o que reforça a segurança e a flexibilidade do IAM.
Com o CyberElements Identity, é também possível gerir várias contas para uma mesma identidade.
Por exemplo, a uma pessoa que tenha um papel standard e um papel de responsável da aplicação A podem ser atribuídas duas contas diferentes:
- Uma conta standard para as ações do dia a dia
- Uma conta de administração para as ações específicas de administração da solução