Hantering av rättighetsmodeller
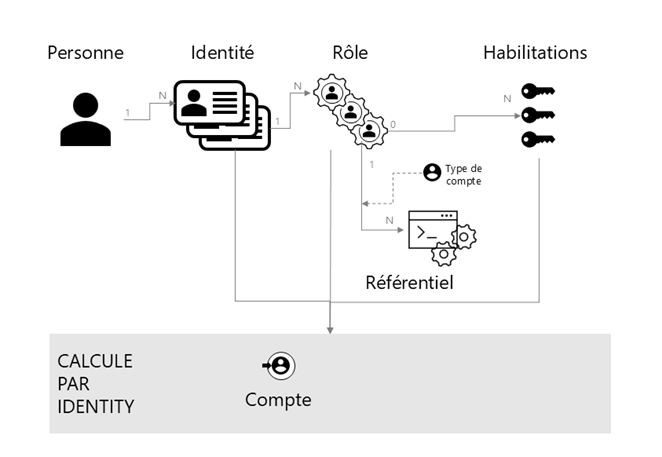
CyberElements Identity gör det möjligt att bygga upp åtkomstpolicyer baserade på modellerna ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) och OrBAC (Organization-Based Access Control). Hanteringen av auktoriseringar kombinerar begrepp från alla tre modellerna för att möjliggöra en granulär och kontextberoende hantering av åtkomsträttigheter.
Modellen ABAC (Attribute-Based Access Control) är en åtkomstkontrollmodell som tar hänsyn till olika attribut och egenskaper hos användarna, resurserna och miljön för att bestämma åtkomstbehörigheterna.
Modellen RBAC (Role-Based Access Control) är en åtkomstkontrollmodell som tar hänsyn till användarnas roll för att bestämma åtkomstbehörigheterna.
Modellen OrBAC (Organization-Based Access Control) är en åtkomstkontrollmodell som fokuserar på att strukturera behörigheterna utifrån organisationen och dess hierarki. Den gör det möjligt att definiera åtkomstpolicyer utifrån organisationsenheter, positioner och ansvarsområden inom organisationen.
Tack vare möjligheten att bygga upp åtkomstpolicyer genom att kombinera de tre modellerna gör Systancia Identity det möjligt att hantera regler för tilldelning av rättigheter, med hänsyn inte bara till användarnas attribut och roller utan även till organisationsstrukturerna.
En användare kan till exempel ha specifika auktoriseringar utifrån sin roll inom organisationen, men dessa auktoriseringar kan ändras utifrån användarens personliga attribut. Det ger ett mer kontextberoende och granulärt förhållningssätt till hanteringen av åtkomsträttigheter, vilket stärker säkerheten och flexibiliteten i IAM.
Med CyberElements Identity är det också möjligt att hantera flera konton för en enda identitet.
Till exempel kan en person som har en standardroll och en roll som ansvarig för applikation A tilldelas två olika konton:
- Ett standardkonto för de vardagliga åtgärderna
- Ett administrationskonto för de specifika åtgärderna för administration av lösningen