Körning av konnektorer
Det finns flera metoder för att köra en provisioneringssekvens:
- med Batch- eller PowerShell-filer med kommandorader som anropar den körbara filen HPPRunCli
- med gränssnittet för jobbhantering
- med SIP-webbtjänsterna
Köra provisioneringssekvenser med HPPRUNCLI.exe
I en Batch- eller PowerShell-fil ska du anropa den körbara filen HppRunClie.exe följd av följande alternativ:
| Alternativ | Funktion | Obligatorisk (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Alternativ som anger vilken sekvens som ska köras. | Y |
| -cfg [Config_file_name] | Alternativ som anger vilken konfigurationsfil som ska användas. | N. Som standard används filen hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Alternativ som anger värdet på avstämningsattributet för att köra sekvensen individuellt. Om flera attributvärden måste anges ska de listas i den ordning som exporterna ska köras i. | N |
| -seq [Directory_nm] | Alternativ som anger namnet på utdatakatalogen för loggfilerna. | N |
Köra provisioneringssekvenser via gränssnittet för jobbhantering
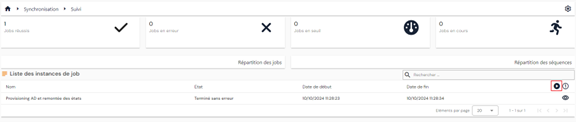
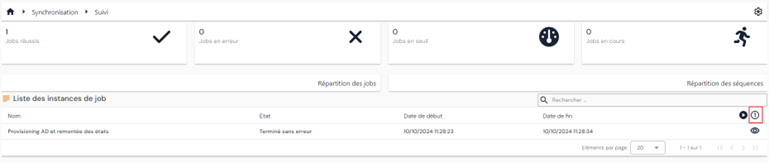
Från sidan för att visa jobbinstanser för provisioneringssekvenser kan du köra ett jobb antingen individuellt eller i grupp.
För att starta ett jobb i grupp klickar du på knappen ” ”.
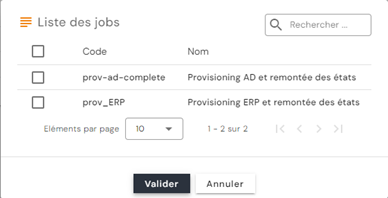
Välj önskat eller önskade jobb och klicka sedan på ”Validate” för att placera jobben i kön.
För att starta ett jobb individuellt klickar du på knappen ” ”.
Välj önskat jobb och ange sedan värdet för att välja det objekt som du vill köra jobbet på.
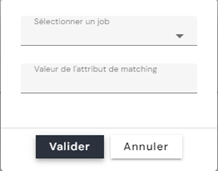
Varning: För närvarande, om ditt jobb innehåller flera sekvenser, måste avstämningsattributet ha samma värde i alla sekvenser för att jobbet ska kunna köras i individuellt läge.
Köra provisioneringssekvenser via SIP-webbtjänsterna
Exempel på ett skript som kör ett provisioneringsjobb via ett PowerShell-skript:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
På samma sätt, för att med ett PowerShell-skript starta om ett provisioneringsjobb som stoppats på grund av en importtröskel, behöver du hämta jobbinstansens ID genom att anropa rutten /scim/v2/job-instance/ (metoden GET).
För mer information, se Swagger-dokumentationen: https://[SIP_Server_URL]:44355/swagger/
Köra den nya konnektorn för uppströms inmatning (från 7.0 SP3)
Från version 7.0 SP3 är det möjligt att tilldela identiteter roller och/eller behörigheter via en ny konnektor för uppströms inmatning.
Kopplingarna Identiteter – Roller och Identiteter/Roller – Auktoriseringar som skapas och/eller tas bort från en auktoritativ källa hanteras av en ny typ av koppling i databasen. Export av kopplingarna Identiteter – Roller och Identiteter/Roller – Auktoriseringar från Identity-repositoryt returnerar därför bara de roller och auktoriseringar som SIP har tilldelat.
Konfigurera en kopplingskonnektor Identiteter - Roller
För att konfigurera en kopplingskonnektor Identiteter - Roller måste du minst skapa:
- En export från en auktoritativ källa som måste innehålla följande uppgifter:
- Identitetens UID (obligatoriskt)
- Koden för den roll som ska tilldelas (obligatoriskt) – enkelt värde.
- Rollens startdatum (valfritt)
- Rollens slutdatum (valfritt)
- En export av Identity-repositoryt av typen PERSON_ROLES där du måste ange persontyperna och koderna för de repositoryn som du vill skapa kopplingar identitet-roll för.
- En synkroniseringsregel för att fastställa operationerna matchning, skapande, ändring och borttagning
- Jämför identitetens uid och rollens kod i matchningsregeln
- I skapanderegeln är det obligatoriskt att ange identitetens uid och rollens kod. Start- och slutdatum är valfria
- I ändringsregeln är det obligatoriskt att ange ID för kopplingen person-roll, hämtat från exporten av Identity-repositoryt. Endast datumen kan ändras
- I borttagningsregeln är det obligatoriskt att ange ID för kopplingen person-roll, hämtat från exporten av Identity-repositoryt.
- Syntax för de Identity-koder som ska användas i synkroniseringsreglerna:
- person = identitetens UID
- role = rollens kod
- startdate = rollens startdatum
- enddate = rollens slutdatum
- id = ID för kopplingen identitet-roll (fältet id i tabellen sid.PersonRoles)
- En import till Identity-repositoryt av typen PERSON_ROLES. Du kan markera alternativet att inaktivera löpande kontoberäkning för att hålla importtiden nere vid stora volymer. Om alternativet har aktiverats måste du utföra en ACCOUNTCALC-import för att räkna om kontona i det berörda repositoryt.
Konfigurera en kopplingskonnektor Identiteter - Roller
- En export från en auktoritativ källa som måste innehålla följande uppgifter:
- Identitetens UID (obligatoriskt)
- Rollens kod (obligatoriskt) – enkelt värde.
- Koden för den auktorisering som ska tilldelas kopplingen identitet/roll (obligatoriskt) – enkelt värde
- Auktoriseringens startdatum (valfritt)
- Auktoriseringens slutdatum (valfritt)
Observera
Kopplingen Identitet/Roll måste redan finnas för att kopplingskonnektorn Identitet/Roll – Auktoriseringar ska fungera korrekt
- En export av Identity-repositoryt av typen PERSON_RIGHTS där du måste ange persontyperna och koderna för de repositoryn som du vill skapa kopplingar identitet/roll-auktorisering för.
- En synkroniseringsregel för att fastställa operationerna matchning, skapande, ändring och borttagning
- Jämför identitetens uid, rollens kod och auktoriseringens kod i matchningsregeln.
- I skapanderegeln är det obligatoriskt att ange identitetens uid, rollens kod och auktoriseringens kod. Start- och slutdatum är valfria
- I ändringsregeln är det obligatoriskt att ange ID för kopplingen person/roll - auktorisering, hämtat från exporten av Identity-repositoryt. Endast datumen kan ändras.
- I borttagningsregeln är det obligatoriskt att ange ID för kopplingen person/roll - auktorisering, hämtat från exporten av Identity-repositoryt.
- Syntax för de Identity-koder som ska användas i synkroniseringsreglerna:
- person = identitetens UID
- role = rollens kod
- right = auktoriseringens kod
- startdate = auktoriseringens startdatum
- enddate = auktoriseringens slutdatum
- id = ID för kopplingen identitet-roll-rättighet (fältet id i tabellen sid.PersonRights)
- En import till Identity-repositoryt av typen PERSON_RIGHTS. Du kan markera alternativet att inaktivera löpande kontoberäkning för att hålla importtiden nere vid stora volymer. Om alternativet har aktiverats måste du utföra en ACCOUNTCALC-import för att räkna om kontona i det berörda repositoryt.
Aktivera spårningar
Från och med version 7.1 aktiveras spårningar för provisioneringsmotorn inte längre i registret utan i filen [Installation_Directory]\SIP\Config.ini.
Obs
Den här filen är provisioneringsmotorns fil. Den får inte förväxlas med konnektorernas konfigurationsfiler (*.ini), som skickas till HPPRunCli med alternativet -cfg.
Lägg till följande tre parametrar i avsnittet General:
traceLevel:0för att inaktivera spårningar,2FFFFför att aktivera dem.traceModule: lista över de moduler som ska spåras, avgränsade med kommatecken. Modulnamnen är inte skiftlägeskänsliga. Möjliga värden är:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, för att aktivera spårningar för alla moduler
traceOutputDir: utdatakatalog för loggarna. Den här parametern är valfri: om den inte anges genereras loggarna i användarens mapp%tmp%.
Exempel:
1 2 3 4 | |
Obs
Installationsprogrammet för version 7.1 skriver redan dessa tre parametrar till Config.ini, med spårningar inaktiverade: traceLevel=0, traceModule ifylld med den fullständiga listan över moduler, och traceOutputDir=C:\Temp. För att aktivera spårningar behöver du därför bara ändra traceLevel. Kontrollera att kontot som kör motorn kan skriva till utdatakatalogen.
Tips
Vid en riktad diagnos begränsar du traceModule till enbart de berörda modulerna — till exempel SIPSCIM vid ett anslutningsproblem med ett SCIM-mål. När diagnosen är klar återställer du traceLevel till 0: detaljerade spårningar förbrukar diskutrymme och gör bearbetningen långsammare.
Kryptering av lösenord och klienthemligheten
Från och med version 7.1 krypteras de lösenord och ”client secrets” som används av provisioneringsmotorn och som finns i filen [Installation_Directory]\SIP\Config.ini.
Vid en förstagångsinstallation sparas dessa uppgifter automatiskt enligt de parametrar som angetts i installationsprogrammet.
Om du vill ändra något av dessa två värden manuellt använder du den körbara filen [Installation_Directory]\SIP\SIPEncrypt.exe. Kör SIPEncrypt.exe från en kommandotolk eller ett PowerShell-fönster, följt av lösenordet eller klienthemligheten som ska krypteras, och kopiera sedan resultatet till filen Config.ini.
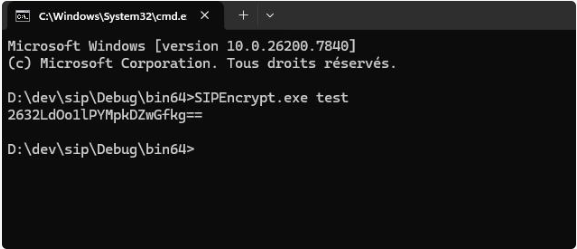
SIPEncrypt.exe förväntar sig en enda parameter. Utan parameter, eller med flera, visar den meddelandet SIPEncrypt should be called with a single input parameter. och producerar ingenting. Om värdet innehåller blanksteg eller tecken som tolkas av kommandotolken (&, |, ^, ", $…), omger du det med citattecken — helst enkla citattecken i PowerShell.
Klienthemligheten anges i parametern clientSecret i filen Config.ini.
Observera
Vid autentisering mot SCIM-mål använder motorn oförändrat ett lösenord eller en klienthemlighet som den inte kan dekryptera. Ett värde som av misstag lämnats i klartext fungerar därför utan något varningsmeddelande, medan hemligheten är exponerad i filen. Kontrollera att varje hemlighet i Config.ini verkligen är ett värde som producerats av SIPEncrypt.exe.
Den här krypteringen är reversibel, eftersom motorn själv dekrypterar värdena: den skyddar mot att hemligheten läses i klartext, inte mot åtkomst till filen. Begränsa åtkomsten till Config.ini till administrationskonton och till kontot som kör motorn. När värdet skrivs på kommandoraden kan klartextvärdet också finnas kvar i konsolhistoriken: stäng sessionen efter användning.