Wykonywanie konektorów
Istnieje kilka metod wykonania sekwencji udostępniania:
- za pomocą plików Batch lub PowerShell z liniami poleceń wywołującymi plik wykonywalny HPPRunCli
- za pomocą interfejsu zarządzania zadaniami
- za pomocą usług sieciowych SIP
Wykonywanie sekwencji udostępniania za pomocą HPPRUNCLI.exe
W pliku Batch lub PowerShell należy wywołać plik wykonywalny HppRunClie.exe, a po nim następujące opcje:
| Opcje | Funkcja | Obowiązkowa (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Opcja wskazująca sekwencję do wykonania. | Y |
| -cfg [Config_file_name] | Opcja wskazująca plik konfiguracyjny, który ma być użyty. | N. Domyślnie używany jest plik hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Opcja wskazująca wartość atrybutu uzgadniania, aby wykonać sekwencję jednostkowo. Jeśli trzeba podać kilka wartości atrybutu, należy wymienić je w kolejności, w jakiej mają być wykonane eksporty. | N |
| -seq [Directory_nm] | Opcja wskazująca nazwę katalogu wyjściowego dla plików dziennika. | N |
Wykonywanie sekwencji udostępniania przez interfejs zarządzania zadaniami
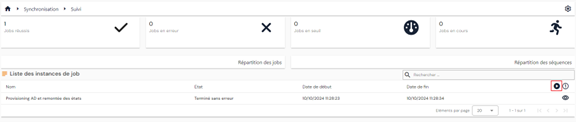
Ze strony podglądu instancji zadań sekwencji udostępniania można wykonać zadanie pojedynczo albo masowo.
Aby uruchomić zadanie masowo, kliknij przycisk „ ”.
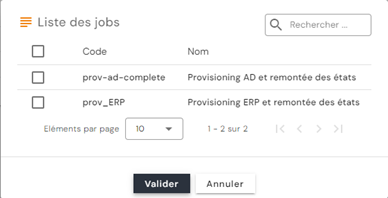
Wybierz żądane zadanie lub zadania, a następnie kliknij „Validate”, aby umieścić zadania w kolejce.
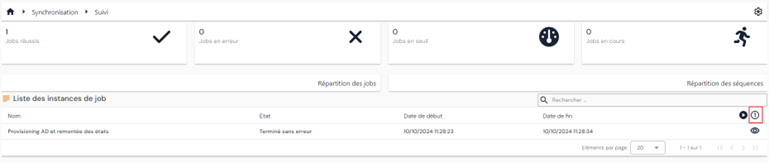
Aby uruchomić zadanie pojedynczo, kliknij przycisk „ ”.
Wybierz żądane zadanie, a następnie wprowadź wartość wskazującą obiekt, na którym chcesz wykonać zadanie.
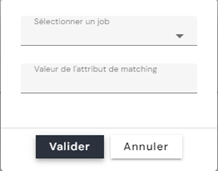
Uwaga: Obecnie, jeśli zadanie zawiera kilka sekwencji, do wykonania go w trybie jednostkowym atrybut uzgadniania musi mieć tę samą wartość we wszystkich sekwencjach.
Wykonywanie sekwencji udostępniania przez usługi sieciowe SIP
Przykład skryptu wykonującego zadanie udostępniania za pomocą skryptu PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Podobnie, aby za pomocą skryptu PowerShell wznowić zadanie udostępniania zatrzymane z powodu progu importu, trzeba pobrać identyfikator instancji zadania, wywołując ścieżkę /scim/v2/job-instance/ (metoda GET).
Więcej informacji znajdziesz w dokumentacji Swagger: https://[SIP_Server_URL]:44355/swagger/
Wykonywanie nowego konektora zasilania wstępnego (od 7.0 SP3)
Od wersji 7.0 SP3 można przypisywać tożsamościom role i/lub uprawnienia za pomocą nowego konektora zasilania wstępnego.
Powiązania tożsamości – role oraz tożsamości/role – autoryzacje, tworzone i/lub usuwane ze źródła autorytatywnego, są zarządzane przez nowy typ powiązania w bazie danych. Dlatego eksport powiązań tożsamości – role oraz tożsamości/role – autoryzacje z repozytorium Identity zwróci wyłącznie role i autoryzacje przypisane przez SIP.
Konfigurowanie konektora powiązań tożsamości - role
Aby skonfigurować konektor powiązań tożsamości - role, musisz utworzyć co najmniej:
- Eksport ze źródła autorytatywnego, który musi zawierać następujące informacje:
- UID tożsamości (wymagane)
- Kod roli do przypisania (wymagane) – wartość pojedyncza.
- Data początkowa roli (opcjonalnie)
- Data końcowa roli (opcjonalnie)
- Eksport repozytorium Identity typu PERSON_ROLES, w którym trzeba wskazać typy osób i kody repozytoriów, dla których mają zostać utworzone powiązania tożsamość-rola.
- Regułę synchronizacji, aby zdefiniować operacje Matching, tworzenia, modyfikacji i usuwania
- W regule Matching porównaj uid tożsamości i kod roli
- W regule tworzenia obowiązkowo wskaż uid tożsamości i kod roli. Daty początkowa i końcowa są opcjonalne
- W regule modyfikacji obowiązkowo wskaż ID powiązania osoba-rola, pobrane z eksportu repozytorium Identity. Zmieniać można tylko daty
- W regule usuwania obowiązkowo wskaż ID powiązania osoba-rola, pobrane z eksportu repozytorium Identity.
- Składnia kodów Identity do użycia w regułach synchronizacji:
- person = UID tożsamości
- role = kod roli
- startdate = data początkowa roli
- enddate = data końcowa roli
- id = ID powiązania tożsamość-rola (pole id w tabeli sid.PersonRoles)
- Import do repozytorium Identity typu PERSON_ROLES. Możesz zaznaczyć opcję wyłączenia bieżącego obliczania kont, aby opanować czas importu przy dużych wolumenach. Jeśli opcja została włączona, trzeba wykonać import ACCOUNTCALC, aby przeliczyć konta w danym repozytorium.
Konfigurowanie konektora powiązań tożsamości - role
- Eksport ze źródła autorytatywnego, który musi zawierać następujące informacje:
- UID tożsamości (wymagane)
- Kod roli (wymagane) – wartość pojedyncza.
- Kod autoryzacji do przypisania powiązaniu tożsamość/rola (wymagane) – wartość pojedyncza
- Data początkowa autoryzacji (opcjonalnie)
- Data końcowa autoryzacji (opcjonalnie)
Uwaga
Powiązanie tożsamość/rola musi już istnieć, aby konektor powiązań tożsamość/rola – autoryzacje działał prawidłowo
- Eksport repozytorium Identity typu PERSON_RIGHTS, w którym trzeba wskazać typy osób i kody repozytoriów, dla których mają zostać utworzone powiązania tożsamość/rola-autoryzacja.
- Regułę synchronizacji, aby zdefiniować operacje Matching, tworzenia, modyfikacji i usuwania
- W regule Matching porównaj uid tożsamości, kod roli i kod autoryzacji.
- W regule tworzenia obowiązkowo wskaż uid tożsamości, kod roli i kod autoryzacji. Daty początkowa i końcowa są opcjonalne
- W regule modyfikacji obowiązkowo wskaż ID powiązania osoba/rola - autoryzacja, pobrane z eksportu repozytorium Identity. Zmieniać można tylko daty.
- W regule usuwania obowiązkowo wskaż ID powiązania osoba/rola - autoryzacja, pobrane z eksportu repozytorium Identity.
- Składnia kodów Identity do użycia w regułach synchronizacji:
- person = UID tożsamości
- role = kod roli
- right = kod autoryzacji
- startdate = data początkowa autoryzacji
- enddate = data końcowa autoryzacji
- id = ID powiązania tożsamość-rola-prawo (pole id w tabeli sid.PersonRights)
- Import do repozytorium Identity typu PERSON_RIGHTS. Możesz zaznaczyć opcję wyłączenia bieżącego obliczania kont, aby opanować czas importu przy dużych wolumenach. Jeśli opcja została włączona, trzeba wykonać import ACCOUNTCALC, aby przeliczyć konta w danym repozytorium.