Zarządzanie kontami i autoryzacjami¶
Zarządzanie kontami obejmuje tworzenie, modyfikowanie i usuwanie kont użytkowników dla różnych aplikacji zarządzanych w organizacji. Polega ono na przypisywaniu użytkownikom unikatowych identyfikatorów (takich jak nazwy użytkowników czy numery pracownicze) oraz na zarządzaniu informacjami powiązanymi z tymi kontami.
Zarządzanie uprawnieniami polega na nadawaniu każdej tożsamości określonych praw dostępu i autoryzacji na podstawie jej roli, obowiązków, organizacji i potrzeb w ramach organizacji. Te autoryzacje mogą obejmować dostęp do aplikacji, danych, sieci, systemów, zasobów fizycznych itd.
Zarządzanie rolami i uprawnieniami tożsamości polega na wyliczaniu i przypisywaniu uprawnień tożsamościom w różnych aplikacjach, aby zbudować teoretyczne repozytorium tożsamości i ich uprawnień. Oznacza to, że wszystkie wyliczone konta, role i autoryzacje mogą podlegać provisioningowi automatycznie lub ręcznie w różnych aplikacjach docelowych.
CyberElements Identity umożliwia zarządzanie rolami i autoryzacjami albo automatycznie, za pomocą reguł autoryzacji, albo uznaniowo, przez ręczne dodawanie praw lub wnioski formularzowe (workflow).
Zarządzanie typami kont¶
Typ konta składa się z kilku elementów:
- zasady logowania (obowiązkowo),
- zasady haseł (opcjonalnie),
- atrybutów konta (opcjonalnie),
- statusów konta zdefiniowanych na podstawie statusów tożsamości
Typ konta musi być powiązany z repozytorium oraz z rolą, aby możliwe było generowanie kont. Możliwe jest zatem posiadanie kilku kont w tym samym repozytorium dla tej samej tożsamości, jeśli ta tożsamość ma kilka różnych ról.
Tworzenie/modyfikowanie/usuwanie typu konta dla repozytorium¶
Informacje o zarządzaniu typami kont, konfiguracji poszczególnych formularzy itd. znajdziesz na stronie Zarządzanie typami obiektów.
Tworzenie/modyfikowanie/usuwanie zasady logowania¶
Aby przejść do zarządzania zasadami logowania, otwórz menu „Access Management/Account Rules”.
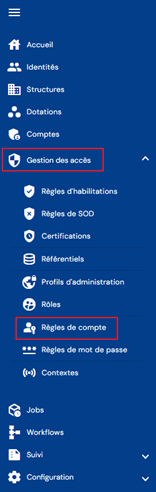
Zostaniesz przeniesiony bezpośrednio do listy istniejących zasad logowania, wstępnie wczytanej w tabeli bez zastosowanych filtrów.
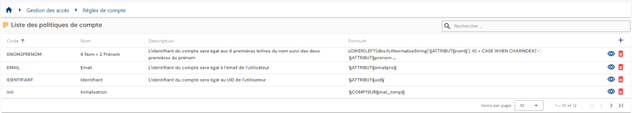
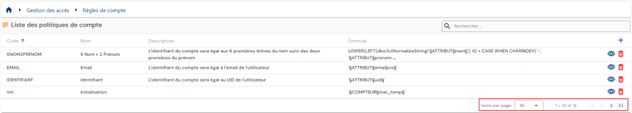
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 zasad logowania.
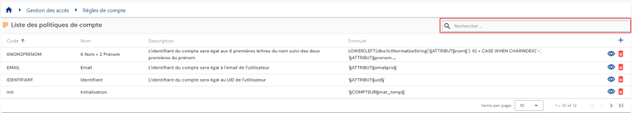
W prawym górnym rogu tabeli dostępne jest pole wyszukiwania. Wyszukiwanie dotyczy atrybutów „code” i „name” zasad logowania.
Aby utworzyć nową zasadę logowania, kliknij przycisk „ ”.
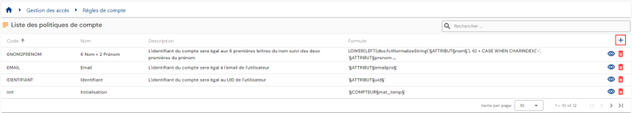
Wprowadź parametry zasady logowania:
-
Code: kod zasady logowania. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
-
Name: nazwa zasady logowania. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
-
Description: pole do wprowadzenia opisu zasady logowania. Opcjonalne.
-
Formula (primary): formuła obliczeniowa definiująca login
-
Duplicate policy:
- Automatic increment: login jest wyliczany na podstawie formuły podstawowej i uzupełniany indeksem duplikatu. Indeks duplikatu ma format trzycyfrowy.
- Przykład: Login_Calc002
- Formula (duplicate): własna formuła obliczeniowa na wypadek wykrycia duplikatu podczas wyliczania loginu formułą podstawową. Możesz użyć słowa kluczowego §INDEX_DOUBLON§, aby zarządzać automatycznym inkrementem, umieszczając go w określonym miejscu. Od wersji Identity 7.0 SP3 słowo kluczowe §INDEX_DOUBLON§ zaczyna się od 1 i nie ma limitu. We wcześniejszych wersjach indeks duplikatu ma format trzycyfrowy.
- Przykład: Formula (duplicate) Login2_Calc
Uwaga: aby przetestować formułę z tym słowem kluczowym, zastąp §INDEX_DOUBLON§ wartością. To słowo kluczowe nie może być interpretowane w testerze formuł, ale działa przy wyliczaniu loginów.
- Automatic increment: login jest wyliczany na podstawie formuły podstawowej i uzupełniany indeksem duplikatu. Indeks duplikatu ma format trzycyfrowy.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
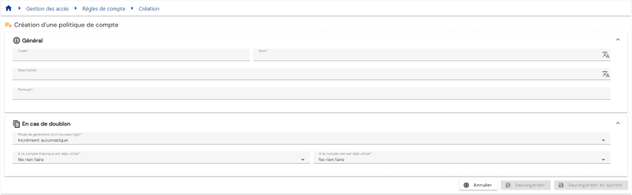
Aby wyświetlić i zmodyfikować zasadę logowania, kliknij ikonę „ ” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Do trybu edycji można przejść bezpośrednio ze strony podglądu zasady logowania.
W trybie edycji można modyfikować wszystkie pola.
Działania przycisków w trybie edycji lub tworzenia:
- Cancel: anuluje bieżące wprowadzanie danych i przełącza stronę w tryb podglądu
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu
- Save and quit: zatwierdza formularz i wraca do strony listy zasad logowania
Aby usunąć zasadę logowania, kliknij ikonę „ ” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Przed usunięciem zasady logowania wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć zasady logowania, dopóki jest powiązana z jednym lub kilkoma repozytoriami.
Tworzenie/modyfikowanie/usuwanie zasady haseł¶
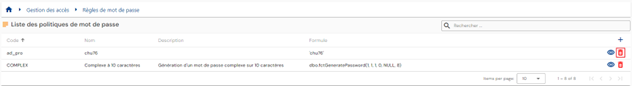
Aby przejść do zarządzania zasadami haseł, otwórz menu „Access management/Password rules”.
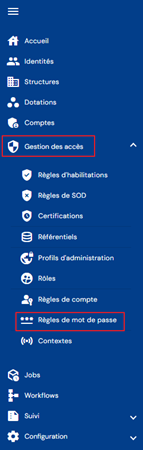
Zostaniesz przeniesiony bezpośrednio do listy istniejących zasad haseł, wstępnie wczytanej w tabeli bez zastosowanych filtrów.
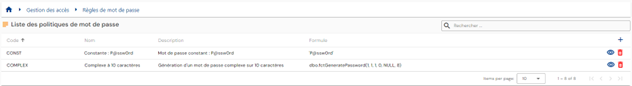
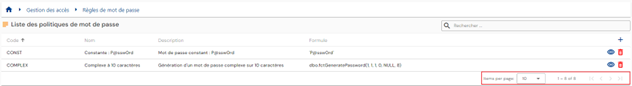
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 zasad haseł.
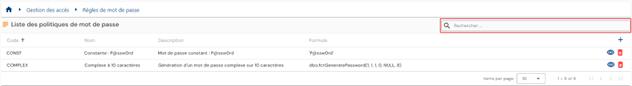
W prawym górnym rogu tabeli dostępne jest pole wyszukiwania. Wyszukiwanie dotyczy atrybutów „code” i „name” zasad haseł.
Aby utworzyć nową zasadę haseł, kliknij przycisk „”:
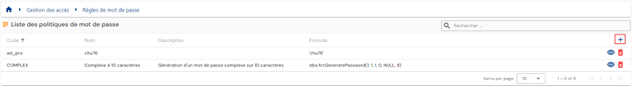
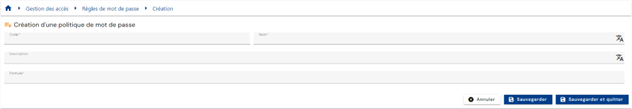
Wprowadź parametry zasady haseł:
- Code: kod zasady logowania. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
- Name: nazwa zasady logowania. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu zasady haseł. Opcjonalne.
- Formula: formuła obliczeniowa definiująca hasło
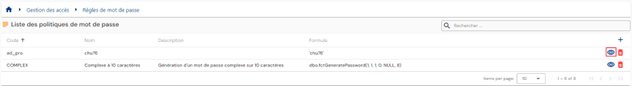
Aby wyświetlić i zmodyfikować zasadę haseł, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Do trybu edycji możesz przejść bezpośrednio ze strony podglądu zasady haseł.
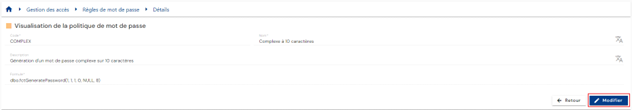
W trybie edycji można modyfikować wszystkie pola.
Działania przycisków w trybie edycji lub tworzenia:
- Cancel: anuluje bieżące wprowadzanie danych i przełącza stronę w tryb podglądu
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu
- Save and quit: zatwierdza formularz i wraca do strony listy zasad haseł
Aby usunąć zasadę haseł, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Przed usunięciem zasady haseł wyświetlany jest komunikat potwierdzający.
Uwaga: nie możesz usunąć zasady haseł, jeśli jest powiązana z jednym lub kilkoma repozytoriami.
Przeglądanie kont w repozytorium¶
Aby wyszukać konto, otwórz menu „Accounts”.
Zostaniesz przeniesiony bezpośrednio do strony wyszukiwania kont dla wybranego repozytorium (pierwszego na liście), wstępnie wczytanej bez zastosowanych filtrów, ale z uwzględnieniem uprawnień powiązanych z profilem zalogowanego użytkownika.
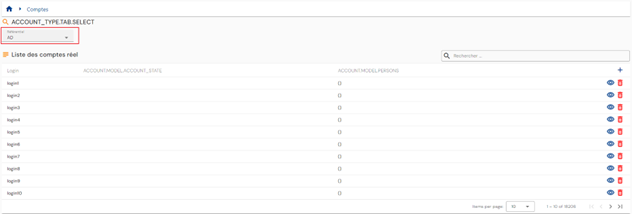
Ponieważ konta są powiązane z repozytorium, aby wyświetlić listę powiązanych kont, wybierz żądane repozytorium — za pomocą kart albo listy rozwijanej.
Tryb wyświetlania jest określany na podstawie liczby repozytoriów. Albo repozytoriów jest 10 lub mniej i są wyświetlane w osobnych kartach, albo są wymienione na liście rozwijanej.
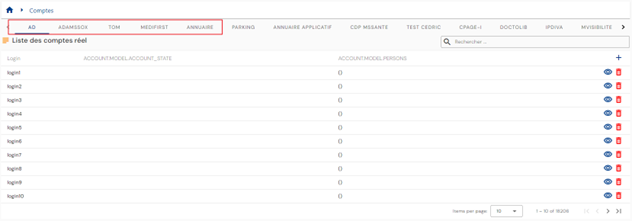
Paginacja jest wdrożona tak, aby wyświetlać tylko 10 kont.
W prawym górnym rogu tabeli dostępne jest pole wyszukiwania. Wyszukiwanie dotyczy loginów kont i uwzględnia wybrane repozytorium.
Konfigurowanie tabeli wyników wyszukiwania kont¶
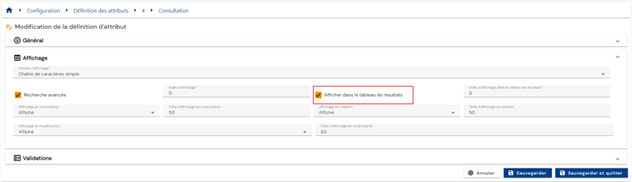
Aby skonfigurować atrybuty, które mają być zawarte w tabeli wyników wyszukiwania kont, otwórz stronę konfiguracji atrybutów, wybierz kartę „Account”, otwórz żądany atrybut w trybie edycji i zaznacz opcję „Display in results table”.
Uzgadnianie/anulowanie uzgodnienia konta teoretycznego z kontem rzeczywistym¶
Aby przejść do strony zarządzania uzgadnianiem kont, otwórz menu „Accounts” i włącz opcję „Reconciliation”:
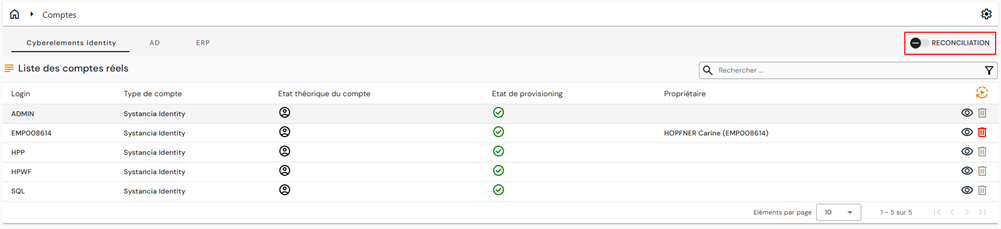
W oknie pojawią się dwie nowe tabele:
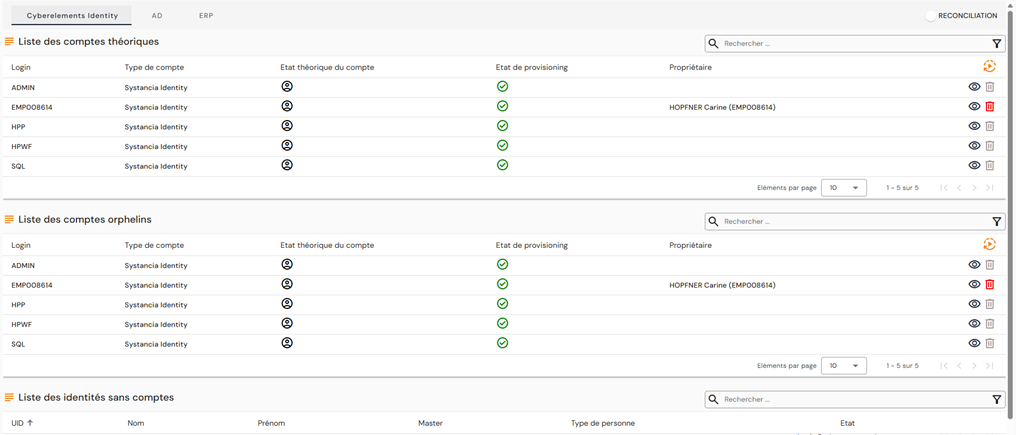
Druga tabela zawiera listę kont osieroconych w wybranym repozytorium. Przypomnienie: konta osierocone to konta pobrane z repozytorium docelowego, które nie są powiązane z żadną tożsamością w CyberElements Identity.
Trzecia tabela zawiera listę tożsamości, które nie są powiązane z żadnym kontem w wybranym repozytorium.
W tej tabeli, dla każdej tożsamości bez konta, możesz:
- Powiązać istniejące konto teoretyczne. Aby to zrobić, kliknij przycisk
 po prawej stronie żądanej tożsamości, a następnie wyszukaj żądane istniejące konto teoretyczne.
- Utworzyć konto teoretyczne. Aby to zrobić, kliknij przycisk po prawej stronie żądanej tożsamości, a następnie utwórz konto teoretyczne, wybierając żądany typ konta.
Ważna uwaga
Funkcja została usunięta ze starszych interfejsów, ponieważ nie jest możliwe zachowanie obu trybów.
Uznaniowe zarządzanie rolami i autoryzacjami¶
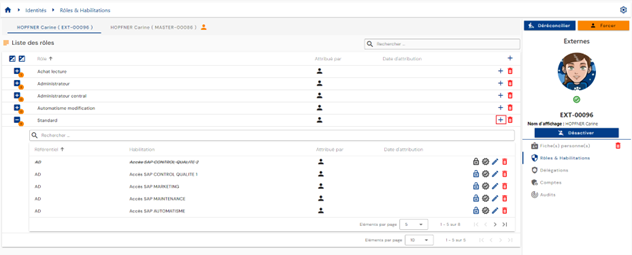
Aby ręcznie zmodyfikować przypisania roli i autoryzacje tożsamości, otwórz żądany rekord tożsamości w trybie podglądu i przejdź do karty „Roles and Authorizations”.
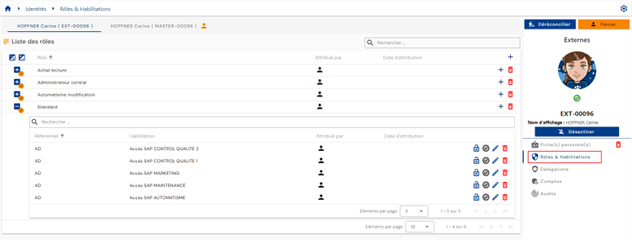
Wyświetlana jest tabela zawierająca role przypisane tożsamości. Dla każdej roli zagnieżdżona tabela zawiera autoryzacje powiązane z tożsamością i przypisane do roli. Autoryzacja musi być powiązana z parą Identity/Role.
Jeśli uzgodniono kilka tożsamości, dla każdej tożsamości wyświetlana jest karta, co umożliwia wybór żądanej tożsamości. Role i autoryzacje są powiązane z tożsamością, a nie z łańcuchem uzgodnień. Trzeba zatem wybrać żądaną tożsamość przed wykonaniem ręcznych aktualizacji.
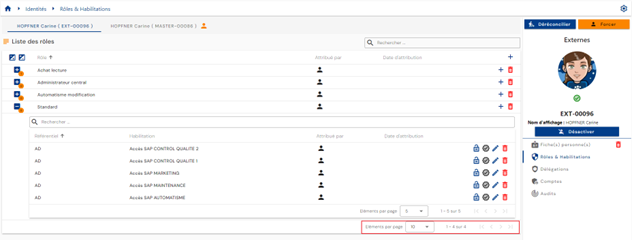
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 ról.
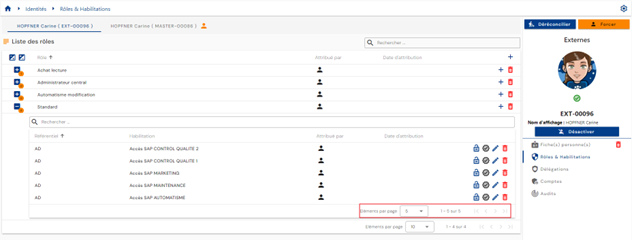
W tabeli zagnieżdżonej pod rolą paginacja jest ustawiona tak, aby wyświetlać tylko 5 autoryzacji.
W prawym górnym rogu tabeli ról dostępne jest pole wyszukiwania. Wyszukiwanie opiera się na nazwach ról.
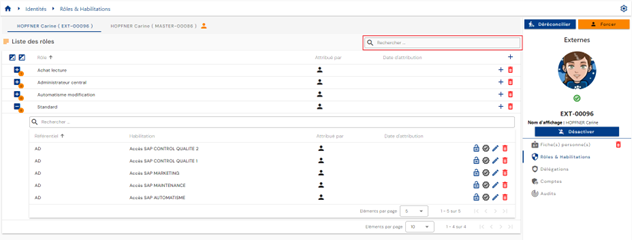
W tabeli zagnieżdżonej pod rolą, u góry tabeli autoryzacji dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje atrybuty „Category”, „Code” i „Name” autoryzacji.
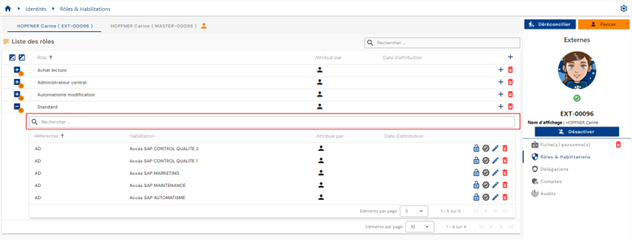
W tabeli autoryzacji znajdziesz następujące informacje:
- Jej status:
- „Valid”: autoryzacja jest widoczna bez żadnych specjalnych oznaczeń
- „Blocked”: autoryzacja jest widoczna, ale przekreślona w interfejsie
- Tryb przypisania. Możliwe wartości to
 : ręczny, z UID tożsamości, która dokonała przypisania
 : reguła autoryzacji, z nazwą reguły lub reguł
 : autoryzacja nadana przez dziedziczenie roli
-
 : pierwsza ikona wskazuje, że prawo zostało dodane ręcznie (przez workflow), a druga umożliwia dostęp do workflow (link do interfejsu obsługi workflow).
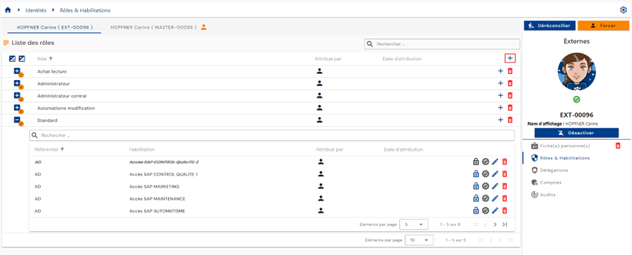
Aby dodać jedną lub kilka ról albo dodać jedną lub kilka autoryzacji do kilku ról tej samej tożsamości, kliknij przycisk „” znajdujący się w prawym górnym rogu tabeli ról.
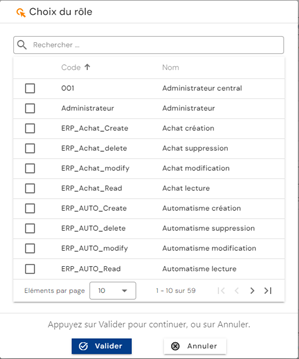
Wybierz żądaną rolę lub role, a następnie kliknij „Confirm”, aby dodać role i przejść do następnego kroku, albo „Cancel”, aby anulować operację.
Aby dodać jedną lub kilka autoryzacji do roli już powiązanej z tożsamością, kliknij przycisk „” znajdujący się po prawej stronie odpowiedniego wiersza tabeli ról.
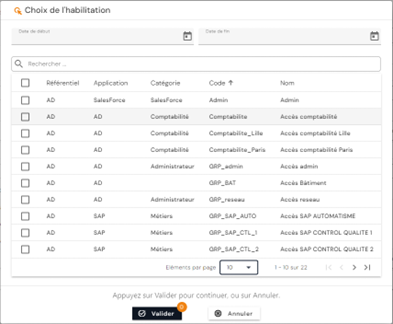
Wybierz żądaną autoryzację lub autoryzacje, a następnie kliknij przycisk „Confirm”, aby powiązać je z rolą, albo przycisk „Cancel”, aby anulować operację. Można ustawić datę początkową i końcową, która zostanie zastosowana do wszystkich wybranych autoryzacji.
-
Przyciski akcji dla autoryzacji:
 : umożliwia zablokowanie autoryzacji.
 : umożliwia odblokowanie autoryzacji.
 : umożliwia certyfikowanie autoryzacji.
 : umożliwia usunięcie certyfikacji autoryzacji.
- : umożliwia zmianę dat obowiązywania. Przycisk dostępny tylko dla praw ręcznych.
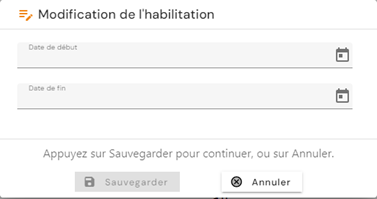
- : umożliwia usunięcie prawa ręcznego. Przed usunięciem autoryzacji wyświetlany jest komunikat potwierdzający.
Uwaga: przycisk usuwania autoryzacji jest obecny tylko wtedy, gdy autoryzacja została przypisana wyłącznie uznaniowo. Autoryzacja może być nadal widoczna ze statusem „pending deletion”, jeśli jej status provisioningu to „provisioned”.
Aby odłączyć rolę od tożsamości, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli ról.
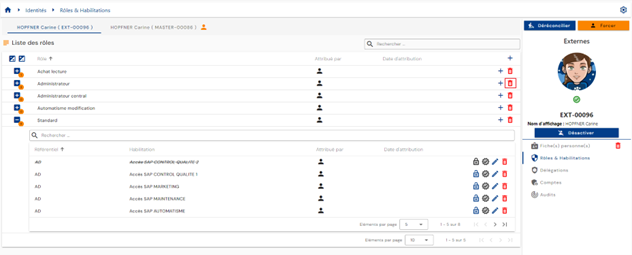
Przed usunięciem roli wyświetlany jest komunikat potwierdzający.
Uwaga: przycisk usuwania roli jest obecny tylko wtedy, gdy rola została przypisana uznaniowo. Wszystkie autoryzacje powiązane z parą tożsamość/rola również zostaną odłączone i, w przypadku automatycznego provisioningu, poddane deprovisioningowi przy następnej synchronizacji.
Zarządzanie regułami autoryzacji¶
Reguły autoryzacji umożliwiają skonfigurowanie zasad dostępu i automatyczne przypisywanie praw tożsamościom wskazanym przez regułę.
Reguła autoryzacji polega na powiązaniu:
- z jednej strony populacji użytkowników, zdefiniowanej przez filtrowanie według ról (RBAC), organizacji (OrBAC) i/lub wartości atrybutów (ABAC),
- z drugiej strony ról i praw aplikacyjnych.
Aby przejść do zarządzania regułami autoryzacji, otwórz menu „Access Management / Authorization Rules”.
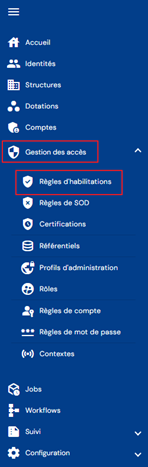
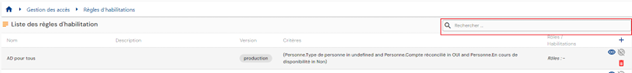
Zostaniesz przeniesiony bezpośrednio do strony z listą istniejących reguł autoryzacji, wstępnie wczytanej bez zastosowanych filtrów, ale z uwzględnieniem autoryzacji powiązanych z profilem osoby zalogowanej.
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 reguł.

W prawym górnym rogu tabeli reguł dostępne jest pole wyszukiwania. Wyszukiwanie opiera się na nazwach reguł.
Aby utworzyć nową regułę autoryzacji, kliknij przycisk „”.
Tworzenie reguły składa się z trzech części:
-
Ustawienia ogólne
- Name: nazwa reguły autoryzacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu reguły autoryzacji. Opcjonalne.
- Context: wybierz jeden lub kilka kontekstów z listy rozwijanej zawierającej wcześniej utworzone konteksty.
-
Lista kryteriów: kliknij przyciski „ ” lub „ ”, aby dodać regułę filtrowania dla tożsamości, które zostaną objęte regułą autoryzacji. Reguła filtrowania polega na zdefiniowaniu atrybutu, do którego ma zostać zastosowany filtr, operatora porównania oraz wartości do porównania.
- Przycisk „” umożliwia dodanie nowego filtru na tym samym poziomie co poprzedni filtr.
- Przycisk „
 ” umożliwia dodanie grupy filtrów na tym samym poziomie co poprzedni filtr. Dodanie filtrów lub grup filtrów do grupy jest obowiązkowe i odbywa się za pomocą przycisków „” lub „” w tej grupie.
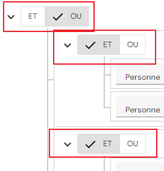
- Na każdym poziomie filtrowania trzeba określić operator, który ma być stosowany między poszczególnymi regułami filtrowania.
- Obiekt, dla którego chcesz wykonać porównanie. Może to być:
- rola
- atrybut osoby
- atrybut struktury
- atrybut zasobu
- Operator porównania. Lista operatorów porównania jest dynamiczna i zależy od typu wybranego obiektu.
- Wartość do porównania: do wprowadzenia lub wybrania z listy rozwijanej, w zależności od typu wybranego obiektu i operatora porównania.
- Przycisk „
Możesz dodać dowolną liczbę kryteriów filtrowania. Między poszczególnymi regułami filtrowania trzeba określić operatory, takie jak „AND” lub „OR”. Można tworzyć podgrupy, aby zwiększyć liczbę możliwości.
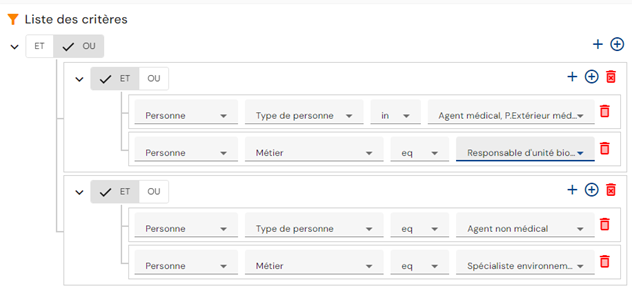
Przykład: aby utworzyć następującą regułę filtrowania:
(Person type = „Medical agent or External medical agent” AND atrybut „Job” = „Biological unit manager”) OR (Person type = „Non-medical agent” AND atrybut „Job” = „Environmental specialist”)
Kryteria filtrowania zostaną skonfigurowane w następujący sposób:
- Role i autoryzacje do przypisania w regule autoryzacji: istnieją dwie karty służące do wyświetlania ról i autoryzacji, które mają zostać objęte regułą autoryzacji. Karta Role wyświetla listę ról i krótko wskazuje powiązane autoryzacje, jeśli takie istnieją. To także karta, z której można dodawać i usuwać role oraz autoryzacje. Karta Authorizations wyświetla listę autoryzacji dodanych do reguły wraz z powiązaną rolą lub rolami dla każdej z nich. Ta karta oferuje po prostu inny widok.
- Aby dodać role i autoryzacje do reguły autoryzacji, kliknij przycisk „” na karcie „Roles”. Musisz wybrać co najmniej jedną rolę, a następnie, jeśli chcesz, wybrać autoryzacje.
- Aby dodać role i autoryzacje do reguły autoryzacji, kliknij przycisk „
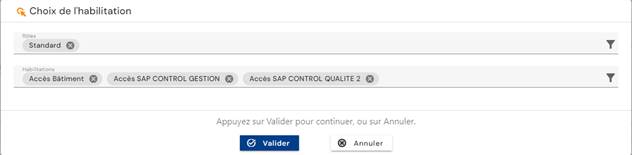
Lista autoryzacji jest filtrowana według wybranych ról (rola jest powiązana z jednym lub kilkoma repozytoriami).
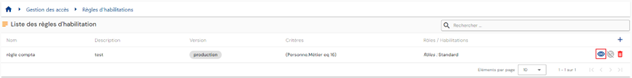
Aby wyświetlić i zmodyfikować regułę autoryzacji, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Tryb podglądu umożliwia wyświetlenie szczegółów reguły autoryzacji, a także listy tożsamości objętych regułą.
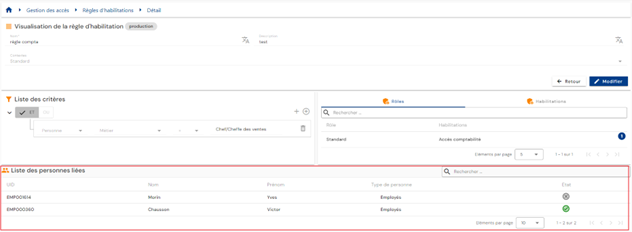
Osobę możesz wyszukać za pomocą pola wyszukiwania w prawym górnym rogu tabeli.
Do trybu edycji możesz przejść, klikając przycisk „Edit”.
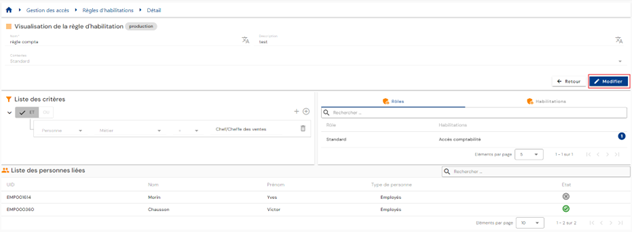
W trybie edycji można modyfikować wszystkie pola.
Zwróć uwagę: lista osób objętych regułą nie jest aktualizowana w czasie rzeczywistym przy modyfikacji reguły. Jest aktualizowana po zatwierdzeniu reguły i zakończeniu obliczeń.
Działania przycisków w trybie tworzenia i edycji:
- Cancel: anuluje bieżące wprowadzanie danych i przełącza stronę w tryb podglądu
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu. Obliczenia są wykonywane automatycznie.
- See Impact: wyświetla skutki utworzenia lub aktualizacji reguły. Skutki są wyświetlane w dwóch tabelach:
- Pierwsza tabela wymienia skutki reguły dla praw, uwzględniając tylko utworzoną lub zmodyfikowaną regułę autoryzacji. Wyświetlane są wszystkie tożsamości spełniające kryteria, w tym te, którym uprawnienie zostało już przypisane w inny sposób. Zatem jeśli osoba faktycznie traci swoje prawa w następstwie zmiany reguły autoryzacji, może je nadal zachować w inny sposób.
- Druga tabela wymienia całościowe skutki reguły dla praw. Ta sekcja uwzględnia wszystkie reguły w CyberElements Identity, uznaniowe przypisania praw oraz prawa zablokowane przez regułę rozdzielenia praw. Jeśli tożsamości uprawnienie zostało już przypisane w inny sposób, konto nie zostanie ujęte na tej liście. Wyświetlane są prawa, które faktycznie zostaną zmienione/usunięte po zatwierdzeniu zmiany.
W tej drugiej tabeli można zastosować opóźnienie przed faktycznym usunięciem prawa (zastosowanie okresu przejściowego lub okresu nakładania się).
Aby usunąć regułę autoryzacji, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
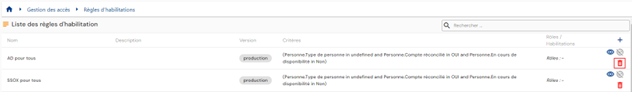
Przed usunięciem reguły autoryzacji wyświetlany jest komunikat potwierdzający.
Ikona „ ” oznacza regułę autoryzacji, która jest właśnie obliczana. Jeśli jest wyszarzona, oznacza to, że obliczenia zostały zakończone.
Zarządzanie regułami rozdzielenia obowiązków (SoD)¶
Rozdzielenie obowiązków (SoD): to podstawowa zasada bezpieczeństwa polegająca na podziale odpowiedzialności i przywilejów w organizacji lub systemie w celu zminimalizowania ryzyka i zapobiegania konfliktom interesów. Jest wdrażana, aby zapewnić odpowiedzialne i bezpieczne korzystanie z systemów informatycznych i zasobów firmy.
Reguła rozdzielenia obowiązków polega na:
- zdefiniowaniu grupy priorytetowej
- dodaniu ról lub autoryzacji do grupy priorytetowej z wagą priorytetu
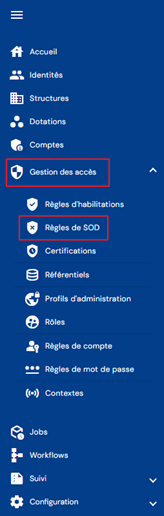
Aby przejść do zarządzania regułami rozdzielenia obowiązków, otwórz menu „Access Management / SoD Rules”. Od wersji 7.1 to menu oferuje dwa podmenu: Identities i Accounts.
Od wersji 7.1 moduł rozdzielenia obowiązków umożliwia tworzenie reguł, które dotyczą albo autoryzacji, albo ról, oraz dodawanie filtrów obejmujących tożsamości lub konta w celu ograniczenia zakresu reguły.
Oba podmenu odpowiadają dwóm poziomom, na których reguła może mieć zastosowanie:
- Identities: dla jednej tożsamości, która posiadałaby wzajemnie niezgodne prawa;
- Accounts: gdy osoba ma kilka tożsamości współdzielących to samo konto (scalanie kont), a łączne prawa tych tożsamości podlegają regule rozdzielenia obowiązków.
Każde z tych dwóch podmenu zawiera dwie karty: Roles i Rights. Karta Roles definiuje priorytety dla ról grupy, a karta Rights — dla autoryzacji grupy. Opisana poniżej procedura jest identyczna na obu kartach; obiektem dodawanym do grupy priorytetowej jest, w zależności od przypadku, rola lub autoryzacja.
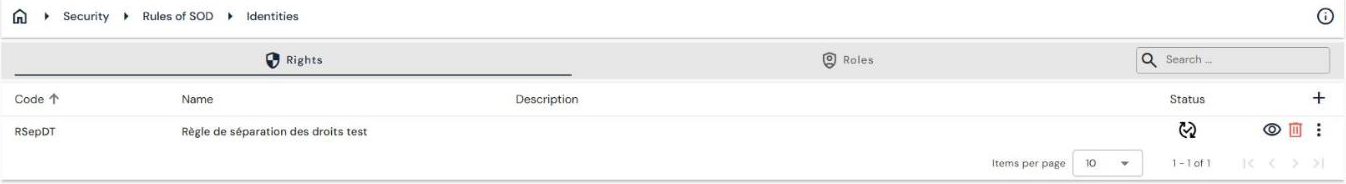
Pod kodem, nazwą i opisem widok szczegółów reguły przedstawia trzy bloki: listę kryteriów (filtry obejmujące tożsamości lub konta), listę powiązanych autoryzacji — lub ról — oraz listę tożsamości objętych regułą.
Gdy reguła blokuje lub odblokowuje rolę albo autoryzację użytkownika, operacja jest rejestrowana w audytach wraz z nazwą reguły, która ją wywołała. Te wpisy pozwalają odnaleźć regułę do przejrzenia w przypadku niepożądanej blokady.
Wyświetlanie i modyfikowanie reguł podlegają prawom „220_001 - View a segregation of duties rule” i „220_002 - Modify a segregation of duties rule” repozytorium CyberElements Identity.
Zostaniesz przeniesiony bezpośrednio do strony z listą istniejących reguł rozdzielenia obowiązków, wstępnie wczytanej bez zastosowanych filtrów, ale z uwzględnieniem autoryzacji powiązanych z profilem osoby zalogowanej.
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 reguł.
W prawym górnym rogu tabeli reguł dostępne jest pole wyszukiwania. Wyszukiwanie opiera się na nazwie grup priorytetowych (= nazwie reguły rozdzielenia praw).
Aby utworzyć nową regułę rozdzielenia praw, kliknij przycisk „”:
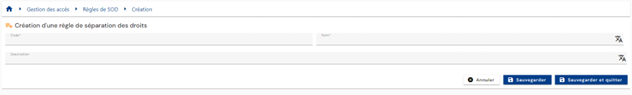
Tworzenie reguły rozdzielenia praw odbywa się w dwóch krokach.
Najpierw wprowadź parametry ogólne:
- Code: kod reguły rozdzielenia praw. Obowiązkowe.
- Name: nazwa reguły uprawnień. Obowiązkowe.
- Description: pole do wprowadzenia opisu reguły rozdzielenia praw. Opcjonalne.
Zapisz formularz tworzenia, aby przejść do drugiego kroku — dodawania autoryzacji.
Aby dodać autoryzację do reguły SoD, kliknij przycisk „” w tabeli „List of associated rights”.
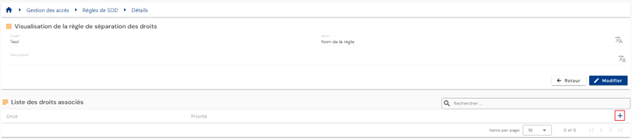
Wybierz żądaną autoryzację i wprowadź wagę określającą priorytet. Im mniejsza wartość, tym wyższy priorytet.
Aby zmodyfikować autoryzację w regule SoD, kliknij przycisk „” znajdujący się po prawej stronie odpowiedniego wiersza tabeli.
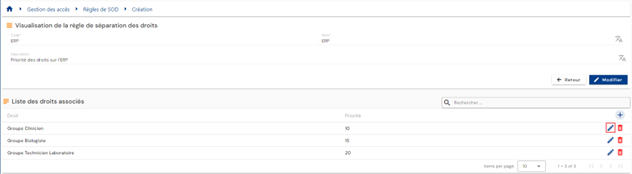
Możesz zmodyfikować autoryzację i/lub wagę priorytetu.
Aby usunąć autoryzację w regule SoD, kliknij przycisk „” znajdujący się po prawej stronie odpowiedniego wiersza tabeli.
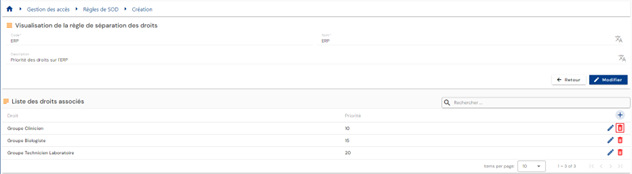
Aby wyświetlić i zmodyfikować regułę rozdzielenia obowiązków, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
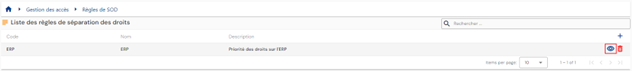
Do trybu edycji możesz przejść, klikając przycisk „Edit”.
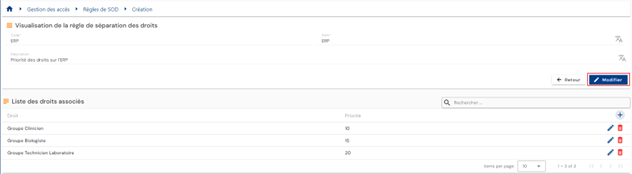
W trybie edycji można zmodyfikować tylko nazwę i opis
Aby usunąć regułę rozdzielenia obowiązków, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
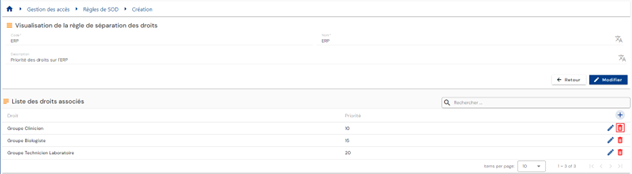
Przed usunięciem reguły autoryzacji wyświetlany jest komunikat potwierdzający.
Składanie wniosków o prawa za pomocą formularzy¶
Składanie wniosku o prawa¶
Wnioski o autoryzacje dla osoby (lub dla siebie) składa się w starej konsoli operacyjnej za pomocą menu „Run an ‘On demand’ workflow”.
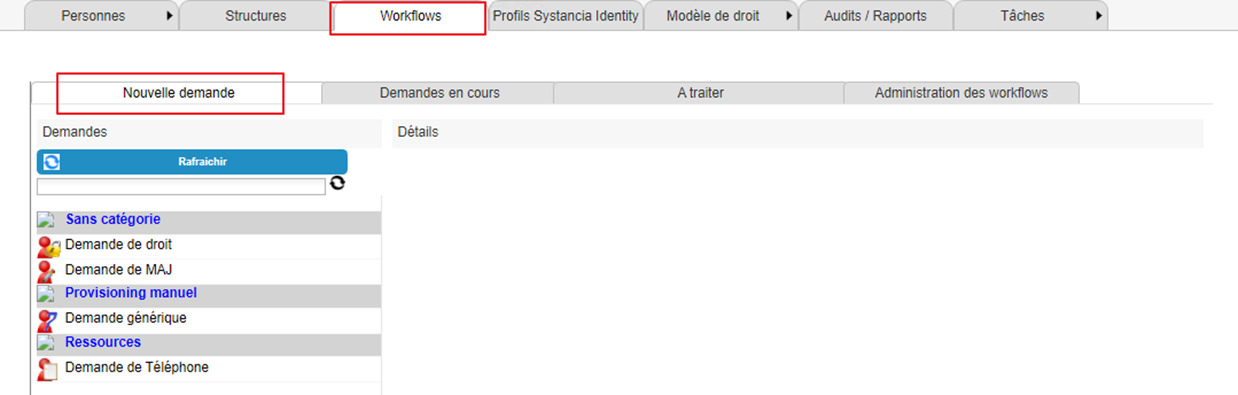
Kliknij przycisk „Refresh”, aby wyświetlić listę dostępnych workflow.
Kliknij wybrany workflow, aby złożyć wniosek o autoryzację.
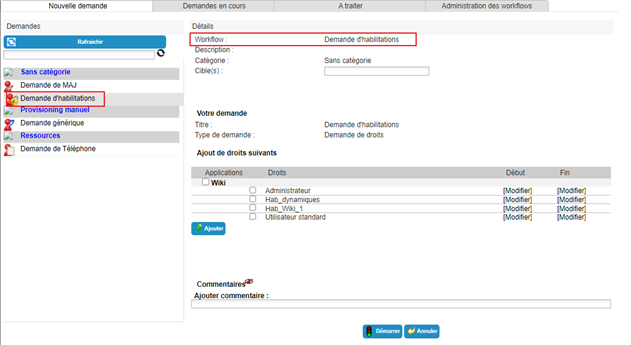
Wybierz jedną lub kilka tożsamości, których dotyczy wniosek.
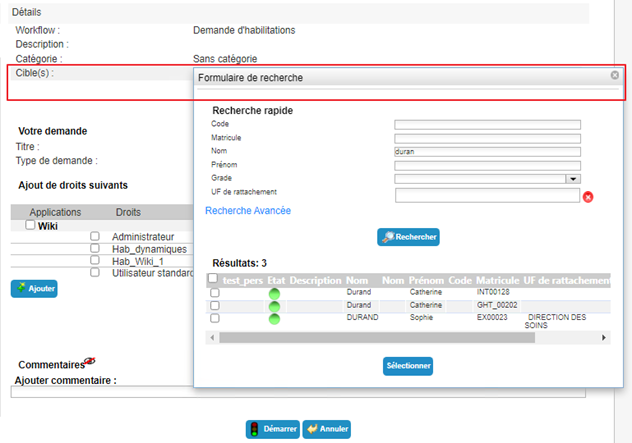
Wybierz żądane autoryzacje z dostępnej listy. W razie potrzeby podaj datę początkową i końcową.
Kliknij przycisk „Add”.
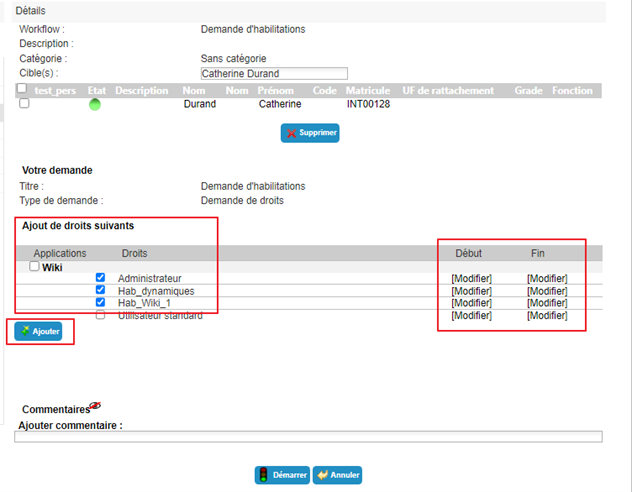
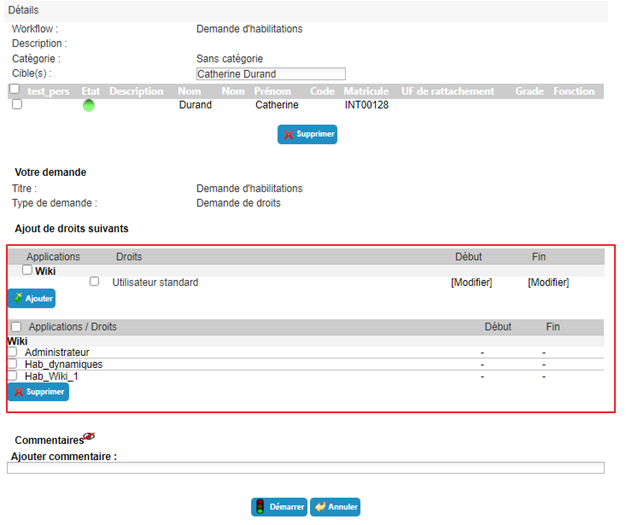
Możesz dowolnie dodawać i usuwać autoryzacje. Jeśli chcesz dodać daty obowiązywania do już wybranej autoryzacji, usuń ją, a następnie dodaj ponownie, wcześniej wprowadzając daty.
Kliknij przycisk „Start” i potwierdź w okienku pop-up.
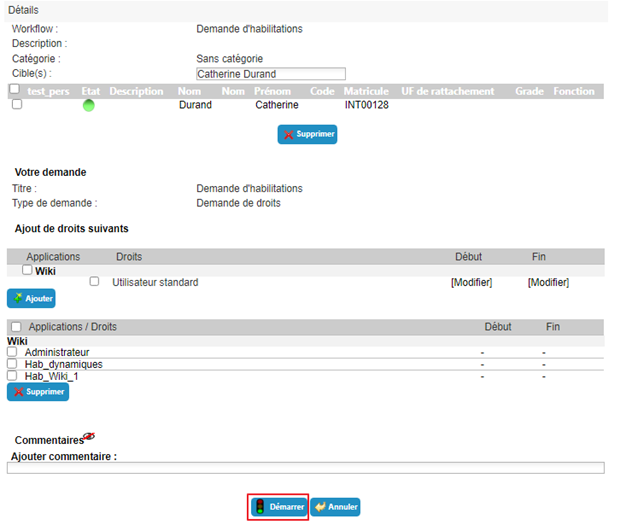
Po potwierdzeniu wykonania workflow zostaniesz automatycznie przekierowany na stronę, na której możesz obejrzeć wnioski w toku.
Składanie wniosku o ręczny provisioning (lub deprovisioning) autoryzacji¶
Wnioski o ręczny provisioning (lub deprovisioning) składa się w starej konsoli operacyjnej za pomocą menu „Run an ‘On demand’ workflow”.
Kliknij przycisk „Refresh”, aby wyświetlić listę dostępnych workflow.
Kliknij wybrany workflow, aby złożyć wniosek o provisioning.
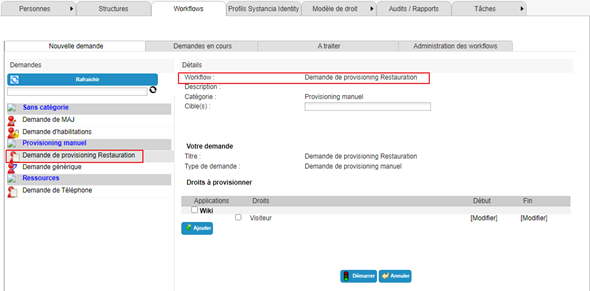
Wybierz jedną lub kilka tożsamości, których dotyczy wniosek.
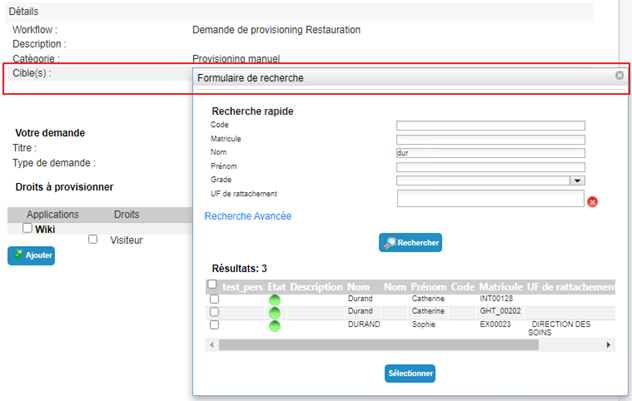
Wybierz żądane autoryzacje z dostępnej listy. W razie potrzeby podaj datę początkową i końcową.
Kliknij przycisk „Add”.
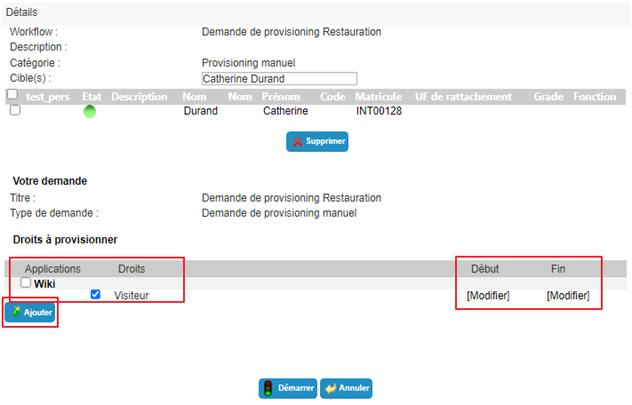
Możesz dowolnie dodawać i usuwać autoryzacje. Jeśli chcesz dodać daty obowiązywania do już wybranej autoryzacji, usuń ją, a następnie dodaj ponownie, wcześniej wprowadzając daty.
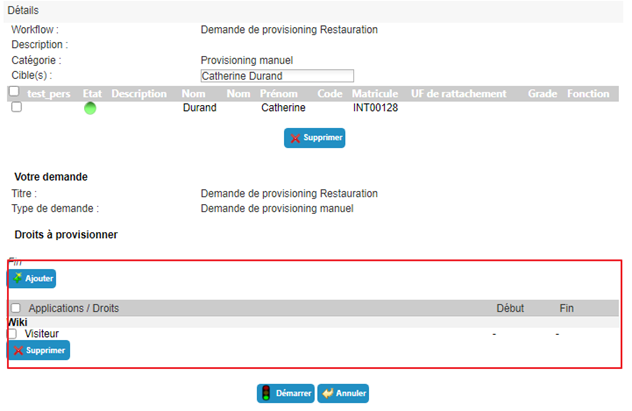
Kliknij przycisk „Start” i potwierdź w okienku pop-up.
Po potwierdzeniu wykonania workflow zostaniesz automatycznie przekierowany na stronę, na której możesz obejrzeć wnioski w toku.
Delegowanie autoryzacji¶
Delegowanie autoryzacji umożliwia przeniesienie praw z jednej osoby (delegujący) na inną (delegowany), zwykle na czas określony.
Ta funkcja jest dostępna dla delegujących (w zależności od uprawnień osoby zalogowanej), ale od wersji 7.0 również osoba trzecia (w zależności od uprawnień osoby zalogowanej) może delegować prawa innej tożsamości (na przykład administrator).
Aby uzyskać dostęp do funkcji delegowania autoryzacji, otwórz żądany rekord tożsamości w trybie podglądu i przejdź do karty „Delegations”.
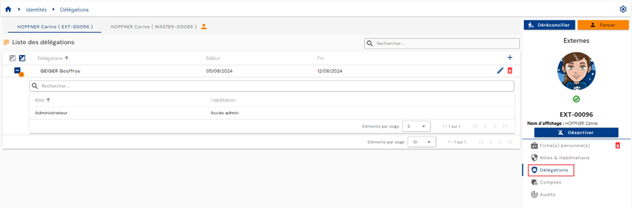
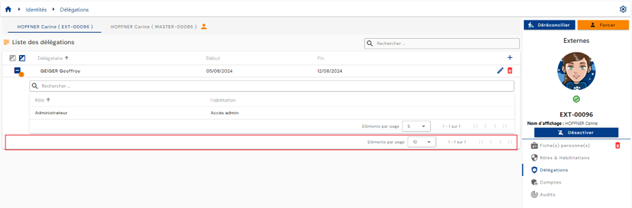
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 reguł delegowania.
Aby dodać delegowanie, kliknij przycisk „” znajdujący się w prawym górnym rogu tabeli delegowań.
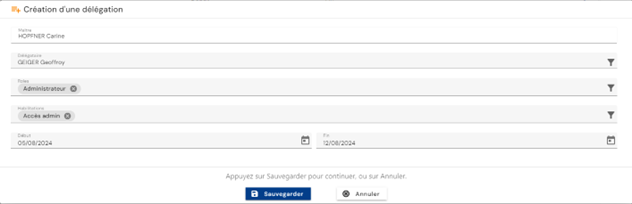
Wprowadź następujące informacje, aby utworzyć delegowanie:
- Delegowany: osoba otrzymująca delegowane role i/lub autoryzacje (wymagane)
- Delegowana rola lub delegowane role (wymagane)
- Delegowana autoryzacja lub delegowane autoryzacje (opcjonalnie)
- Data początkowa i końcowa delegowania (opcjonalnie)
Aby zmodyfikować delegowania, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
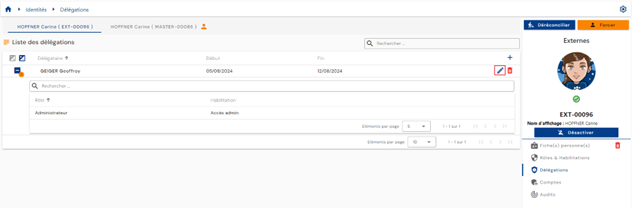
Możesz zmodyfikować wszystkie parametry.
Aby usunąć delegowanie, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
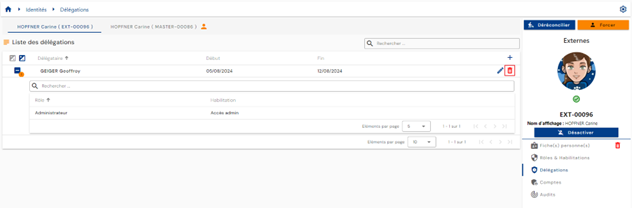
Przed usunięciem delegowania wyświetlany jest komunikat potwierdzający.
Wyświetlanie kont i autoryzacji tożsamości¶
Konta w poszczególnych repozytoriach aplikacyjnych są wyliczane na podstawie zdefiniowanych reguł zarządzania oraz ról i autoryzacji przypisanych tożsamościom.
Reguły zarządzania kontami to:
- definicja statusu konta na podstawie statusu tożsamości,
- definicja reguł scalania kont w przypadku wielu tożsamości,
- definicja reguł tworzenia kont opartych wyłącznie na przypisaniu roli.
Aby wyświetlić konta i autoryzacje powiązane z tożsamością, otwórz żądany rekord tożsamości w trybie podglądu i przejdź do karty „Accounts”.
Ta karta jest dostępna tylko w trybie podglądu i pokazuje wyniki wyliczeń kont i autoryzacji wykonanych dla tożsamości lub — w przypadku uzgadniania tożsamości — dla wszystkich tożsamości. W tym drugim przypadku karta jest wspólna dla wszystkich tożsamości w łańcuchu uzgodnień.
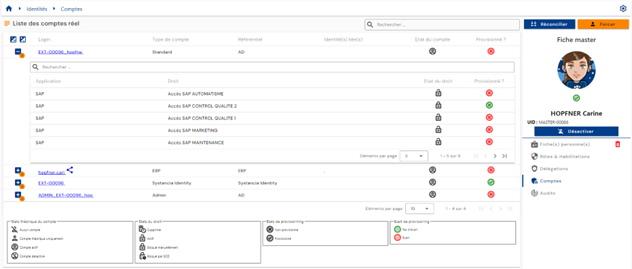
Wyświetlana jest tabela zawierająca wyliczone konta. Dla każdego konta zagnieżdżona tabela zawiera autoryzacje powiązane z kontem. Konto może zostać wygenerowane bez żadnych powiązanych autoryzacji.
Jeśli uzgodniono kilka tożsamości i konto jest wspólne dla kilku tożsamości (włączona funkcja scalania kont), konto jest oznaczone ikoną „ ”.
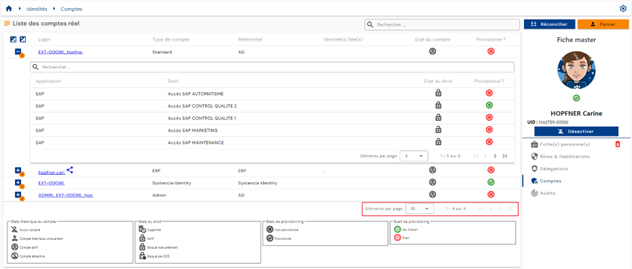
Paginacja jest wdrożona tak, aby wyświetlać tylko 10 kont.
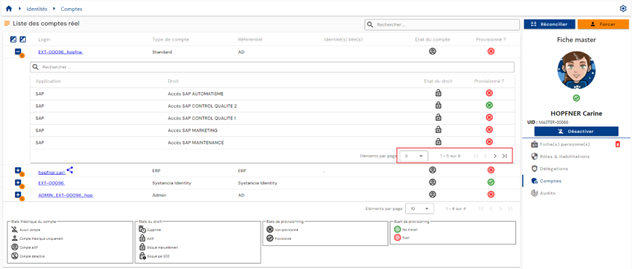
W tabeli zagnieżdżonej pod kontem paginacja jest ustawiona tak, aby wyświetlać tylko 5 autoryzacji.
W prawym górnym rogu tabeli kont dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje loginy kont lub nazwy repozytoriów.
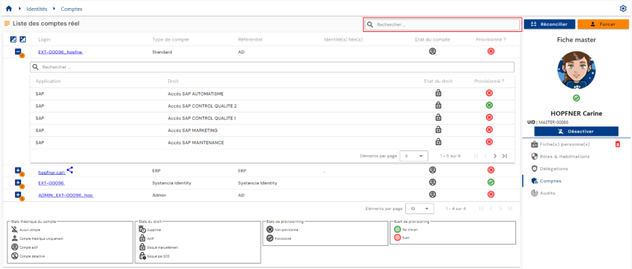
Status teoretyczny i status provisioningu kont są widoczne w każdym wierszu tabeli.
W tabeli zagnieżdżonej pod kontem, u góry tabeli autoryzacji dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje nazwy aplikacji lub autoryzacji.
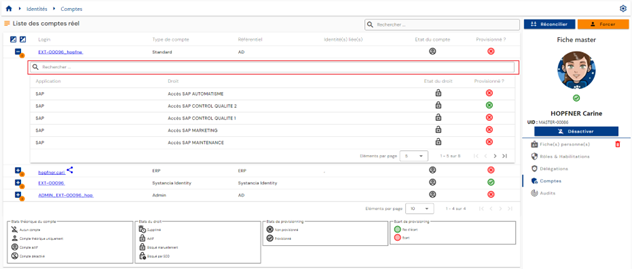
Status teoretyczny i status provisioningu autoryzacji są widoczne w każdym wierszu tabeli.
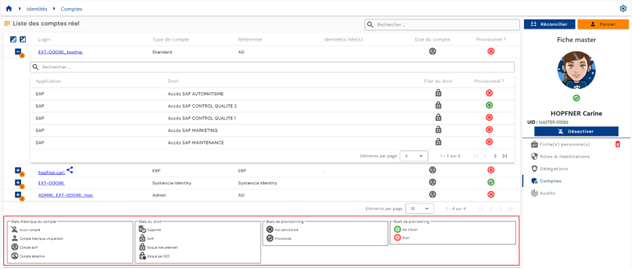
Legenda objaśniająca poszczególne statusy teoretyczne i statusy provisioningu pomaga użytkownikom zrozumieć różne statusy.
Stan konta „Archived”¶
Od wersji 7.1 istnieje nowy teoretyczny stan konta: stan „Archived”.
W niektórych przypadkach konieczne jest zachowanie historii kont w określonych repozytoriach. Głównym przypadkiem użycia jest niedopuszczenie do wygenerowania loginu, który mógł istnieć w przeszłości.
Ten stan dotyczy kont, które nie istnieją już w repozytorium docelowym i nie są już powiązane z żadną tożsamością w CyberElements Identity. Konta te są przechowywane w bazie danych Identity, ale nigdy nie są synchronizowane. Nie są też uwzględniane w zarządzaniu licencjami.
Stan „Archived” ma kod 3, po czterech istniejących stanach:
| Kod | Teoretyczny status konta |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Gdy konto jest powiązane z kilkoma tożsamościami, jego stan jest obliczany według następującej kolejności priorytetów: Enabled, następnie Disabled, następnie Archived, następnie Theoretical, a na końcu No account. Konto jest więc zarchiwizowane tylko wtedy, gdy żadna z powiązanych tożsamości nie nadaje mu stanu włączonego, wyłączonego lub teoretycznego. Osoba jest uwzględniana w licencjach tylko wtedy, gdy ma co najmniej jedno niezarchiwizowane konto.
Modelu zarchiwizowanego konta nie można już modyfikować: modyfikacja jest odrzucana z komunikatem o błędzie.
Istnieją dwa sposoby przypisania kontu stanu „Archived”:
- przez silnik provisioningu SIP: w imporcie Identity typu ACCOUNT lub typu STATUS opcja ustawia stan „Archived” dla kont zidentyfikowanych w operacjach usuwania. Zapoznaj się ze stroną Tworzenie/modyfikowanie reguł importu.
- przez interfejs, zmieniając stan teoretyczny ręcznie i dla każdego konta osobno, pod warunkiem spełnienia warunków kwalifikowalności zarówno w formularzu modyfikacji, jak i w prawach Identity.
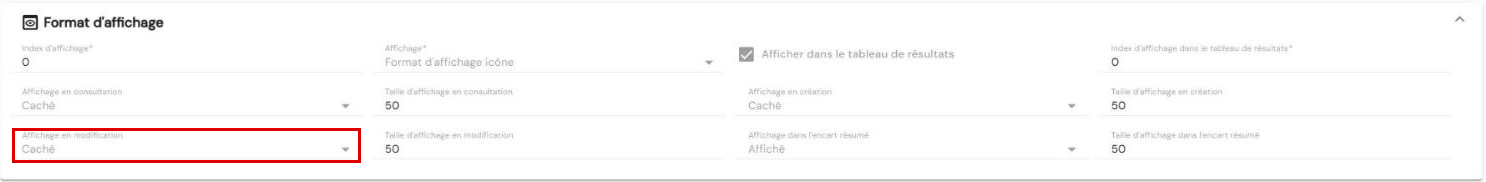
Kwalifikowalność w formularzu ustawia się w atrybucie „Theoretical account status” (account_state), w „Configuration / Attribute templates”, na karcie „Account”: w sekcji „Display” pole „Display in edit” musi ustawiać atrybut jako widoczny. Domyślnie ma ono wartość „Hide” i wtedy stan teoretyczny nie pojawia się w formularzu modyfikacji konta.
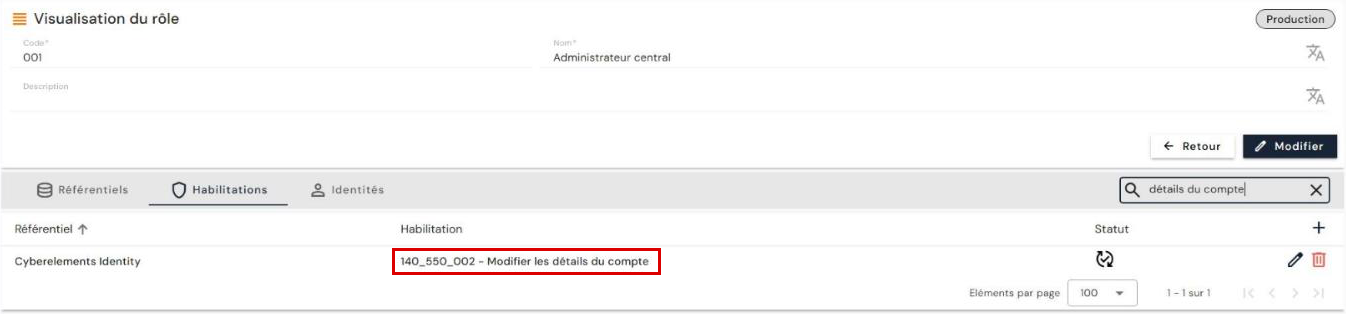
Po stronie praw Identity modyfikowanie danych konta podlega prawu „140_550_002 - Modify account details” repozytorium CyberElements Identity.
Ostrzeżenie
Ponieważ konta te nie są eksportowane przez silnik provisioningu, wycofanie stanu zarchiwizowanego jest możliwe tylko ręcznie i dla każdego konta osobno w interfejsie, przy tych samych warunkach kwalifikowalności.
Resetowanie hasła konta¶
Od wersji 7.1 konta mają nowy systemowy atrybut logiczny: account_password_reset.
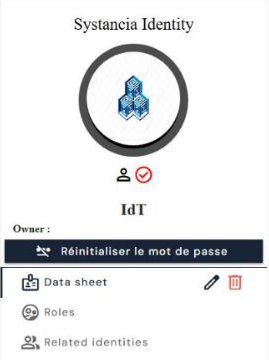
Ma on postać przycisku na stronach kont. Domyślnie jego wartość to fałsz, a etykieta to „Reset password”. Po jego kliknięciu wartość zmienia się na prawdę, a etykieta na „Password reset”.
Przycisk jest wyświetlany w prawym panelu szczegółów konta, pod nazwą konta. W „Configuration / Attribute templates”, na karcie „Account”, atrybut występuje pod etykietą „Password reset state”, z typem „Boolean”. Jest tworzony automatycznie podczas aktualizacji do wersji 7.1, zarówno w bazie danych SQL Server, jak i PostgreSQL.
Ostrzeżenie
Ta wartość jest wyłącznie teoretyczna. Aby przyniosła skutek, musisz użyć konektora provisioningu albo workflow ręcznego provisioningu. Zmianę wartości z prawdy na fałsz, po zmianie hasła w aplikacji docelowej, również musi obsłużyć konektor lub workflow ręcznego provisioningu.
Użycie w konektorze provisioningu:
Do zarządzania zmianami haseł w konektorach automatycznego provisioningu za pomocą tego atrybutu systemowego trzeba używać konektorów przeznaczonych do tego celu. Aplikacja docelowa musi również zezwalać na zmiany haseł, co nie zawsze ma miejsce.
W regule synchronizacji wykonaj następujące operacje:
- operację konwersji, aby wykrywać zmiany haseł;
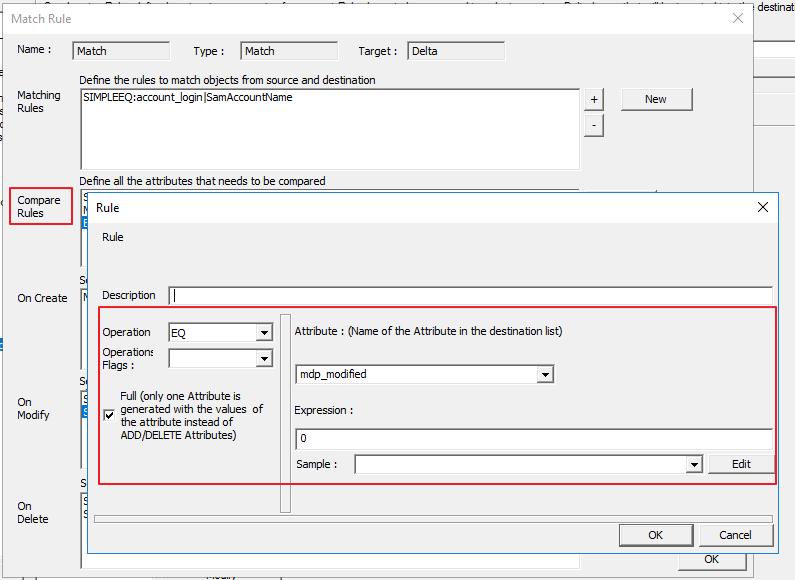
- w regule porównywania porównaj dla każdej osoby atrybut
account_password_resetz wartością fałsz (tj.0), aby wykryć zmianę hasła; - w regule modyfikacji wymuś wysłanie hasła w atrybucie docelowym za pomocą atrybutu systemowego
password.
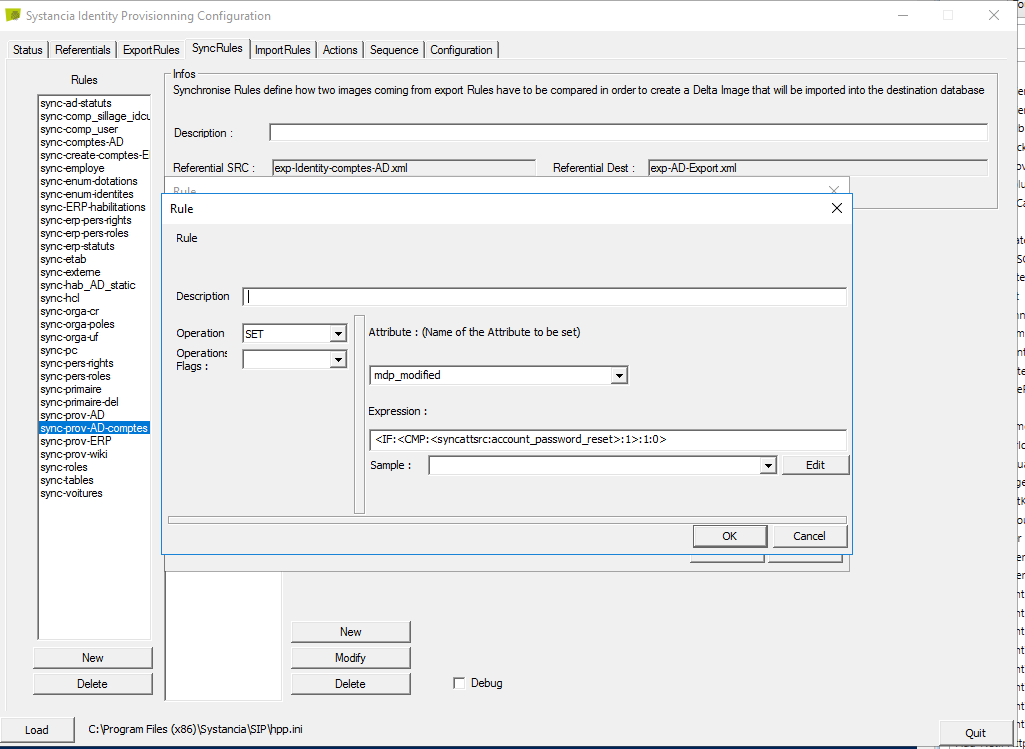
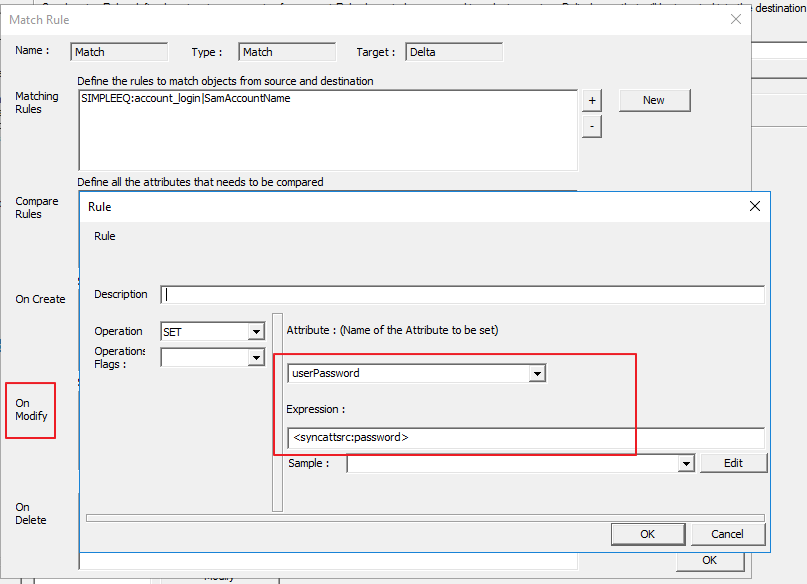
Następnie utwórz konektor zasilania wstępnego, aby przywrócić wartość logiczną account_password_reset na fałsz.
Provisioning/deprovisioning kont i autoryzacji¶
Proces przenoszenia kont i autoryzacji wyliczonych przez CyberElements Identity do poszczególnych repozytoriów aplikacyjnych nazywa się provisioningiem downstream. CyberElements Identity ma zatem władzę nad aplikacjami zdefiniowanymi do zarządzania kontami i autoryzacjami.
Provisioningiem można zarządzać na dwa sposoby:
- Albo można utworzyć konektor automatyczny (przez API, bazę danych, katalog lub zautomatyzowaną wymianę plików płaskich) — wtedy mówimy o provisioningu automatycznym.
- Albo utworzenie konektora automatycznego nie jest możliwe — wtedy mówimy o provisioningu półautomatycznym.
Automatyczny provisioning/deprovisioning¶
Aby wykonać provisioning kont i autoryzacji w repozytoriach aplikacyjnych, trzeba użyć silnika Systancia Identity Provisioning (SIP) do utworzenia konektora provisioningu downstream: z CyberElements Identity, które jest źródłem autorytatywnym, przy uwzględnieniu skonfigurowanych reguł synchronizacji, konta i autoryzacje będą tworzone, aktualizowane lub usuwane w repozytoriach aplikacyjnych zgodnie z regułami zdefiniowanymi w regułach importu.
Sekwencja provisioningu downstream musi składać się co najmniej z następujących elementów:
- eksportu repozytorium Identity (autorytatywnego) typu „USER + ACCESS” lub „ACCOUNT + ACCESS”
- eksportu docelowego repozytorium aplikacyjnego
- reguły synchronizacji
- reguły importu w docelowym repozytorium aplikacyjnym
Aby utworzyć konektor, zapoznaj się ze stroną „Zarządzanie konektorami automatycznego provisioningu”.
Półautomatyczny provisioning/deprovisioning¶
Konektor półautomatycznego provisioningu tworzy się za pomocą workflow typu „User request” lub „Event” z co najmniej jednym zadaniem ręcznego provisioningu lub deprovisioningu.
W zadaniu ręcznego provisioningu działania provisioningu do wykonania są wymienione w powiadomieniu wysyłanym do operatora. Po zakończeniu zadania operator może kliknąć przycisk „Task validated”, aby wskazać, że provisioning został zakończony. Status provisioningu konta i/lub autoryzacji jest aktualizowany w CyberElements Identity. Dzięki temu administratorzy mogą sprawdzić status praw tożsamości.