Zarządzanie repozytoriami
Repozytorium jest definiowane jako scentralizowane źródło lub miejsce przechowywania danych, które przechowuje informacje o kontach użytkowników, grup i zasobów w systemie lub organizacji i nimi zarządza.
W CyberElements Identity repozytorium może obejmować kilka aplikacji, w których rozłożone są konta, role i uprawnienia.
Tworzenie/modyfikowanie/usuwanie repozytorium
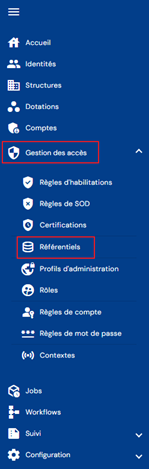
Aby przejść do zarządzania repozytoriami, otwórz menu „Access Management/Repositories”.
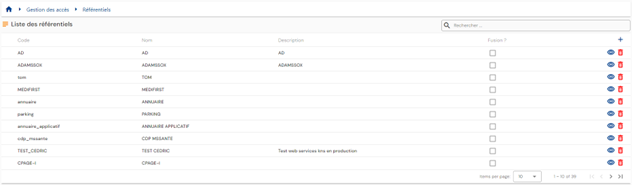
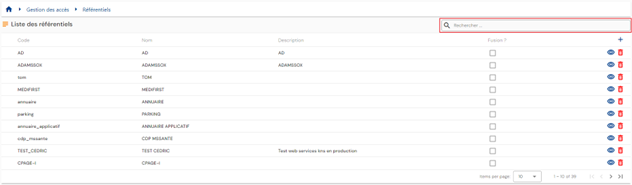
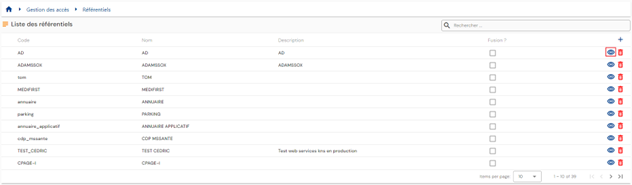
Zostaniesz przeniesiony bezpośrednio do listy istniejących repozytoriów, wstępnie wczytanej w tabeli bez zastosowanych filtrów.
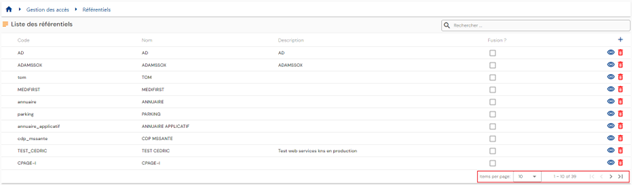
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 repozytoriów.
W prawym górnym rogu tabeli dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje atrybuty „code” i „name” repozytoriów.
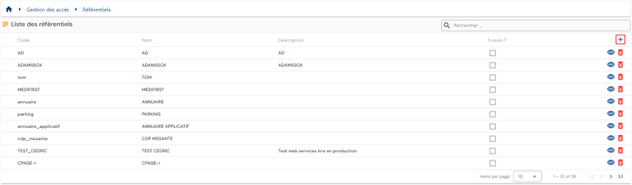
Aby utworzyć nowe repozytorium, kliknij przycisk „ ”.
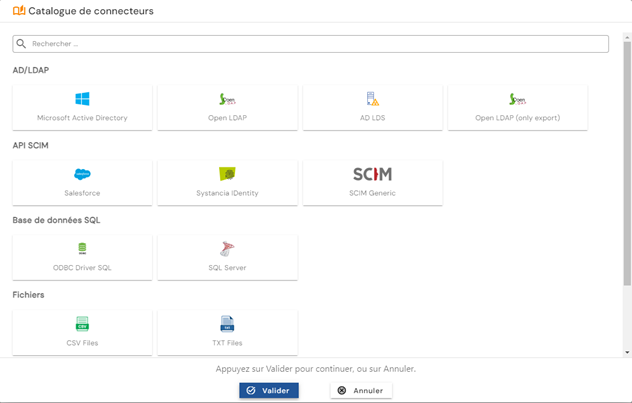
Wybierz typ aplikacji z katalogu konektorów.
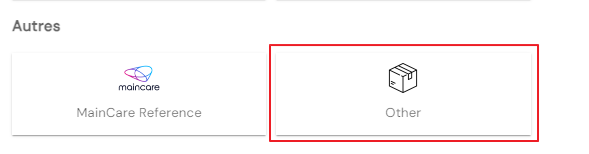
Jeśli repozytorium nie jest powiązane z konektorem automatycznym, wybierz opcję „Other” w kategorii Other.
Najpierw wprowadź parametry ogólne repozytorium:
- Code: kod repozytorium. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
- Name: nazwa repozytorium. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu repozytorium. Opcjonalne.
- Default role: wybierz rolę, która będzie używana przez workflow, jeśli dla repozytorium składane są wnioski o autoryzacje. Opcjonalne.
- Export type: umożliwia określenie typu eksportu, który będzie używany w konektorze provisioningu. Ta informacja służy do określenia, jaki typ atrybutu będzie używany dla autoryzacji dynamicznych.
Jeśli wybrano Account+Access, autoryzacje dynamiczne będą powiązane z atrybutami konta; jeśli wybrano user+Access, autoryzacje dynamiczne będą powiązane z atrybutami osoby. Ta informacja jest obowiązkowa w przypadku automatycznego provisioningu; wartość domyślna to Account+Access.
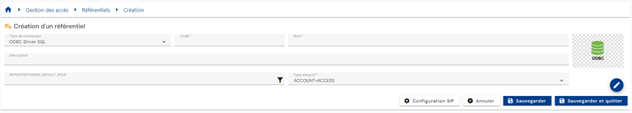
Kliknij przycisk „SIP Configuration”, aby skonfigurować konektor automatyczny. Przycisk nie jest dostępny, jeśli jako repozytorium wybrano „Other”.
Zatwierdź formularz tworzenia, aby skonfigurować aplikacje i uprawnienia, typy kont oraz role repozytorium.
Działania przycisków w trybie tworzenia:
- Cancel: anuluje bieżące wprowadzanie danych i wraca do strony listy repozytoriów.
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu.
- Save and quit: zatwierdza formularz i wraca do strony listy repozytoriów.
Aby wyświetlić i edytować repozytorium, kliknij ikonę „ ” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
Do trybu edycji możesz przejść bezpośrednio ze strony podglądu repozytorium.
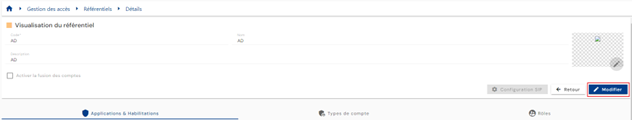
W trybie edycji można modyfikować wszystkie pola.
Działania przycisków w trybie edycji:
- Cancel: anuluje bieżące wprowadzanie danych i przełącza stronę w tryb podglądu.
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu.
- Save and quit: zatwierdza formularz i wraca do strony listy zasad logowania.
Aby usunąć repozytorium, kliknij ikonę „ ” znajdującą się po prawej stronie odpowiedniego wiersza tabeli:
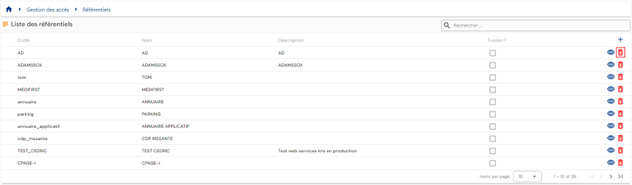
Przed usunięciem repozytorium wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć repozytorium, dopóki istnieją powiązane z nim obiekty.
Konfigurowanie konektora automatycznego (przez SIP)
Konfigurowanie konektora automatycznego polega na zdefiniowaniu parametrów połączenia między CyberElements Identity a aplikacją zewnętrzną. Tryby połączenia mogą być następujące:
- katalog (AD, LDAP, OpenLDAP, ADLDS itd.)
- plik płaski (csv, xml)
- DB
- API (SCIM)
Dla każdego repozytorium można skonfigurować konektor automatyczny, aby wykonywać sekwencje provisioningu (upstream lub downstream). Zwróć uwagę, że od wersji 7.0 dla repozytorium Identity nie trzeba już konfigurować połączenia ODBC. Komunikacja między Systancia Identity Provisioning a CyberElements Identity jest automatyczna i przejrzysta.
Dostęp do konfiguracji konektora automatycznego znajduje się na stronie repozytorium otwartej w trybie podglądu. Kliknij przycisk „SIP Configuration”.
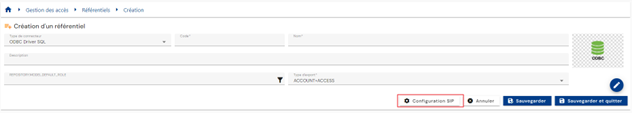
Dla każdej konfiguracji konektora, niezależnie od trybu połączenia, trzeba wskazać agenta provisioningu. Agent provisioningu jest wpisany domyślnie, gdy jest tylko jeden.
Uwaga: w wersji 7.0 można skonfigurować tylko jednego agenta provisioningu. Jest on tworzony domyślnie, zarówno przy aktualizacji, jak i przy pierwszej instalacji.
W pozostałych przypadkach formularze konfiguracji różnią się w zależności od konfigurowanego trybu połączenia.
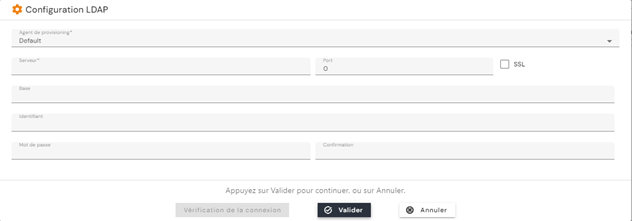
Połączenie typu katalog, stary konektor
Ostrzeżenie
Stary konektor katalogu jest nadal dostarczany z wersją 7.1, ale od wersji 7.2 będzie przestarzały. Preferuj nowy konektor, który obsługuje teraz zarówno eksport, jak i import.
Dla połączenia typu katalog ze starym konektorem, umożliwiającego eksport i import (LDAP, AD, OpenLDAP itd.), trzeba wprowadzić następujące informacje:
- Server: adres serwera, na którym znajduje się katalog
- Port: port połączenia
- SSL: zaznacz, jeśli połączenie SSL ma być włączone
- Base: korzeń drzewa, z którego dane będą pobierane lub do którego będą zapisywane. Na przykład: „DC=Domain,DC=local”
- Username: konto połączenia
- Password: hasło konta połączenia
Połączenie typu katalog, nowy konektor
Uwaga
Do wersji 7.0 nowy konektor katalogu obsługiwał wyłącznie odczyt z repozytoriów typu katalog. Od wersji 7.1 obsługuje również zapis do tych repozytoriów.
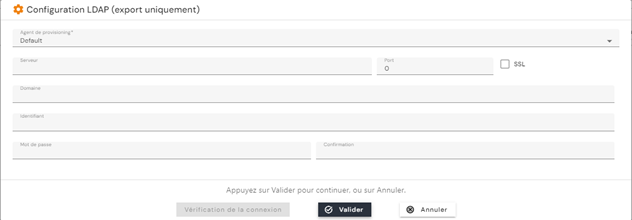
Dla połączenia typu katalog z nowym konektorem, umożliwiającego eksport i import (LDAP, AD, OpenLDAP itd.), wprowadź następujące informacje:
- Server: adres serwera, na którym znajduje się katalog
- Port: port połączenia
- SSL: zaznacz, jeśli połączenie SSL ma być włączone
- Domain: korzeń drzewa, z którego dane będą pobierane lub do którego będą zapisywane. Na przykład: „Domain.local”
- Username: konto połączenia
- Password: hasło konta połączenia
- Synchronization of groups managed by Identity only: zaznacz to pole wyboru, aby SIP opierał się na liście grup zabezpieczeń utworzonych i zarządzanych w CyberElements Identity, a nie na liście wprowadzonej ręcznie w eksporcie i w imporcie repozytorium.
- Export code: kod eksportu grup, zwykle
memberof@. Do wypełnienia, gdy zaznaczona jest poprzednia opcja.
Kod memberof@ wskazuje grupy według ich nazwy (CN), bez ich lokalizacji w katalogu — podczas gdy standardowy atrybut LDAP memberOf oczekuje pełnej nazwy DN każdej grupy. Kod jest rozpoznawany niezależnie od wielkości liter. Aby porównać stan oczekiwany z katalogiem, konektor również sprowadza bieżące grupy obiektu do ich nazw, a następnie stosuje tylko niezbędne dodania i usunięcia. Gdy zaznaczona jest opcja „Synchronization of groups managed by Identity only”, eksportowane są tylko członkostwa w grupach zarządzanych przez Identity: pozostałe grupy katalogu, do których należy użytkownik, nie są modyfikowane.
Wskazówka
Kod memberof@ zakłada, że nazwy grup w katalogu są unikatowe. Jeśli kilka grup ma tę samą nazwę w różnych jednostkach organizacyjnych, użyj memberOf z pełnymi nazwami DN.
Gdy grupa zarządzana przez Identity jeszcze nie istnieje w katalogu, konektor ją tworzy z klasami obiektów top i group. Docelowa jednostka organizacyjna nie została dotychczas ustalona.
Połączenie typu baza danych
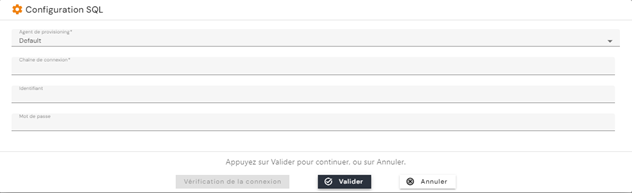
Dla połączenia z bazą danych (SQL Server, Oracle, PostgreSQL itd.) trzeba wprowadzić następujące informacje:
- wcześniej utworzony łańcuch połączenia (połączenie ODBC itd.)
- Username: konto połączenia
- Password: hasło konta połączenia
Połączenie typu plik płaski (CSV, TXT itd.)
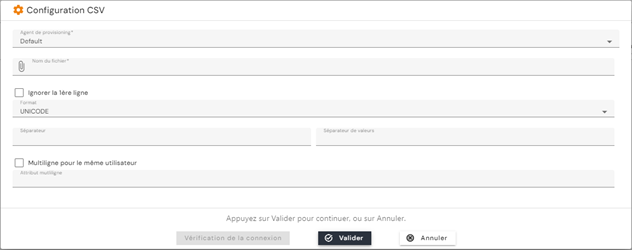
- File name: pełna ścieżka do pliku.
- Skip the first line: zaznacz to pole wyboru, jeśli plik zawiera nagłówek. Od wersji 7.1 ten nagłówek jest zachowywany podczas importu.
- Format: ASCII lub Unicode
- Separator: znak reprezentujący separator kolumn
- Value separator: znak reprezentujący separator wartości w przypadku atrybutu wielowartościowego
- Multi-line for the same user: nazwa atrybutu, którego wartość jest unikatowa (na przykład numer pracownika, login itd.) i który służy jako atrybut osiowy do zarządzania wieloma wartościami.
Tryb wielowierszowy przy zapisie, od wersji 7.1:
Do wersji 7.0 tryb wielowierszowy był obsługiwany tylko przy odczycie: wiele wartości zapisywano wyłącznie z separatorem. Od wersji 7.1 opcję „Multi-line for the same user” można również skonfigurować w repozytorium wyjściowego pliku tekstowego (csv, txt lub innego).
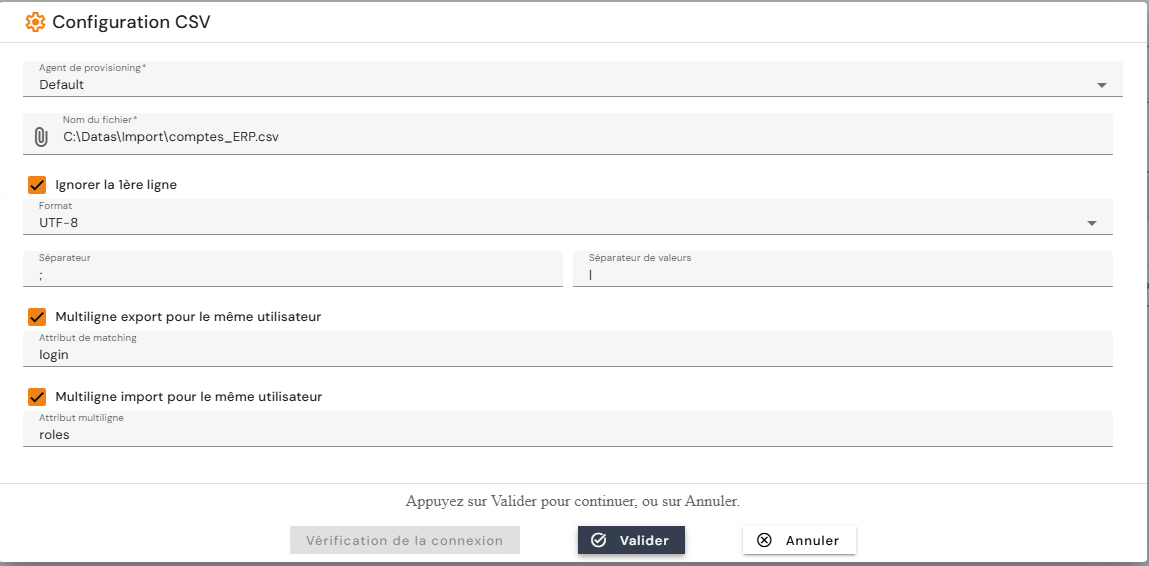
Jeśli obiekt w pliku synchronizacji ma kilka wartości we wskazanym atrybucie, wygenerowany plik zawiera tyle wierszy, ile jest wartości, a wszystkie pozostałe atrybuty obiektu są powtarzane w każdym z tych wierszy.
W ten sposób wiersze może generować tylko jeden atrybut wielowartościowy na obiekt i na repozytorium. Pozostałe atrybuty wielowartościowe pozostają zgrupowane w jednym wierszu, a ich wartości są rozdzielone separatorem zdefiniowanym w konfiguracji repozytorium.
Tworzenie/modyfikowanie/usuwanie aplikacji i autoryzacji
Aby przejść do zarządzania aplikacjami i autoryzacjami repozytorium, otwórz stronę repozytorium w trybie podglądu, a następnie otwórz kartę „Applications and Authorizations”.
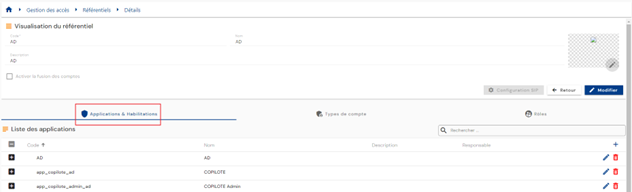
Lista istniejących aplikacji jest wstępnie wczytana bez zastosowanych filtrów, ale z uwzględnieniem uprawnień powiązanych z profilem osoby zalogowanej.
Lista autoryzacji powiązanych z aplikacją jest wyświetlana w tabeli zagnieżdżonej w aplikacji.
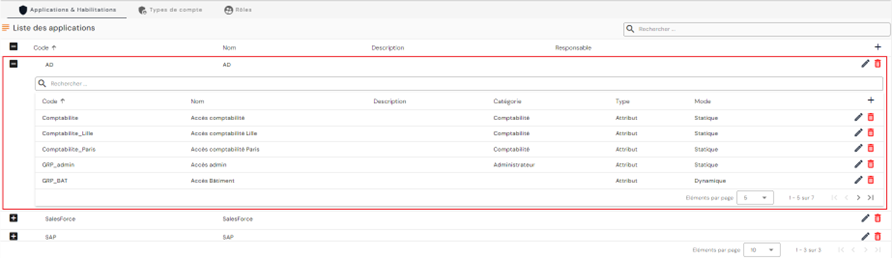
Paginacja jest wdrożona tak, aby wyświetlać tylko 10 aplikacji.
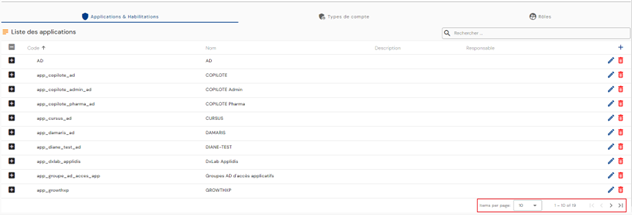
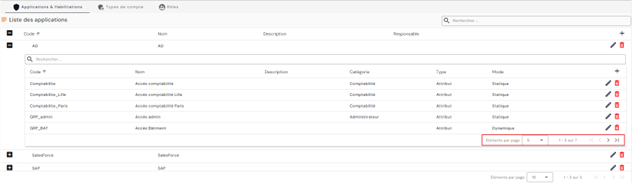
W zagnieżdżonej tabeli autoryzacji paginacja jest ustawiona tak, aby wyświetlać tylko 5 autoryzacji.
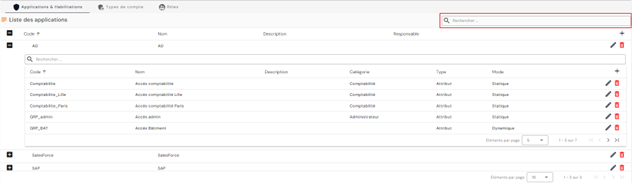
W prawym górnym rogu tabeli aplikacji dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje kod i nazwę aplikacji.
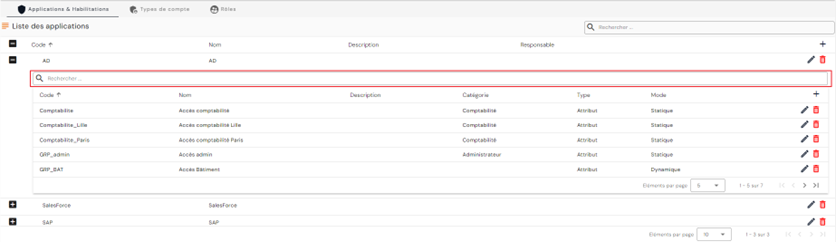
Podobnie w zagnieżdżonej tabeli autoryzacji, u góry tabeli dostępne jest pole wyszukiwania. Wyszukiwanie obejmuje atrybuty „Category”, „Code” i „Name” autoryzacji.
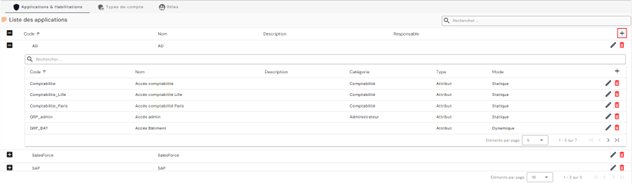
Aby utworzyć nową aplikację, kliknij przycisk „” w prawym górnym rogu tabeli aplikacji.
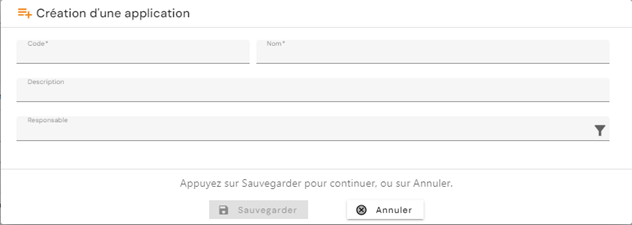
Wprowadź parametry aplikacji:
- Code: kod aplikacji. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
- Name: nazwa aplikacji. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu aplikacji. Opcjonalne.
- Responsible: wybierz jedną lub kilka osób z listy tożsamości. Opcjonalne.
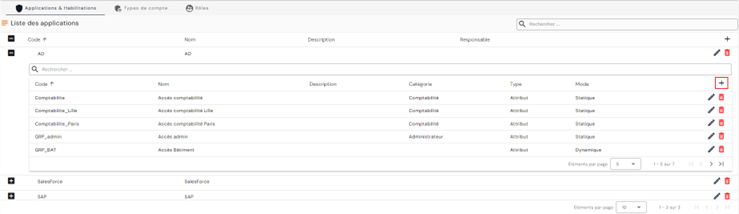
Aby utworzyć nową autoryzację, otwórz tabelę zagnieżdżoną aplikacji, do której chcesz dołączyć autoryzację, i kliknij przycisk „” znajdujący się w prawym górnym rogu tabeli autoryzacji.
Wprowadź parametry autoryzacji:
- Code: kod autoryzacji. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
- Name: nazwa autoryzacji. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu aplikacji. Opcjonalne.
- Category: wybierz kategorię z listy lub utwórz nową kategorię. Aby utworzyć nową kategorię, kliknij przycisk „” po prawej stronie listy rozwijanej. Opcjonalne.
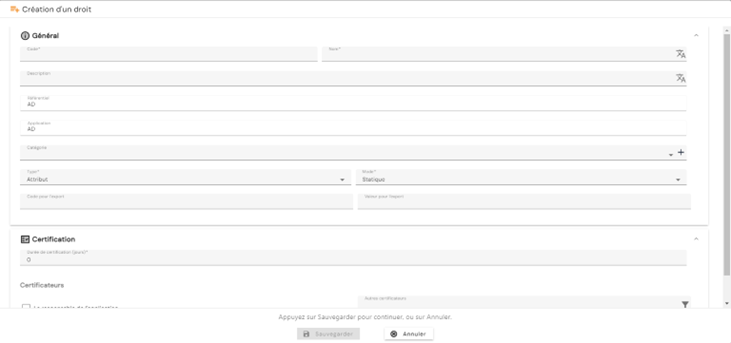
- Type:
- Group. Opcja dostępna po to, aby zarządzać zgodnością wstecz przy aktualizacjach wersji. Ta opcja jest przestarzała od wersji 7.0.
- Attribute
- Mode:
- Static: wartość prawa do zdefiniowania
- Dynamic: wartość pochodząca z atrybutu
- Export code: nazwa atrybutu, który będzie eksportowany w eksportach „USER+ACCESS” i „ACCOUNT+ACCESS”
- Export value:
- Albo pole dowolne, jeśli Mode = static
- Albo pole do wyboru atrybutu, jeśli Mode = dynamic. Atrybut musi być atrybutem konta, jeśli konektor został utworzony z typem eksportu „ACCOUNT + ACCESS”, albo atrybutem tożsamości, jeśli konektor został utworzony z typem eksportu „USER + ACCESS”
Uwaga: eksport „USER + ACCESS” jest zachowany w wersji 7.0, aby zapewnić zgodność wstecz przy aktualizacji wersji. Od wersji 7.0 jest przestarzały.
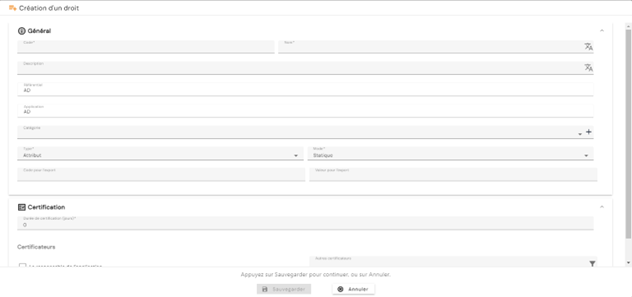
Aby zmodyfikować aplikację, kliknij ikonę „ ” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
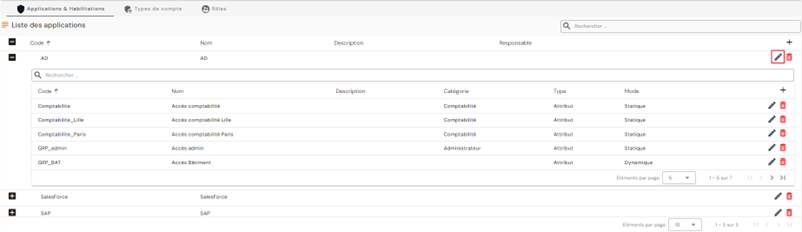
Wszystkie pola można modyfikować.
Aby zmodyfikować autoryzację, otwórz tabelę zagnieżdżoną aplikacji, w której chcesz zmodyfikować autoryzację, i kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
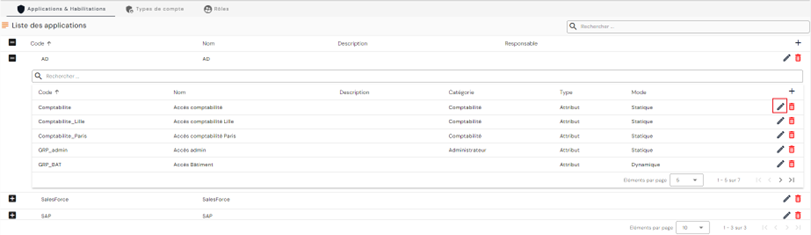
Wszystkie pola można modyfikować.
Działania przycisków w trybie tworzenia i modyfikacji (aplikacje i autoryzacje):
- Cancel: anuluje bieżące wprowadzanie danych i wraca do strony repozytorium.
- Save: zatwierdza formularz i wraca do strony repozytorium
Aby usunąć aplikację, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
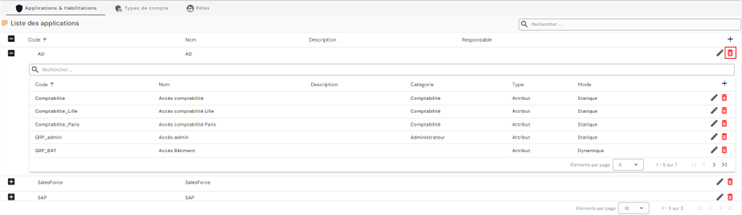
Przed usunięciem aplikacji wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć aplikacji, dopóki istnieją powiązane z nią obiekty.
Aby usunąć autoryzację, otwórz tabelę zagnieżdżoną aplikacji, w której chcesz usunąć autoryzację, i kliknij przycisk „” znajdujący się po prawej stronie odpowiedniego wiersza tabeli.
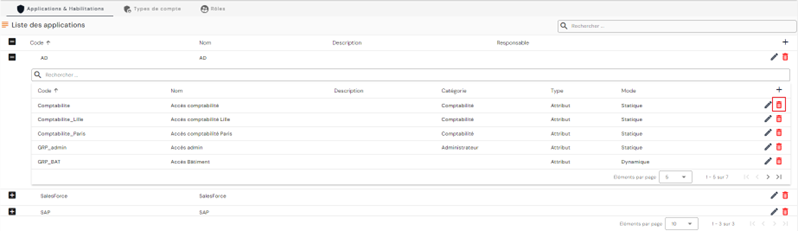
Przed usunięciem autoryzacji wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć autoryzacji, dopóki istnieją powiązane z nią obiekty.
Zarządzanie rolami
Od wersji 7.0 role są włączone do zarządzania modelem praw. Role, które można porównać do profili zawodowych, umożliwiają wcześniejsze zdefiniowanie zestawu uprawnień, ale także zwielokrotnienie kont dla jednej tożsamości, jeśli jest to potrzebne. Na przykład osobie, która ma rolę administratora i rolę standardowego użytkownika, można przypisać dwa konta, aby używała tego, które jest wymagane dla wykonywanych przez nią operacji.
Od wersji 7.1 zarządzanie rolami obsługuje również daty obowiązywania, blokowanie i odblokowywanie roli, certyfikację — ręczną lub w ramach kampanii certyfikacji — oraz zarządzanie rozdzieleniem obowiązków (SoD).
Uwaga
Te cztery pojęcia są opisane na poziomie autoryzacji na stronie Zarządzanie kontami i autoryzacjami. Informacje o wydaniu 7.1 zapowiadają ich obsługę dla ról, nie opisując szczegółowo ekranów.
Blokowanie i certyfikacja roli odbywają się z poziomu szczegółów tożsamości, na karcie ról i autoryzacji teoretycznych: menu ⋮ każdej roli umożliwia dodanie autoryzacji oraz akcje Lock the role i Certify the role. Blokowanie i odblokowywanie podlegają dwóm odrębnym prawom administracyjnym, w zależności od tego, czy rola jest przypisana do tożsamości, czy do konta.
Zablokowana rola nie jest już uwzględniana przez reguły uzgadniania oparte na aktywnych rolach. Konto, które było powiązane ze swoją tożsamością wyłącznie przez tę rolę, staje się więc osierocone: jest to oczekiwane zachowanie. Przed zablokowaniem roli sprawdź konta, które od niej zależą.
Tworzenie/modyfikowanie/usuwanie roli (profilu zawodowego)
Aby przejść do zarządzania rolami, otwórz menu „Access Management/Roles”.
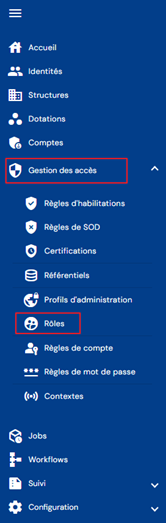
Zostaniesz przeniesiony bezpośrednio do listy istniejących ról, wstępnie wczytanej w tabeli bez zastosowanych filtrów, ale z uwzględnieniem uprawnień powiązanych z profilem osoby zalogowanej.
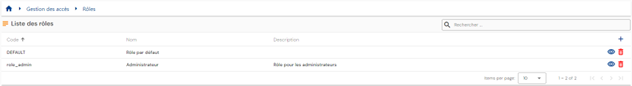
Paginacja jest ustawiona tak, aby wyświetlać tylko 10 ról.
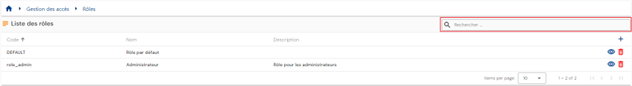
W prawym górnym rogu tabeli dostępne jest pole wyszukiwania. Wyszukiwanie dotyczy atrybutów „code” i „name” ról.
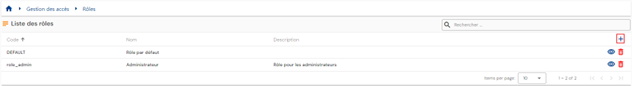
Aby utworzyć nową rolę, kliknij przycisk „”.
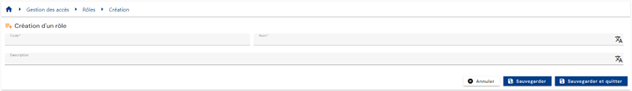
Wprowadź parametry ogólne roli:
- Code: kod roli. Musi być unikatowy, bez spacji i znaków specjalnych. Obowiązkowe.
- Name: nazwa roli. Etykieta wyświetlana w różnych formularzach aplikacji. Obowiązkowe.
- Description: pole do wprowadzenia opisu roli. Opcjonalne.
Zatwierdź formularz tworzenia, aby dodać powiązania z repozytoriami i domyślne autoryzacje.
Aby wyświetlić i edytować rolę, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
Do trybu edycji można przejść bezpośrednio ze strony podglądu roli.
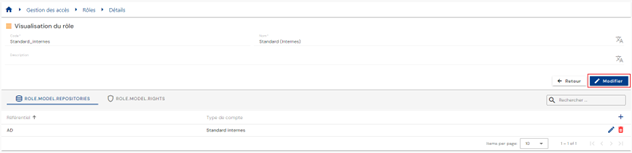
W trybie edycji można modyfikować wszystkie pola.
Działania przycisków w trybie edycji lub tworzenia:
- Cancel: anuluje bieżące wprowadzanie danych i przełącza stronę w tryb podglądu
- Save: zatwierdza formularz i przełącza stronę w tryb podglądu
- Save and quit: zatwierdza formularz i wraca do strony listy ról
Aby usunąć rolę, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
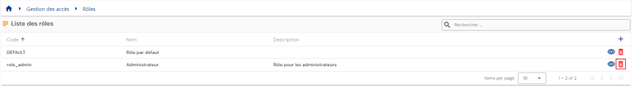
Przed usunięciem roli wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć roli, dopóki istnieją powiązane z nią obiekty.
- Na tej stronie konfiguracji możesz zarządzać powiązaniami z repozytoriami.
- Na tej stronie konfiguracji możesz zarządzać domyślnymi autoryzacjami roli.
Zarządzanie powiązaniami między repozytorium a rolą
Utworzenie powiązania między rolą a repozytorium umożliwia wygenerowanie konta, gdy tożsamość ma daną rolę i spełnia warunki uzyskania konta (status tożsamości, obecność praw lub jej brak itd.).
Powiązanie między repozytorium a rolą można utworzyć na dwa różne sposoby:
- Albo na stronie konfiguracji roli
- Albo na stronie konfiguracji repozytorium
Aby dodać powiązanie z repozytorium ze strony konfiguracji roli, otwórz żądaną rolę w trybie podglądu i otwórz kartę „Repository”. Lista repozytoriów powiązanych z rolą jest wstępnie wczytana bez zastosowanych filtrów, ale z uwzględnieniem uprawnień powiązanych z profilem osoby zalogowanej.
Paginacja jest wdrożona tak, aby wyświetlać tylko 10 istniejących powiązanych repozytoriów.
W prawym górnym rogu tabeli powiązanych repozytoriów dostępne jest pole wyszukiwania. Wyszukiwanie opiera się na nazwach repozytoriów.
Aby utworzyć nowe powiązanie z repozytorium, kliknij przycisk „” w prawym górnym rogu tabeli.
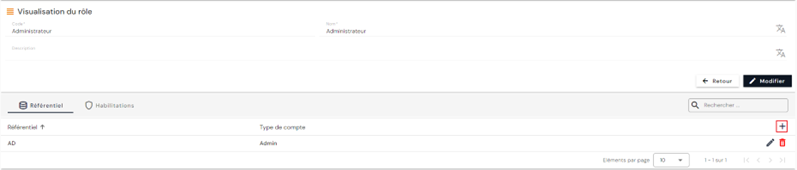
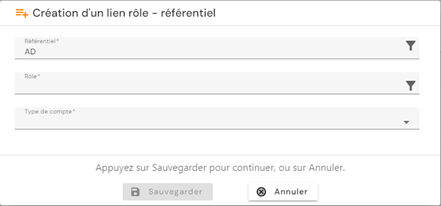
Wybierz repozytorium z listy, a następnie wybierz typ konta, który ma być używany. Zapisz, aby zarejestrować powiązanie.
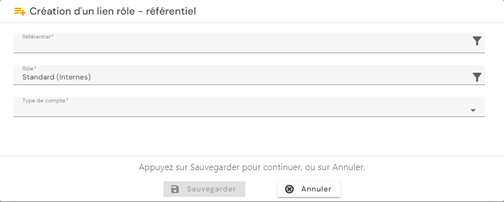
Powtórz ten proces dla każdego powiązania, które chcesz utworzyć.
Aby zmodyfikować repozytorium powiązane z rolą, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
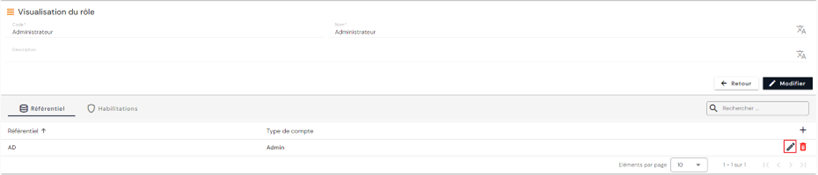
Typ konta można zmodyfikować.
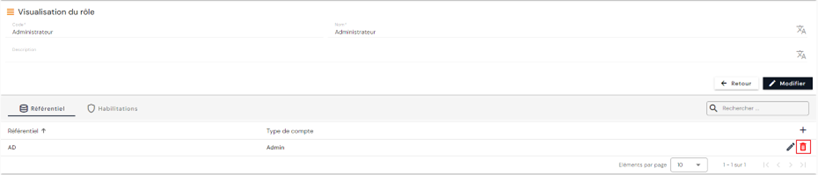
Aby usunąć repozytorium powiązane z rolą, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
Aby dodać powiązanie z repozytorium ze strony konfiguracji repozytorium, otwórz żądane repozytorium w trybie podglądu, a następnie otwórz kartę „Roles”. Lista powiązanych ról jest wstępnie wczytana bez zastosowanych filtrów, ale z uwzględnieniem uprawnień powiązanych z profilem osoby zalogowanej.
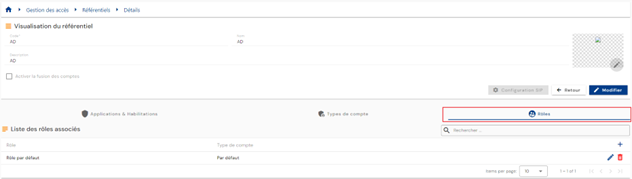
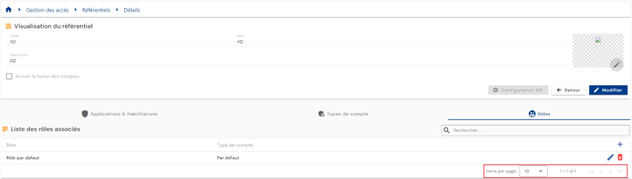
Paginacja jest wdrożona tak, aby wyświetlać tylko 10 istniejących powiązań rola/repozytorium.
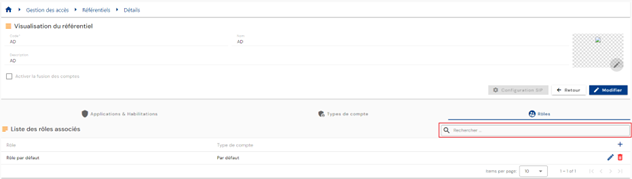
W prawym górnym rogu tabeli powiązań rola/repozytorium dostępne jest pole wyszukiwania. Wyszukiwanie opiera się na nazwach ról.
Aby utworzyć nowe powiązanie rola/repozytorium, kliknij przycisk „” w prawym górnym rogu tabeli.
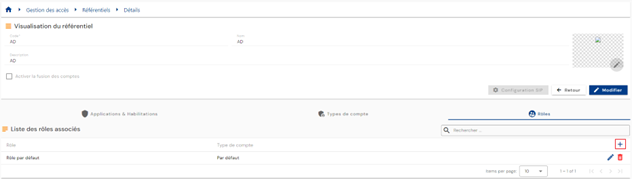
Wybierz rolę z listy, a następnie wybierz typ konta, który ma być używany. Zapisz, aby zarejestrować powiązanie.
Aby zmodyfikować powiązanie rola-repozytorium, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
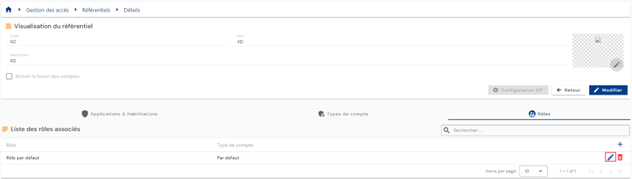
Typ konta można zmodyfikować.
Działania przycisków w trybie tworzenia i edycji:
- Cancel: anuluje bieżące wprowadzanie danych i wraca do strony repozytorium.
- Save: zatwierdza formularz i wraca do strony repozytorium
Aby usunąć powiązanie rola-repozytorium, kliknij ikonę „” znajdującą się po prawej stronie odpowiedniego wiersza tabeli.
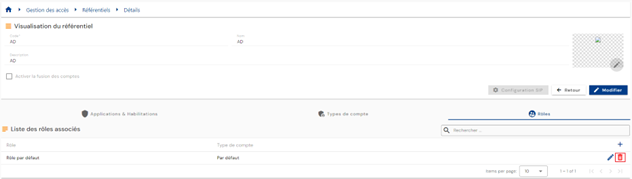
Przed usunięciem powiązania rola-repozytorium wyświetlany jest komunikat potwierdzający.
Uwaga: nie można usunąć powiązania rola-repozytorium, dopóki istnieją powiązane obiekty.
Zarządzanie domyślnymi autoryzacjami roli
Jeśli rola ma domyślne autoryzacje, to tożsamość mająca tę rolę odziedziczy również domyślne autoryzacje roli. Ta funkcja zastępuje grupy praw obecne w poprzednich wersjach produktu.
Aby dodać domyślne autoryzacje do roli, otwórz żądaną rolę w trybie podglądu, a następnie otwórz kartę „Authorizations”. Kliknij przycisk „”.
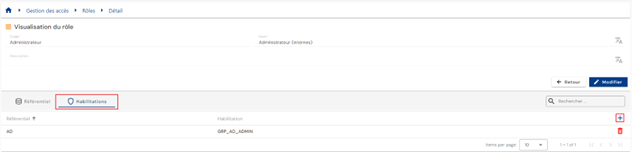
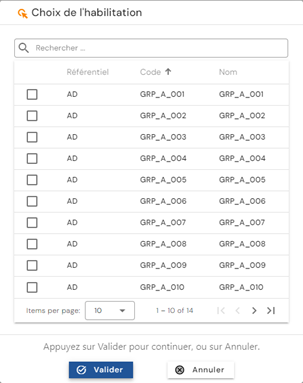
Wybierz żądane prawa i kliknij „Validate”, aby dodać autoryzacje do roli, albo „Cancel”, aby anulować operację.
Wyświetlanie tożsamości powiązanych z rolą
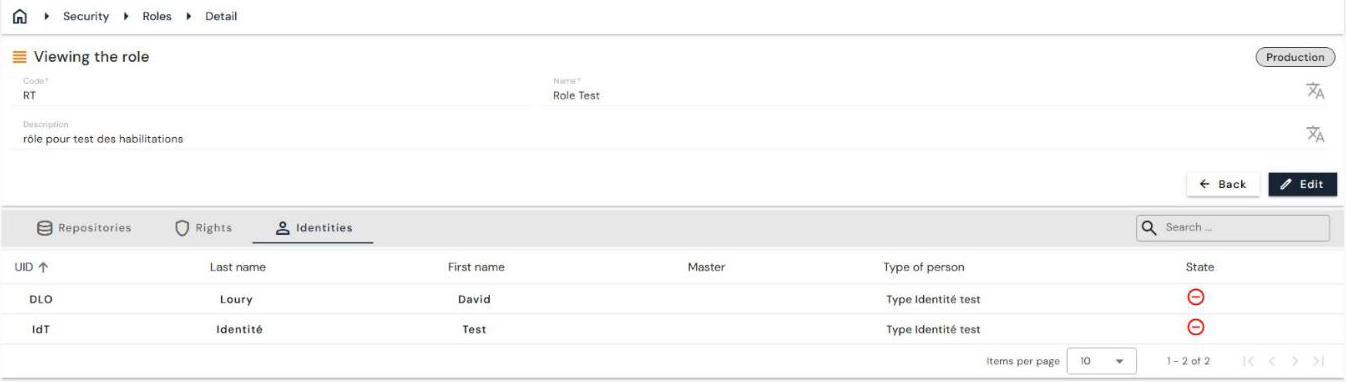
Od wersji 7.1 strona podglądu roli ma dodatkową kartę „Identities”, która zawiera listę tożsamości powiązanych z rolą.
Strona podglądu roli ma więc trzy karty: „Repositories”, „Rights” i „Identities”. Ostatnia z nich pokazuje dla każdej tożsamości jej UID, nazwisko, imię, tożsamość nadrzędną, typ osoby i stan, wraz z wyszukiwaniem.
Duplikowanie roli
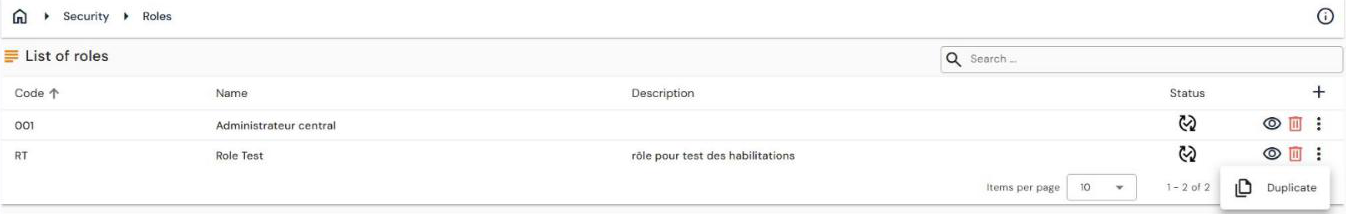
Od wersji 7.1 można utworzyć rolę przez zduplikowanie istniejącej roli. Repozytoria i autoryzacje powiązane z duplikowaną rolą są przenoszone do nowej roli.
Duplikowanie uruchamia się z listy ról („Access Management/Roles”): menu ⋮ na końcu wiersza oferuje akcję duplikowania.