Kørsel af konnektorer
Der er flere måder at køre en provisioneringssekvens på:
- via Batch- eller PowerShell-filer med kommandolinjer, der kalder den eksekverbare fil HPPRunCli
- via grænsefladen til styring af jobs
- via SIP-webtjenesterne
Kør provisioneringssekvenser med HPPRUNCLI.exe
I en Batch- eller PowerShell-fil skal du kalde den eksekverbare fil HppRunClie.exe efterfulgt af følgende tilvalg:
| Tilvalg | Funktion | Obligatorisk (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Tilvalg til at angive den sekvens, der skal køres. | Y |
| -cfg [Config_file_name] | Tilvalg til at angive den konfigurationsfil, der skal bruges. | N. Som standard bruges filen hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Tilvalg til at angive værdien af matchningsattributten for at køre sekvensen enkeltvis. Skal flere attributværdier angives, skal de anføres i den rækkefølge, som eksporterne skal køres i. | N |
| -seq [Directory_nm] | Tilvalg til at angive navnet på outputmappen for logfiler. | N |
Kør provisioneringssekvenser via grænsefladen til styring af jobs
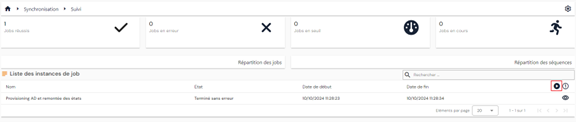
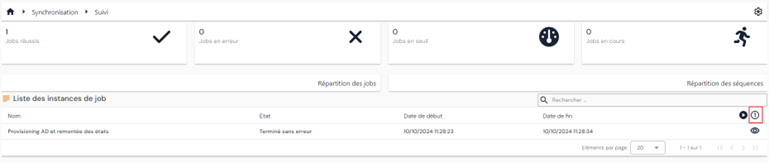
Fra siden til visning af jobinstanser for provisioneringssekvenser kan du køre et job enkeltvis eller i massevis.
For at starte et job i massevis skal du klikke på knappen ” ”.
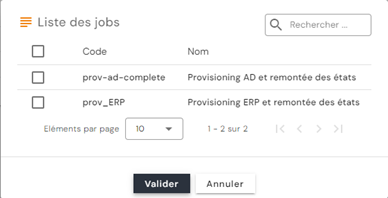
Vælg det eller de ønskede jobs, og klik derefter på ”Validate” for at placere jobbene i køen.
For at starte et job enkeltvis skal du klikke på knappen ” ”.
Vælg det ønskede job, og indtast derefter den værdi, der udvælger det objekt, som jobbet skal køres på.
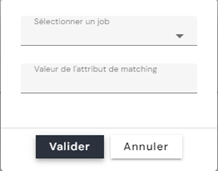
Advarsel: Hvis dit job aktuelt indeholder flere sekvenser, skal matchningsattributten have samme værdi i alle sekvenser, for at jobbet kan køres enkeltvis.
Kør provisioneringssekvenser via SIP-webtjenesterne
Eksempel på et script, der kører et provisioneringsjob via et PowerShell-script:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
På samme måde skal du, for at genstarte et provisioneringsjob, der er stoppet på grund af en importtærskel, via et PowerShell-script hente jobinstansens ID ved at kalde ruten /scim/v2/job-instance/ (metoden GET).
Se Swagger-dokumentationen for flere oplysninger: https://[SIP_Server_URL]:44355/swagger/
Kør den nye konnektor til opstrømsindlæsning (fra 7.0 SP3)
Fra version 7.0 SP3 er det muligt at tildele identiteter roller og/eller tilladelser via en ny konnektor til opstrømsindlæsning.
Forbindelserne Identiteter – Roller og Identiteter/Roller – Autorisationer, der oprettes og/eller slettes fra en autoritativ kilde, håndteres af en ny forbindelsestype i databasen. Eksport af forbindelserne Identiteter – Roller og Identiteter/Roller – Autorisationer fra Identity-repositoryet returnerer derfor kun de roller og autorisationer, som SIP har tildelt.
Konfigurer en forbindelseskonnektor Identiteter - Roller
For at konfigurere en forbindelseskonnektor Identiteter - Roller skal du som minimum oprette:
- En eksport fra en autoritativ kilde, som skal indeholde følgende oplysninger:
- Identitetens UID (påkrævet)
- Kode for den rolle, der skal tildeles (påkrævet) – enkelt værdi.
- Rollens startdato (valgfri)
- Rollens slutdato (valgfri)
- En eksport af Identity-repositoryet af typen PERSON_ROLES, hvori du skal angive persontyperne og koderne for de repositories, som forbindelserne identitet-rolle skal oprettes for.
- En synkroniseringsregel til at fastlægge handlingerne Matching, Oprettelse, Ændring og Sletning
- Sammenlign identitetens uid og rollens kode i Matching-reglen
- I oprettelsesreglen er det obligatorisk at angive identitetens uid og rollens kode. Start- og slutdato er valgfri
- I ændringsreglen er det obligatorisk at angive ID for forbindelsen person-rolle, hentet fra eksporten af Identity-repositoryet. Kun datoerne kan ændres
- I slettereglen er det obligatorisk at angive ID for forbindelsen person-rolle, hentet fra eksporten af Identity-repositoryet.
- Syntaks for de Identity-koder, der skal bruges i synkroniseringsreglerne:
- person = identitetens UID
- role = rollens kode
- startdate = rollens startdato
- enddate = rollens slutdato
- id = ID for forbindelsen identitet-rolle (feltet id i tabellen sid.PersonRoles)
- En import i Identity-repositoryet af typen PERSON_ROLES. Du kan markere tilvalget, der slår den løbende kontoberegning fra, for at styre importtiden ved store mængder. Er tilvalget slået til, skal du udføre en ACCOUNTCALC-import for at genberegne kontiene i det berørte repository.
Konfigurer en forbindelseskonnektor Identiteter - Roller
- En eksport fra en autoritativ kilde, som skal indeholde følgende oplysninger:
- Identitetens UID (påkrævet)
- Rollens kode (påkrævet) – enkelt værdi.
- Kode for den autorisation, der skal tildeles forbindelsen identitet/rolle (påkrævet) – enkelt værdi
- Autorisationens startdato (valgfri)
- Autorisationens slutdato (valgfri)
Vær opmærksom
Forbindelsen Identitet/Rolle skal allerede findes, for at forbindelseskonnektoren Identitet/Rolle – Autorisationer fungerer korrekt
- En eksport af Identity-repositoryet af typen PERSON_RIGHTS, hvori du skal angive persontyperne og koderne for de repositories, som forbindelserne identitet/rolle-autorisation skal oprettes for.
- En synkroniseringsregel til at fastlægge handlingerne Matching, Oprettelse, Ændring og Sletning
- Sammenlign identitetens uid, rollens kode og autorisationens kode i Matching-reglen.
- I oprettelsesreglen er det obligatorisk at angive identitetens uid, rollens kode og autorisationens kode. Start- og slutdato er valgfri
- I ændringsreglen er det obligatorisk at angive ID for forbindelsen person/rolle - autorisation, hentet fra eksporten af Identity-repositoryet. Kun datoerne kan ændres.
- I slettereglen er det obligatorisk at angive ID for forbindelsen person/rolle - autorisation, hentet fra eksporten af Identity-repositoryet.
- Syntaks for de Identity-koder, der skal bruges i synkroniseringsreglerne:
- person = identitetens UID
- role = rollens kode
- right = autorisationens kode
- startdate = autorisationens startdato
- enddate = autorisationens slutdato
- id = ID for forbindelsen identitet-rolle-rettighed (feltet id i tabellen sid.PersonRights)
- En import i Identity-repositoryet af typen PERSON_RIGHTS. Du kan markere tilvalget, der slår den løbende kontoberegning fra, for at styre importtiden ved store mængder. Er tilvalget slået til, skal du udføre en ACCOUNTCALC-import for at genberegne kontiene i det berørte repository.
Aktivering af sporing
Fra og med version 7.1 slås sporingen for provisioneringsmotoren ikke længere til i registreringsdatabasen, men i filen [Installation_Directory]\SIP\Config.ini.
Bemærk
Denne fil er provisioneringsmotorens fil. Den må ikke forveksles med konnektorernes konfigurationsfiler (*.ini), som overføres til HPPRunCli med indstillingen -cfg.
Tilføj følgende tre parametre i sektionen General:
traceLevel:0for at slå sporingen fra,2FFFFfor at slå den til.traceModule: liste over de moduler, der skal spores, adskilt af kommaer. Der skelnes ikke mellem store og små bogstaver i modulnavnene. De mulige værdier er:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAllfor at slå sporingen til for alle moduler
traceOutputDir: outputmappe til logs. Denne parameter er valgfri: hvis den ikke angives, genereres logs i brugerens mappe%tmp%.
Eksempel:
1 2 3 4 | |
Bemærk
Installationsprogrammet til version 7.1 skriver allerede disse tre parametre i Config.ini med sporingen slået fra: traceLevel=0, traceModule udfyldt med den komplette liste over moduler og traceOutputDir=C:\Temp. For at slå sporingen til behøver du derfor kun at ændre traceLevel. Kontrollér, at den konto, der kører motoren, kan skrive i outputmappen.
Tip
Ved en målrettet diagnose skal du begrænse traceModule til kun de relevante moduler — for eksempel SIPSCIM ved et forbindelsesproblem med et SCIM-mål. Når diagnosen er afsluttet, skal du sætte traceLevel tilbage til 0: detaljeret sporing bruger diskplads og gør behandlingen langsommere.
Kryptering af adgangskoderne og klienthemmeligheden
Fra og med version 7.1 er de adgangskoder og ”client secrets”, som provisioneringsmotoren bruger, og som findes i filen [Installation_Directory]\SIP\Config.ini, krypteret.
Ved en førstegangsinstallation gemmes disse data automatisk ud fra de parametre, der er angivet i installationsprogrammet.
For at ændre en af disse to værdier manuelt skal du bruge den eksekverbare fil [Installation_Directory]\SIP\SIPEncrypt.exe. Kør SIPEncrypt.exe fra en kommandoprompt eller et PowerShell-vindue efterfulgt af den adgangskode eller klienthemmelighed, der skal krypteres, og kopiér derefter resultatet til filen Config.ini.
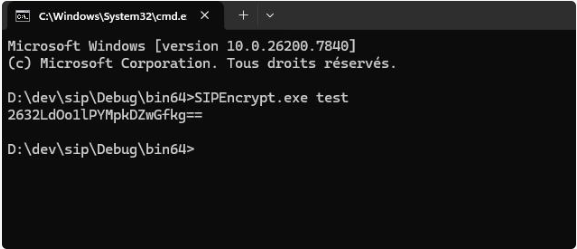
SIPEncrypt.exe forventer én enkelt parameter. Uden parameter, eller med flere, viser den meddelelsen SIPEncrypt should be called with a single input parameter. og producerer intet. Hvis værdien indeholder mellemrum eller tegn, som kommandoprompten fortolker (&, |, ^, ", $…), skal den sættes i anførselstegn — helst enkelte anførselstegn i PowerShell.
Klienthemmeligheden angives i parameteren clientSecret i filen Config.ini.
Vær opmærksom
Ved autentificering over for SCIM-mål bruger motoren uændret enhver adgangskode eller klienthemmelighed, som den ikke kan dekryptere. En værdi, der ved en fejl er efterladt i klartekst, fungerer derfor uden nogen advarselsmeddelelse, mens hemmeligheden er eksponeret i filen. Kontrollér, at hver hemmelighed i Config.ini faktisk er en værdi, der er produceret af SIPEncrypt.exe.
Denne kryptering kan vendes, da motoren selv dekrypterer værdierne: den beskytter mod, at hemmeligheden læses i klartekst, ikke mod adgang til filen. Begræns adgangen til Config.ini til administrationskonti og til den konto, der kører motoren. Når værdien indtastes på kommandolinjen, kan klartekstværdien også blive liggende i konsollens historik: luk sessionen efter brug.